Vandaag begint een nieuw tijdperk in het internetrecht: de AVG is van kracht #avg

Vandaag is het zo ver: de Algemene Verordening Gegevensbescherming (AVG of GDPR) is van kracht. Vanaf vandaag moeten bedrijven zich aan strenge compliance-regels houden en met bewijs laten zien dat ze de privacy van hun klanten respecteren. En mensen hebben nu stevige, afdwingbare rechten om te weten wat er gebeurt met hun persoonlijke informatie, om te eisen dat dit wordt gecorrigeerd en zelfs dat die wordt verwijderd als het niet meer relevant is. Ik durf wel te stellen dat met de AVG er een nieuw tijdperk in het internetrecht of informatierecht is begonnen: niet langer is het de intellectuele eigendom die de spanning geeft bij internetbedrijven, maar de privacywetgeving.

En nee, dit is écht significant meer dan privacyophef en stemmingmakerij. De aandacht voor privacy is echt nieuw, en het feit dat organisaties nu en masse zich heroriënteren op hoe om te gaan met persoonsgegevens vind ik winst voor de maatschappij. Natuurlijk zijn er hierdoor veel, heel veel nieuwe zorgen en vragen, maar dat zie ik als positief: nu komt er een kans om de fouten uit het verleden te herstellen.

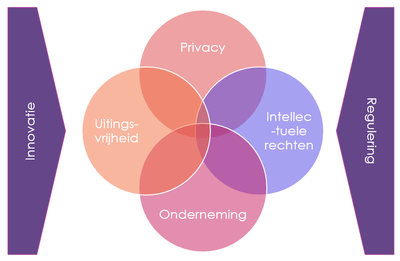
Dit biedt me dan tevens de gelegenheid om eens opnieuw te kijken wat volgens mij internetrecht is. Ik zie dat als in feite de technologie-geörienteerde visie op het informatierecht, wat dan weer (Dommering, 1999) het recht is rond de botsende grondrechten uitingsvrijheid, privacy en intellectuele eigendom. Daar hoort dan nog de vrijheid van onderneming bij, zodat je vier grondrechten krijgt die met elkaar botsen. Casussen informatierecht los je op door die botsende grondrechten tegen elkaar af te wegen.

Het internetrecht beschouwt die vier botsende grondrechten niet in isolatie, maar kijkt vanuit de perspectieven van de technologische innovatie en de (pogingen tot) regulering daarvan daar op neer. Internet (en ICT meer algemeen) is continu aan innovatie en verandering onderhevig, en wetgevers proberen continu grip daarop te krijgen. Dit beïnvloedt die botsingen dan weer, een nieuwe wet geeft een bepaald recht meer armslag of beïnvloedt juist hoe die rechten in elkaar doorwerken.

Je krijgt dan dit:

Vanwege deze ontwikkeling heb ik dan tevens de categorieën in mijn blog teruggebracht tot alleen deze elementen, plus nog contracten (omdat dat nu eenmaal de praktijk is), de informatiesamenleving (zeg maar “Algemeen”) en de restcategorie Iusmentis (over deze blog).

Ik blijf worstelen met hoe het fenomeen van de platforms en de horizontale regulering die daar vanuit gaat in te passen. Het is voor mij uniek dat bedrijven zó veel macht hebben en meer dan overheden vaak invloed kunnen uitoefenen op het gedrag van de burger. Dat gaat privacy aan, maar ook de andere rechten – van bedrijven die van Ebay worden geweerd tot rechthebbenden die niets kunnen met hun rechten of uitingen die nergens meer terecht kunnen. Dat gaat dus stof genoeg opleveren voor nóg tien jaar internetrecht, geen twijfel.

Arnoud

Zo voldoe je als blogger aan de Privacyverordening (AVG/GDPR)

Je zou mij een groot plezier doen als je beide verklaringen zou willen doorlezen en laat mij dan melden of ik iets vergeten ben. Dat blogde Manssen vanaf de Zijlijn onlangs. Een zorg van vele bloggers namelijk is hoe zij moeten voldoen aan de AVG. Als blogger ben je meestal geen groot bedrijf met compliance afdeling, maar je krijgt wel persoonsgegevens langs, zoals namen en mailadressen van je bezoekers en vaak ook statistieken en advertentiegegevens. En je hebt maar beperkt de mogelijkheid om dingen anders te doen. Dat maakt het nogal een opgaaf om te voldoen aan de nieuwe strenge wet. Gelukkig zijn er voor bloggers genoeg mogelijkheden om toch binnen de AVG te blijven opereren.

Voor bloggers geldt in hoofdzaak hetzelfde als waar ik gisteren over blogde bij fotografen: je bent primair bezig met je mening te geven of informatie en ideeën te publiceren. Dat valt onder de journalistieke exceptie uit de AVG, waardoor een hoop regels niet voor jou gelden als blogger. Het maakt niet uit of je als particulier of zakelijk blogt en of je advertenties er bij hebt staan of dat je je blog aan je bedrijf koppelt. Ook nonfictie en zelfs promotionele blogs (Met deze pillen word je zo slank, dokters staan versteld) vallen onder deze uitzondering.

Je mag dus in je blogbericht zelf persoonsgegevens opnemen als dat relevant is voor je verhaal. Zelfs bijzondere persoonsgegevens, omdat het verwerkingsverbod (artikelen 9 en 10) daarop niet geldt bij een journalistieke uiting. Je hebt geen toestemming van mensen nodig om over hen te bloggen, zolang het maar journalistiek gezien nodig is dat je die gegevens opneemt in je bericht. Ik mag dus bijvoorbeeld de naam van André Manssen noemen om aan te geven dat zijn blog de inspiratie was voor deze blog.

Bij een blog zit er echter meer dan alléén de uiting, de blogpost zelf. Zo krijg je gegevens van je bezoekers, laten die soms zelfs reacties achter en verzamelt je blogplatform (zoals Blogspot) zelf ook het een en ander. Of je hebt adverteerders die meekijken. Daar geldt de AVG gewoon onverkort op.

Als blogger heb je dus om te beginnen een privacyverklaring nodig waarin je uitlegt wat je verzamelt en wat je daarmee doet. Denk dan aan je reactiemogelijkheid, je contactformulier en je nieuwsbrief, maar ook zaken als een Google Analytics-dienst of teller die meekijkt, adverteerders die zien wat je doen en misschien wel aparte monitoring tegen misbruik of spam. Dit mag (moet, eigenlijk) in gewone taal, dus het is prima als je die tekst zelf schrijft vanuit het perspectief van je doelgroep.

Wanneer de dienst die je gebruikt zelf ook persoonsgegevens verzamelt, moet je even uitkijken. Formeel zijn zij daarvoor verantwoordelijk, maar de bal ligt bij jou om je bezoekers daarover te informeren. Beschrijf dus in ieder geval in je privacyverklaring dat deze partijen die gegevens verzamelen en verwijs naar hun privacybeleid.

Ook moet je een register opzetten. Dat klinkt nogal formeel en is het ook, maar je moet intern vastleggen welke gegevens jij verzamelt en voor welke doeleinden. Dit geldt ook voor zelfstandigen en ook voor niet-commerciële partijen. Als je als bedrijf actief bent, dan heb je er al eentje voor bijvoorbeeld je klantrelatiesysteem en je personeelsadministratie. Ben je alleen aan het bloggen, dan moet je nu dus een register maken.

In het register neem je dan dit op:

  1. Naam en contactgegevens van jezelf (het register moet op verzoek aan de toezichthouder gegeven worden, vandaar)
  2. Doeleinden: beheer van het weblog “Naam hier” op internet | nieuwsbrief | faciliteren reactiemogelijkheid
  3. Gegevens: IP-adressen, browsergegevens, klikgedrag | e-mailadres en naam | naam, e-mailadres, optioneel zelfgekozen webadres, inhoud van reactie
  4. Grondslag: eigen belang | toestemming | toestemming
  5. Betrokkenen: bezoekers | ontvangers | reageerders
  6. Ontvangers: zie onder 1, naast organisaties die op grond van wet deze gegevens kunnen vorderen, plus leveranciers Blogspot/Google/etc
  7. Bewaartermijnen: zes maanden (vereist om misbruik en langetermijnanalyses te doen) | tot afmelding | eeuwig (journalistieke verwerking)
  8. Beveiligingsmaatregelen: *
  9. Risico: minimaal tot klein

Bij de beveiligingsmaatregelen moet je zelf nog invullen hoe je de toegang tot je logs, statistieken en dergelijke beveiligt. Je mag verwijzen naar het beveiligingsbeleid van de diensten en software die je gebruikt.

Natuurlijk is bovenstaande een vrije invulling van mij, als jij bijvoorbeeld vindt dat je je logs langer dan zes maanden mag bewaren dan is dat prima maar je moet het wel motiveren.

Arnoud

Je kunt nog gewoon blijven fotograferen na de AVG!

Vele, vele fotografen mailden me de afgelopen weken met de vraag: mag je nog blijven fotograferen (en foto’s publiceren natuurlijk) vanaf 25 mei? Onder de AVG zijn foto’s immers persoonsgegevens, en volgens de strenge regels moet je dan bij het maken van iedere foto toestemming vragen anders volgt automatisch een miljoenenboete. En nou ja, het klopt dat een foto een persoonsgegeven is en dat het maken en gebruiken daarvan dus onder de AVG valt, maar dat wil niet zeggen dat je dus altijd toestemming nodig hebt van de geportretteerde. Zeker niet als je foto onder de uitingsvrijheid valt – en dat is al heel snel het geval.

Een persoonsgegeven is ieder gegeven dat direct of indirect te herleiden is tot een persoon, zo luidt de definitie uit de AVG. Bij een foto is dat evident het geval zodra een persoon herkenbaar is. Dat hoeft niet perse omdat er een naam onder staat, je gezicht (of herkenbare postuur) is al genoeg om het een persoonsgegeven te maken.

Daarmee krijg je als fotograaf te maken met de regels van de AVG, en dat begint dan al vanaf het máken van de foto. Immers, de AVG geldt op iedere “verwerking” van persoonsgegevens en het vervaardigen oftewel maken daarvan is een voorbeeld daarvan. (Uitzondering: de analoge foto, dus met ouderwetse film, wanneer die foto niet bestemd is om in een gecatalogiseerd archief terecht te komen. Dan val je buiten de AVG.) Het publiceren is evenzo een ‘verwerking’ en dus onderworpen aan de regels van de AVG.

Die regels kunnen streng zijn. Zo moet je een register hebben van iedere categorie verwerking die je doet, zoals je klantadministratie, je personeel, het jaarlijks uitje met collega’s, en ga zo maar door. Je moet persoonsgegevens goed beveiligen. En je moet aantoonbaar een grondslag hebben, zoals toestemming, om die verwerking überhaupt te mogen doen.

Gelukkig zijn er een aantal uitzonderingen. Allereerst val je buiten de AVG wanneer je fotografie echt alleen als persoonlijke hobby doet, en de foto’s niet in grote kring publiceert. Dat valt dan onder de uitzondering voor “strikt huishoudelijke verwerkingen”. Die uitzondering is wel beperkt, zodra je je portfolio op internet zet val je er al buiten. Een afgeschermde Instagram- of Facebookgroep kan denk ik nog net, als je selectief bent met wie je toelaat.

De belangrijkste uitzondering is wanneer je handelen valt onder de journalistieke exceptie. Al bij invoering van de AVG werd geroepen dat de persvrijheid of uitingsvrijheid in het gedrang zou komen – als je een journalist kunt ‘pakken’ op bijvoorbeeld inadequate beveiliging van een artikel met rare opmerkingen over jou, is dat veel sneller dan een smaadprocedure – en vandaar dat er speciale uitzonderingen zijn opgenomen voor deze activiteiten. Helemaal in Nederland, waar we in de Uitvoeringswet de nodige artikelen uit de AVG buiten toepassing hebben verklaard voor journalistiek handelen.

Wanneer handel je nu journalistiek? Ik formuleer het met opzet zo, om aan te geven dat het hier gaat om een activiteit en niet een beroepsgroep. Journalist of fotograaf zijn is immers geen beschermd beroep, en niet iedere vorm van foto’s (of teksten) maken valt onder een activiteit uit dat beroep. Je moet dus kijken naar wat je aan het doen bent. Volgens de hoogste Europese rechtbank is iedereen journalist:

bij de bekendmaking aan het publiek van informatie, meningen of ideeën , ongeacht het overdrachtsmedium. Deze activiteiten zijn niet voorbehouden aan mediaondernemingen en kunnen een winstoogmerk hebben.

Die tweede zin is belangrijk: ook gewone mensen met een blog of andere plek voor die informatie, meningen of ideeën vallen gewoon onder deze definitie. Je hoeft dus geen journalist te zijn om journalistiek bezig te zijn. Waar het om gaat, is of je iets wilt publiceren (informatie, meningen of ideeën) en daarbij die foto nodig hebt. (Naast journalistiek geldt deze uitzondering ook voor academische, artistieke en literaire uitingsvormen. Hiervoor gelden vergelijkbare definities.)

Deze definitie is volgens mij zo breed dat je haast moeite moet doen er buiten te vallen. Ik kom niet veel verder dan beveiligingsbeelden, pasfoto’s, smoelenboeken en klassenfoto’s als voorbeelden van niet-journalistieke fotografie.

Wanneer je journalistiek bezig bent, dan gelden een hoop artikelen uit de AVG niet voor jou. Dat is in de Uitvoeringswet AVG zo bepaald. Ik ga ze niet allemaal noemen, maar dit zijn de belangrijkste gevolgen:

  • Eenmaal gegeven toestemming van een geportretteerde is niet meer intrekbaar (artikel 7 lid 3 is buiten werking).
  • Als geportretteerde heb je geen recht van inzage, correctie of verwijdering bij de fotograaf (heel hoofdstuk III is buiten werking).
  • Je hoeft datalekken niet te melden bij de toezichthouder of bij geportretteerden (hoofdstuk IV is op dit punt, artikelen 33 en 34, buiten werking).
  • Je hoeft je geen zorgen te maken over opslag van je foto’s in het grote boze Amerika (heel hoofdstuk V is buiten werking).
  • Je mag ook strafrechtelijke en bijzondere persoonsgegevens verwerken (artikelen 9 en 10 zijn buiten werking).
  • Je hoeft geen register van je journalistieke verwerkingen bij te houden (hoofdstuk IV is op dit punt, artikel 30, buiten werking).

Wel heb je nog steeds een grondslag nodig (artikel 6 blijft van kracht). Dat kan zijn toestemming van de betrokkene, maar er zijn er meer. Omdat je bezig bent met het aan het publiek bekend maken van informatie, meningen of ideeën, is in principe automatisch de vrije nieuwsgaring de grondslag (dit is een eigen gerechtvaardigd belang). Bij dat belang geldt altijd een afweging met de privacy van de geportretteerden, maar die afweging komt de facto neer op wat we al decennia kennen als de redelijk-belangtoets in het portretrecht. De AVG is niet strenger dan het portretrecht.

Normaal kun je als betrokkene bezwaar maken tegen zo’n gerechtvaardigdbelangafweging, maar specifiek bij journalistiek geldt dit niet: het recht van bezwaar bestaat niet (heel hoofdstuk III met daarin artikel 21 is buiten werking).

Ook moet je als fotograaf zorgen voor een goede beveiliging van je persoonsgegevens (artikel 32 blijft van kracht), en als je andere mensen met je foto’s laat werken (denk aan een backupdienst of een ingehuurde illustrator die ze mooi bewerkt) dan moet je daarmee een verwerkersovereenkomst sluiten (artikel 28 blijft van kracht).

Alles bij elkaar zie ik dus geen reden tot zorg bij fotografen om aan de AVG te voldoen.

Arnoud
Jonge Skype- en Outlook-gebruikers in de problemen door privacywet

Kinderen onder de 16 jaar met een Outlook- of Skype-account hebben een probleem: ze kunnen opeens niet meer inloggen. Dat meldde de NOS vorige week op basis van een PR-meelbal van Microsoft die het afsluiten van minderjarigen in het belang van hun veiligheid noemt. De geciteerde reden – dat moet van de AVG – is de grootste onzin die ik over deze wet in tijden heb gelezen. En ik héb wat onzin over de AVG gelezen.
Het klopt dat er voor kinderen (zestienminnners dus) speciale regels in de AVG staan. Wanneer je namelijk een kind onder de zestien rechtstreeks een internetdienst aanbiedt, en je wilt daarbij toestemming voor gebruik van diens persoonsgegevens, dan moet je die bij de ouders gaan halen. Dat staat in artikel 8 lid 1. En in lid 2 staat dat de aanbieder van zo’n dienst een inspanningsplicht heeft om daadwerkelijk te controleren dat die toestemming er is.

Alleen: het moet gaan om een “rechtstreeks aanbod”, staat er letterlijk. Ik kan dat maar op één manier lezen en dat is dat de dienst zich specifiek op kinderen richt. Een dienst die toevallig ook kinderen toelaat, doet die kinderen weliswaar een aanbod maar geen rechtstreeks aanbod. Als je zegt van wel, dan doet iedere internetdienst te allen tijde een “rechtstreeks” aanbod door een signup formulier te bieden, en dan heeft de frase “rechtstreeks aanbod” geen betekenis. En dat is juridisch een gevalletje delen door nul, dat kan niet waar zijn dat een zinsnede niets betekent. Een wetgever schrijft het niet voor niet zo op.

Daarnaast geldt het alleen voor gebruik van persoonsgegevens met als grondslag toestemming. Ik zou denken dat bij Microsoft die persoonsgegevens (je account, de daaraan gekoppelde gegevens die je opslaat et cetera) onder de grondslag overeenkomst verwerkt worden. Ook daarom zou dit dus gewoon niet van toepassing moeten zijn. Je vraagt niet om toestemming om een dienst te mogen leveren, je sluit een online contract waaronder je een dienst gaat leveren. Dat is wezenlijk wat anders.

Ik snap dus werkelijk niet hoe Microsoft hierbij komt. Je zou kunnen denken dat het een voorzichtige interpretatie is, maar als ik dan “We zijn er ons van bewust dat de vereisten die de AVG met zich meebrengt tijdelijk vervelend kunnen zijn.” lees in dat persbericht dan is mijn eerste gedachte, wordt hier subtiel gelobbyd tegen de werkelijke doelen van de AVG? Is er werkelijk geen andere manier dan een creditcardbetaling?

Het grappige vind ik dan nog dat onder de Wbp (en dus in heel Europa) er wel categorisch altijd toestemming nodig was van ouders om zestienminners internetdiensten te laten gebruiken. De huidige wet kent namelijk géén beperking tot “direct aanbod” of zelfs maar tot internetdiensten. Toestemming geven voor een schoolfoto moet nu dus via de ouders, vanaf 25 mei kan een kind die toestemming zelf geven (tenzij volgens de algemene regel van artikel 1:234 BW die toestemming niet gebruikelijk is voor iemand van die leeftijd). Dus eigenlijk erkent Microsoft dat het al die jaren het fout heeft gedaan?

Arnoud

Mag je onder de AVG nog foto’s van kinderen publiceren?

Een lezer vroeg me:

Klopt het dat je onder de AVG geen foto’s van personen onder de 18 jaar meer herkenbaar op internet mag plaatsen? Daarvoor zou te allen tijde ouderlijke toestemming nodig zijn namelijk.

Nee, dat klopt niet. De regels rond fotogebruik zijn in principe onveranderd onder de AVG, behalve als je foto’s gaat gebruiken op toegangspasjes en dergelijke situaties waarin ze voor identificatie bestemd zijn.

Een foto met een herkenbaar persoon daarop is een persoonsgegeven, en gebruik daarvan valt onder de AVG. Er is een uitzondering voor strikt huishoudelijk en particulier gebruik, maar die gaat niet op als je de foto publiceert of in meer dan familie- en vriendenkring verspreidt. De fotograaf/publicist van zo’n foto moet dus aan de regels voordoen.

Eén van de regels uit de AVG is dat je een grondslag moet hebben. Dat kan toestemming zijn, maar dat is niet de enige grondslag. Ook het uitvoeren van een contract is een grondslag, en hier belangrijker is het eigen gerechtvaardigd belang, namelijk de vrijheid van meningsuiting. Onder dat belang mag je dingen publiceren over mensen, zolang je maar netjes rekening houdt met hun privacy.

Rekening houden met privacy doe je door bij de foto na te gaan of er vervelende, gênante of intieme details op staan en die eventueel te blurren als dat irrelevant is. Je moet daar in ieder geval over nagedacht hebben en kunnen rechtvaardigen waarom je vond dat je die details niet hoefde weg te halen. “Het was op de openbare weg” is daarbij te mager, ik zeg het maar vast.

Het maakt in principe niet uit of de persoon op de foto meerder- of minderjarig is. Dat speelt onder de AVG alleen bij toestemming; als iemand nog geen zestien (dus niet achttien) is, dan is ouderlijke toestemming nodig in plaats van toestemming van hem- of haarzelf. Maar als je een andere grondslag hebt, dan is dit niet relevant. Wel is het zo dat hoe jonger een persoon is, hoe zwaarder zijn of haar privacy zal wegen bij de belangenafweging. Kinderfoto’s zijn zelden nieuwswaardig, dus daar zul je eerder moeten blurren, weglaten of bijsnijden.

Uiteindelijk komt dit neer op grofweg dezelfde afweging als onder het oude portretrecht uit de Auteurswet. Wie daarmee kan werken, kan dus ook onder de AVG netjes foto’s publiceren.

Een nieuw recht onder de AVG is het recht op vergetelheid. Je kunt eisen dat gebruik van je gegevens wordt gestaakt, wanneer dat gebruik achterhaald of irrelevant is. Maar dat recht geldt niet wanneer een publicatie “nodig is voor het uitoefenen van het recht op vrijheid van meningsuiting en informatie”, zo staat in lid 3 van artikel 17 waar dat recht in staat. Als de publicatie op zich dus legitiem is en rekening houdt met privacy, dan kun je ook met het recht van vergetelheid niets daartegen doen.

Arnoud

WhatsApp verhoogt minimumleeftijd naar 16 jaar vanwege AVG

Gebruikers van chatdienst WhatsApp moeten voortaan minstens 16 jaar oud zijn, las ik bij Nu.nl. De aangepaste voorwaarden voor de chatapplicatie, die alleen in Europa worden doorgevoerd, eisen dat de gebruiker minimaal zestien is en maken afsluiting mogelijk van wie onder deze leeftijd blijkt. Er is vooralsnog geen informatie dat WhatsApp dit werkelijk gaat handhaven. En ja, dit is nieuws want AVG – hoewel het eigenlijk al sinds, oh, 2001 wettelijk zo geregeld was. Maar dat is onvermijdelijk bij berichtgeving over de AVG.
Onder de Wbp die sinds 2001 van kracht was, was het voor personen onder de 16 niet mogelijk om toestemming te geven voor verwerking van hun persoonsgegevens. In plaats daarvan was toestemming nodig van hun ouders of verzorgers. Dat gold voor chatdiensten, social media en andere dienstverleners – maar ook anderen, als je als dertienjarige je voorkeur voor chocoladepasta wilde opgeven bij zomerkamp dan had je formeel ouderlijke toestemming nodig om dat op een formulier te mogen zetten.

De AVG verandert niets aan de leeftijdsgrens, maar beperkt wel de scope. Internetdiensten moeten ouderlijke toestemming hebben van personen onder de zestien wiens persoonsgegevens ze willen gebruiken. Behalve voor persoonsgegevens die strikt noodzakelijk nodig zijn voor de dienst natuurlijk, of wanneer de gegevens wettelijk verplicht gebruikt moeten worden. Ook bij diensten onder een eigen gerechtvaardigd belang is geen ouderlijke toestemming nodig – er is dan immers helemáál geen toestemming nodig.

Het strengere uit de AVG is de eis dat “de verwerkingsverantwoordelijke redelijke inspanningen [pleegt] om in dergelijke gevallen te controleren of de persoon die de ouderlijke verantwoordelijkheid voor het kind draagt, toestemming heeft gegeven”. De AVG vermeldt geen manieren waarmee de verwerkingsverantwoordelijke de bedoelde controle moet uitvoeren. De al langer bestaande Amerikaanse COPPA-wetgeving (15 U.S.C. §§ 6501-6506) over ditzelfde onderwerp vereist verifiable parental consent voordat men persoonlijke informatie van personen onder de dertien jaar verwerkt. De uitvoeringsregels (16 C.F.R. § 312.5(c)) noemen diverse opties: een getekend formulier, een geldige creditcard, een telefonisch contact met iemand die getraind is kinderstemmen te herkennen en, bij verwerkingen zonder derdenverstrekking, een reactie per mail van de ouder dat een en ander akkoord is.

WhatsApp doet dus het minimaal noodzakelijke om aan de AVG te voldoen. Verbied zestienminners toegang, houd de deur op een kier voor ouderlijke toestemming wanneer een kind wordt afgesloten en ga geen nadere controle uitvoeren. Eerlijk gezegd zou ik ook niet weten hoe een gratis dienst als WhatsApp kan nagaan of hun gebruikers onder de 16 jaar zijn.

Arnoud

Je hebt nog 32 dagen om de AVG te implementeren #32totavg

Vandaag zijn er nog precies 32 dagen te gaan tot 25 mei 2018, de datum waarop de Algemene Verordening Gegevensbescherming (AVG, ook wel General Data Protection Regulation oftewel GDPR) van kracht wordt. Er is nog steeds veel onzekerheid over de AVG, die van alles zou verbieden of onwerkbaar maken. De AVG noem ik altijd vooral een compliance-wet: de nadruk ligt op formele procedures, documentatie en stappen die moeten worden genomen om aan de wet te voldoen. En minstens zo belangrijk: om aan te kunnen tonen dat je aan de wet voldoet, want de AVG bepaalt expliciet dat de bewijslast bij jou ligt dat je alles op orde hebt. Een hele kluif, maar zeker niet onoverkomelijk of fundamenteel onwerkbaar.

Een van de grootste mythes rond de AVG is dat deze nieuwe wet vooral voor juristen van belang is. Dat is niet zo. De AVG is zó breed van toepassing en stelt zó veel regels dat het iedereen aangaat. Van groot bedrijf tot kleine vereniging en van eenmansdokterspraktijk tot goed doel met duizenden donateurs. Voldoen aan de AVG is geen kwestie van nieuwe juridische documenten en een mooie toestemmingsverklaring laten tekenen door uw klanten.

Een belangrijk instrument daarbij is het verwerkingsregister, de centrale plaats waarin iedere verwerking van persoonsgegevens moet zijn gedocumenteerd. Het formeel vastleggen van verwerkingen is een van de weinige echt nieuwe eisen uit de AVG. Doel hiervan is vooral organisaties te dwingen goed na te denken over wat zij doen met persoonsgegevens en waarom. Het register is daarvan de verslaglegging. Tevens biedt registreren van een verwerking de mogelijkheid te checken of deze inhoudelijk voldoet, omdat je in het register ook zaken als grondslag en bewaartermijn uitwerkt en verwijst naar gepast beveiligingsbeleid. Dan moet je daar wel over nagedacht hebben, natuurlijk.

Kort en goed neem je in het register per verwerking het volgende op:

  • Naam en contactgegevens van de verantwoordelijke entiteit; dit is niet alleen de bedrijfsnaam maar ook de concrete afdeling en de verantwoordelijke manager of business owner.
  • De doeleinden, zoals “Salarisadministratie” of “Beveiliging van pand en goederen middels camera’s met geluidssensoren” met een omschrijving van de grondslag (toestemming, overeenkomst, et cetera).
  • De grondslag voor deze verwerking, zoals toestemming of een eigen belang, inclusief onderbouwing daarvan.
  • Een omschrijving van betrokkenen, zoals personeel, klanten, bezoekers of passanten.
  • Een omschrijving van ontvangers, zoals de afdeling die het uitvoert, het beveiligingsbedrijf dat de camerabeelden uitkijkt en de politie in geval van strafbare feiten. Ontvangers in landen buiten de EU moeten apart worden genoemd (inclusief land).
  • De bewaartermijnen, inclusief motivatie waarom deze termijnen en niet korter.
  • Een beschrijving van de beveiligingsmaatregelen voor deze verwerking, u mag hierbij verwijzen naar het algemene beveiligingsbeleid.
  • Een inschatting van het risico voor betrokkenen; als u meent dat dit hoger is dan normaal dan moet je een privacy impact assessment (PIA) uitvoeren (zie hoofdstuk 5).

Vaak wordt gezegd dat de AVG van alles en nog wat gaat verbieden. Niets is minder waar. De regels worden veel strenger, maar zijn vooral gericht op verantwoording afleggen. Toestemming vragen kan prima, maar kunt u bewijzen welke toestemming is gegeven, zijn mensen adequaat voorgelicht en kennen zij hun rechten? Gegevens tien jaar bewaren: oké, maar onderbouw eens waarom dat nodig is en niet een jaartje minder? Wij noemen de AVG daarom vooral een compliance-wet. Er moet veel geregeld en gedocumenteerd worden. Wat precies en hoe, dat leest u in ons Praktijkboek AVG Compliance.

Arnoud

Wanneer moet je nou met iemand een verwerkersovereenkomst sluiten?

Het begint dagelijkse kost te worden voor veel organisaties: of je even een verwerkersovereenkomst wilt tekenen, want de AVG komt eraan en die eist grote zorgvuldigheid en compliance et cetera. Wat me daarbij opvalt, is dat die overeenkomsten opgedrongen worden aan allerlei partijen die überhaupt geen verwerkers zijn. Dat geeft hoogst merkwaardige spraakverwarring. Maar het iemand laten tekenen van een verwerkersovereenkomst is iets dat je kunt doen om AVG compliance aan te tonen, dus zullen er verwerkersovereenkomsten worden getekend. Tegen beter weten in dan ook vandaag, wanneer is iemand nou een verwerker?
De positie van een verwerker onder de AVG is in theorie heel simpel. Dat is een partij die door de verantwoordelijke is ingeschakeld om bepaalde dingen te doen met persoonsgegevens. De verantwoordelijk bepaalt daarbij wat er uiteindelijk moet gebeuren en hoe (“doel en middelen”, in de AVG terminologie), zij het dat de verwerker wel enige ruimte heeft om dit praktisch in te vullen.

Een simpel voorbeeld van een verwerker is een clouddienstverlener die jouw klantgegevens online opslaat. Jij kiest voor die clouddienst en welke gegevens je daar opslaat, de praktische invulling daarvan laat je aan de dienstverlener. Die is dus een verwerker. Géén verwerker is een clouddienst zoals Facebook, omdat die zelf bepaalt welke gegevens ze willen hebben en wat ze daarmee doen.

Natuurlijk zit je vaak met grijze gevallen. Zo’n clouddienst kan die klantgegevens gebruiken voor eigen “kwaliteitsdoeleinden”, of zelfs reclameprofielen opbouwen van die klanten en daar gerichte reclame aan tonen. Dan verschuift die dienstverlener van een zuivere verwerker toch meer richting een eigen verantwoordelijkheid. Er zijn helaas niet echt harde regels om hier een algemene scheidslijn in te trekken.

Ik heb een tijdje terug een advieswizard gemaakt die probeert met een aantal vragen een inschatting te maken. Dat werkt beter dan vage passages zoals in de Handleiding AVG van de Rijksoverheid, met daarin

Wanneer de verwerking van persoonsgegevens niet uw primaire opdracht is, maar het een uitvloeisel is van een andere vorm van dienstverlening, dan bent u als dienstverlener zélf de verwerkingsverantwoordelijke voor deze verwerking.

Hierdoor gaan mensen dus denken dat een clouddienstverlener of IT-supportbedrijf geen verwerker is omdat het gebruik van persoonsgegevens een “uitvloeisel” is van de echte opdracht. Er is niet één vuistregel, één formule om dit te bepalen. Je moet kijken naar alle factoren bij elkaar, en zo inschatten hoe veel eigen ruimte de dienstverlener heeft om te bepalen wat hij doet.

In ieder geval sluit je géén verwerkersovereenkomst met

  1. Je personeel. Die zijn immers gewoon deel van je eigen organisatie.
  2. Je vrijwilligers en ingehuurde krachten. Die vallen onder het kopje “personen onder gezag” van jouw organisatie en zijn dus geen verwerkers.
  3. De personen wiens persoonsgegevens je verwerkt. Ja, dit wordt geëist.
  4. Bedrijven die contactgegevens van jouw personeel in hun CRM systeem stoppen. Dat doen ze immers voor hun eigen bedrijfsvoering.

Overigens zou de verwerkersovereenkomst eigenlijk afgeschaft moeten worden, maar dat een andere keer.

Arnoud

Hoe kan Facebook legaal gezichten gaan scannen onder de AVG?

Als voorbereiding op de AVG gaat Facebook gezichtsherkenning aanzetten voor Europese gebruikers die dat willen, las ik bij de socialenetwerksite. Dat is verrassend, omdat ze het in 2011 uitgezet hadden na klachten dat de (Duitse) Wbp werd overtreden met deze feature. Doel van de nieuwe feature is te zorgen dat mensen in kunnen grijpen als hun gezicht ergens op Facebook opduikt, waarvoor gezichtsherkenning best wel nodig is.
De status van portretfoto’s onder de privacywet is lange tijd nogal punt van discussie geweest. Wanneer iemand herkenbaar in beeld is, dan is die foto een persoonsgegeven, daar is iedereen het wel over eens. Maar aan een foto kun je vaak ook dingen zien die als bijzonder persoonsgegeven aan te merken zijn, zoals iemands etnische afkomst of medische aandoeningen. Daarmee zouden portretten onder de strengste regels van de privacywet vallen, en dan gaan allerlei dingen mis.

De AVG kiest een compromis. Een foto van een mens is een persoonsgegeven, maar wordt pas een bijzonder persoonsgegeven als de foto wordt gemaakt of gebruikt met het oog op identificatie. De pasfoto op een toegangspas is dus een bijzonder persoonsgegeven, een sfeerfoto van een receptie is dat niet. (Het portret van het bruidspaar op de receptie denk ik dan weer wel, we willen immers weten wie er 50 jaar getrouwd waren. Maar die foto valt dan weer onder de uitingsvrijheid en daarmee buiten de AVG.)

Gaat zo’n sfeerfoto op Facebook, dan is dus een gewone verwerking. Je kunt je afvragen of dat dan valt onder het eigen gerechtvaardigd belang van de uploader, namelijk zijn uitingsvrijheid, of dat er toestemming nodig is van de geportretteerde. Maar wat Facebook vervolgens doet is problematisch: gezichtsherkenning om de personen op de foto te melden dat die foto geupload is, zodat ze daar bezwaar tegen kunnen maken.

Nu zegt Facebook dat ze dit alleen doen als je daarmee instemt:

If you choose to opt in then you will have access to the following features:
– We’ll let you know when someone else uploads a photo of you as their profile picture. We’re doing this to prevent people from impersonating others on Facebook.
– You’ll hear from us if you’re in a photo and are part of the audience, even if you haven’t been tagged. You can choose whether to tag yourself, leave yourself untagged, or reach out to the person who posted the photo if you have concerns about it.

En ik geloof onmiddellijk dat ik geen berichten ga krijgen hierover tenzij ik de feature aanzet. Maar in de praktijk betekent dit volgens mij dat ieder gezicht op iedere foto gescand en herkend wordt, inclusief dus personen die daar nog geen toestemming voor hebben gegeven. En dat zou een probleem zijn, want in die situatie werkt Facebook dus met bijzondere persoonsgegevens zonder uitdrukkelijke toestemming.

Misschien dat ze alleen screenen op features van gezichten van personen die die toestemming wel gaven. Dan worden andere personen dus niet herkend, en dan is het denk ik wel legaal. Dit voelt alleen erg inefficiënt, en bovendien kun je dan oude foto’s van mensen die later toestemming geven niet verwerken. Dus ik denk niet dat dit het gaat zijn.

(En terzijde: het portretrecht komt dus te vervallen vanaf 25 mei, afgezien van het verzilverbaar portretrecht voor bekende personen.)

Arnoud

Geldt het vergeetrecht onder de AVG ook bij forumdiscussies?

Een lezer vroeg me:

Ik beheer een relatief groot discussieforum. Moet ik straks onder de AVG van iedereen die dat vraagt zijn berichten weghalen onder het vergeetrecht? Dan houd ik straks geen historie meer over!

Het klopt dat je als aanbieder van internetdiensten al snel te maken krijgt met de AVG. Heel vaak werk je immers met persoonsgegevens, informatie die tot personen te herleiden is. Namen of e-mailadressen, maar ook IP-adressen en cookies met unieke nummers zijn persoonsgegevens. Als die informatie achterhaald of irrelevant is, dan moet deze op verzoek weg.

Dit geldt dan net zo goed voor online forums. Punt is wel dat een bericht dat mensen posten (net als een reactie op deze blog) an sich óók persoonsgegevens zijn, omdat de berichten van iemand zijn en daarmee over die iemand gaan. Dan zou die iemand dus ook bij een inmiddels compleet dode discussie of stokoud bericht kunnen eisen dat het wordt weggehaald.

Echter, specifiek bij forums loop je dan tegen een probleem aan dat daarmee de discussie toch een stuk verstoord wordt, of het archief niet meer volledig. Dat is een probleem, want bij zulke situaties komt dan de vrijheid van meningsuiting in het gedrang. Mensen moeten kunnen lezen wat in het verleden is gezegd, en de privacy mag daar niet als een 1984-bulldozer doorheen rauzen.

Dit probleem werd bij invoering van de AVG al onderkend, en er staat dan ook bij het vergeetrecht dat het niet van toepassing is wanneer de verwerking (de publicatie dus) noodzakelijk is voor de uitoefening van het grondrecht van de uitingsvrijheid (artikel 17 lid 3 AVG). Daarmee kan een forumbeheerder dus in principe het weghalen van berichten voorkomen. Een profiel of registratie van een gebruiker valt buiten dat grondrecht en moet dus wél worden weggehaald op verzoek.

In Nederland komt er naast de AVG de zogeheten Uitvoeringswet AVG, met daarin een aantal belangwekkende uitzonderingen bij “journalistieke doeleinden of academische, artistieke of literaire uitdrukkingsvormen”. Alle rechten die je normaal hebt, zoals inzage, correctie en verwijdering, gelden bij deze uitingsvormen niet. Daarmee kun je als forum dus ook andere verzoeken pareren, althans voor zover het gaat om persoonsgegevens die als journalistiek of literair te duiden zijn. Dat is wat mij betreft beperkt tot de postings of reacties zelf. Zaken als iemands profiel of interesses vallen daar buiten.

Arnoud