Heeft het afsluiten van een cyberverzekering nut voor mijn organisatie?

Een lezer vroeg me:

Ik kreeg recentelijk mail van mijn verzekering over een nieuwe cyberverzekering die ik af zou kunnen sluiten, waardoor schade door cybercrime vergoed zou worden. Nu vind ik het op zich fijn om alle risico’s af te dekken, maar ik twijfel aan het nut van een dergelijke verzekering: als ik het slachtoffer word van cybercrime, word de schade die ik lijd dan niet sowieso verhaald op de dader?
Iedere verzekering is anders, dus lees vooral het polisblad en de uitsluitingen. Maar algemeen wordt met ‘cyberverzekering‘ een verzekering bedoelt die kosten en schade dekt als je als bedrijf of organisatie slachtoffer wordt van een cyberincident zoals datadiefstal, ransomware of hijacking van je webshop.

Schade in deze context verwijst dan naar zaken als aansprakelijkheid bij je klanten, kosten van herstel of terugzetten van backups en (wederom, zie de voorwaarden) soms zelfs gemiste omzet of gederfde winst omdat je onderneming er een tijd uit lag. Vaak zit er ook praktische assistentie of preventieondersteuning bij. De kosten lopen sterk uiteen, mede afhankelijk van de omvang van je organisatie. Ik lees her en der bedragen tussen de 500 en de 1800 euro per jaar aan premie.

Vrijwel iedereen heeft een bedrijfsaansprakelijkheidsverzekering, maar die dekt alleen fysieke schade zoals letsel bij een bezoeker of kapotte spullen. Schade door beroepsfouten van je medewerkers dek je met een beroepsaansprakelijkheidsverzekering. Maar of die laatste ook fouten in de categorie cyber dekt, is maar zeer de vraag.

Een verzekering is vooral bedoeld voor het gemak. Je verzekeraar keert bij een gedekt geval sneller uit dan dat jij de schade kunt verhalen op de dader. Zeker omdat die bij cybercrime eigenlijk maar zelden te achterhalen is, nog los van de vraag of daar geld genoeg zit om je schade te dekken.

Een verzekering als deze moet passen binnen je algemene risicobeheersingsstrategie. Een eenmanszaak hoeft niet bang te zijn dat werknemers data stelen, bijvoorbeeld. Een organisatie die haar kritieke software en servers bij een partner onderbrengt, kan in plaats van een verzekering contractueel afspreken dat die partner die schade dekt. Wie goed is met backups, kan besluiten het risico van ransomware voor lief te nemen. Voor risico’s die je niet met maatregelen kunt borgen, of niet op jouw niveau, is een verzekering dan het sluitstuk.

Arnoud
RvS: bioscoop mag niet zomaar contant geld weigeren ‘vanwege veiligheid’

Photo by Jonathan Cooper on Unsplash

De Autoriteit Persoonsgegevens moet opnieuw kijken naar een zaak van een Nederlandse privacyactivist. Dat las ik bij Tweakers. Die privacyactivist is Michiel Jonker, die in 2019 naar de bioscoop wilde maar niet contant mocht betalen. De Raad van State zegt nu dat dit onvoldoende onderzocht is.

Jonker stelde dat de pinverplichting in strijd was met de AVG, omdat je dan immers persoonsgegevens verwerkt terwijl er ook een anoniem alternatief is (contant betalen). Hij vroeg de AP dan ook om handhavend op te treden, maar die wees dat op basis van bureauonderzoek af (“contant accepteren is geen wettelijke plicht”).

Daarop stapte Jonker naar de rechter, die in 2022 uitspraak deed. Die vond echter dat de AP haar afwijzing adequaat had gemotiveerd. Pinbetalen past bij het doel van de veiligheid van de organisatie verhogen, en de hoeveelheid gegevens is daarbij zeer beperkt. Bovendien kun je met een bioscoopbon wél anoniem een kaartje kopen.

De Raad van State oordeelt hier kritisch over. Dat veiligheidsargument is natuurlijk snel op tafel gegooid, maar wordt zelden concreet gemaakt. Natuurlijk, als iedereen pint dan kan een overvaller geen kassa meer meenemen. Maar is dat werkelijk een concrete zorg, bioscoopovervallen?

Uit de uitspraak van de RvS:

Op 11 juni 2019 heeft [bioscoop] Focus gereageerd op het bezwaarschrift van [appellant], en toegelicht dat zij het als haar zorgplicht ziet om de veiligheid van haar medewerkers zo goed mogelijk te beschermen, vooral nu in het filmtheater veel met vrijwilligers wordt gewerkt. Daarnaast wil Focus hen niet onnodig belasten met de verantwoordelijkheid voor contant geld. Volgens Focus is het een feit van algemene bekendheid dat de afwezigheid van cash-geld in een bedrijf de aantrekkelijkheid daarvan voor potentiële overvallers vermindert.
De Raad reageert hierop dat een doel als veiligheid wel concreet gemaakt moet worden voor de organisatie die zich erop beroept.
Op basis van de beschikbare informatie kan echter niet worden vastgesteld dat in dit concrete geval de veiligheid van de medewerkers van Focus in het geding is. Dat heeft [appellant] gemotiveerd betwist en de AP heeft daar niets tegenover gesteld. … De enkele omstandigheid dat contant geld vatbaar is voor diefstal is op zichzelf onvoldoende om (sociale) veiligheid een gerechtvaardigd doel te achten voor verplichte pinbetalingen.
Dit argument kan dus alleen opgaan als je het verbindt aan concrete omstandigheden. Misdaadcijfers in de buurt kunnen dan meewegen, onderzoek naar verminderde overvallen in andere steden bijvoorbeeld ook. Omdat er nu helemaal niets lijkt te zijn, wordt de beslissing van de AP om dit te tolereren, vernietigd.

De toezichthouder moet dus opnieuw de situatie analyseren en een uitspraak doen. En dat moet ex nunc, op basis van de situatie anno 2026. Omdat vandaag “alleen pinnen” zó ingeburgerd is, ben ik dus wel benieuwd wat de argumenten gaan zijn.

Arnoud


Kan de AP wat doen tegen een bioscoop die geen contant geld wil?

Internetproviders benadelen trouwe abonnees, nieuwe klanten krijgen juist korting

Photo by Compare Fibre on Unsplash

Hoe trouwer een klant van een internetprovider, hoe meer die betaalt. Tendentieus maar waar, aldus RTL Nieuws. De Autoriteit Consument en Markt (ACM) gaat ingrijpen om zogeheten slapende klanten van providers te helpen. Meer informatie voor consumenten zodat ze getriggerd worden om over te stappen of een gunstiger tarief te vragen.

Algemeen is het een bekend fenomeen: je hebt al sinds jaar en dag een abonnement, en betaalt gewoon steeds dezelfde prijs. Nieuwe klanten krijgen korting, en overstappers naar andere contractsvormen levert ook leuk voordeel op. Vanuit het perspectief van consumentenbescherming is dat raar: waarom krijgt de vaste klant geen korting?

Zo’n expliciete kortingsregeling staat niet in de wet. Artikel 7:2ab Telecommunicatiewet bevat wel een tweetrapsraket waarmee je een heel eind komt:

  1. Ieder telecomcontract (dus ook internet) is na de eerste stilzwijgende verlenging per maand kosteloos opzegbaar, ongeacht wat er afgesproken is.
  2. De provider moet de consument ten minste een keer per jaar informatie geven over de voordeligste tarieven.
De ACM zoomt nu in op die tweede plicht: door slapende klanten actief te informeren over voordeliger contracten bij een overstap, wordt die klant getriggerd om over te stappen. En dat kan gewoon, want je bent (als slapende klant zijnde) stilzwijgend verlengd zodat opzeggen per maand gewoon kan.

De ACM zegt:

Eerder onderzoek toonde aan dat bij 79% van de vaste internetabonnementen de initiële contractperiode al is verstreken. Voor dit nieuwe onderzoek keek de ACM ook naar demografische kenmerken van de mensen met passieve contracten. Daaruit blijkt dat het vaak gaat om oudere consumenten (65+) die klant zijn bij relatief dure telecomaanbieders en een lagere snelheidsabonnement hebben.
Bij deze doelgroep zal een gerichte brief zeker kunnen helpen, al blijf je dan natuurlijk bij dezelfde provider. De ACM kan niet afdwingen dat je je klanten informeert over een aanbieding bij de concurrent. Maar misschien is “hela, het kan bij mijn provider goedkoper” al genoeg als trigger om ook eens bij andere providers te kijken.

De ACM gaat een en ander in richtsnoeren gieten zodat providers op dezelfde manier kunnen communiceren. En dat is belangrijk, want onduidelijkheid over prijs/prestatie verhouding en betalingsstructuur maakt dit nu vaak lastig.

Spannend vind ik de standaardprijzen:

Als mogelijke, verdergaande optie kan worden verkend of prijsdiscriminatie kan worden beperkt door wettelijk te regelen dat consumenten met een passief contract niet meer betalen dan de standaard lijstprijs. Een dergelijke benadering zou kunnen leiden tot een vereenvoudiging van de tariefstructuur, waarbij dan alleen nog gewerkt wordt met een welkomstaanbod en een standaard lijstprijs.
Dit zou wel een aanpassing van de Telecommunicatiewet zelf vereisen.

Arnoud


Mag ik een dienstreis naar de Verenigde Staten weigeren omdat ik dan mijn privé social media moet openbaren?

Photo by Ekaterina Belinskaya on Pexels

Een lezer vroeg me:

Ik werk bij een middelgroot ict-bedrijf als senior developer. Mijn manager wil dat ik een week naar de VS ga om een grote klant daar ter plaatse te helpen met een release-probleem. Ik heb daar moeite mee, omdat je bij de douane al je social media moet laten zien. Die van mij beschouw ik als privé, en bovendien staan er zaken waar het regime-Trump niet zo blij van zou worden. Kan ik weigeren deze dienstreis te maken?
Hoofdregel van dienstreizen is dat je ze moet maken, wanneer dit redelijkerwijs tot je werk te rekenen is. Dit valt onder de instructiebevoegdheid van de werkgever. Het hoeft niet apart in je contract genoemd te zijn.

Een goed werkgever houdt wel rekening met de belangen van de werknemer. Zo mag deze je niet opdragen te reizen naar een land met een niet-reizen advies (code rood), en zal hij een hele goede reden moeten hebben voor code geel of oranje. En maatregelen moeten nemen om dit zo goed mogelijk te verzorgen.

Wanneer er geen reisadvies is (code groen) en het werkbelang duidelijk, blijven alleen nog persoonlijke omstandigheden over. Veel genoemde redenen zijn ziekte (of herstel daarvan), zwangerschap, zorg voor een jong kind en ook wel “onoverkomelijke gewetensbezwaren”. Hierover moet je in gesprek en daar moet je dan samen uitkomen.

Zeer recent maakte de VS bekend dat

Wie de Verenigde Staten binnen wil komen met een zogenoemde ESTA-registratie, wordt volgens een nieuw voorstel verplicht om vijf jaar aan socialemediageschiedenis met de Amerikanen te delen.
Onduidelijk is wanneer die regel precies van kracht wordt en wat de scope precies gaat worden. De Customs and Border Protection (CBP) probeerde laatst duidelijkheid te geven:
“CBP has been explicit that social media accounts would not be reviewed for comments, posts or activity critical of President Trump or other political leaders. Under the proposal, CBP would collect usernames solely to check them against classified information the government already has,” the [Greater Miami and the Beaches Hotel Association] said in a post on its blog this month.
Op dit moment is er dus nog géén wettelijke regel die dit eist. Het veel gelinkte document van de CBP dat die regel zou bevatten, is een consultatietekst waar tot 9 februari feedback op gegeven kon worden.

Zonder een harde wettelijke regel is het overleg met de werkgever wat lastig te voeren. Je houdt dan de eigen gewetensbezwaren over, je wilt écht niet omdat je social media privé zijn en dat moeten blijven. Dit kan een hele moeilijke discussie worden, zeker als je de inhoud van die sociale media ook niet kan of wil delen met de werkgever om duidelijk te maken waarom.

De discussie over hoe veilig de VS als zodanig is, is ook voor velen nog een wat ver-van-het-bed show. Statistieken zoals het afgenomen percentage toeristen kunnen daarbij helpen. Maar ik vrees dat een wat starre werkgever die wijst op de code groen voor de VS, zich daardoor niet laat overtuigen.

Hoe zouden jullie bij een werkgever betogen dat die dienstreis hem niet gaat worden?

Arnoud

Mag mijn werkgever zomaar gebruik van Microsoft Hello invoeren?

Photo by Clint Patterson on Unsplash

Een lezer vroeg me:

Mijn werkgever wil inloggen op haar computersystemen mogelijk maken via gezichtsherkenning (Microsoft Hello). Wij als OR zijn niet om instemming gevraagd, met als argument dat de feature zuiver lokaal werkt en er niets wordt opgeslagen, zodat er geen sprake is van ‘verwerking’ onder de AVG. Klopt dat?
Nee, dat klopt niet. Dat er niets wordt verzonden via een netwerk of opgeslagen, is niet genoeg om te zeggen dat er niet wordt verwerkt. ‘Verwerken’ is namelijk de koepelterm. Er worden gezichtsfeatures herkend en gematcht met een opgeslagen set features waaruit een ja/nee volgt. Dat is elektronisch verwerken.

Microsoft heeft voor deze verwerking middelen geleverd en de werkgever beslist dat deze ingezet moeten worden en wanneer/waarom. Een simpele toepassing van de AVG geeft dan dat de werkgever verwerkingsverantwoordelijke is.

Ik geloof meteen dat de werkgever geen idee heeft hoe dit werkt, en dat is prima. Maar dat maakt voor de AVG vraag niet uit. Zelfs als het in een dichtgelaste stalen kist zou gebeuren, blijft men verwerkingsverantwoordelijke, enkel en alleen omdat men beslist dat het moet worden gebruikt.

Er is jurisprudentie dat bij een fanpagina op Facebook (of zelfs een Like-knop) de beheerder (mede) verwerkingsverantwoordelijke is voor wat Facebook/Meta doet, ook al weet niemand wat dat bedrijf uitspookt. Die lijn doortrekkend is het voor mij evident dat je ook de verwerkingsverantwoordelijke bent als je een standaardfeature zoals Hello gebruikt.

Standaard werkt deze vorm van herkenning vrijwillig, je moet het aanzetten. Door die vrijwilligheid is hier denk ik wel ruimte voor de grondslag toestemming, dit zal geen consequenties hebben in de arbeidsrelatie.

De grondslag arbeidsovereenkomst vind ik lastiger, juist omdat het niet verplicht is. Je kunt dan moeilijk zeggen dat deze feature voor het werk nodig is. Als je dus als werkgever zou willen verplichten dat iedereen met Hello inlogt, dan moet daar nog een extra verhaal bij komen.

Arnoud

Is ov-chipkaarten verkopen voor 37,50 een oneerlijke handelspraktijk?

Bron: Wikimedia Commons, Moeerd

Het is een veel voorkomende ergernis: ergens een product bestellen zoals de OV-chipkaart, en dan blijkt dat je veel meer betaalde dan bij de uitgever daarvan zelf (Trans Link Systems). Dat vonden ze bij TLS ook, want ze stapten naar de rechter om een verbod wegens oneerlijke handelspraktijken te eisen tegen het bedrijf Kings Online.

Het vonnis legt uit:

Kings Online biedt via twee websites (www punt reisproductaanvragen punt nl, en www.persoonlijkreisproduct.nl., verder: de websites) een bemiddelingsdienst aan, waarmee zij voor consumenten een OV-chipkaart bestelt. De consument moet daarvoor € 37,50 betalen. Als consumenten de OV-chipkaart via de website van de officiële uitgever Translink bestellen, bedragen de kosten daarvoor € 7,50.
Zowel Translink als reizigersorganisatie Rover vonden dat het bedrijf zich hiermee schuldig maakt aan oneerlijke handelspraktijken, omdat de websites en marketing van Kings Online misleidend zijn. Je zou makkelijk de indruk kunnen krijgen dat je gewoon bij TLS zelf een kaart bestelt, en dat die gewoon 37,50 kost.

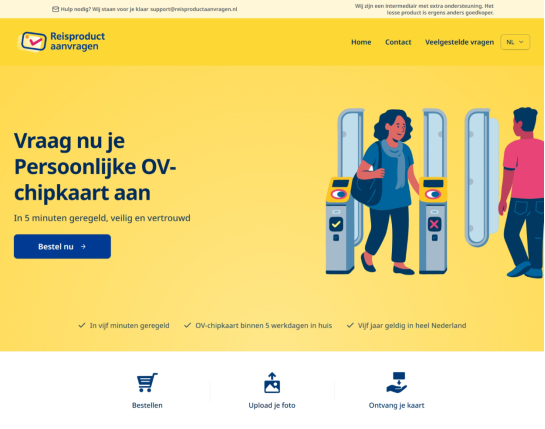
De site is offline, maar via Archive.ph is een snapshot te bekijken. Het gaf mij meteen de indruk van wat ik “Welkom bij merknaam“-sites noem: héél neutraal over de exploitant, de merken en logo’s van het verkochte pontificaal in beeld en zo op de vlakte mogelijk over waar je bent en wat je gaat doen.

Zo ook hier: “Vraag nu je persoonlijke OV-chipkaart aan”, stockbeeld van mensen die in- en uitchecken en een helpdesk die voor je klaar zit. Je moet echt even zoeken voordat je “Reisproduct Aanvragen is een tussenpersoon en handelt niet voor of namens OV-chipkaart.nl” tegenkomt.

De rechtbank begint echter nog een stapje eerder, namelijk bij de Google-zoekresultaten. Daar zie je deze site als gesponsord resultaat bovenaan, met als belofte “direct regelen” en “binnen 5 minuten aangevraagd”. Nergens staat dan “wij bemiddelen bij TLS voor jou”.

Kom je op de site (klik op plaatje voor groot, uit vonnis), dan blijft het nog steeds nogal in het midden wat er gebeurt. Je wordt vooral het bestelproces in geleid. Die korte tekst dat men bemiddelaar is (wat hier een juridische vakterm is, en dus onduidelijk) verdwijnt dan heel snel uit beeld.

Deze consument komt dus naar alle waarschijnlijkheid in het bestelproces en rondt deze af zonder op de hoogte te zijn van het feit dat hij daarmee een bemiddelingsdienst heeft afgesloten, en niet zelf een OV-chipkaart heeft besteld. Dat dit veel consumenten ook daadwerkelijk is overkomen, blijkt ook uit de verschillende klachten die Rover heeft ontvangen of die te lezen zijn op websites als Trustpilot.
De kleurstelling van de site doet ook sterk denken aan die van NS en Translink. En vooral is onduidelijk welk voordeel je nou hebt bij het hier bestellen. Je betaalt 30 euro meer, er wordt algemeen geschermd met voordelen maar concreet wordt dat niet.

De aanbieder noemt in dit verband:

  1. een controle van de gegevens die gebruikers in moeten voeren voor de aanvraag van hun OV-chipkaart;
  2. de gebruiksvriendelijkheid (de technische uitvoering van de website;
  3. de informatievoorziening en de talen waarin de website wordt aangeboden); en
  4. de klantenservice.
Punt 1 is grofweg wat TLS zelf ook doet. Punt 2 is matig: je moet drie stappen doorlopen in plaats van zes, maar om nou te zeggen dat dat wezenlijk efficiënter is, meh. En inderdaad, deze site is in het Pools en Arabisch te gebruiken terwijl TLS alleen Nederlands en Engels kent. Er is een ‘eigen’ klantenservice, maar ook dat blijft wat vaag.

Alles bij elkaar ziet de rechter een duidelijke overtreding:

Uit het voorgaande volgt dat Kings Online zich schuldig heeft gemaakt aan oneerlijke handelspraktijken. De verschillende redenen daarvoor zijn los besproken, maar moeten in samenhang worden bezien. Doorslaggevend is het totaalbeeld dat (het gebruik van) de websites van Kings Online oproept bij de gemiddelde consument. Het gaat als het ware om de hele ‘reis’ van de consument, vanaf het moment dat de consument overweegt een OV-chipkaart aan te schaffen, totdat de dienst van Kings Online is afgenomen.
Dit op straffe van een dwangsom van 25.000 euro per dag met een maximum van € 500.000. De bestuurder van de bv wordt echter niet verboden om andere sites met ov-chipkaartbemiddeling op te zetten, wat ik frustrerend vind maar begrijpelijk: het is niet verboden zo’n site te hebben in het geval je géén oneerlijke handelspraktijken hanteert.

Arnoud


Geldt de 14-dagenperiode ook bij app-premiumabonnementen?

Photo by Markus Winkler on Unsplash

Via Reddit:

Op 18 januari hebben ik een proefperiode van een premium versie van een app gestart. De proefperiode zou duren tot 24 januari. Ik heb in mijn agenda genoteerd dat ik het op moest zeggen op de 23ste, maar ben dit vergeten (dom dom). Inmiddels is het abonnement (1jaar abonnement) ingegaan en is de betaling via de appstore afgeschreven. [Kan ik me beroepen op de wettelijke 14 dagen ontbindingsperiode?]
Veel premiumversies van apps werken inderdaad met een abonnementsmodel, waarbij je per maand of per jaar een bedrag betaalt voor de functionaliteit. Die komen vrijwel altijd met een korte proefperiode, zoals ook hier.

De hoofdregel dat je alle online gesloten overeenkomsten kunt annuleren (ontbinden) binnen 14 dagen, kent een aantal uitzonderingen. Apps heten onder de wet “digitale inhoud die niet op een materiële drager is geleverd”, en volgens art. 6:230p onder g BW is het retourrecht dan uitgesloten wanneer

  1. de nakoming is begonnen met uitdrukkelijke voorafgaande toestemming van de consument;
  2. de consument heeft verklaard dat hij daarmee afstand doet van zijn recht van ontbinding; en
  3. de handelaar een bevestiging heeft verstrekt [dat de overeenkomst is gesloten en afstand is gedaan, 230t lid 2]
Bij vrijwel alle app-aankopen wordt met deze constructie gewerkt. Je krijgt dan een popup of verplicht aan te vinken vakje dat je afstand doet van je recht van ontbinding, en direct daarna kun je de app meteen gebruiken. Aangenomen dat je dat ook in je bevestigingsmail te lezen krijgt, is je recht dan inderdaad vervallen.

Het gaat hier om een periodieke betaling in de vorm van een abonnement, niet een eenmalige prijs voor de digitale koop van die app. Voor mij is even de vraag of de aard van de overeenkomst daarmee verschuift naar dienstverlening. Ik neig naar van niet, omdat uiteindelijk wat je krijgt die app is. Niet “de dienst van het werkend houden van de app”, want de leverancier doet niets – de app staat aan en blijft aan.

Maar ook als je dit wel een dienst noemt, is de uitkomst hetzelfde. Volgens punt d van datzelfde artikel 6:230p BW kun je ook bij dienstverlening afstand doen van je recht van ontbinding mits je dat vooraf verklaart en de levering van de dienst meteen begint.

Arnoud

Ook als je ict-leverancier ISO27001 is, ben jij aansprakelijk voor de beveiliging

Photo by Alex Suprun on Unsplash

Als je mailsysteem wordt gehackt, kan dat onder de AVG verwijtbaar zijn. Dat bepaalde het Gerechtshof Arnhem-Leeuwarden onlangs. Je bent als bedrijf zélf aansprakelijk voor je beveiliging, ook als je daar een bureau voor inschakelt.

Stel je koopt een nieuwe auto, krijgt betalingsinstructies van de garage gemaild en betaalt. Vervolgens blijken die instructies van een ‘hacker’ te komen. Wiens schuld is dat? Dat was de kwestie waar het Hof in 2024 zich voor gesteld zag. Zoals ik destijds blogde:

Die derde was kennelijk goed voorbereid: forensisch onderzoek op de logs liet zien dat er een paar wachtwoorden waren geprobeerd, en toen met succes kon worden ingelogd. Daarna is meegelezen in de mailbox, gespot dat iemand nog moest betalen en gauw een Duits IBAN gestuurd waar het geld naartoe kon. Slim en snel geschakeld, riekt wel ergens naar een inside job.
Het Hof had het vermoeden dat het autobedrijf haar beveiliging niet op orde had. Met name zat zij met de vraag waarom het bedrijf niet zelf de wachtwoorden had ingesteld, maar dat aan de ict-leverancier had overgelaten. Daarom kreeg het bedrijf de opdracht aan te tonen dat zij wél adequaat had gehandeld, en dus onder de AVG niets te verwijten zou zijn.

Medio 2025 verscheen een vervolgarrest waarin het Hof concludeerde dat het bedrijf haar zaakjes niet op orde had. Het bedrijf had met name gewezen op haar beperkte omvang en het feit dat zij zwaar leunde op een ISO 27001 gecertificeerde leverancier. Dat is allemaal mooi en aardig, maar het maakt niet dat je niet meer aansprakelijk bent als er dan toch wat misgaat. (Misschien kun je de schade verhalen op de leverancier, maar dat is iets tussen jullie twee.)

Het grootste probleem was echter dat de uitleg bleef steken in algemeenheden (“[Leverancier] zorgt ervoor dat alles 24/7 gemonitord wordt op o.a. het functioneren en security gerelateerde issues.”), zodat niet duidelijk wordt wat hier specifiek dan misgegaan was. Het Hof las dan ook over een door de leverancier ingesteld wachtwoord en concludeert vervolgens dat de beveiliging niet in orde was.

Bleef over de vraag of het autobedrijf dan werkelijk de volle 100% van de schade moest vergoeden. Heb je als koper niet ook een stukje onderzoeksplicht, phishing en oplichting is immers aan de orde van de dag.

Het eindarrest laat zien dat er door het bedrijf met de koper was gemaild over de eindafrekening. Het laatste bericht had als strekking “als je de auto morgen wilt ophalen, wil je dan vandaag betalen”. Vlak daarna sprong de hacker in de mailketen met betaalinstructies. Inderdaad, héél knap als dat zuiver toeval is geweest.

Geen argwaan nodig dat er instructies volgen nadat is gezegd “wil je vandaag betalen”. Alleen, de koper had misschien wél moeten zien dat er nu een ander IBAN werd verschaft (uit Duitsland) dan waarop de aanbetaling (Nederland) was gedaan. En bij het internetbankieren had zijn bank dan (waarschijnlijk) gezegd dat zij niet konden zien of die rekening echt van [autobedrijf] was. De koper had dus even moeten navragen of het klopt, dat nu het geld naar Duitsland had gemoeten.

Tegelijk oordeelt het Hof ook dat óók een kleine onderneming moet doen wat ze kan op cyberbeveiligingsgebied. Hier betekent dat: beheer je eigen wachtwoorden. Uitbesteden van je security is loffelijk, maar betekent niet dat je op álles achterover moet leunen. Alles bij elkaar moet het bedrijf daarom de helft (13.000) van de schade vergoeden.

Arnoud


Mijn collega laat Siri de hele dag meeluisteren, mag dat?

Photo by omid armin on Unsplash

Een lezer vroeg me:

Op mijn nieuwe werkplek zit ik met meerdere personen op een kamer. Eén daarvan is een iPhone gebruiker die ook Siri gebruikt. Ze praat er zelf tegen (zoals muziek op haar oortjes bestellen) maar dat ding zit dus de hele dag mee te luisteren. Ook naar mij. Mag dat zomaar?
Juridisch gezien mag er weinig zomaar. Hier maakt het wel uit of die collega Siri met deze functionaliteit inzet voor het werk, of alleen voor privédoeleinden.

Afgaande op de beschrijving lijkt het een privételefoon die de collega gebruikt tijdens het werk. De persoonsgegevens die dan verwerkt worden, vallen wat mij betreft dan duidelijk onder de AVG-exceptie van “zuiver persoonlijke of huishoudelijke activiteit”. De collega heeft gegevens van de vraagsteller niet nodig, en Siri zal diens uitspraken negeren.

Het kan een vervelend gevoel geven. Daar moet de werkgever (soms) iets mee vanuit goed werkgeverschap. Wrevel op de werkvloer is op zichzelf ongewenst. Een instructie geven dat je maar gewoon typt of klikt op je telefoon, lijkt me niet meer dan redelijk.

Als de collega de telefoon ook gebruikt voor werkzaken, dan wordt de AVG ineens wél van toepassing. Denk aan opnemen en transcriberen van werkoverleg. (Er is een grijs gebied als je voor jezelf zulke opnames maakt.) In die situatie zal de werkgever dus inhoudelijk iets moeten vinden van dergelijke opnames.

Arnoud

Boete voor Fortnite-eigenaar vanwege het aanzetten van kinderen tot aankopen

(uit vonnis)

Gameontwikkelaar Epic Games International moet van de rechter de boete van 1,1 miljoen euro betalen die opgelegd is door Autoriteit Consument & Markt (ACM). Dat las ik bij Nu.nl. Ik zou epic fail moeten zeggen want het bedrijf krijgt werkelijk nergens gelijk.

In 2024 beboette de toezichthouder de exploitant van het populaire Fortnite. Dit omdat kinderen rechtstreeks werden aangemoedigd om geadverteerde producten te kopen of om hun ouders of andere volwassenen daartoe over te halen. Zie bijvoorbeeld het plaatje hiernaast met de knop “I want the battle pass”. Ook termen als “Check it out”, “Get it now”, “Get [naam item]’’ of “Grab it’’ zijn vrij duidelijk gericht op kopen-kopen-kopen.

Maar er was meer, zoals te lezen was in het originele Sanctiebesluit met de boete:

Bij het aanbod in de Item Shop wordt onder andere gebruik gemaakt van timers (in combinatie met roulerend aanbod). Timers duiden op een beperking in tijd om te beslissen over een aanbod. Het roulerend aanbod na afloop van de timer wijst op (kunstmatige) schaarste. Kinderen zullen logischerwijs denken dat items in de Item Shop na afloop van de timer niet meer beschikbaar zijn en dat kan gevolgen hebben voor hun aankoopbeslissing.
Zo’n manier van druk uitoefenen is ook een vorm van agressief of oneerlijk handelen als bedrijf jegens consumenten, dus dan al helemaal jegens kinderen.

Epic’s argument in beroep bij de rechter: dat is geen aanzetten tot koop want je moet nog een heel bestelproces door. Nope, zegt de rechter:

Die stappen doen er immers niet aan af dat er op het eerdere scherm al uitingen staan die rechtstreeks aanzetten tot aankoop. De verbodsbepaling beoogt te voorkomen dat kinderen rechtstreeks aangespoord worden om te kopen. De bepaling ziet niet op kinderen voldoende gelegenheid bieden hun opties te overwegen voordat zij tot aankoop besluiten. Ook is in dit verband – zoals de ACM terecht stelt – niet relevant of de aankoop daadwerkelijk is gedaan.
Epic had verder nog betoogd dat de term “kind” te ongenuanceerd werd toegepast: iedereen onder de 18. Er zijn vele gradaties “kind” en zij wilde daarom een principiële uitspraak over dat begrip:
Epic betoogt … dat de ACM bij het begrip kind onterecht uitgaat van een homogene groep “tot 18 jaar”. Zij voert – onder verwijzing naar literatuur, soft law en een uitspraak van een Duitse rechter (procedure bij het Landgericht Berlin (LG Berlin) – aan dat de ACM bij de beoordeling van reclame-uitingen onderscheid zou moeten maken tussen kinderen tot en met 15 jaar en jongeren (adolescenten) van 16 jaar en ouder.
Dat onderscheid vanaf 16 kennen we bijvoorbeeld uit de AVG, dus helemaal uit de lucht gegrepen is dit niet. Maar de rechter ziet nergens hoe Epic in haar implementatie dat onderscheid maakt. Het is bijvoorbeeld niet zo dat die aanprijzingen alleen getoond worden bij zestienplussers, bijvoorbeeld. Dus ze maken net zo goed reclame bij de jongere groep.

Uiteindelijk blijft dan gewoon een serie dark patterns over (zoals de rechter het terecht omschrijft) waarmee kinderen worden aangespoord om dingen te kopen in het spel. Dat heeft de ACM adequaat onderbouwd en ook de hoogte van de boete is prima gemotiveerd.

Arnoud