Mag mijn werkgever mijn persoonsgebonden mailbox vervangen door een functionele?

talhakhalil007 / Pixabay

Een lezer vroeg me:

Bij de organisatie waar ik werk, wordt mijn persoonsgebonden mailbox opgeheven. Ik moet samen met twee collega’s (met dezelfde taken) gaan werken vanuit één functionele mailbox. Mag men dat zomaar beslissen? Hoe zit dat bijvoorbeeld met persoonlijke zaken zoals vakantie-aanvragen?
Hoofdregel bij werk is dat de werkgever bepaalt hoe het werk wordt uitgevoerd en welke middelen je daarbij inzet. Dus als deze je laptop vervangt door een desktop, dan is dat in principe gewoon toegestaan.

Of je mail nodig hebt voor je werk, is in principe ook een inschatting van je werkgever. Als die dan besluit om je mailbox op te heffen, dan is daar niet snel wat aan te doen. Je komt daar alleen aan als je echt je werk niet kunt doen als je niet kunt mailen, en dat is in het algemeen lastig voorstelbaar.

Een functionele mailbox kan een prima middel zijn om het werk te doen, zeker als je met twee of meer mensen hetzelfde werk doet. Denk aan klantenservice of standaard in- of verkoopwerk. Als je als bedrijf kosten moet besparen, dan kan het dus een keuze zijn om individuele mailboxen terug te brengen en mensen naar functionele mailboxen.

Vaak ontstaat er daarbij wel een praktisch probleem. Veel ondersteunende activiteiten vereisen accounts of gaan per mail. Denk aan vakantie-aanvragen of ziekmeldingen, om er twee te noemen. Dat is iets dat in een persoonsgebonden mailbox thuishoort, en niet in een functionele. Als dat middel er niet meer is, dan zal de werkgever een andere oplossing moeten zoeken.

Arnoud

Google gaat in EU stoppen met politieke advertenties

Photo by Brian Wertheim on Unsplash

Google gaat stoppen met het tonen van politieke advertenties in de Europese Unie. Dat meldde Tweakers. Het is een reactie op de in maart gepubliceerde Verordening betreffende transparantie en gerichte politieke reclame, die 10 oktober 2025 van kracht wordt.

Op haar blog klaagt het bedrijf dat als missie heeft alle kennis van de wereld te ontsluiten dat dit té ingewikkeld is:

The European Union’s upcoming Regulation on Transparency and Targeting of Political Advertising (TTPA) unfortunately introduces significant new operational challenges and legal uncertainties for political advertisers and platforms. For example, the TTPA defines political advertising so broadly that it could cover ads related to an extremely wide range of issues that would be difficult to reliably identify at scale.
Pakken we de wet erbij, dan zien we dat politieke reclame twee kanten kent:
  1. Reclame door, voor of namens een politieke actor, tenzij het om een zuiver particuliere of commerciële boodschap gaat; of
  2. Reclame die van invloed kan zijn op en bedoeld is om het resultaat van een verkiezing of referendum, stemgedrag of een wetgevings- of regelgevingsproces op Unie-, nationaal, regionaal of lokaal niveau te beïnvloeden; [uitgezonderd neutrale overheidsinformatie]
Dit komt mij toch niet buitengewoon onduidelijk voor. Het onderscheid tussen commerciële reclame en politieke/ideologische boodschappen is volgens mij al lang begrepen.

Het probleem is volgens mij eerder artikel 11, de transparantie- en labelingvereisten voor elke politieke reclameboodschap. Je moet zulke reclame markeren als politiek, én “de entiteit die uiteindelijk zeggenschap heeft over de opdrachtgever” er bij noemen. Ik zie wel hoe dat ingewikkeld kan zijn, want (zeker in de VS) zijn veel van zulke entiteiten er niet van gediend om publiek bekend te worden.

Opmerkelijk genoeg zijn de financiële sancties (artikel 25) gericht op die opdrachtgevers, “uitgevers” van reclame – wat Google zou zijn – kunnen geen boete krijgen maar alleen bevelen om advertenties te blokkeren en daarvoor filtermechanismen te bouwen en dergelijke.

Wat ik me dan afvraag: als je gaat stoppen met politieke reclame omdat je die niet kan herkennen, hoe ga je dan herkennen dat je zo’n advertentie niet wilt?

Arnoud


Mag ik mijn verlengde hostingcontract als consument opzeggen binnen 14 dagen?

Photo by Glenn Carstens-Peters on Unsplash

Via Reddit:

Ik host al jaren een kleine website bij een webhostingprovider. Betalen deed ik ieder jaar per overschrijving waar ik van op de hoogte werd gesteld. Nu hebben ze mij blijkbaar 11 maanden geleden op de hoogte gesteld dat ze het dit jaar anders gingen doen. Waar ik voorheen zelf een overschrijving deed, zit ik nu aan een abonnement vast. Volgens de ACM heb ik 14 dagen bedenktijd, nadat het contract is bevestigd. Kan ik nog van het abonnement af? [kleine parafrases, AE]
Als je als consument een online dienst afneemt, zoals hosting, is het goed mogelijk dat je binnen 14 dagen na contractsluiting deze ongedaan mag maken. Een harde regel is dat niet: als je bij contractsluiting expliciet een vinkje zette bij “ik zie af van mijn bedenktermijn”, dan is dat (bij online diensten en alléén bij online diensten) legaal.

Alleen: dit geldt enkel bij het aangaan van het contract als zodanig. Een verlenging, ook met gewijzigde voorwaarden, is géén nieuw contract en daarop geldt dus niet opnieuw die veertiendagentermijn.

Zo te lezen heeft het bedrijf 11 maanden terug de voorwaarden gewijzigd, en daarbij een constructie van stilzwijgend verlengen ingevoerd. Op zich is stilzwijgend verlengen natuurlijk legaal, ook bij consumenten. Wel moet de regeling zelf voldoen aan de wettelijke eisen, met name dat vanaf de eerste stilzwijgende verlenging je per maand mag opzeggen (art. 6:237 sub k BW) en naar rato je geld terugkrijgt.

De vraagsteller geeft aan dat zhij de mail niet heeft gehad waarin de gewijzigde voorwaarden werden aangekondigd. Op zich moeten zij bewijzen dat de mail is aangekomen, anders is de wijziging niet bindend en daarmee de verlenging ook niet.

Aparte instemming met de wijziging is niet nodig, als de mail bij de mailbox aankwam is dat juridisch voldoende. Vaak zie je dat hosters bij het inloggen mensen een verplichte popup voorschotelen dat de voorwaarden zijn gewijzigd. Dat is bewijstechnisch handiger voor hen.

Arnoud

Overheid komt met API’s voor datadelen tussen burger en private partijen

Photo by the_iop on Pixabay

De overheid komt met API’s (application programming interfaces) voor het delen van data tussen burgers en private partijen, ter vervanging van de praktijk met convenanten. Dat meldde Security.nl vorige week. Het gebruik van convenanten werd immers in augustus verboden door de Autoriteit Persoonsgegevens. En het is een mooie stap op weg naar de implementatie van de Data Governance Act (DGA).

DGA kennen de meesten als directeur-grootaandeelhouder, maar in 2022 werd Verordening 2022/868 aangenomen die ook zo heet – de Nederlandse naam is Datagovernanceverordening. Doel ervan is een kader voor hergebruik van overheidsinformatie, databemiddelingsdiensten en data-altruïsten te stellen. (Dit staat dan naast wetten zoals de Wet open overheid die aangeven wélke data hergebruikt mag worden.)

De kaders komen neer op regels over het gestructureerd en machinaal op kunnen vragen van data, en toepassen van technieken voor anonimisering of differentiële privacy zodat het bijvoorbeeld AVG-compliant gaat. Dan kom je al heel snel uit bij de applicatieprogrammainterface (API), omdat je daarin formeel vastlegt welke data kan worden opgevraagd en wat er moet gebeuren als zo’n aanvraag binnenkomt.

Ik schrok eerlijk gezegd een beetje toen ik las hoe het nu gaat:

Gebruikers moeten in dit geval eerst een app downloaden en vervolgens zelf, vanuit de app, via DigiD inloggen op de verschillende overheidswebsites, bijvoorbeeld van DUO, het UWV of de Belastingdienst. Na het inloggen via DigiD heeft de app toegang tot alle gegevens die over de gebruiker op de betreffende overheidswebsite staan. Deze gegevens worden eerst door de datadeler-app gescrapet. Daarna selecteert de applicatie benodigde set gegevens, en stuurt deze, na toestemming van de gebruiker, door aan de dienstverlener, bijvoorbeeld een bank.
De achterliggende reden is dat er geen formele manier (lees: API) is om die gegevens op te halen. De app doet zich dus voor als de burger zelf, logt in en scrapet alles waar ie met zijn vieze regex-vingers bij kan. Daarna wordt bij de dienstverlener uitgezocht wat er nodig is. Nee, word ik niet vrolijk van.

Hoe dat op te lossen? Het ministerie zag weinig heil in verbieden van scrapen, met name omdat je feitelijk niet kunt zien of iemand zelf inlogt dan wel of een app dat namens hem doet. Dat niveau van kat-en-muisspel is zelfs voor Facebook of Linkedin forsehoofdpijngevend. Een convenant, waarin de diensten afspreken zich keurig aan de wet te houden? Liever niet, zegt de AP:

Zolang en voor zover in dit convenant sprake is van verwerkingen die in strijd zijn met de AVG, acht de AP het ongewenst dat het ministerie van BZK die verwerkingen zou reguleren en daarmee zou legitimeren. … de AP acht het niet juist om om die redenen verwerkingen te faciliteren die, naar het zich laat aanzien, in strijd zijn met de AVG en grote risico’s met zich mee brengen voor de bescherming van persoonsgegevens van burgers.
De enige echte route is dus het implementeren van een formeel protocol waarmee wél genuanceerd informatie kan worden opgevraagd. En dat is precies het kader dat de DGA ook eist.

Bij Tweakers wijst men op het al bestaande Solid Project (van Tim Berners-Lee, die ja) dat precies hiervoor is bedoeld. In Zweden is hiermee bijvoorbeeld het datauitwisselingsplatform iGrant.io mee gerealiseerd. Het Nederlandse Yivi zou ook een hele mooie implementatie zijn om te kiezen.

Arnoud


Kan ik onbewerkte trouwfoto’s opeisen van een wanpresterende fotograaf?

Photo by micheile henderson on Unsplash

Via Reddit:

Begin juni ben ik getrouwd en we hebben een prachtige dag gehad. … Na twee maanden (begin augustus) vroegen we ons af wanneer we de trouwfoto’s ongeveer konden verwachten. De fotografe gaf aan dat ze die week de eerste foto’s zou toesturen. Dit gebeurde niet. … Ik heb haar [uiteindelijk] vriendelijk doch dringend verzocht de onbewerkte foto’s af te leveren op een harde schijf of USB zodat wij de kans krijgen om de foto’s door een ander te laten nabewerken. Het is namelijk inmiddels al vijf maanden na onze bruiloft.
Dit is natuurlijk een zeer frustrerende situatie, en bovendien emotioneel omdat foto’s van je trouwdag zo’n beetje hét voorbeeld zijn van dingen die niet vervangbaar zijn. Je zou zeggen dat dit genoeg moet zijn om de fotograaf in beweging te krijgen.

Omdat dit een juridische blog is, wil ik echter het vanuit die hoek benaderen. Allereerst is er natuurlijk een overeenkomst, er is afgesproken dat er foto’s worden gemaakt en geleverd. Dit heet een overeenkomst van opdracht (art. 7:400 BW) en de fotograaf moet dan de zorg van een goed opdrachtnemer in acht nemen.

Die zorgplicht vult de overeenkomst aan, waar iets niet expliciet afgesproken is moet je dan kijken of het redelijkerwijs bij de zorgplicht van de fotograaf hoort. Net zo wordt de overeenkomst aangevuld door de redelijkheid en billijkheid en de gewoonte. Als er bijvoorbeeld geen harde leverdatum is gegeven (“binnen een week heb je je foto’s”) dan wordt de levertermijn door de redelijkheid bepaald.

De fotograaf is nu al diverse malen aangemaand om de foto’s te leveren en dat gebeurt maar niet. De reden is (kennelijk) dat het bewerken en mooi maken veel tijd kost of moeilijk is. Maar dat houdt redelijkerwijs een keer op: zó lang mensen laten wachten op zulke belangrijke foto’s is niet wat een professioneel fotograaf doet.

Dat betekent: een ander moet het werk nu gaan afmaken. De fotograaf wil de bronbestanden niet afgeven, want dat is niet de gewoonte. Prima, maar dat betekent alleen dat je een andere fotograaf moet zoeken die met stevige afspraken het werk afmaakt en de foto’s aan de klant levert zoals oorspronkelijk de bedoeling was.

Uiteraard vergt dit een stevige brief van een advocaat of rechtsbijstandsverzekering, want als die fotograaf alle berichten blijft negeren en niets levert dan kom je niet verder anders. De route van dreigen met de lokale pers “fotograaf verpest bruiloft” is niet juridisch maar kan effectief zijn.

Mogelijk denken mensen nog aan de AVG; portretfoto’s zijn immers persoonsgegevens en met het recht op inzage kun je daar een kopie van opeisen (art. 15 lid 3 AVG). Maar omdat het hier gaat om kunst, kun je je als betrokkene niet beroepen op dat recht (art. 43 lid 1 Uitvoeringswet AVG).

Arnoud

Ik moet ineens mijn portret in mijn Office 365 account stoppen, mag dat?

Photo by Pixabay on Pexels

Via Reddit:

Ik werk in de publieke sector bij organisatie die tussen 500-1000 medewerkers heeft. Vandaag werden wij erop gewezen dat wij een herkenbare foto moeten uploaden naar het Microsoft 365 profiel. Dit is namelijk een eis van de organisatie voor alle medewerkers. Verjaardagen mogen bij ons niet organisatie-breed worden gedeeld vanwege de AVG. Kun je dan als organisatie ook een update frequentie eisen?
De organisatie noemt zo te lezen geen andere reden dan “dat nieuwe medewerkers dan weten wie je bent.” En ik zie wel hoe een profielfoto in een online dienst daarbij helpt, maar dat vind ik wel erg mager als motivatie om dit ongeclausuleerd verplicht te stellen.

De wat oudere lezers mompelen nu wat over het “smoelenboek”, de contactgegevenslijst met naam en foto. Dat was ook voor die reden ontwikkeld, weten wie Jan of Marie van de boekhouding is. Dat is nooit als reden geaccepteerd onder de AVG (of de Wbp daarvoor).

Het enige nieuwe argument dat ik kan bedenken, is dat we nu veel vaker online interacteren en mensen dus standaard alleen namen en een icoon zien. Marie kom je nog wel eens tegen, of je vraagt het als je binnenloopt. Dit kwamen we in 2019 tegen bij een discussie over je foto in je Slack account:

Ik denk dat we anno 2021 hier toch nog eens op terug moeten komen, nu op afstand werken zo’n groot deel van het werk is geworden en digitale afstandscommunicatiemiddelen dus veel meer een standaardinstrument dan in 2019. Zoals in een van de comments op Reddit te lezen is: “Communiceren zonder iemand te zien is geen enkel probleem; anders dat anders zou zijn dan hadden alle bedrijven inmiddels beeldtelefoon.” En dat is dus grappig, want alle bedrijven hébben beeldtelefonie; is het niet van Zoom of Teams dan wel van Jira, Bluejeans of een van de vele andere videoconferencingtools.
Ik ben dus benieuwd hoe jullie hier anno 2024 (alweer bijna ’25 zelfs) over denken?

Arnoud


Als jij zegt dat het via Wetransfer moet, dan is het niet-aankomen jouw risico

Photo by Zlatko ?uri? on Unsplash

In coronatijd kiest De Alliantie voor het systeem WeTransfer voor het aanleveren van benodigde stukken voor het verkrijgen van een huurwoning. Zo opent een recent vonnis uit Amsterdam over waar het risico ligt bij het niet aankomen van documenten. Spoiler: bij De Alliantie, in dit geval.

De Alliantie is een woningcorporatie, en die had de eiser uitgekozen als kandidaat voor een woning op Zeeburgereiland. Daarvoor moeten dan diverse documenten worden aangeleverd, en vanwege corona had De Alliantie een online systeem opgezet. Uit het vonnis:

“Om te controleren of u in aanmerking komt voor deze woning wordt u gevraagd enkele documenten in te leveren. U kunt deze documenten uploaden op deze website (website blauw gedrukt, vzr.). Vermeld a.u.b. in het bericht het adres van de woning én uw IBAN-nummer. Om elk risico op verdere verspreiding van het corona-virus te voorkomen, hebben wij besloten om onze balie aan de [adres 3] te sluiten tot 28 april. Dit betekent dat de Alliantie alleen via de digitale kanalen en/of telefonisch bereikbaar is.
De website-link verwees naar een eigen Wetransfer-omgeving (“dealliantie.wetransfer(.)com”) waarmee je extra grote bestanden kunt versturen, doch alleen naar de Alliantie zelf. Dat deed men dan ook, en na versturen was te lezen “dat de huurovereenkomst en de inkomensverklaring zijn verstuurd, maar nog niet gedownload”. Daarop klom men in de telefoon:
Op 20 april 2020 heeft (de vriendin van) [eiser] gebeld met De Alliantie met de vraag of de documenten zijn aangekomen en of ze kloppen. Daarop is geantwoord dat De Alliantie vijf werkdagen de tijd heeft om de documenten te beoordelen en dan zal reageren. Op de vraag of de medewerker kan controleren of de documenten wel ontvangen zijn antwoordt de medewerker: “Nee, dat kan ik helaas niet maar in principe als u gewoon de link heeft gevolgd die in de mail bijgesloten is dan kunt u ervan uitgaan dat we alle documentatie hebben ontvangen”.
U voelt hem al aankomen: een week later bleek dat de organisatie “geen documenten van [eiser] heeft gezien en dat de woning inmiddels aan de eerstvolgende kandidaat op de ranglijst is aangeboden”. Rechtszaak dus.

Wat was hier misgegaan? Bij Wetransfer was niets meer te achterhalen. De Alliantie speculeerde dat men mogelijk het formulier niet goed had ingevuld, maar als de statusmelding “verzonden/nog niet gedownload” wordt gegeven dan is dat niet logisch. Voor mij ligt meer voor de hand dat de melding van Wetransfer bij de Alliantie was kwijtgeraakt (in de spam) en dat men het daarom simpelweg nooit gedownload had.

Natuurlijk heb je als afzender een verantwoordelijkheid om te zorgen dat stukken aankomen. Maar die werd hier ook genomen: de stukken werden opgestuurd via het aangewezen kanaal, en er is meerdere malen gebeld om te vragen of het aangekomen is. Veel meer kun je niet doen.

Het steekt dan dat de organisatie alleen lijkt te hebben gereageerd dat “indien de link in de e-mail is gevolgd, [u] ervan uit mag gaan dat de documenten ontvangen zijn.” Zijn ze er dan of niet? Even kijken in de map met ingekomen stukken was een logischer stap geweest.

De rechter is niet mals:

Dat de Alliantie dan niet in staat is te controleren of de stukken zijn binnengekomen, dient voor rekening en risico van De Alliantie te komen. Overduidelijk is dat [eiser] alles wat in zijn vermogen lag, heeft gedaan om te zorgen dat de benodigde stukken tijdig bij De Alliantie zouden komen.  … Indien De Alliantie op 20 april 2020 wél had nagekeken of de stukken waren ontvangen en vervolgens [eiser] had meegedeeld dat zij ze níet had ontvangen, had [eiser] direct nogmaals de stukken kunnen aanleveren via WeTransfer. Deze kans heeft [eiser] nu niet gekregen. Niet acceptabel is dat de negatieve gevolgen van een niet waterdicht alternatief aanleversysteem zonder controlemogelijkheden worden afgewenteld op de woningzoekende.
De organisatie moet binnen drie maanden een met de eerdere aangeboden woning gelijkwaardige woning aanbieden.

Arnoud


Ontslag vanwege bedrijfsgevoelige informatie sturen naar privémailadres is onterecht

Photo by Austin Distel on Unsplash

Ontslag op staande voet wegens het naar privé-mailadres versturen van bedrijfsgevoelige informatie houdt geen stand. Dat las ik bij Salaris Vanmorgen. De werknemer had meermaals belangrijke bedrijfsvertrouwelijke informatie verzonden naar zijn privémail, en werd daarom ontslagen. Gezien de context van een arbeidsconflict vindt de rechter dit echter niet onaanvaardbaar.

Uit het vonnis blijkt dat er al langer wat rommelde. De werknemer werd afgelopen mei medegedeeld dat er geen vertrouwen meer in hem was, en dat een ontslag (met VSO) te verwachten viel. De rechter:

Onder die omstandigheden, waarin [werknemer] onverwacht werd geconfronteerd met verwijten van disfunctioneren en een vertrouwensbreuk, is het begrijpelijk dat hij vreesde op non-actief gesteld te worden of op een andere manier de toegang tot de gegevens kwijt te raken, terwijl hij de verwijten wilde (kunnen) weerleggen en zijn juridische positie wilde veiligstellen.
Het is een bekend probleem dat alle bewijsstukken tegenwoordig alleen nog digitaal beschikbaar zijn. Je agenda heb je niet fysiek thuis liggen, toezeggingen en memo’s kun je ook niet meenemen (of tijdig fotokopiëren en meenemen), dus als je dan op nonactief staat en je autorisaties ingetrokken, dan heb je ineens niets meer om te bewijzen waar je staat.

In deze situatie had de werknemer dus maar één optie en dat was veiligstellen van alle informatie, en wel door dit naar het privéadres te mailen. En dat was dus een probleem, want dat mocht niet van het arbeidscontract. Toen de werkgever dit dan ook ontdekte, volgde de zwaarste arbeidsrechtelijke sanctie, en wel ontslag op staande voet.

Voorgaande kan niet los worden gezien van het feit dat uw arbeidsovereenkomst met [werkgever] op zeer korte termijn zou worden beëindigd en dat wij met u in onderhandeling waren over een vaststellingsovereenkomst tot het beëindigen van uw dienstverband. Wij kunnen ons niet aan de indruk onttrekken dat dit (een van de) redenen is geweest om deze bedrijfsvertrouwelijke informatie naar uw privémail toe te sturen en deze mogelijk met het doel uzelf of andere te bevoordelen.
Dat van die VSO klopte niet: er was alleen een afspraak ingepland om over een mogelijke VSO te praten. En dan kan het zeker relevant zijn om op tafel te leggen hoe de situatie feitelijk volgens jou zit.

Ik kan me niet aan de indruk onttrekken dat de werkgever de schending van geheimhouding zag en aangreep om gelijk maar van de werknemer af te komen. Een staandevoet is immers een stuk goedkoper dan een ontslag met transitievergoeding en afkoopsom. Maar als een ontslag op staande voet verkeerd uitpakt, dan ben je als werkgever juist duurder uit. En het heeft meer effecten: je kunt de werknemer dan niet meer houden aan een concurrentiebeding (of relatiebeding).

De werknemer krijgt dan ook een aardig bedrag mee naar huis. Wel wordt er toch nog afgerekend op het boetebeding:

Gelet op de mogelijk grote gevolgen voor de werkgever bij niet-naleving van het beding dat bedrijfsgevoelige informatie het pand niet mag verlaten, is een hoge overeengekomen boete, zoals hier, niet onredelijk. Het toezenden van bedrijfsgegevens naar het privé-account op 14 mei 2024 is een overtreding van artikel 10 van de arbeidsovereenkomst, waarvoor de werknemer volgens artikel 13 een boete van € 5.000 verschuldigd is.
Ondanks de hierboven genoemde overweging kent de rechter de boete toch toe (met een verhoging van 1.000 euro ook nog vanwege het een dag lang laten staan van de gegevens). Die valt dan weg tegen de billijke vergoeding; wel houdt de werknemer een ontslagvergoeding van € 6.111,75 en een transitievergoeding van € 3.051,49 over.

Ik gok dat dit een stukje billijkheid was: beide partijen doen raar, dan moeten ze beiden een beetje inleveren, en trouwens de werknemer wil vooral elders aan de slag dus dat geld zal wel. Maar ik heb er toch moeite mee dat enerzijds het beding overtreden heel begrijpelijk en te rechtvaardigen is, maar anderzijds de werknemer tóch moet betalen omdat het nu eenmaal formeel afgesproken is. Een stevige matiging omdat de boete niet voor dit doel (verhinderen toegang tot bewijs) ingezet mag worden, had ik wel een mooie gevonden.

Arnoud (NB ik weet ook niet waarom het “Vanmorgen” heet en niet “van Morgen”)
Noorwegen wil sociale media verbieden voor kinderen onder de 15 jaar

Photo by julien Tromeur on Unsplash

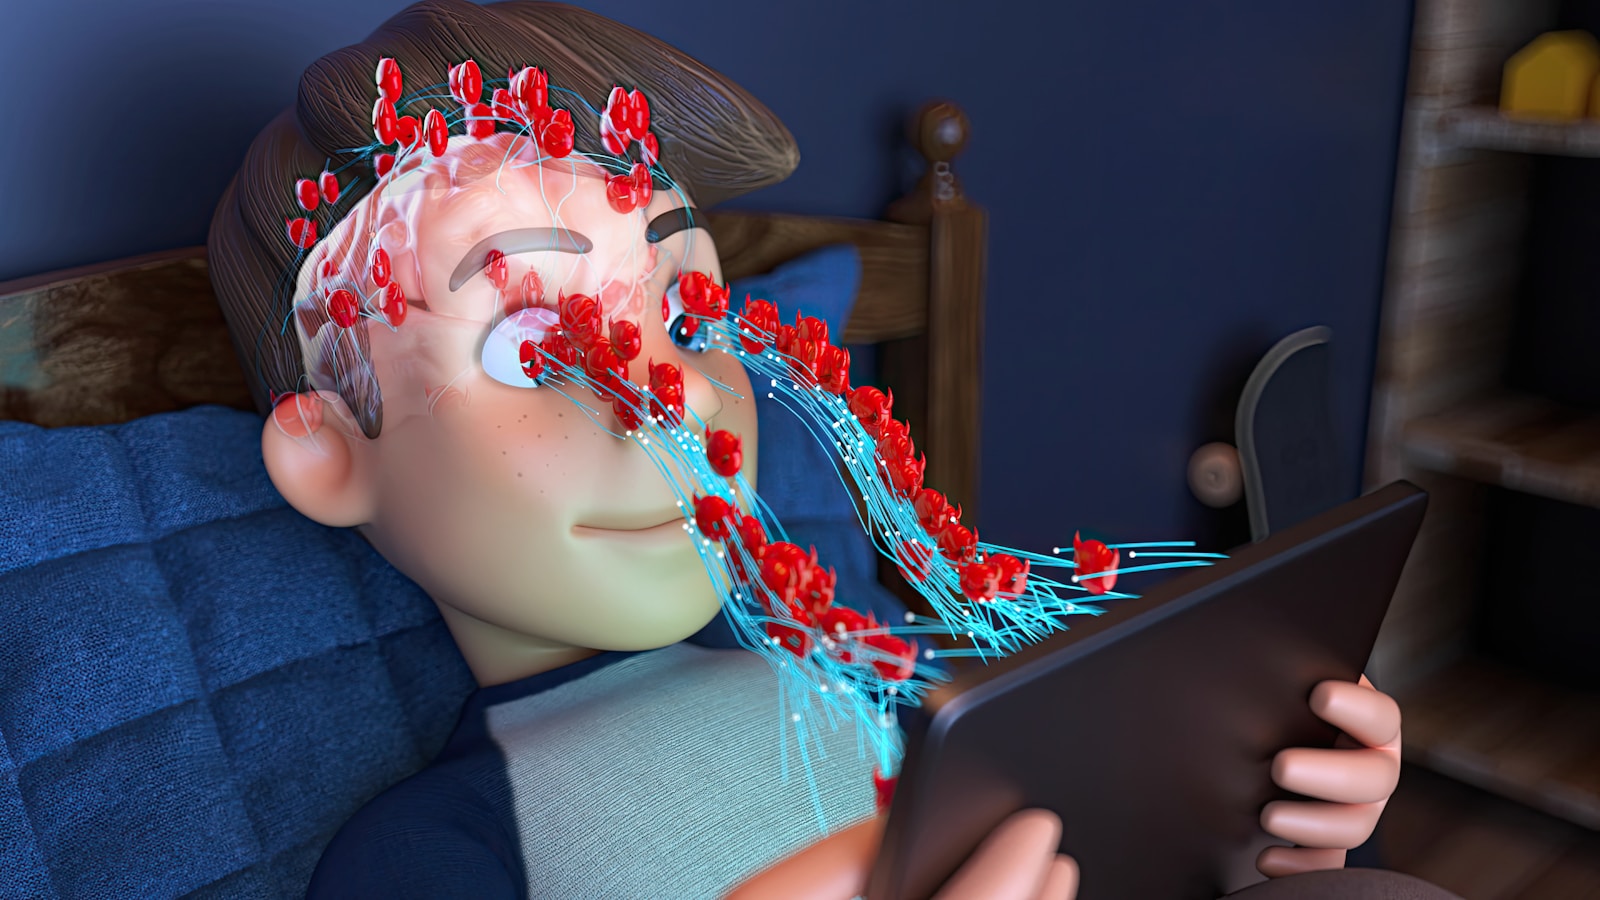
Noorwegen wil een minimumleeftijd van 15 jaar voor het gebruik van sociale media. Dat meldde Nu.nl dinsdag. Dergelijke platformen zijn schadelijk voor de jeugdige hersenen die zich volop ontwikkelen (en nee, daar hoefde geen quotes omheen want dat is geen mening). Het is juridisch triviaal, maar praktisch wellicht toch wat ingewikkeld.

Wie “verbod op toegang tot sociale media en andere internetdiensten” hoort, denkt vast gelijk aan juridisch duizenddingendoekje de AVG. Die vermeldt in artikel 8 lid 1 inderdaad een minimumleeftijd van 16 jaar, maar biedt EU-lidstaten (en dus ook EER-land Noorwegen) de ruimte om hier 13 of iets daar tussenin van te maken. Noorwegen had gekozen voor 13, en wil dat dus nu naar 15 jaar brengen.

Een detail daarbij is wel dat artikel 8 lid 1 AVG gaat over toestemming gegeven door minderjarigen. Die is pas rechtsgeldig als die leeftijdsgrens gehaald wordt. Als het sociale medium een andere grondslag gebruikt, dan is dit in het geheel niet aan de orde. En ja, dit is dus een van de redenen dat Meta steeds zegt dat haar verwerkingen onder de grondslag ‘uitvoering contract’ vallen.

Afgezien van de AVG moet je dit verdedigen met de stelling dat minderjarigen niet zomaar overeenkomsten mogen sluiten, en dat een social media overeenkomst niet ‘gebruikelijk’ is (ons art. 1:234 BW) voor minderjarigen. Via tech-allesreiniger de Digital Services Act is dit ook afdwingbaar: platformeigenaren moeten zorgen dat risico’s bij minderjarigen voor hun diensten adequaat afgedekt worden. Als het risico onbeheersbaar is, dan moeten minderjarigen worden geweerd.

Maar welke wet je ook kiest, het probleem blijft hoe de grote platforms dit gaan handhaven. Er is tot nu toe nog geen enkele fatsoenlijke leeftijdsverificatie online bedacht. Dit gaat dan ook alleen gebeuren met een forse prikkel naar de beheerders toe: stevige boetes én actieve handhaving.

Arnoud

Is print-on-demand hetzelfde als “op maat gemaakt”?

Photo by Geri Sakti on Unsplash

Via Reddit:

Enkele weken geleden heb ik een leuke poster besteld bij een niet nader te noemen winkel. Zij bieden posters aan in enkel standaard maten, de mijne was bijv. 50×70 cm. Echter had ik me al vrij snel na het bestellen bedacht (…). Echter geeft het bedrijf aan mijn geld niet terug te kunnen geven, omdat het om ‘maatwerk’ zou gaan.
Het bedrijf meldt in de zeer korte algemene voorwaarden dat men “gepersonaliseerde, op maat gemaakte producten” aanbiedt, en dat zij daarom het recht heeft om retouren te weigeren, tenzij er sprake is van misdrukken of beschadigingen. Dat kun je natuurlijk allemaal wel zeggen, maar het consumentenrecht is zeer dwingend.

De wet definieert de term ‘maatwerk’ als volgt (art. 6:230p sub f punt 1 BW):

de levering van volgens specificaties van de consument vervaardigde zaken, die niet geprefabriceerd zijn en die worden vervaardigd op basis van een individuele keuze of beslissing van de consument, of die duidelijk voor een specifieke persoon bestemd zijn;
Nu is een print-on-demand poster natuurlijk niet geprefabriceerd. Maar wordt deze op basis van een “individuele keuze” gemaakt? Dat is de kerndiscussie die we vaker gehad hebben over keuzes uit maten of kleuren. Zoals ik bijvoorbeeld in 2021 aangaf:
Een keuze uit standaardmaten of -opties is echter nog niet “volgens specificatie vervaardigd” of “op basis van een individuele keuze”, het is immers een standaard keuze op die manier. Daarom kan een winkel zich niet op de uitzondering beroepen wanneer hij enkel standaardopties of -maten aanbiedt. Dit is ooit ook door de Geschillencommissie zo geoordeeld.
Hier worden ook standaardopties aangeboden, namelijk de maat van de poster (meestal 3 à 4, zoals 30×40 / 50×70 / 70×100). Dat is bij lange na niet genoeg om van maatwerk te mogen spreken. Zo’n poster moet dus gewoon terug als de consument daar om vraagt. (En omdat de winkel dit verkeerd aangeeft, heeft de consument een jaar om daar om te vragen, art. 6:230o lid 2 BW.)

Praktisch punt is wederom – het is consumentenrecht – hoe je je recht gaat halen als de winkel dat stomweg weigert. Heb je betaald met een creditcard, dan is een geschil starten een optie. Betaling met iDeal of bankoverschrijving kun je niet ongedaan maken in deze situatie, en dan is druk uitoefenen op de winkel de enige manier. Gezien de typische prijs van posters is een rechtszaak de moeite niet ben ik bang.

Arnoud