Mag dat eigenlijk wel, generatieve AI zoekresultaten aan elkaar laten praten?

Photo by Mohamed_hassan on Pixabay

Soms wilt u snel antwoord, maar heeft u geen tijd om alle benodigde informatie bij elkaar te zoeken. Search doet het werk voor u met AI Overviews. Met die marketingblaat maakte Google onlangs bekend dat haar zoekdienst AI gaat krijgen: deze verwerkt resultaten tot een mooi klinkend verhaal. Wat leidt tot de juridische vraag, mag dat eigenlijk wel?

Technisch gezien is “AI Overviews” niet meer dan een herziening van het resultaatscherm. In plaats van een lijst met webpagina’s neemt Google de daarop gevonden informatie en laat een genAI systeem daar een verhaaltje van maken. Dat lijkt vooral handig voor een snel overzicht en het opnemen van de informatie.

Er zit echter een fundamenteel verschil met de ouderwetse lijst. Waar die lijst niet meer doet dan suggereren waar je heen kan gaan, met bij wijze van citaat een paar mogelijk relevante frases, geeft dit verhaaltje al direct het antwoord. Doorklikken is daarmee niet meer nodig.

Dit wringt, omdat zoekmachines altijd juist vanwege die quid pro quo van het aanleveren van bezoekers in ruil voor het mogen scrapen van content als soort-van-legaal zijn gezien onder het auteursrecht.

Een genAI-zoekmachine haalt echter die balans onderuit. Wel alle content binnenhalen, maar niet als hoofdregel mensen doorverwijzen. Dat kost de contentaanbieders dus alleen maar, terwijl ze er niets (of veel minder) voor terugkrijgen.

Alleen: dit is vrij ongrijpbaar, juridisch gezien. Er is nooit letterlijk een uitspraak over geweest. We hebben wel zaken zoals het Zoekallehuizen-arrest (huizenadvertenties) gehad, maar daar ging het om het vertonen van stukjes informatie in zoekresultaatpagina’s, niet om het onderliggende scrapen en opbouwen van een databank met heel internet.

Natuurlijk, we hebben ondertussen diverse nieuwe wetten – de AI Act (bijna), de Digital Markets Act, de nodige aanpassingen aan de Auteurswet, enzovoorts. Maar geen daarvan bevat iets waarmee deze transformatie van zoekresultaten aan te pakken is.

Ja, ik ben een tikje cynisch maar sowieso erger ik me al geruime tijd aan de achteruitgang van de ooit bliksemsnelle en verrassend goed werkende zoekmachine. Als ik dan óók nog de bronsites moet gaan vissen uit een mooi klinkend verhaal dan houdt het wel een beetje op hiermee.

Arnoud


Tornado Cash-ontwikkelaar veroordeeld voor maken criminele tool, niks neutrale privacytool

Photo by BilliTheCat on Pixabay

“Met oogkleppen op, geheel voorbijgaand aan het misbruik dat via en door Tornado Cash plaatsvond, is verdachte doorgegaan met het ontwikkelen en exploiteren van Tornado Cash.” Dat laat aan duidelijkheid niets te over: de rechtbank veroordeelt de maker van deze cryptocurrency-tumbler tot 64 maanden cel – niks neutrale privacytool.

Het verhaal begint enigszins dramatisch op 23 maart 2022:

De dag waarop de Lazarus Group zichzelf onrechtmatig toegang bleek te hebben verschaft tot Axie Infinity, een ontwikkelaar van online games op de Ethereum blockchain. Op die bewuste dag wordt door de Lazarus Group ETH, met een waarde van 625 miljoen USD, gestolen. Volgens het OM is een aanzienlijk deel van deze ETH, met een waarde van in totaal bijna 450 miljoen USD, via Tornado Cash witgewassen.
Witwassen is een strafbaar feit, als volgt gedefinieerd in de wet (art. 420bis Sr):
hij die van een voorwerp de werkelijke aard, de herkomst, de vindplaats, de vervreemding of de verplaatsing verbergt of verhult, dan wel verbergt of verhult wie de rechthebbende op een voorwerp is of het voorhanden heeft, terwijl hij weet dat het voorwerp – onmiddellijk of middellijk – afkomstig is uit enig misdrijf;
De betreffende Ether was afkomstig uit misdrijven, en werd via Tornado Cash verhuld. Het doel van dergelijke systemen – ook wel tumblers geheten – is om het moeilijk te maken de afkomst van het geld dat eruit komt te achterhalen. Dit gebeurt door allerlei munten met elkaar te mengen en te splitsen, vandaar de term.

Ik probeer dit zo neutraal mogelijk te beschrijven. Zoals ik bij de arrestatie van deze meneer blogde:

Maar als ik heel eerlijk ben, ik heb grote moeite een legitieme toepassing hiervoor te bedenken. Want ja ik vind dan “het is een neutrale tool waarmee je je privacy beschermt” toch een tikje te generiek als verweer. Of nou ja: naïef. Zeker als ik dan lees dat “minimaal één miljard dollar” (FIOD) van de zeven miljard doorvloeiend cryptogeld vrij zeker crimineel is (14%, andere bronnen komen bij 25%). Dan verwacht je iets meer in de reactie dan obligate opmerkingen over grondrechten.
Meer dan die obligate opmerkingen kwamen niet los tijdens de rechtszaak:
De intentie van de ontwikkelaars van [crypto-systeem] was nooit het overtreden van de wet of het faciliteren van criminele activiteiten, maar was het bieden van een legitieme privacy oplossing voor een groeiende behoefte in de cryptogemeenschap. [crypto-systeem] is daarmee een privacy tool die in een legitieme behoefte wil voorzien. Het is aan de gebruiker om deze software niet te misbruiken voor illegale doeleinden.
De rechter gelooft hier dus geen bal van. De iets juridischer discussie is wie er precies witwast – de persoon die er uit misdrijf verkregen munten in stopt en wit geld terugkrijgt, of de operator van de dienst? Die was niet triviaal, omdat het systeem opgezet is met smart contracts, zelfstandig opererende computerprogramma’s.

De rechtbank oordeelt toch dat je dit aan de verdachte kunt toewrijven:

[V]erdachte, [medeverdachte 1] en [medeverdachte 2] zijn de bedenkers, de makers en de uitvoerders van [crypto-systeem]. Daarmee zijn zij ook verantwoordelijk voor de (gevolgen van de) werking van deze tool. Het autonome, onveranderlijke en niet te stoppen karakter van de smart contracts werkt in dit verband niet disculperend. Dat is immers geen toevallige omstandigheid. Deze eigenschappen zijn het gevolg van bewuste keuzes van de ontwerpers. [crypto-systeem] werkt zoals het is bedacht. Naar het oordeel van de rechtbank kan verdachte daarom worden aangemerkt als pleger van de door [crypto-systeem] uitgevoerde witwashandelingen.
In december 2020 verschoof het beheer naar een zogeheten DAO: een Decentralized Autonomous Organisation, oftewel de gemeenschap van enthousiastelingen rondom de software. Daarbij werd er gedecentraliseerd gestemd, zij het dat bepaalde dingen onveranderlijk vastlagen in die smart contracts. Bovendien had de verdachte met zijn medeverdachten zo’n 30% van de stemmen, zodat hij hoe dan ook nog een forse vinger in de pap hield bij wat de software deed.

Blijft over of de verdachte dit alles opzettelijk deed – dus opzet op het witwassen.

Gelet op dit alles was het naar het oordeel van de rechtbank vanaf het begin voorzienbaar dat in [crypto-systeem] uit misdrijf afkomstige Ether zouden worden gestort, vanwege het verhullende effect van [crypto-systeem] . Dit is ook daadwerkelijk veelvuldig en in grote mate gebeurd. Verhullen is de facto steeds een kernactiviteit van [crypto-systeem] geweest. De kans dat de in [crypto-systeem] gestorte Ether van misdrijf afkomstig zouden zijn, was dan ook aanmerkelijk.
Zoals juristen dat zeggen, het aanvaarden van een aanmerkelijke kans is een vorm van opzet – voorwaardelijke opzet, om precies te zijn.

Het helpt natuurlijk niet als in de pers je dienst veelvuldig neergezet wordt als witwasdienst, en als de politie met enige regelmaat in de chat hangt vanwege criminele transacties en wat je daaraan gaat doen. En nee, dat is geen bewijs dat je crimineel wilde handelen, maar als je zulke dingen weet en je doet vervolgens niets om het criminele handelen van je klanten te stoppen, dan komt er een punt dat de rechter denkt, eigenlijk vond je het wel prima, je aanvaardde die situatie. En dan ga je voor de bijl.

Arnoud


ACM beboet Epic voor oneerlijke praktijken gericht op kinderen in Fortnite

Photo by Joshua Hoehne on Unsplash

De Autoriteit Consument & Markt (ACM) beboet gameontwikkelaar Epic Games International voor oneerlijke handelspraktijken gericht op kinderen in het spel Fortnite. Dat meldde de toezichthouder begin deze week. De ACM zag onder meer dat kinderen in het spel met teksten als ‘Get it now’ of ‘Buy now’ werden opgeroepen tot het doen van aankopen. En damanie, zouden ze in Brabant zeggen.

Iets formeler: het is een zwartelijst-agressieve handelspraktijk (art. 6:193i BW) om

kinderen in reclame er rechtstreeks toe aanzetten om geadverteerde producten te kopen of om hun ouders of andere volwassenen ertoe over te halen die producten voor hen te kopen;
En dat is natuurlijk precies wat je doet met zo’n letterlijke aanprijzing in een spel dat nadrukkelijk op kinderen (18-minners) gericht is.

Maar het is niet alleen een iets te assertieve “kopen kopen nu nu” aanprijzing. De ACM zag structurelere problemen, zo lees ik in het Sanctiebesluit:

Bij het aanbod in de Item Shop wordt onder andere gebruik gemaakt van timers (in combinatie met roulerend aanbod). Timers duiden op een beperking in tijd om te beslissen over een aanbod. Het roulerend aanbod na afloop van de timer wijst op (kunstmatige) schaarste. Kinderen zullen logischerwijs denken dat items in de Item Shop na afloop van de timer niet meer beschikbaar zijn en dat kan gevolgen hebben voor hun aankoopbeslissing.
Zo’n manier van druk uitoefenen is ook een vorm van agressief of oneerlijk handelen als bedrijf jegens consumenten. De ACM citeert onderzoek dat laat zien dat schaarste leidt tot snellere koopbeslissingen, en dat bij kinderen fear of missing out een zwaardere factor is die meeweegt dan bij volwassenen. Oftewel, kinderen gaan onzindingen kopen omdat er een klok afloopt:
Schaarste leidt volgens John, Melis et al. tot een voorkeur onder kinderen voor unieke, hedonistische producten zonder functionele eigenschap (zoals cosmetische items of dansjes en ‘moves’ voor characters) omdat meer schaarste gepaard gaat met meer FOMO en omdat kinderen dergelijke schaarse producten gebruiken om zich uniek te voelen.
Het is zeer verfrissend om een juridisch bindend besluit zo nadrukkelijk bij onderzoek en literatuur aan te zien sluiten. Ik weet niet waarom maar het gebeurt niet vaak dat er niet-juridische bronnen worden geciteerd in besluiten zoals deze.

Men noemt nog aanvullende overwegingen, zoals dat de klok om middernacht begint te lopen, dat willen opvallen en differentiëren bijzonder zwaar weegt bij kinderen en dat je onder sterke tijdsdruk staat om te kiezen zodat je niet geëlimineerd te worden in het spel terwijl je stond te treuzelen in de winkel.

Epic was het er natuurlijk niet mee eens: die literatuur was allemaal anekdotisch, een deel was pas na de onderzoeksperiode gepubliceerd en bevindingen worden verder doorgetrokken dan zou mogen. Daar laat de ACM geen spaan van heel.

Wat er met name misging met die timers, was dat ze de indruk wekken dat content na 24 uur verdween terwijl dat niet daadwerkelijk zo was. Na afloop van de timers ververste en veranderde het aanbod, maar dingen konden dan goed blijven staan, zij het op een andere plek. Inderdaad, die kledingzaak die al zes maanden “opheffingsuitverkoop” heeft of de dumpstore met elke week alles nú met 50% korting.

Alles bij elkaar ziet de ACM een duidelijke serie overtredingen en legt ze ruim een miljoen euro boete op. Ook krijgt Epic een aantal bindende aanwijzingen. Zo moet men voortaan per item aangeven wanneer het weggaat uit de shop en moet een langere tijd dan 24 uur worden gehanteerd (Epic is al naar 48 uur, en dat is prima). Als laatste komen er “cabined accounts“, waar ouders van minderjarigen effectieve controle op aankoopgedrag en dergelijke kunnen uitoefenen.

Arnoud


Mag je een tshirt aanhebben met een stopteken daarop? (Wetende dat AI auto’s dan gaan stoppen.)

(bronvideo)

Mag je van de wet een tshirt met een stopbord (B07) erop dragen op straat? En maakt het dan uit of je weet dat er zelfrijdende auto’s in de buurt zijn die dan gaan stoppen? Vele mensen stuurden me de video van het plaatje hiernaast, waarin een meneer in San Francisco precies dat uitprobeert.

Een sleutelcomponent van zelfrijdende auto’s is beeldherkenning, specifiek het herkennen van verkeersborden, -lichten en dergelijke. Herken je een stopbord (B07), dan moet je stoppen. Duh.

Deze meneer had kennelijk een hekel aan zelfrijdende auto’s en begon dus een tshirt (en rugzak) met daarop een officieel stopbord te dragen. Auto’s reageren daarop, want die zien het verschil niet met een bord aan een paal.

In Nederland hoort dat zo: verkeersdeelnemers moeten gehoor geven aan een verkeersteken/verkeersbord dat gebod of verbod inhoudt, ook wanneer blijkt dat plaatsing daarvan (nog) niet berust op geldig verkeersbesluit. Het staat niet ter beoordeling van weggebruikers of een verkeersbord overeenkomstig voorschriften en terecht is geplaatst.

Mijn enige twijfel is of een bord op een tshirt telt als een “verkeersbord”. Het RVV 1990 specificeert niet dat een bord aan een paal moet hangen, of zelfs maar op ijzer geschilderd moet zijn. Dit zou dus betekenen dat ook die shirts met 50 (jaar) erop een “verkeersbord” zijn, iets waar ik toch moeite mee heb.

Tegelijkertijd kan deze man een boete krijgen voor het veroorzaken van potentieel gevaar (art. 5 WVW), want menselijke bestuurders zullen het shirt negeren en niet vermoeden dat zelfrijdende auto’s anders gaan handelen.

Wat ik me vooral afvraag is of je dit als een gebrek aan datagovernance kunt zien in het ontwerp van de auto’s. Had men dit mee moeten nemen bij het opzetten van de dataset met verkeersborden?

Arnoud


Advocaten opgelet: verzenden ‘beschadigd document’ voor risico van advocaat

Photo by selline on Pixabay

Het risico dat een digitaal bij de rechtbank ingediend document niet geopend kan worden, ligt bij de verzender, aldus de Hoge Raad. Dat las ik op de blog van Ekelmans Advocaten (via). Wie dit niet wil lopen zal “ouderwets een koerier moeten sturen”. Er klopt iets niet helemaal als een ict-storing leidt tot inschakeling van een fysiek alternatief.

Wie wil procederen, heeft sinds een paar jaar de optie om alles digitaal te doen. Niet via e-mail, maar met het speciaal ontworpen systeem van Veilig Mailen, afkomstig van leverancier Zivver. (De fax is in 2022 afgeschaft.) Er zijn ook alternatieven, maar VM is het bekendste hulpmiddel.

In deze zaak stuurde een advocaat een beroepschrift via Veilig Mailen en wel op de dag voor het verlopen van de termijn van hoger beroep. Of nou ja, dat zeg ik nou wel, maar was het wel een beroepschrift? Het openen van de pdf gaf namelijk de Adobe-foutmelding “Er is een fout opgetreden tijdens het openen van dit document. Het bestand is beschadigd en kan niet worden gerepareerd.” Een papieren beroepschrift arriveerde pas een kleine twee weken later.

Een best wel kritieke storing dus. Niet tijdig ingediend is geen hoger beroep. En de inhoud is niet te controleren, dus we weten niet wat er is ingediend in die bijlage.

Een kopie van het bestand was naar de advocaat van de wederpartij gegaan, en ook die had het niet kunnen openen. Dat wijst er inderdaad op dat het een fout was in het document zelf.

In het zakelijk verkeer stuur je afzenders een mailtje “je bijlage is kapot” als je zo’n foutmelding ziet. Die kan het dan nogmaals sturen. Bij de rechtspraak zit men er iets formeler in:

Resteert de vraag of de hiervoor onder 5.1 tot en met 5.4 geschetste gang van zaken het hof aanleiding had moeten geven tot het bieden van een herstelmogelijkheid, al dan niet met het geven van een (extra) termijn. Het hof beantwoordt die vraag ontkennend. Het mailen – één dag voor het verstrijken van de beroepstermijn – van een beschadigd, niet te openen, bestand dient voor risico te blijven van appellant. Daarbij komt dat de advocaat van de man op 18 oktober 2022 ’s ochtends door de wederpartij erop is geattendeerd dat de desbetreffende bijlage niet kon worden geopend.
Als jij op de laatste dag dingen mailt en er gaat wat mis, is dat geheel en al jouw risico. De rechtspraak hoeft je niet die dag nog te berichten dat de bijlage niet te lezen is, laat staan dat ze de termijn voor je moeten verlengen zodat je het stuk alsnog kunt indienen.

Er wordt nog wat gegoocheld met bestandsgroottes:

De door [de advocaat] overgelegde screenshot toont immers een gezamenlijke bestandsgrootte van 155,5 Kb (hoger beroepschrift en V-formulier). De daaruit voortvloeiende omvang van het hoger beroepschrift valt niet te rijmen met de vaststelling van het hof dat bij scannen door het hof het ‘kale’ beroepschrift – dus zonder de bijlagen – een bestandsgrootte van 336 Kb heeft, en evenmin met een bestandsgrootte van 142 Kb zoals die blijkt uit de door [de advocaat] overgelegde screenshot van de Adobe Acrobat bestanden op haar computer.
Voor mij is het onlogisch dat een save-as-pdf qua omvang hetzelfde zou zijn als een scan-to-pdf van een stuk papier. En omdat de pdf kennelijk kapot is, zou de advocaat het ook niet hebben gered met een nieuwe save-as-pdf: die zou meer data hebben omdat die niet corrupt is.

Ik vraag me af hoe je wél aantoont dat een bestand met omvang X een corrupte versie is van een bestand met omvang Y.

De ietwat irritante maar onvermijdelijke conclusie is dan ook zoals advocate Van der Keur schrijft:

 telefonisch nagaan bij het gerecht of het processtuk kan worden geopend. En anders zal hij toch ouderwets een koerier moeten sturen.
Ergens voelt het scheef dat de Rechtspraak niet bereid is om bij (niet vaak voorkomende) problemen even te bellen, maar wel bij íeder ontvangen stuk wil aangeven dat het goed is aangekomen.

Arnoud


Kabinet geeft Facebook laatste waarschuwing en dreigt met vertrek van platform

Photo by Austin Distel on Unsplash

Het demissionaire kabinet heeft nog steeds geen duidelijkheid over hoe Facebook-moederbedrijf Meta de veiligheid van gebruikersgegevens garandeert. Dat meldde Nu.nl onlangs. Staatssecretaris Van Huffelen zegt dat in een Kamerbrief naar aanleiding van advies van de AP over het gebruik van Facebook Pages door de overheid.

In de Kamerbrief wordt het probleem kort benoemd. Sinds 2018 zijn beheerders van Facebook-pages medeverantwoordelijk voor dataverwerking. In AVG-jargon: je bent met Meta gezamenlijk verwerkingsverantwoordelijke, en daarmee aansprakelijk voor wat Meta allemaal doet met persoonsgegevens verkregen via die pagina. Zoals ik toen schreef:

Wél verrassend is dat zij ook de beheerder van zo’n pagina aanmerkt als (mede-)verantwoordelijke. Die besluit immers zo’n pagina op te zetten, waar mensen lid van kunnen worden en zo gegevens achterlaten. Zonder die ingreep waren die persoonsgegevens rondom interesses over die pagina (zeg maar) er niet gekomen, dus daarvoor ligt de verantwoordelijkheid bij deze beheerder. Dat je als beheerder alleen anonieme gegevens krijgt van Facebook, maakt niet uit – in de definitie van gezamenlijk verantwoordelijke staat niet dat je beiden bij alle persoonsgegevens moet kunnen.
Dit geldt natuurlijk net zo goed voor de overheid als paginabeheerder. Die onderzocht de zaak, voerde een DPIA uit en kwam in oktober vorig jaar tot de problematische conclusie dat Meta niet bereid was iets aan te passen en het volstrekt oneens was met alle bevindingen uit die DPIA.

Dat kan, maar schiet natuurlijk niet erg op. De vervolgstap vanuit de overheid lijkt me dan ook onvermijdelijk: wegwezen bij die datagraaiers.

Alleen: de overheid heeft de taak om álle burgers te informeren en te bereiken. Dat lukt niet met alleen een Rijksoverheid-website, een fors deel van de doelgroep is nu eenmaal alleen te bereiken via diensten als Facebook. Daarvan kun je niet simpelweg zeggen, “dat moeten die mensen maar aanpassen”, ik zie daar echt een taak voor de overheid om actief naar de mensen toe te gaan.

Arnoud

Brussel trekt de teugels aan bij drie grote pornosites

Beeld: Daniel Voyager, CC-BY

Pornosites Pornhub, XVideos en Stripchat moeten vanaf aankomende week veel beter controleren welke video’s er op de site staan en hoe oud gebruikers zijn. Dat meldde Nu.nl vorige week. Wederom de Digital Services Act (DSA) aan het werk. Er lopen hier twee (belangrijke) dingen door elkaar, dus let’s unpack. 

Allereerst over leeftijdsverificatie. De DSA bevat in artikel 28 een expliciete plicht om “passende en evenredige maatregelen [te nemen] om een hoog niveau van privacy, veiligheid en bescherming van minderjarigen binnen hun dienst te waarborgen”. Het niet tonen van seksueel expliciet materiaal aan minderjarigen valt binnen dat doel, en is dus iets waar je maatregelen voor moet nemen.

Even verderop – bij artikel 34 – staat iets vergelijkbaars. De dienstverleners moeten maatregelen zoeken om risico’s voor minderjarigen te mitigeren. Leeftijdsverificatie ligt wederom voor de hand, al blijft het al jaren bij min of meer hetzelfde lijstje. Een creditcardbetaling werkt aardig, al kan die worden uitgeleend. Getraind personeel een gesprek laten voeren om te horen of iemand 18+ is, veel geopperd maar oké laat maar het gegniffel achterin geeft aan dat dat bij deze toepassing niet gaat werken.

Hoe moet het dan wel? Geen idee, maar het leuke van de DSA is dat die er het probleem van de dienstverlener van maakt. Jij haalt de bakken met geld binnen in onze markt, dus ga jij maar bedenken hoe je dit effectiever aan gaat pakken.

Hetzelfde geldt over die controle op video’s. Dat is een bekend probleem, met name bij wat men “amateur” beelden noemt en ook daar moet de industrie met een oplossing gaan komen. De straf is in beide gevallen hetzelfde: beperking of sluiting van de dienst in de Europese Unie.

Arnoud

Ik blijf erbij, het is fout om iets computervredebreuk te noemen als je er normaal wél mag zijn

Photo by Mohamed_hassan on Pixabay

Een 44-jarige man heeft een lange tijd meerdere keren ingelogd op de systemen van zijn werkgever, terwijl hij daartoe niet bevoegd (meer) was. Dat las ik in een recent vonnis over een onderwerp dat me steeds meer ergert: computervredebreuk roepen terwijl iemand er wel mág zijn alleen niet om die reden. Ik blijf erbij dat dit fout is. (Oh en Outlook is wel een geautomatiseerd werk.)

Even wat achtergrond uit het vonnis:

Verdachte is op 1 juli 2011 in dienst getreden bij het bedrijf [bedrijf benadeelde] B.V. Hij verrichtte werkzaamheden als financieel en juridisch adviseur. Binnen deze organisatie was hij tevens verantwoordelijk voor de ICT-gerelateerde aspecten.
In 2015 werd hij ziek, waarna in juni 2018 de arbeidsovereenkomst werd ontbonden (met bekrachtiging in 2019). Dat ging kennelijk niet geheel vrijwillig, getuige wat ik dan lees:
Verdachte heeft op zitting verklaard dat hij (ook) in de tenlastegelegde periode van 14 mei 2017 tot en met 29 juni 2018 meerdere malen met zijn eigen inloggegevens en met de inloggegevens van de directeur/eigenaar van het bedrijf, [benadeelde] , heeft ingelogd via een webbrowser op de e-mailaccounts van de web-e-maildienst van [bedrijf benadeelde] B.V .. Hij heeft daarbij meerdere keren schermafbeeldingen van e-mails gemaakt. Hij wilde zich verweren in een civiele zaak, waarin hij op grond van artikel 21 van het Wetboek van Burgerlijke Rechtsvordering verplicht was de waarheid te vertellen. Daarvoor moest hij de waarheid achterhalen, aldus verdachte. Hij vond het niet chique, maar ook niet strafbaar wat hij deed.
In die tijd bleek zijn account nog gewoon te werken, inclusief de speciale privileges die hij had vanwege die ICT-taken die hij had. Maar omdat hij ziek was, en het toch ook moeilijk “je werk” genoemd kan worden om bewijs te screenshotten voor een arbeidsgeschil, vindt de rechter dit een vorm van binnendringen met valse sleutel. 

Dit is de discussie die we vaker hebben gehad: je hebt op zich legaal de sleutel/wachtwoord gekregen om ergens in te mogen loggen en dingen te doen. Je doet die dingen, maar met een andere intentie of doel dan waar de verstrekker ze voor gaf. Ik snap dat dat niet mag, en zou dit ook zeker “fout op het werk” of “plichtsverzuim” of “slecht werknemerschap” noemen. Maar computervredebreuk, een ernstig misdrijf waar 4 jaar cel op staat?

Ik blijf hier moeite mee houden. Als een werknemer tegen de instructie in met zijn eigen sleutel ’s avonds naar kantoor gaat en papieren dossiers kopieert, noemen we dat dan inbraak? Voor mij is dat evident onlogisch en blijkt hier weer het “cyber is zo eng” gevoel dat ik helaas nog wel eens bij juristen tegenkom.

De verdediging had nog zeer actueel dat HR-arrest aangedragen, waarin men bepaalde dat “binnendringen in een website” niet strafbaar is omdat een website geen computersysteem is. De rechter schuift dat makkelijk terzijde, want in de tenlastelegging staat

computervredebreuk heeft gepleegd door in te loggen in de web e-mailserver van [bedrijf benadeelde] B.V .;
Dat woordje ‘server’ leest de rechtbank als het fysieke ding waar alles op gebeurt. Door dus in te loggen op de Outlook webinterface, heb je ingebroken op de hardware. En die hardware was (kennelijk, volgens het dossier) eigendom van het bedrijf zodat de discussie over “de website van Wim ten Brink, althans de servers toebehorend aan Pauperhosting BV althans de servers behorende bij Cloudflare Inc” niet relevant is.

Arnoud


Kan de bank je verplichten je bitcoins te verkopen op straffe van verlies bankrekening?

Photo by RDNE Stock project on Pexels

Kan de bank je verplichten om afstand te doen van je bitcoins? Die vraag kwam ik tegen op de blog van het AMLC. Het ligt iets juridischer: schiet een bank tekort in haar zorgplicht door een klant mede te delen dat zij de bankrelatie zou beëindigen als deze haar bitcoins niet zou verkopen. Voor iedereen die naar de “Sell”-knop grijpt: het antwoord is negatief.

Het AMLC legt uit:

Het gaat om een bedrijf (Decos, AE) dat zich richt op de ontwikkeling van nieuwe technologie, waaronder blockchain. Sinds 2013 kocht en verkocht het bedrijf zo nu en dan bitcoins. Het bedrijf gebruikte haar posities in bitcoin vooral als reserve om liquiditeit aan te vullen. Eens per jaar werden delen verkocht en in het jaar daarop werden bitcoins aangekocht.
De Rabobank deed op zeker moment onderzoek naar deze klant van haar, en ontdekte “dat de onderneming middels het aan- en verkopen van Bitcoins, alsmede het minen van virtuele valuta, niet voldoet aan het beleid Rabobank virtuele valuta”. Ophouden daarmee dus, of je gaat eruit als klant. Voor een bedrijf een kleine ramp natuurlijk.

Wat was dan de noncompliance, of iets algemener welk beleid heeft de Rabobank?

“Het CDD beleid is uitsluitend voor intern gebruik, deze kunnen we helaas niet delen. Dit betekent dat wij ook op onze website geen informatie hebben over ons beleid.”
Een bank heeft volgens de wet een zorgplicht, en mag een bancaire relatie daarom niet zonder meer eenzijdig opzeggen op grond van het beleid en/of de eigen algemene voorwaarden. Daar staat tegenover dat een bank ook bepaalde regels moet navolgen, zoals de antiwitwasregels uit de Wwft.

Levert handel in bitcoins een risico rond die regels om? Niet direct:

Dat Rabobank strikt beleid hanteert ten aanzien van (de handel) in virtuele valuta door ondernemingen is gelet op de door Rabobank genoemde risico’s niet onbegrijpelijk. Het staat Rabobank in beginsel vrij om dit beleid te voeren. Ook wanneer dit beleid betekent dat zakelijke klanten geen virtuele valuta via Rabobank kunnen verhandelen of aanhouden. De stelling van Rabobank dat de Wwft haar ertoe verplicht dit beleid te voeren, berust echter op een onjuiste interpretatie van de door Rabobank aangehaalde bepalingen uit deze wet.
De wet eist immers dat je onderzoek doet bij verdachte transacties, niet dat je de klant eruit gooit als het verdacht riekt.

Dan blijft over de contractsvrijheid: mag Rabobank als private partij ervoor kiezen om strenger beleid te maken dan de wet van haar vergt? Ja, aldus het Gerechtshof. Die contractsvrijheid is er, zolang je er maar netjes mee omgaat. Wederom die zorgplicht. En daar gaat het hier op mis:

Op grond van de bancaire zorgplicht is Rabobank verplicht haar klanten te informeren over haar beleid op het moment dat zij daar om vragen.
Je moet als zakelijke klant bij een bank weten dat er vast regels zullen zijn over virtuele valuta, maar je hoeft echt niet te weten dat een bank ze wel eens zou kunnen verbieden. Als dát het beleid is, dan moet dat expliciet uitgedragen worden zodat je je keuze voor een bank daarop kunt afstemmen.

De volgende stap is dat je de toepassing van het beleid motiveert. Oftewel: welke risico’s zien we hier. Enkel zeggen “er kúnnen risico’s zijn dus het mag never nooit niet” is niet genoeg:

Rabobank heeft echter niet aangevoerd dat zich verhoogde risico’s voordeden bij Decos. Rabobank heeft daarmee haar aanzegging in feite alleen gebaseerd op (categoriale) bezwaren aangaande virtuele valuta. Ten aanzien van de aan- en verkoop van bitcoins door Decos heeft Rabobank op geen enkel moment duidelijk gemaakt op basis waarvan het risico zodanig hoog werd geacht dat er van Decos mocht worden geëist dat zij haar volledige portefeuille binnen drie maanden zou verkopen.
Als laatste is die periode van drie maanden ook nog eens onredelijk kort.
Gezien de langlopende bancaire relatie, het grote belang dat Decos had bij de voortzetting daarvan en het gegeven dat de mogelijkheid van overstappen naar een andere bank op zijn minst onzeker was en ook meer tijd in beslag zou nemen dan drie maanden, had Rabobank aan haar eisen in elk geval een redelijke(re) termijn moeten verbinden.
Alles bij elkaar had de bank dus onrechtmatig gehandeld door deze verplichting af te dwingen. Alleen, wat is de schade? Het bedrijf hanteerde de bitcoins als een soort reservepotje voor als de gewone geldstromen wat krapper werden. Het is dan logisch dat ze normaliter in ieder geval een deel van de bitcoins zouden hebben behouden. Maar welk deel, en of dingen als transactiekosten meewegen, dat moet in een aparte procedure worden bepaald.

Ondertussen lijk ik beleid te ontwaren op de Rabobank-site.

Arnoud

Amerikaanse rechter weigert video als bewijs vanwege gebruik AI-software

Bron: "Chicken3gg" op Twitter

Een Amerikaanse rechter heeft geweigerd dat een video als bewijs wordt gebruik in een rechtszaak vanwege het gebruik van AI-software bij het bewerken van de video. Dat meldde Tweakers vorige week. Door gebruik van de software wilde de aanklager duidelijker maken dat het inderdaad ging om de verdachte.

Wat ging er nou precies mis?

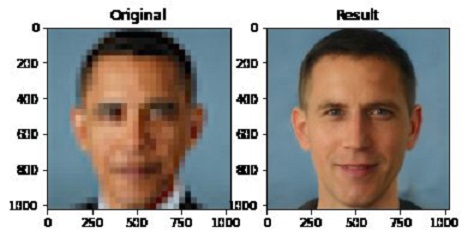
De aanklager gebruikte Topaz Video AI om de video te upscalen, meldt NBC News. De software van het Amerikaanse bedrijf herkent gezichten en vult vervolgens details aan die niet in het oorspronkelijke beeld zaten. Dat is problematisch, zo redeneert de rechter, want de software ‘leunt op vage methoden om te bepalen wat het AI-model denkt wat we moeten zien’, aldus de rechtbank.
Topaz is videobewerkingssoftware: je kunt er beeld mee opknappen, zoals door het er scherper laten uitzien. Dat is mooi voor die vakantiefoto die niet helemaal goed gelukt is, of voor het aanvullen van beeld voor je reclamecampagne dat nét even iets extra’s nodig heeft.

Specifiek bij bewijs is dat allemaal net iets spannender. Het is natuurlijk prima als het bewijs beter te beoordelen wordt, maar dat moet niet gebeuren door er dingen bij te verzinnen, hoe mathematisch logisch het ook lijkt dat die pixels er tussen moeten.

Het plaatje rechtsboven (van een experiment uit 2020 met hetzelfde doel) laat zien waarom: de dataset daarvan bevatte geen gezichten van kleur, waardoor de bekende foto van president Obama opgewerkt werd tot geheel iemand anders. Een recenter voorbeeld was beeldbewerkingssoftware die ongevraagd acteur Ryan Gosling toevoegde aan een video.

Mag dit nou van de AI Act? Ik zit even te peinzen of dit telt als biometrie, maar interpolatie van pixels kan ik moeilijk gelijk stellen aan analyse van gezichtskenmerken. Op de lijst (Annex III) staan wel diverse vormen van AI-gebruik door wetshandhaving, waar naast de politie ook het OM onder valt:

  • AI systemen gebruikt als leugendetector
  • AI om de betrouwbaarheid van bewijs te evalueren
  • AI om recidivisme in te schatten (waarbij meer dan profiling wordt gebruikt, want anders is het verboden)
  • AI voor het profileren van mensen in het kader van opsporing en vervolging
Het met AI mooier maken van bewijs lijkt mij onder het tweede item te vallen. Daarmee zou de inzet van Topaz door het OM aan de high-risk eisen moeten voldoen, wat lastig is omdat het systeem als zodanig daar niet op ontworpen is. Zo zal er geen inzage te krijgen zijn in de gebruikte trainingsdata of accuratesse, en moet het OM dan flink moeite doen om de verplichte adequate logging te bouwen.

Ook zullen dit soort systemen onder de transparantie-eis van “synthetic output generator” AI vallen. Die moeten zorgen dat hun beeld onzichtbaar en robuust gewatermerkt is zodat andere systemen (zoals het uploadformulier van Facebook) kan signaleren dat er synthetische afbeeldingen worden geupload.

Naar de letter van de wet is zulk beeld zelfs een deepfake:

“deepfake”: door AI gegenereerd of gemanipuleerd beeld-, audio- of videomateriaal dat een gelijkenis vertoont met bestaande personen, voorwerpen, plaatsen of andere entiteiten of gebeurtenissen, en door een persoon ten onrechte voor authentiek of waarheidsgetrouw zou worden aangezien;
Twintig bij twintig pixels uitvergroot en bewerkt zodat je er Ryan Gosling in ziet, lijkt mij wel “een gelijkenis vertonen” waardoor je ten onrechte het beeld voor waarheidsgetrouw aan gaat zien. Dit beeld moet dus expliciet gemarkeerd worden als niet-authentiek.

Is hiermee alle gebruik van beeldbewerking verboden? Nee. Nog even los van dat dit één uitspraak is; de betrouwbaarheid van via ict verkregen bewijs vaststellen is al decennia een aandachtspunt. AI maakt het manipuleren van bewijs eenvoudiger en sneller, maar dat is geen fundamenteel nieuwe kwestie.

Arnoud