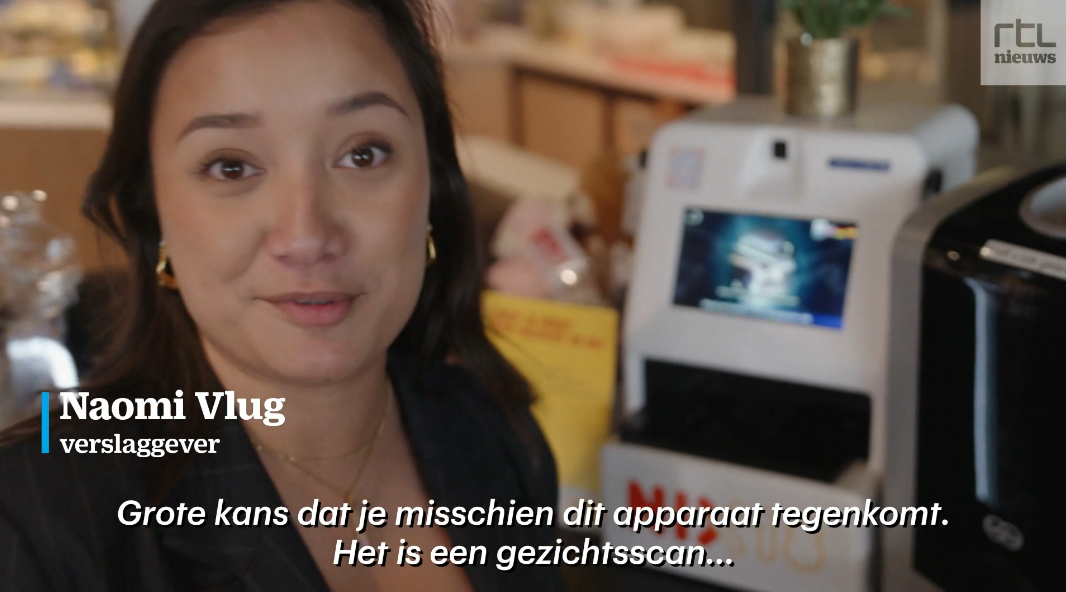
Wie een pakje sigaretten koopt, komt op steeds meer plekken in Nederland een gezichtsscanner tegen. Dat las ik bij RTL Nieuws onlangs. De scanner schat je leeftijd (25+ of niet) en laat je dan sigaretten kopen (of niet). Enkele rokende lezers stelden me vervolgens de vraag: mag dat eigenlijk wel, inzet van biometrie voor zo’n profileringsdoel? En vooral: wat zegt de aankomende AI Act?
De AI Act is definitief maar nog niet aangenomen (in mijn nieuwe boek lees je alle details). Dat zal in mei gebeuren. Daarna is er twee jaar overgangsrecht, hoewel de zogeheten verboden praktijken al over zes maanden moeten stoppen. En in die lijst (artikel 5) staan de nodige biometrische toepassingen:
Emotieherkenning op het werk en in het onderwijs, behalve indien noodzakelijk voor veiligheid of medische redenen (art. 5(1)(f)).
Biometrische categorisatie op bijzondere persoonsgegevens, zoals het afleiden van etnische afkomst of seksuele voorkeur (art. 5(1)(g)).
Real-time biometrie op afstand in de openbare ruimte voor wetshandhaving (art. 5(1)(h)))
Geen van deze drie is van toepassing op dit systeem. “25 jaar of ouder” zijn is geen bijzonder persoonsgegeven immers.
Diverse toepassingen van biometrie zijn als hoogrisico aangemerkt. De AI Act is daar formeel in; iets is hoogrisico als het op de lijst (Annex III) staat, je hoeft geen eigen inschatting te maken van hoe hoog of hoe ernstig het in jouw geval is. Pas je onder een tekst? Dan ben je hoogrisico.
De eerste toepassing is biometrie op afstand. De AI Act gebruikt hierbij niet een criterium uitgedrukt in meters, maar of je meerdere mensen tegelijkertijd scant (overweging 17, artikel 3 lid 41), met “typisch op afstand” als optionele toevoeging.
De tweede toepassing is emotieherkenning (dus niet op werk of school). Dit is niet van toepassing, want leeftijd is geen emotie.
Blijft over biometrische categorisatie op basis van gevoelige of beschermde kenmerken. Dit komt goed in de buurt: de categorieën zijn dan “25 jaar of ouder” versus “jonger dan 25”, en dit gebeurt op basis van gezichtskenmerken die goed ‘gevoelig’ kunnen zijn. Daarmee moet de leverancier aan een hele berg compliance-verplichtingen voldoen.
Die 25 jaar is overigens gekozen om de foutmarge naar 2% terug te dringen: het verschil zien tussen 17 en 19 is te subtiel kennelijk.
Waar ik vooral mee zit: de gezichtsscan duurt zo te zien op het filmpje minstens zo lang als een ID-kaartscan. (De leverancier spreekt van “rap” maar ik zie echt het tijdsverschil niet.) Je ID moet je altijd kunnen laten zien. Wat is dan precies nog het praktische voordeel van deze AI oplossing ten opzichte van altijd ID laten zien?
Justitie heeft een telefoon ontgrendeld en doorzocht van een vreemdeling die in bewaring was gesteld, zonder dat hier toereikende wettelijke grondslag voor was. Dat las ik bij Tweakers vorige week. De Raad van State had namelijk bepaald dat onder de Vreemdelingenwet 2000 ambtenaren niet bevoegd zijn om telefoons te doorzoeken, ondanks dat de wet (art. 59) vrij letterlijk zegt van wel. Wat is hier aan de hand?
Het ging om een Mongoolse vrouw die in vreemdelingenbewaring was gesteld:
Een ambtenaar van de Afdeling Vreemdelingenpolitie, Identificatie en Mensenhandel hoopte op haar telefoon foto’s van identiteitsdocumenten te vinden, zodat hij meer informatie kon krijgen over haar identiteit. De vrouw gaf echter geen toestemming voor het ontgrendelen van de telefoon. De ambtenaar hield daarop de telefoon voor haar gezicht, zodat deze alsnog ontgrendelde. Vervolgens heeft de werknemer handmatig de telefoon doorzocht.
Het voelt voor mij een tikje dun dat je iemands telefoon zou mogen doorzoeken op basis van de speculatie dat daar wellicht identiteitsdocumenten op staan, maar goed. De ambtenaar meende dat dat mocht, want artikel 59 Vreemdelingenwet 2000 bepaalt immers in lid 8 dat
De ambtenaren belast met de grensbewaking en de ambtenaren belast met het toezicht op vreemdelingen zijn bevoegd de in bewaring gestelde persoon aan diens kleding of lichaam te onderzoeken, alsmede zaken van deze persoon te doorzoeken, voor zover dit noodzakelijk is voor het verkrijgen van informatie omtrent de identiteit, nationaliteit en de verblijfsrechtelijke positie van de betreffende vreemdeling.
Bij invoering van de wet (Kamerstukken II, 2011/2012, 32 528, nr. 6, blz. 5 en 9) is gezegd dat met ‘zaken’ ook een mobiele telefoon wordt bedoeld. In 2011/12 geen gekke opmerking – dat was gewoon een ding waarmee je kon bellen en sms’jes kon versturen (en soms ook bewaren), maar dat was het wel zo ongeveer.
In 2024 is een mobieltje een wezenlijk anders ding: je hele leven staat erop – ik heb ze wel eens privacybommen horen noemen, om die reden. Dat betekent dat je als burger meer bescherming van je persoonlijke levenssfeer mag verwachten als het gaat om dingen aan je telefoon. De Hoge Raad bevestigde dat in een strafzaak in alweer 2017, en daarna is in het strafrecht een getrapt kader ontwikkeld voor doorzoeking aan telefoons van verdachten.
Het gaat hier alleen om vreemdelingenrecht en niet strafrecht, en het is dan geen gegeven dat regels van dat laatste ook gelden. De Raad van State gooit het over een andere boeg: omdat het niet gaat om strafrecht, is gewoon de AVG van toepassing (in plaats van de Wet politiegegevens en Wet justitiële en strafvorderlijke gegevens). Doorzoeken van een telefoon is geautomatiseerd verwerken van persoonsgegevens, soms zelfs van bijzondere gegevens.
Natuurlijk is artikel 59 Vw dan een wettelijke basis, waarmee je komt bij de grondslag van uitoefening van het openbaar gezag (art. 6(1)(e) AVG) uitkomt. Alleen is dat artikel een tikje generiek en open, en dat is een probleem: naarmate de inmenging in een grondrecht ernstiger is, moet de wettelijke grondslag daarvoor nauwkeuriger zijn (vaste EHRM-jurisprudentie). Als de wet dat zelf niet doet, dan zul je op zijn minst een duidelijk afwegingskader moeten hebben waarbinnen de ambtenaren mogen werken:
Naar aanleiding van een vraag van de Afdeling op de zitting hoe die afweging er in de praktijk uitziet, heeft de staatssecretaris toegelicht dat in een proces-verbaal wordt vastgelegd wat er wordt uitgevoerd, welke relevante gegevens worden gevonden en waarom die relevant zijn, maar niet op basis waarvan de beslissing om een telefoon te onderzoeken wordt genomen. De staatssecretaris heeft bevestigd dat er geen nader regelgevend kader is aan de hand waarvan ambtenaren hun beslissing om een mobiele telefoon te onderzoeken nemen.
Er is niet eens een verslag van de afwegingen of werkwijze bij een specifieke doorzoeking. Dat is alles bij elkaar een werkwijze in strijd met de AVG en meer algemeen een serieuze kans op willekeur – iedereen doet maar wat, en als vreemdeling kun je daar niets tegen doen. Dat maakt dat het doorzoeken niet toegestaan is onder dit artikel.
De Amerikaanse autoriteiten hebben Google via verschillende gerechtelijke bevelen opgedragen om informatie te verstreken over kijkers van bepaalde YouTube-video’s. Dat las ik bij Security.nl. Dit was weliswaar in het kader van de opsporing van één concrete verdachte, maar het doet toch bepaald griezelig aan.
Het bevel bleek gegeven in de context van een opsporing van een verdachte die wordt verdacht van witwassen door bitcoin voor contant geld te verkopen:
Begin januari stuurden undercoveragenten de verdachte een link naar verschillende YouTube-video’s. Vervolgens vroegen ze Google informatie over wie de betreffende video’s had bekeken. Die waren inmiddels al meer dan dertigduizend keer vertoond. Als onderdeel van het gerechtelijk bevel moet Google de namen, adresgegevens, telefoonnummers en alle gebruikersactiviteit van alle Google-accountgebruikers verstrekken die de YouTube-video’s tussen 1 en 8 januari hebben gezien. Daarnaast wil de Amerikaanse overheid ook de ip-adressen van mensen die niet met een Google-account op YouTube waren ingelogd en de video’s hebben bekeken.
Het idee zal dan zijn dat wie al die video’s kort achter elkaar had bekeken, dat had gedaan via de gestuurde links, wat het waarschijnlijker maakt dat dit de verdachte was. En omdat je dan diens IP adres hebt, is fysiek opsporen en ondervragen dan een mogelijke volgende stap.
Aardig bedacht, maar de videos waren natuurlijk ondertussen bekeken door dertigduizend mensen en de kans op vals positieven is daardoor reëel. Nog even los van “hoezo mag de politie vragen welke video’s ik kijk”, de term fishing expedition komt direct in mij op.
In Nederland kan de politie bij verdenking van een misdrijf IP-adressen en dergelijke vorderen. Het moet dan alleen wel gaan om de gegevens van de vermoedelijke verdachte. De vraag zoals hier gegeven “welke personen bekeken tussen 1 en 2 maart deze video” is niet geschikt voor zo’n vordering.
Het Europese Hof van Justitie heeft geoordeeld dat de wet dat burgers vingerafdrukken moeten toestaan voor identiteitsbewijzen ongeldig is. Dat las ik bij Tweakers. Toch geldt de wet nog steeds, tot een betere wet eind 2026 ingaat. Dit riep vele vragen op, dus laten we even kijken wat hier nu precies aan de hand was.
In 2019 is een Europese Verordening (2019/1157) aangenomen. Deze betrof “de versterking van de beveiliging van identiteitskaarten van burgers van de Unie en van verblijfsdocumenten”, en bevatte een bepaling over vingerafdrukken (artikel 3 lid 5):
De identiteitskaart bevat een opslagmedium dat aan de hoogste veiligheidseisen voldoet en dat een gezichtsopname en twee vingerafdrukbeelden van de houder van de kaart bevat, in een digitaal formaat.
Iedereen die zo’n kaart kreeg, was verplicht diens vingerafdrukken af te geven (behalve kinderen onder 6 en mensen bij wie dat fysiek onmogelijk was).
In 2021 moest iemand in Duitsland (Wiesbaden) een nieuwe ID-kaart, maar hij wilde echter niet dat de nieuwe kaart zijn vingerafdrukken zou bevatten. De gemeente zag dat anders: in de wet staat dat dat moet, en hij viel niet onder de uitzonderingen.
Daarop stapte de man naar de rechter. Hij had daarbij zowel inhoudelijke als formele argumenten. De inhoudelijke spreken voor zich, maar de formele hebben wat meer uitleg nodig. Er zijn in de EU verschillende routes om tot een bindende wet te komen. Welke route te nemen, hangt af van het onderwerp en het doel van de regeling. Een regel over consumentenrecht gaat via een heel andere route dan een maatregel ter beveiliging van de gemeenschappelijke grenzen, bijvoorbeeld.
Regels over “reisdocumenten” kunnen worden ingevoerd via artikel 21, lid 2 van het Verdrag betreffende de Werking van de EU (VWEU), dat voorschrijft dat de “gewone wetgevingsprocedure” wordt gebruikt. Maar in artikel 77(3) VWEU staan regels over “paspoorten, identiteitskaarten, verblijfsvergunningen en daarmee gelijkgestelde documenten”, maar die mogen alleen ingevoerd worden via “een bijzondere wetgevingsprocedure”.
Bent u daar nog? In gewone taal: niet Parlement en Raad hadden moeten stemmen (en met 50%+1 stem meerderheid aannemen) over deze wet, maar alleen de Raad (en met unanimiteit) na ‘raadplegen’ van het Parlement. Oftewel, verkeerde regel toegepast bij invoering, en ja dat maakt een wet ongeldig.
Het Hof toetst ook inhoudelijk de bezwaren op grond van AVG en bescherming van persoonlijke levenssfeer, maar concludeert dat deze regeling door de beugel kan. Ook de burger heeft er belang bij dat identiteitskaarten moeilijker na te maken zijn, en twee vingerafdrukken er op zetten helpt daarbij. En omdat de wet de hoogste beveiliging eist én hergebruik verbiedt, is het restrisico op misbruik aanvaardbaar.
In deze situatie vindt het Hof het een té zware maatregel om per direct de wet buiten werking te stellen. Dit zou de beveiliging van identiteitskaarten immers weer omlaag halen, en verplichten dat gemeenten zulke kaarten zonder biometrie gaan afgeven, terwijl daar geen inhoudelijke reden (zoals privacyschending) voor is.
En als je dan meeneemt dat er in 2026 sowieso een nieuwe Verordening hierover komt die ook vingerafdrukken eist, dan zou dat allemaal wel heel veel gedoe zijn. Daarom mag deze wet toch van kracht blijven.
De Commissie heeft op grond van de Digital Services Act (DSA) formeel verzoeken om informatie gestuurd naar de grote online zoekmachines en platforms, las ik in hun persbericht van vorige week. Het gaat om uitleg over hoe zij omgaan met de risico’s van generatieve AI, zoals zogenaamde ‘hallucinaties’ waarbij AI valse informatie verstrekt, de virale verspreiding van deepfakes, evenals de geautomatiseerde manipulatie van diensten dat kan kiezers misleiden.
Het is natuurlijk dat laatste dat de directe aanleiding is: de verkiezingen van het Europees Parlement komen eraan, en de vorige keer was er nogal wat ophef over politieke disinformatie op online platforms. Ook het Cambridge Analytica-schandaal heeft veel zorgen gegeven, met name de vraag of met microtargeting mensen gericht zouden kunnen worden beïnvloed (en AI maakt dat massaal mogelijk).
Nergens in de DSA staat expliciet dat je AI hallucinaties, deepfakes of manipulatie van kiezers moet bestrijden. Dit volgt uit de algemene zorgplicht tegen “systeemrisico’s”, brede maatschappelijke risico’s die jij als zeer groot platform (VLOP) of zeer grote zoekmachine (VLOS) veroorzaakt door zo massaal mensen en bots dingen te laten posten.
De organisaties hebben tot 5 april gekregen om te reageren voor wat betreft de verkiezingen, en tot 26 april voor de overige vragen. Toevallig zie ik al een eerste maatregel: YouTube krijgt label als video generatieve AI bevat.
Een 77-jarige Nederlandse man daagtgokbedrijf Bingoal voor de rechter omdat zijn 17-jarige kleinzoon in twee maanden tijd ruim 162.000 euro van opa’s spaarrekening kon verspelen zonder dat het bedrijf ingreep. Dat meldde de NOS onlangs. Het Belgisch gokbedrijf, dat ook in Nederland een vergunning heeft, zou haar zorgplicht verzaakt hebben.
Of nog iets specifieker:
Volgens [opa’s advocaat] Bussink had het bedrijf bij een dergelijk hevig speelpatroon de kleinzoon op basis van de geldende regels moeten adviseren het account tijdelijk te sluiten en zichzelf een dwingende ‘gokstop’ te geven van ten minste een halfjaar.
Het bericht deed enige wenkbrauwen fronsen: had opa dit niet zelf door moeten hebben, of zijn bank die ineens anderhalve ton naar een goksite ziet gaan?
Inderdaad zijn dat legitieme vragen, maar die staan los van de zorgplicht die een goksite heeft. Zoals de KSA het uitlegt:
Die zorgplicht houdt in dat aanbieders op tijd moeten ingrijpen als ze constateren dat spelers een gokverslaving hebben of ontwikkelen en/of grote financiële schade lijden door onmatig gokgedrag. Dit risico bestaat vooral bij de risicovolle, short odd-kansspelen, zowel online als in speelhallen en casino’s.
Juridisch gezien komt het neer op de vraag of de aanbieder “redelijkerwijs [kan] vermoeden dat de speler door onmatige deelname of door kansspelverslaving zichzelf of zijn naasten schade kan berokkenen” (artikel 27j lid 1 Wet op de kansspelen). En als ik dit dan lees, dan zou ik toch denken dat er ergens een AI een seintje had moeten geven:
Op zijn eerste speeldag, vrijwel exact een jaar geleden, verloor [de kleinzoon] meteen al 17.500 euro bij Bingoal. In de weken daarna liepen de verliezen razendsnel op. Vooral omdat hij de speellimieten op het absolute maximum had gezet. Daardoor kon hij 30.000 euro per week op zijn account storten en achttien uur per dag online gokken bij Bingoal.
In plaats van snelle actie leidde dit enkel tot een paar e-mails en een graduele verlaging (over twee maanden) van de spellimiet. Pas in juli sloot de aanbieder het account definitief, na een brief van advocaat Bussink.
Apple krijgt een hoge boete van de Europese Unie, meldde Nu.nl: 1,8 miljard Euro. Het bedrijf hindert muziekstreamingdiensten als Spotify om goedkopere abonnementen buiten Apple om aan te bieden, en dat is een vorm van machtsmisbruik. Het blijft een slepende saga.
De kern is denk ik bekend: Apple eist dat mensen die via een app iets bestellen, dat via de eigen betaalmethode(n) van Apple doen en daarbij hetzelfde bedrag betalen als ze elders kwijt zouden zijn. Uit het persbericht:
In particular, the Commission found that Apple applied restrictions on app developers preventing them from informing iOS users about alternative and cheaper music subscription services available outside of the app (‘anti-steering provisions’). This is illegal under EU antitrust rules.
Dit speelde maar liefst tien jaar, aldus de Commissie, en dat is zwaar onrechtmatig. Vandaar de (voor Europese begrippen) best hoge boete plús een verbod om hiermee door te gaan. En ja, 1,8 miljard is ook voor Apple een vervelend bedrag, al is het maar omdat de aandeelhouders dan boos worden dat zij dat niet als dividend hebben gekregen (en 3% koersdaling, everything is securities fraud dus wachten op de rechtszaak).
Tien jaar is lang in de diensteneconomie, eigenlijk te lang om zulk gedrag door te laten gaan. Dat is altijd de makke geweest van het mededingingsrecht. Weet iemand nog, Netscape was heel groot en Microsoft maakte het kapot? Ook dat mocht niet – 500 miljoen boete – maar ondertussen was Netscape volledig verdwenen.
Het is dan misschien ook maar goed dat we sinds kort de Digital Markets Act hebben, die expliciet een heleboel dingen verbiedt die daardoor veel makkelijker aan te pakken zijn. Meer over de DMA en zijn grote zus de DSA lees je in mijn recente Tweakers-artikel!
Een korting op de uitkering of gelabeld worden als fraudeur: dat risico is gegroeid voor mensen die handelen via platformbedrijven. Dat meldde NRC onlangs. Die moeten sinds kort gegevens delen met de Belastingdienst, waardoor die ook bij uitkeringsinstanties terechtkomen. En let op: geen verhaal hebben betekent dat je een fraudeur bent.
De onderliggende wet is de zogeheten EU-richtlijn gegevensuitwisseling digitale platformen, in het vakgebied bekend als DAC7. DAC7 introduceert “de verplichting voor rapporterende platformexploitanten om gegevens en inlichtingen te verzamelen, verifiëren en rapporteren over te rapporteren verkopers die relevante activiteiten verrichten via hun digitale platform”, aldus de Belastingdienst.
NRC legt uit:
Hoe het werkt: het Inlichtingenbureau, een stichting, stuurt op verzoek van gemeenten (die de uitkeringen verstrekken) het BSN-nummer van een burger met een uitkering naar de Belastingdienst. Die kijkt vervolgens of er iets is veranderd in het inkomen of vermogen van die persoon en beantwoordt die vraag met ‘ja’ of ‘nee’. Die uitvraag – bijvoorbeeld naar nieuwe ‘overige inkomsten in box 1’ – wordt twaalf keer per jaar gedaan.
Stichting Inlichtingenbureau is een “informatieknooppunt” opgericht door het Ministerie van Sociale Zaken en Werkgelegenheid opgericht, samen met de Vereniging van Nederlandse Gemeenten. De Belastingdienst kan zo centraal en eenvoudig gegevens opsturen, waarna het bureau deze verdeelt over de gemeenten.
Marktplaats en collega’s moeten gegevens delen over verkopers, behalve als ze “incidenteel” wat verkopen. Daar zit je al snel aan:
De verkoopplatforms als Vinted, Marktplaats of Bol moeten volgens een Europese Richtlijn (DAC 7) persoonsgegevens van verkopers verzamelen, vastleggen en rapporteren. Hiervan zijn uitgezonderd verkopers van goederen die slechts incidenteel actief zijn op deze platforms. Van een incidentele (uitgesloten) verkoper is sprake als de verkoper in een kalenderjaar minder dan 30 transacties heeft verricht en hij niet meer dan € 2.000 met de in dat jaar verrichte transacties heeft verdiend (hierna: de drempel).
Met 30 transacties à €70 zit je hier al aan. Ik ga vast te snel als ik dan een gemiddeld bedrag van €183 per transactie hanteer (“Dagelijks vinden er 150.000 transacties plaats, jaarlijks wordt er voor 10 miljard euro verhandeld.”) en me dan afvraag of die drempel niet te laag is.
In ieder geval, als je over die drempel gaat dan sturen de platforms je account- en betaalgegevens (zoals IBAN) naar de Belastingdienst. En dat gaat indirect dus weer naar de gemeente, die als jij een uitkering hebt dan van jou wil weten waarom jij geen fraude hebt gepleegd door deze bedragen te verzwijgen toen je ze verdiende. Heb jij daar geen antwoord op, dan staat je fraude dus vast en moet je je uitkering terugbetalen.
Dit is dus een andere kwestie dan of de Belastingdienst die gerapporteerde inkomsten ziet als inkomen uit onderneming. Dat is een complexere analyse, waarbij meer ruimte is voor discussie.
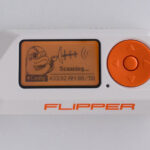
Canada is van plan om de import, verkoop en het gebruik van de Flipper Zero en soortgelijke multitools te verbieden. Dat meldde Tweakers onlangs. In het land neemt autodiefstal enorme vormen aan, procentueel het tienvoudige van Nederland. Dan moet je iets doen, Flippers verbieden is iets dus laten we dat doen. Maar hoe haalbaar is dat?
De Flipper Zero is een “portable multi-tool for pentesters and geeks in a toy-like body,” aldus de fabrikant. Het ding heeft ongeveer alles dat je nodig hebt voor (old school) hacking, van een simpel schermpje en handige knoppen tot USB, Bluetooth en pogo pin aansluitingen. Het platform is open source en kan dus volledig worden aangepast, inclusief custom firmware.
Die custom firmware kwam een tijdje geleden in het nieuws: de custom firmware “Flipper Xtreme” maakte het wel heel makkelijk om een soort van denial of service aanval te doen op iPhones door een berg Bluetooth connectieverzoeken te sturen. Inclusief knopje dat “iOS attack” heet. Niet handig, juridisch gezien.
Door het gemak, de aansprekende vormgeving en het concreetmakende aspect springt er hacktechnisch nu even uit. Je kunt er bijvoorbeeld ook een laadpas voor elektrische auto’s mee simuleren en dan gratis laden (al duurt dat extreem lang en moet je dit 200 euro kostende ding met ducttape aan een laadpaal vastzetten). En ja, dat kan met meer dingen maar dit is een specifiek ding met een herkenbare merknaam dus dat is een mooi verhaal.
On Thursday, the Innovation, Science and Economic Development Canada agency said it will “pursue all avenues to ban devices used to steal vehicles by copying the wireless signals for remote keyless entry, such as the Flipper Zero, which would allow for the removal of those devices from the Canadian marketplace through collaboration with law enforcement agencies.” A social media post by François-Philippe Champagne, the minister of that agency, said that as part of the push “we are banning the importation, sale and use of consumer hacking devices, like flippers, used to commit these crimes.”
Wederom: er zijn tientallen manieren om die draadloze signalen op te vangen en te kopiëren, maar dat zijn geen leuk vormgegeven doosjes met een eenvoudige UI en een aansprekende merknaam. Sorry Raspberry Pi, maar de Zero heeft de coolfactor.
In Canada is autodiefstal een enorm probleem, en kennelijk is een populaire truc daarbij het klonen van het signaal dat de draadloze autosleutel (fob) uitzendt om de deur open te doen. De Flipper Zero kan zeker signalen opvangen en opnieuw uitzenden, maar bij autosleutels heeft dat niet zo heel veel zin:
[The most prevalent] attack requires a high-power transceiver that’s not capable with the Flipper Zero. These attacks are carried out using pricy off-the-shelf equipment and modifying it using a fair amount of expertise in radio frequency communications. (…) The Flipper Zero is also incapable of defeating keyless systems that rely on rolling codes, a protection that’s been in place since the 1990s that essentially transmits a different electronic key signal each time a key is pressed to lock or unlock a door.
Mogelijk dat bij de Canadese overheid wat verwarring is ontstaan over een hype-tje uit 2022, toen bleek dat je het signaal om de laadpoort van een Tesla te openen eenvoudig kon klonen, waardoor je met een Flipper Zero mensen kon trollen. Als je dat deurtje kunt openen, dan kun je vast ook de motor starten, zeg maar.
Hoe dan ook, de regering wil nu dus deze apparaten gaan verbieden. Maar hoe zou dat gaan, en dan heb ik het niet over de handhaafbaarheid maar over “hoe schrijf je dat eenduidig op”.
In Nederland geldt een verbod op het maken, hebben of verspreiden van hacktools. Daarbij geldt wel een specifieke eis: zo’n tool moet “hoofdzakelijk geschikt gemaakt of ontworpen [zijn] tot het plegen van een [computer]misdrijf”, zoals computervredebreuk of het aftappen van signalen (art. 139d Sr). Het is dus niet genoeg dat je er zo’n misdrijf mee kunt plegen, het ding moet er voor bestemd zijn.
In discussies over booter-sites benadruk ik altijd dat het dan al snel neerkomt op intentie van de maker. Heb je zo’n zwarte achtergrond met groene letters, l33tspeek en alleen betalen via bitcoin, dan komt dat heel anders over dan een gezellig witte achtergrond met rommelige knutselspullen en een schattig dolfijntje. Mij spreekt dan ook aan dat men de compliance-documentatie online zet in plaats van een disclaimer over illegale zaken.
Canada heeft dat niet direct, maar maakt het strafbaar (art. 342 Penal Code) om “causes to be used, directly or indirectly, a computer system with intent to commit an offence” zoals computervredebreuk of aftappen van signalen. Wie een kastje verkoopt en daarbij aanmoedigt dat je er een auto mee steelt, loopt dus tegen de strafwet aan. Een verkoper die neutraal spreekt van een pentest tool waarmee je je eigen auto kunt openen, is niet strafbaar.
Je kunt natuurlijk in zo’n strafbepaling woorden als “with intent” vervangen door “with ability”. Dan is iedere Flipper Zero inderdaad direct strafbaar, want ze hebben dan bepaalde hack-capability (andermans laadpoort openen is juridisch gezien ongeautoriseerd). Alleen krijg je dan zo’n breed verbod dat je dan tegen de meer algemene eis aanloopt dat strafbepalingen afgekaderd moeten zijn. Termen als “zou kunnen” of “mogelijk” zijn dus niet echt de bedoeling.
Mijn gevoel bij het nieuwsbericht is dat het vooral ging om reageren op de hype, laten zien dat je iets van plan bent. Voordat hier een wetsvoorstel voor is gedaan, zijn we rustig een jaar verder en heeft een ander product weer de hype.
Dat bericht van laatst over vernietigen van camerabeelden maakte veel los. Wis je gewoon beelden omdat je geen zin hebt in discussie, ben je strafbaar. Eén aspect licht ik er even uit: het bezwaar dat je eigenlijk de openbare weg niet mag filmen. Wat doet dat er toe?
Op LinkedIn kreeg ik bijvoorbeeld deze reactie:
Formeel gezien mag je al helemaal geen beelden van de openbare ruimte maken, laat staan opslaan. Dus als de politie eventueel beelden van je Ring deurbel wil hebben, omdat ze mogelijk vermoeden dat er een misdrijf op staat, volstaat het om aan te geven dat je de openbare ruimte die zichtbaar is binnen het beeldgebied van je camera, middels een filter wegfiltert (blurred of afdekt) voordat e.e.a. opgenomen wordt, e.e.a. conform de voorschriften van de AP.
Het is natuurlijk prima als je met een filter zorgt dat je niet nodeloos de openbare weg filmt. En als de politie dan beelden bij je vordert, dan is dat vrij simpel: u mag de blokjes hebben maar meer heb ik niet. De enige echte eis is natuurlijk dat je ook echt een filter hébt – niet bluffen als oom agent aan de deur staat met een vordering, en ook niet snel naar boven rennen en een blurretje doen.
Dat je de openbare weg “helemaal niet” mag filmen, is wat mij betreft wel echt te kort door de bocht. Als die openbare weg onvermijdelijk is bij je bewakingstaak, of het anderszins noodzakelijk is dat je ook die opneemt, dan mag dat prima. Je krijgt wel met de AVG te maken, maar dat is niet hetzelfde als “dat mag niet”.
Veel mensen die de openbare weg filmen met een aangebrachte camera zullen de AVG schenden, al is het maar omdat ze geen duidelijke waarschuwing hebben (of een privacyverklaring). En die duidelijke waarschuwing geeft nóg een probleem: het is strafbaar om met een aangebrachte camera de openbare weg te filmen als dat niet duidelijk is aangekondigd (art. 441b Strafrecht).
Het is niet strafbaar om de AVG te overtreden (dat is bestuursrecht, iets heel anders). Het WvSr overtreden is natuurlijk wel strafbaar, maar dan geldt nog steeds dat wetsovertreding door een burger geen reden is om bewijs uit te sluiten. Alleen wetsovertreding door de politie kan die discussie starten. En dan nog: in Nederland zegt de rechter dan ‘foei’ en gebruikt ie het bewijs toch met de toverformule “de verdediging is niet in haar belangen geschaad”.
 De Amerikaanse autoriteiten hebben Google via verschillende gerechtelijke bevelen opgedragen om informatie te verstreken over kijkers van bepaalde YouTube-video’s. Dat
 Het Europese Hof van Justitie heeft geoordeeld dat de wet dat burgers vingerafdrukken moeten toestaan voor identiteitsbewijzen ongeldig is. Dat
 Een 77-jarige Nederlandse man daagt gokbedrijf Bingoal voor de rechter omdat zijn 17-jarige kleinzoon in twee maanden tijd ruim 162.000 euro van opa’s spaarrekening kon verspelen zonder dat het bedrijf ingreep. Dat
 Dat bericht van laatst over