Mag een bedrijf mijn gegevens verstrekken aan een enquetebureau?

"Customer satisfaction survey" by Kecko is licensed under CC BY 2.0

Een lezer vroeg me:

Regelmatig krijg ik na contact met een bedrijf allerlei enquêteverzoeken of uitnodigingen te vertellen hoe tevreden je bent etcetera. Dat wordt meestal gefaciliteerd door een extern bureau en niet door het bedrijf zelf. Mag dat eigenlijk wel van de AVG? Ik heb geen idee wat dat bedrijf nog meer doet met mijn gegevens.
In veel gevallen zal zo’n extern bureau opereren als verwerker voor het bedrijf waar je contact mee had. Het delen van de gegevens met het bureau is dan gedekt: het bureau voert een actie uit die het bedrijf ook zelf had kunnen doen, zeg maar.

Dit wordt anders als het bureau de gegevens (waaronder individuele enquêteresultaten) voor eigen doeleinden gaat gebruiken, maar dat kom ik eigenlijk niet tegen.

De vervolgvraag is, mag een bedrijf zelf mensen een enquêteverzoek sturen na een zakelijk contact? Dit is in AVG-termen een discussie over doelbinding. Dat houdt in dat er een concreet, logisch en nauw verband moet zijn tussen het oorspronkelijke doel en de verdere verwerking. En dat de verdere verwerking ook aansluit bij de verwachtingen van de betrokkene(n).

Als ik iets bestel of een dienst afneem, is het vrij logisch dat het bedrijf wil weten hoe dat is gegaan. Dit is ook een algemeen staande praktijk, dus dat voldoet wel aan de (geobjectiveerde) verwachting van de betrokkene. (Het maakt dan voor mij niet uit of het geleverde gratis was of tegen vergoeding.)

Iets meer moeite heb ik met een dergelijk tevredenheidsonderzoek na een meer vrijblijvend contact, zoals een vraag stellen over een product. Ik verwacht niet dat ik na zo’n kort en weinig diepgaand contact ook nog eens vragen over kwaliteit en tevredenheid hoef te beantwoorden. Hetzelfde geldt voor de nieuwsbrief die je er soms extragratis bij krijgt.

Arnoud

Mag ik als SaaS-dienstverlener klantdata laten delen met een derde?

Photo by Claudio Schwarz on Unsplash

Een lezer vroeg me:

Wij leveren software-as-a-service diensten waarmee klanten data verwerken. Dit kunnen persoonsgegevens zijn. Onze klanten vragen ons om de mogelijkheid klantdata te delen met derden. Mogen wij dat faciliteren? Wij kunnen niet overzien of er toestemming is van de personen om wiens data het gaat, of dat er wel een verwerkersovereenkomst is met de ontvangende partij.
Dit is een vraag die ik regelmatig krijg. Vaak gaat het om SaaS diensten waarbij de vraag gaat om een koppeling of API, zodat de toegang door de derde automatisch mogelijk is. Maar soms wordt ook handmatige assistentie gevraagd, zeg maar “kun je een database dump naar partij X sturen voor ons”.

Juridisch maakt dat niet heel veel uit. Het gaat hier om persoonsgegevens die de klant verwerkt in het systeem. In termen van de AVG is de dienstverlener dan de verwerker, omdat de klant bepaalt voor welke doelen dit gebeurt. In die context is het ook de keuze van de klant wie toegang mag hebben tot de gegevens, dus als die een derde partij aanwijst dan heeft de verwerker dat maar uit te voeren.

Een specifieke zorgplicht voor de verwerker om na te gaan of dat wel rechtmatig is, kent de AVG niet. Dus tenzij je zelf heel duidelijke aanwijzingen ziet dat hier iets misgaat, hoef je hier niet aan te twijfelen. Hetzelfde geldt vanuit je algemene zorgplicht als ict-dienstverlener.

Bij een API koppeling of delen/share-functie is het vaak zelfs niet eens mogelijk om zo’n check te doen. Als iemand een geldige API-sleutel heeft, dan moet dat wel dankzij een autorisatie van je klant zijn (behoudens aanwijzingen voor cyberinbraken) dus dan is dit geautoriseerd.

Als verwerker ben je wel gehouden te zorgen dat dit op een veilige manier gebeurt, uiteraard tot het eindpunt van afleveren bij die derde. Dus de API moet een beveiligd kanaal hebben, het sleutelbeheer moet conform de stand der techniek gebeuren en ga zo maar door. Een Excelbestand maken en via de mail versturen naar het mailadres dat de klant in een ticket doorgaf, zou ik wat riskant vinden.

Arnoud

Hoe bewijs je dat iemand een telefoon in de hand hield als een algoritme dat zag?

Foto: Monocam Zakelijk

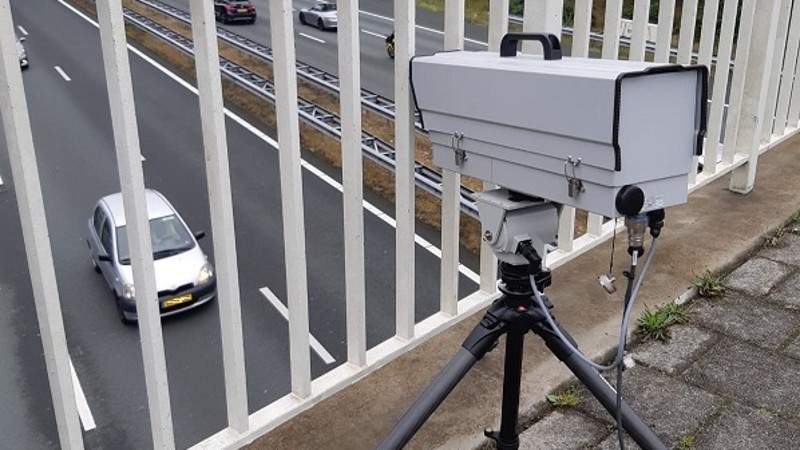
Doorslaggevend is wat op de foto’s is te zien, aldus een recent arrest uit Arnhem-Leeuwarden inzake het vasthouden van een mobiele telefoon tijdens het rijden. Logisch, maar wél ergerlijk, want de foto kwam pas bij de agent in beeld nadat MONOcam deze had aangewezen. Dit was een kans geweest om het eens te hebben over algoritmische bevooroordeling.

Monocam is “een grotendeels door de Nederlandse politie zelf ontwikkelde camera gemonteerd op een driepoot, geschikt voor zowel binnen als buiten de bebouwde kom”, zoals ook op de bijgaande foto te zien is. Iedereen die passeert, gaat op de foto.

De camera heeft een AI systeem aan boord, dat iedere foto analyseert op de vraag of de persoon in beeld een telefoon in de hand heeft. Als dat zo lijkt te zijn, gaat de foto naar een agent die deze bekijkt en een oordeel op ambtseed geeft. Een collega controleert dit apart. Pas daarna wordt het proces-verbaal opgemaakt.

Het bezwaar in deze zaak: de agent heeft hem niet zien rijden met een telefoon in de hand, maar kreeg een foto uit MONOcam en heeft enkel daarop een oordeel geveld. Maar dat is an sich geen argument: op grond van artikel 3.2 Wahv kan mag worden beboet voor een gedraging die “op geautomatiseerde wijze is vastgesteld”. Dus naar de foto kijken in plaats van in de auto is toegestaan.

Maar was er wel een telefoon te zien? Helaas staat er geen flitsfoto in het arrest, maar wel een beschrijving door het Hof:

De bestuurder houdt met zijn linkerhand het stuur vast, terwijl hij met zijn rechterhand een donkerkleurig rechthoekig voorwerp vasthoudt ter hoogte van het stuur. Daarbij bevindt de duim van de betrokkene zich aan de ene kant van het voorwerp en de andere vingers zich aan de andere zijde. De blik van de bestuurder lijkt te zijn gericht op het voorwerp dat hij vasthoudt.
Dan kijkt men nog eens goed:
Gelet op de wijze waarop de bestuurder van het voertuig het voorwerp vasthoudt en de interactie van de bestuurder met dit voorwerp, in het bijzonder de blik die de bestuurder op het voorwerp heeft, zijn de foto’s in het dossier redengevend voor de vaststelling dat de bestuurder tijdens het rijden een mobiele telefoon met zijn hand vasthoudt.
Ik lees hier dus niet “er is een telefoon gespot” maar “we zagen je een zwart ding vasthouden en bekijken zoals iedereen met een telefoon zou doen.” Je zult maar net een plak roggebrood in de hand hebben gehouden.

Wat mij aan deze casus dus frustreert, is dat ik vrees voor confirmation bias of automation bias: het systeem geeft je alleen foto’s waar de AI telefoons op meende te herkennen. Dat zal vaak kloppen (want hoe vaak heb je nou écht roggebrood in de auto of krab je aan je oor bij het rijden), maar zeker niet altijd. Het risico lijkt me dan levensgroot dat je ook bij die vals positieven op “had telefoon vast” klikt, want de AI heeft meestal gelijk.

Dit is voor mij het algemene probleem van menselijk toezicht, dat we vaak als panacee zien voor problemen met AI. Je kunt wel een mens achter de AI-uitvoer zetten, maar hoe borg je dat die ook werkelijk een zinnige ingreep kan doen? Alleen maar “hij is er op getraind” of “hij werkt op ambtseed” is dan gewoon nogal weinig.

Wat bijvoorbeeld wél zou kunnen werken, is dat de AI af en toe een nepfoto laat zien. Als de menselijke beoordelaar die te vaak als “had telefoon vast” beoordeelt, dan gaat er iets mis met het toezicht – of met de kwaliteit van de AI.

Arnoud


Hoe nauwkeurig moeten de maten van een postpakket worden vastgesteld?

Photo by Polina Tankilevitch on Pexels

Via Reddit:

Via een niet nader te noemen website heb ik een pakketzegel gekocht voor het versturen van een pakket. Vervolgens krijg ik een naheffing van ca 65 euro wegens het overschrijden van het maximumformaat. Aangekocht: een verzenddoos van 1005050cm, in werkelijk volgens de specificaties van de fabrikant van de doos iets kleiner. .. Tijdens 2 meetmomenten op twee verschillende locaties wordt de grootte gemeten als 985252cm resp 985152cm. [Ik wil dit aanvechten maar krijg geen ijkrapport of foto’s en specificaties. Mag dat zomaar?]
In de reacties slaan veel mensen aan op het ijkrapport, dat je inderdaad kunt opvragen als je geflitst bent voor te hard rijden. Maar dat is bestuursrecht, waarbij de overheid een hoge mate van zorgvuldigheid in acht moet nemen.

Hier gaat het om burgerlijk recht: er is een vervoersovereenkomst onder algemene voorwaarden, en de vraag is nu of de voorwaarde betreffende de maximale omvang is geschonden. Die is hier uitgedrukt als een gordelomvang (nieuwe term voor mij) van maximaal 300cm, wat dus precies goed zou moeten gaan bij een doos van 1005050.

Het vervoersbedrijf heeft het kennelijk gemeten als 985252, waardoor je inderdaad boven die 300 uitkomt. In principe klopt het dus: het pakket is te groot en dan mag er een naheffing worden gerekend. Die is door de vervoerder – terecht – bij de winkel neergelegd, want die sloot de vervoersovereenkomst. En de winkel rekent het nu door.

De vraagsteller vindt dit bezwaarlijk, want er is geen enkele onderbouwing van de mededeling dat het pakket 985252 centimeter is en dus de 300 overschrijdt:

Ik verwacht als er dan toch gemeten wordt met geijkte apparatuur een meting tot op de mm nauwkeurig, met foto’s van het pakket en tussen twee locaties een gewicht dat zeker geen 150gram verschil geeft bij een pakket van rond de 6kg.
Maar zoals gezegd, je kunt niet zomaar deze eisen uit het bestuursrecht toepassen op een civielrechtelijke discussie. Hiervoor moeten we terugvallen op de algemene regels van redelijkheid en billijkheid: is het redelijk te mogen volstaan met “volgens ons is het pakket 306cm gordelomvang”, of had men meer moeten doen?

Ik kan geen uitspraken van rechters of geschillencommissies vinden over wie moet meten dat een pakket te groot is, laat staan over hoe nauwkeurig dat moet gebeuren. Mijn inschatting is – los van dat niemand procedeert over 65 euro – dat in een geval als dit de vervoerder normaal gesproken zal winnen, omdat consumenten zelden meten en een grote organisatie snel geloofd zal worden als die zeggen “onze apparaten komen op 306cm”. Want waarom zouden die daarover liegen of structureel fouten maken?

Hier ligt het iets anders, omdat deze consument kan laten zien een verpakking te hebben gekocht waarvan de fabrikant verklaart dat deze exact 300cm gordelomvang heeft. Dat is sterk tegenbewijs tegen de stelling dat het pakket te groot was. Was hij zelf gaan klussen met een paar bananendozen, dan had hij dus moeten betalen.

Arnoud

BOOS-uitzending over familievloggers maakt veel los: ‘Kinderen zijn geen verdienmodel’

Photo by Paymaster_Ukraine on Pixabay

De YouTube-uitzending van BOOS over familievloggers, die [vorige week] online kwam, maakt veel los. Dat las ik bij RTL Nieuws onlangs. Kinderen worden hier vaak ‘kwetsbaar’ in beeld gebracht, en hoewel je zeker kunt spreken van kinderarbeid is het een probleem hoe dit juridisch aan te pakken.

Recent hadden we nog die minderjarige wiens moeder als lifestyle vlogger haar filmde zonder toestemming. Dat lijkt nog klein bier bij wat ik nu lees:

Het zeskoppige gezin uit Raalte heeft ruim 730.000 subscribers op YouTube, het platform waar ze al 4400 video’s plaatsten. De vier kinderen hebben ook allemaal een eigen YouTubekanaal en Instagramaccount. Op dat laatste platform hebben vader en moeder ook een eigen profiel. Tel je al hun volgers bij elkaar op, dan kom je op zo’n 555.000. De bekendheid is het verdienmodel van de familie. Ze leven van sociale media en bioscoopfilms over ‘de immens populaire familievloggers’.
Met de AVG in de hand is hier van alles van te vinden, maar het is een ingewikkelde belangenafweging die met name complex is omdat de ouders beslissen over de toestemming van het kind. Weliswaar moeten ze daar het belang van het kind in meewegen, maar daarbij heb je een forse eigen ruimte. Bovendien kom je pas in deze discussie als de rechter een aparte belangenbehartiger aanstelt, en dat gaat hier niet snel gebeuren.

Het RTL artikel onderzoekt de route van kinderarbeid. Onder de twaalf is dat immers niet toegestaan, tot vijftien jaar met bepaalde randvoorwaarden. Alleen, is hier wel sprake van ‘arbeid’? Vaak wordt (zoals in het RTL artikel) direct de definitie van een arbeidsovereenkomst erbij gepakt, maar volgens mij is te te kort door de bocht.

Artikel 1:2 Arbeidstijdenwet definieert ‘arbeid’ in de context van kinderarbeid als “de verrichtingen van een kind ter naleving van een overeenkomst”. “Een” overeenkomst is breder dan een arbeidsovereenkomst, want het kan ook gaan om een overeenkomst van opdracht zoals bij een tv-optreden of een aanneming van werk wanneer het kind een gadget in elkaar zet in de vlog.

Ook krijgen de kinderen vaak geen (directe) vergoeding, wat bij zowel arbeidsovereenkomsten als opdrachtovereenkomsten een belangrijk kenmerk is. Maar daar zijn mouwen aan te passen, zoals de simpele stelling dat op zijn minst het minimumjeugdloon betaald had moeten worden.

Deze situatie is natuurlijk niet nieuw. Bij zo ongeveer elke nieuwe social media komen er discussies over kinderen die meedoen aan producties waar de ouders geld mee verdienen. En elke keer is ook de juridische analyse grofweg hetzelfde: de huidige wetgeving is niet 100% duidelijk en daar zou iemand iets aan moeten doen.

Recentst is het rapport Kidfluencers van vorige zomer. Hierin worden zo ongeveer alle opties herzien, van een nieuwe wettelijke regel tot een bepaling in de Reclame Code Commissie waarbij adverteerders niet meewerken aan producties waarin kinderen te vaak actief zijn. Maar ook hierna bleef het wetgevend en handhavend stil. Dus hoe krijgen we dát anders?

Arnoud


KPN mag abonnement blijven aanprijzen als ‘onbeperkt’, ondanks 20GB-daggrens

Photo by pascal claivaz on Pexels

Onbeperkt spareribs, ondanks dat je er steeds om moet vragen, is onbeperkt. Dat is ietwat kort door de bocht wat de Reclame Code Commissie recent oordeelde in een zaak over KPN’s Unlimited50 sim-only “onbeperkt” abonnement. Het steeds 2 GB bij moeten vragen maakte daarbij niet uit.

We hebben het regelmatig gehad over wat “onbeperkt internet” precies betekent. Sterretjes mogen niet, grenzen aan misbruik zijn op het randje en je fair use policy moet erbij staan. Dit abonnement had weer een andere constructie:

De uiting beloofde “onbeperkt data” met 50 Mbit/s snelheid, maar bleek in de praktijk een daglimiet van 20 GB te kennen. Daarna moest de gebruiker handmatig via sms of MijnKPN telkens 2 GB extra data activeren.
Dat laatste vindt het College van Beroep van de RCC op zich geen bezwaar: “Deze handeling dient zo simpel te worden geacht dat de consument, mocht deze bedoelde grens bereiken, geen belemmering voor het blijven internetten zal ervaren.” Vragen om nog een portie spareribs betekent ook niet dat deze niet meer onbeperkt is.

Toegegeven, dit is frustrerend voor mensen die grote pakketten data verstouwen, want dat interrumpeert je transmissie. Helaas is dat punt niet gesteld door de consument.

We zitten echter bij de Reclame code commissie, dus de vraag is of dit oneerlijke reclame was van KPN. Want op de algemene pagina met de Unlimited-abonnementen stond dit niet. Je moest doorklikken naar het jou aansprekende abonnement en daar onder het hele aanbod doorscrollen naar een lijstje veelgestelde vragen waar “Is onbeperkte data echt onbeperkt?” als ingeklapte tekst staat. Als je daarop klikt, krijg je

Ja. Per dag kun je zo veel internet gebruiken in Nederland als je nodig hebt. Verbruik je meer dan 20GB in 1 dag? Dan kun je zo vaak je wilt 2GB extra activeren via sms of MijnKPN om weer op volle snelheid te internetten.
Het college vindt dit duidelijk genoeg. Onder de vragenlijst van het bestelformulier staat immers “Wil je meer weten?”, een duidelijke hint dat daar meer te weten te komen valt. En de prangende vraag is dan natuurlijk of het écht onbeperkt is. “Deze knop zal door zijn plaatsing de gemiddelde consument niet ontgaan.” Probeer het zelf!

Toch blijft het wat onbevredigend. De visual hierarchy van de pagina benadrukt “Unlimited50” en “€27,50” terwijl de beperkingen visueel worden geminimaliseerd. Het is algemeen bekend dat mensen lezen volgens een F-patroon (focus op bovenste gedeelte en linkerkant). De cruciale informatie staat onderaan de pagina, buiten het normale scanpatroon. Dat voelt niet de bedoeling.

Daar staat tegenover dat in het verleden deze praktijk al vaker is goedgekeurd, zoals in 2017 bij Tele2, al ging het daar meer om de vraag of het misleidend is om het “onbeperkt” te noemen als je steeds 2GB bij moet vragen. Ik lees hier ook de opmerking dat dit destijds al vaste praktijk in de markt was. En als dat toen al een ding was, dan kun je nu moeilijk zeggen verrast te zijn door deze beperking.

Arnoud


Moet mijn accountant een kopie van mijn identiteitsbewijs maken?

Photo by OpenClipart-Vectors on Pixabay

Een lezer vroeg me:

Ik ben ZZP’er en mijn accountant vraagt om een kopie van mijn identiteitsbewijs in het kader van de Wwft. Mijn vraag is: is het echt noodzakelijk dat mijn accountant een kopie van mijn identiteitsdocument bewaart? Kan hij niet gewoon alleen het nummer daarvan opschrijven, als bewijs dat hij het heeft gezien?
Korte antwoord: Dat is hij wettelijk verplicht, en nee er mogen geen doorhalingen of watermerken op gezet.

De Wet ter voorkoming van witwassen en financieren van terrorisme (Wwft) eist van organisaties zoals accountants dat zij cliëntenonderzoek doen. Hiermee wordt het moeilijker voor criminelen om illegaal verkregen gelden in het financiële systeem te brengen of terroristische activiteiten te financieren, is de gedachte. Dit wordt ook wel de “poortwachtersfunctie” genoemd.

De accountant moet dus met zekerheid kunnen vaststellen wie de cliënt is. Dit moet met een wettig identiteitsbewijs. (Er is wat discussie over het rijbewijs, maar dat terzijde.) En de accountant moet kunnen aantonen dat aan de wettelijke verplichtingen is voldaan bij eventuele controles door toezichthouders.

De kopie dient dus als bewijs bij zo’n controle dat de accountant de identificatie van de cliënt heeft gedaan (artikel 33 Wwft). En de reden dat daar geen strepen of watermerken overheen mogen, is omdat dan bepaalde echtheidskenmerken niet meer te verifiëren zijn. Nee, ik weet ook niet welke dat zijn die verifieerbaar zijn op een kopie maar dat is consequent wat banken zeggen en rechters accepteren, dus daar moeten we het mee doen.

In strijd met de AVG is dit ook allemaal niet. Omdat artikel 33 Wwft de kopie verplicht (en het bewaren daarvan), is er een AVG-grondslag – de wettelijke plicht. De AP bevestigt dit in een publicatie over identificatie bij financiële ondernemingen, maar ik weet dat de Rijksoverheid wat losser is met haar uitspraak dat “Banken en financiële dienstverleners zijn niet verplicht om een kopie of een scan van uw identiteitsbewijs te maken.”

Arnoud

Kifid: online verstrekken verzekeringsvoorwaarden gelijkwaardig aan papier

Photo by madartzgraphics on Pixabay

Centraal Beheer heeft met het digitaal beschikbaar stellen van verzekeringsvoorwaarden via de Mijn-omgeving een manier gevonden die gelijkwaardig is aan het beschikbaar stellen van de voorwaarden op papier, las ik bij Security.nl. Daarom mag de verzekeraar zich daarop beroepen en een claim van 10.000 euro afwijzen.

Vorig jaar blogde ik over een uitspraak van het Kifid waarin aan “op een duurzame drager” aanleveren van voorwaarden voldaan is als je deze op een stabiele URL in je Uw Mijn Omgeving aanbiedt. Dat voelt wat raar, want een URL is geen opslagmedium (percent-encoding daargelaten).

In deze zaak werkt het Kifid de uitspraak nader uit. De klant verloor tijdens een verhuizing een witgouden pinkring met diamanten ter waarde van 10.000 euro. Zijn Kostbaarheden Buitenshuisverzekering zou dit moeten dekken, maar in de voorwaarden stond een voorzichtigheidsclausule: geen uitkering als je “niet de normale voorzichtigheid in acht neemt om schade te voorkomen”.

Nou is dingen kwijtraken eigenlijk altijd een kwestie van onvoorzichtig zijn, maar dat terzijde. De vraag was vooral: was deze clausule bindend, wat neerkomt op de vraag of de algemene voorwaarden als geheel bindend waren. Daarvoor moesten ze dus ter hand zijn gesteld, en dat was hier via de Mijn Centraal Beheer gebeurd:

Hierbij heeft de consument nadrukkelijk ingestemd met het digitaal verstrekken van informatie over de aan te vragen verzekering. De consument moest een vinkje plaatsen om hiermee akkoord te gaan. De verzekeraar heeft de consument in het aanvraagproces de gelegenheid geboden de verzekeringsvoorwaarden als pdf-bestand op te slaan op een duurzame drager. Het aanvraagproces sluit de verzekeraar af met dwingende acceptatie- en instemmingsvragen. Zo kan de (aspirant)verzekeringnemer de aanvraag niet indienen, tenzij hij verklaart dat hij de verzekeringsvoorwaarden kan downloaden en opslaan; bijvoorbeeld op zijn computer. Ook moet hij verklaren de verzekeringsvoorwaarden te hebben gelezen en akkoord te gaan met de verzekeringsvoorwaarden.
Is dat genoeg? Ja, aldus het Kifid, want dit is een vorm van beschikbaar stellen langs elektronische weg “op een zodanige wijze dat deze door [de consument] kunnen worden opgeslagen en voor haar toegankelijk zijn ten behoeve van latere kennisneming”.

Voor het gemak negeer ik even de bérg discussie over het richtlijnconform uitleggen van dit wetsartikel, vanwege het gepruts met de implementatie van de Dienstenrichtlijn en de bijbehorende aparte regels voor terhandstelling van dienstenvoorwaarden. Want daar is met die uitspraak van vorig jaar een einde aan gekomen.

Punt blijft: de voorwaarden moeten langdurig toegankelijk zijn in ongewijzigde vorm. Dat was hier als volgt ingevuld:

Ook vanuit de Mijn Centraal Beheer omgeving is het mogelijk om het polisblad en de verzekeringsvoorwaarden als pdf-bestand op te slaan. Op het moment dat de verzekeringnemer de verzekeringsvoorwaarden aanklikt, wordt het bestand automatisch gedownload op het eigen apparaat, hierna wordt het bestand pas geopend. … De hyperlinks op het polisblad verwijzen naar de overeengekomen verzekeringsvoorwaarden in pdf-vorm, die in een zogenaamde tijdslijn in de Mijn Centraal Beheer omgeving van de verzekeringnemer zijn geplaatst. De hyperlinks veranderen niet, zodat de verzekeringsvoorwaarden ook na geruime tijd (jarenlang) nog steeds kunnen worden geraadpleegd.
Het is enerzijds nogal wat om nu te zeggen dat bepaalde hyperlinks ‘niet’ veranderen. Anderzijds weet ik ook niet hoe je dat kunt borgen anders dan “nee dat doen wij niet” zeggen.

Arnoud


Proton dreigt Zwitserland te verlaten bij aannemen nieuwe surveillancewet

Photo by kreatikar on Pixabay

Het Zwitserse Proton dreigt Zwitserland te verlaten als de regering een herziening van de surveillancewet aanneemt, las ik bij Tweakers. Nee, geen deeltje ontsnapt uit de Large Hadron Collider maar de versleuteldemaildienst ook wel bekend als Proton Mail. Het roept de vraag op, wat zouden ze werkelijk kunnen doen?

Proton is het bedrijf achter de dienst ProtonMail, maar men heeft ook aanverwante diensten zoals VPN, opslag en kalender. Unique selling point van het bedrijf is een volledige commitment aan data privacy en klantgeheim, inclusief client side encryption waarbij ook het bedrijf niet bij klantdata kan.

Voor veel mensen was het in 2021 raar te horen dat Protonmail op bevel toch bleek te loggen, ondanks dat men overal zegt niet te loggen. De reden was simpel: bij een concrete verdenking van een persoon moet ook Proton de in- en uitkomende mail loggen. De inhoud kan men niet bij, dus die hoeft niet te worden gegeven.

De aankomende wijziging van de Zwitsere surveillancewet zou dit moeten veranderen. Die wijziging ligt nu in internetconsultatie, dus er kan nog veel wijzigen, maar inderdaad staat hier een decryptieplicht in van mails die jouw dienstafnemers versturen, voor zover dat voor jou technisch haalbaar is.

Als ik zelf met GPG uitgaande mails versleutel, hoeft Proton dus niets te doen. Maar als ik hún encryptie gebruik, dan moet Proton dus een achterdeur hebben voor het geval Justitie eist dat mijn mail toegankelijk moet worden. En dat is precies wat Proton niet wil.

Inderdaad gaat dit erg ver, veel verder nog dan ook in Europa ter discussie staat. Een algemene decryptieplicht ligt al een tijdje niet meer op tafel, de discussie hier gaat over het automatisch meekijken bij verstuurde afbeeldingen of er kindermisbruik op te zien is.

Of het wetsvoorstel het gaat halen, kan ik zo niet inschatten. In het bronartikel bij Der Bund staat nog dat het voorstel tegen een arrest van de hoogste Zwitserse rechter in gaat, maar dat is natuurlijk geen argument. Een wetgever mág wetten maken die jurisprudentie aan de kant schuift, dat is hun goed recht. Tenzij de wet tegen hoger recht aanbotst, zoals het EVRM (waar Zwitserland bij zit), maar dat is hier geen uitgemaakte zaak.

Arnoud

Mag mijn werkgever mij verbieden in mijn eigen tijd een werkgerelateerd boek of artikel te schrijven?

Photo by Christin Hume on Unsplash

Via Reddit:

Ik werk voor een consultancybureau en verricht advieswerk bij bedrijven. [Omdat collega’s zonder te vragen een aan het werk verwant boek hebben geschreven], is mijn werkgever bang dat veel klanten met hen mee zullen gaan en daarom wil hij nu officieel laten vastleggen dat werknemers in hun vrije tijd geen werkgerelateerd boek (of artikel) mogen schrijven om dit vervolgens onder eigen naam te laten publiceren. [Mag dat?]
Zoals de vraagsteller toevoegt, het gaat niet om bedrijfsgeheime kennis, maar om kennis die ook in studieboeken en managementopleidingen en andere openbare bronnen te vinden is. Daar lijkt weinig mis mee.

Ik zeg “lijkt”, omdat dit zeker geen algemene regel is. Zeker als de informatie niet rechtstreeks uit één bron komt maar door de auteurs in elkaar wordt gezet met vele bronnen. Dan kun je je immers afvragen of ook dat combineren uit die bronnen een stukje algemene kennis is. Net zoals alle ingrediënten van Coca-Cola op zich algemeen bekend zijn, maar de concrete combinatie toch net niet helemaal.

Een ander probleem is hoe het overkomt als jij als werknemer een boek publiceert over iets dat je ook als werk doet. Is dat boek door je werkgever geautoriseerd, daar werk je immers? Ben je ondertussen voor jezelf begonnen, is dit deel van je bijbaan als zzp’er? Ook als je de bedrijfsnaam er niet op zet, is de link waarschijnlijk snel genoeg gelegd. Daar mag de werkgever dan wat van vinden.

Het kan dat je verdergaande afspraken hebt gemaakt, bijvoorbeeld met een breed geheimhoudingsbeding of een afspraak dat alle IE-rechten op werken “gerelateerd aan het werk” van de werkgever worden.

Dat is niet perse zaligmakend maar levert de werkgever een stevige stok op om dat boek mee te slaan: rechtszaken over IE zijn duur (en buiten je rechtsbijstandsverzekering), en bij geheimhouding zit vaak een stevig boetebeding dat zomaar geïncasseerd kan worden.

Een goed gesprek met de werkgever lijkt me de beste optie. Waarom is deze nu echt bang voor het boek, en hoe zou je die angst weg kunnen nemen?

Arnoud