Mag je de sportschool altijd per e-mail opzeggen of moet het persoonlijk aan de balie?

Photo by Danielle Cerullo on Unsplash

Via Reddit:

Een collega van mij is lid bij een sportschool, is verhuisd en heeft meerdere keren per e-mail opgezegd. Deze opzegging is geweigerd want de eigenaar heeft in zijn voorwaarden staan dat het enkel mondeling en in persoon kan worden opgezegd. … Hij heeft in de sportschool een formulier ingevuld en getekend, dus feitelijk is de inschrijving schriftelijk gegaan.

Ik licht deze vraag er vooral uit omdat het doet denken aan de discussie “is e-mail rechtsgeldig”. Die is eigenlijk te breed geformuleerd, omdat het sterk afhangt van context, doel en afspraken.

Heel algemeen geldt dat je overeenkomsten vormvrij kunt afsluiten en opzeggen. Dat wil zeggen, de wet stelt geen eisen aan hoe je dat doet, dus per e-mail is prima. Veel ondernemers stellen echter wel eisen, en dat mag ook: algemene voorwaarden mogen vormvoorschriften stellen.

Alleen zitten daar wel weer wat beperkingen aan, onder meer vanwege grapjassen zoals deze sportschooleigenaar met z’n “Om het lidmaatschap te beëindigen kunt u langskomen in de sportschool tijdens openingstijden.” En dan alleen bij de eigenaar persoonlijk ongetwijfeld.

De belangrijkste beperking is die van art. 6:236 sub o BW:

[Onredelijk bezwarend is een voorwaarde die] de bevoegdheid van de wederpartij om de overeenkomst, die mondeling, schriftelijk of langs elektronische weg tot stand is gekomen, op een overeenkomstige wijze op te zeggen, uitsluit of beperkt;
Oftewel: als de ondernemer het goed vond dat je via e-mail het contract sloot, dan mag hij niet verbieden dat je ook via e-mail opzegt. De voorwaarde uit het contract lijkt me daarmee in strijd: men sluit schriftelijk het contract, dus moet dat schriftelijk op te zeggen zijn. En e-mail is een geschrift.

Discussie kun je dan krijgen over of “een formulier aan de balie” telt als “schriftelijk”, en of een e-mail gelijk te stellen is met zo’n formulier omdat e-mail niet ondertekend wordt en ik zomaar gok dat er een handtekening gezet moest worden op dat stuk papier.

Dan is er nog art. 6:237 sub m BW:

[Vermoedelijk onredelijk bezwarend is een voorwaarde die] voor de geldigheid van een door de wederpartij te verrichten verklaring een strengere vorm dan het vereiste van een onderhandse akte stelt;
Een onderhandse akte is elk ondertekend geschrift, en dat kan ook elektronisch zijn – alleen zit je dan weer met die handtekening. Een e-mail met een PDF bijlage met daarin een opzegbrief met handtekening is wél een onderhandse akte (art. 25 eIDAS Vo), en gezien het simpele doel hier wel rechtsgeldig (art. 3:15a BW).

De sportschooleigenaar mag bezwaar maken tegen die opzegbrief als hij kan motiveren waarom bij hem het echt niet werkt dat je een ondertekende brief opstuurt. “Ik wil mensen overtuigen te blijven” is daarbij geen geldige reden, ik zeg het maar even.

(Opzeggen aan de balie is “strenger” dan een brief sturen, zie deze rechtszaak uit 2013).

Praktisch gezien is het advies dus: automatische incasso stopzetten (als die er was) en een mail sturen waarin je een PDF met ondertekende opzegging stuurt. In die opzegging-PDF vermeld je “ik vernietig hierbij uw algemene voorwaarde omtrent opzegging aan de balie omdat deze onredelijk bezwarend is”.

Arnoud
Nederlandse gezondheidszorg stopt met gebruik van fax

Photo by OpenClipart-Vectors on Pixabay

Project Faexit heeft op de relatiedag van de VZVZ symbolisch ‘de allerlaatste faxmachine uit de Nederlandse gezondheidszorg’ overgedragen aan het Nederlandse Instituut voor Beeld en Geluid. Dat meldde Tweakers begin deze week. Waarschijnlijk technisch ingegeven: KPN ondersteunt de onderliggende protocollen niet meer.

Ik dacht in 2021 dat de rechtspraak de laatste was, maar de zorg was dus nóg steviger gehecht aan de in 1843 geoctrooieerde kopieertelegraaf. Niet geheel zonder reden: het werkt rechttoe rechtaan, je weet of het heeft gewerkt en er zijn nauwelijks compatibiliteitsproblemen. Faxen komen niet in de spam, en “de toner is op” is een stuk duidelijker dan “421 4.7.0 [TSS04] Messages from xx.xx.xx.xx temporarily deferred due to unexpected volume or user complaints”.

Natuurlijk heeft iedereen het dan over de bewijskracht van de fax. Daarover blogde ik toen in 2021, uitgaande van (de conclusie A-G van) de strafzaak HR 13 september 1988, NJ1989, 12, waarin ter discussie stond of een gefaxte pleitnota wel rechtsgeldig ondertekend was door de advocaat:

Nodig is dat de advocaat telefonisch of schriftelijk aan de griffie van de HR laat weten dat de gefotocopieerde handtekening zijn handtekening is. Waar zo een nadere mededeling ontbreekt zal slechts een toevallige omstandigheid, zoals de aanwezigheid in het dossier van een brief van de indienende advocaat met diens originele handtekening en de mogelijkheid om de overeenkomst van die handtekeningen zonder moeite vast te stellen, de schriftuur met de gefotocopieerde of ‘gefaxte’ handtekening kunnen redden.
In andere zaken werd vergelijkbaar geoordeeld, waarbij ook wel als argument werd geaccepteerd dat je het origineel naleverde en dat men achteraf kon zien dat dit identiek was aan de fax. Dan heb je je origineel maar kan het allemaal net wat sneller. Daar kon niemand op tegen zijn, maar zeker woog ook mee dat professionele procespartijen zoals advocaten of rechters er geen belang bij zouden hebben om vervalste faxen te sturen. De kans op vervalsingen zou dus klein genoeg zijn.

In de zorg heb ik me altijd afgevraagd hoe dat nou gewogen werd. Ik zie zeker wel belangen bij het versturen van vervalste recepten, alleen al door medicatieverslaafden. Hoe ga je als apotheek dan na dat de fax écht van de arts komt? Verder dan het afzender-telefoonnummer controleren kom ik niet. Ik heb in ieder geval nog nooit een uitspraak of klacht tegen een apotheker gezien over het verwerken van een vervalst gefaxt recept.

In de zorg was het doel van de fax met name snelheid en zekerheid: nú een recept sturen en verwerken is een stuk prettiger dan eentje die morgen aankomt. En daar zijn ondertussen ook internetgebaseerde alternatieven te over voor.

Arnoud

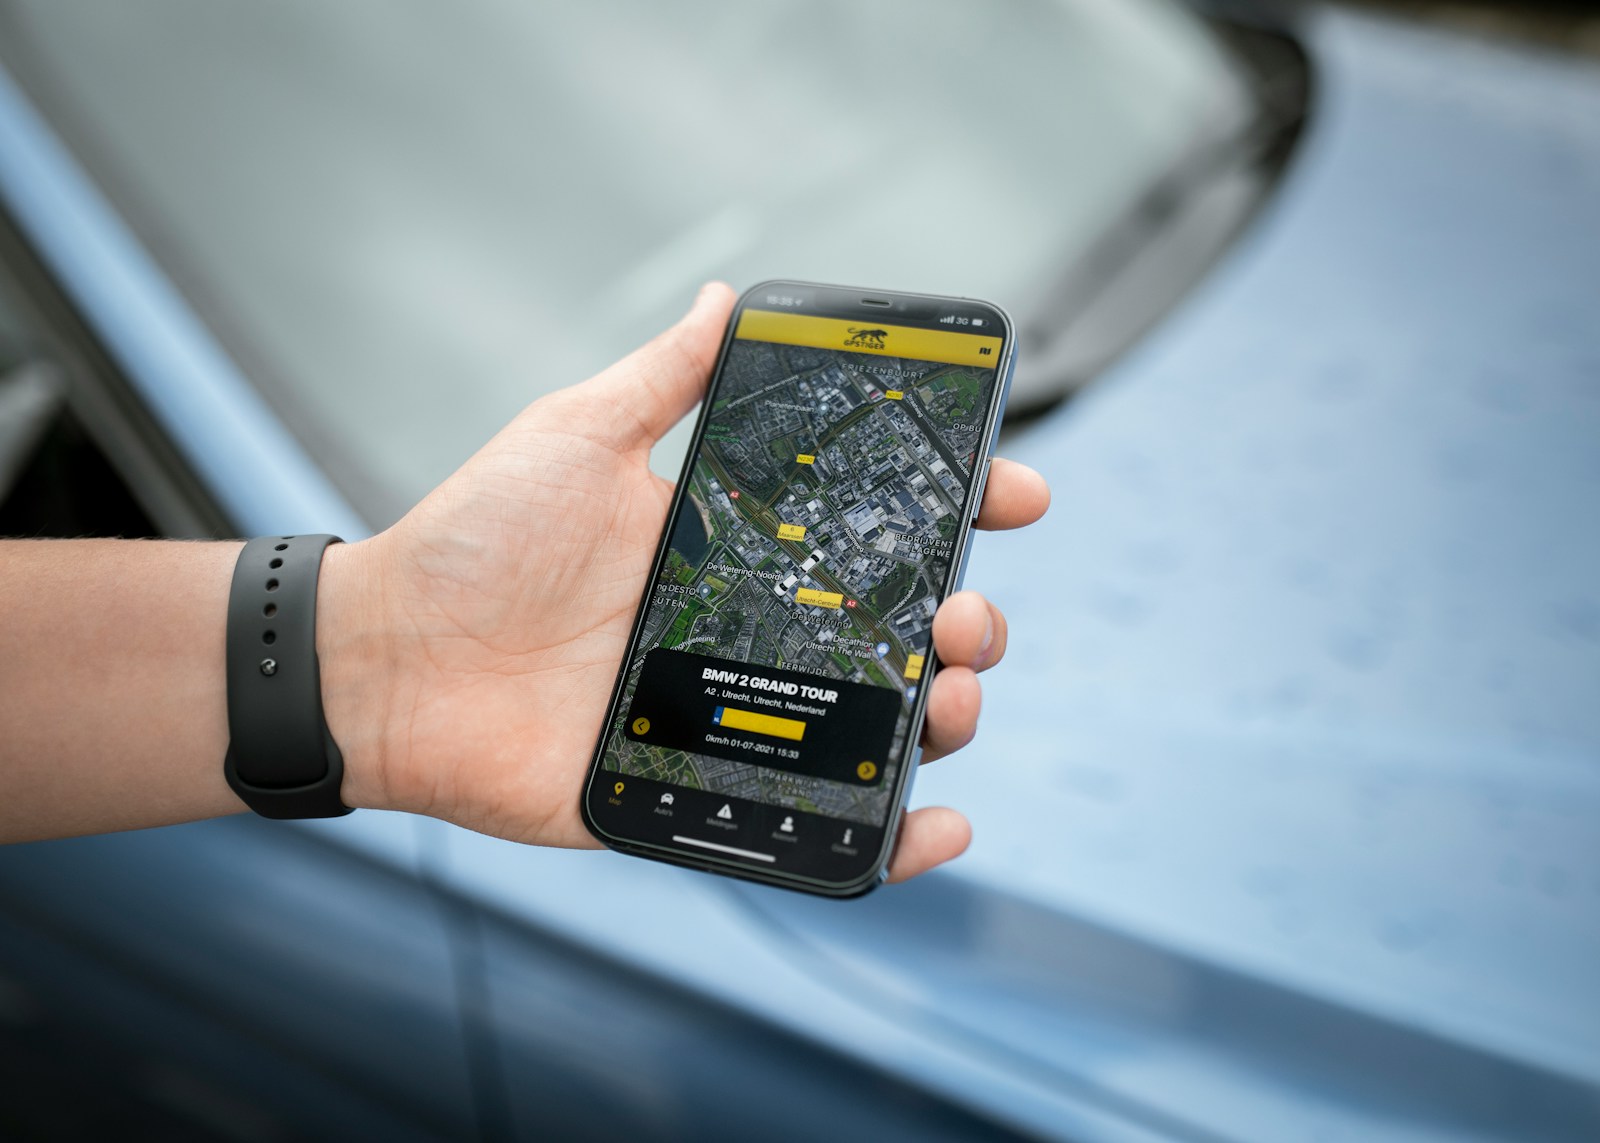
Mag je van de AVG je kinderen volgen met een tracker-app?

Photo by Maxim Hopman on Unsplash

Mag je je kind volgen met een GPS app, of is dat een schending van de AVG? Met die vraag zag het hoogste Oostenrijkse bestuursgerecht zich onlangs geconfronteerd. Het creatieve antwoord: daar kunnen we niets over zeggen, want dit is een huishoudelijk/privé-gebruik van persoonsgegevens en dat valt buiten de Europese gegevensbeschermingswet.

De zaak speelde in feite tussen twee gescheiden ouders. De moeder gebruikte een tracking-app (Pingo) om de locatie van haar elfjarige dochter bij te houden, ook wanneer deze bij de vader was. Die maakte daar bezwaar tegen, omdat zo ook zijn locatie vastgelegd werd.

Zowel de Oostenrijkse Autoriteit Persoonsgegevens als de rechtbank weigerden de zaak in behandeling te nemen. Beiden wezen op artikel 2 lid 2 AVG:

Deze verordening is niet van toepassing op de verwerking van persoonsgegevens: … c) door een natuurlijke persoon bij de uitoefening van een zuiver persoonlijke of huishoudelijke activiteit;
Op basis van eerdere uitspraken (met name de Rynes-uitspraak) kun je je afvragen of dit wel opgaat. In die zaken werd de grens grofweg getrokken bij de openbare ruimte. Je eigen oprit filmen mag, de stoep waar die op uitkomt niet. Hier ging het om locaties buiten het eigen huis, maar toch vond men dat hier nog steeds sprake was van privégebruik van gegevens.

Daarbij lijkt het nogal uit te hebben gemaakt dat er in de Duitse tekst “persönlicher oder familiärer Tätigkeiten” stond, waar wij “persoonlijk of huishoudelijk” gebruiken. Want alleen dan begrijp je de overweging:

[H]et maakt niet echt uit of Verantwoordelijke en getroffen personen samen wonen in hetzelfde huishouden of niet. In plaats daarvan moet rekening worden gehouden met het puur persoonlijke doel van de betreffende verwerkingsactiviteit. Dienovereenkomstig verwijzen de criteria ‘persoonlijk’ en ‘familie’ naar de activiteiten van de persoon die persoonsgegevens verwerkt en niet van de persoon waarvan de gegevens worden verwerkt. … Wat als een persoonlijke of gezinsactiviteit moet worden beschouwd, hangt af van de situatie en kan de term ‘familie’ (losgemaakt van een strikte interpretatie van het familierecht) als ‘familie’ betreffen.
In deze lezing is alles dat binnen de familie blijft – dus ook het op straat volgen van je kind – uitgezonderd onder de AVG. Dat je daarbij ook gegevens van de vader vastlegt, werd hier vergeven omdat dat incidenteel was en niet het doel van de verwerking. (Het opgegeven doel was de dochter helpen haar weg te vinden in een haar onbekende stad.)

Het standpunt is begrijpelijk, maar wel frustrerend want dan valt gelijk alle toezicht op gebruik van dergelijke apps jegens kinderen weg. De AVG reguleert immers niet het verkopen of promoten van deze apps, maar alleen het gebruik daarvan door mensen die anderen volgen.

Arnoud


Mag mijn werkgever mijn persoonsgebonden mailbox vervangen door een functionele?

talhakhalil007 / Pixabay

Een lezer vroeg me:

Bij de organisatie waar ik werk, wordt mijn persoonsgebonden mailbox opgeheven. Ik moet samen met twee collega’s (met dezelfde taken) gaan werken vanuit één functionele mailbox. Mag men dat zomaar beslissen? Hoe zit dat bijvoorbeeld met persoonlijke zaken zoals vakantie-aanvragen?
Hoofdregel bij werk is dat de werkgever bepaalt hoe het werk wordt uitgevoerd en welke middelen je daarbij inzet. Dus als deze je laptop vervangt door een desktop, dan is dat in principe gewoon toegestaan.

Of je mail nodig hebt voor je werk, is in principe ook een inschatting van je werkgever. Als die dan besluit om je mailbox op te heffen, dan is daar niet snel wat aan te doen. Je komt daar alleen aan als je echt je werk niet kunt doen als je niet kunt mailen, en dat is in het algemeen lastig voorstelbaar.

Een functionele mailbox kan een prima middel zijn om het werk te doen, zeker als je met twee of meer mensen hetzelfde werk doet. Denk aan klantenservice of standaard in- of verkoopwerk. Als je als bedrijf kosten moet besparen, dan kan het dus een keuze zijn om individuele mailboxen terug te brengen en mensen naar functionele mailboxen.

Vaak ontstaat er daarbij wel een praktisch probleem. Veel ondersteunende activiteiten vereisen accounts of gaan per mail. Denk aan vakantie-aanvragen of ziekmeldingen, om er twee te noemen. Dat is iets dat in een persoonsgebonden mailbox thuishoort, en niet in een functionele. Als dat middel er niet meer is, dan zal de werkgever een andere oplossing moeten zoeken.

Arnoud

Politie maakte vorig jaar veel vaker gebruik van gezichtsherkenning, mag dat van de AI Act?

"Facial Recognition" by mikemacmarketing is licensed under CC BY 2.0

De politie maakte vorig jaar veel vaker gebruik van gezichtsherkenningssoftware dan in 2022, meldde Security.nl vorige week. Dat blijkt uit de jaarcijfers van herkensysteem Centrale Automatische TeChnologie voor Herkenning van personen (CATCH). Het riep bij diverse lezers vragen op, mag dat nog wel nu de AI Act eraan komt in februari?

Het persbericht van de politie legt uit:

Er is een database met strafrechtafbeeldingen – foto’s die politiemensen van aangehouden verdachten en veroordeelden maken – en een voor vreemdelingenafbeeldingen. Als omstanders of slachtoffers beelden hebben gemaakt van bijvoorbeeld oplichters aan de deur of een straatmishandeling, dan kunnen deze worden vergeleken met de foto’s in CATCH. Immers heeft een verdachte vaak al eerder strafbare feiten gepleegd.
De AI Act is afgelopen zomer wet geworden, en treedt gefaseerd in werking. Op 2 februari zullen een aantal gebruiksvormen van AI verboden worden, en dat is relevant want eentje daarvan gaat over biometrie bij de politie (art. 5.1(h) AIA):
het gebruik van systemen voor biometrische identificatie op afstand in real time in openbare ruimten met het oog op de rechtshandhaving, tenzij en voor zover een dergelijk gebruik strikt noodzakelijk is voor [gericht zoeken naar slachtoffers/vermisten, verijdelen van aanslagen of de lokalisatie of identificatie van een persoon die ervan wordt verdacht een [ernstig] strafbaar feit te hebben gepleegd.]
Het CATCH systeem zoals hier beschreven gaat echter niet over biometrie op afstand in real time, maar over wat de AI Act “biometrische verificatie” noemt:
de geautomatiseerde één-op-éénverificatie, met inbegrip van de authenticatie, van de identiteit van natuurlijke personen door hun biometrische gegevens te vergelijken met eerder verstrekte biometrische gegevens;
Het systeem werkt immers op achterafbasis, een foto van het verleden wordt vergeleken met opgeslagen gegevens. Het verbod betreft real-time scannen van ‘iedereen’ in een bepaalde openbare ruimte om zo live te kunnen reageren als je iemand herkent. Dat zijn twee heel verschillende dingen.

Dat het niet onder de AI Act verboden is, wil natuurlijk niet zeggen dat het nietzomaar wel mag. Sterker nog, in Nederland hebben we de omgekeerde regel – bij zulke diep de privacy rakende technieken moet er een wet zijn die zegt dat het wél mag, en hoe. En die wet lijkt te ontbreken, zoals Bits of Freedom al in maart aankaartte.

De minister ziet dat anders, overigens. Daarbij werd opgemerkt dat dit zou worden herzien als de AI Act definitief was. Alleen zegt die dus helemaal niets over de risico’s van biometrische verificatie, dus de bal komt direct weer terug bij de AVG en de Wet politiegegevens.

Arnoud


Strava past API-voorwaarden aan, mogen die wel van de AVG?

Bron: Kinkate, Pixabay

Fitnessapp Strava heeft zijn voorwaarden rondom zijn API aangepast, waardoor apps van derde partijen minder data kunnen tonen en geen data mogen gebruiken voor het trainen van AI-modellen. Dat meldde Tweakers. Volgens DC Rainmaker het einde van de third-party apps rond Strava. Denk aan coachingplatforms, die nu ineens geen Strava-data meer kunnen gebruiken. Dus: mag dat van de AVG of een andere DLA?

De reden dat vele tipgevers (dank) aan de AVG dachten, is omdat in de AVG een specifiek artikel staat over dataportabiliteit (art. 22.1 AVG):

De betrokkene heeft het recht de hem betreffende persoonsgegevens, die hij aan een verwerkingsverantwoordelijke heeft verstrekt, in een gestructureerde, gangbare en machineleesbare vorm te verkrijgen, en hij heeft het recht die gegevens aan een andere verwerkingsverantwoordelijke over te dragen, zonder daarbij te worden gehinderd door de verwerkingsverantwoordelijke aan wie de persoonsgegevens waren verstrekt (…)
Het recht is wat beperkt: het geldt alleen om gegevens die je zelf verstrekt hebt, niet om gegevens die “gededuceerd en afgeleid” zijn. Ook moet de grondslag toestemming dan wel overeenkomst zijn. Beiden gaan goed bij de Strava-dienst.

Je hebt bij Strava de mogelijkheid een zipfile te downloaden, die zou je dan weer kunnen uploaden bij zo’n coachingplatform. Maar dat kon dus volautomatisch en direct via de API, en nu mag dat ineens niet meer. Dat voelt als een vorm van “hinder”.

De Strava API overeenkomst vermeldt inderdaad een forse beperking:

If your Developer Applications log into Strava on behalf of a Strava user, then you are permitted to access and display data or functionality only for that Strava user, and you may not disclose such data to, or use it for, another user nor any other third party.
Een app die data ophaalt bij Strava (ook via de API) mag die vervolgens alleen tonen aan de gebruiker om wie het gaat. Dus niet de coach of andere gebruikers, zoals bij een leaderboard of competitie.

Artikel 22 AVG spreekt dat niet tegen: dat gaat alleen over toegang tot je eigen persoonsgegevens.

De Richtsnoeren van de AVG-toezichthouders hierover merken op dat het hele punt van dataportabiliteit is “the right to receive personal data and to process them, according to the data subject’s wishes”. Als een hardloper dus wél wil dat de coach meekijkt, dan moet dat kunnen – ook als de hardloopdata uit Strava komt via de API.

Strava zou kunnen zeggen dat deze bepaling uit zorg is over vertrouwelijkheid van persoonsgegevens. Maar dat is nadrukkelijk niet nodig, aldus diezelfde Richtsnoeren:

In this respect, the data controller is not responsible for compliance of the receiving data controller with data protection law, considering that it is not the sending data controller that chooses the recipient.
Als het jouw keuze is dat je coach je hardloopprestaties mag zien, dan heeft Strava daar niets meer van te vinden. Ze mogen dan weer wel een adequate authenticatie uitvoeren, om zeker te weten dat dit nog steeds jouw wens is.

De andere grote DLA om voor uit te kijken is de DMA, de Digital Markets Act. Deze sjagrijnige broer van de Digital Services Act is bedoeld om een eerlijke digitale market te creëren, en bevat stevige bepalingen tegen machtsmisbruik dat voortvloeit uit een digitale koppositie, wat de DMA “poortwachterschap” noemt.

Een poortwachter moet bijvoorbeeld haar communicatiedienst interoperabel maken (art. 7), iets waar WhatsApp nu mee worstelt. Appstores van poortwachters moeten te passeren zijn, de reden dat Apple zo boos is dat ze haar AI-speelgoed de EU markt niet op wil brengen (dus niet de AI Act).

Dataportabiliteit algemeen staat er ook in, en dan vanuit het perspectief van de concurrent:

De poortwachter zorgt ervoor dat zakelijke gebruikers en door een zakelijke gebruiker gemachtigde derden op hun verzoek kosteloos effectieve, kwaliteitsvolle en continue realtimetoegang hebben tot en gebruik kunnen maken van geaggregeerde en niet-geaggregeerde gegevens, persoonsgegevens inbegrepen, die door die zakelijke gebruikers en door de eindgebruikers die betrokken zijn bij de door die zakelijke gebruikers geleverde producten of diensten worden verstrekt voor of gegenereerd in het kader van het gebruik van de betrokken kernplatformdiensten of diensten die samen met of ter ondersteuning van de betrokken kernplatformdiensten worden aangeboden.
Met die bepaling is Strava’s API bepaling triviaal ongeldig. Alleen: daarvoor moet Strava een poortwachter zijn, en daar kom je pas aan als je
  1. een aanzienlijke impact hebt op de interne markt;
  2. een kernplatformdienst aanbiedt die voor zakelijke gebruikers een belangrijke toegangspoort tot eindgebruikers vormt, en
  3. met betrekking tot haar activiteiten een stevig verankerde en duurzame positie inneemt of naar verwachting in de nabije toekomst een dergelijke positie zal innemen.
De DMA vermeldt enkele getallen die een vermoeden opleveren dat hiervan sprake is (jaaromzet van ten minste 7,5 miljard EUR, actief in drie lidstaten, minstens 45 miljoen maandelijks actieve eindgebruikers, zo nog wat en dat drie jaar lang). Maar daar komt Strava niet aan.

Terug naar de AVG dus. Hier lijkt er ruimte zijn voor handhaving, maar mijn vermoeden is dat er weinig prioriteit voor zal zijn bij de toezichthouders. Immers, de belangen van betrokkenen worden niet direct geraakt, Strava is eerder té beschermend dan te weinig.

Er is echter hoop: in de zaak Linden Apotheker heeft het Hof van Justitie bepaald dat ook concurrenten een verwerkingsverantwoordelijke mogen aanklagen wegens een AVG-schending. Dus niet alleen betrokkenen of hun massaclaimorganisaties. Een coachingplatform dat zich nu geblokkeerd ziet, mag Strava in Europa dus juridisch aanpakken onder de AVG.

Arnoud


Je persoonsgegevens aanpassen is niet hetzelfde als persoonsgegevens rectificeren

Photo by stevepb on Pixabay

Is er een verschil tussen “rectificatie” en aanpassen van persoonsgegevens na verhuizing? Ja, aldus een recent gepubliceerd vonnis van de rechtbank Noord-Nederland. Het betekent vooral dat organisaties wél geld mogen vragen voor die laatste categorie aanpassingen.

De zaak was aangespannen door de eigenaar van een kat genaamd Tom Tom. Deze draagt een chip en staat geregistreerd in de databank van de Stichting Nederlandse Databank Gezelschapsdieren (NDG). Daarmee kan door het aflezen van de chip de eigenaar opgespoord worden als dat nodig is.

Deze eigenaar was na de registratie verhuisd, en had naar eigen zeggen “geen enkele interesse in een of ander pasje”. Dat pasje krijg je bij registratie, en na adreswijziging krijg je een nieuwe – alleen kost dat € 5,50. Maar deze eigenaar had een slimme route (see what I did there) gevonden om een gratis adreswijziging door te voeren, namelijk artikel 16 AVG:

De betrokkene heeft het recht om van de verwerkingsverantwoordelijke onverwijld rectificatie van hem betreffende onjuiste persoonsgegevens te verkrijgen. Met inachtneming van de doeleinden van de verwerking heeft de betrokkene het recht vervollediging van onvolledige persoonsgegevens te verkrijgen, onder meer door een aanvullende verklaring te verstrekken.
Een rectificatie is namelijk kosteloos (art. 12 lid 5 AVG). Dit recht hangt samen met de algemene AVG eis dat persoonsgegevens “juist zijn en zo nodig worden geactualiseerd” (art. 5.1(d) AVG). Na een verhuizing is je adres niet meer juist, dus dat zou je moeten kunnen laten corrigeren onder de AVG, zou je zeggen.

De rechtbank is echter scherp en ziet dat er niet “corrigeren” of “wijzigen” staat, maar “rectificeren”:

De rechtbank vindt echter dat er in het geval van [A] niet gezegd kan worden dat de NDG fouten heeft gemaakt bij het verwerken van haar persoonsgegevens. Het enkele feit dat de adresgegevens na een verhuizing niet langer juist staan vermeld in een gegevensbestand betekent daarom niet dat deze moeten worden gerectificeerd. Eerder is sprake van het actualiseren van de betreffende gegevens. De verplichting om persoonsgegevens de actualiseren is opgenomen in artikel 5 lid 1 onder d AVG. In dat artikel is niet bepaald dat het actualiseren van persoonsgegevens kosteloos moet plaatsvinden.
Een aanpassing is dus pas een rectificatie als deze voortvloeit uit een fout van de verwerkende organisatie. Dat jij verhuist, is natuurlijk geen fout van die organisatie en dus geen reden om een rectificatie van je adres te eisen.

Arnoud


Google gaat in EU stoppen met politieke advertenties

Photo by Brian Wertheim on Unsplash

Google gaat stoppen met het tonen van politieke advertenties in de Europese Unie. Dat meldde Tweakers. Het is een reactie op de in maart gepubliceerde Verordening betreffende transparantie en gerichte politieke reclame, die 10 oktober 2025 van kracht wordt.

Op haar blog klaagt het bedrijf dat als missie heeft alle kennis van de wereld te ontsluiten dat dit té ingewikkeld is:

The European Union’s upcoming Regulation on Transparency and Targeting of Political Advertising (TTPA) unfortunately introduces significant new operational challenges and legal uncertainties for political advertisers and platforms. For example, the TTPA defines political advertising so broadly that it could cover ads related to an extremely wide range of issues that would be difficult to reliably identify at scale.
Pakken we de wet erbij, dan zien we dat politieke reclame twee kanten kent:
  1. Reclame door, voor of namens een politieke actor, tenzij het om een zuiver particuliere of commerciële boodschap gaat; of
  2. Reclame die van invloed kan zijn op en bedoeld is om het resultaat van een verkiezing of referendum, stemgedrag of een wetgevings- of regelgevingsproces op Unie-, nationaal, regionaal of lokaal niveau te beïnvloeden; [uitgezonderd neutrale overheidsinformatie]
Dit komt mij toch niet buitengewoon onduidelijk voor. Het onderscheid tussen commerciële reclame en politieke/ideologische boodschappen is volgens mij al lang begrepen.

Het probleem is volgens mij eerder artikel 11, de transparantie- en labelingvereisten voor elke politieke reclameboodschap. Je moet zulke reclame markeren als politiek, én “de entiteit die uiteindelijk zeggenschap heeft over de opdrachtgever” er bij noemen. Ik zie wel hoe dat ingewikkeld kan zijn, want (zeker in de VS) zijn veel van zulke entiteiten er niet van gediend om publiek bekend te worden.

Opmerkelijk genoeg zijn de financiële sancties (artikel 25) gericht op die opdrachtgevers, “uitgevers” van reclame – wat Google zou zijn – kunnen geen boete krijgen maar alleen bevelen om advertenties te blokkeren en daarvoor filtermechanismen te bouwen en dergelijke.

Wat ik me dan afvraag: als je gaat stoppen met politieke reclame omdat je die niet kan herkennen, hoe ga je dan herkennen dat je zo’n advertentie niet wilt?

Arnoud


Bitcoins zijn geen geld, dus moeten als bitcoin worden teruggegeven

Photo by Traxer on Unsplash

Bitcoin kwalificeert niet als geld in de zin van Afdeling 11 van Titel 1 van Boek 6 BW, zodat de vordering tot betaling van de tegenwaarde in Euro niet toewijsbaar is. Aldus het Hof Den Haag, ietwat droge bewoordingen voor “krijgt de eiser een paar duizend euro of bijna anderhalve ton”.

Het achterliggende geschil is wat rommelig omschreven, er komt ineens een mining park om de hoek kijken bijvoorbeeld. Maar de kern is dat er ergens in 2018/begin 2019 twee bitcoins (naast €2500 aan geld) zijn uitgeleend, en die wilde de uitlenende partij terug. Dat is een paar duizend tegen de toenmalige koers – maar rond de €140 duizend euro vandaag de dag, als ik het goed reken.

De rechter kende de eis tot terugbetaling toe, en rekende daarbij met de geldswaarde van de bitcoins op de datum van vonnis, wat toen € 38.889 betrof. In hoger beroep keurt het Hof dat af:

De primaire vordering tot betaling van de tegenwaarde (tegen de koers van 20 april 2022) in Euro van twee bitcoins, is niet toewijsbaar. Bitcoin kwalificeert niet als geld in de zin van Afdeling 11 van Titel 1 van Boek 6 BW, zodat artikel 6:123 lid 1 BW toepassing mist. [verweerder] heeft geen (andere) grondslag aangevoerd voor zijn hier bedoelde primaire vordering. Het hof zal daarom het bestreden vonnis vernietigen voor zover [appellant] is veroordeeld tot betaling van die tegenwaarde van twee bitcoins tegen de koers van 20 april 2022, en de vordering in zoverre afwijzen.]
De rechter mag alleen vonnissen dat je de dagwaarde betaalt van iets dat geld is. Bitcoin is geen geld, iets dat we al vaker langs hebben zien komen. En dan moet het ding zelf, dus de bitcoin teruggegeven worden.

De exacte uitgeleende bitcoins zijn niet meer te achterhalen, dus dan mogen het twee andere zijn, zolang het er maar precies twee zijn. En ja, dat kan dus betekenen dat je er nu twee moet gaan kopen op de vrije markt en die twee moet geven aan je uitleenovereenkomstwederpartij.

Dus voor wie pakt dit gunstig uit? Op het eerste gezicht voor de uitlener – die krijgt immers twee bitcoins ter waarde van €140.000 terug voor een lening die oorspronkelijk ‘slechts’ enkele duizenden euro’s waard was. Maar is dat wel eerlijk? En belangrijker: is dat wel wat we willen in een volwassen cryptomarkt?

Of moeten we juist blij zijn met deze uitspraak omdat die dwingt tot betere contracten en risico-inschatting? Want laten we eerlijk zijn: wie in 2019 bitcoins uitleende zonder duidelijke afspraken over terugbetaling, speculeerde bewust of onbewust op waardestijging.

Arnoud


Is geen nieuwe auto krijgen ook al schade onder de AVG?

Photo by taichi nakamura on Unsplash

Stel je koopt een nieuwe auto, krijgt betalingsinstructies van de garage gemaild en betaalt. Vervolgens blijken die instructies van een ‘hacker’ te komen. Kun je daar wat mee onder de AVG? Ja, volgens het Hof Arnhem-Leeuwarden in een recent arrest. Het gaat er om spannen of de garage haar mail goed beveiligd had.

De zaak is in de kern als volgt:

[Koper] heeft een auto van [het autobedrijf] gekocht. Na een betaalinstructie vanuit het e-mailadres van [het autobedrijf] stelt [de koper] het grootste deel van de koopprijs te hebben betaald op een Duitse bankrekening. Achteraf bleek dat een derde via het e-mailaccount van [het autobedrijf] een valse betaalinstructie had gestuurd.
Die derde was kennelijk goed voorbereid: forensisch onderzoek op de logs liet zien dat er een paar wachtwoorden waren geprobeerd, en toen met succes kon worden ingelogd. Daarna is meegelezen in de mailbox, gespot dat iemand nog moest betalen en gauw een Duits IBAN gestuurd waar het geld naartoe kon. Slim en snel geschakeld, riekt wel ergens naar een inside job.

De koper gooit zijn claim op de AVG: hij wil zijn schade vergoed, namelijk de € 26.900 die hij betaald had voor de auto die hij vervolgens niet kreeg. (Zou je dit via de gewone regels spelen, dan had je de derde aansprakelijk moeten stellen en dat heeft uiteraard weinig kans.)

Slaat dat ergens op? Ja, ik zie hem wel en het Hof ook:

Op grond van artikelen 5 lid 1 onder f, 24 en 32 AVG dient [het autobedrijf] haar e-mailaccount waarop persoonsgegevens – zoals in ieder geval namen en e-mailadressen van haar klanten – worden verwerkt, passend te beveiligen. … De artikelen 24 en 32 AVG verplichten [het autobedrijf] technische en organisatorische maatregelen te nemen die passen bij haar bedrijfsvoering en bij de daarbij horende verwerking van persoonsgegevens om een inbreuk op persoonsgegevens zoveel mogelijk te voorkomen.
Als een onbevoegde een mail van een klant kan lezen en daarop kan reageren namens jou, met als gevolg een omgeleide betaling, dan zie ik wel hoe daar de beveiliging van de persoonsgegevens (mailadres, betalingsstatus) wordt omzeild.

Echter, het is niet zo dat íedere fout automatisch een schending van deze beveiligingsplicht is. De AVG kent een inspanningsplicht, dat “zoveel mogelijk” zinnetje. Maar heeft het autobedrijf hieraan voldaan? De ict-leverancier (Autosociaal) had alvast vastgesteld dat er geen malware op de computers van het bedrijf zat.

Uit de toelichting van [het autobedrijf] blijkt dat zij in ieder geval de instelling en het beheer van het wachtwoord van haar e-mailaccount heeft overgelaten aan Autosociaal in plaats van zelf een (moeilijk te achterhalen) wachtwoord te kiezen en te beheren. Het hof betwijfelt of dit een passende maatregel is voor de beveiliging van haar e-mailaccount.
Het wachtwoord was lang, maar vooringevuld vanaf de computer van de garagemedewerker. Zo te lezen was geen sprake van 2FA. Ik zie hoe je beheer over wilt laten aan een specialist, dus ik ben een tikje verrast dat nu net dát aspect eruit gelicht wordt voor de twijfel; zelf had ik meer vraagtekens gehad bij het ontbreken van tweefactorauthenticatie, iets dat toch standaard is bij Microsoft.

De garage mag nu bewijzen dat zij wél de boel adequaat beveiligd had.

Arnoud