Mag een school de VPN app van mijn dochter automatisch wissen?

Photo by Arthur Lambillotte on Unsplash

Een lezer vroeg me:

De middelbare school waar mijn dochter op zit verbiedt een VPN programma te hebben op haar iPad. Via het beheersysteem van school wordt deze app verwijderd. Thuis is het niet toegestaan wegens werkomstandigheden van mij een iPad te gebruiken zonder VPN. Hoe kan ik dit het beste oplossen met de school?
Dit wist ik ook niet, maar er zijn vele scholen die in hun reglement bij het beschikbaar stellen van een iPad de eis stellen dat er geen VPN app op wordt gebruikt.
Voorbeeldje van een school in Heerenveen: Installatie van illegaal verkregen software, het zogenaamde “jailbreaken” en het gebruik van VPN apps is nadrukkelijk verboden. … Installatie van en het gebruik van VPN applicaties of VPN Apps is nadrukkelijk verboden;
Hier lijkt het verbod gerelateerd aan illegale zaken, via een VPN kun je anoniem internet op en dat zal wel voor rare dingen gebeuren.

Een andere school, uit Wijk bij Duurstede, geeft een andere reden:

Het is niet toegestaan om een VPN-verbinding te gebruiken op het schoolnetwerk, omdat hiermee de werking van Apple Klaslokaal wordt beïnvloed. VPN-apps worden daarom actief geblokkeerd op het netwerk en leerlingen zullen worden aangesproken op het gebruik van een dergelijke app, mocht deze (nog) niet geblokkeerd zijn.
Dat “beïnvloeden van de werking” blijkt te gaan om de monitoringfunctie: de tool van Apple kan dan niet meer aan de docent laten zien wat je aan het doen bent. Ook kun je dan geblackliste websites bezoeken en ga zo maar door.

Deze redenen lijken me zeer legitiem om te handhaven tijdens de les – want dat is met het smartphoneverbod eigenlijk het enige moment dat je nog een tablet bedient op school. Ik snap dat de school daar dan proactief in wil zijn en dergelijke apps dus wist als ze toch worden geïnstalleerd.

Dit blijkt echter thuisgebruik van die tablet te hinderen, want kennelijk is het in die situatie nodig dat de scholier een VPN app gebruikt om internet op te kunnen. Wat moet er dan winnen, de wens van de school om de hierboven beschreven issues te regelen of de thuissituatie?

De wet biedt hier geen expliciete regels over. Het komt neer op een afweging van belangen, en dat vereist in discussie gaan met elkaar. Het zou bij een school vast mogelijk moeten zijn een uitzondering wegens persoonlijke omstandigheden te maken (whitelist één specifieke vpn app op deze iPad). Misschien is er ook iets in het thuisnetwerk aan te passen, bijvoorbeeld een apart subnet voor de kinderen zodat ze geen last hebben van de streng beveiligde baan van hun ouder(s).

Als dit bij de rechter zou komen (wat je écht zou willen vermijden) dan denk ik dat die de school gelijk geeft. Die heeft een toezichtplicht op gebruik van ict-middelen op school, en de school kan vast onderbouwen dat leraren niet handmatig kunnen scannen op VPN apps op de tablets die men op school gebruikt. Dan is ze automatisch wissen een logische stap. De ouders hebben een ongebruikelijke netwerksetup, en dat zal in zo’n geval voor hun rekening moeten komen.

Arnoud
Mag een dienst zomaar een AI-hergebruiksrecht in de voorwaarden zetten?

Photo by Anete Lusina on Pexels

Mensen hebben kennis genomen van de bijgewerkte gebruiksvoorwaarden voor het gebruik van Adobe-software en zijn verontwaardigd, omdat ze vrezen dat Adobe volledige toegang heeft tot de inhoud van een gebruiker. Aldus nieuwssite Petapixel. Het is een ander aspect van de AI-hergebruikdiscussie: ditmaal gaat het over auteursrechten en contractuele afspraken.

Adobe is niet zozeer op zoek naar gesprekken en dergelijke content, maar heeft dringend behoefte aan bergen beeldmateriaal waarmee ze haar beeldgeneratoren kan voeden. Dat vereist een licentie onder het auteursrecht van de makers, plus toegang tot hun bestanden.

Adobe is een clouddienst, dus dat is een kwestie van een daartoe strekkend beding opstellen:

Solely for the purposes of operating or improving the Services and Software, you grant us a non-exclusive, worldwide, royalty-free sublicensable, license, to use, reproduce, publicly display, distribute, modify, create derivative works based on, publicly perform, and translate the Content. For example, we may sublicense our right to the Content to our service providers or to other users to allow the Services and Software to operate with others, such as enabling you to share photos.
Zoals al vele malen gesignaleerd de afgelopen decennia bij dit soort clausules: hier staat dat men álles mag. (De “For example” is leuk maar juridisch niet relevant.) Dat was in het verleden vaak wat speculatief – gaat Facebook jouw leuke statusupdate op mokken verkopen soms? Maar er is nu een duidelijke use case, namelijk dat trainen van AI modellen. En ja, dat mag naar de letter van deze tekst.

Dit werd op X gesignaleerd met de constatering dat iedere Adobe-gebruiker met enige geheimhoudingsplicht naar cliënten nu een probleem heeft. Immers, Adobe mag je beelden analyseren en als dat werk in opdracht onder NDA is – of werk van een geheimhouder zoals advocaten of artsen – dan doorkruist dat je bestaande afspraken.

Ja, dat is een probleem, ook als je aanneemt dat bij Adobe geen mens naar jouw beeld kijkt en ze echt niet jouw afbeeldingen gaan lezen om daar onthullende publicaties mee te doen. Als je afspraak is dat niemand je werk krijgt behalve de opdrachtgever, dan mag je ook niet toestaan dat Adobe dat doet. Ik snap dan ook goed de vele geluiden van mensen die op zoek zijn naar een alternatief.

Is er juridisch wat aan te doen? Vooralsnog niet: Adobe is geen VLOP en dus niet onderworpen aan de strengste regels van de DSA. Zuiver contractueel is de wijziging in de voorwaarden toegestaan, omdat het een business-to-business dienst is.

Arnoud

Ik heb de DPIA gemist waaruit bleek dat Microsoft Recall een goed idee was?

Photo by Peggy_Marco on Pixabay

Recall, kent u die al? Microsoft “omschrijft deze functie als een doorzoekbaar fotografisch geheugen voor Windows”, aldus Tweakers. Het is een systeemproces dat elke paar seconden een screenshot neemt (ja, die van de PrtSc knop)en opslaat in een onbeveiligde map waar een AI proces dan tekstanalyse op gaat doen. Of iets dergelijks. De Britse AVG-toezichthouder kijkt hier al naar, maar waarom dat zo lang moet duren?

Microsoft noemt het “snapshots”, cynische ikke denkt dan dat dat is omdat iedereen weet wat “screenshots” zijn en snapshot gezellig & ietwat technisch klinkt. En hoewel Microsoft beweert dat de informatie goed beveiligd is, blijkt er toch het nodige vrij triviaal toegankelijk.

Mijn grootste verbazing is dat men dit ook in de EU gaat uitrollen, terwijl het zo triviaal niet beveiligd opslaan van persoonsgegevens daar waar een crimineel zo gaat zoeken toch niet echt voor de hand ligt. Ik zal wel een DPIA gemist hebben.

Arnoud

Mag ik op mijn Solex met analoge camera foto’s maken?

Via Reddit:

Ik reed laatst op mijn Solex door de polder. Ik had een analoge camera om mijn nek hangen. Na enkele minuten voor me uit staren trof mij de inspiratie om een foto te maken van mijn motorblokje tijdens het rijden. [Was ik strafbaar vanwege “vasthouden mobiele telefoon”?]
De vraag verrast u misschien, want hoezo is een analoge camera een mobiele telefoon? Maar ik formuleer het zo, omdat we het betreffende artikel 61a uit het RVV kennen als het verbod op vasthouden van een mobiele telefoon.

Het verbod is echter (sinds 2017) een stuk breder:

Het is degene die een voertuig bestuurt verboden tijdens het rijden een mobiel elektronisch apparaat dat gebruikt kan worden voor communicatie of informatieverwerking vast te houden. Onder een mobiel elektronisch apparaat wordt in elk geval verstaan een mobiele telefoon, een tabletcomputer of een mediaspeler.
Deze uitbreiding is er vooral gekomen voor de handhaving: er is zo een stuk minder discussie mogelijk over of je wel of niet een telefoon in vliegtuigmodus, een muziekspeler of een navigatie-unit in je hand mag houden.

Met de specifieke camera van de vraagsteller is iets bijzonders: dit is zo te lezen een ouderwetse analoge camera (met filmrolletje). Dat is geen elektronisch apparaat, en ik zou ook “informatieverwerking” moeilijk te verdedigen vinden gezien dat gewoonlijk gaat over nullen en enen en niet chemische reacties op een filmrolletje.

Een boete op grond van artikel 61a lijkt me dus niet mogelijk in dit geval. Wel is er natuurlijk altijd nog artikel 5: het (potentieel) gevaar veroorzaken op de weg.

Arnoud


Mag Meta haar AI trainen op alle content op Facebook?

Photo by Andrei Zolotarev on Unsplash

Meta lijkt zijn AI-systemen ook op data van Europese gebruikers te gaan trainen. Dat meldde Tweakers enige tijd terug. Het bedrijf beroept zich daarbij – natuurlijk – op de AVG-grondslag van gerechtvaardigd belang. De AP vindt dat dat niet mag, haar Europese collega’s van wel (in principe). Hoe zit dat nu?

In het nieuwe privacybeleid van Meta wordt op diverse plekken verwezen naar de mogelijkheid om AI te trainen op gebruikerscontent. Dat gaf vele gefronste wenkbrauwen, onder meer omdat Meta hier geen toestemming voor vraagt maar alleen een opt-out aanbiedt.

Juridisch klopt dat: Meta beroept zich op de AVG-grondslag van gerechtvaardigd belang, en daarbij hoef je nou net geen toestemming te vragen. Wel moet je dan een recht van bezwaar gunnen (art. 21 AVG). Een betrokkene moet dan “met zijn specifieke situatie verband houdende redenen” aandragen, die evalueer je en dan besluit je of je wellicht de verwerking beter kan staken.

Nee, dat is geen echte opt-out. Die bestaat eigenlijk alleen bij verwerking voor marketingdoeleinden (art. 21 lid 2), en dit kennen we als het schuifje bij tracking en cookies. Meta heeft dus formeel de juiste keuze gemaakt binnen haar proces, want wat zij doet is geen verwerking voor direct marketing.

Maar mag dat überhaupt, deze grondslag inroepen voor het gebruiken van persoonsgegevens om een AI mee te trainen? Nee, aldus onze eigen AP: dat is een “zuiver commercieel belang”, geen “belang waarvan we in de maatschappij vinden dat het door het recht beschermd moet worden.” Vaste lezers weten dat ik dit onzin vind: ondernemen is een grondrecht en dus een rechtens beschermd belang.

Wat niet betekent dat het dus mág, want bij gerechtvaardigd belang hoort een afweging. Zo zien de Europese toezichthouders (verenigd in de EDPB) het ook: in principe moet dit kunnen, maar je moet wel een goede belangenafweging hebben, zo vat ik het maar even samen. Daarbij weegt zwaar wat mensen redelijkerwijs mochten verwachten. Gezien de ophef bij Meta kun je daar dus wel vraagtekens bij stellen.

(Voor de fijnproevers, ik zou wel eens een analyse willen zien waarom hergebruik voor statistische doeleinden via doelbinding art. 5(1)(b) jo. 89 AVG niet opgaat. Ik snap dat dit bij scrapen van andermans website niet kan, maar het is Meta haar eigen eerste kkverwerking.)

Arnoud

Bij elektronisch procederen is zeventien seconden te laat écht te laat

Photo by Agê Barros on Unsplash

Wie elektronisch procedeert, moet scherp op de klok letten: zeventien seconden te laat is te laat, punt. Dat maak ik op uit een uitspraak van het Hof Amsterdam. Termijnen zijn formeel en moeten stipt worden nageleefd, alleen bij een storing aan de kant van de rechtbank is coulance mogelijk.

De feiten zijn op zich simpel genoeg. In een familierechtszaak wilde de man in hoger beroep, en dat moest uiterlijk 20 juni gebeurd zijn. De advocaat gebruikte hiervoor het softwareprogramma voor Veilig Mailen Zivver. Het beroepschrift werd als ontvangen geregistreerd op 21 juni 2023 te 0.00 uur. Dat is in de eerste minuut van de 21e, dus te laat.

De argumentatie van de (advocaat van de) man is helder genoeg:

De man heeft zich op het standpunt gesteld dat het beroepschrift gelet op de registratie wel tijdig is ingediend. Daarbij heeft hij gerefereerd aan de zogenaamde “fax-jurisprudentie”, waarbij geldt dat wanneer de eerste pagina voor middernacht is ingekomen, een tijdig beroep is ingesteld. Ook in dit geval kan volgens de man ervan worden uitgegaan dat, nu het beroepschrift om 0.00 uur is ingekomen, de informatie door de man is overgedragen voor 0.00 uur, en daarmee tijdig beroep is ingesteld.
Dat eerste argument is intrigerend, want hoewel er vaak met fax-jurisprudentie wordt geschermd, zie ik vrijwel nooit letterlijk de vindplaats er bij. Het argument is natuurlijk dat als de fax begon te ratelen om 23.59, de resterende printertijd niet relevant is want dat is puur een interne kwestie bij de rechtbank. Die kiezen niet voor een snellere fax.

Zoekend naar die zaak kwam ik wel een andere tegen die juist het omgekeerde zegt:

De gemachtigde van belanghebbende heeft naar aanleiding van de vraag van de rechtbank naar de faxverzending van de door de rechtbank op 14 november 2015 om 00:00:08 uur ontvangen fax, de stukken betreffende de (fax)verzending van het beroepschrift ingestuurd. Uit deze stukken maakt de rechtbank op dat het beroepschrift per fax is verzonden om 23:47 uur op 13 november 2015. Belanghebbende heeft verder geen redenen genoemd die het tijdsverschil tussen verzending en ontvangst verklaren.
De betreffende oudere jurisprudentie (1996) is ondertussen achterhaald door een arrest uit 2021:
[Dat eerstepaginaargument] miskent dat in de tijd van die rechtspraak en wetswijziging sprake was van een analoge techniek (pagina voor pagina) terwijl het nu om digitale verzending gaat waar een fax niet meer pagina voor pagina wordt ontvangen, maar in een keer, als pakketje, waarbij het gaat om een ontvangstbevestiging binnen de Rechtspraak die slechts één tijdstip van ontvangst kent.
Een document komt dus aan op één tijdstip, en niet in een tijdvak waarbij discussie kan zijn of een deel voor dan wel na een deadline was.

Dit is in zoverre frustrerend dat uploaden van een bestand geen deterministisch proces is: de ene keer duurt het 12 seconden, de andere keer 120 en dat weet je niet van tevoren. Dan is het bepaald zuur om te horen dat het “jouw keuze” is om zo kort voor een deadline een stuk in te leveren.

Arnoud

Mag je in Nederland liegen bij de burgerlijke rechter?

Photo by Jametlene Reskp on Unsplash

Elon Musk gaat getuigen in een zaak die de Amerikaanse Securities and Exchange Commission tegen hem heeft lopen rond de aankoop van Twitter, las ik bij Tweakers. Los van de inhoud inspireerde het een discussie die ik wel vaker zie: wanneer is liegen bij de rechter verboden (in Nederland) en wat zijn de gevolgen?

De reden voor het onderzoek van de SEC is dat Musk in 2018 tweette dat hij “funding secured” had voor de overname, iets dat niet de waarheid, de gehele waarheid en/of niets dan de waarheid lijkt te zijn. En omdat Twitter toen een  beursgenoteerd bedrijf was, mag de SEC dat dan onderzoeken. Musk werkte eerder mee, maar nadat de SEC vervolgvragen meldde, stapte hij naar de rechter.

Het riep de discussie op: kan Musk gedwongen worden te getuigen als hij onderwerp van onderzoek is? Dat stuit af op het Fifth Amendment, het recht niet tegen jezelf te hoeven getuigen – in strafzaken. Die nuance is belangrijk want de SEC heeft een civiele zaak. In de praktijk betekent dat: je moet komen, je moet blijven zitten en de vragen aanhoren maar bij een specifieke vraag mag je weigeren te antwoorden met een verwijzing naar dat Grondwetsartikel.

In Nederland is kennen wij ook zo’n verschil tussen civiel en bestuursrecht. Als je bij civiel recht (tussen burgers en/of bedrijven) liegt, mag de rechter daar iedere gevolgtrekking uit maken die hij geraden acht (art. 21 Rv). In deze zaak had een partij bijvoorbeeld een vordering mede gebaseerd op een voorlopige aanslag IB (12k) terwijl de werkelijke aanslag IB er al was (300 euro). Dat is liegen en de rechter wijst de hele vordering af. Maar de rechter mag ook bijvoorbeeld mededelen dat omdat jij loog dat A waar is, we vanaf nu handelen onder de aanname dat niet-A de waarheid is.

Als je liegt op papier (ook e-mail e.d.), is dat valsheid in geschrifte en dat kan als strafbaar feit worden vervolgd. Maar als de rechter in de civiele zaak actie ondernam, dan denk ik dat de politie de zaak verder laat liggen.

Je kunt bij een civiele zaak worden gehoord als getuige. Dat gebeurt onder ede, en dan liegen is strafbaar (meineed, art. 207 Strafrecht), net als zwijgen (art. 192 Sr). Overigens zie je in Nederland vaker dat men een schriftelijke getuigenverklaring overlegt dan dat mensen daadwerkelijk langskomen, dit is in de VS wel anders.

De SEC zou bij ons opereren onder het bestuursrecht. Hier kun je ook onder ede worden gehoord als getuige (art. 8:33 lid 4 Awb). Maar als jij wordt verhoord met het oog op het aan jou opleggen van een bestraffende sanctie, mag je wel zwijgen (art. 5:10a Awb). Het hangt er dus vanaf of men jou op de korrel heeft met het onderzoek of dat je toevallig iets relevants weet.

Arnoud

CoD-cheatmaker moet 14,4 miljoen dollar betalen aan Activision na rechtszaak

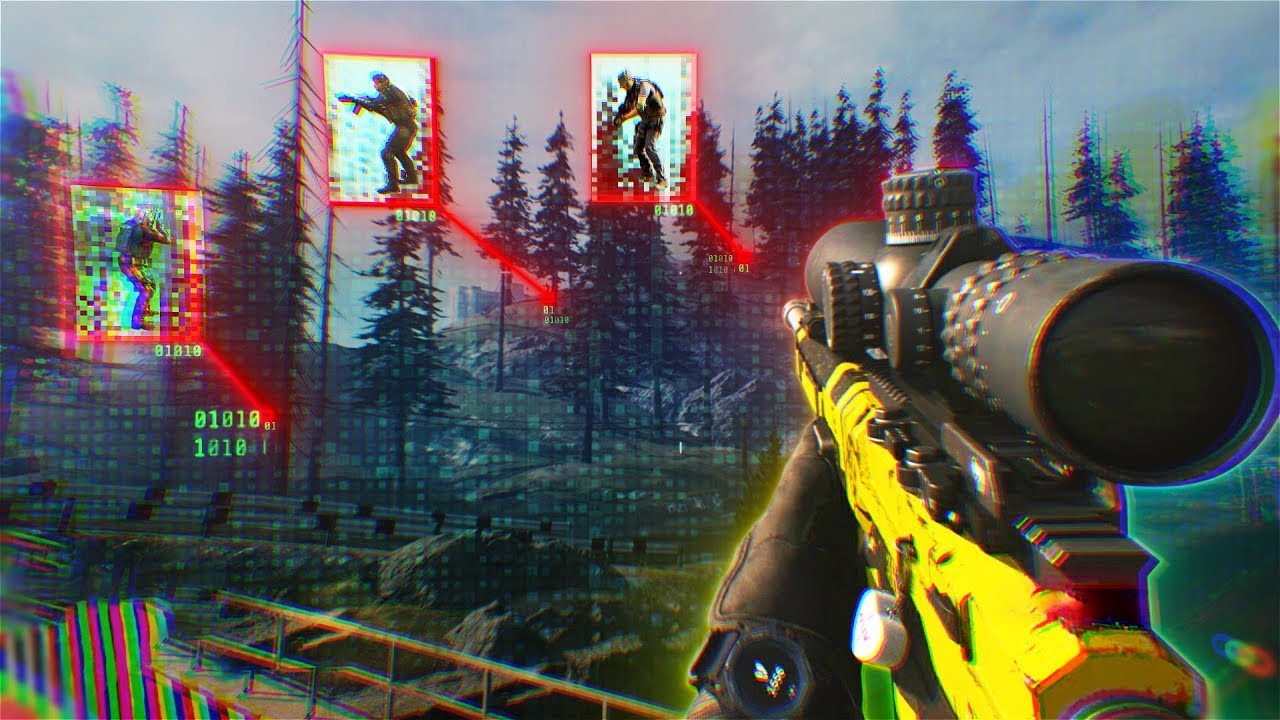
Activision heeft zijn rechtszaak tegen Duitse cheatmaker EngineOwning gewonnen. Dat meldde Tweakers onlangs. De speluitgever die onder meer het populaire Call of Duty-spel op de markt brengt (zie screenshot met aimbot), treedt al lang hard op tegen valsspelers. Het vonnis kan een forse winst zijn voor het bedrijf.

De dienst van EngineOwning is een van de grootste op de markt als het gaat om valsspeelsoftware. Dat is bij een groot, betaald online spel natuurlijk zeer ongewenst voor mensen die eerlijk willen spelen, vandaar dat Activision ze al langer achter de broek zit.

Het probleem is altijd: op welke rechtsgrond kun je verbieden dat iemand cheatsoftware verkoopt? De speler zal vast ergens voorwaarden overtreden, maar EngineOwning speelt niet zelf en pleegt dus geen contractbreuk. Strafbaar is het ook niet om zulke software te maken.

Activision had haar pijlen gericht op de DMCA, de Amerikaanse auteurswet die bepalingen bevat over het omzeilen van kopieerbeveiligingen. Die term mag je namelijk breder lezen dan enkel het maken van integrale kopieën van een spel:  “circumventing a technological measure that effectively controls access to a work”. Anticheatsoftware is een toegangscontrole (namelijk tegen cheatgebruikers) en cheatsoftware omzeilt die controle. Je mag zulke software dus niet op de markt brengen.

Ook had Activision ingebracht dat de software bestemd is voor computervredebreuk, iets preciezer computerfraude: toegang tot een beveiligd computersysteem verkrijgen of autorisatie overschrijden zonder toestemming.

Of al die argumenten hier opgaan valt juridisch te betwisten. Is cheatsoftware wel software die toegang tot het spel omzeilt, of alleen de anticheatsoftware? Kun je met de cheatsoftware wel bij data of plekken waar je niet mocht zijn, het juridische criterium voor computerfraude. Daar hoefde de rechter echter niet op in te gaan, omdat EngineOwning geen juridisch verweer had gevoerd.

Ergens slim, want hoewel EO nu haar domeinnaam moet afstaan, heeft ze geen geld of bezittingen in de VS waardoor ze nu verder geen concrete schade heeft. Met een andere domeinnaam kan ze dus weer verder.

De hamvraag is dan ook: gaat Activision met dit vonnis naar de Duitse rechter (het land waar EO gevestigd is) om daar om tenuitvoerlegging te vragen? Er is geen expliciet verdrag tussen Duitsland en de VS dat dit regelt. Maar ook zonder zo’n verdrag is dit mogelijk (net als bij ons, trouwens) al is de procedure wat ingewikkeld.

In de kern komt het erop neer dat het Amerikaanse vonnis door een Duitse rechter wordt bekeken op basisaspecten (zoals of er nog beroep mogelijk is in de VS) en vergeleken met eventuele Duitse vonnissen over hetzelfde. Ook wordt getoetst aan wat wij de openbare orde en goede zeden noemen, wat onder meer met de beruchte punitive damages een beperking kan opleveren.

Vooralsnog is dat wat vroeg: EngineOwning kan het vonnis nog aanvechten.

Arnoud

Wat kan ik doen tegen (aankomende) identiteitsfraude met een pakket?

Photo by RoseBox ?? ???? on Unsplash

Een lezer vroeg me:

Recent kreeg ik een pakketje bezorgd dat wel mijn adres, postcode en huisnummer had maar niet mijn naam. Een uur later kreeg mijn partner iemand aan de deur die “een typefout had gemaakt” met de postcode en het pakket graag mee wil nemen. Het pakket is meegegeven en daarna kregen we kriebels dat dit fraude is en wij dus claims kunnen verwachten. Hoe kunnen we daar wat tegen doen?
Dit klinkt inderdaad als een bekende werkwijze van fraudeurs. Je laat een pakketje bezorgen bij een bepaald adres, en gaat het daarna ophalen met de smoes van een typefout in huisnummer (21 versus 12) door de net-nieuwe bewoner verderop. Daarna blijkt dat het pakket op achterafbetaling of met gestolen creditcard is besteld, waarna de incasso bij het bezorgadres aanklopt en er op nummer 21 helemaal geen nieuwe bewoner blijkt.

Het formeel-juridische antwoord voor de gedupeerde op nummer 12 is natuurlijk: ik heb niets besteld, mijn naam staat ook niet op de bestelling dus hier heb ik niets mee te maken. Of de winkel daar direct in meegaat, is echter de vraag. Die ziet een aangekomen pakket op nummer 12 en een openstaande rekening. Enige vasthoudendheid is dus wel belangrijk.

Soms zegt een afzender pas in te binden als je aangifte doet. Bij kwijtgeraakte bestellingen is dat onzin; jij als niet-ontvanger van zo’n bestelling bent geen slachtoffer van wat dan ook, dus hoef je geen aangifte te doen. Winkels eisen dit dan omdat ze denken dat oplichters (pakket wel gehad, liegen van niet, geld terug krijgen) geen valse aangifte durven te doen.

Bij deze specifieke truc kun je jezelf als ontvanger van zo’n pakket wel zien als slachtoffer, en wel van het misdrijf oplichting. Iemand troggelde jou een pakket af onder valse voorwendselen. Identiteitsfraude is het niet, want de pakketten vermelden eigenlijk nooit de werkelijke naam van de bewoner (dan werkt de truc immers niet).

Arnoud


Wanneer mag ik nu wel mails inzien van mijn (ex) werknemers?

Photo by Paula Hayes on Unsplash

Een lezer vroeg me:

Ik blijf worstelen met het onderwerp “Emails inzien van (ex) werknemers”. Hoewel er veel is gepubliceerd, zijn er nog vragen genoeg. Is er bijvoorbeeld nu wel of niet toestemming nodig, geldt dat voor e-mail én agenda en wat verandert er als de werknemer overlijdt?
Laten we met die toestemming beginnen. Nee, die is niet nodig – ik herhaal: niet nodig – als je mailboxen van werknemers in wilt zien. Toegang neem je (a) omdat het onvermijdelijk is om het werk voort te zetten of (b) omdat jouw belang bij toegang zwaarder weegt dan de privacy van de werknemer. Andere motivaties bestaan niet.

Criterium a gaat over situaties van ziekte en uitval, waarbij het werk verder moet. Dan mag een collega nieuwe mails overnemen of gericht zoeken naar oude berichten waar men wat mee moet (een klagende klant, een te lang openstaande factuur). Criterium b betreft situaties zoals klachten over de werknemer, waarbij de mailbox bewijs zou moeten bevatten.

In beide gevallen geldt: houd rekening met de privacy van de werknemer, want óók bij het werk geldt die en ook na uitdiensttreding. Je mag dus niet botweg alle mails doorzetten naar een collega (als dat al verstandig zou zijn), want er kunnen privéberichten tussen zitten.

Voor beide gevallen is tevens een reglement noodzakelijk. Hierin werkt het bedrijf de twee criteria uit tot procedures voor toegang, zoals vierogenprincipe of overleg met OR. Dat reglement moet apart goedgekeurd worden door de OR (en voor de duidelijkheid, de OR hóeft geen inspraak in individuele gevallen, maar het kan wel).

We hebben het in deze context vaak over toegang tot e-mail, omdat dat in de praktijk het meest prangende probleem is. Maar juridisch gezien gaat dit over toegang tot data. Dus naast mail ook de agenda, de bestanden op de computer van de werknemer en de inhoud van de bij hem behorende online mappen.

Wat betreft de overleden werknemer, zie mijn Juridische Vraag van januari. Nee, de AVG geldt niet bij overledenen. Maar privacy en persoonlijke levenssfeer is meer dan de AVG. En goed werkgeverschap is een aparte norm los van die twee: je moet eerlijk, netjes en redelijk handelen in alles dat je doet als werkgever. Mensen verwachten dat je zorgvuldig omgaat met zo’n mailbox of agenda, dus dat moet je dan doen.

Arnoud