Duits bedrijf vindt honderden auteursrechtenschendingen per week, claimt geld bij Nederlands mkb

Het Duitse Copytrack vindt elke week honderden gevallen van verkeerd gebruikt beeldmateriaal en stuurt – vooral kleine – Nederlandse ondernemers claims voor soms voor meer dan duizend euro. Dat meldde BNR vorige week. Bekend verhaal, maar extra dubieus: Wie bij Copytrack online betaalt moet akkoord gaan met de algemene voorwaarden van het bedrijf. Hiermee verplichten gebruikers zich tot het betalen van de boeterekening van 900 euro, als foto’s nogmaals online worden gevonden.

Zoals ik ook tegenover de BNR journalist aangaf: Het frustrerende is, dit alles speelt binnen de wet. Als je een foto overneemt zonder toestemming dan moet je (als zakelijke partij) betalen. Alleen: hoe veel? De Hoge Raad heeft véle jaren geleden gezegd dat de gemiste licentie-inkomsten de schade zijn. Dus, wat vraagt die fotograaf normaal, wat kost deze foto in de beeldbank. Is dat een foto van 15 euro, dan is de schade 15 euro. Ben jij een exclusieve fotokunstenaar en krijg je 5000 euro per kopie dan is dat je schade. Net zoals het bekrassen van een custom built Spyder meer kost dan het oplappen van een oude Opel Corsa.

Schimmig wordt het vanwege de vele verhogingen die er arbitrair ingefietst worden. CopyTrack spant de kroon: je kunt alleen betalen via hun portaal, waar je en passant akkoord zou gaan met hun algemene voorwaarden met daarin een boetebeding(!). Dat kan, als deel van een schikking mág je afspreken dat vervolginbreuken 1000 euro kosten ongeacht de schade. Maar normaal lijkt me dat je daarover onderhandelt, niet dat je een stiekem vinkje ergens onderaan de pagina laat bungelen.

Mijn advies is en blijft dan ook: zoek zelf uit wat de foto écht kost, en betaal dat met 25% opslag (jurisprudentie). Ga niet in discussie, zij hebben geen énkele interesse in jouw argumenten en ze gaan nooit van z’n leven erkennen dat het bedrag omlaag mag. Maak het bedrag dus over en negeer de discussie. Dat werkt, ik ken niemand die vervolgens voor het verschil (hun eis minus jouw betaling) is aangeklaagd.

Je mág ook heel principieel in discussie gaan, bijvoorbeeld door te weigeren te betalen tot men een machtiging liet zien of een notariële akte die de inbreuk documenteert. Die ga je niet krijgen; wat je wél kan krijgen dan is een dagvaarding waar jij als weigerachtige inbreukmaker ingeschilderd wordt.

Dát is dan weer niet handig bij de kantonrechter die zich afvraagt waarom jij als persoon in de fout (je had immers een recht geschonden, dat weet je anders had je de factuur van de gekochte foto wel laten zien) niet gewoon betaalt wat de schade was.

Wat er wél aan te doen is? Klagen bij de opdrachtgevers, waarom ze met zo’n schimmige club in zee gaan. BNR vroeg DPG Media over de samenwerking met Copytrack:

DPG Media laat weten dat de samenwerking met het bedrijf tegen de loep wordt gehouden. ‘Wij hebben recent signalen ontvangen dat de communicatie van Copytrack stevig overkomt’, schrijft een woordvoerder. ‘Wij zullen deze signalen met Copytrack bespreken en zo nodig de werkwijze aanpassen.’ DPG zegt niet bekend te zijn met de hoge boetes die het bedrijf in rekening brengt.
Arnoud


Mag een incassobureau blijven incasseren als de webshop failliet is en ik daar heb ontbonden?

Een lezer vroeg me:

Een webshop verkoopt producten op achterafbetaling aan consumenten, en verkoopt de vorderingen aan een incassobureau (en krijgt dus meteen haar geld minus 10%). De consument wil ontbinden binnen 14 dagen, maar de webshop is net failliet gegaan. Moet de consument nu betalen aan het incassobureau omdat de vordering is verkocht, of vervalt de betalingsplicht door de ontbinding?
Het recht van de consument om de koop op afstand te ontbinden (art. 6:230o BW) vervalt niet omdat de webwinkel failliet is. De algemene regel uit de wet is immers dat een faillietverklaring geen gevolgen heeft voor lopende overeenkomsten. Dus als je tegen een failliet bedrijf meldt dat je ontbindt, dan is dat rechtsgeldig.

Door ontbinding van de koop vervallen alle vorderingen die daarop zijn gebaseerd. Dat is immers het hele punt van ontbinding. Het product moet terug omdat dit weer eigendom van de webwinkel is, en een eventuele betaling moet teruggestort want er is geen koop meer. Is er nog niet betaald, dan vervalt de plicht om nog te betalen – want er is dus geen koopovereenkomst meer.

Webwinkels verkopen nog wel eens zo’n betalingsplicht aan een incassobureau. Dat is handig, want je hebt meteen je geld, zij het minus een bepaald percentage omdat het bureau het risico van wanbetalen wil meenemen. Maar bij zo’n verkoop moet je dus als bureau beseffen dat de koop rechtmatig zomaar ontbonden kan worden.

Een incassobureau weet natuurlijk niet dat de consument tegen de webwinkel de ontbinding heeft ingeroepen. Daarom zegt de wet (art. 6:149 BW) dat de consument de nieuwe schuldeiser zo snel mogelijk op de hoogte brengen van het feit dat hij gebruik heeft gemaakt van zijn herroepingsrecht. Daarna houdt het dus meteen op voor het incassobureau.

Arnoud

Xbox-president: DMA-beleid Apple is een stap in de verkeerde richting

person wearing orange and gray Nike shoes walking on gray concrete stairs
Photo by Bruno Nascimento on Unsplash

Xbox-president Sarah Bond heeft gezegd dat Apple een stap in de verkeerde richting zet wat het DMA-beleid betreft dat op 7 maart van kracht gaat. Dat meldde Tweakers dinsdag. Apple maakte eerder deze maand plannen bekend waarmee men wil voldoen aan de Europese Digital Markets Act, maar stuitte daarbij op veel kritiek. Wat is hier aan de hand?

Vorige week noemde ik de DMA het sjacherijnige broertje van de Digital Services Act (DSA). Waar de DSA spelregels stelt voor platforms en hosters die met name gericht zijn op transparantie en eerlijk zijn naar je gebruikers, komt de DMA met een hele lijst verboden en verplichtingen voor ‘poortwachters’ oftewel bedrijven die gewoon heel machtig zijn in de ict/internet-wereld. Die lijst is gebaseerd op een hoop dingen die misgegaan zijn in het (recente) verleden, dus die wet zit inderdaad mopperend en zuchtend “káp hier nou eens mee” te klagen.

In dit zwartboek van het ict-recht zien we een aantal halen naar Apple:

7.   De poortwachter verlangt van eindgebruikers niet dat zij gebruikmaken van een identificatiedienst, een browser-engine of een betalingsdienst, of van technische diensten die het aanbieden van betalingsdiensten ondersteunen, zoals betalingssystemen voor in-app-aankopen, van die poortwachter, noch van zakelijke gebruikers dat zij die gebruiken, aanbieden of ermee interageren in het kader van diensten die zij aanbieden via kernplatformdiensten van die poortwachter.
Dit is natuurlijk letterlijk de situatie met Apple’s App Store, waar je 30% betaalt van alle transacties via de app. Onder meer Spotify is daar heel boos over, dus de hoop was sterk dat Apple dankzij de DMA een alternatief zou verzinnen.

Dat alternatief is er nu, maar je hebt er weinig aan:

A completely new 0.50 cent Euro fee per download, every year, in perpetuity, to Apple for just allowing developers to exist on iOS.

Apple is still charging a 17% rent on developers for existing in the App Store if they offer alternative payment methods or link out to their own website.

Met deze (en andere) maatregelen is het natuurlijk búitengewoon onaantrekkelijk om over te stappen naar een andere appstore of een andere betaalmethode. En dat lijkt dan ook precies de bedoeling van Apple te zijn geweest: oké, we moeten van de DMA een alternatief bieden, dit is een alternatief dus haha ja we voldoen hoor.

Ik had ooit de “ja haha” regel: als je dat in je juridisch argument gebruikt, dan is het argument onjuist. Die is niet zo’n succes gebleken maar hij klopt wel precies met dit geval.

Het lastige is natuurlijk: wat gaan we eraan doen als Europa zijnde? Snel doorpakken vanuit de Commissie en direct een bindende aanwijzing zou het verstandigste zijn – boetes hebben weinig effect, maar “je product moet van de schappen tenzij je deze maatregel doorvoert” zal een stuk meer pijn doen.

Arnoud


Japanse overheid wijzigt regelgeving die gebruik van diskettes verplicht

“rainbow diskettes, IBM formatted” by frankieleon is licensed under CC BY 2.0

Het Japanse ministerie van Economie, Handel en Industrie heeft allerlei regelgeving aangepast die het gebruik van diskettes en cd-roms verplicht. Dat las ik bij Security.nl. De aangepaste verordeningen gebruiken nu techniekneutrale benamingen.

Waarom is mij niet duidelijk, maar Japan bleek bijna 2000 wetten en regels te hebben waarin expliciet naar floppydisks werd verwezen. De BBC legt uit:

This is not the first time Japan has hit the headlines for its old-fashioned habits – which remain a paradox given the country’s proficiency at developing exciting new products. Various explanations have been offered, including poor digital literacy and a bureaucratic culture with conservative attitudes.
Mijn gok zou zijn dat dit als stoffig detail in een wet staat en niemand zin had om daar een punt van te maken. Het gaat toch goed? Ik zie niemand op straat demonstreren. Nou dan.

Veel mensen linktipten me dit bericht vanuit een motivatie van “haha gekke juristen zijn zo ouderwets”. Dat zal zeker ook mee hebben gespeeld – maar de reden om zo ouderwets te doen is vaak simpel: (a) het werkt, (b) we weten dat het rechtsgeldig is. Dat moeten we met jouw flitsende app nog maar zien, en die floppy disk heeft géén ellenlange uitsluiting van aansprakelijkheid.

In Nederland hebben we nooit expliciete regels over floppy’s als verplicht medium gehad. Ja, er was de Aangiftediskette die in 2008 ‘abrupt’ werd afgeschaft, maar dat was een optie en geen plicht. De beste analogie is volgens mij de fax, die in 2021 bij de Rechtspraak als laatste werd afgeschaft. Ik schreef toen:

De overstap van post naar fax was destijds al een grote stap. Ik kon niet precies achterhalen wat de eerste uitspraak was waarin faxverkeer als rechtsgeldig werd erkend, de strafzaak HR 13 september 1988, NJ1989,12 lijkt de eerste uitspraak te zijn geweest. Hierin stond ter discussie of een gefaxte pleitnota wel rechtsgeldig ondertekend was door de advocaat. Immers, hoe controleer je de echtheid van een korrelig plaatje? Gelukkig was de advocaat-generaal van de HR behulpzaam:
Nodig is dat de advocaat telefonisch of schriftelijk aan de griffie van de HR laat weten dat de gefotocopieerde handtekening zijn handtekening is. Waar zo een nadere mededeling ontbreekt zal slechts een toevallige omstandigheid, zoals de aanwezigheid in het dossier van een brief van de indienende advocaat met diens originele handtekening en de mogelijkheid om de overeenkomst van die handtekeningen zonder moeite vast te stellen, de schriftuur met de gefotocopieerde of ‘gefaxte’ handtekening kunnen redden.
In andere zaken werd vergelijkbaar geoordeeld, waarbij ook wel als argument werd geaccepteerd dat je het origineel naleverde en dat men achteraf kon zien dat dit identiek was aan de fax. Dan heb je je origineel maar kan het allemaal net wat sneller. Daar kon niemand op tegen zijn, maar zeker woog ook mee dat professionele procespartijen zoals advocaten of rechters er geen belang bij zouden hebben om vervalste faxen te sturen. De kans op vervalsingen zou dus klein genoeg zijn.
Japan lijkt vergelijkbaar te hebben geoordeeld, waarbij informatiebeveiliging een argument was. Een floppy per koerier is immers lastiger te hacken dan een internetverbinding.

Arnoud

Is het strafbaar om beveiligingscamerabeelden te wissen als daar een strafbaar feit op te zien is?

Uit een recente discussie alhier:

Stel je voor dat mijn camera beelden opneemt van iemand uit de buurt die een misdrijf begaat (zeg, iemand zwaar lichamelijk letsel toebrengt). Als de politie dan weet dat ik een camera heb zullen ze die beelden willen hebben, en die dan vorderen zodat die als bewijs kunnen dienen. Wat nu als ik bij mezelf denk “Ja die persoon die ken ik, die is zeer agressief, dus als die weet dat hij dankzij mijn camerabeelden veroordeeld is dan komt ‘ie vast verhaal halen, of wraak nemen op mij of mijn gezinsleden”, en daarom wis ik die beelden direct. Is dat dan strafbaar?
Dat is een goeie vraag. Je hoort vaak dat “vernielen van bewijs” strafbaar is, maar laten we eens nagaan hoe dat precies zit. Artikel 189 Strafrecht regelt onder meer de strafbaarheid van het wegmaken van bewijs (tot 6 maanden cel):
[Strafbaar is] hij die nadat enig misdrijf is gepleegd, met het oogmerk om het te bedekken of de nasporing of vervolging te beletten of te bemoeilijken, voorwerpen waarop of waarmede het misdrijf gepleegd is of andere sporen van het misdrijf vernietigt, wegmaakt, verbergt of aan het onderzoek van de ambtenaren van de justitie of politie onttrekt;
We nemen even aan dat het gaat om een misdrijf, zoals een overval, beroving of mishandeling, dat op beeld is vastgelegd door je camera. Bij overtredingen (je filmt iemand die door rood licht rijdt) is dit artikel niet van toepassing.

Strafbaar is dus het wegmaken van “sporen van het misdrijf”. De videobeelden van het misdrijf zijn aan te merken als dergelijke sporen. Je maakt die weg, want je gooit de data erop weg zodat er niets meer te onderzoeken over is. De enige vraag is dan nog of je dit doet met het genoemde oogmerk: het misdrijf bedekken (verhullen, verbergen) of de opsporing/vervolging bemoeilijken.

De vraagsteller noemt een heel ander motief, namelijk angst voor jezelf. Er is echter een uitspraak uit 2013 waarin een discotheek-eigenaar videobeelden van een mishandeling voor zijn deur had gewist met als motivatie de reputatie van de disco te beschermen. Dat was geen legitiem motief: alleen de angst om zélf vervolgd te worden op basis van die beelden, of directe bloedverwanten beschermen kan een uitzondering zijn (lid 3). Het motief van angst voor jezelf is uiteindelijk nog steeds het oogmerk om het te willen wissen om zo nasporing of vervolging te bemoeilijken. Oftewel: waarom je de vervolging wilde bemoeilijken, doet er niet toe.

Ik kan angst voor represailles goed billijken, maar met deze beperkte uitzondering in de wet zie ik niet hoe je dat juridisch kunt rechtvaardigen. Behalve wellicht als noodweer, je zat acuut hoog in je angst en wiste in totale paniek de beelden want de verdachte stond met een knuppel voor de deur, zoiets. Mijn conclusie is dus: ja, als je videobeelden wist terwijl je weet dat er een misdrijf op staat, dan is dat strafbaar.

Ben je bang dat je voor zulk wissen vervolgd zou worden, dan is denk ik de enige tip om structureel en automatisch beelden te wissen. Gebeurt het wissen namelijk altijd automatisch na 72 uur en hoor je pas daarna dat je daarmee bewijs hebt gewist, dan ben je niet strafbaar want dan ontbreekt de opzet. De reden dat ik “altijd” en “structureel” zeg is omdat je dat kunt aantonen. Wis je nooit iets en nu nét die ene video met dat misdrijf erop, dan is het buitengewoon ongeloofwaardig dat je niet wist van die gebeurtenis.

Arnoud

Populaire AI-tools geven juridische antwoorden vol fouten, joh wat dacht je zelluf

jambulboy / Pixabay

Chatbots van OpenAI, Google en Meta zijn zeer gevoelig voor ‘hallucinaties’ bij het beantwoorden van juridische vragen, zo las ik bij Advocatie. Men baseert zich op onderzoek van Stanford University, dat bij juridische vragen in driekwart van de antwoorden fouten vond. Fascinerend, maar het betekent hooguit dat je geen generieke chatbot voor een specifieke taak moet gebruiken.

Op voorhand ben ik altijd erg kritisch op onderzoeken die zich baseren op GPT-3.5, zeg maar de gratis versie van ChatGPT. De verschillen tussen 3.5 en 4 zijn echt enorm. Maar hier gaat het specifiek om de kwestie van juridische vragen in een algemeen taalmodel. En dan is het natuurlijk redelijk logisch dat daar rare, algemene antwoorden uit komen: al die juridische kennis zit niet in de dataset.

Maar belangrijker: generatieve AI is geen orakel dat antwoorden genereert op basis van een analyse van de vraag. Het zijn stochastische papegaaien, patroonzoekers die een leuk klinkende tekst produceren die redelijk aansluit op de invoerprompt. Of die vraag enige relatie heeft tot de werkelijkheid, is daarbij volkomen irrelevant.

Dit krijg je pas anders als je zo’n systeem voedt met specifieke juridische kennis, want dan kan het systeem in ieder geval de benodigde kennis reproduceren om het antwoord mee aan te kleden. Maar strak afstellen blijft noodzakelijk, zoals het DPD chatbot-incident laat zien.

Het probleem is dus eigenlijk fundamenteler: we gebruiken een tekstgenerator om antwoorden te zoeken. Dat is natuurlijk omdat die generatoren nu de hypewind mee hebben, maar eigenlijk is het raar. Er zijn genoeg juridische kennissystemen die wél gericht encorrect antwoorden op juridische vragen kunnen oplepelen. Koppel die dan aan zo’n tekstgenerator om het mooi te maken, zou je zeggen. Maar dat laat nog even op zich wachten.

Arnoud


Je vraagt geen akkoord op privacyverklaringen, maar hoe moet het dan wel?

Een lezer vroeg me:

Ik ben bestuurder van een stichting die lotgenoten van een medische aandoening wil helpen. Hiertoe koppelen wij patiënten aan buddy’s, en wij hebben een portaal ingericht waar je je aan kunt melden. Momenteel staat daar “Ik ga akkoord met de privacyverklaring”, maar ik had begrepen dat dat niet genoeg is. Hoe moet het wel?
Al geruime tijd roep ik inderdaad dat mensen op moeten houden met akkoord vragen op privacyverklaringen. De achterliggend gedachte is dat een privacyverklaring een toelichting is. Zie het als de bijsluiter bij medicatie: daarin staat vooral details zoals hoe vaak innemen, bijwerkingen en wat als je een dosis gemist hebt.

Wat het medicijn doet en hoeveel je moet nemen, staat op de doos (en zegt de apotheker). Hier ook: je moet dus op het formulier aangeven waarom je die gegevens vraagt en wat daarmee gebeurt. Die tekst kun je dan laten verwijzen naar de privacyverklaring (“voor meer informatie, zie”) maar alléén een “zie de privacyverklaring voor wat we doen met je gegevens” is niet genoeg.

Akkoord vragen is dus irrelevant: dit gaat om informeren en toelichten, niet om de AVG-toestemmingsvraag.

Natuurlijk kan het zijn dat je de gegevens verwerkt op basis van toestemming als AVG-grondslag. In dat geval heb je een toestemmingsvraag nodig, maar ook dan verwijs je niet naar de privacyverklaring want daarin kan geen toestemmingsvraag staan en de inhoud van de verklaring is geen deel van de vraag.

Bij mensen met elkaar in contact brengen is toestemming denk ik de enige mogelijke grondslag. Specifiek bij een contactformulier kun je je echter afvragen of je nog wel een aparte vraag nodig hebt. De strekking van het formulier is immers duidelijk: deze gegevens gaan naar potentiële buddy’s (of jouw gegevens als buddy naar een patiënt die bij jou zou passen), dus hoe kun je invullen en opsturen anders opvatten dan een toestemming, een “Ja graag, doe maar”.

Arnoud

BNR: politie vordert vaak beelden van deurbelcamera’s

De politie vordert vaak beelden van deurbelcamera’s waardoor adressen van nietsvermoedende burgers in strafdossiers terecht kunnen komen. Dat las ik bij Security.nl, dat zich baseert op onderzoek van BNR met de alarmerende tekst “Eigenaren van een deurbelcamera moeten hun videobeelden vaak onder dwang afstaan aan de politie”. Strafrechtadvocaten maken zich zorgen.
Al een jaar of vijf bestaat het initiatief Camera in Beeld, waarbij je als particulier met deurbel/beveiligingscamera jezelf kunt registreren in een centrale database waar de politie toegang toe heeft. Bij misdrijven gepleegd in de buurt weet de politie zo snel waar men aan moet bellen.

Alleen: omdat camerabeelden ook bijzondere persoonsgegevens kunnen bevatten, mag een agent daar juridisch gezien niet vrijwillig om vragen. Die moeten worden gevorderd, een formeel bevel dus, en de burger is dan verplicht daaraan mee te werken. Het verbaast me dan ook niets dat de politie “vaak vordert”, ik zou eerder verbaasd zijn als men “regelmatig informeel vraagt” en dan beelden meekrijgt.

In de praktijk blijkt het alleen wat ingewikkelder uit te pakken, zo laat BNR zien:

Advocaten waarschuwen ervoor dat de adressen van nietsvermoedende burgers zo ook in strafdossiers terecht kunnen komen. Een verdachte die gesnapt is door een cameradeurbel heeft namelijk het recht alle bewijsstukken tegen hem in te zien. Daaronder valt de vordering, met naam en adres van de eigenaar van de deurbelcamera. Alleen onder bijzondere omstandigheden kunnen die gegevens afgeschermd worden, bijvoorbeeld wanneer er ‘al vervelende ervaringen zijn met de dader’, zegt Luna van Heerwaarden woordvoerder Korpsleiding.
(Dit geldt natuurlijk ook bij vorderingen van camera’s die niet in Camera in Beeld staan. Als een agent er bij buurtonderzoek achter komt dat een camera mogelijk bewijs heeft vastgelegd, dan kan ook dan al een vordering worden gedaan.)

Dat van dat naam en adres in het strafdossier heeft lang niet iedereen scherp. Je adres kan zelfs in het vonnis terechtkomen, zoals BNR met een voorbeeld laat zien:

In de nacht van 25 december 2019 omstreeks 02:00 uur is, aan de Hampshire ter hoogte van perceel [nummer 1] te Hengelo, een vrouw, naar later bleek: [slachtoffer 1] , liggend op de grond aangetroffen door getuige [slachtoffer 2].
De anonimisering gaat niet verder dan het huisnummer, waardoor het voor betrokkenen best nog mogelijk kan zijn te achterhalen bij wie de beelden verkregen zijn. Ik weet alleen niet of dat erg is: die persoon heeft immers per definitie niet vrijwillig die beelden gegeven, ze zijn opgeëist door de politie. Maar bij een burenruzie waarbij de overbuurman 112 belde en na vordering beelden af gaf, kan ik me best voorstellen dat iemand verhaal komt halen.

Arnoud


‘Pokémon met pistolen’ is plots populair, maar wordt ook beschuldigd van plagiaat

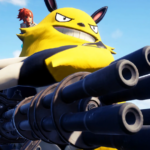
Palworld is een gigantische hit, las ik bij Nu.nl. Maar er is kritiek: de monsters in de spelwereld lijken erg veel op de bekende Pokémon figuren. Ik weet bijvoorbeeld niet hoe die figuur hiernaast heet maar dat het de Alibaba versie van Pikachu is, dat zie ik wel. Het roept dus de vraag op, mag dat zomaar?

In zeer korte tijd wist het spel 5 miljoen exemplaren te verkopen, met ook records op aantal simultane spelers. Het spel is zeker uitdagend en verslavend (op een positieve manier), maar het argument dat het komt omdat het aanhaakt bij de bekendheid van Pokémon komt dan snel op.

Het algemene idee van monsters moeten vangen en ontwikkelen tot krachtiger hulpjes is in zijn algemeenheid niet te beschermen. Het is dus prima als bij Palworld dat net zo werkt als bij Pokémon. De figuren heten anders en zijn niet evident vrijwel hetzelfde in het ontwerp, dus ook merk- en auteursrechtelijk lijkt het goed te zitten.

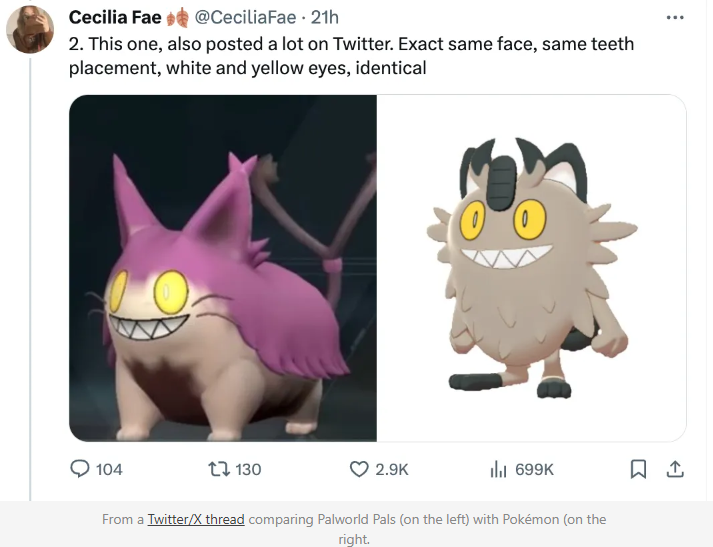
Ik zeg lijkt, want wie dieper graaft en de 3d mesh modellen erbij pakt, die komt frappante overeenkomsten tegen. Een anonieme Xer vond vele voorbeelden die hierop wijzen:

According to two experienced AAA game artists who spoke to VGC, the model comparisons on X are likely evidence that Palworld’s character models were indeed based on Pokémon assets. “You cannot, in any way, accidentally get the same proportions on multiple models from another game without ripping the models. Or at the very least, tracing them meticulously first,” one senior character artist told VGC anonymously, adding: “I would stand in court to testify as an expert on this.”
Die modellen zitten zogezegd onderhuids, maar ook op zo’n model kan prima auteursrecht rusten. De monsterfiguren zijn immers fictief en geen nabootsing van bijvoorbeeld een echte wolf of beer. Maar ook op het uiterlijk zijn genoeg dichte overeenkomsten gevonden (klik voor groot):Nintendo moet nog reageren, wat opmerkelijk is gezien hoe assertief het bedrijf bovenop haar intellectuele rechten zit.

Arnoud

Kabinet wil dat Twitter-alternatieven snel aan elkaar worden gekoppeld

assorted electric cables
Photo by John Barkiple on Unsplash

Het zou goed zijn als gebruikers van socialemediaplatform Threads snel kunnen praten met mensen op Mastodon en andersom, las ik bij Nu.nl. De Nederlandse overheid experimenteert namelijk sinds vorig jaar juni met een eigen Mastodon-omgeving, maar men zou graag willen dat de communicatie ook naar Meta’s X-concurrent Threads kan lopen. Het gaf wat ophef in de zin van “waar bemoeit de overheid zich mee” of “hoe dom kun je zijn”, maar juridisch is dit zo raar nog niet.

Technisch is het ook al helemaal niet zo raar:

Threads en Mastodon gebruiken allebei het protocol ActivityPub, waardoor ze in principe kunnen samenwerken. Als ze gekoppeld worden, zou een bericht op Threads daardoor ook zichtbaar zijn voor gebruikers op Mastodon. Mogelijkheden voor deze koppeling worden nu op kleine schaal getest, zonder zicht op een grootschalige uitrol.
Het lijkt dus primair een implementatieprobleem dat vanwege de nieuwigheid wat langer duurt dan je zou verwachten. Maar de bezwaren zijn fundamenteler, dit is toch iets dat je niet kunt eisen? Iedereen timmert zijn eigen platform toch helemaal dicht en waarom zou je de concurrent erop laten?

Nou, omdat dat moet, zei de jurist. De Digital Markets Act (DMA), het chagrijnige broertje van de DSA, bevat in artikel 7 namelijk een expliciete plicht tot interoperabiliteit als je “poortwachter” bent:

Een poortwachter die nummeronafhankelijke interpersoonlijke communicatiediensten aanbiedt welke op grond van artikel 3, lid 9, zijn opgenomen in het aanwijzingsbesluit, zorgt ervoor dat de basisfuncties van zijn nummeronafhankelijke interpersoonlijke communicatiediensten interoperabel zijn met de nummeronafhankelijke interpersoonlijke communicatiediensten van een andere aanbieder die dergelijke diensten in de Unie verleent of voornemens is dat te doen. Daartoe maakt de poortwachter de nodige technische interfaces of soortgelijke oplossingen met het oog op interoperabiliteit op verzoek en kosteloos beschikbaar.
Het ‘aanwijzingsbesluit’ is het besluit van de Europese Commissie dat je poortwachter bent, oftewel een ict-dienstverlener met aanzienlijke impact, een belangrijke toegangspoort voor zakelijke afnemers naar hun (potentiële, b2b en/of b2c) klanten en dat nog duurzaam en verankerd ook nog.

Meta is vorig jaar aangewezen als poortwachter, en daarbij is hun dienst Messenger genoemd. Meta vecht dat nu aan, met als argument onder meer dat het consument-consument communicatie is en geen belangrijke toegangspoort voor bedrijven. Voor Threads kan ik het zo snel niet vinden, maar dat kan zijn omdat het net te laat (zomer ’23) werd geïntroduceerd.

Twitter (X) specifiek is géén poortwachter, hun omzet is te klein om ze hiervoor in aanmerking te laten komen. Die hoeven dus niet interoperabel te zijn met Mastodon, Threads of Messenger.

(De grote knaller is natuurlijk dat Apple voor iMessage wél als poortwachter voor chatdiensten is aangemerkt, en dus open zou moeten. Apple is het daar Heel. Erg. Niet. Mee. Eens.)

Arnoud