Hoe betrouwbaar zijn digitale foto’s tegenwoordig nog als bewijs?

Foto via PetaPixel, © Tessa Coates

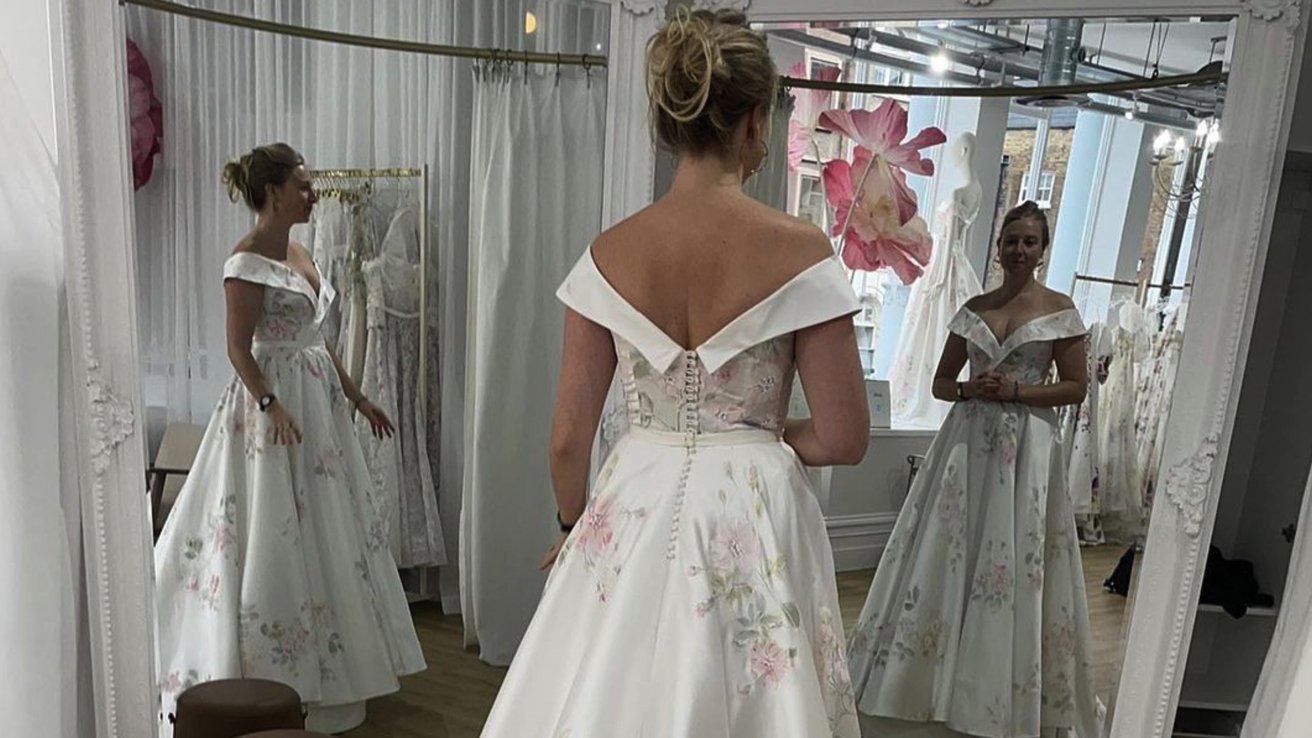
“Het weefsel van de werkelijkheid brokkelde af”, aldus de Britse acteur Tessa Coates toen ze de iPhone-foto bekeek waarop ze een trouwjurk paste. Niet zonder reden – klik op de thumbnail om haar foto te bekijken. Coates kijkt in drie spiegels, en in elke spiegel staan haar handen anders. Wat betekent dat, vroegen velen mij, voor de bewijskracht van foto’s?

Apple Insider legt uit:

Coates was moving when the photo was taken, so when the shutter was pressed, many differing images were captured in that instant as the camera swept over the scene, since it was a panoramic photo capture. Apple’s algorithm stitches the photos together, choosing the best versions for saturation, contrast, detail, and lack of blur.
Het achtergrondartikel van PetaPixel gaat meer in op de details. De kern is dat een foto dus al lang niet meer is dan een registratie van het licht dat op de sensoren valt, maar dat met allerlei technieken het beeld wordt aangepast om zo goed mogelijk te passen bij wat we verwachten van een camera.

Een heel extreem voorbeeld kwam dit voorjaar in het nieuws toen bleek dat Samsung’s camera bij detailfoto’s van de maan gewoon een andere afbeelding van de maan erin zet zodat het mooier lijkt. Samsung omschreef dit als “effectively remove noise and maximize the details of the moon to complete a bright and clear picture of the moon”, maar voor mij is een rondje uitknippen en een eerder gemaakte superfoto erin schuiven toch iets anders. Dat gezegd hebbende: het is en blijft een foto van de maan.

Ook de foto van Coates hierboven is in zoverre echt dat ze echt zo stond en dat die spiegels echt die reflectie gaven. Het zijn alleen drie verschillende reflecties die nu samen op de foto stonden.

Betekent dit nu dat we voortaan foto’s het raam uit kunnen doen in het bewijsrecht? Welnee. Juristen zijn conservatief – we luisteren ook nog steeds naar getuigen, ondanks dat er gebouwen gevuld kunnen worden met onderzoeken die aantonen hoe onbetrouwbaar die zijn en hoe foutgevoelig het afnemen van een verhoor kan zijn.

Het komt in de praktijk zeer zelden voor dat serieus getwijfeld wordt aan de echtheid van documenten zoals foto’s. Het wordt regelmatig geopperd, maar in Nederland accepteert de rechter geen argumenten van het soort “foto’s kunnen eenvoudig gemanipuleerd dus daarom mag u niet naar deze foto kijken”. De vraag is: waaruit blijkt dat déze foto is gemanipuleerd. Het aantal vonnissen waarin daadwerkelijk serieus zulke manipulatie aan de orde is, is volgens mij op éen hand te tellen (en dan bedoel ik niet binair tellend, grapjassen).

De discussie gaat vrijwel altijd over wat het bewijs impliceert. Wat betekent deze clausule, wat gebeurt er op deze foto, laat deze log echt een inbraak zien? Vaak zijn feiten voor meerdere interpretatie vatbaar. Iemand steekt zijn hand op – vraagt hij aandacht, gaat hij slaan, weert hij af? Die discussie verandert niet omdat de iPhone foto’s aan elkaar weeft voor een mooier beeld.

Arnoud

Hand opsteken als je op je verjaardag een AI Act cadeau krijgt

De AI Act komt er definitief, al is het nog spannend wanneer precies. In een marathonsessie (22uur, pauze, 14uur) is de Europese wetgever eruit gekomen op alle belangrijke punten. De definitieve tekst moet nog afgerond, maar dit is wat we nu weten.

Het grootste deel van de discussie ging op aan de vraag hoe biometrie op afstand te reguleren, met name omdat politie en veiligheidsdiensten daar graag gebruik van willen maken maar dat op gespannen voet staat met mensenrechten. Uiteindelijk is gekozen voor een verbod met enkele uitzonderingen: bestrijding terrorisme, gericht volgen van een verdachte en opsporing van ernstige misdrijven. Of daarmee de risico’s van predictive policing zijn weggenomen, betwijfel ik zeer.

De definitie van een AI is overgenomen van de OECD, en komt neer op “alle autonoom opererende systemen waarvan de uitvoer direct van invloed is op de omgeving”. Welke technologie er achter zit, is dus niet relevant, net als of de AI standaard is of zeer vernieuwend. Het gaat erom of het ding zelfstandig in de rondte mag slaan.

Als iets aan die definitie voldoet, is de volgende vraag of dat fysiek in de EU gebeurt of dat de uitvoer bedoeld is om in de EU te gebruiken. Zo ja, dan is de AI Act van toepassing. En dan komen we gelijk bij de vraag hoe erg de risico’s van deze AI zijn.

De strengste regel is voor de engste vormen van AI. “Verboden praktijken” moeten binnen zes maanden na inwerkingtreding van de AI Act (beoogd is januari) volledig stoppen. Hieronder vallen onder meer onbewuste manipulatie, social credit scoring en realtime biometrie op afstand. Nieuw is een verbod op emotieherkenning op het werk, zoals bij assessments van sollicitanten of het monitoren van personeel (tenzij het gaat om veiligheidsscans zoals bij slapende machinisten).

De ‘lichtste’ vormen van AI kennen geen bijzondere risico’s en krijgen alleen transparantieplichten opgelegd. Kort gezegd moeten deze duidelijk aangeven dat ze AI zijn (“Dag, ik ben een chatbot, hoe kan ik u helpen?”). Ook hun uitvoer moet gemarkeerd zijn als van AI afkomstig, maar het is nog niet duidelijk of dit zou betekenen dat alle AI-gegenereerde tekst of beeld een watermerk moet krijgen.

De meeste aandacht gaat uit naar de “hoog risico” AI, AI systemen die bijzondere risico’s voor mens of maatschappij opleveren. Dat kan variëren van discriminatie van personen tot fysiek letsel, fouten bij het bereiden van voedsel of het vervuilen van het milieu door een verkeerde inschatting. Allereerst moet hierbij een fundamental rights impact assessment of FRIA worden uitgevoerd. En als dat gedaan is, dan kan het echte werk beginnen: kwaliteitsborging, verantwoordingsprocessen, documentatie, logging en menselijk toezicht op hun inzet. De inzet van een aparte AI Compliance Officer is dan ook zeer aan te raden.

Ook is veel aandacht gegaan naar de zogeheten foundation modellen, de algemene modellen zoals Google’s Bard of ChatGPT. Deze kunnen alles, en zijn dus niet aan een specifiek risico te koppelen. Aanbieders hiervan krijgen basisverplichtingen over transparantie en het aanpakken van generieke risico’s op zich, maar een aanbieder die zo’n foundation model inzet voor een specifieke toepassing moet zélf de uiteindelijke verantwoording dragen. Een aanbieder van bijvoorbeeld een contractenscanner die met ChatGPT teksten analyseert, moet zelf de kwaliteit van de contractenscanning borgen en mag niet simpelweg vertrouwen op wat ChatGPT kan.

Open source modellen zijn in principe uitgesloten van de AI Act. Dit betreft modellen die onder een open of vrije licentie gedeeld worden en waarvan de broncode en de parameters openbaar zijn voor een ieder. Veel innovatie drijft op dergelijke modellen, en hiermee blijft bijvoorbeeld wetenschappelijk onderzoek mogelijk. Wanneer een open source model specifiek ingezet wordt voor een hoog risico toepassing, gaat echter wél de AI Act gewoon gelden.

De boetes zijn niet mals: tot 35 miljoen euro per overtreding of 7% van de wereldwijde omzet van het concern waarbinnen de overtreding wordt gemaakt. Voor ‘kleine’, administratieve overtredingen is dit 7,5 miljoen of 1.5%. Naast deze boetes kunnen de toezichthouders ook bevelen dat een specifieke AI-toepassing wordt bijgesteld of van de markt gehaald.

De beoogde datum van inwerkingtreding was 1 januari 2024, maar omdat er nog flink aan de tekst gesleuteld moet worden om alle compromissen te verwerken én omdat alles in 24 talen vertaald moet worden, is het zeer de vraag of dit gehaald wordt. De bedoeling is dan wel zo snel mogelijk daarna de wet te publiceren.

Er is beperkt overgangsrecht: de verboden praktijken moeten dus binnen 6 maanden stoppen, maar voor de hoog risico AI’s geldt een (sommige bronnen: twee) jaar overgangsrecht waarbinnen alle compliance vereisten moeten zijn verwerkt. Dat is korter dan je denkt: tuig maar eens een data-kwaliteitssysteem op als dat er nog geheel niet is.

Er is van vele kanten kritiek geuit op de AI Act. Enerzijds dat er niet streng genoeg wordt opgetreden tegen de grote risico’s van deze nieuwe technologie, en anderzijds dat regulering juist de innovatie geheel de nek om zal draaien.

Wat dat laatste betreft: ik geloof er niet in dat innovatie alleen goed mogelijk is als er nul regulering is. Ja, je krijgt méér experimenten, maar veel daarvan geven eerder gevaar dan voordeel voor de maatschappij. Het gaat immers niet om hoe geavanceerd de technologie is, maar om autonome inzet – een zelfrijdende auto kan mensen aanrijden, en of dat nou komt door een pulsed neural netwerk dat verkeerde conclusies trok of een beslisboom die niet voorzag in het concept “bakfiets” is volstrekt irrelevant.

Het voor mij grootste probleem zit hem in die hoogrisicotoepassingen, met name omdat dit vaak zwakkere groepen raakt. Werknemers die worden gescreend en beoordeeld door AI, zonder daar weerwoord tegen te kunnen geven. Burgers die geen ambtenaar maar een AI tegenover zich zien en dan hun bijzondere omstandigheden niet kwijt kunnen. Mensen die door een politie-AI worden ‘herkend’ en gevolgd, zonder dat zij dit weten of kunnen klagen dat die herkenning ten onrechte is. Dát is het probleem dat de AI Act probeert op te lossen.

Arnoud PS, jaja, 0x31 alweer vandaag, dank u dank u.
 

Rechter VS gaat onderzoek doen naar Google wegens verwijderde chatberichten

Amerikaanse rechter James Donato zegt Google te gaan onderzoeken. Dat meldde Tweakers maandag. De aanleiding zijn chatberichten die Google moedwillig heeft vernietigd, terwijl dat potentieel bewijsmateriaal was in een lopende rechtszaak tussen het bedrijf en Epic Games. Dat vond Donato niet leuk: “Ik ga tot op de bodem uitzoeken wie er verantwoordelijk is”, zo wordt hij in The Verge geciteerd.

De zaak an sich is best interessant, omdat het duidelijkheid kan geven in wat grote bedrijven met appwinkels mogen. Epic is de aanbieder van het populaire Fortnite, en wilde onder meer een eigen betaalsysteem toepassen:

Ruim drie jaar geleden sleepte Epic Games de mobiele techgiganten Apple en Google voor de rechter. Beide bedrijven werden ervan beschuldigd illegale monopolies te hebben met hun appwinkels, concurrentie in de weg te zitten en hoge commissies te vragen op in-appaankopen, waarvoor geen alternatieven beschikbaar zijn.
Tijdens de zaak werd duidelijk dat Google, net als heel veel bedrijven, een auto-delete heeft op alle interne communicatie. Dat is mede vanwege zorgen over rechtszaken. In de VS moet je namelijk bij een civiele zaak alle mogelijk relevante stukken overleggen aan de wederpartij (“discovery”) zodat beide partijen met open vizier strijden. Dan is een onhandig geformuleerde e-mail uit 2012 erg vervelend.

Het voelt als vernietigen van (potentieel) bewijs, maar het is een staande regel dat als jij beleid hebt met objectieve criteria wat er weg gaat en wanneer, je niets verkeerd doet als je dat beleid uitvoert. Bijvoorbeeld: “alle mail van een ex-werknemer gaat weg 30 dagen na uitdiensttreding”.

Wanneer een rechtszaak eenmaal loopt, ligt dat natuurlijk anders. Dan mag potentieel bewijs absoluut niet worden weggegooid of vernietigd. In het jargon zit er dan een “litigation hold” of “legal hold” op zo’n stuk. (Het is open voor debat wanneer een zaak ‘loopt’, is dat vanaf de eerste blafbrief, pas na ontvangst dagvaarding of misschien zelfs vanaf wanneer je had kunnen dan wel moeten weten dát er een blafbrief of dagvaarding aan gaat komen. Dit verschilt per staat en ga hier alsjeblieft niet zelf mee knutselen.)

Gebruikelijk is dat de advocaten (of bedrijfsjuristen) aangeven wat er bewaard moet worden, omdat zij weten waar de zaak over gaat en de wet het beste kennen. Bij Google is het opmerkelijk genoeg de werknemer die het schuifje legal hold aanzet bij de chat en e-mail, wat er dus toe kan leiden dat ceo Sundar Pichai dat niet deed terwijl er al een rechtszaak liep.

Het ging ook mis bij een ander punt: Pichai gaf aan dat hij soms documenten als “privileged” markeert om te voorkomen dat ze in handen van de wederpartij komen. Privilege wil zeggen dat het vertrouwelijke communicatie tussen advocaat en cliënt betreft – daar mag de andere partij uiteraard geen inzage in hebben. Dat labeltje ergens op plakken is dus best wel een stap, en misbruik daarvan maken om spullen weg te houden zeer zeker niet de bedoeling.

Gezien de feiten snap ik best dat rechter Donato boos is. Hij spreekt van “een frontale aanval op de eerlijke rechtspraak”. “Ik ga tot op de bodem uitzoeken wie er verantwoordelijk is”, aldus Donato.

Wat hij precies kan doen om dat onderzoek uit te voeren is iets minder duidelijk. Hij heeft geen onderzoeksafdeling en kan ook de politie niet instrueren om iets te gaan doen. Hij kan wel dingen doen als als de advocaten van Google instrueren om nu álle documenten te geven en daar een onafhankelijk onderzoeker op zetten die zegt wat er echt advocaatcorrespondentie is, bij ieder onjuist gelabeld document krijgt de advocaat persoonlijk 1000 dollar boete. Hij kan ook een advies aan de beurstoezichthouder FTC geven dat die eens heel goed moeten kijken wat Google allemaal uitspookt, of de Orde van Advocaten aanraden dat ze alle Google-advocaten een fikse waarschuwing geven.

Arnoud


Consumentenbonden vinden keuze tussen betaald en gratis Instagram misleidend

Mensen moeten sinds kort kiezen tussen betaalde of gratis varianten van Instagram en Facebook, las ik bij Nu.nl. Europese consumentenorganisaties noemen die keuze misleidend, oneerlijk en agressief. En dat zijn niet zomaar termen: het is de aanloop naar een rechtszaak wegens schending van het consumentenrecht.

Een klein maandje geleden maakte Facebook- en Instagram-moederbedrijf Meta bekend dat haar diensten nu ook tegen betaling afgenomen konden worden, en dan zonder personalisatie. Dit naar aanleiding van een uitspraak van het Hof van Justitie dat je AVG-technisch niet van ’toestemming’ kunt spreken als er geen betaald alternatief is voor je gratis-met-profiling dienst.

Je kunt nu dus kiezen: betalen of gratis met advertenties. Maar dat laatste is dus misleidend:

Volgens directeur Sandra Molenaar van de Consumentenbond misleidt Meta gebruikers. “Het bedrijf doet alsof er een keuze is tussen een betaalde en gratis optie”, zegt ze. “Terwijl consumenten in de gratis variant in feite betalen met hun gegevens. Er zijn heel duidelijke gerechtelijke uitspraken die zeggen dat deze vorm van gegevensverwerking ook een vorm van betaling is.”
Daarin weegt mee dat je niet verder kunt totdat je de keuze hebt gemaakt. Even een nachtje erover slapen is er dus niet bij. En dat is een klassieke vorm van een agressieve handelspraktijk, die net als de misleidende handelspraktijk sinds enige tijd verboden is in Europa.

Het roept de fundamentele vraag op: hoe moet het dan wel? Als ze alleen de betaalde dienst hadden laten bestaan, was er denk ik weinig juridisch tegenin te brengen. Een netwerkdienst voor 10 euro per maand en zonder tracking, wat precies is daar mis mee. Maar het komt nu agressief over omdat we al heel lang die gratis versie hadden, en dus ons op kosten gejaagd voelen om die tracking te kunnen vermijden.

Je zou deze duale constructie kunnen zien als een vorm van afschrikken: als jij niet gewoon toestemming geeft, dan gaat dat geld kosten vriend. En dan kom je alsnog terug bij de discussie over de vrijwilligheid van toestemming – als er nadelige gevolgen zitten aan je weigering, dan is de toestemming niet rechtsgeldig. Maar wat is een “nadelig gevolg” (detriment, in de literatuur)? Hierover schreef ik vorige maand in de comments:

Als ik terugga in waar die term “detriment” of “nadelig gevolg” vandaan kom, dan kom ik bijvoorbeeld bij WP 187 van wat nu de EPDB is. Hieruit haal ik dat iets nadelig is als het zeg maar bestraffend is, je afschrikt die optie te kiezen. Dit halen ze uit eerdere papers over consent bij medische zaken (bij weigering consent geen behandeling, WP 131) en bij het werk (WP 48, bij weigering geen promotie/nieuwe baan).

Ik kan “een dienst kost geld als je geen persoonsgegevens afstaat” niet op één lijn zien met dergelijke consequenties. Niet behandeld worden als je gegevens niet naar een universiteit mogen voor een breed onderzoek is een heel andere orde dan 10 euro betalen of verstoken blijven van de dienst. Zo veel dingen kosten geld, en geld vragen voor een dienst is ook een legitieme uitoefening van je recht van ondernemersvrijheid. Daarmee komt ook die “passende vergoeding” in een ander licht te staan: als je de fee zo kiest dat het een boete wordt, dan ben je aan het bestraffen in plaats van gewoon je recht op vergoeding voor geleverde diensten uit te oefenen.

Daar kun je wel tegenover stellen dat het aangeboden alternatief verder gaat dan het Hof zei: je betaalt voor advertentievrij Facebook of Instagram, en dat is meer dan enkel trackingvrije dienstverlening. Een optie van zeg 5 euro met ongerichte advertenties zou er dus nog prima tussen hebben gepast.

Arnoud


Kansspelautoriteit verplicht Cloudflare tot staken hosting illegale affiliatewebsites

De Kansspelautoriteit heeft een bindende aanwijzing uitgevaardigd aan het internetbeveiligingsbedrijf Cloudflare, meldde Casinonieuws onlangs. Deze komt erop neer dat de dienstverlening aan twee casino-affiliatesites moet stoppen, omdat deze in strijd met de wet betaalde kansspelen promoten. Als Cloudflare geen gehoor geeft, kan de Ksa dit versterken met dwangsommen of een boete opleggen.

De twee achterliggende affiliatesites promoten deelname aan kansspelen waar geen vergunning voor is gegeven. Dat is op zichzelf verboden; dat soort sites vergemakkelijkt de toegang tot en deelname aan illegale kansspelen. De Ksa heeft al jaren als staand beleid dat ze dan ook mede hierop hun pijlen richten.

Probleem is natuurlijk dat die beheerders dat ook weten, en dus niet bepaald makkelijk aan te spreken zijn:

Via de hostingprovider van de domeinnaam was geen informatie te krijgen zonder een bevel van een rechtbank uit de Verenigde Staten. Via de Mail Exchange-server van het e-mailadres dat de affiliatewebsite gebruikt was ook niets te krijgen. Hiervoor had de Ksa een bevel nodig van een Zweedse rechtbank.
Dat schoot dus allemaal  niet op, vandaar dat de Ksa breder keek en uitkwam bij Cloudflare, een bedrijf dat zich richt op infrastructuur en beveiliging voor websites, het tegengaan van DDoS-aanvallen en DNS-voorzieningen. Die werd aangesproken middels een abuse-melding, waar geen reactie op kwam. De volgende stap is dan deze bindende aanwijzing, en als daar geen gevolg op komt dan volgen dwangsommen en boetes.

Juridisch-technisch klopt het allemaal wel, het is vooral opmerkelijk dat de Nederlandse Ksa zo’n grote en generieke partij aanspreekt op twee specifieke websites. En de meer algemene ict-rechtelijke vraag is dan natuurlijk ook: behoort dat wel te kunnen, dat je een specifieke bevoegdheid inzet tegen zo’n generieke partij?

Enerzijds kun je Cloudflare moeilijk verwijten iets te doen tegen zulke sites. Zij hosten sites in het algemeen, beoordelen daarbij niet op inhoud en zijn dus ook niet aansprakelijk voor wat die sites doen. Dat is al sinds ongeveer 2000 de regel, en staat ook zo in de DSA.

Anderzijds is Cloudflare nu specifiek op de hoogte gesteld van een wetsovertreding van een klant, en ze mag veronderstellen dat dit klopt omdat het de specifieke handhaver is van die wet die het zegt. En deel van die regel sinds 2000 is ook dat je dan ingrijpt, bijvoorbeeld door de content te blokkeren of de site offline te halen.

De pijn zit hem denk ik in de proportionaliteit: mág je wel zo’n generieke partij die zo ver verwijderd zit van de echte overtreding nog vragen om deze site offline te halen? Voor mij speelt daarbij wel mee dat het ingrijpen zeer specifiek kan, omdat je precies weet om welke site het gaat en het blokkeren technisch eenvoudig is. Een ISP vragen een muziekuploadfilter te bouwen op alle peer-to-peer verkeer is van een ander niveau.

Arnoud


Oud-werkgever verwijdert foto niet van website ondanks afspraak wel te doen

Via Reddit:

Op een dag werd besloten dat er foto’s van ons moest worden gemaakt voor op de website. … Begin dit jaar heb ik mijn ontslag ingediend en met de manager per mail vastgelegd; dat wanneer ik uit dienst treed, mijn foto van de website wordt verwijderd. Dat dat zou worden gedaan is toen nadrukkelijk bevestigd. Nu maanden later, staat mijn foto er nog steeds.
Een uitgemaakte zaak, zou je zeggen: er is gevraagd om verwijdering en verwijdering is toegezegd, dus dan moet dat er gewoon van komen. Hoe je dit juridisch ook speelt – AVG, portretrecht, goed werkgeverschap – het moge duidelijk zijn dat bij een toezegging “dit gaat weg” de foto weg moet, en wel zo snel mogelijk.

Maar wat nu als de werkgever had willen zeggen, wij halen geen foto weg? Dan wordt het ingewikkelder, want welke juridische rechten spelen er dan? Allereerst het portretrecht natuurlijk, maar ook de AVG speelt een rol.

Over dat portretrecht speelde in 2019 een zaak van een ex-werknemer op de bedrijfsbus. Die moest eraf, want de werkgever kon niet aantonen toestemming te hebben en na uitdiensttreding heeft de werknemer een redelijk belang zich tegen gebruik te verzetten.

Maar in 2021 won Coolblue als werkgever een vergelijkbare zaak omdat de werknemer rechtsgeldig toestemming had gegeven. Het arbeidscontract had namelijk een expliciete regeling over foto’s mogen maken en gebruiken voor reclame, ook na uitdiensttreding (“Dan hebben we gelukkig de foto’s nog”). Omdat je in een arbeidscontract vrij bent om afspraken te maken, was dat rechtsgeldig.

Ik zeg dat er expliciet bij, omdat vaak ná indiensttreding nog toestemming wordt bedongen, en dat is natuurlijk niét rechtsgeldig. De reden daarvoor laat de vraagsteller mooi zien:

Dit is toen gedaan door iemand, die destijds daar werkte en talent heeft voor fotograferen en photoshop. De foto’s hebben we toen ‘vrijwillig’ laten nemen. Niet op de foto gaan was niet echt een optie.
Je kunt geen toestemming geven als die vrijwilligheid ontbreekt. Dus zonder risico of nadeel “nee liever niet” zeggen. En dit is al heel snel aan de orde bij werkgevers: je wil die promotie, dat vaste contract of zelfs maar die loonsverhoging over drie maanden.

Kun je toestemming intrekken? De auteurswet zegt daar niets over, maar de AVG natuurlijk wel. Maar ook vanuit de redelijkheid en billijkheid zou volgen dat je niet zomaar voor de eeuwigheid toestemming kunt geven voor gebruik van je beeltenis.

De rechter in die Coolblue zaak ging daar ook wel in mee, maar heeft tegelijkertijd ook oog voor de enorme kosten van het overspuiten van al die busjes. Coolblue had al toegezegd het portret niet meer voor nieuwe uitingen te gebruiken, maar per direct alles moeten verwijderen gaat nogal ver gezien de kosten.

Bij de vraagsteller gaat het om foto’s in de online omgeving, waar zulke kosten niet aan de orde zouden moeten zijn. Dat “de oud-werkgever heeft [] aangegeven dat de website wordt vernieuwd en dat het daardoor nog niet is verwijderd”, is natuurlijk volstrekte onzin.

Arnoud


Laadpassen voor elektrische auto’s al jaren gevoelig voor fraude, is dat erg?

Laadpassen voor elektrische auto’s zijn al jaren fraudegevoelig, waardoor het mogelijk is om op kosten van iemand anders de auto op te laden. Dat las ik bij Security.nl, dat zich baseert op eigen onderzoek van cybersecuritybedrijf Vest: vanaf het aanvraagproces voor een pas tot aan het gebruik en betalen voor de dienst gaat het mis, aldus onderzoeker Alexander van Ee.
Zo ongeveer alles dat qua security zou kunnen helpen, blijkt niet aangezet of niet aan controle onderworpen. Je kunt een laadpas aanvragen op andermans naam en bankrekeningnummer, zonder controle. Activatie van de pas blijkt praktisch niet nodig. Klonen van passen is triviaal. De pas praat via een onbeveiligd protocol met de laadpaal. Betalen gaat enkel op basis van uitlezen van het pasnummer, en die zijn eenvoudig te raden (en dus te klonen). Oh, en met een extra stukje software kun je druppelladen: opeenvolgende laadsessies van 59 seconden, die stuk voor stuk gratis zijn omdat pas na 1 minuut wordt afgerekend. Bent u daar nog?

Bij NRC deden ze navraag bij de aanbieders, en die zijn pragmatisch:

De laadpasaanbieders en laadpaaloperators zijn zich bewust van de risico’s, maar achten de kans op misbruik klein. Laadstationexploitant Fastned, dat zelf geen passen verstrekt, zegt „geen noemenswaardige fraudeklachten” te ontvangen.
Onderzoeker Pol Van Aubel, verbonden aan de Nijmeegse Radboud Universiteit verduidelijkt:
Bij veel publieke laadpalen is cameratoezicht, en fraude is strafbaar en op te sporen. Het is immers een trage vorm van diefstal, zegt Van Aubel. „Je staat al snel minstens een kwartier te laden, en bij een tragere lader wel twee uur. Het is niet alsof het een heel lucratieve en risicoloze manier van fraude is.”
Het onderliggende probleem is natuurlijk dat alle passen met alle palen moeten werken. Dat oplossen vereist dus aanpassingen in zowel pas als paal, en dat is behoorlijk duur. Maar zou het juridisch moeten, zoals diverse lezers me vroegen?

Toevallig is bijna een jaar geleden de NIS2-richtlijn aangenomen, die eisen stelt aan de cyberbeveiliging van “kritieke infrastructuur”. Laadpaalinfrastructuur valt daaronder (annex 1, categorie Energie/Elektriciteit) dus die exploitanten (aangenomen dat ze middenbedrijf of groter zijn) moeten de boel op orde hebben. Maar wat betekent dat? Artikel 21 legt het uit zoals alleen een jurist zou doen:

Member States shall ensure that essential and important entities take appropriate and proportionate technical, operational and organisational measures to manage the risks posed to the security of network and information systems which those entities use for their operations or for the provision of their services, and to prevent or minimise the impact of incidents on recipients of their services and on other services.

Oftewel, zorg er voor dat het goed is en dat je de risico’s onder controle hebt. En daar zit hem de kneep: is afwezigheid van cybersecurity een probleem als er geen reële gevallen van misbruik daarvan zijn? Niemand laadt op andermans kosten, gekloonde laadpassen zijn geen ding en gratis druppelladen kan maar dan sta je vele uren bij de paal, tsja wie wil dat nou?

Iets formeler gezegd: een goede cyberbeveiliging is gebaseerd op een risicoafweging. Je neemt de grootte van het risico en de zwaarte van de impact mee, en baseert daar je beleid op. Zelden voorkomende issues met nauwelijks impact kun je in dat beleid prima als restrisico/aanvaardbaar classificeren, met eventueel een potje geld voor dat enkele slachtoffer.

Arnoud

Rechter houdt parkeerboete na verdwenen inloggegevens in stand

Een man die de auto van zijn bezoek te laat aanmeldde omdat naar eigen zeggen de inloggegevens uit de bezoekersapplicatie op de telefoon waren verdwenen moet de door de gemeente opgelegde parkeerboete gewoon betalen. Dat las ik bij Security.nl. Je app achttien minuten te laat aanzetten is te laat, en de loginproblemen zijn jouw probleem?

Een bezoeker van de man parkeerde op een betaaldparkerenplaats om 14.51. De man meldde het bezoek echter pas om 15.09 aan via de bezoekersapplicatie op zijn telefoon. Om 15.01 had een parkeerambtenaar al gezien dat de auto zonder parkeerbelasting te hebben betaald was geparkeerd.

Juridisch is het zo dat als jij andermans parkeerbelasting betaalt, jij degene bent die de auto parkeert vanuit het perspectief van de Gemeentewet. Daarom kreeg deze man dus de naheffing en niet de persoon die feitelijk parkeerde. En waarom het misging? Uit het vonnis:

Eiser voert aan dat hem in redelijkheid niet kan worden verweten dat het voertuig niet eerder dan om 15:09 uur heeft aangemeld in de bezoekersapplicatie op de telefoon. Bij het openen van de app waren de inloggegevens verdwenen. Omdat het parkeerabonnement op naam staat van zijn partner, kon eiser het voertuig niet aanmelden zonder haar hulp en zij was op dat moment niet in de buurt. Na contact met zijn partner bleek dat de inloggegevens op haar telefoon ook waren verdwenen. Het wachtwoord moest via e-mail worden aangepast waardoor het uiteindelijk pas om 15.09 uur is gelukt om het voertuig aan te melden. Eiser heeft wel tijdig gepoogd om het voertuig aan te melden.
Wellicht dat er meer mensen dit probleem bekend voorkomt, bijvoorbeeld na een update van de app of een migratie naar een nieuwe telefoon. Maar juridisch is dat dus echt jóuw probleem.

Weliswaar zegt de wet dat je een redelijke termijn moet krijgen om de parkeerbelasting te betalen, maar dat is hooguit een minuut of vijf, en niet de twintig die hier werden overbrugd. Die termijn gaat grofweg over de tijd om naar een ouderwetse automaat te lopen en daar te betalen.

Wellicht had dit anders kunnen lopen als de bezoeker bij de auto was gebleven. De rechter merkt namelijk op:

Doordat er in geval van eiser niemand in of nabij het voertuig is gebleven, is het risico ontstaan dat er in de tussenliggende tijd een parkeercontrole plaatsvond. De gevolgen hiervan komen voor rekening en risico van eiser.
De bezoeker had na een paar minuten vruchteloos proberen kunnen zeggen, ik loop naar de automaat en betaal even voor een kwartier. Of de hele verwachte parkeerduur en dan onderling verrekenen.

De les is dus: controleer of de app het doet voordat je bezoek er is.

Arnoud


?Casetify nept de hoesjes van Dbrand tot op het gênante af, mag dat?

Telefoonhoesjesmaker Casetify zou de Teardown-skins van Dbrand en de bekende YouTube Zack Nelson (beter bekend als JerryRigEverything) van top tot teen hebben gestolen. Dat meldde DutchCowboys onlangs. De skins zijn met veel liefde en moeite gemaakt, dus de boosheid is goed te begrijpen. Maar mag het? Er is in ieder geval al een rechtszaak gestart.
Zack Nelson staat bekend als een ’teardown’ specialist: hij haalt elektronica uit elkaar en laat zien wat er precies in zit. Een samenwerking met hoesjesbedrijf Dbrand leverde dan ook een serie skins oftewel stickers op die precies vertonen wat er eigenlijk in die telefoon zit. Een knap staaltje werk om dat zo realistisch te doen:

Dbrand has to carefully disassemble the devices it wants to make a Teardown design for, whether it’s an iPhone 15, iPhone 14, Google Pixel 8, MacBook Pro, or a Galaxy Z Flip 5. It then scans their internals using a commercial-grade machine and puts the image into editing software. There, it makes numerous tweaks, such as removing screws, ribbon cables, and wires, as well as shifting some of the components around to ensure the design fits on the back of the phone, laptop, or tablet before making the prints.
Juridisch gezien is dat leuk en aardig maar het geeft je géén rechten op dat idee. Ideeën zijn immers vrij, dus als iemand anders ook zulke hoesjes of stickers met binnenwerk wil maken, dan is dat helemaal prima.

Casetify blijkt niet het idee over te nemen maar gewoon de foto gekopieerd te hebben. En niet alleen dat: men rommelde wat in de foto door elementen te verplaatsen, kennelijk om de kopieeractie te verhullen.

Duidelijke zaak, zou je zeggen. Alleen: een foto die een exacte replica wil zijn van het binnenwerk van een telefoon ligt auteursrechtelijk moeilijk. Auteursrecht krijg je op creatieve inbreng, en wie zo letterlijk en authentiek mogelijk de werkelijkheid vastlegt brengt geen creativiteit in. Zo’n rechttoe-rechtaanfoto is dus niet beschermd.

Nelson en Dbrand hebben daar wat trucjes voor toegepast:

Dbrand spotted the many Easter eggs it planted within its own designs on Casetify’s Inside Out products. That includes the “R0807” tag, which alludes to Dbrand’s tagline as a brand run by robots, as well as the JerryRigEverything catchphrase “glass is glass and glass breaks.”
Of “R0807” telt als creatief betwijfel ik, een naam of aanduiding is gewoonlijk geen auteursrechtelijk te beschermen element. Maar zo’n slogan, in combinatie met lettertype, positionering en dergelijke, lijkt me wel degelijk een beschermd element.

Casetify heeft niet gereageerd anders dan te bevestigen dat er een rechtszaak loopt.

Arnoud

Kan je met een geheimhoudingsbeding wel nog werken als softwareontwikkelaar?

OpenClipart-Vectors / Pixabay

Een lezer vroeg me:

Bij mijn nieuwe werk moet ik een héél uitgebreid geheimhoudingscontract tekenen. Hieronder valt ook alles dat ik leer tijdens het werk, inclusief lijkt mij dus alle opgedane ervaring over programmeertechnieken en dergelijke. Kan een werkgever werkelijk zó ver gaan met geheimhouding?
Papier is natuurlijk geduldig, en in mijn ervaring zijn geheimhoudingscontracten naar werknemers toe vaak héél streng geformuleerd. Vaak bewust: dan zullen die werknemers wel extra uitkijken voor ze iets doen met bedrijfs-informatie. Maar helemaal eerlijk is dat niet, als er zo ook legale dingen verboden worden. En met een boetebeding erbij is dat toch heel erg dreigend.

De wet beschermt bedrijfsgeheimen (Engels: trade secrets) tegen lekken en onrechtmatig gebruik. Grofweg is informatie beschermd als deze daadwerkelijk geheim is, waarde heeft vanwege die geheime status en er maatregelen tegen geheimhouding worden genomen. Een NDA of geheimhoudingscontract is een gebruikelijke maatregel.

Het punt blijft natuurlijk dat informatie wel geheim moet zijn. Als jij uit een openbare bron een handige techniek leert, en die inzet voor het werk, dan is die informatie nog steeds openbaar en valt dit dus niet onder de geheimhouding. Dat zou bij bedrijfsspecifieke details anders kunnen liggen, omdat die meestal geheim gehouden worden en daarom ook waarde hebben.

Een geheimhoudingscontract mág verder gaan dan de wet en ook zaken geheim verklaren die dat mogelijkerwijs niet zijn. Alleen kom je dan al heel snel in wat heet de beperkende werking van redelijkheid en billijkheid: als informatie gewoon openbaar is, waarom in vredesnaam moet deze werknemer dan tóch zijn mond erover houden? Ik zie dat alleen werken in situaties waarin de openbare en de geheime informatie heel dicht naast elkaar ligt.

Als laatste: geheimhouding afspreken tussen werkgever en werknemer kan eigenlijk alleen bij het aangaan van het arbeidscontract. Dat is het moment om de scope van je verplichtingen als werknemer te onderhandelen. Komt men na twee maanden met een NDA – bijvoorbeeld omdat je nu een supergeheim project mag gaan doen – dan is dat rijkelijk laat, en je opdragen dat te tekenen is niet rechtsgeldig.

Wat wél kan is dat de werkgever je bij een concreet project vertelt dat het supergeheim is, en jou instructies geven hoe om te gaan met de geheime informatie. Hij kan verlangen dat je dan tekent “voor gezien”, als bewijs dat je dit allemaal wist.

Zo’n “voor gezien” document kan helpen bij discussies over nalatigheid of zelfs opzettelijk schenden van geheimhouding. Maar dat is niet hetzelfde als een NDA tekenen; je gaat nergens mee akkoord maar je geeft bewijs dat je bent geïnstrueerd.

Arnoud