Rechter VS: Elon Musk en Tesla negeerden fatale fout in Autopilot

Elon Musk en Tesla wisten dat het Autopilot-systeem fouten bevat en hebben deze niet opgelost. Dat meldde AG Connect onlangs. Een rechter in Florida deed deze uitspraak met mogelijk verstrekkende gevolgen in een zaak over een fataal ongeluk in 2019, waarbij de Autopilot een belangrijke rol speelde. Het is geen eindoordeel maar wel een veeg teken.

De achtergrond van de zaak is even kort als luguber:

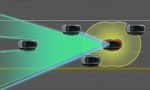
Bij het ongeluk in 2019 zat Jeremy Banner achter het stuur van een Tesla Model 3. Hij had de Autopilot aangezet op een weg zonder middenstreep. Op een kruising stak een voertuig met oplegger over, die door de Tesla-software niet werd gezien. De Tesla schoof onder de aanhanger en Banner kwam om het leven. Nabestaanden van Banner hebben toen een rechtszaak tegen Tesla aangespannen.
Al sinds 2016 is er heisa over dat “AutoPilot” van Tesla, die wel werd aangeprezen als “the car is driving itself.” Dat is niet helemaal waar; als bestuurder (hoi Vincent) moet je aan het stuur blijven om desgevraagd snel in te grijpen bij onverwachte gebeurtenissen zoals een overstekende vrachtauto van 25 meter lang.

Wat er precies van waar is en in hoeverre Tesla’s disclaimers en EULA meewegen, dat is iets waar de jury wat van moet gaan zeggen. Want dit is zoals gezegd geen eindvonnis. Tesla had bezwaar gemaakt tegen de eis tot punitive damages, zeg maar die miljoenen omdat er niet op de magnetron stond dat je er géén natte hond in mocht doen. Iets formeler: de aanvullende schadevergoeding die de jury redelijk acht vanwege het geschokte rechtsgevoel.

Om zo’n eis te mogen doen, moet je aannemelijk maken dat er een redelijke basis in de bewijsstukken is dat deze wel eens toegewezen kan worden. Dit omdat de procedure met die eis erbij een heel stuk langer duurt – en dus duurder is – wat je niet wilt als het nauwelijks kansrijk is.

De rechter zegt hier dus dat aan die eis van aannemelijkheid voldaan is. Er is genoeg informatie om in redelijkheid te kunnen concluderen dat Tesla inderdaad grof nalatig was met de marketing van haar Autopilot. Tegenbewijs is mogelijk, dus de uitkomst kan nog steeds zijn dat het uiteindelijk toch user error was, maar de kans daarop lijkt nu wel ietwat klein.

Arnoud


Blackfriday deal tv gekocht, maar wordt niet uitgeleverd

Via Reddit:

Ik heb eergister tijdens de gaande “Blackfriday deal periode” een nieuwe QD-Oled televisie gekocht via de webshop van Blokker. (…) Deze televisie was qua prijs 2019,- euro. (…) Niet heel veel later kreeg ik ineens een telefoontje van het verkopende bedrijf met de mededeling dat een “ICT fout” ervoor heeft gezorgd dat er een verkeerde prijs voor deze televisie op de website van Blokker stond en dat deze eigenlijk rond de 3050 euro moest zijn.
Discussies over prijsfouten en kennelijke vergissingen bij online aankopen zijn een populaire op deze blog. U herinnert zich vast nog mijn blog uit 2008 over het Otto-arrest, dat er grofweg op neerkomt dat je als consument onraad moet ruiken bij extreem lage prijzen.

Deze consument had onderzoek gedaan en gezien dat deze televisie elders tussen de 2700 en 3200 kostte. Dan is 2019 euro een hele leuke Black Friday aanbieding, dus snel gekocht en betaald en zelfs een orderbevestiging gehad. En dan komt zo’n telefoontje rauw op je dak.

Een prijs van 2019 is zo’n 30% korting ten opzichte van de geciteerde bedoelde prijs van 3050. Dat is geen gek bedrag voor Black Friday. Dus wat dat betreft zou de consument geen onraad hoeven te ruiken.

Alleen: ik zie bij de Blokker een heleboel Black Friday deals maar geen enkele televisie. En dat is in zoverre een probleem dat iets pas een aanbieding is als dat erbij staat, al dan niet in enorme schreeuwende teksten. Enkel dat de prijs laag is, betekent dus niet dat je mag aannemen dat het een aanbieding is.

Als het wél een Black Friday aanbieding was, dus met de Blokker-huisstijl rondjes met de van/voor prijzen en terug te vinden in de categorie “Black Friday”, dan zit de winkel aan deze prijs vast. Een korting van 30% is dan gewoon een leuke korting, en dan is “oeps typefout” geen argument.

Arnoud


FTC wil onrechtmatig gebruik van gekloonde stemmen door AI tegengaan

De FTC wil consumenten beschermen tegen misbruik en fraude van stemklonen door AI. Dat las ik bij Tweakers. Daarom vraagt de Amerikaanse toezichthouder om input door middel van een wedstrijd waarin geldprijzen te winnen zijn voor de inzenders met de beste ideeën.
Het probleem krijgt steeds meer aandacht, ook in Nederland. In augustus nog waarschuwde de politie voor een nieuwe oplichterstruc:

Met behulp van artificial intelligence (AI) is het mogelijk om de stem van iemand anders te imiteren, bijvoorbeeld van een familielid. Vervolgens gebruiken cybercriminelen deze stem om iemand telefonisch op te lichten. Ze laten de stem bijvoorbeeld zeggen dat hij/zij in acute nood zit en snel geld nodig heeft. In het buitenland zijn op deze manier al diverse mensen voor honderdduizenden euro’s opgelicht, en ook de nationale politie maakt zich zorgen over de snelle opmars van AI.
Ook binnen bedrijven is dit een mogelijke truc, denk aan het nadoen van de stem van de directeur (wat bunq-man Niknam overkwam) om zo een collega dingen te laten doen. Natuurlijk is zoiets strafbaar, maar hier geldt “voorkomen is beter dan genezen”. Alleen, hoe dan?

De technologie is vrij verkrijgbaar en eenvoudig genoeg toepasbaar. Dat maakt het lastig om vanuit dat punt nog te reguleren. Natuurlijk, de AI Act zal hier regels over stellen maar wie zulke software exploiteert voor oplichters zal daar weinig aan gelegen zijn. Net zoals het Amerikaanse voorstel va president Biden dat zulke uitvoer gewatermerkt moet zijn (zodra men uitgevogeld heeft hoe dat zou moeten werken).

Veel verder dan “spreek een codewoord af” ben ik nog niets tegengekomen.  Jullie wel? Het kan 25.000 dollar opleveren, lees ik.

Arnoud


Men gebruikt mijn adres als navigatiepunt voor openbare laadpaal, mag dat?

Via Reddit:

Enige tijd geleden is tegenover mijn huis (aan de overkant van de straat) een openbare laadpaal geplaatst door een commerciële partij. Allemaal leuk en aardig, maar ik ben er achter gekomen dat ze mijn adres gebruiken op diverse (kaart-)websites om aan te geven waar deze laadpaal staat.
Ik zie wel hoe dit vervelend is: mensen parkeren hun auto voor je deur, ze bellen aan omdat de paal het niet doet, ze willen even naar de wc tijdens het laden, en ga zo maar door.

Of je er juridisch wat aan kunt doen, is een veel lastiger vraag. Zoals velen in de draad ook al opmerken, enkel een adres (“Dorpsstraat 1, Ons Dorp”) is geen persoonsgegeven omdat er geen persoon aan gekoppeld wordt. Met de AVG in de hand kom je dus niet heel ver.

Het deed me denken aan dat Dronter gezin dat steeds aangewezen wordt door Find my iPhone en dergelijke tools, zij het op basis van GPS-coördinaten:

Veel mensen die digitaal opgelicht zijn, komen in hun zoektocht naar het postadres van een internetsite vaak uit bij de coördinaten 52°30 0 N, 5°45 0 E. Dat meldde de NOS onlangs. En dat is vervelend voor een gezin uit Dronten, want dat is waar hun huis staat. De coördinaten blijken de algemene plaatsbepaling van Nederland te zijn, deze Dronters wonen dus exact in het midden van het land. Maar het lastige is dus dat allerlei databases dit geven als de locatie van degene die je zocht, in plaats van “geen idee, maar ergens in dit land”. Wat is daar nu aan te doen?
Ook daar speelde niet echt een juridische remedie, want niemand in de informatieketen maakt onjuist gebruik van de informatie. De CIA heeft ooit die coördinaten bedacht als “het midden van Nederland”, heel redelijk. Dat wordt gecodeerd als (0,0), heel logisch. GPS-databanken kiezen voor (0,0) als ze geen andere meting hebben, op zich redelijk als je geen out-of-band foutmelding kunt geven. En Apple Maps rapporteert keurig de Haringweg in Dronten als je er (0,0) in stopt want dat is nou eenmaal daar.

Gevolg is wel dat iedereen daar voor de deur stond als ze hun iPhone kwijt waren en ergens in het systeem een GPS-meting (0,0) zei. Dat is onwenselijk (en ondertussen opgelost, je komt nu in het Drontermeer) maar juridisch niet echt aan te pakken.

Bij een laadpaal is vaak het probleem dat die geen ‘eigen’ adres heeft. Dan kun je niet anders dan het dichtstbijzijnde huisnummer in de straat opvoeren, want anders kunnen mensen de paal niet vinden. Behoudens grote overlast (die dus eerst zich moet openbaren) is daar weinig aan te doen.

Arnoud


‘Deepfake’ pornovideo kwalificeert als afbeelding, joh

Een 39-jarige man uit Amersfoort is donderdag door de rechtbank in Amsterdam veroordeeld tot een voorwaardelijke taakstraf van 180 uur. Dat meldde het AD vorige week. Hij had een deepfakepornovideo van journalist en presentatrice Welmoed Sijtsma gemaakt, en dat blijkt dus strafbaar. Joh.

Bij de arrestatie blogde ik:

Een deepfake is een techniek voor het samenstellen van videobeelden met machine learning, meer specifiek een generatief antagonistennetwerk of generative adversarial network (GAN). Heel simpel uitgelegd bestaat een GAN uit twee AI systemen, de een genereert plaatjes en de ander probeert te zien of die gegenereerd zijn. Pas als die laatste ze niet herkent, zijn ze af. Maar los van de technische details, de omschrijving uit het AD “Mijn hoofd is op het lichaam van een pornoactrice gemonteerd.” laat prima zien waar het om gaat. Er zijn immers genoeg andere manieren om dit resultaat te bereiken, ze zijn alleen duurder of arbeidsintensiever dan een GAN.
Als we het zuiver juridisch bekijken, dan komt het neer op de vraag of dit een vorm van ‘wraakporno’ is, of iets preciezer of dit valt onder art. 139h Strafrecht:
Met gevangenisstraf van ten hoogste een jaar of geldboete van de vierde categorie wordt gestraft: a. hij die opzettelijk en wederrechtelijk van een persoon een afbeelding van seksuele aard vervaardigt; b. hij die de beschikking heeft over een afbeelding als bedoeld onder a terwijl hij weet of redelijkerwijs moet vermoeden dat deze door of als gevolg van een onder a strafbaar gestelde handeling is verkregen.
De discussie is dan of een deepfake een ‘afbeelding’ is: het is niet een via traditionele manieren gemaakte reproductie van de beeltenis van Sijtsma, het is de uitkomst van een statistisch proces.

De rechter ziet dat echter niet als een fundamenteel bezwaar:

  1. Op basis van een grammaticale interpretatie van de wettekst kan naar het oordeel van de rechtbank een deepfake pornovideo onder het begrip afbeelding van seksuele aard als bedoeld in artikel 139h Sr vallen. Het begrip afbeelding is een zeer breed begrip en daar valt naar normaal spraakgebruik, zeker in de huidige maatschappij met alle (online) digitale content, zonder meer een digitaal gemanipuleerde video onder.
  2. Bij de beoordeling van de reikwijdte van het begrip afbeelding van seksuele aard moet ook gekeken worden naar de bedoeling van de wetgever ten tijde van de invoering van de strafbaarstelling. … De wetgever heeft zich volgens de rechtbank echter niet slechts tot deze bovengenoemde rechtstreekse opnames willen beperken.
  3. [Tevens] is het artikel ondergebracht in een reeks van artikelen (138 Sr tot en met 139h Sr) die (in min of meerdere mate) de privacy van personen beoogt te beschermen, in dit geval seksuele privacy. … Het te beschermen belang bestaat er aldus uit dat seksueel getint beeldmateriaal niet tegen iemands zin vervaardigd mag worden, dan wel dat dit beeldmateriaal in de privésfeer moet blijven wanneer openbaarmaking nadelig kan zijn voor de afgebeelde persoon. Naar het oordeel van de rechtbank kan ook seksueel beeldmateriaal in de vorm van een deepfake-afbeeldingen onder dit te beschermen belang vallen.
De conclusie is duidelijk: ook deepfakes zijn ‘afbeeldingen’, zij het met de beperking dat
het beeldmateriaal in kwestie zodanig echt lijkt dat het op het eerste gezicht niet duidelijk is dat het gaat om beelden die gemanipuleerd zijn.
Een zelfgemaakte schetstekening zou dus geen ‘afbeelding’ zijn, en zelfs een realistisch schilderij niet. Het gaat erom of het publiek op het eerste gezicht zou denken dat de afbeelding echt is, zeg maar dat het een foto of video van de werkelijkheid is.

De ietwat opmerkelijke conclusie is dus dat als duidelijk is dát het een deepfake is, het niet strafbaar is. Maar alleen maar letterlijk dat erbij zeggen, is volgens de rechtbank dan weer niet genoeg:

De door verdachte gemaakte deepfake pornovideo van aangeefster kan naar het oordeel van de rechtbank daarom aangemerkt worden als een afbeelding van seksuele aard van een persoon. De door verdachte op de video geplaatste tekst dat het gaat om een deepfake maakt dat niet anders. Daarbij neemt de rechtbank in aanmerking dat de strafbaarheid van de gedraging ligt in de vervaardiging van het seksuele beeldmateriaal zelf.
Deze volg ik niet helemaal, want als het criterium is hoe het publiek het percipieert dan lijkt me een duidelijke disclaimer wel degelijk relevant bij de toetsing aan dat criterium.

Arnoud

Mag mijn werkgever me in alle ICT-systemen blokkeren omdat ik geschorst ben?

Een lezer vroeg me:

Vanwege een arbeidsconflict ben ik geschorst (non-actief). Ik kom er nu achter dat ik niet meer in kan loggen op mijn mail of andere ict-systemen van het werk. Mag dat zomaar?
In principe beslist de werkgever hoe jij je werk doet. Er is geen recht op toegang tot de werkplek of op specifieke werkmiddelen. De werkgever moet je geven wat nodig is, maar als je op non-actief staat dan heb je geen werkmiddelen nodig. Dus volgens mij is verdedigbaar dat ze per direct het systeem dichtzetten.

Bij een schorsing wordt je loon gewoon doorbetaald. Ook andere arbeidsvoorwaarden blijven van kracht: vakantiedagen blijven opbouwen, je leaseauto hoeft niet ingeleverd, en je mag bedrijfseigendommen zoals laptops of telefoons onder je houden. Maar let op, als er specifieke arbeidsvoorwaarden hierover gelden, dan kan op grond daarvan inleveren wél worden verlangd.

Hier komen we weer bij dat verschil tussen producten en diensten: die laptop mogen hebben is een stukje bruikleen, maar toegang tot de mailbox is een dienst die ten behoeve van het werk verricht wordt. Als er geen werk is, dan hoeft die dienst niet geleverd te worden.

Ik krijg deze vraag vaker. De achterliggende frustratie is dat in die mailbox (of ergens op het systeem) er bewijs ligt dat de werknemer wil gebruiken in de te verwachten ontslagprocedure. Mails met toezeggingen, logs die een ander beeld werpen op wat de werkgever zegt, de cruciale Powerpoint, ga zo maar door.

Juridisch gezien kun je ook met het argument “ik heb bewijs nodig” niet eisen dat de werkgever de ict-middelen weer openzet. De eigenlijke route is dat je advocaat of rechtsbijstandsverzekeraar een artikel 843a Rv-vordering instelt:

Op grond van art. 843a Rv kan een partij die daarbij rechtmatig belang heeft inzage, afschrift of uittreksel vorderen van bepaalde bescheiden met betrekking tot een rechtsbetrekking waarbij hij (of zijn rechtsvoorganger) partij is, bij degene die deze over deze bescheiden beschikt. Uit de vereisten van ‘rechtmatig belang’ en ‘bepaalde bescheiden’ vloeit voort dat het niet mag gaan om een zogenaamde ‘fishing expedition’, waarbij (min of meer) lukraak naar allerlei bewijsstukken wordt gezocht. Het moet voldoende duidelijk zijn om welke bescheiden het gaat, zodat de rechter kan bepalen of een partij rechtmatig belang heeft bij inzage, afschrift of uittreksel.
Als je dus concreet kunt aangeven om welke mails het gaat, of welke logs of andere bestanden het zou moeten betreffen, dan is opeisen daarvan mogelijk. Ik snap dat lang niet iedereen die kennis paraat heeft.

Daarom blijft het advies: kopieer bewijsstukken die jouw positie ten opzichte van de werkgever kunnen beïnvloeden. Een risico daarvan is natuurlijk weer dat je dan beschuldigd kunt worden van stelen van bedrijfsgeheimen. Beperk zoiets dus tot dingen die evident jou aangaan, zoals mails van HR of directie met toezeggingen, niet hele bergen documenten van projecten om aan te kunnen tonen dat je daaraan had gewerkt en niemand ooit had geklaagd.

Arnoud


Terugslag voor massaclaims miljoenen Nederlanders tegen TikTok, Meta, Google en Amazon

Claims voor immateriële schade bij privacyschending kun je niet voor veel gebruikers samen indienen, las ik bij Netkwesties. In oktober bepaalde de rechtbank Amsterdam namelijk dat zulke schade te persoonlijk is om te kunnen bundelen. Ook zet de rechtbank vraagtekens bij de vermeende commerciële motieven van de AVG-massaclaims, die immers allemaal met procesfinanciering worden gevoerd.
De kern van de discussie is natuurlijk of het juridisch wel de bedoeling is, dat een stichting namens een hele groep mensen een claim van zeg een tientje per persoon indient voor een AVG-overtreding. Met name vanwege die procesfinanciering: de partij die de stichting sponsort en de advocaat krijgt bij winst “veelal tussen 10 en 25 procent wat bij elkaar miljarden kan opleveren.”

Op zich is dit een legale constructie. Advocaten mogen niet op no cure no pay opereren, maar dat gebeurt hier niet, en als iemand andermans advocaat wil betalen en alleen bij een gewonnen zaak zijn investering (met winst) terugkrijgt, dan is daar niet direct een wetsartikel tegen.

Het idee van een massaclaim is alleen wel dat er massaal schade is geleden, zodat een hoop mensen tegelijk die gaan claimen en het dan efficiënter is dat met één zaak te doen. De schade is hier wat speculatief: hoe erg is het dat datafuik TikTok alles weet van je kind en een gedetailleerd profiel heeft opgebouwd? Welk schadebedrag zet je op zoiets?

De wet maakt onderscheid tussen materiële en immateriële schade. Het is die laatste categorie waar de rechter moeite mee heeft in een massaclaim: dan hebben we het over zaken als gederfde levensvreugde, angst, boosheid, stress en verontwaardiging. Dat is té persoonsgebonden, de een zal de schouders overhalen over dat profileren en de ander heeft hier langdurig last van.

Materiële schade is in beginsel op geld te waarderen, en daarmee wel geschikt om te bundelen. Dat kan ook bij gebruik van persoonsgegevens:

Deze persoonsgegevens hebben een zekere economische waarde voor degene die ze verkrijgt. … [I]ndien en voor zover persoonsgegevens worden verstrekt om daarmee een dienst te ‘kopen’, moet niet alleen worden gelet op de betaalde prijs (het verstrekken van de persoonsgegevens) maar ook op de daarvoor ontvangen tegenprestatie (de TikTok Dienst).
Dit vereist een nadere analyse van allerlei factoren (de rechtbank noemt er al zeven), maar je kunt niet op voorhand de stelling afwijzen dat er überhaupt materiële schade is geleden. En belangrijker: materiële schade is bundelbaar, al is het maar omdat er uiteindelijk een geldbedrag uitkomt per categorie slachtoffer en dat kun je dan optellen.

De claimstichtingen mogen dus door, mits ze maar focussen op materiële schade. Wel moeten ze nog eens goed kijken naar de constructie, want de rechtbank ziet daar wel vraagtekens bij de financiële onafhankelijkheid. Procesfinanciering mag namelijk niet als de financier zich inhoudelijk mag bemoeien met de procedure. Zo mag deze niet bepalen welke advocaten de zaak moeten doen.

Arnoud

Nee, de Data Act is nog niet aangenomen en dat duurt nog wel even

“The European Parliament has voted to approve the Data Act — controversial legislation that includes a stipulation necessitating smart contracts have the ability to be terminated.” Dat meldde Coin Telegraph onlangs. Ik ergerde me dood, vanwege dat “has voted to approve” en termen als “adopted”. Dit ging bij de AI Act ook zo, dus ik gebruik deze blog voor een lesje Europees staatsrecht.

De Data Act is een van de vele aankomende Europese regels om de data-economie wat meer onder controle te krijgen. Doel is het ontsluiten van de (niet-persoonlijke) data die uit apparaten komt, plus contractuele randvoorwaarden voor datadeelcontracten tussen bedrijven en zo nog het een en ander.

Het Europees Parlement heeft met 481 tegen 30 nu vóór gestemd. In Nederland zouden we dan zeggen, die wet is aangenomen en kan nu naar de Eerste Kamer. Die bestaat niet in Europa, maar er is wel de Raad van Ministers de Council of the European Union (niet te verwarren met de Council of Europe of de European Council). Vandaar taalgebruik als “is nu aangenomen en gaat naar de Raad”.

Alleen, het Europese systeem werkt iets anders. Het Parlement en de Raad zijn onafhankelijke organen die samen (inclusief de Europese Commissie) onderhandelen om tot een definitieve wet te komen. De Europese Commissie maakt een voorstel, dat parallel naar Raad en Parlement gaat. Die gaan er intern over delibereren en stemmen over een onderhandelmandaat, wat vinden wij belangrijk, waar zijn we flexibel en welke dingen zijn wel goed zo.

Als beiden zo’n mandaat hebben aangenomen, dan wordt er onderhandeld. De Raad kan er voor kiezen om gewoon over te nemen wat het Parlement heeft gekozen, en dan zijn we snel klaar. De Raad kan ook een eigen tegenvoorstel doen, en dan moet er dus worden onderhandeld om tot een compromistekst te komen. Dit heet de trilogue, omdat het een dialoog maar dan tussen drie partijen is.

De AI Act zit nu middenin die trialoog bijvoorbeeld. De triloog van de Data Act begint nu: de de Raad had al in maart haar onderhandelpositie aangegeven. Daarin staat ook al een smart-contracts clausule (artikel 30) met ongeveer dezelfde strekking: een smart contract moet een stop-functie hebben en interne controls om getermineerd te kunnen worden.

Mijn interpretatie is dat dit gaat om het kunnen ingrijpen bij op hol geslagen autonome algoritmes, zoals bij financiële handel, omdat dit grote maatschappelijke gevolgen kan hebben. Maar inderdaad is de clausule niet beperkt tot die specifieke randgevallen; ieder smart contract moet deze functie hebben. En de definitie is nogal breed:

(16) ‘smart contract’ means a computer program stored in an electronic ledger system wherein the outcome of the execution of the program is recorded on the electronic ledger; (17) ‘electronic ledger’ means a sequence of electronic data records which ensures their integrity and the accuracy of their chronological ordering;
De clausule blinkt ook niet uit in duidelijkheid: moet die killswitch intern geprogrammeerd zijn (als situatie X, sluit jezelf dan af), moet de eigenaar/beheerder van de software dit kunnen doen of zou een overheidsinstantie het kill-commando moeten kunnen geven? De ophef is dus niet geheel onbegrijpelijk.

Arnoud

Bedenker van populaire crompouce sleept na-apers voor de rechter

© Bammetje Bakery

Een Utrechtse bakker zegt dat ze de nu razend populaire crompouce al in 2020 heeft bedacht. Dat meldde Nu.nl gisteren. In de afgelopen maanden groeide de crompouce uit tot een rage, iedere bakker of supermarkt heeft haar eigen croissantje gevuld met room en een glazuurlaagje. Ik kreeg de vraag zo veelvuldig dat ik er toch maar over blog.

Het door Bammetje Bakery gedeponeerde merk betekent het alleenrecht op die naam, die dankzij TikTok razend populair werd. En dat is op zich prima, daar is het merkenrecht voor. Hoewel het een samenstel is van de bestaande woorden tompouce en croissant, is het samenstel wel een tikje creatief te noemen en daarmee voldoet de naam aan de eisen van de merkenwet.

Bakkerij-keten Van Maanen heeft na een sommatie eieren voor haar geld gekozen, aldus het AD:

De ondernemer stond ‘met de rug tegen de muur’, zegt hij over de boodschap van de advocaat. ,,Deze mevrouw heeft kennelijk recht op deze naam. Ik heb eerst voorgesteld om de rechten af te kopen voor de hele bakkerij-sector. Dat wilde ze niet. Een week geleden hebben we een licentie-overeenkomst afgesloten.’’
Velen vroegen zich af, geldt dat dan ook voor het concept, het product of een specifieke bereidingswijze om die producten te maken? Nee: het merkenrecht geldt enkel en alleen voor die naam, die specifieke term. Wat de samenstelling is van het product, is daar ondergeschikt aan.

Het merkenrecht biedt je de mogelijkheid anderen aan te spreken die jouw merk op hun product plakken, ook (of misschien wel: juist) als hun product anders is dan het jouwe. Dat is immers het hele punt, het kunnen aanpakken van namaak, imitaties, goedkope slaafse reproducties enzovoorts.

Wat je ook kunt doen – zoals Bammetje hier deed – is een licentie verkopen: de concurrent mag dan wél het merk voeren, maar moet dan aan zekere eisen voldoen. Bijvoorbeeld welk recept je moet toepassen, welke vorm of grootte en ga zo maar door. (Dit is niet strikt verplicht maar wel vaak de praktijk.) Zo kun je dan afdwingen dat alle crompouces in de markt aan jouw normen voldoen.

Het bezwaar vanuit de markt zal zijn: iedereen moet toch vrij zijn om zo’n basaal idee ook uit te voeren? Een croissant vullen met room en glazuren voelt niet heel spannend. Je moet er net opkomen, maar om daar dan een alleenrecht op te creëren met de naam gaat dan misschien wat ver. Maar het gaat dus om creativiteit op de naam. Dit product verkopen met een eigen naam mag wel.

Ook valt aan te voeren dat de naam al bestond. Dat is merkenrechtelijk op zich geen bezwaar, tenzij vast komt te staan dat de naam al werd gebruikt voor dat specifieke soort product. Want dan is het de soortnaam en die mag niet worden gemonopoliseerd. Het is mij bijvoorbeeld niet duidelijk of die Zeeuwse crompouce die al 30 jaar bestaat, altijd al zo werd genoemd of gewoon “roze flap” heette.

Arnoud


Dit is hoe elektronische handtekeningen in de praktijk werken

Meestal zetten we handtekeningen omdat we dat mooi vinden, of omdat het extra formeel staat (vanwege de bewijskracht, bijvoorbeeld). Het is nooit erg een handtekening te zetten als dat niet juridisch hoeft. Maar als het wél moet, zoals in dit vonnis, en je doet het niet goed, dan ga je keihard onderuit.

Eiser BridgeFund verstrekt online overbruggingsfinancieringen, en de gedaagde partij was bestuurder van een bedrijf die borg stond voor een financiering van dat bedrijf. Nadat het bedrijf omgevallen was (ontbonden en uitgeschreven KvK), sprak BridgeFund de gedaagde aan op terugbetaling. Die had een mooi verweer: er was nooit een rechtsgeldige borgstellingsovereenkomst tot stand gekomen.

De kern: de beweerdelijke overeenkomst was digitaal en met een elektronische handtekening aangegaan. Dat is spannend, want de wet eist een ondertekend geschrift (art. 7:859 BW). BridgeFund had gekozen voor een systeem van elektronische handtekeningen, wat op zich rechtsgeldig kan zijn als je kunt bewijzen dat een en ander voldoende betrouwbaar in elkaar zit.

Zoals ik recent blogde, de EIDAS Verordening regelt dit onderwerp en benoemt drie soorten elektronische handtekening:

  1. de gewone elektronische handtekening, zeg maar een plaatje van een krabbel;
  2. de geavanceerde elektronische handtekening, het enorme verhaal met grote priemgetallen en certificaten waar de naam in staat die erbij zou horen;
  3. de gekwalificeerde elektronische handtekening, de geavanceerde maar dan is dat certificaat met de naam uitgegeven door een onafhankelijke instantie die instaat voor de juistheid.
De bewijslast welke vorm van tekenen is gebruikt en waarom dit voldoende betrouwbaar is, ligt bij de partij die zich op de handtekening beroept – BridgeFund dus. Als wederpartij hoef je (trouwens ook bij ‘natte’ handtekeningen) niet meer te doen dan te stellen dat het niet de jouwe is, of geen echte handtekening.

Ik laat BridgeFund het even uitleggen. Eerst volgt de aanvraagfase, waarin contact is met de klant (de rechter noemt dit een ‘salespraatje’). Daarna gaat men over tot de contractfase:

Over die fase, waaronder die van ondertekening van het contract, heeft BridgeFund verklaard dat dit proces is uitbesteed aan het gespecialiseerde bedrijf Stiply. Stiply stuurde een code naar het door de klant opgegeven e-mailadres. (…) Met die code kon toegang worden verkregen tot de digitale omgeving waarbinnen de betreffende documenten, in dit geval de overeenkomst van borgtocht, via een touchscreen getekend konden worden. (…) Daarbij komt dat [gedaagde01] onbetwist heeft aangevoerd dat het zakelijke e-mailadres waarnaar de code is verstuurd, niet exclusief voor [gedaagde01] toegankelijk was, maar – wegens zijn regelmatige afwezigheid – ook door andere medewerkers van de vennootschappen werd gebruikt die onder meer administratieve en dagelijkse zaken voor de vennootschappen regelden.
Het probleem met ondertekenen op afstand is dat je hooguit kunt vaststellen dat iemand met toegang tot een zekere mailbox de handtekening zette, maar niet welke persoon dat precies was. Zeker niet als daarvoor zo’n gedeelde mailbox wordt gebruikt. En nee, dat kun je niet weten als BridgeFund maar dat is dus juridisch jouw probleem.

Bij de zitting kwam BridgeFund nog met het argument van een digitaal certificaat, maar dat was rijkelijk laat en bovendien niet onderbouwd (met het daadwerkelijke certificaat, bijvoorbeeld). Daar gaat de rechter dus aan voorbij. En het gevolg is dat niet bewezen is dat er een handtekening is gezet, zodat de overeenkomst inderdaad nietig is en de man formeel geen borg heeft gesteld.

Arnoud