Mag mijn werkgever mij met AI erbij zetten op de kerstborrelfoto?

Photo by JESHOOTS.COM on Unsplash

Een lezer vroeg me:

Bij mijn werkgever is goed gebruik dat bij de kerstborrel een groepsfoto wordt gemaakt van het hele kantoor. Natuurlijk missen er altijd mensen, maar dit jaar had HR bedacht om die mensen er middels AI bij te zetten “want dan is het team compleet”. Hiervoor zouden ze dan de foto’s van intranet gebruiken. Mag dat zomaar? Ik kan me niet herinneren hier toestemming voor te hebben gegeven.
Foto’s van werknemers worden voor allerlei doelen gemaakt. Hier voor identificatie naar collega’s toe op intranet (het smoelenboek), vaak ook voor je zakelijk Office-account, soms zelfs op de bedrijfsbus.

De vraag hier is of je die foto’s mag hergebruiken voor een ander doel, namelijk het (met AI, maar had ook Photoshop kunnen zijn) verrijken van de kerstborrelfoto zodat het lijkt of een afwezige collega er toch bij was. In de AVG heet dat de “verenigbaarheid” met het oorspronkelijke doel, en de discussie komt dan neer op of jij dit mocht verwachten toen je de data verstrekte.

Ik vind het erg moeilijk voorstelbaar dat mensen bij identificatie-foto’s moeten verwachten dat HR daar leuke dingen mee gaat doen. Dit los van de vraag of de grondslag toestemming was, legitiem belang of noodzaak overeenkomst, want in al die gevallen moet je specifiek zijn over wat je gaat doen.

Word je specifiek gevraagd om mee te werken aan sfeerbeeld, dan ligt het denk ik iets meer in de rede dat die beelden ook bewerkt kunnen worden. En dat kan ook omvatten dat jij uit je originele setting wordt gehaald en elders in terecht komt. Maar dat is in mijn ervaring vrij uitzonderlijk en vereist een heel voorzichtige benadering, want werknemers kunnen in principe geen toestemming geven onder de AVG omdat de vrijwilligheid ontbreekt.

Ik zie incidenteel ook discussie dat bedrijven foto’s van werknemers (of van events zoals de borrel) zouden gebruiken om AI-modellen mee te trainen. Het doel daarvan is wederom promotie: je kunt zo meer sfeerbeeld over het bedrijf maken zonder steeds modellen en locaties te hoeven zoeken.

Hier zit de meer fundamentele discussie achter of het gebruiken van een portretfoto voor AI-training telt als “verwerking” en wat dat betekent voor het AI-model zelf. De EPDB heeft daar richtsnoeren over uitgebracht, die grofweg neerkomen op “daar moet je zelf héél goed over nadenken”. Men noemt voorbeelden als een chatbot trainen op klantconversaties, wat me zwakjes overtuigt richting dat ook dit in orde zou zijn – aangenomen dat de AI-foto’s die er uit komen geen reproducties van bestaande werknemers zijn.

Onder de AI Act zal zo’n foto trouwens kwalificeren als een deepfake, een synthetische foto die het doet voorkomen alsof die werkelijk bestaande werknemer echt op de borrel was. De foto moet dan expliciet gemarkeerd zijn als zodanig, maar deze plicht gaat pas vanaf 2 augustus 2026 gelden.

Van lang, lang geleden herinner ik me een bedrijf dat van ontbrekende werknemers een grote kartonnen fotoreproductie liet maken die dan naast de aanwezigen kwamen staan. Ik twijfel nu of dat had gemogen van de AVG.

Arnoud
 

Achmea rekent hogere premie voor vrouwen: ‘wettelijk toegestaan’, maar toch discriminatie

Photo by Hidayat Abisena on Unsplash

Achmea discrimineert door verzekeringspremies voor vrouwen hoger te maken dan voor mannen, oordeelt het College voor de Rechten van de Mens. Dat meldde RTL Nieuws vorige week. De  eigenaar van een koffiebar ontdekte dat een verzuimverzekering duurder is als haar personeelsleden allemaal vrouwen zijn. Dat mag, en is objectief gerechtvaardigd, maar is toch verboden discriminatie.

De koffiebareigenaar deed een berekening voor haar verzuimverzekering:

Op dat moment had ze alleen maar vrouwen in dienst. “Ik weet niet meer om hoeveel personeelsleden het ging. Volgens mij om een verzekering voor vier, vijf of zes personeelsleden.” Uit de berekening bleek dat ze 920,63 euro per maand zou moeten betalen. Daarna vulde ze, puur hypothetisch, ook nog in hoeveel geld ze kwijt zou zijn als ze alleen maar mannen in dienst zou hebben. Het bedrag was dan 691,88 euro per maand. Een verschil van bijna 230 euro.
Dat doet vreemd aan. Maar zoals uit de uitspraak van het college blijkt:
Dit doet [de verzekeraar] omdat uit cijfers van het CBS blijkt dat het gemiddelde ziekteverzuim van vrouwen hoger is dan dat van mannen. Doordat het geslacht van de werknemers als risicobepalende factor wordt gebruikt, wordt bij een team met vrouwelijke werknemers een hogere premie betaald.
Dat klinkt als een objectieve rechtvaardiging voor een verhoogd risico bij de verzekeraar. En het zou mogen volgens Achmea: de Richtlijn gelijke behandeling verbiedt dat alleen bij verzekeringen die mensen particulier afsluiten.

Het College leest die Richtlijn nog eens goed, en ziet dan  dat gelijke behandeling ook geldt bij verzekeringen op een “particuliere, vrijwillige en los van de arbeidsbetrekking staande grondslag.” En dat is het geval bij een verzuimverzekering. Als werkgever hoef je die niet af te sluiten. De plicht tot loondoorbetaling bij ziekte staat in de wet maar mag je ook uit eigen zak voldoen. Dus staat deze verzekering los van de arbeidsbetrekking van de werknemer.

En dan komen we bij artikel 5 van de richtlijn, die letterlijk bepaalt dat

De lidstaten zorgen ervoor dat, in alle nieuwe contracten die na 21 december 2007 worden gesloten, het gebruik van sekse als een factor bij de berekening van premies en uitkeringen in het kader van verzekeringsdiensten en aanverwante financiële diensten niet resulteert in verschillen in de premies en uitkeringen van individuele personen.
In Nederland was alle onderscheid bij goederen en diensten al verboden (artikel 7(1) Awgb), dus de richtlijn is hier alleen verduidelijking: gebruik van sekse als risicofactor is een vorm van verboden onderscheid.

Dat de statistiek laat zien dat die risicofactor reëel is, is dus niet relevant. Het wettelijk systeem is dat je alléén op grond van de uitzonderingen uit het Besluit gelijke behandeling onderscheid mag maken. En daarin staat alleen de sekse genoemd bij levensverzekeringen, niet bij verzuimverzekeringen.

Voor Achmea en collega-verzekeraars is dit dus een problematische uitspraak, omdat ze ingaat tegen een langlopende interpretatie van de wet gelijke behandeling en bovendien verzekeraars op kosten zal jagen. Want de premie moet omlaag terwijl de risico’s even duur blijven.

In de context van AI en ML laat deze uitspraak zien dat de vraag of een factor bruikbaar is, niet alleen statistisch te beantwoorden is. Een factor kan goed voorspellend zijn, en zelfs objectief op feiten gebaseerd zijn, maar toch verboden zijn om een beslissing of voorspelling op te baseren.

Arnoud

LinkedIn gaat data van Europeanen alsnog gebruiken voor AI-training

Photo by Greg Bulla on Unsplash

LinkedIn gaat gegevens van Europese gebruikers toch inzetten om AI-modellen te trainen. Dat meldde Tweakers onlangs. Eerst zou dit alleen in de VS gebeuren, maar vele Europeanen viel onlangs de bijgewerkte privacyverklaring op. Het betreft openbare berichten en er wordt met een opt-out gewerkt. Gaan we weer: mág dat?

Zoals Tweakers toelicht:

LinkedIn heeft zijn algemene voorwaarden aangepast om de training van llm’s mogelijk te maken. Vooralsnog is het privacybeleid niet bijgewerkt, maar dat gebeurt op 3 november van dit jaar. Vanaf dat moment gaat LinkedIn gebruikerscontent gebruiken voor het trainen van generatieve-AI-modellen. Dat gebeurt voor gebruikers in de Europese Economische Ruimte en in Zwitserland. Gebruikers kunnen zich afmelden voor het trainen met een opt-outformulier.
Het gebruik van een opt-out is gemeengoed, en is natuurlijk gebaseerd op het AVG-duizenddingendoekje van het gerechtvaardigd belang. Alles lijkt de laatste tijd te mogen als je het “gerechtvaardigd belang” noemt. Het ligt iets genuanceerder, want de wet stelt vier eisen aan gerechtvaardigd belang:
  1. Het belang is op zichzelf legitiem,
  2. Het gebruik van de gegevens is proportioneel en redelijk voor dat belang,
  3. Er is goed rekening gehouden met de privacy, zoals door privacyvriendelijke maatregelen inbouwen,
  4. Er is een opt-out ingebouwd, die bij marketing/reclame altijd ingeroepen mag worden en bij andere dingen als je persoonlijke redenen hebt.
Die eerste eis is makkelijk, want het is niet verboden AI-modellen te maken. Dat dit voor zuiver commerciële doeleinden gebeurt, is expliciet geen argument sinds het KNLTB-arrest van vorig jaar. De beperking tot openbare berichten helpt bij eis 2, en er is een opt-out dus ook 4 gaat goed.

Blijft over de privacy-afweging. Linkedin probeert genuanceerd te filteren op wat privacygevoelig kan zijn:

Naast de uitzondering van privéberichten sluit LinkedIn de training ook af als het vermoedt dat een gebruiker minderjarig is omdat die nog op school zit. Ook salarisgegevens en ‘sollicitatiegegevens’ worden niet meegenomen in de training. LinkedIn gebruikt verder profielgegevens, data die gebruikers laten schrijven door de huidige generatieve-AI-functies, gegevens uit groepsactiviteiten en het feedbackformulier om de modellen te trainen.
Met deze afweging en het gegeven dat het een zakelijk sociaal netwerk is waarbij dit soort berichten plaatsen (mede) het doel is, heb ik er wel vrede mee dat deze afweging zo rond komt. Dit voelt voor mij anders dan zeg Facebook, waar mensen ook meer persoonlijke zaken posten (hier grap over “here’s what my divorce taught me on b2b sales”).

Auteursrechtelijk is het nog simpeler. Een licentie zoals voor gebruik om een AI model mee te trainen kun je simpelweg opeisen in algemene voorwaarden. Een mededeling dat je dat gaat doen, is juridisch meer dan genoeg. De enige manier om hier wat tegen te doen, is actief je oude berichten weghalen.

Arnoud


Mag een uitgaansgelegenheid het dragen van camerabrillen verbieden?

Beeld: RTL Nieuws

Een lezer vroeg me:

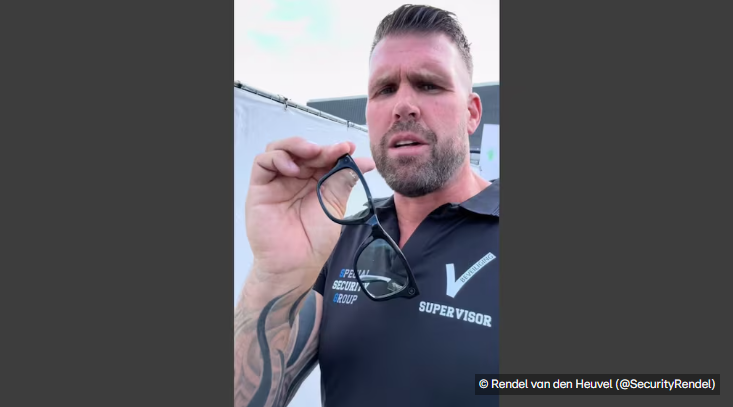
Vorige week las ik dat muziekpodium TivoliVredenburg in Utrecht een bezoeker met een camerabril de toegang heeft geweigerd. Inmiddels is er ook een verbod op het dragen van camerabrillen door Tivoli ingevoerd. Maar geheim cameratoezicht was toch al verboden in Nederland, waarom is dit dan nodig?
Eerste hadden we de man die in Rotterdam betrapt werd met een camerabril bij een festival, en nu dus een Utrechter in uitgaansgelegenheid TivoliVredenburg. Logisch dat organisaties hier over nadenken en met huisregels komen.

De strafwet verbiedt inderdaad stiekem filmen, in twee smaken:

  1. Aan de openbare weg is filmen van mensen verboden met een vast aangebrachte camera. Een camera in je hand houden, of zelfs eentje die vast zit aan je auto, is dus niet automatisch strafbaar, art. 441b Strafrecht.
  2. In besloten ruimtes, waaronder festivals en uitgaansgelegenheden, is alle filmen van mensen strafbaar tenzij duidelijk gemeld, art. 139f.
Punt hierbij is wel dat je pas strafbaar bent als je de beelden máákt. Een camera in je tas hebben zitten op een festival is natuurlijk nog lang niet hetzelfde als het filmen van mensen. Het simpele antwoord is dan ook dat die huisregel er is zodat men preventief kan optreden, nog voordat de camera aan gaat.

Een iets lastiger bijkomende vraag is wat de organisatie mag doen als iemand toch die beelden maakt. Eruit zetten, tuurlijk. Aanhouden op heterdaad en de politie bellen, ook mogelijk (139f is een misdrijf).

Maar de beelden wissen, zoals in Rotterdam gebeurde? Daar weet ik even geen optie voor in de wet. Sterker nog: ik zou dringend adviseren die beelden te laten staan, zodat de politie zelf ook kan zien dat het misdrijf begaan is. Anders is “ik heb niets gefilmd” een wel héél makkelijk excuus achteraf.

Arnoud

Is in Duitsland het blokkeren van advertenties nu auteursrechtinbreuk of niet?

Photo by Valery Sysoev on Unsplash

Een lezer vroeg me:

Bij onze Oosterburen speelt al jaren een rechtszaak of adblockers advertenties mogen blokkeren. Recent was er een uitspraak van de hoogste Duitse rechter over de vraag of je auteursrechtinbreuk pleegt. Kun je vertellen waar we nu staan?
De situatie in Duitsland is ook voor Nederland van belang. Auteursrecht is Europees gelijkgetrokken (geharmoniseerd), dus wat de hoogste Duitse rechter bepaalt weegt wel degelijk mee bij wat men in Nederland zal oordelen.

Deze uitspraak is deel van een procedure van uitgeverij Axel Springer tegen het bedrijf Eyeo, de makers van AdBlocker Plus (ABP). Springer trekt alles uit de kast om te verhinderen dat mensen met ABP haar advertenties blokkeren. Eerst met de stelling dat ABP de vrije markt bedierf, en nu dus dat men auteursrecht zou schenden.

De centrale stelling bij dat laatste is dat een adblocker in feite de HTML/CSS van een webpagina wijzigt nadat deze in het Document Object Model (DOM) is geladen, en dat die wijziging niet geautoriseerd is. Plat gezegd heeft een adblocker immers filters om te zien of een element in de DOM een advertentie zou bevatten, en zo ja dan zet die de zichtbaarheid daarvan op ‘verborgen’. Dat is het “wijzigen” waar Axel Springer op doelt. De CSS-eigenschap “zichtbaarheid” is in die visie dus deel van het werk “de webpagina”.

Probleem is dan: wat is een “webpagina” in auteursrechtelijke zin? Natuurlijk zijn de teksten, foto’s en dergelijke beschermd, maar die worden niet gewijzigd door zo’n element onzichtbaar te maken. Axel Springer stelde daarom dat de webpagina als geheel een computerprogramma is, een set instructies die de browser uitvoert. Daarom zie je in het arrest ook verwijzingen terug naar bytecodes en virtuele machines, de advocaten stellen het voor alsof een browser die een HTML pagina leest, hetzelfde doet als een Java virtual machine die bytecode-instructies verwerkt.

Het Bundesgerichtshof verwijst de zaak terug vanwege het feit dat de vorige uitspraak te snel ging. Die bekeek alleen het HTML-bestand en concludeerde daaruit dat er geen sprake was van een beschermd werk, maar had dus niet gekeken naar de mogelijkheid dat de DOM-structuur met toevoegingen als geheel ook beschermd zou kunnen zijn.

In de tussentijd was er echter een Europees arrest verschenen (Action Replay, zaak C-159/23) waarin werd bepaald dat het veranderen van variabelewaarden in het werkgeheugen tijdens executie van software niet telt als een auteursrechtelijke “bewerking” daarvan. Die zaak ging over software die bij Playstation Pro spellen extra features losmaakte of restricties daarop omzeilde. Maar juridisch zit er weinig verschil tussen het onbeperkt kunnen gebruiken van de turbo van een raceauto en het verstoppen van een bepaald DOM-object. De rechter krijgt dan ook de instructie (haha) om dit goed mee te nemen in de nieuwe uitspraak.

Arnoud

Als een werknemer tekent met de directeur in cc, dan is dat rechtsgeldig

Stel een werknemer zet een handtekening namens het bedrijf. Is die daar dan aan gebonden? Het geeft vaker dan je zou denken stevige discussie. Een recente uitspraak uit Rotterdam was voor mij een leuke opsteker.

Betalingsprovider Mollie en zakelijke klant Phonemarket sloten een vaststellingsovereenkomst (VSO) om een betalingsgeschil op te lossen. Dat gaf dan ironisch weer een nieuw geschil, want vlak daarna stelde de klant dat die VSO niet rechtsgeldig was gesloten.

Hieraan kleefden twee kwesties. Allereerst was de VSO elektronisch gesloten (het bekende Docusign). Ten tweede was de handtekening gekrabbeld door een werknemer, in het vonnis [persoon C] genoemd, en niet door een formeel bevoegde directeur.

Eerst het Docusign-aspect. De rechter is het direct duidelijk dat zo’n digitaal document prima kan gelden als een ‘akte’, de wet erkent immers vrij letterlijk de elektronische akte als equivalent aan het plakje dode boom.

De gebruikte handtekeningtechniek is wat juristen de “gewone elektronische handtekening” noemen, geen geavanceerde toestanden of identiteitsvaststelling. Ook die is rechtsgeldig, maar dat hangt dan af van context en doel:

Partijen doen al zaken sinds 2017 en kennen elkaar daardoor goed. Zij zijn meerdere overeenkomsten aangegaan. De VSO is bovendien het resultaat van in e-mailcorrespondentie vastgelegde onderhandelingen. Tegen die achtergrond is een elektronische handtekening via DocuSign voldoende betrouwbaar. De VSO is daarom een onderhandse akte.
Toen bleek alleen dat [persoon C] die handtekening had gezet, en niet de indirect bestuurder [persoon A]. Die was namelijk met vakantie op het moment van tekenen.

Een grote ergenis van mij (ja, ik heb er vele) is dat mensen een handtekening afwijzen met het argument “die staat niet bij de Kamer van Koophandel bekend als tekenbevoegd”. Juridisch onjuist; het gaat om de indruk die de wél tekenbevoegden hebben gewekt. Je kunt prima iemand autoriseren om te tekenen zonder dat je langs de KvK moet.

Natuurlijk, je moet dan als wederpartij (hier dus Mollie) wel bewijzen dát die indruk is gewekt door (hier) [persoon A]. Maar dat ging goed:

[persoon A] heeft het voorstel van Mollie van 20 februari 2024 zelf doorgezonden aan [persoon C] en heeft op die manier [persoon C] in staat gesteld tot zijn reactie aan Mollie later die dag. Uit de e-mail van [persoon C] van 20 februari 2024 waarin die reactie staat, mocht Mollie opmaken dat de inhoud ervan, zoals [persoon C] schreef, met [persoon A] was besproken en dat [persoon C] door [persoon A] met de afhandeling van het geschil belast was. Phonemarket heeft niet gesteld dat [persoon C] dit heeft verzonnen. [persoon A] en [persoon B] stonden bij deze e-mail van [persoon C] aan Mollie in de cc en zij hebben niet ingegrepen. Dat deden zij ook niet bij ontvangst van de e-mails nadien, waarop zij steevast waren ingekopieerd.
Voor mij is met name die cc belangrijk. Het is denkbaar dat een medewerker op eigen houtje handelt, “het zal wel goed zitten” denkt en tekent. Dan kom je bij de ingewikkelde discussie of jij als wederpartij nattigheid (nattige eigen houtjes, wacht wat) moest voelen bij de bevoegdheid of gezien positie en dergelijke van C mocht vertrouwen op diens autorisatie.

Hier zie je dat de directeur expliciet op de hoogte was van de aanloop tot de handtekening en (kennelijk) niet ingreep. Dat leidt dan tot een erkenning dat persoon C zo mocht handelen.

Natuurlijk, het kán dat persoon C dit uithaalt precies als de directeur met vakantie is, wetende dat die zijn mail niet leest (een mkb-directeur die zijn mail niet leest, ik moest ook lachen toen ik het schreef). Daar valt heel misschien nog wat van te maken. Alleen bleek dat hier feitelijk niet aan de hand te zijn. Het bedrijf moet dus gewoon handelen conform de VSO.

Arnoud

Voedselbezorgbedrijf betaalt fooi niet terug na annulering bestelling, mag dat?

mohamed_hassan / Pixabay

Via Reddit:

Ik had bij een bekende restaurantketen een bestelling gedaan met daarbij 3 euro fooi voor de bezorger. Na ruim anderhalf uur te hebben gewacht nam ik contact op met het restaurant [waarna bleek dat deze nooit doorgekomen was, en werd geannuleerd]. Ik kreeg toen netjes een mail van Thuisbezorgd dat ik mijn geld terug zou krijgen, maar tot mijn verbazing de 3 euro fooi niet.
Het annuleren van een online voedselbestelling is algemeen geen recht, want vers voedsel valt onder “zaken die snel bederven” en is daarom uitgezonderd van de gewone veertiendagenregel (art. 6:230p sub f onder 2 BW).

Specifiek hier ligt dat anders: het restaurant kan of wil niet meer leveren, en op grond van de voorwaarden is annuleren dan mogelijk. Uiteraard krijg je dan je geld terug. Maar hoe zit het met de fooi?

De voorwaarden definiëren de fooi als een “vrijwillig door een Klant betaald bedrag dat bestemd is voor de koerier die de Bestelling aflevert”. Een fooi wordt hiermee buiten de bestelling zelf geplaatst: “De Fooi is bedoeld voor de koeriers en kan niet worden beschouwd als betaling voor diensten van Takeaway.com.”

Dat is op zich allemaal prima, maar wat nu als een bestelling wordt geannuleerd? De voorwaarden voorzien daar niet expliciet in, maar vermelden wel stellig:

Nadat de Klant een bevestiging van het betalen van de Fooi heeft ontvangen, kan de Fooi niet meer worden terugbetaald of geretourneerd.
De scherpe lezer ziet hier dat dit niet-terugbetalen gekoppeld wordt aan het betaalmoment, niet aan het moment van ontvangst bij de bezorger. Normaal zal dat snel samenvallen, direct na de betaling zoekt men immers de bezorger en die krijgt dan ook de fooi.

Hier ging het dus even mis met die bezorger – die is er nooit geweest, dus die kan de fooi ook niet gekregen hebben. Maar naar de letter van die voorwaarde hoeft de fooi niet terugbetaald te worden. Ook niet als de eigenlijke bestelling wordt geannuleerd, want de fooi staat immers los van de bestelling. Juridisch zouden we het een schenkingsovereenkomst aan de koerier noemen.

In de jurisprudentie geldt al sinds jaar en dag dat overeenkomsten zozeer met elkaar verbonden zijn, dat ontbinding van de ene overeenkomst ook betekent dat de andere ontbonden moet worden. Het standaardvoorbeeld is huurkoop en financiering. Enkel dat ze samen gesloten zijn is niet genoeg, ze moeten feitelijk economisch met elkaar samenhangen. Voor mij is dat bij een bestelling en een fooi evident zo.

Praktisch blijft het natuurlijk lastig om voor 3 euro je recht te halen. Maar het gaat om het principe, en het principe zegt dat die fooi terug moet.

Arnoud


Van der Valk-medewerkers trappen in phishing, klantdata gebruikt voor fraude

Photo by Mohamed_hassan on Pixabay

Diverse gasten van de Nederlandse hotelketen Van der Valk zijn slachtoffer geworden van phishing nadat medewerkers van het bedrijf op een phishinglink hadden geklikt. Dat meldde Tweakers vorige week. Ik wilde vooral even inhaken op “medewerkers trappen in phishing”, want de echte kop is “Van der Valk zo laks met security dat mensen kunnen klikken op phishing-links”.

Bij Nu.nl hebben ze een Telegraaf-abonnement:

De hackers hadden een inlogpagina voor het personeel nagemaakt. Nadat medewerkers daarop hadden geklikt, konden hackers de persoonsgegevens van gasten bekijken. Vervolgens benaderden de hackers gasten. Ze stuurden appjes en mails met de vraag om boekingen te bevestigen en creditcardgegevens in te vullen. Eén gast is op die manier voor 200 euro opgelicht, meldt De Telegraaf.
En wat mij hierbij dus ergert, is dat de berichtgeving vervolgens is “medewerkers trappen in phishing”. Want dat legt de schuld wel erg makkelijk bij die medewerkers. Een bedrijf hoort simpelweg maatregelen te nemen zodat dergelijke trucs niet werken.

Ook deze zin gaf veel ophef:

De hotelketen waarschuwt klanten niet als data gestolen zijn, om ‘klanten niet onnodig te verontrusten’.
Dat is natuurlijk niet wat de AVG van organisaties eist, en specifiek bij creditcardgegevens is melden ook erg nuttig. Je kunt je kaart blokkeren, afschrijvingen in de gaten houden en zo nodig direct laten terugdraaien. Hier begrijp ik dus niets van.

Arnoud


Is het legaal dat WhatsApp haar AI verbindt aan je exportmogelijkheid?

Photo by Alok Sharma on Pexels

Een lezer vroeg me:

Sinds een tijdje heeft WhatsApp de “feature” van Meta AI. Wie dat niet wil, moet (per chat) via “Geavanceerde privacy voor chats” instellen dat deze niet mee kan doen. Echter, dit zorgt er ook voor dat je media niet meer automatisch kan opslaan naar je fotogalerij en het niet meer mogelijk is om chats te exporteren. Dit is toch geen vrije keuze meer? Wat zegt de wet hierover?
Inderdaad is de manier om de Meta AI te weren op zijn zachtst gezegd omslachtig, en als je dit “malicious compliance” zou noemen zou ik het helemaal met je eens zijn. Want het is geen aparte optie, het is deel van wat WhatsApp “Geavanceerde privacy”-instellingen noemt en feitelijk heel wat meer impact heeft dan enkel de AI weren.

Er is geen direct haakje waarmee je hier tegen bezwaar kunt maken. Het concept van vrije toestemming komt natuurlijk uit de AVG, maar dat zou hier dan betreffen dat Meta AI wel of niet mee mag lezen. En dát doe je door die bot te taggen in een chat, wat een duidelijke aparte handeling is. Het probleem is dus vooral dat je gesprekspartner(s) dit kan doen zonder jouw toestemming.

WhatsApp’s eigenaar Meta is in september 2023 aangewezen als een poortwachter onder de Digital Markets Act (DMA) voor deze platformdienst. De DMA kent een aantal plichten speciaal voor de “interoperabiliteit van nummeronafhankelijke interpersoonlijke communicatiediensten”:

  1. Basisfuncties interoperabel maken met andere diensten
  2. Vergelijkbare veiligheidsniveaus (inclusief e2ee) voor gebruikers die via andere diensten communiceren
  3. Alleen de strikt noodzakelijke persoonsgegevens verzamelen van gebruikers, geen persoonsgegvens mengen of gebruiken voor advertenties (tenzij met toestemming)
  4. Geen afhankelijkheden van andere eigen diensten afdwingen (zoals hier een Meta-account verplicht stellen)
  5. Eindgebruikers moeten “effectief” en kosteloos hun data kunnen exporteren
Het is dat laatste waar je hier een punt van zou kunnen maken. Weliswaar kán het, alleen moet je dan de AI-functionaliteit knarsentandend tolereren. Is dat nog “effectief”?

Ik vrees dat de rechter zal concluderen van wel. Uiteindelijk ís de AI-feature optioneel; als geen van beiden deze activeert dan gebeurt er niets. En daarmee lijkt de feature onschuldig genoeg om te kunnen zeggen dat deze een effectieve export niet in de weg zit. Je deelt immers alleen met Meta wat je direct adresseert aan de AI-bot, niet je gehele chat.

Arnoud

Gameplatform Itch.io verbergt nsfw-games vanwege druk van betaalverwerkers, mag dat?

Foto: Tiny Nibbles, Flickr

Gameplatform Itch.io heeft bijna alle nsfw-games verborgen op het platform. Dat meldde Tweakers onlangs. Het is een reactie op een oproep wat te doen aan games met seksueel geweld en objectificatie van vrouwen, waarbij ook betalingsverwerkers zoals Mastercard werden aangesproken. Diverse lezers vroegen me: bestaat er zoiets als betalingsprovidersneutraliteit analoog aan netneutraliteit?

Tweakers legt uit:

Het platform zegt dat dit nodig is vanwege een oproep door de non-profitorganisatie Collective Shout, die zich naar eigen zeggen verzet tegen seksuele objectificatie van vrouwen in media. Deze organisatie riep betaalverwerkers als PayPal, Mastercard en Visa op om zich terug te trekken van gameplatformen waarop games te koop zijn waarin verkrachting, incest en seksueel kindermisbruik voorkomen.
Natuurlijk zou bij strafbare content politie of toezichthouders moeten optreden, maar dat gebeurt niet altijd. En dan is de betalingsprovider aan de jas trekken een vaak effectieve andere stap.

Je zou zeggen, wat heeft een betalingsprovider te maken met de inhoud van de site waar de betalingen worden gedaan? In principe weinig, maar als men dat bedrijf accepteert en daarbij kennis krijgt van wat voor soort content er wordt verkocht, dan wordt dat een ander verhaal.

Wettelijk gezien is het niet heel eenduiding. In Nederland staat in de Wet op het financieel toezicht dat een “afwikkelonderneming” neutraal moet zijn (art. 4:76a BW):

Een afwikkelonderneming biedt eerlijke en vrije toegang tot haar diensten en systemen op basis van objectieve, risicogebaseerde en openbaar gemaakte deelnemingscriteria.
Maar wat is dat voor een ding:
Afwikkelondernemingen zijn verantwoordelijk voor de afhandeling van het girale betalingsverkeer; geld dat van de ene naar de andere bankrekening wordt overgemaakt. Door bijvoorbeeld verzoeken om goedkeuring van betaalopdrachten door te sturen wanneer een klant in een winkel afrekent. Of door juist zulke verzoeken goed te keuren door middel van een saldocontrole bij de klant.
Vanuit deze definitie kun je dus redeneren dat er het beginsel van neutraliteit geldt bij de afhandeling van betalingen. Maar er is ruimte genoeg om transacties te weigeren, als dat maar op basis van objectieve criteria is gebeurd en die criteria “eerlijk” te noemen zijn.

Verhinderen van betalingen voor strafbare zaken is (voor juristen in ieder geval) een evident toegestane beperking. Voor legale maar meer maatschappelijk ongewenste transacties ligt dat wat lastiger. Is dat “eerlijk”, en wat zijn dan de criteria om vast te stellen of iets ongewenst genoeg is om op de verboden lijst te komen?

Arnoud