Henk Krol krijgt pluim en boete voor journalistieke hack EPD

Henk Krol is schuldig bevonden aan computervredebreuk en krijgt een boete van 750 euro, meldde Webwereld vrijdag. De rechtbank vindt wel dat hij zorgvuldig te werk ging bij het in kaart brengen van het lek. Vorig jaar had de politicus van een tipgever gehoord dat patiëntgegevens eenvoudig in te zien waren: er bleken accounts te zijn waarvan usernaam en wachtwoord hetzelfde (en vijf tekens lang) waren. Die misstand aan de kaak stellen was gepast, maar hij had niet zo veel dossiers mogen opvragen als hij had gedaan. En meteen naar de media rennen was ook niet helemaal zoals het hoorde.

De beveiliging van een gevoelig medisch systeem zoals een EPD is natuurlijk al snel nieuwswaardig. En bij beginnersfouten zoals gelijkluidende gebruikersnamen en wachtwoorden (of wachtwoorden van vijf tekens) is het dan ook al snel goed om aan de bel te trekken. Maar, een beetje ethisch hacker seint éérst de dienstverlener in en geeft deze een kans het probleem te herstellen. En dat is waar Krol een beetje te snel ging: na één afpoeiertelefoontje al naar de pers stappen is niet hoe het hoort. En dat de telefoniste hem niet wilde doorverbinden met een verantwoordelijke maar zei dat hij maar een brief moest sturen, maakte daarbij niet uit. Hij had op zijn minst kunnen wáárschuwen dat hij journalist was en dat het hem ernst was.

Ook het feit dat er geen technisch probleem met de beveiliging was, maar enkel één gebruiker met een dom wachtwoord, maakte dat de actie nogal overtrokken was, aldus de rechtbank. Er was geen aanwijzing dat die zwakke wachtwoorden een epidemie (haha, hij zei epidemie en het is bij een EPD) waren. En bij één dom wachtwoord al de pers bellen, gaat wat snel. Daar heb ik dan weer moeite mee: dat één zo’n zwak wachtwoord kan, bewijst dat er geen adequate checks op wachtwoorden zitten. En dan durf ik wel te zeggen dat er meer henk/henk userpasswordcombinaties zijn.

En zoals verwacht maakt de rechtbank er ook een stevig punt van dat Krol in aanwezigheid van de cameraploeg van Omroep Brabant diverse dossiers had opgevraagd, in plaats van alleen de strikt noodzakelijke. “Mede gezien het feit dat het hier om uiterst gevoelige, medische gegevens gaat van patiënten”, heet het dan. Maar, eh, is niet juist het nieuws dát er zo veel dossiers op te vragen zijn met zo’n zwak wachtwoord? Kun je dat nieuwsfeit wel onderbouwen met één opvraging van één dossier? Maar oké, hij had een paar vrienden kunnen vragen of hij hun dossier mocht lichten als bewijs, in plaats van random users.

Daarbij woog ook nog mee dat Krol bepaalde gegevens meermalen opvroeg. Dat bewijst volgens de rechtbank dat hij niet zorgvuldig te werk ging. Hm. Ik zou denken, als ik in zo’n systeem zit dan ga ik ook eerst op knoppen drukken om te zien of het écht is, en pas als ik van de schrik bekomen ben, zou ik m’n printscreenknop te voorschijn halen. En ja, dan sta je dus dingen twee keer op te vragen.

De rechtbank twijfelt bij dit alles niet aan de goede bedoelingen van verdachte, aldus de rechtbank. Daarom wordt de geëiste boete naar €750 euro gezet.

De meer dan een ton aan schadeclaim van het zwakkewachtwoordentoelatende DvU wordt teruggebracht tot € 1.000afgewezen. De rechtbank kan niet vaststellen of sprake is van voldoende causaal verband tussen de hack en de geclaimde schade, want die is maar matigjes onderbouwd. Ook is niet duidelijk in hoeverre de schade als “eigen schuld” aan te merken is, en dat is toch echt een grond om een schadevergoeding te verlagen.

Ik ben nu wel aan het twijfelen: was het nu echt zo overtrokken wat Krol deed? Moet je bij een zwak wachtwoord op een EPD-account inderdaad maar een brief sturen en na de mededeling “dank u, het wachtwoord is gewijzigd” het erbij laten? Ligt het nou aan mij of ís het gewoon nieuws dat dit kon gebeuren?

Arnoud
Geen uitspraak over IP-bevriesbevel, dat schiet niet op natuurlijk

Grmbl. Weet u nog, die zaak uit 2011 waarin IP-beheersclub RIPE een rechtszaak begon tegen het OM vanwege een IP-adresbevriesbevel? Het vonnis is er, maar wat een teleurstelling: géén inhoudelijke uitspraak of het mag maar een afwijzing op de formele grond dat RIPE “onvoldoende belang” heeft bij de ingestelde eis.

In 2011 werd RIPE bevolen een aantal IP-adressen te “bevriezen”, omdat deze gebruikt zouden worden bij een crimineel botnet. Klinkt nobel, alleen: waar staat in het wetboek dat de politie zo’n bevel mag geven? Een specifiek artikel dat hierover gaat, is er niet, dus de byte_fightende officier van Justitie gooide het op artikel 2 Politiewet. Dit artikel omschrijft in algemene bewoordingen de taak van de politie: zorgen voor de daadwerkelijke handhaving van de rechtsorde.

Ja, dat is heel generiek en het was dan ook terecht dat RIPE zich afvroeg of daarmee wel een rechtsgeldig bevel gegeven kan worden om IP-adressen te blokkeren. We hebben immers voor iets andere categorieën van data bevriezen hele specifieke regelingen (artikel 126ni Strafvordering en nog een paar). En zo’n specifieke regeling is belangrijk, omdat de politie (waar het gaat om grondrechten) alléén dingen mag bevelen met zo’n specifieke regeling. Dus hoezo kan het dan juist voor IP-adressen zonder regeling, gewoon met de kapstok van artikel 2?

De rechtbank wijst de eis af vanwege een formeel argument: je moet als eiser wel “voldoende belang” hebben bij je eis, een theoretisch interessante maar niet direct dringende kwestie is niet genoeg. RIPE had op zeker moment de bevriezing eraf gehaald, en hoewel de officier enige boze piepgeluiden had gemaakt, werd er niet daadwerkelijk vervolgd noch was daar een reële dreiging voor. Zonder zo’n dreiging kun je niet preventief naar de rechter rennen en vragen of deze wil verklaren of de officier je wel mág vervolgen. En omdat er dus geen reële, concrete aanleiding (meer) is dat de officier iets gaat doen dat hij misschien niet mag, wil de rechter niet nader ingaan op de vragen van RIPE.

Buitengewoon frustrerend dit. En nee, het betekent niet dat de officier dit soort bevelen dus wél mag geven (of dat het niet mag) maar alleen dat de rechtbank het een té theoretisch verhaal vindt. De volgende keer moet RIPE dus bij de eerste wapper met zo’n bevel de agent in kwestie de deur wijzen, hopen dat de officier dan concreet gaat dreigen met dwangmiddelen en dán snel opnieuw de procedure opstarten.

Arnoud

Wanneer is een cloudprovider Amerikaans (of Nederlands)?

cloud-flag-usaEen lezer vroeg me:

Vorig jaar blogde je over de Amerikaanse cloud en de risico’s daarvan. Maar wat maakt een cloudprovider “Amerikaans”? Moet je dan kijken naar de rechtsvorm van het bedrijf, de locatie van de servers, wat men op de site zet of welk ander criterium geldt er?

Met de term “Amerikaanse cloud” bedoelde ik clouddienstverleners waar de Amerikaanse overheid (rechts-)macht over kan uitoefenen. Een in de VS gevestigde en opererende partij (Amazon Inc. met haar datacenter in Virginia bijvoorbeeld) valt hier evident over. Maar ook het Amerikaanse Google Inc met haar datacenter in Groningen, Nederland valt eronder. Het bedrijf zelf opereert in de VS en kan dus door de rechter aldaar worden gedwongen data uit dat Nederlandse datacenter over te hevelen naar de Amerikaanse politie of Justitie.

Wat nu als het een Nederlandse BV is die eigenaar is van dat datacenter? Dat lijkt niet veel uit te maken, want men kan dan nog steeds de Amerikaanse moedermaatschappij bewerken en die kan dan haar dochter sommeren de data te overhandigen. Als de moedermaatschappij immers de zeggenschap heeft, dan kan de dochter daar niets tegen doen. Als in het contract tussen moeder en dochter staat dat de moeder niets mag vragen dat tegen de lokale wetgeving van de dochter in gaat, of als de dochter zegt dat de opdracht gewoon in strijd is met die lokale wetgeving, dan wordt het spannend. Of en hoe dát standhoudt durf ik echt niet te zeggen.

De omgekeerde situatie kan ook: een Nederlandse BV die servers fysiek in Amerika ondergebracht heeft (gehuurd of gekocht of virtueel). Die BV valt niet onder Amerikaans recht, maar de partij in wiens lokaal die servers fysiek staan wél. En langs die weg kan dan alsnog een gerechtelijk bevel tot inzage van de servers worden afgegeven. De Nederlandse BV kan de data encrypten (Mega, kom d’r maar in) zodat de Amerikaanse overheid niets met die data kan, maar het zal van de bedrijfsvoering afhangen of dat haalbaar is.

Maar ook als een bedrijf geen fysieke banden met een land heeft, kan dat land soms toch rechtsmacht uitoefenen tegen het bedrijf. Wanneer een bedrijf zich expliciet richt op een land, dan is het goed verdedigbaar dat dat land daar dan wat over mag zeggen. Een webshop die in het Nederlands is, iDealbetalingen toestaat en bezorgt via Postnl valt onder Nederlands recht. Dat de domeinnaam een .com is en de server in Duitsland staat, doet er dan niet meer toe. Je zou zoiets ook prima op een clouddienstverlener kunnen toepassen.

In het strafrecht ken ik geen vergelijkbare jurisprudentie, maar het Wetboek van Strafrecht kent wel de nodige expliciete bepalingen die mensen in het buitenland strafbaar maken onder de Nederlandse wet. Natuurlijk is het wel lastiger om een buitenlander hier te veroordelen én te bestraffen, maar als er een uitleveringsverdrag is dan zijn er mogelijkheden. En binnen de EU kan dit via overlevering bereikt worden.

De ietwat platte samenvatting is dus dat je onder het recht van een land valt als ze bij jou of bij je spullen kunnen. Dat kun je aankleden met allerlei mooie rechtstheorieën maar volgens mij komt het uiteindelijk daarop neer.

Arnoud

Nokia ontsleutelt SSL-verkeer van gebruikers

nokia-xpress-browserDe Nokia Xpress browser voor Asha en Lumia-toestellen heeft een proxy-server die vertrouwelijk HTTPS-verkeer middels een eigen certificaat ontsleutelt, zonder dat gebruikers zijn geïnformeerd. Dat schreef Webwereld vrijdag. Met die proxserver versnellen ze het verkeer naar mobiele apparaten, wat op zich handig is, maar dat bij versleuteld verkeer doen is opmerkelijk: alsof de taxichauffeur je koffers even opnieuw inpakt zodat het beter past in de achterbak. Maar is het verboden?
Het doel van de Nokia-proxy is dataverkeer versnellen. Dat doen er wel meer (Opera is er groot mee geworden) maar opmerkelijk bij Nokia is dat ze het ook doen voor beveiligd verkeer. Dat is bepaald niet de bedoeling, want beveiligd (SSL) verkeer is nu juist bedoeld om niet onderschept te kunnen worden. Maar ja, als je de browser controleert dan kun je zo ongeveer alles. Heel kort gezegd komt het erop neer dat Nokia’s proxy zich voordoet als je browser naar de site (van bv. je bank) toe, en naar jou toe zich voordoet als de bank. Daardoor denkt de browser (met dank aan een speciaal Nokiacertificaat) dat alles in orde is, en meent de bank gewoon met jou te communiceren. In securitytermen heet dit een “man in the middle attack”.

Is zo’n aanval strafbaar als je het als browserbakker doet? Ik zou geen wetsartikel weten eigenlijk. We hadden in 2011 een ietwat vergelijkbare discussie in de KPN DPI-affaire, waarbij het telecombedrijf met deep packet inspection-achtige technieken het verkeer van gebruikers analyseerde om onder meer te zien of men WhatsApp gebruikte. Dit leidde tot de netneutraliteitswet want dit moest toch écht niet kunnen.

Diverse partijen, waaronder ikzelf, hadden toen geroepen dat KPN de strafwet overtrad. Artikel 139c lid 1 Strafrecht verbiedt namelijk

opzettelijk en wederrechtelijk met een technisch hulpmiddel gegevens aftappen of opnemen die niet voor hem bestemd zijn en die worden verwerkt of overgedragen door middel van telecommunicatie of door middel van een geautomatiseerd werk.

Dit artikel gaat nadrukkelijk niet alleen om het afluisteren van inhoud maar ook om analyses van de gegevensoverdracht zelf. Daarmee leek me óók DPI een strafbare zaak. Mar

Bovendien is er lid 2 van dit artikel, dat bepaalt:

[Het verbod] is niet van toepassing op het aftappen of opnemen … ten behoeve van de goede werking van een openbaar telecommunicatienetwerk.

en zeker in de Nokia-situatie zie ik dit wel van toepassing zijn. Het enige doel (nemen we dan maar aan) is het netwerkverkeer versnellen, en dat valt toch wel onder “goede werking”. Een verwerking van persoonsgegevens lijkt het me ook niet echt, en voor zover het dat al zou zijn dan valt dit onder “uitvoering van de overeenkomst”. Wel behoort Nokia dan te melden dat ze dit doen, en het is opmerkelijk dat ze dit nergens documenteren. Maar juridisch gezien heet dat “een slordigheidje”, meer niet.

Ondertussen is Nokia zo geschrokken van de ophef dat ze nu gewoon geen SSL-verbindingen meer opzetten. De data wordt nog wel veilig opgehaald bij de beveiligde site, maar vanaf de Nokia-proxy onversleuteld doorgegeven. Eh. Dat is nou juist mínder handig. Update (15/1): Hoewel? Ze tunnelen https verkeer over deze onversleutelde verbinding. Zo komt het verkeer toch veilig aan.

Arnoud

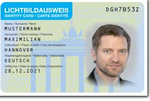
De legaliteit van het Lichtbildausweis

lichtbildausweisEen lezer vroeg me:

Vorig jaar ontstond enige opschudding toen bleek dat Brenno de Winter met een Lichtbildausweis overal binnenkwam. Nu wil ik er ook eentje bestellen, maar is het strafbaar om zo’n nepbewijs te gebruiken?

Er is geen wetsartikel dat in het algemeen het hebben of tonen van een stuk gelamineerd plastic met je foto erop verbiedt. Een Lichtbildausweis (de term betekent gewoon ‘foto-identiteitsbewijs’) is dus op zich legaal om te maken en te hebben, en te showen als je daar zin in hebt. Er moeten aanvullende omstandigheden zijn rond het gebruik die het strafbaar kunnen maken.

Het meest algemene wetsartikel dat in de buurt komt, is valsheid in geschrifte (art. 225 Sr):

een geschrift dat bestemd is om tot bewijs van enig feit te dienen, valselijk opmaakt of vervalst, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken

Maar zolang alle gegevens echt zijn, zie ik niet hoe je dit wetsartikel kunt overtreden omdat het geschrift gelamineerd is en “Lichtbildausweis” vermeldt. Zou je er een functie of bevoegdheid op vermelden die je niet hebt (denk aan een nep-bankmedewerkerskaart) dan schend je wél dit artikel. Staat er iets vals op (bv. een nepadres) en gebruik je het om spullen te bestellen, dan is dat een vorm van oplichting wanneer je daarmee hoopt niet te hoeven betalen.

Als de kaart bestemd is voor het doen van betalen of toegang krijgen tot een dienst, dan valt dat onder “vervalsen van betaalkaarten” (art. art. 232 Sr). Denk aan een nep-toegangspas voor een pretpark of een zelfgemaakte kortingskaart waarmee je de cassière probeert te verleiden tot een prijsverlaging. Dit zou ook oplichting zijn trouwens.

Specifiek voor identiteitskaarten relevant is art. art. 231 Sr:

een reisdocument valselijk opmaakt of vervalst, of een zodanig stuk op grond van valse gegevens doet verstrekken

In beide situaties gaat het om “valselijk opmaken of vervalsen”, wat in principe betekent namaken of van valse gegevens voorzien. Een rijbewijs valselijk voorzien van een andere categorie rijvaardigheid is dus strafbaar onder deze twee artikelen. Ook een identiteitsbewijs valt overigens hieronder. Maar een zelfverzonnen categorie kaarten die je identiteit vermelden, valt niet onder een “reisdocument” want daarmee wordt verwezen naar officiële documenten.

Spannend wordt het wanneer het ausweis toch enigszins lijkt op een echt legitimatiebewijs, want daarvoor is artikel 440 Strafrecht bedacht:

Hij die drukwerken of andere voorwerpen in een vorm die ze op munt- of bankbiljetten, (..) of op reisdocumenten doet gelijken

Van gelijken is sprake als het moeilijk van een reisdocument van een bepaald land is te onderscheiden, zo blijkt uit de parlementaire geschiedenis. Hetzelfde geldt voor geld, overigens. Dit is dan ook de voornaamste reden waarom bij het afbeelden van bankbiljetten de kleur vaak wordt aangepast. Je zult dus een duidelijk afwijkend ontwerp moeten maken, en dan nog zou een creatieve officier van justitie kunnen betogen dat het woord “Ausweis” en het feit dat er een naam + foto op staat, hem al doet “gelijken” op een identiteitskaart. Maar daar zou ik tegenover stellen dat dan monopoliegeld óók strafbaar zou zijn.

Mogelijk krijg je ook een probleem als een agent je sommeert je te legitimeren onder de Wet op de identificatieplicht:

Een ieder die de leeftijd van veertien jaar heeft bereikt, is verplicht op de eerste vordering van een ambtenaar als bedoeld in artikel 8a van de Politiewet 1993, een identiteitsbewijs als bedoeld in artikel 1 ter inzage aan te bieden. Deze verplichting geldt ook indien de vordering wordt gedaan door een toezichthouder.

Het lichtbildausweis staat niet in dat artikel 1. Laat je dat ding zien, dan heb je niet voldaan aan een ambtelijk gegeven bevel, en dat is strafbaar. Het komt me wel érg flauw over als een agent in eerste instantie de kaart accepteert, en nadat hij is uitgelachen door z’n collega’s je alsnog gaat vervolgen onder dit artikel.

Bij private organisaties is er geen wettelijke plicht om je te identificeren, afgezien van de werkgever en enkele speciale gevallen. Wil men toch een legitimatie zien (wat ik laatst moest toen ik een aankoop retour wilde geven, eh wat) dan is het niet verboden om daar je lichtbildausweis te gebruiken. In het ergste geval levert dat contractuele wanprestatie op, namelijk wanneer in de algemene voorwaarden staat dat een wettelijk erkend legitimatiebewijs gebruikt moet worden.

Iets anders kan ik zo niet bedenken. Jullie wel? In welke situaties zou het vervelend/lastig/ongewenst zijn als mensen een nepkaartje laten zien waar wél gewoon hun eigen gegevens op staan, zonder valse pretenties over bevoegdheden of rechten?

Arnoud

Minister: geen aangifte tegen ‘ethische’ hackers

bug-disclosureMinister Opstelten van Veiligheid en Justitie wil niet dat bedrijven en organisaties aangifte doen tegen hackers met goede bedoelingen, die veiligheidsproblemen aankaarten, las ik bij Tweakers. In een brief aan de Tweede Kamer beschrijft hij dat het ‘de voorkeur’ heeft dat een bedrijf beleid ontwikkelt voor responsible disclosure en daarin verklaart geen aangifte te zullen doen als mensen conform dat beleid bugs op verantwoorde wijze komen melden. Creatief!
Om bedrijven te helpen zulk beleid te maken, heeft het NCSC een Leidraad om te komen tot een praktijk van Responsible Disclosure opgesteld. Deze beschrijft in voor mij heldere taal wat kwetsbaarheden zijn, waarom je meldingen daarvan via responsible disclosure wilt opvangen en hoe zo’n proces eruit moet zien.

Het proces is eigenlijk vrij simpel:

  1. De organisatie stelt een meldpunt op voor meldingen over kwetsbaarheden, en alloceert ook capaciteit om meldingen op te vangen en door te leiden naar de verantwoordelijke afdeling.
  2. Ontvangst van een melding wordt digitaal bevestigd, waarna organisatie en melder gaan overleggen over de verdere afhandeling.
  3. In dat overleg wordt een termijn afgesproken waarna de melder de kwetsbaarheid openbaar mag maken, bij voorkeur 60 dagen als het gaat om software en zes maanden bij hardware. (Want hardwarelekken zijn niet zo simpel te fixen.)
  4. Bij een niet of moeilijk op te lossen kwetsbaarheid (of bij hoge kosten) kan worden afgesproken geen disclosure te doen. Ik had graag gezien dat daar “in zeer uitzonderlijke gevallen” komt te staan, want de standaardzin van bedrijfsjuristen bij meldingen wordt nu “Vanwege de hoge kosten en het zeer moeilijk op te lossen karakter van deze kwetsbaarheid is het u verboden hiervan publicatie te doen.”
  5. De organisatie houdt de melder op de hoogte van de voortgang.
  6. De organisatie kan desgewenst de melder credits geven in het persbericht dat de fout gefixt is (of in de patch.)
  7. De organisatie kan een beloning of waardering geven voor een melding, mits men zich aan de spelregels houdt.
  8. De organisatie belooft in het beleid geen juridische stappen te nemen tegen de melder indien conform het beleid wordt gehandeld.

En ja, zo’n belofte is juridisch bindend, je kunt een bedrijf daarmee om de oren slaan als ze alsnog aangifte gaan doen of een kort geding tegen publicatie beginnen.

Wat houden die “conform het beleid”-spelregels nu in?

Allereerst moet de melder de melding doen bij de organisatie zelf, en wel op een vertrouwelijke manier. Ook moet dat zo snel mogelijk na ontdekking. En hij publiceert pas conform de afspraken hierboven.

Belangrijke vuistregel voor de melder is “niet op onevenredige wijze te handelen”. Zo is social engineering categorisch uitgesloten – we wéten immers al dat mensen eenvoudig te hacken zijn. Ook brute forcen mag niet (hoi Nieuwe Revu) want dat gaat niet over kwetsbaarheden.

Meer specifiek mag er niet meer worden gedaan dan strikt nodig om de kwetsbaarheid aan te tonen. Je mag bijvoorbeeld geen backdoors installeren, of gegevens aanpassen, kopiëren of verwijderen. Wil je bewijzen dat je van alles kunt lezen, lees dan een directory; wil je bewijzen dat je kunt schrijven, maak dan een nieuw leeg bestand aan. En toegang delen met je vrienden mag ook niet.

Hoewel ik hierboven een tikje cynisch klink soms, moet ik zeggen dat ik het een mooi initiatief vind. En de regels klinken ook logisch en werkbaar voor een bona fide organisatie. Natuurlijk is er ruimte voor misbruik of te kwader trouw inzetten van de regels, maar het is een hele verbetering ten opzichte van het grijze gebied dat er nu is.

Ik denk dat wij een (gratis) generator gaan bouwen voor RD-beleid. Wat zou er volgens jullie zeker in moeten? Missen jullie nog dingen?

Arnoud

Wanneer URL-manipulatie strafbaar is als computervredebreuk

nos-url-manipulatieDe man die de kersttoespraak van koningin Beatrix op internet vond, heeft zich strafbaar gemaakt. Zoiets zei ik Eerste Kerstdag tegen de NOS. En dat maakte nogal wat los. URL’s zijn toch openbare adressen, wat op een server staat is niet geheim, er wordt niets gekraakt, dit is toch pure domheid van de RVD, en ga zo maar door. Ja ja dat klopt allemaal en de RVD is ook een stel prutsers maar het blijft een feit dat binnendringen óók zonder iets te kraken strafbaar is.

Sinds 2006 hebben we een brede definitie van computervredebreuk: ieder opzettelijk en wederrechtelijk “binnendringen” in een computersysteem is strafbaar, ook als er niets wordt gekraakt, omzeild, geïnjecteerd of vervalst. Zodra je ergens bent waarvan je wéét dat je er niet mag zijn, ben je formeel al in overtreding. En ik zie werkelijk niet waarom dat wél zou gelden bij een SQL injectie en niet bij een trivialer vorm van URL-manipulatie – zoals bij de kersttoespraakurl waarbij het een kwestie was van jaartal en UID aanpassen. Beiden zijn aanpassen van URLs.

Natuurlijk, het is technisch bepaald triviaal en volstrekt onvergelijkbaar met het soort hack waarmee Diginotar gekraakt werd, dus om het nou “hacken” te noemen is wel erg veel eer. Maar het formele punt blijft. Je verandert een webadres om informatie te krijgen die niet openbaar bedoeld was. Waarom maakt het uit of je dat met de toevoeging ” OR 1=1; SELECT * FROM userdata” doet of door 31337 te veranderen in 31338?

Een veelgehoord argument was dat informatie op een website openbaar is tenzij deze afgeschermd is. Dan zou er per definitie dus geen sprake van binnendringen kunnen zijn. Sympathiek, en ik zou het graag zo zien, maar dat staat niet in de wet. Net zo min als er in de wet staat dat je mijn achtertuin mag betreden als er geen hek omheen staat. Dat is en blijft mijn eigendom en ik beslis wie daar mag lopen of kamperen.

Het blijft natuurlijk van de zotte dat de RVD een “onderzoek” gaat instellen, en ik kan me níet voorstellen dat het OM meer dan vijf minuten besteedt aan een eventuele aangifte.

Arnoud

Henk Krol, EPD-hacker, eh wacht, wat?

Medisch onderzoekscentrum ‘Diagnostiek voor U’ gaat schadevergoeding eisen van Kamerlid Henk Krol die in april een EPD-lek heeft onthuld, meldde Webwereld. Hij downloadde eerder dit jaar medische dossiers via het EPD nadat hij erachter kwam dat patiëntgegevens eenvoudig in te zien waren: er bleken accounts te zijn waarvan usernaam en wachtwoord hetzelfde (en vijf tekens lang) waren. Een gevalletje “let’s shoot the messenger”, lijkt het.

Natuurlijk, je mag niet inloggen op een account waar je geen officiële toegang toe hebt. Of het wachtwoord sterk of zwak is, maakt voor de wet niet uit. Computervredebreuk is computervredebreuk. Maar wanneer het nieuwsbelang zeer groot is, kán het zijn dat de rechter de strafwet buiten toepassing laat of je laat wegkomen met een schuldigverklaring zonder straf. Een bekend al wat ouder voorbeeld is de Revu-hack, waarbij het tijdschrift de privé-e-mailbox (brr wat een woord) van toen-staatssecretaris Jack de Vries wist te bruteforcen. Dat mocht van de rechter, hoewel het daarna snuffelen in de mailtjes alsnog werd bestraft.

Die zaak doortrekken zou betekenen dat Krol wél had mogen kijken of het klopt, die debiel slechte wachtwoorden, maar dat hij niet vervolgens allerlei dossiers had mogen opvragen. Want dat iedere ingelogde user bij ieder dossier kan, is een feature en geen bug. De nieuwswaarde daarvan is dus nul.

DvU pakt wel heel stevig uit met hun schadeclaim: alle gemaakte uren plus facturen van een extern bedrijf voor alle noodreparaties en herstelwerk. Of je dát allemaal aan Krol kunt wijten, waag ik toch te betwijfelen.

En hoe je dan boven een ton uitkomt al helemaal. Ik kan me dat bedrag alleen voorstellen als ze naast het noodwerk ook de tijd voor structurele verbeteringen hebben meegeteld. En dát mag niet, zo bleek uit de DDoS-kabouterschadeclaimzaak waarin overheidsautomatiseerder ICTU een dikke vier ton vorderde voor oplossen problemen en structureel herstel van schade. Nee, zei de rechter:

Slechts de kosten, gemaakt ten behoeve van de oplossing van de crisissituatie, ontstaan als gevolg van de aanvallen, kunnen aan gedaagden worden toegerekend. Kosten als gevolg van structurele (beveiligings)maatregelen dienen voor rekening van ICTU te blijven.

Ik kan me niet voorstellen dat de situatie hier anders is.

Overigens, zoals mijn collega Matthijs al schreef, Krol zal niet wegkomen met dat hij parlementariër is: alleen voor uitlatingen tijdens de vergadering van het parlement heeft hij immuniteit. Het zou wel wat zijn om dan eens live een hack uit te voeren, maar dat terzijde.

Arnoud

Gluren bij de buren versus de DMCA

De redactie van PC-Active werd getipt door een lezer, die erachter kwam dat openbaar hangende camera’s van het bedrijf WebCam.NL door een simpele wijziging van het webadres ineens inzoomen op gebieden die normaal gesproken niet zichtbaar mogen zijn, ontdekte PC-Active. De tipgever had ook enkele beelden van de webcams online gezet, en deze werden door het bedrijf weggehaald via een DMCA notice/takedownverzoek. Eh, wacht, wat?
Camera’s in de openbare ruimte zijn toegestaan mits duidelijk gemeld is dat er gefilmd wordt. Hetzij met een bordje, hetzij zo duidelijk opgehangen dat de camera niet te missen is. Maar als de camera niet in staat is om mensen herkenbaar in beeld te brengen, dan is niet eens een melding nodig. Een webcam die de sneeuw op de bergen of de golven op de Noordzee laat zien, mag dus zomaar en zonder enige melding. Maar als die webcam in staat is tot zoomen zodanig dat je mensen kunt zien (zoals in het screenshot rechtsboven) dan valt dat echt onder de (straf-)wetgeving over cameratoezicht en had er een bordje moeten hangen. Nog even afgezien van of het überhaupt mag van de privacywet.

Dat het bedrijf niet blij is met de actie van PC-Active, geloof ik meteen. Maar een DMCA claim slaat juridisch werkelijk helemaal nergens op. Met zo’n claim verklaar je auteursrechthebbende te zijn op de foto, en daar is geen sprake van. Iets dat het bedrijf zou moeten weten. Als er al iemand auteursrecht heeft, dan was dat de man (of vrouw) die op de printscreenknop drukte toen deze scène in beeld was. En ik waag ten zeerste te betwijfelen óf er auteursrecht zit op zo’n camerabeeld. Waar is de creativiteit? Welke eigen oorspronkelijke creatie zien we hier? Dit is gewoon een weergave van de werkelijkheid.

Helaas komen dergelijke DMCA-misbruiken vaker voor. In de VS is “DMCA abuse” inmiddels een gevleugelde term voor het sturen van takedownverzoeken die eigenlijk neerkomen op “ik vind het niet léuk dat ze dit doen”. Men ziet een kritische tekst waarin drie regels van het eigen werk staan en roept briesend dat sprake is van opzettelijke en grootschalige auteursrechtschending, waarna de hoster niet weet hoe snel hij het offline moet halen. Of, zoals hier, men ziet een foto in een onprettig bericht over het bedrijf en eist dat deze wordt weggehaald. En heel ergerlijk vind ik daarbij dat je bij de DMCA formeel moet verklaren dat je under penalty of perjury zeker weet dat je claim correct is – maar waar geen enkele sanctie staat op liegen.

Mogelijk is hier het verhaal dat men meneers privacy wilde beschermen, maar dat kán niet met de DMCA. Dat is een auteursrechtenregeling, niets meer en niets minder. Bij ons kan er wel op basis van de privacywet (of eender welke andere wet) worden geëist dat dingen worden verwijderd, maar dat moet de persoon in kwestie zelf doen. De exploitant van een webcamsite kan daar niets aan doen. En in deze situatie waarin een misstand aan de kaak wordt gesteld, zal de privacy toch echt moeten wijken voor het nieuwsbelang.

Inmiddels meldt PC-Active dat de problemen gedeeltelijk zijn verholpen. Niet helemaal want een aantal camera’s is (als je even goed doorkijkt) nog steeds op afstand te bedienen.

Arnoud

Kan een ontsleutelplicht voor verdachten worden ingevoerd?

decryptie sleutelKinderporno- of terrorisme-verdachten kunnen in Nederland straks gedwongen worden om mee te werken bij het ontsleutelen van bestanden op systemen, las ik bij Tweakers. De minister wil een wetsvoorstel indienen waarmee er celstraf moet komen te staan op het weigeren zo’n bevel op te volgen. En dat roept dan meteen de vraag op: hoe past dit binnen het principe dat je niet mee hoeft te werken aan je eigen veroordeling?

Het “nemo tenetur”-beginsel uit het strafrecht bepaalt dat niemand kan worden gedwongen om tegen zichzelf te getuigen of een bekentenis af te leggen. Mede hierom krijg je als verdachte de “cautie”, een waarschuwing dat je niet verplicht bent te beantwoorden. En ook hierom staat in de huidige strafvorderingswet dat je als verdachte niet kan worden bevolen om dingen te ontsleutelen.

Wel moet je natuurlijk als verdachte tolereren dat de politie dan zélf gaat snuffelen en zoeken naar dingen. Weiger je de kluis met daarin het bewijs te openen, dan mag men een slotenmaker met thermische lans inschakelen. Het probleem met digitale kluizen (encryptie) is dat er geen thermische lans is. Openmaken is onmogelijk als iemand een béétje z’n best doet met het wachtwoord. Vandaar het idee, nou dán moeten we hem toch kunnen dwingen?

Bert-Jaap Koops deed onderzoek naar de reikwijdte van het nemo-teneturbeginsel. Hij noemt vier factoren die door het Hof van Justitie worden meegenomen in de bepaling of sprake is van een toegestane inbreuk:

  1. de aard en mate van dwang;
  2. het gewicht van het publiek belang;
  3. de aanwezigheid van relevante waarborgen in de procedure;
  4. de manier waarop het afgedwongen materiaal wordt gebruikt.

In het Verenigd Koninkrijk en Frankrijk zijn regelingen ingevoerd waarbij het inderdaad strafbaar is om niet mee te werken aan decryptie als verdachte. In theorie voldoen die regelingen, want zoals de bovenstaande factoren laten zien zitten er allerlei belangenafwegingen in. Als je daaraan voldoet, dan is geen sprake van een ongerechtvaardigde inbreuk op het rechtsbeginsel.

Algemeen aanvaard is dat het zwijgen van de verdachte kan worden gebruikt in de waardering van ander bewijs. In een rechtszaak over kinderporno werd het zwijgen van de verdachte gebruikt als bewijs van zijn intenties met het binnenhalen daarvan (dat is relevant voor de vraag of het per ongeluk dan wel opzettelijk gebeurde). Je zou een decryptieplicht binnen die regel kunnen positioneren, en dan zeg je dus: u mág zwijgen over uw sleutel maar de rechter kan dat dan de doorslag laten geven als er twijfel is.

Je kunt ook nóg verder gaan en gewoon expliciet een paar jaar celstraf zetten op het weigeren gegevens te ontsleutelen. Of, ietsiepietsie subtieler, bepalen dat als je toch al veroordeeld wordt je extra straf krijgt voor het niet ontsleutelen. In die laatste situatie kun je nog steeds gewoon vrijuit gaan als er geen bewijs is, maar is er verder genoeg bewijs dan ga je dus nog langer de bak in.

Oké, allemaal juridisch vast wel ergens in te bouwen. Maar heeft het zín? Het lijkt me vandaag de dag nóg makkelijker dan begin jaren nul (toen deze discussie ook speelde) om onkraakbare of zelfs ondetecteerbare encryptie in te zetten. Daar staat tegenover dat menig crimineel gewoon dom is en dus niet weet hoe dat moet. Daarmee zou het middel toch in de praktijk inzetbaar kunnen zijn. Maar goed, zelfs een domme crimineel kan nog bedenken dat “ik ben het wachtwoord vergeten, sorry” een prima verweer is. En dan?

En wat Bits of Freedom zegt: het is een schijnoplossing. Er zijn maar zó weinig zaken waarbij dit het cruciale probleem is.

Arnoud