Moet een supermarkt het melden als ze met AI winkeldieven opsporen via het camerasysteem?

Photo by ElasticComputeFarm on Pixabay

Een lezer vroeg me:

Sommige winkels gebruiken beveiligingscamera’s met AI om gemaakte beelden te analyseren. Dit zou winkeldiefstal moeten tegengaan. Hoewel vrijwel iedereen keurig waarschuwt voor cameratoezicht, heb ik nog nergens bordjes gezien dat er ook een AI-analyse plaatsvindt. Is dat eigenlijk niet verplicht onder de AI Act?
Per 2 augustus jongstleden is de zogeheten transparantieplicht uit de AI Act (artikel 50 lid 1) van kracht geworden. “AI-systemen die voor directe interactie met natuurlijke personen zijn bedoeld” moeten die personen duidelijk maken “dat zij interageren met een AI-systeem”. Primair is dit bedoeld tegen misleidende chatbots die zich voordoen als mensen.

De AI Act definieert niet wat “directe interactie” betekent. De Richtsnoeren van de Commissie, die in juli verschenen  (sectie 3.1.1), vullen de term nader in: het moet gaan om realtime of near realtime interactie, waarbij de AI-uitvoer direct bij de betrokken persoon terecht komt. “Interactie” is dan een bidirectionele uitwisseling van informatie, waarbij iedere partij ten minste één bericht naar de ander stuurt.

Dit is waar het op misgaat met een antidiefstal-AI: die communiceert niet met shoppers, dus de shoppers hoeven niet te weten dat die AI wordt ingezet. Hooguit moet het personeel dat weten, als we “het scherm geeft een waarschuwing en jij moet op Ok klikken” lezen als een interactie. Maar als professioneel gebruiker zal dat wel duidelijk voor ze zijn, en dan hoeft een aparte melding niet.

Dat is alleen niet het hele verhaal. Zo’n AI-signalering is onder de AVG een vorm van geautomatiseerde besluitvorming. Ik ben er nog niet uit of dit onder het verbod van artikel 22 valt, want is dit “in aanmerkelijke mate treffen”? De AVG noemt zaken als automatisch een kredietaanvraag weigeren of een sollicitatie afwijzen, en de Richtsnoeren (WP251) geven als aanvullend criterium of het “de omstandigheden, het gedrag of de keuzen van de betrokken personen in aanmerkelijke mate [treft]”. Zeg het maar.

Maar los van die discussie, als er persoonsgegevens worden verwerkt met als doel te komen tot een signalering “mogelijk winkeldief” dan moet dat duidelijk worden gemeld (artikel 12 en 14). Op zijn minst vereist dat een toelichting in de privacyverklaring, maar ik denk dat je niet ontkomt aan een bordje gezien het nieuwe en bijzondere karakter van deze verwerking. Wie er eentje ziet: ik ontvang graag de foto!

Arnoud

Toezichthouder adviseert ziekenhuizen en organisaties camerabrillen te verbieden

Bron: EZOnTheEyes>

De Nederlandse Autoriteit Persoonsgegevens (AP) adviseert ziekenhuizen, rechtbanken en andere organisaties om camerabrillen bij hen te verbieden. Dat meldde Tweakers gisteren. Directe aanleiding lijkt de Meta-bril (hiernaast hoe die er van ‘binnen’ uit ziet) te zijn, hoewel er natuurlijk meerdere leveranciers zijn.

Die brillen zijn vaak in strijd met de AVG, zo legt de toezichthouder uit:

Wilt u de opnames in bredere kring delen [dan thuis]? Bijvoorbeeld op sociale media? Dan geldt de uitzondering voor persoonlijk of huishoudelijk gebruik niet. U mag anderen niet zomaar filmen en de beelden op internet delen. De AVG bepaalt wanneer dit wel mag. Meestal betekent dit dat de mensen die op de foto’s en filmpjes staan, toestemming moeten geven.
‘Meestal’, want je kunt je ook beroepen op een eigen gerechtvaardigd belang te weten de vrijheid van informatie garen en verspreiden (“vrijheid van meningsuiting”). En dan krijg je die beruchte belangenafweging van privacy van de gefilmden versus jouw nieuwsbelang bij het maken en uitzenden van de beelden.

Nou ben ik de eerste om de AVG van anti-informatievrijheden te beschuldigen, maar specifiek bij camerabrillen heb ik er moeite mee een goed argument te verzinnen. Ik vind het wezenlijk anders dan met een ‘echte’ camera of zelfs een mobiel in de hand rond te lopen: daarvan ziet iedereen dat je het doet. Je moet enige moeite doen, en dat geeft een rem.

Een camerabril heb je altijd op, of die filmt kun je van buitenaf niet zien (een klein wit lampje zie je toch niet in de buitenlucht). En daar komt bij dat de beelden naar Big Yankee Tech gaan om daar voor innovatieve dienstverbetering en algehele maatschappelijke vooruitgang (lees: killer drones bijtrainen) gebruikt te worden.

Een slimmerik heeft een app gemaakt die camerabrillen detecteert, met de onmiddellijke kanttekening dat mensen lastigvallen die zo’n bril dragen natuurlijk tegen de wet is.

Arnoud


Als je een film maakt van een Creative Commons creepypasta, is die film dat dan ook?

Photo by magwood_photography on Pixabay

Filmstudio A24 werkt samen met Spooky Pictures en Image Nation Studios om de SCP Foundation, een van de grootste door fans gecreëerde horror- en sciencefictionuniversums op het internet, voor het eerst naar het grote scherm te brengen. Aldus een persbericht. Maar die Foundation heeft hier niets mee te maken, en de teksten daar zijn Creative Commons. Wat betekent dat?

Even wat achtergrond. SCP Foundation is een grootschalig collaboratief project rondom het specifieke horrorthema van “enorme geheime organisatie onderzoekt akelige fenomenen en houdt uitbraken in toom”. (SCP staat dan ook voor Special Containment Procedures.) Er is geen centraal beheer van het plot, universum of franchise: schrijf wat jij leuk vindt en kijk of het aanslaat. Maar alles is wel Creative Commons-Naamsvermelding-Gelijkdelen.

In juli kwamen filmstudio’s Spooky Pictures en Image Nation  met het concept “V/H/S: SCP”, zes korte(re) films met als thema “gevonden archiefbeeld van SCP operaties”. Binnen de horror een klassiek thema, en het past goed bij de sfeer rond SCP.

De controverse begon toen A24 als producer mee ging doen. A24 is bekend van de cultfilm Backrooms. Ook dat was gebaseerd op internetcontent. Maar nadat A24 de film had uitgebracht, ging men auteursrechtclaims (takedowns) maken op variaties op de originele content, waar velen niet blij mee waren. Logisch: een film maken van een breed communityproject maakt je geen eigenaar van alles uit dat project.

Het helpt dan niet als A24 vervolgens naar buiten treedt en zegt dat het “[is] holding worldwide rights”. Al snel kwam de terugkrabbel: “[A24 is] not asserting any right to prevent others from creating their own SCP-based works” en je moet de film zien als een eerbetoon.

De SCP stichting (de beheerders van het project, niet de geheime organisatie) deed ook een duit in het zakje:

[W]we have not had any communication with the filmmakers, producers, or distributors for this project, despite our best efforts, and to the best of our knowledge they have not made any efforts to contact us.
Om vervolgens fijntjes te wijzen op die Creative Commons licentie, die weliswaar verfilmen toestaat maar wel eist dat die film dan óók Creative Commons wordt. En niet van DRM mag worden voorzien. Klinkt boos, maar ja – A24 gaat een eerbetoon maken zonder het onderwerp daarvan zelfs maar te vragen wat ze ervan vindt?

De kans is klein dat A24 de film werkelijk als Creative Commons uit gaat brengen; dat saboteert ongeveer alle traditionele inkomstenkanalen voor films.

Dan wordt de vraag wie de auteur(s) van de concrete gebruikte verhalen zijn, en of die bereid zijn een rechtszaak te beginnen. (De stichting kan dat niet, want die laten zich niet de auteursrechten overdragen van verhalen op de site.) In Amerika kan dat op no-cure-no-pay, en anders kan de stichting vast een fundraiser organiseren om te helpen. Maar de procedure kan jaren duren, met als mogelijke uitkomst dat A24 de film in de ijskast steekt.

Arnoud

Mag onze school de oud-leerlingen voor een reunie benaderen met teruggevonden administratiemappen?

Photo by jarmoluk on Pixabay

Een lezer vroeg me:

De school waar ik werk bestaat binnenkort 100 jaar. Ter gelegenheid daarvan wordt onder andere een reünie georganiseerd. Ter gelegenheid daarvan diepte een van mijn collega’s oude administratiemappen op met adresgegevens van oud-leerlingen: naam, adres en telefoonnummer en, van de recentere lichtingen, e-mailadressen. Wellicht verouderd, maar toch handig, vonden we. De FG kreeg een hartverzakking en zei dat we die gegevens allang hadden moeten vernietigen. Dit zou het ons onmogelijk maken vele oud-leerlingen blij te maken met de reünie. Is de wet echt zo hard?
De AVG kent inderdaad de harde regel dat persoonsgegevens weg moeten tenzij er nog een reden is om ze te behouden. En die reden moet in je beleid uitgewerkt zijn, enkel op het moment zelf een gelegenheidsargument verzinnen of algemene “handig voor je weet nooit” uitspraken zijn daarbij niet genoeg.

Zo te lezen gaat het hier om documenten van voor 2018, en mogelijk zelfs van voor 2001 toen de Wet bescherming persoonsgegevens in werking trad. Goed begrijpelijk dat die mappen dan al die tijd over het hoofd gezien zijn, maar dat betekent niet dat ze nu buiten de AVG vallen. Ze moeten dus vernietigd.

Echter, ik zou weinig kwaads zien in het eerst nog eenmalig sturen van een brief of mail van die oud-leerlingen gezien het bijzondere karakter van een 100-jarig jubileum. De gegevens zijn geen radioactief afval dat onmiddellijk weg moet, maar persoonsgegevens waar wat mee moet gebeuren.

Een honderdjarig jubileum is uitzonderlijk, en een eenmalige uitnodiging voor een reünie is voor een oud-leerling ook geen volstrekt onverwacht gebruik van zijn oude adresgegevens. Zeker bij naam en adres zie ik weinig privacyrisico. Ik zou daarom een korte belangenafweging vastleggen en de lijst uitsluitend voor deze ene uitnodigingsronde gebruiken. Geen verrijking via databrokers, geen adressen gaan napluizen als mensen verhuisd blijken, geen opname in een permanente alumnimarketingdatabase.

Zet in de uitnodiging bovendien gewoon eerlijk waar het adres vandaan komt: “Uw contactgegevens komen uit onze oude leerlingenadministratie. We gebruiken deze eenmalig vanwege het honderdjarig bestaan; daarna verwijderen we ze.” Adressen die niet blijken te kloppen gaan meteen weg. Na afloop wordt de hele lijst vernietigd, behalve van mensen die zelf aangeven voortaan als alumnus op de hoogte te willen blijven.

Historisch relevante stukken hoeven niet per se mee de papierversnipperaar in. Denk aan oude klassenfoto’s of een enkel representatief schoolrapport, zaken die een beeld geven van de geschiedenis van de school. Ook foto’s waarop nog levende oud-leerlingen staan, kunnen prima in een zorgvuldig beheerd historisch schoolarchief worden bewaard.

Dat betekent overigens niet dat je ze vervolgens zonder nadenken op de jubileumwebsite mag zetten: bewaren in een archief en opnieuw publiceren zijn twee verschillende verwerkingen. Een compromis dat ik zelf wel heb gezien, is dat de klassenfoto’s uitvergroot op de reünie zelf worden opgehangen zodat de aanwezigen zichzelf en elkaar terug kunnen zien.

Arnoud

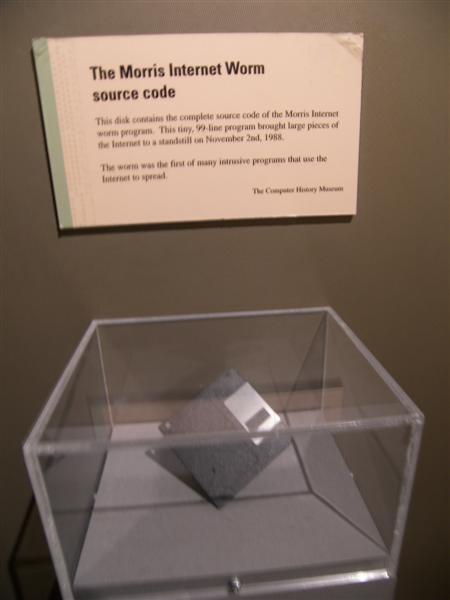
Als Morris zijn worm een AI-agent had genoemd, was hij dan straffeloos gebleven?

Bron: Go Card USA, Creative Commons BY-SA 3.0

OpenAI ontdekte de hack van een agent die uit een ‘sandbox’ zou zijn gebroken en Hugging Face hackte pas na een week, nadat de FBI daarover was ingelicht. Later bleek er nóg zo’n incident te zijng eweest, ook bij Anthropic ging het in juli mis. En iedereen rapporteert erover alsof het een weersverschijnsel is. ICT-recht herhaalt zich niet maar het rijmt wel, zeg ik dan: weten jullie nog van de Morris-worm?

Op 2 november 1988 zette de 23-jarige informaticus Robert Morris een programma op het toenmalige internet. Het programma moest beveiligingszwaktes aantonen door zichzelf naar andere computers te verspreiden. Daarvoor gebruikte het vier routes: een fout in Sendmail, een kwetsbaarheid in fingerd, misbruik van vertrouwde hosts en het raden van wachtwoorden.

Ondanks een beveiliging tegen overbelasting sloeg de software op hol: computers kregen meerdere exemplaren van het programma, liepen vast en het netwerk raakte verstopt. Toen Morris zag wat er gebeurde, probeerde hij zelfs via een vriend instructies rond te sturen waarmee beheerders het programma konden verwijderen.

Morris kreeg drie jaar voorwaardelijk en een forse boete. Destijds had hij niet echt een excuus: hij had het niet zo bedoeld, maar de Computer Fraud and Abuse Act maakt dat onderscheid niet. Als ik de berichten van nu lees, dan had hij iets moeten zeggen van

Ik heb een autonome cybersecurity-agent ingezet met als objective het ontdekken van zwakke plekken in computernetwerken. De agent maakte daarbij gebruik van tooling voor credential discovery, lateral movement en exploitation. Tijdens de evaluatie vertoonde het systeem onverwacht emergent behaviour, waarna het containment doorbrak en zelfstandig externe systemen benaderde.
Ik snap dit dus niet in de berichtgeving van nu. Waarom zegt de media niet “OpenAI liet experimentele software autonoom cyberaanvallen uitvoeren, waarbij zijn technische beveiligingsmaatregelen niet voorkwamen dat die software systemen van een derde binnendrong”?

Arnoud


Machteloze gemeenten zetten betonblokken in om sluipverkeer via Google Maps te voorkomen

Photo by Jan van der Wolf on Pexels

Sluiproutes van navigatie-apps bij files en wegafsluitingen zijn provincies en gemeenten een doorn in het oog. Dat meldde RTL nieuws vorige week. Overleg blijkt niet mogelijk, ondanks dat officiële omleidingen niet als voorkeursroute worden getoond. Vandaar de betonblokken bij wijze van code-as-law.

Het bericht zet Vijfheerenland centraal, dat vlak bij zowel de A27 als de A2 ligt waar vele files of werkzaamheden zijn. De navigatie-app vindt dan een snelle sluiproute, maar daar zijn die gemeentes niet blij mee. Want die keuze gebeurt op doorlooptijd voor de automobilist en niet op wat de gemeente aangeeft dat de officiële omleiding is.

Volgens [minister Vincent Karremans van Infrastructuur en Waterstaat] moet het belang van verkeersveiligheid zwaarder wegen. Hij zegt daarover in gesprek te willen gaan met de navigatiediensten. “Ik kan ze niet dwingen, maar ik ga kijken hoe ik gemeenten kan helpen. Nu ben ik minister van Infrastructuur en Waterstaat. Misschien nemen ze nu wel de telefoon op.”
Sinds 2010 (herzien 2023) is er een Europese Richtlijn voor realtimeverkeersinformatiediensten, aangevuld met een Verordening die regels stelt voor uitwisseling van gegevens inzake realtimeverkeersinformatiediensten (RTTI).

Artikel 6 lid 4 van de RTTI is vrij helder:

Dienstverleners verwerken en integreren in de relevante diensten die zij aan eindgebruikers verstrekken, zonder extra kosten, gegevens over alle tijdelijke verkeersbeheersmaatregelen die door de bevoegde autoriteiten zijn ingevoerd en via het nationale of gemeenschappelijke toegangspunt in een digitaal machineleesbaar formaat toegankelijk zijn gemaakt.
Probleem: Die verplichting houdt echter nog niet in dat Google zijn routekeuze moet laten samenvallen met de door de gemeente gewenste route. Specifiek daarvoor is er geen wettelijke plicht in die RTTI regels. Oostenrijk is bezig met een wetsvoorstel dat wel expliciet eist dat officiële routes gevolgd moeten worden.

Google Maps specifiek is sinds een tijdje een zeer groot online platform onder de DSA. Dat is juridisch voor “je bent te groot en daarmee te gevaarlijk om zelf te mogen bepalen hoe je je dienst inricht”.

Concreet betekent dit dat ze verplicht zijn zogeheten systeemrisico’s in kaart te brengen en te mitigeren. Haar laatste rapport laat zien hoe dat gaat, maar focust (p.82) eigenlijk alleen op het online stuk: reviews en omgang met persoonsgegevens. Nergens wordt ingegaan op de route-vaststelling en haar impact.

Voor VLOPs zoals Maps is de Europese Commissie exclusief bevoegd. De ACM kan (ook op verzoek van de minister) de Commissie vragen hier handhavend op te treden, met de data van de gemeenten als onderbouwing. Maar als we zelf iets willen doen, moet daar een aparte wet voor komen. Of meer betonblokken.

Arnoud


EU verplicht elektronicafabrikanten om cyberincidenten binnen 24 uur te melden

Photo by Kindel Media on Pexels

De eerste verplichting uit de Europese Cyberweerbaarheidsverordening geldt sinds 11 september. Dat meldde Tweakers vorige week. Fabrikanten moeten actief misbruikte kwetsbaarheden en grote beveiligingsincidenten voortaan bij Europese en nationale toezichthouders melden bij Enisa, het European Union Agency for Cybersecurity, en bij het lokale Computer Security Incident Response Team (Csirt).

De Cyberweerbaarheidsverordening of Cyber Resilience Act (CRA) is een van de wetten uit het pakket van de Digital Decade. De wet staat naast de Nederlandse Cyberbeveiligingswet, want die implementeert de bekende NIS2 richtlijn. Kort gezegd: NIS2 gaat over kritieke infrastructuur, de CRA gaat over apparaten die over netwerken praten.

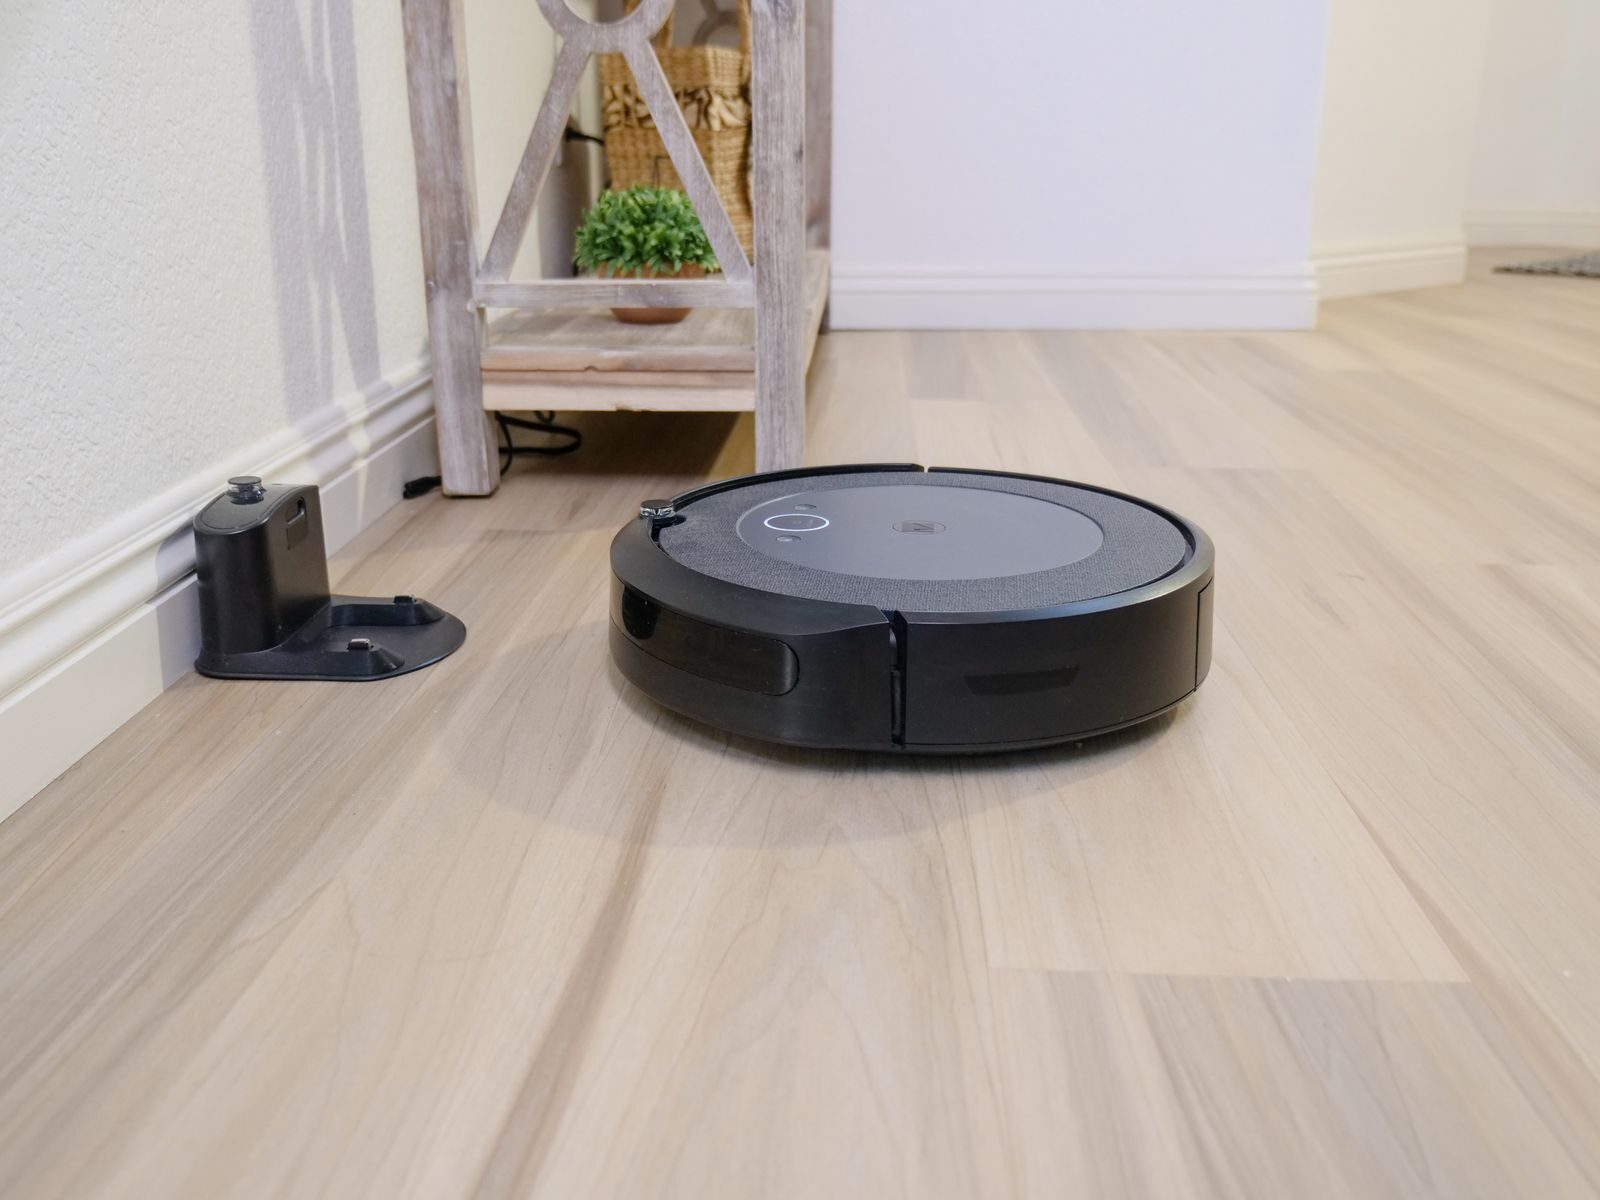
De kern van de CRA is “producten met digitale elementen”, mits ze “een directe of indirecte logische of fysieke gegevensverbinding met een apparaat of netwerk” hebben. De robotstofzuiger van het plaatje bijvoorbeeld communiceert met het basisstation links, maar die praat weer via wifi met de thuisrouter en daar weer mee met de clouddienst van de aanbieder. Elk van die afzonderlijk is genoeg om die stofzuiger onder de CRA te laten vallen.

Doel van de CRA is de cyberbeveiliging van dergelijke producten te waarborgen. Essentiële eisen daarvoor staan in een bijlage, en je moet als fabrikant een conformiteitsbeoordeling (die van de CE-markering) doorlopen om vast te stellen dat je daaraan voldoet. Je aansprakelijkheid voor fouten daarbij kun je niet beperken.

De eerste twee plichten uit de CRA (de rest komt in december volgend jaar) zijn de meldplicht kwetsbaarheden en ernstige incidenten, beiden uit artikel 14. Eerst maar die eerste.

Een fabrikant doet tegelijkertijd aan het overeenkomstig lid 7 van dit artikel als coördinator aangewezen CSIRT en aan Enisa melding van elke actief uitgebuite kwetsbaarheid in het product met digitale elementen waarvan hij kennis krijgt.
Dat is een “zwakheid, vatbaarheid of gebrek” waarbij “betrouwbare bewijzen bestaan dat een kwaadwillige actor die heeft uitgebuit in een systeem zonder toestemming van de systeemeigenaar”. Binnen 24 uur na ontdekking daarvan moet je het melden.

Daarnaast moeten ook zogeheten ernstige incidenten worden gemeld:

Een fabrikant doet tegelijkertijd aan het overeenkomstig lid 7 van dit artikel als coördinator aangewezen CSIRT en aan Enisa melding van elk ernstig incident dat gevolgen heeft voor de beveiliging van het product met digitale elementen waarvan hij kennis krijgt.
Een “incident” is dan weer in NIS2 gedefinieerd als een “gebeurtenis die de beschikbaarheid, authenticiteit, integriteit of vertrouwelijkheid van opgeslagen, verzonden of verwerkte gegevens of van de diensten die worden aangeboden  … in gevaar brengt”.

Het incident is ernstig als aan een van deze eisen is voldaan:

  1. Negatieve gevolgen voor de beschikbaarheid, authenticiteit, integriteit of vertrouwelijkheid van gevoelige of belangrijke gegevens of functies;
  2. Injectie of executie van kwaadwillige code in een product of netwerk daar omheen.
En let op, we noemen het wel “de meldplichten” maar óók het moeten adresseren is al van kracht. Binnen 72 uur na ontdekking van een uitgebuite kwetsbaarheid moet je een oplossing of in ieder geval workaround publiceren. Binnen 14 dagen (en bij incidenten 30 dagen) een finale oplossing.

In theorie kún je voldoen door te zeggen “dit is er gebeurd, wij hebben geen patch dus we stellen voor dat je het apparaat uitzet”. De bedoeling is dat niet, maar er staan momenteel geen boetes op het niet daadwerkelijk fixen wat gefixt kan worden. Dat komt pas eind volgend jaar.

Arnoud

Overheid haalt in twee jaar honderden keren terroristische inhoud offline

Photo by geralt on Pixabay

Een overheidsautoriteit heeft de afgelopen twee jaar honderden keren terroristische inhoud offline laten halen, las ik bij Nu.nl. Het gaat om de Autoriteit online Terroristisch en Kinderpornografisch Materiaal (ATKM) die sinds 2023 hiervoor aangesteld is, maar waar maar weinig mensen van gehoord hebben.

Nu.nl vond 330 van zulke bevelen onder de Uitvoeringswet verordening terroristische online inhoud (Uitvoeringswet TOI) in een WODC rapport dat begin deze week uitkwam. Die wet komt weer uit een EU-verordening uit 2021, die in artikel 3 bepaalt:

De bevoegde autoriteit van elke lidstaat heeft de bevoegdheid om een verwijderingsbevel uit te vaardigen op grond waarvan aanbieders van hostingdiensten terroristische inhoud moeten verwijderen of de toegang daartoe in alle lidstaten moeten blokkeren.
Wat zulke inhoud is, is dan weer gedefinieerd in Richtlijn 2017/541. Kortweg inhoud die aanzet tot terroristische misdrijven of die verheerlijkt. (Ook van zulke misdrijven is een definitie, die heel aardig overeenkomt met “aanslagen plegen om regering of bevolking bang te maken of dingen te laten doen”.)

Eraf dus, als een hoster dat bevel krijgt, en wel “zo spoedig mogelijk en in elk geval binnen één uur na ontvangst”. Geen discussie, niet eerst bij de rechter de voors en tegens wegen: offline, en daarna eventueel de discussie. Effectief, ongetwijfeld, maar wel veel handwerk voor de ATKM.

Hostingbedrijven kunnen verplicht worden om maatregelen tegen het uploaden van zulke content te nemen, als zij in een jaar minstens twee keer zijn bevolen het weg te halen. De ATKM heeft die bevoegdheid nog nooit ingezet, “met name vanwege het ontbreken van een helder en uniform kader voor de inzet van dit instrument en het beoordelen van de genomen maatregelen”.

Ook is er het probleem dat veel content in een grijs gebied zit, zodat de autoriteit niet ondubbelzinnig dat bevel kan geven. ‘Gewone’ takedownverzoeken mag men ook doen (dat mag iedereen) maar is nog nooit gebeurd.

Arnoud


Mag ik een (beschadigd) pakket alsnog weigeren als de buurman het heeft aangenomen?

Photo by RDNE Stock project on Pexels

Een lezer vroeg me:

Hoe zit dat als een buurman met een beschadigd pakketje bij me komt. Kan ik die dan alsonog weigeren, hij is immers nog niet bij mij bezorgd. En wat moet die buurman dan, ik kan me niet voorstellen dat die dan verantwoordelijk wordt voor terugzending?
Hoofdregel uit de wet bij online bestellingen is dat het pakket pas voor jouw risico is als het bij jou over de drempel is gegaan. Dat staat in artikel 7:11 BW, en je kunt niet bijvoorbeeld in de algemene voorwaarden dat anders regelen.

Wordt het pakket elders afgegeven, dan is de vraag of dat in jouw opdracht is gebeurd, een “door jou aangewezen derde” zoals de wet dat omschrijft. Wijs je zelf een pakketpunt aan, of hang je een briefje op de deur dat het bij nummer 13 afgegeven moet worden, dan is dat zo’n opdracht.

Voor de vraag hangt het er dus van af of het pakket gevraagd of ongevraagd bij de buurman is afgegeven. Is het gevraagd, dan is het pakket van jou en moet je via de gewone route van klagen over nonconformiteit een oplossing zoeken. Is het ongevraagd, dan kun je (juridisch) de buurman nee verkopen en het hem of haar laten uitzoeken met de winkel.

Voor die buurman: je hebt een zorgplicht om dat pakket niet stuk te laten gaan (ik dénk zaakwaarneming, of bewaarneming) en de winkel te laten weten dat er een pakket van ze bij jou ligt. Aangenomen dat dat kan zonder dat je het open hoeft te maken.

Terugsturen hoef je pas te doen als de winkel je een zegel geeft (of aanbiedt het op te halen), waarbij ik het normaal vind dat je naar het pakketpunt gaat als dat een beetje te doen is. Dat is hoe we in het maatschappelijk verkeer met elkaar omgaan.

Dit voelt vervelend want je wilde alleen je buur helpen door een pakket aan te nemen, en dan moet je nu uitzoeken welke winkel dit is, correspondentie voeren over terugsturen en wachten tot je een zegel krijgt. Maar een andere route binnen de wet weet ik niet. Het pakket kwam niet ongevraagd bij jou, en als je buur je niet heeft gevraagd om dit te doen dan heb jij wettelijk het probleem op je bord.

(Heeft de buurman je wél gevraagd het pakket aan te nemen en weigert die het vervolgens op te halen, dan geef je ‘m een deadline en gaat het daarna in de kliko of over de schutting.)

Arnoud

Voormalig vrijwilligster moet beheerdersrechten Facebookpagina overdragen

Photo by Schluesseldienst on Pixabay

De voorzieningenrechter oordeelt dat een voormalig vrijwilligster de beheerdersrechten van een Facebookpagina aan de eisende organisatie moet overdragen. Dat meldde IT en Recht onlangs. Het is problematiek die regelmatig langskomt, en soms lastige juridische vragen kan geven. Wat ís een Facebookpagina eigenlijk, en welke plichten heb je als vrijwilliger?

Om maar met die eerste vraag te beginnen: een Facebookpagina is als zodanig niets, ik noem het vaak gestolde dienstverlening. Want uiteindelijk staat die pagina op mensen hun scherm omdat Facebook een overeenkomst met de beheerder sluit. En de vraag komt dan dus neer op: wie is die beheerder?

Het antwoord is niet hetzelfde als “de persoon die de overeenkomst sloot”. Als je dat als werknemer doet bijvoorbeeld, is je werkgever de contractseigenaar en dus de beheerder.

Als vrijwilliger ben je geen werknemer, dus dan ligt het lastiger. In 2019 bijvoorbeeld werd gekeken naar concrete opdrachten of waar het initiatief lag. Dit viel verschillend uit bij twee pagina’s van de vrijwilliger: eentje een “officiële” pagina van een politieke partij, een andere een groep daar omheen.

Die tenzij gaat op bij de pagina van de partij zelf. Deze is immers in 2014 aangemaakt voor de partij, en pas drie jaar later is het ex-lid gevraagd beheer daarvan te doen. … Voor de groep komt het anders uit. Het uitgangspunt blijft hetzelfde, maar deze groep is op eigen initiatief door het ex-lid aangemaakt, waarbij hij zichzelf als beheerder presenteerde en de groep niet als officieel of namens de partij aangemerkt had. Daarmee is er dan te weinig om te spreken van een groep die eigenlijk van de partij had moeten zijn.
Bij deze zaak gaat de redenering eigenlijk net zo. De pagina dateerde uit alweer 2013, en werd aangemaakt voor de organisatie door andere personen.
Vervolgens is [gedaagde] in verband met haar eigen dierenwebshop via [persoon 3] als website-beheerder van [eiser] in contact gekomen met [eiser] . In de loop van 2019 is zij de Facebookpagina gaan beheren en zij heeft in de jaren daarna de content verder uitgebouwd. Zij heeft dat in overleg met het bestuur van [eiser] gedaan. De omstandigheid dat aan [gedaagde] grotendeels de vrije hand is gegeven voor de bewerking van de Facebookpagina in het kader van de samenwerking maakt echter niet dat zij daardoor rechthebbend op de Facebookpagina is geworden.
Dat “vrije hand” argument hoor ik ook vaker: ik mocht alles zelf doen, dat bewijst dat ze vonden dat het mijn pagina was. Dat is dus niet juist. Ook niet als dat enorm veel werk was en de pagina alleen door al dat werk een gigantisch succes is geworden.

Ook telt niet het gegeven dat de organisatie je beheerder maakt. Die term suggereert weliswaar dat je iets bijzonders bent, maar dat is alleen in de relatie tot Facebook relevant. Het verandert niets in je relatie tot de organisatie.

Arnoud