Op staande voet ontslagen omdat je al je werkbestanden in Google Gemini wilde schuiven (vanwege een arbeidsconflict)

Photo by Riedelmeier on Pixabay

Oh jee. “Een senior directeur heeft meerdere bestanden uit de bedrijfsomgeving naar zijn privé e-mailadres verzonden en heeft daarnaast het hele bestand van zijn zakelijke computer willen uploaden.” Nee, dat vond de rechter niet leuk en de directeur mocht op staande voet worden ontslagen. Wat was hier aan de hand?

Het vonnis is kort en kernachtig. Zo te lezen waren er beëindigingsonderhandelingen bezig, wat wijst op een al bestaand arbeidsconflict. Het is dan op zijn zachtst niet handig om grootschalig bestanden te gaan downloaden, want dat wordt gelogd en komt op tafel.

Hier ook:

[verzoeker] heeft meerdere bestanden uit de bedrijfsomgeving van [werkgever] naar zijn privé e-mailadres verzonden en daarnaast op 19 november 2025, in de ochtend om 07:00 uur, zo blijkt, het hele bestand van zijn zakelijke computer willen uploaden naar Gemini (Google AI).
De reden dat het aan het licht kwam, was dat er een intern security systeem dit detecteerde en ingreep. Logisch en standaard bij zulk bulkwerk.

Mag dat? Alleen al uit het arbeidsrecht algemeen volgt al dat zoiets niet mag. Maar hier stond het ook “met heldere bewoordingen in de arbeidsovereenkomst van [verzoeker] en in de Code of Business Conduct Policy”. En dan ben je af, zeker als je een hoge functie “met een bijbehorend salaris” bij zo’n bedrijf hebt.

Omdat die tweede stap gebeurde nádat hij was aangesproken op het privémailen, en hij daar niets over zei, is het bedrijf alle vertrouwen in hem verloren. En de rechter wijst het ontslag op staande voet dan ook toe.

Het wrange gevoel dat ik bij zulke zaken vaak wel heb, is dat je als werknemer op een forse achterstand staat. Alle informatie is digitaal, dus als je ineens in een geschil zit met je werkgever dan moet je van alles gaan downloaden. Gericht zoeken kost tijd, en misschien gaat je account zo op nonactief, dus bulkdownloaden is dan logisch. Maar dat kan dus wel leiden tot dit soort situaties.

Zoals ik in 2023 al blogde:

Daarom blijft het advies: kopieer bewijsstukken die jouw positie ten opzichte van de werkgever kunnen beïnvloeden. Een risico daarvan is natuurlijk weer dat je dan beschuldigd kunt worden van stelen van bedrijfsgeheimen. Beperk zoiets dus tot dingen die evident jou aangaan, zoals mails van HR of directie met toezeggingen, niet hele bergen documenten van projecten om aan te kunnen tonen dat je daaraan had gewerkt en niemand ooit had geklaagd.
Arnoud

Eisen dat je aan de sportschoolbalie opzegt, is onredelijk bezwarend

Photo by René Ranisch on Unsplash

“Opzegging kan uitsluitend rechtsgeldig geschieden bij de receptie. Iedere andere wijze van opzegging zal geen gevolg sorteren.” Deze zin met diverse variaties zie ik regelmatig bij sportschoolabonnementen. Nee, dat is een oneerlijk beding aldus de rechtbank Overijssel onlangs.

In deze zaak had de gedaagde een abonnement gesloten in de sportschool. Achter op het inschrijfformulier stonden algemene voorwaarden, met daarin die exacte zin. In 2024 had de man opgezegd per e-mail. Daarop reageerde de sportschool dat dit niet mag, en dat hij naar de balie moest komen.

Dat escaleerde naar de rechter, en daardoor hebben we eindelijk een duidelijke uitspraak: opzeggen per e-mail is rechtsgeldig, want eisen dat je aan de balie komt is “oneerlijk” in de zin van de wet.

In de zogeheten grijze lijst van algemene voorwaarden (artikel 6:237 sub m BW) staat dat je bij opzegging geen zwaardere eisen mag stellen dan een ondertekende brief. Naar de balie komen is zwaarder dan dat, dus dan moet de ondernemer uitleggen waar dat voor nodig is:

[gedaagde] heeft aangevoerd dat hij geen e-mails aanneemt, dat een e-mail niet betrouwbaar kan zijn en dat dit altijd de werkwijze van hem is geweest. De kantonrechter is van oordeel dat dit onvoldoende is voor het weerleggen van het bewijsvermoeden.
Wat ik al vaker zeg: abstracte bezwaren dat dingen algemeen niet veilig of betrouwbaar zijn, halen het niet bij de rechter. En in dit geval: als iemand het klantnummer noemt en mailt vanaf het adres dat in de administratie staat, wat is dan precies het security-probleem?
Wel jammer: de sportschool wordt niet veroordeeld tot veranderen van de voorwaarden. Dat kan deze ene eiser niet afdwingen. Daardoor blijft de regel gewoon staan in de voorwaarden. Ongeldig, maar je moet het maar net weten.

Arnoud

Mag Logius in jouw MijnOverheid kijken of jij een naheffingsaanslag parkeerbelasting hebt gehad?

talhakhalil007 / Pixabay

Wie parkeerbelasting niet betaalt, krijgt een naheffing. Betaal je die ook niet, dan krijg je aanmaningskosten. Maar als je geen notificatie kreeg in je MijnOverheid berichtenbox, is dat dan wel fair? En wie moet bewijzen of je die hebt gekregen?

Deze zaak draaide om precies dat principe, en dat de aanmaningskosten 9 euro zijn is daar dan ondergeschikt aan.

De naheffing en aanmaning waren digitaal verzonden via de berichtenbox MijnOverheid. Daarover was geen discussie. Maar de man stelde geen notificatie gehad te hebben, ondanks dat hij wel eerder de notificatiefunctie aan had gezet.

De gemeente vroeg aan MijnOverheid-beheerder Logius of die notificatie was verzonden. Ja, want de logs zeiden “TIJDSTEMPEL_NOTIFICATIE 7-11-2024 00:01”, met herhaling drie weken later. Alleen stond er niet bij naar welk mailadres deze was gegaan:

De invorderingsambtenaar heeft ter zitting van het Hof verklaard: “Logius wil het e-mailadres niet verstrekken in verband met de privacywetgeving”, en “een e-mailadres wordt nooit verstrekt”.
De algemene regel is dat als je een berichtenbox hebt opengesteld voor een overheidsorgaan, deze je rechtsgeldig berichten stuurt door ze daarin te parkeren. Dus vanuit dat perspectief kansloze zaak: notificaties staan los van óf de gemeente er een naheffing in mag plaatsen.

Alleen komt het Hof Amsterdam nu met een extra regel:

Het Hof is van oordeel dat indien een belanghebbende zich heeft aangemeld voor de berichtenbox MijnOverheid en de notificatiefunctie heeft ingesteld, geen aanmaningskosten in rekening mogen worden gebracht indien geen notificatie is verstuurd. Iemand die heeft aangegeven notificaties te willen ontvangen mag er immers op rekenen dat hij die ook ontvangt.
Eerder vond de HR nog dat notificaties niet verplicht waren, maar liet ruimte open voor de vraag wat er gebeurt als je daarom vraagt en je ze vervolgens niet krijgt.  Die vraag werd wél besproken in de conclusie van A-G Pauwels bij dat arrest:
Ik haal nogmaals met instemming de memorie van toelichting bij de WMEBV aan: “Een burger die heeft aangegeven een notificatie te willen ontvangen, mag er verder op rekenen dat hij notificaties ontvangt” (?6.38). De opvatting dat geen aanmaningskosten in rekening gebracht mogen worden, sluit ook aan bij de nieuwe bepaling in art. 2:22(1) Awb.
Het sterkste argument hierbij vind ik het beroep op het vertrouwensbeginsel: als je tegen de overheid zegt een notificatie te willen krijgen, en je krijgt die niet, dan is het raar dat jij moet opdraaien voor extra kosten.

Uiteraard is een zwak punt hierbij dat iedereen wel kan ontkennen een mail gehad te hebben. Maar een oudere algemene regel is dat de overheid alleen hoeft te bewijzen iets verzonden te hebben, niet dat het is aangekomen.

Het Hof legt hier dus terecht de bewijslast bij de gemeente: is die notificatie gemaild naar deze burger? En omdat ze niet kan aantonen dat het mailadres correct is gebruikt, mogen geen aanmaningskosten worden gerekend.

Een tikje lastig vind ik dat MijnOverheid vrij simpel werkt: je vult een mailadres in, en dan gaat de notificatie daarheen. Ik zie dus niet wat het toevoegt welk mailadres is gebruikt, want per definitie is het daarheen gegaan. Dus “er is een notificatie gemaild” is hetzelfde als met “en wel naar jansen@example.com” erbij.

Arnoud


Welke opensourcelicentie mag je plakken op een AI-gegeneerde hertaling van bestaande software?

Photo by Kuan-yu Huang on Pexels

Interessante discussie bij het pgrust project: als je bestaande software met een taalmodel omzet naar een andere programmeertaal, kun je dan je eigen licentie op het resultaat plakken?

Het pakket Postgres is een vrije relationele databaseserver. Vrij als in vrijheid: de software is beschikbaar onder de simpele BSD licentie die alle handelingen toestaat (“use, copy, modify, and distribute this software”) zonder nadere voorwaarden behalve copyright notice en geen claims als er fouten in zitten.

Iemand vond het een goed idee om Postgres te porten van de aloude programmeertaal C naar het modernere Rust. Redenen te over: Rust heeft ingebouwde bescherming tegen geheugenlekken en efficiëntere multithreading. En van de licentie mag het, want “modificeren” omvat auteursrechtelijk ook het ‘vertalen’ van een werk.

Het resultaat is zonder al te veel menselijke nabewerking opgeleverd op Github en onder de AGPLv3 licentie geplaatst. Die is iets strenger dan de BSD licentie: afgeleide werken mogen alleen onder diezelfde AGPLv3 aangeboden, en bij publieke vertoning van het werk (SaaS dus) moet de broncode als hyperlink erbij.

Postgres-ontwikkelaar Greg Burd stelde daarop “ter verduidelijking” de vraag: op welke grond is de licentie op onze software omgezet naar die AGPL?

Bij gewone integratie, herimplementatie of hertaling is dat een rare vraag. Immers, als programmeur moet je behoorlijk wat creativiteit inbrengen om dat te doen, en dan heb je auteursrecht op dat resultaat en dan mag je daar een licentie op zetten. Maar waar is hier de menselijke creativiteit, als een taalmodel 95%+ van de creatieve keuzes heeft gemaakt en de mens hooguit nog correcties en hier en daar wat poetswerk?

Een bestaand werk onder een nieuwe licentie plaatsen (dus niet integreren in of herzien tot een eigen werk) mag alleen als het woord sublicentie voorkomt in de licentietekst (voorbeeld: Apache 2.0). Dat is bij BSD niet het geval.

De reactie van de Rustversie-initiatiefnemer (Michael Malis) leest voor mij als een politiek zorgvuldig statement:

Re human vs ai authorship: we didn’t keep precise records of which code is ai generated and which code is human authored. Many of the high-level design decisions I personally made. For example, how to represent the Postgres error handling and memory management in Rust were decisions I personally made. These decisions for how memory management and error handling are designed are reflected in nearly every function.
Het is inderdaad goed voorstelbaar dat je als developer keuzes op hoog niveau maakt, en dan een taalmodel die uit laat werken naar concrete software. Alleen zijn “keuzes op hoog niveau” niet het soort creatieve inbreng waar je auteursrecht mee krijgt. De keuze “doe maar lila” is te weinig om auteursrecht op Postgres-de-software te krijgen. Daarvoor moet je echt actief in de broncode aan het schilderen zijn geweest.

Een subtiele oplossing kan nog zijn dat je zegt: daar waar sporen van creativiteit uit het origineel te herkennen zijn, geldt gewoon de BSD licentie. Auteursrecht door de taalmodel-wijzigingen is juridisch onmogelijk, dus afgezien van het handwerk achteraf is die gehele codebase gewoon BSD.

Het enige lastige daarmee is dat licenties – ook open source – niet binden tenzij je daarmee akkoord bent gegaan. Licenties zijn contracten. En afgaande op de reactie van Malis weigert hij de BSD licentie te accepteren. Dan blijft als conclusie over dat er auteursrechtinbreuk wordt gepleegd, want er wordt dan software aangeboden zonder rechtsgeldige licentie.

Arnoud

Wat zijn nou de belangrijkste aandachtspunten voordat je AI in je bedrijf gaat inzetten?

Photo by Albert Stoynov on Unsplash

Een lezer vroeg me:

Iedereen gebruikt inmiddels AI op de werkvloer. Wat zijn volgens jou de belangrijkste juridische aandachtspunten waar bedrijven momenteel rekening mee moeten houden voordat ze AI inzetten binnen het bedrijf?
Mijn allerbelangrijkste aandachtspunt is dat je begint met kwalificeren wat je bedoelt met “we gebruiken AI op het werk”. Dit is een wereld van opties, van “werknemers gebruiken op hun telefoon een gratis account bij OpenAI” en “Wim heeft een self-hosted Chinees model op zijn oude laptop” tot “onze workflows zijn geautomatiseerd via OpenClaw agents met een ingeregeld soeverein self-hosted taalmodel”.

In de kern heb je twee smaken AI: self-hosted en SaaS. De meeste mensen gebruiken die laatste, en dat behandel je gewoon als iedere ict-dienst die je inkoopt. Kwaliteit, aansprakelijkheid, data-toegang, veiligheid, exit zijn dan de belangrijkste aandachtspunten. Plus verwerkersovereenkomst als de dienst persoonsgegevens verwerkt.

Specifiek bij AI-diensten is het grootste aanvullend risico hoe vertrouwelijk men omgaat met je data. De klassieke zorg is dat men al je chats gebruikt om het taalmodel mee te verbeteren, dus zorg dat je inkoopt op een niveau waarbij dat contractueel uitgesloten wordt.

Daarnaast is anno 2026 soevereiniteit een aandachtspunt. Blijft de data in Europa? En zo niet, hoe makkelijk kunnen we dan mét data en al weg zodra het Hof van Justitie (of de Commissie) zegt dat de US cloud niet meer adequaat is?

Bij self-hosted AI modellen blijven kwaliteit, veiligheid en data-omgang van belang, maar vanuit een ander perspectief. Heb je je beheer op orde, wat is de uitwijkoptie als de dienst het niet doet, enzovoorts. Wie let op actualiteit en verbetering, gebruikerstraining en zulke zaken. Wederom: hetzelfde als bij andere ict-diensten.

Mocht je te maken hebben met hoogrisico-AI onder de AI-verordening, dan wordt dat vanaf december 2027 een extra aandachtspunt. Kopen wij dit in met een CE keurmerk, en hebben wij toezicht en gebruik goed ingeregeld met training en bevoegdheden voor iedereen die er mee te maken krijgt?

Bij bovenstaande ben ik uitgegaan van zakelijk afgenomen AI-diensten. Populair is de privé afgenomen dienst die dan onzichtbaar voor werk wordt ingezet. Dit is ook niet nieuw, de term “shadow IT” bestaat al 20 jaar. Maar er zijn nu ineens veel meer redenen voor individuele werknemers om zulke tools in te zetten, dus komt het veel vaker voor. Hier beleid, educatie en toezicht op hebben is wat mij betreft dus essentieel.

Arnoud

Mag je een streamingdienst binnen 14 dagen opzeggen?

Photo by Glenn Carstens-Peters on Unsplash

Een abonnement op een streamingdienst is wat anders dan een digitale download, zo bepaalde het Hof van Justitie onlangs. Daarom geldt het 14-dagen opzegrecht wél voor streamingdiensten, zelfs als je een vinkje zet dat je er afstand van doet. Wel moet je voor de gebruiksperiode tot opzegging naar verhouding betalen.

Sky Österreich is een Oostenrijkse aanbieder van videostreamingdiensten. Je kunt live of op aanvraag films en series starten, mits je een abonnement hebt. Bij afsluiten daarvan moet je een vinkje zetten dat je akkoord gaat met afzien van je herroepingsrecht.

Afstand doen van je herroepingsrecht kan normaal niet, maar specifiek bij digitale inhoudsdiensten mag dat bij uitzondering wel. Bij ons is dat art. 6:230p onder g BW: “voor zover de nakoming is begonnen” en nadat je die verklaring hebt gegeven en de handelaar de contractsluiting heeft bevestigd.

De Oostenrijkse consumentenorganisatie VKI had een interessant juridisch argument: dit is geen “levering van digitale inhoud” maar een “digitale dienst”. En bij die laatste vervalt het herroepingsrecht pas na levering. Zoals het bij ons in art. 6:230p onder d BW staat: “na nakoming van de overeenkomst”.

Bij een digitale dienst zoals het omzetten van je Word document naar pdf is dit een logische constructie. Maar bij een voortdurende dienst zoals een on-demand streamingdienst kun je je afvragen wanneer die dan “nagekomen” is. Vandaar dat de rechter de vraag voorlegde aan het Hof van Justitie.

Het Hof leest de definitie van “digitale inhoud” heel scherp: “gegevens die in digitale vorm worden geproduceerd en geleverd”. Een “digitale dienst” is dan weer “een dienst die ofwel een consument in staat stelt gegevens in digitale vorm te creëren, te verwerken of op te slaan, of toegang tot die gegevens te krijgen”. Dus: betaal je voor de gegevens zelf dan is het een inhoudslevering, maar betaal je voor de mogelijkheid gegevens te krijgen, dan is het een digitale dienst.

De Richtlijn (2011/83) waar dit uit komt, bevatte een aantal voorbeelden van wat “digitale inhoud” is, en dat maakt het dan weer verwarrend:

„computerprogramma’s, toepassingen, spellen, muziek, video’s en teksten, ongeacht of de toegang tot deze gegevens wordt verkregen via downloaden of streaming, vanaf een materiële drager of langs een andere weg”.
En “digitale diensten” zijn dan weer
„diensten voor het delen van video en audio en andere hostingdiensten voor bestanden, tekstverwerking of spellen die in de cloud worden aangeboden, opslag in de cloud, webmail, sociale media en cloudtoepassingen”
Hoe definieer je hier het verschil? Het Hof ziet geen technische of andere zinnige kenmerken om de lijn te trekken. Ook “wordt continu langdurig geleverd” is niet relevant, want dat kan bij beiden spelen.

Toen viel ik van mijn stoel, want het hebben van een recommender is ineens het onderscheidend kenmerk:

Anders dan de levering van „digitale inhoud”, wordt een „digitale dienst” noodzakelijkerwijs gekenmerkt door het dynamische karakter van het aanbod van de betrokken handelaar dat verder gaat dan louter het stabiel en, in voorkomend geval, continu ter beschikking stellen van specifieke inhoud. Dit is met name het geval wanneer het aanbod, op basis van een analyse van de inhoud waartoe de consument toegang heeft gehad, of van afspeellijsten of favorieten, is ontworpen om zich aan te passen aan het individuele gedrag of de individuele verwachtingen van de consument, of om invloed uit te oefenen op de wijze waarop deze de betrokken diensten gebruikt, bijvoorbeeld door hem aanbevelingen voor specifieke inhoud te doen.
Iets algemener dus: “digitale inhoud” is één bestand met vaste inhoud. Hier, The.Good.Place.S03E02.720p.BluRay.X264. Maar een online dienst wijzigt wél van tijd tot tijd. Nieuwe functionaliteit, herziene interface, ineens een AI in je dashboard en dus ook een steeds wijzigend aanbod aan content om te lezen.

Het Hof zegt daarbij dat het gaat om consumentenbescherming wanneer “het de consument vóór sluiting van de overeenkomst niet mogelijk is om concreet ten volle kennis te nemen van de kenmerken van de betrokken dienst”. En dat kan inderdaad niet bij streamingdiensten op abonnementsbasis, al is het maar omdat er later content bij kan komen.

De onvermijdelijke conclusie is dus dat een streamingdienst altijd annuleerbaar is na de volle 14 dagen. Als vergoeding moet je dan 14/30e van het maandbedrag betalen, zo blijkt uit eerdere aangehaalde rechtspraak.

Echter, als het aanbod ook dure of bijzonder aantrekkelijke content bevatte en jij vooral daaruit hebt zitten streamen, dan mag ook de marktwaarde van die content worden gerekend. Ik vermoed dat dit over voetbal gaat, zoals “inclusief eerste maand gratis Premier League twv 15 euro”. Dan moet dus ook 14/30e van die 15 euro betaald worden.

Arnoud


Media krijgen boete ‘wegens reclame’ in Ozempic-berichten, is dat terecht?

Photo by David Trinks on Unsplash

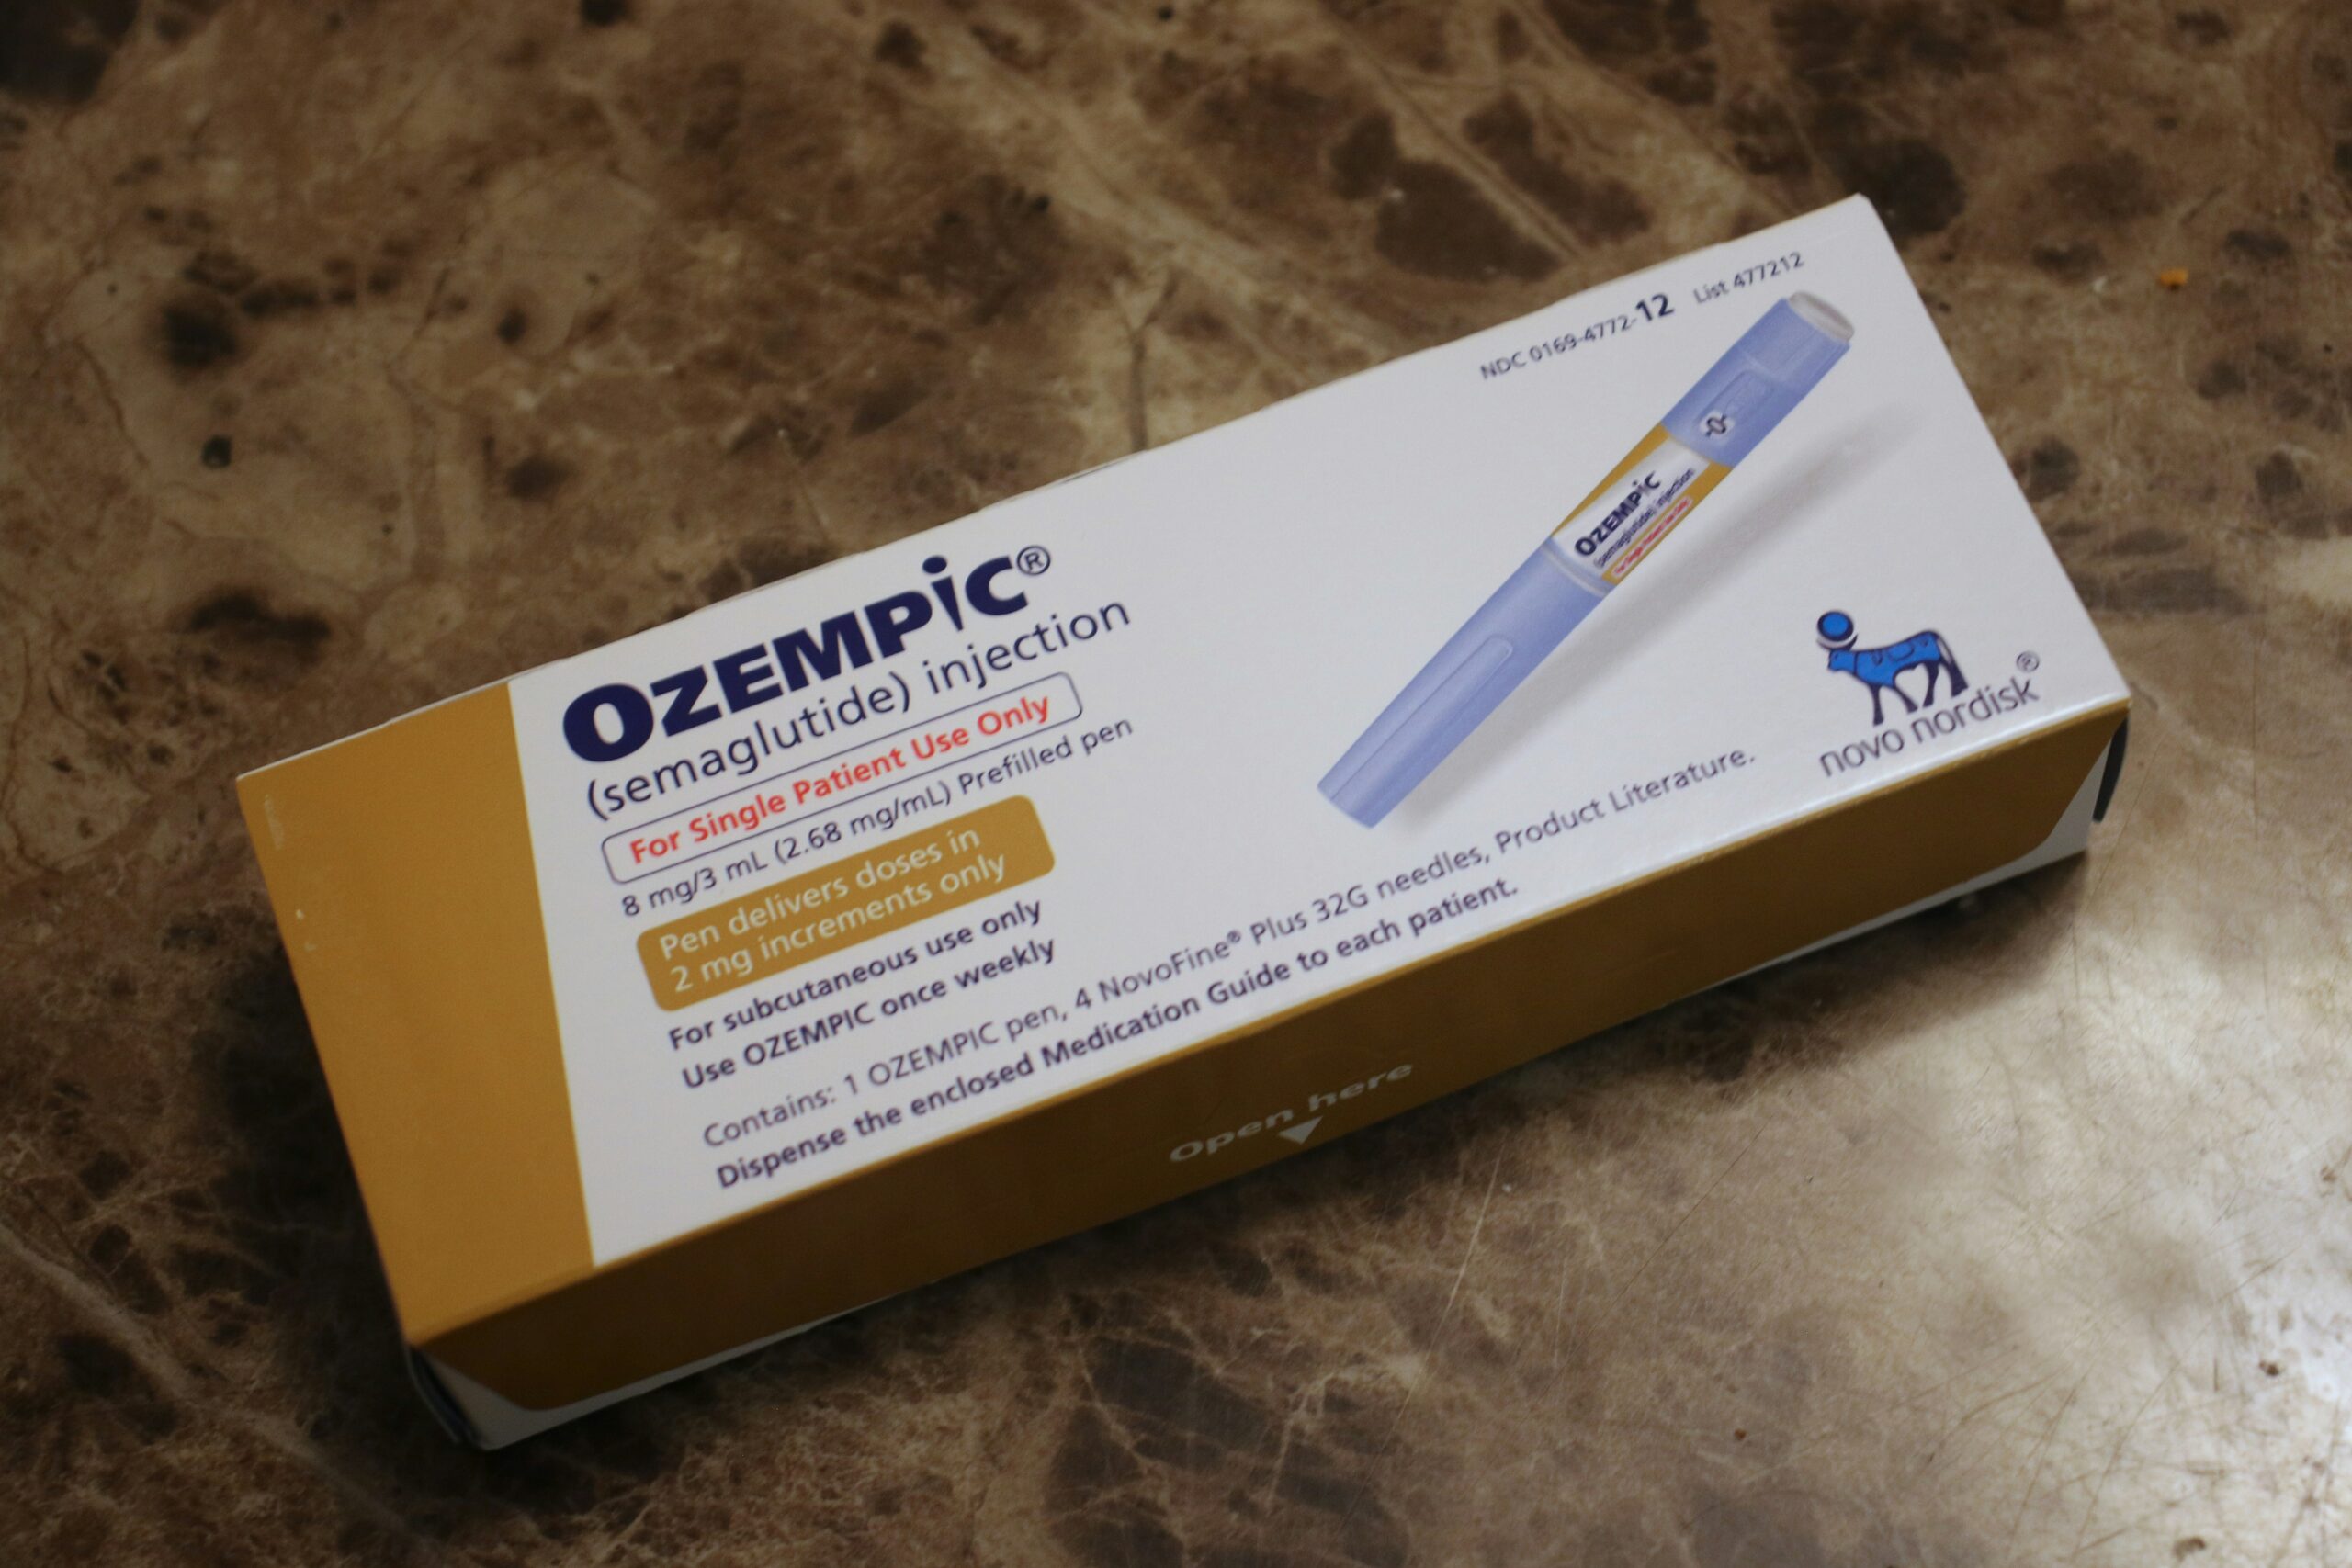
Nederlandse media hebben boetes van tienduizenden euro’s gekregen voor hun berichtgeving over Ozempic, Wegovy en Mounjaro. Dat meldde het FD tijdens mijn vakantie. Deze is te zien als reclame, en dat is verboden omdat het gaat om medicatie op recept. Hoofdredacteuren zien het als een aanval op de persvrijheid en men gaat in hoger beroep. Waar gaat dit over?

De boetes zijn in maart vorig jaar opgelegd, maar we weten het nu pas omdat men in beroep bij de rechtbank is gegaan. Het vonnis geeft de Inspectie Gezondheidszorg en Jeugd (IGJ) gelijk bij twee publicaties van DPG in de Flair en de Stentor (betaallink). Het zijn echte redactionele artikelen, geen branded content zoals DPG moeilijk herkenbare reclame noemt.

Flair had drie vrouwen geïnterviewd voor de zomerspecial, die met frases als “In week 1 raakte ik al 3 kilo kwijt” (op de voorpagina), “Wondermiddel: Zij vielen snel -en flink- af met Ozempic” (in de inhoudsopgave) en “Voor mij is het een WONDERMIDDEL” in het artikel aan het woord kwamen. De Stentor zet meneer Jeroen centraal die “zweert bij afslankmedicatie” en “een van de eerste Nederlanders [is] die het nieuwste dieetmedicijn Wegovy gebruikt, een middel dat nog niet op de markt is in Nederland maar via een omweg tóch beschikbaar is”.

Is dat reclame? Tsja. Enerzijds: mensen laten vertellen over hun worsteling met overgewicht is gewoon een taak van de vrije pers. Nergens staan betaallinks, er is geen sponsoring betaald en de berichtgeving noemt ook (zij het kort) de bijwerkingen en het gegeven dat Ozempic niet voorgeschreven mag worden voor de aandoening obesitas.

Anderzijds: strekking en insteek van het artikel zijn erg positief en geven mij na het lezen sterk het gevoel “als ik overgewicht heb, is Ozempic of Wegovy een goed idee”. En dat zou ik dan aan mijn huisarts kunnen vragen, en met een beetje sociale druk zou de beste vrouw wellicht dat ook voorschrijven. (Of als ik geld heb, ga ik naar een kliniek waar ze niet piepen over off-label Ozempic.)

En dát is precies waarom de Geneesmiddelenwet zo’n brede definitie van (publieks-)reclame hanteert: het kan de volksgezondheid in gevaar brengen als mensen medicatie gaan gebruiken die daar niet voor bedoeld is. Of die legitiem gebruik (voor diabetes) moeilijker maakt – er zijn lang grote tekorten van Ozempic voor diabetici. Zulke reclame is dan ook verboden als die het publiek bereikt.

Het Hof van Justitie hanteert een brede scope:

Wanneer de boodschap is bedoeld ter bevordering van het voorschrijven, het afleveren, de verkoop of het verbruik van geneesmiddelen, maakt zij reclame uit in de zin van deze richtlijn. Een zuiver informatieve mededeling zonder [promotional, AE] doel valt daarentegen niet onder de bepalingen van deze richtlijn inzake reclame voor geneesmiddelen.
De vraag is dus niet of de redactie betaald werd, of dat het redactiestatuut iets met geneesmiddelen of levensstijl vermeldt. De enige vraag is “wil je er mee stimuleren dat dit geneesmiddel wordt gebruikt”. Die vraag beantwoordt de rechtbank positief voor de Flair:
Naar het oordeel van de rechtbank valt uit de keuze van eiseres, althans (de redactie van) Flair, voor een publicatie aan de hand van het verhaal van drie vrouwen, die vertellen dat zij dankzij het gebruik van Ozempic (erg) veel zijn afgevallen, en waarin een nagenoeg ééndimensionale weergave van de positieve effecten van Ozempic wordt gegeven, een reclamedoelstelling af te leiden. Het gaat er bij die doelstelling om wat de publicatie bij de lezers teweeg brengt. Zoals verweerder op de zitting aangaf: dat de lezer die ‘t aangaat denkt, ‘dat wil ik hebben’.
Het doel van de publicatie is dus niet: wat zat in het hoofd van de journalist toen die het artikel schreef, of van de uitgever toen die het live zette. Maar: gezien strekking en context, wat was redelijkerwijs wat je wilde bereiken met de publicatie.

Ik ben nu gewoon even benieuwd: hoe lezen jullie deze artikelen, en hoe hard voelde je na lezing de neiging om Ozempic aan te raden voor afvallen?

Arnoud


Als je Europese passwordkluis ineens uit Rusland komt

Photo by Sam Riz on Unsplash

De Europees ogende wachtwoordsoftware Passwork komt in werkelijkheid uit Rusland, aldus Nu.nl onlangs. Geen van de Europese klanten wist het. Over twee maanden gaat de meldplicht van de Cyber Resilience Act in, maar de vraag “wie zit er eigenlijk achter mijn software” heeft in heel de Digital Decade-wetgeving nog steeds geen goed antwoord.

Passwork maakt wachtwoordkluizen voor bedrijven. Op de website: “Made in EU”, hoofdkantoor Barcelona, voldoet aan Europese privacywetgeving. In werkelijkheid werd het bedrijf in 2014 opgericht in Rusland, en die banden zijn er nog. Het “hoofdkantoor” bleek een brievenbus bij een Russischtalig advocatenkantoor. Onder meer een grote Nederlandse zonneparkbeheerder, een Frans havenbedrijf en Ierse overheidsinstanties waren klant.

Passwork zegt dat wachtwoorden alleen op de servers van klanten staan, versleuteld, met een “zero-knowledge architecture”. Ze kunnen er zelf niet bij. Althans, zeggen ze: de encryptie en decryptie vinden plaats in code die Passwork zelf schrijft en via updates beheert. Wij kunnen het niet zien. Een extra kanaaltje naar de FSB kan er dus zomaar zijn.

Password managers worden expliciet in de Cyber Resilience Act (CRA) genoemd als in-scope softwareproducten. Vanaf 11 september moet Passwork actief misbruikte kwetsbaarheden binnen 24 uur melden bij ENISA, en tegen december 2027 moet het bedrijf een volledige SBOM leveren — een stuklijst van alle softwarecomponenten, inclusief herkomst.

Maar een SBOM vertelt je wat er volgens de leverancier in de software zit. Niet wat er daadwerkelijk draait. Ken Thompson beschreef dat probleem al in 1984: een compiler die zichzelf compileert kan een achterdeur bevatten die in geen enkele regel broncode zichtbaar is, maar die zich bij elke compilatie reproduceert. Het punt is veertig jaar oud en nog steeds onopgelost.

En daar raakt het technische probleem aan het politieke. Want als je de broncode niet kunt vertrouwen en de SBOM niet kunt verifiëren, dan valt je terug op de enige vraag die overblijft: vertrouw je de partij die de software maakt? Dat is een soevereiniteitsvraag.

Soevereiniteit kent vele betekenissen. Als ondergrens hanteer ik: wie software levert aan vitale infrastructuur moet kunnen aantonen vanuit welke jurisdictie de broncode wordt beheerd en wie de update-pipeline bezit. Maar leg die last niet bij de afnemer. Novar bouwt zonneparken, geen dreigingsanalyses. Dit soort risico’s moet gevangen worden in de CE-certificering, niet in de due diligence van elke mkb’er.

En ja, de nervositeit is nu ingegeven door het woord “Rusland”. Maar het zou precies hetzelfde moeten uitpakken bij Amerikaanse software. De soevereiniteitsvraag is dus eigenlijk: wie willen wij vertrouwen voor onze ict-infrastructuur?

Arnoud

Tijd voor vakantie, maar kijk hier nog even naar!

Photo by Road Ahead on Unsplash

Voordat ik met vakantie ga: mag ik je nog even wijzen op deze opleidingen of boeken waar je wat mee kan?

Allereerst hoop ik natuurlijk dat je onze nieuwe opleiding tot AI-shaped lawyer wil overwegen. Het is de eerste (en volgens mij enige) opleiding in Nederland die je fundamenteel leert werken boven AI, en waar “kritisch naar de uitvoer kijken” geen losse opmerking is maar een van de kernaspecten waar je op getraind wordt.

Ook hebben we natuurlijk onze populaire opleidingen tot AI compliance officer (CAICO), lead implementer (CAILI), legal engineer (CLEA), cybersecurity officer (CCCO), health compliance officer (CHCO) of gewoon FG.

Mocht je nog boeken willen lezen deze zomer, dan drie aanraders:

  • Mijn nieuwe boek Wetwijs in het digitale decennium behandelt thematisch de wetgeving die deze en komende jaren op ons afkomt. Van Digitaldienstenverordening tot Recht van Reparatie, digitale soevereiniteit en herziening van cybersecurity.
  • ICT & Recht graaft diep naar geschiedenis, context en ontwikkeling van het ict- of internetrecht. Je koopt het met korting samen met Wetwijs.
  • Populair voor AI compliance officers is AI en Algoritmen. Praktische stappen om AI Act compliance en governance mee in te regelen.
  • Mijn boek De AI Act: Artikelsgewijs commentaar plaatst ieder artikel van de AI-verordening of AI Act in perspectief. Inclusief kruisverwijzingen, overwegingen, achtergrond en literatuur om een volledig begrip te krijgen. Ook hier een combikorting, samen met AI en Algoritmen.
Deze blog gaat maandag 24 augustus weer als gebruikelijk verder. Wie nieuwstips heeft: je weet me te vinden!

Arnoud

Heb ik rechtsgeldig betaald bij de parkeerautomaat als het een nep-QR code blijkt?

Photo by billow926 on Pexels

Een lezer vroeg me:

Recent waarschuwde de gemeente Den Haag voor valse QR-codes op parkeerautomaten. Best professioneel gemaakt zo te zien, dus je zult er makkelijk in tuinen. Stel je betaalt daar en je krijgt vervolgens een parkeerboete, heb je dan nog enig excuus zoals dat de gemeente haar zorgplicht verzaakte?
Nep QR codes die je leiden naar valse betaalsites komen bij allerlei systemen voor. Dit gaat om betaalautomaten voor parkeren op de openbare weg, er zijn er ook bij parkeergarages of laadpalen voor elektrische auto’s. Allemaal gebaseerd op de aanname dat mensen makkelijk afgaan op een QR-code, zeker als die daar zit waar je ‘m normaal verwacht.

Nou valt er van alles te zeggen voor “let goed op voor je een code scant”, of zoals bij deze automaten zelfs “die hebben nooit een betaal-QR-code”. Maar prima denkbaar is dat je echt op het verkeerde been werd gezet en betaalde, ondanks de omzichtigheid die van een redelijk oplettend burger mag worden verwacht. Kun je de gemeente of andere exploitant dan iets verwijten?

De vraag is dan eerst: wat is je verwijt? Je geld terug ligt voor de hand – alleen moest je eigenlijk wel degelijk betalen, zij het aan een ander dan aan wie je had betaald. Dus het meest kansrijke argument is dat je wilt dat de betaling aan de scammer telt als betaling aan de gemeente, parkeergarage et cetera. Daarvoor hebben we artikel 6:34 BW, de bevrijdende betaling aan de onbevoegde:

De schuldenaar die heeft betaald aan iemand die niet bevoegd was de betaling te ontvangen, kan aan degene aan wie betaald moest worden, tegenwerpen dat hij bevrijdend heeft betaald, indien hij op redelijke gronden heeft aangenomen dat de ontvanger der betaling als schuldeiser tot de prestatie gerechtigd was of dat uit anderen hoofde aan hem moest worden betaald.

Je hebt dus betaald aan de gemeente door te betalen aan de QR-scammer wanneer je redelijke gronden had om te denken “dit is hoe ik aan de gemeente moest betalen”. Bij de QR-code vind ik het iets lastiger, en daarvoor weegt bij mij zwaar dat geen enkele gemeente bij parkeerautomaten een QR code hanteert als betaalmechanisme.

Daar komt het juridisch probleem bij dat de Hoge Raad in 2021 bepaalde dat artikel 6:34 niet geldt als de quisher zich voordoet als de gemeente. In dat geval is het criterium dat van art. 3:35 BW, en dat komt hier neer op “mocht jij denken dat de gemeente met die sticker aangaf dat je zo moest betalen”.

Dat is een hogere lat, en dan kom je nog harder het argument tegen dat geen enkele gemeente met QR-stickers werkt bij parkeerautomaten. Echte tegenargumenten kan ik zo niet bedenken. De vraagsteller had nog geopperd dat het uit kan maken als die sticker er langdurig zit, oftewel als de gemeente niet periodiek controleert bij bv. het schoonmaken van de laadpalen of er ineens rare stickers op zitten. Dat gaat mij te ver, want een schoonmaker is er niet om QR-codes te controleren. En om nou de CISO elke week een rondje laadpalen te laten fietsen, vind ik ook zo wat.

Arnoud