Google hoeft recht op vergetelheid niet wereldwijd toe te passen van EU

Google heeft een rechtszaak gewonnen tegen de Franse privacywaakhond CNIL die wilde dat de gegevens van een persoon wereldwijd uit de zoekresultaten van Google verwijderd werden. Dat meldde Nu.nl gisteren. Iets preciezer: het Hof van Justitie oordeelde dat het Europees privacyrecht niet eist dat mensen wereldwijd vergeten hoeven te kunnen worden. Dit naar aanleiding van een bevel van de Franse toezichthouder dat Google wereldwijd zoekresultaten op persoonsnaam moet opschonen als naar Europees recht die resultaten verouderde of irrelevante informatie bevatten. Dat bevel gaat te ver – maar vooral omdat de Europese wetgever niet heeft gedurfd het vergeetrecht wereldwijd in te voeren.

Het zogeheten “recht te worden vergeten” staat natuurlijk in de AVG (artikel 17) maar is in 2014 al ingevoerd als brede uitleg van de oude privacyregels. Het komt erop neer dat je als persoon zeggenschap hebt over wat Google over je meldt als mensen op je naam zoeken, in die zin dat verouderde en irrelevante informatie buiten beeld moet blijven. Die is immers niet meer relevant vandaag de dag, maar kan je privacy raken doordat oude dingen je nagedragen blijven worden. En daarbij wint de privacy dan in beginsel boven het recht van Google om als bedrijf informatie te mogen ontsluiten.

Google volgde dit arrest maar zocht vanaf het begin de grenzen op. Eentje daarvan was dat de te vergeten resultaten alleen buiten beeld bleven in de zoekinterface met Europese domeinnamen (dus niet de .com). De Franse CNIL legde een bevel op dat dit te weinig was, en dat Google eigenlijk ongeacht locatie van de zoeker tot blokkade moet overgaan, omdat je anders triviaal dat vergeetrecht kunt schenden. (Google had overigens in de tussentijd IP-geolocatie ingevoerd, zodat het niet meer uitmaakte welke extensie je zoekinterface had. Je moet dus een niet-Europees IP-adres hebben om nog om de zoekbeperking heen te komen.)

De vraag kwam natuurlijk bij het Hof van Justitie. Dat oordeelt dat het vergeetrecht weliswaar uit het grondrecht tot bescherming van persoonsgegevens volgt, maar wel in balans moet staan met andere grondrechten, in dit geval de vrijheid van informatie van internetgebruikers wereldwijd. Die vrijheid kan aanzienlijk variëren; lang niet alle landen kennen iets als ons vergeetrecht. En dan gaat het wel heel ver om nu te zeggen, die grondrechten elders moeten maar wijken voor onze grondrechten.

Het kán wel, het Hof laat nadrukkelijk de optie open dat Europa wereldwijd bescherming van grondrechten afdwingt. Alleen, dat is wel iets dat de Uniewetgever dan expliciet moet regelen. Niets in de AVG suggereert dat ze dit hebben willen doen, terwijl er wel andere dingen in staan voor bedrijven buiten de EU. Dus kennelijk heeft de wetgever dat niet aangedurfd of niet gewild. En als dat zo is, dan moet de rechter natuurlijk niet alsnog die regel zelf op gaan leggen.

Het Hof laat wel een gaatje open: Europese landen mogen zelf aanvullende regels stellen over hoe om te gaan met informatievrijheid versus privacy, en het is daarin mogelijk om een regel in te voeren die gaat over wereldwijd vergeten van zoekresultaten. Dat is dan wel legaal, omdat een land er dan over nagedacht heeft en in een wetsartikel heeft vastgelegd wat de belangenafweging en motivatie dan moet zijn.

Arnoud
Mag PostNL het nummer van mijn identiteitsbewijs overnemen bij een afhaling?

Via Twitter:

Als ik een pakketje ophaal, moet ik me legitimeren. Logisch. Maar waarom moet het @PostNL-punt mijn documentnummer dan intypen en opslaan? Dat is behoorlijk gevoelige informatie die ik helemaal niet af wil geven.

Waarop PostNL reageert: “Dit doen we op verzoek van de afzender om bij claims en navragen te kunnen controleren aan wie de zending is uitgereikt. Het is wettelijk toegestaan om het documentnummer over te nemen. Deze gegevens worden 90 dagen bewaard.” Wat een tikje gek klinkt, want als ik pakketjes verzend wordt me nooit gevraagd of ik van de ontvanger het documentnummer wil. Sterker nog, bij mijn PostNL punt werd me net verteld dat ik vanwege de privacy dat nummer niet mag hebben. (“Ja meneer de AVG he, heeft u misschien van gehoord.”)

Dat gezegd hebbende, heeft PostNL wel een punt (haha). Want “wettelijk toegestaan” is een tikkeltje kortaf geformuleerd, maar het klopt denk ik wel. Bij pakketjes is het redelijkerwijs noodzakelijk dat je de ontvanger identificeert, om te voorkomen dat zendingen aan de verkeerde persoon meegegeven worden. Daarmee samen hangt het punt dat je achteraf wilt kunnen nagaan hoe die identificatie is verlopen (logging) en dat je bij problemen (zoals een vermist pakketje) genoeg informatie hebt om bijvoorbeeld aangifte te doen.

De meest logische manier is om na een identificatie het nummer van de identificatiekaart te registreren. Dat nummer kun je eigenlijk alleen weten als je die kaart net gezien hebt, en de medewerker zal het pas opschrijven als de persoon genoeg lijkt op de foto op de kaart. Daarmee heb je een stevige verslaglegging (logging) van het proces, en kun je eenvoudig het documentnummer aan politie of andere instanties verschaffen.

Omdat het documentnummer an sich nergens voor te gebruiken is (het is geen bsn), lijkt het risico me zeer laag als dat nummer lekt. Ik zie dan ook geen reden om alternatieven te overwegen. Je zou bijvoorbeeld kunnen zeggen, noteer slechts de laatste drie cijfers van dat nummer en/of de geboortedatum. Dan zijn mensen ook redelijk uniek vastgelegd, zodat de politie met die gegevens alsnog de persoon kan vinden. Maar dat is foutgevoeliger want twee achternaamgenoten kúnnen dezelfde geboortedatum hebben of zelfs dezelfde drie tegens van het documentnummer.

Belangrijker voor mij is dat een heel documentnummer verzinnen (om een persoon zonder identificatiekaart toch het pakket te geven) iets lastiger is dan drie cijfertjes intypen. Je moet dan het goede formaat weten, en elke keer net wat anders bedenken zodat het niet te snel opvalt. (Er zit geen elfproef of iets dergelijks in die nummers, dat maakt dit argument iets zwakker.) Daarom vooral zie ik geen echt alternatief dan dat nummer noteren.

Arnoud

Wie toestemming onder de AVG vraagt, snapt de AVG niet (of heeft een nieuwsbrief)

Een lezer vroeg me:

Van mijn garagebedrijf kreeg ik een toestemmingsformulier voor het verwerken van mijn gegevens: opname in klantenbestand, verstrekking van mijn persoonsgegevens aan derden in het kader van betalingen en verstrekking van mijn persoonsgegevens aan partners in het kader van een goede dienstverlening, zover dit nodig is. Waarom eist de AVG in hemelsnaam dat mensen in dit soort situaties toestemming vragen? Het spreekt toch voor zich dat ik dit wil als ik bij deze garage mijn auto wil laten repareren?

Als ik even zo vrij mag zijn op donderdagochtend: dit is pertinente onzin, en wie toestemmingsformulieren zit te maken onder de AVG mag daar gelijk mee ophouden. Kan me niet schelen wat je doet, je doet het fout. Behalve als je met nieuwsbrieven bezig bent.

Om een of andere reden hebben mensen het idee gekregen dat je onder de AVG overal toestemming voor moet vragen. Ik denk dat dat komt omdat toestemming als de eerste van de zes grondslagen in de wet staat (artikel 6.1 AVG) en men daarna ophoudt met lezen. Een kapitale fout wat mij betreft, met schandalige gevolgen zoals dat kinderen niet naar de tandarts gaan (wat ook volgens de AP onzin is.) Toestemming is de minst zinvolle en minst werkbare grondslag, en als organisatie moet je niet willen werken onder die grondslag.

Het hele idee achter de AVG is dat je eigenlijk alleen persoonsgegevens gaat gebruiken als het niet anders kan. Bij die garage: je hebt gegevens nodig voor de overeenkomst, je wilt je factuur betaald krijgen en soms moeten gegevens ingewonnen bij de dealer of gaat een stukje van het werk door een ander (zoals de verzekeraar). Dat mag gewoon van de AVG, we noemen dat “noodzaak overeenkomst”, grondslag b.

Ook kun je je vaak beroepen op de grondslag van het eigen legitiem belang (sub f), waarbij je dus een afweging van belangen maakt. Toestemming vragen is daarbij niet aan de orde. Verwarrend is daarbij wel dat je vaak een opt-out invoert als deel van die belangenafweging, want met opt-out houd je meer rekening met mensen hun privacybelang, maar die opt-out is heel wat anders dan toestemming. En je moet niet vergeten die afweging daadwerkelijk te maken en op papier te zetten, dat is waar Manfield over struikelde toen ze vingerafdrukherkenning wilde inzetten bij hun personeel.

Mij bekruipt het gevoel dat mensen niet weten hoe zo’n afweging te maken, of het eng vinden een standpunt in te nemen en dan maar toestemming gaan vragen. “Dan zit je in ieder geval goed, toch?” Nope. Al is het maar omdat je óók bij toestemming een noodzakelijkheids- en proportionaliteitstoets moet maken, en geen hond die dat doet bij z’n toestemmingsformulier.

Maar belangrijker: toestemming kan op ieder moment worden ingetrokken, zonder opgaaf van redenen en zonder enige consequentie. Als je dus een bedrijfsproces hebt dat afhankelijk is van toestemming, dan moet je er dus vanuit gaan dat je bedrijfsproces stilstaat omdat niemand toestemming geeft. Ik kan me niet voorstellen dat dat een nuttig bedrijfsproces is.

Behalve nieuwsbrieven dus. Die verstuur je met toestemming (opt-in) en het is geen ramp als iemand die toestemming intrekt. Dan haal je ‘m gewoon uit het bestand. Specifiek daar zie ik toestemming wel werken.

Maar afgezien van nieuwsbrieven dus is er géén zakelijk belang denkbaar waarbij je gaat drijven op toestemming. Wie denkt van wel, ik hoor het graag maar dan wel alsjeblieft inclusief uitleg wat er gebeurt als die toestemming 1 seconde na het geven ingetrokken wordt. Of beter gezegd, waarom het niet erg is dat er niets gebeurt nadat die toestemming ingetrokken blijkt.

Arnoud

Mijn werkgever wil me op social media neerzetten, moet ik daaraan meewerken?

Een lezer vroeg me:

Mijn werkgever (een mkb-bedrijf met 14 man) wil dat wij allemaal onszelf op internet zetten. Op de bedrijfswebsite “zodat de klant weet wie er langskomt” en ook op social media, om onszelf te promoten. We moeten zelfs meedoen aan discussies op Linkedin. Na wat geruzie heeft een collega voorgesteld dat we toestemming geven (of niet) maar volgens mij is dat niet rechtsgeldig. Hoe moet het nu wel? Wanneer kan de werkgever dit verplichten?

Inderdaad is in beginsel toestemming van een werknemer niet rechtsgeldig. De AVG eist dat die vrijwillig wordt gegeven, en een werkgever die iets vraagt, dat komt altijd toch een tikkeltje gedwongen over. “Wil jij even die klant terugbellen” is geen vraag maar een bevel, beleefd geformuleerd. Dus vandaar dat je als werkgever niet met toestemming moet werken.

Als werkgever kun je wel mensen dingen opdragen die gewoon hun werk zijn. Dat is dan hetzij de grondslag uitvoering overeenkomst (het is nodig voor het werk) hetzij het eigen belang van de werkgever. In het eerste geval moet het dan echt nodig zijn voor het werk, in het tweede geval moet je als werkgever ook een belangenafweging maken of de privacy van de werknemer niet in het geding komt en hoe je dat kunt voorkomen.

Wanneer iets ‘nodig’ is voor het werk, is natuurlijk een stukje inschatting. Ik vind bijvoorbeeld dat iemand met een buitendienst-functie al snel met zijn foto op internet gezet kan worden, zodat de klanten weten wie er langskomt of met wie ze te maken hebben. Anno 2019 hoort dat gewoon bij het werk – uitvoering overeenkomst. Dit moet; ga op de foto en wel nu. Als vuistregel: vind je als werkgever dat je dit als dienstbevel kunt opdragen.

Promotie op social media is een belang van de werkgever, je wilt als bedrijf jezelf goed op de kaart zetten. Je hebt dan mensen nodig om je bedrijf te laten zien. Ik vind dat geen noodzaak voor het werk; poseren voor een foto is niet echt wérken. Ik vind niet dat ik mensen dat kan opdragen, dus daarom zou ik dit onder het kopje eigen noodzaak rekenen. Dan zeg ik, dit is wel heel belangrijk voor het werk dus ik wil als werkgever graag dat je dit doet, maar ik houd wel rekening met je persoonlijke levenssfeer.

Als werkgever moet je dan kijken hoe je uitkomt met de privacybelangen van de werknemer. Ik zou dan bijvoorbeeld kijken of de foto wellicht op de rug kan, of het gezicht wat geblurd kan worden et cetera. Vragen “vind je dit goed” is ook een goede maatregel in die context, en mensen die niet willen doen niet mee zonder verdere gevolgen. Daarmee zou het privacybezwaar minimaal moeten zijn.

Bij online discussies (zoals in Linkedingroepen) is dit iets lastiger. Je kunt daar moeilijk aan meedoen zonder naam, functietitel en foto. Dat is nu eenmaal de mores daar, en het heeft voor het bedrijf ook weinig zin als daar “Wim B” zonder functietitel en een chihuahua als foto gaat meedoen. De belangenafweging is dan ingewikkelder, ik weet eerlijk gezegd geen privacy-respecterende maatregelen in de situatie dat je met naam en foto het publieke domein moet betreden.

Dus ik denk dat je daar niet aan ontkomt het te moeten rechtvaardigen onder die noodzaak van het werk. Is het iemands werk om op Linkedin vragen te gaan beantwoorden? Zo ja, dan moet hij dat dus doen. En zo nee, dan kan het alleen op basis van vrijwilligheid – maar hoe je dat inkleedt als werkgever, dat zie ik niet.

Arnoud

De AVG verbiedt helemaal niet dat je fraudemeldingen verzamelt

De Fraudehelpdesk moet stoppen met het op grote schaal verzamelen van voorbeelden van phishing en andere vormen van fraude. Dat meldde de NOS onlangs. Elk doorgestuurd phishing-mailtje kan immers informatie over verdachten bevatten, en die mag je niet zomaar bij elkaar rapen, hoe nobel je doel daarbij ook is. Maar dat ze moeten stoppen, is natuurlijk te kort door de bocht. De AVG verbiedt eigenlijk verrassend weinig, ze zegt vooral dat je je zaakjes goed op orde moet hebben én gedocumenteerd moet hebben hoe je dat dan doet. Hoewel het wel extra spannend is om dat helemaal goed te doen als het gaat om strafrechtelijke persoonsgegevens.
De term “strafrechtelijke persoonsgegevens” klinkt alsof er strafrechtdossiers van rechtbanken mee worden bedoeld, maar de term is veel breder: “persoonsgegevens betreffende strafrechtelijke veroordelingen en strafbare feiten of daarmee verband houdende veiligheidsmaatregelen”. Het idee is dat het gebruiken van dergelijke gegevens zeer ernstige gevolgen kan hebben voor de betrokkenen, en wel op manieren die nadrukkelijk niet de bedoeling zijn (iemand weigeren vanwege een ongerelateerde strafrechtelijke veroordeling, bijvoorbeeld) en dat we daarom dus dergelijke gegevens gewoon verbieden.

Er zijn uitzonderingen op dat verbod, maar specifiek als je ten behoeve van andere mensen zulke gegevens gaat verzamelen en gebruiken dan kom je al heel snel uit bij de vergunningseis uit artikel 33 lid 4 Uitvoeringswet AVG:

4 Persoonsgegevens van strafrechtelijke aard mogen ten behoeve van derden worden verwerkt: … indien de Autoriteit persoonsgegevens met inachtneming van het vijfde lid een vergunning voor de verwerking heeft verleend.
5 Een vergunning als bedoeld in het vierde lid, onderdeel c, kan slechts worden verleend, indien de verwerking noodzakelijk is met het oog op een zwaarwegend belang van derden en bij de uitvoering is voorzien in zodanige waarborgen dat de persoonlijke levenssfeer van de betrokkene niet onevenredig wordt geschaad. Aan de vergunning kunnen voorschriften worden verbonden.

En het is dus die vergunning die de AP geweigerd heeft aan de Fraudehelpdesk, want “De Fraudehelpdesk heeft zijn huiswerk niet op orde”, zegt een woordvoerder van de Autoriteit Persoonsgegevens. Wat er precies mis is, is de Fraudehelpdesk echter niet duidelijk:

De gekozen bewoording in de reactie van de AP suggereert echter dat de Fraudehelpdesk als organisatie zijn zaken niet op orde heeft, niet weet waarom de gegevens verwerkt worden en de adviezen van de AP in de wind heeft geslagen. … We vinden het jammer dat de AP het resultaat van ons jarenlange overleg met hen zo eenzijdig uitlegt. In onze optiek is er in die drie jaar niet concreet geworden hoe we dan wél tot een vergunning zouden kunnen komen. Daarbij hebben we overigens diverse gespecialiseerde en hooggekwalificeerde juristen ingehuurd om dit aanvraagtraject en de gesprekken met de AP te begeleiden.

Persoonlijk hoop ik dat de Fraudehelpdesk in bezwaar en beroep gaat tegen deze afwijzing. Ik zou dan zelf ook de vraag meenemen of überhaupt sprake is van strafrechtelijke persoonsgegevens, want volgens de jurisprudentie is daarvan pas sprake wanneer “de gegevens een als strafbaar feit te kwalificeren bewezenverklaring kunnen dragen”. Slechts een redelijk vermoeden van schuld (de standaard om aangifte te kunnen doen of vervolging te starten) is onvoldoende om te spreken van strafrechtelijke persoonsgegevens, aldus onze hoogste rechtbank. Nu is die jurisprudentie van voor de AVG, maar die heeft de definitie niet inhoudelijk verruimd zodat deze volgens mij gewoon geldig blijft.

Arnoud

Is Office 365 nu echt een AVG probleem of alleen voor Hessense openbare scholen?

De gegevensbeschermingsautoriteit van de Duitse deelstaat Hessen heeft het gebruik van Microsoft Office 365 door scholen verboden omdat dit in strijd met de AVG is. Dat meldde Security.nl op gezag van de toezichthouder zelf. De aanleiding is dat Microsoft eerder de speciale optie van een Duits datacenter voor scholendata had geschrapt, zodat de mogelijkheid ontstond dat persoonsgegevens van leerlingen en personeel in de VS zouden worden opgeslagen. Hetzelfde geldt voor telemetriedata over het gebruik, dat automatisch naar Microsoft wordt gestuurd en niet meer bij de Duitse grens moest stoppen. Waar ging dit nu precies op mis en wat betekent het voor andere cloudafnemers?
De pijn lijkt vooralsnog te liggen bij een specifieke Duitse uitwerking van de AVG, zo lees ik in het persbericht:

Public institutions in Germany have a special responsibility regarding the admissibility and traceability of the processing of personal data. Also the digital sovereignty of state data processing must be guaranteed.

Ik kan alleen zo 1-2-3 in de Duitse Uitvoeringswet niet terugvinden waar dat dan staat. Ik ga er dus maar vanuit dat men bedoelt dat de lat voor noodzaak en proportionaliteit extra hoog ligt, en waarschijnlijk ook dat Microsoft niet bepaald transparant is (aldus de toezichthouder) over wat er precies met die data gebeurt. Daar valt wel wat voor te zeggen.

Daarmee is het voor mij niet perse het einde van de cloud, hoewel dat natuurlijk wel in de lucht hangt (haha) met recente ontwikkelingen in de Schrems II-zaak bij het Hof van Justitie: is de optie om met zogeheten model contractual clauses data naar de VS over te dragen dan eigenlijk wél rechtsgeldig? Als dat niet zo is (en daar lijkt alles op te wijzen) dan blijft er vervolgens heel weinig grondslag over om persoonsgegevens in de VS op te mogen slaan. (Privacy Shield staat overeind maar alleen maar omdat het Hof er nog niet aan toegekomen is.)

Wie met een cloudoplossing bezig is die over vijf jaar een afhankelijkheid op Amerikaanse servers heeft, heeft dus nu een goede reden om die oplossing aan te gaan passen.

Arnoud

Mag FaceApp echt zomaar je gezicht voor alles gebruiken?

Met het populaire FaceApp kun je er op foto’s ouder uitzien, maar geef je ook je foto’s en persoonsgegevens weg aan een bedrijf dat deze mag verkopen. Dat meldde Nu.nl onlangs. Er is nogal wat ophef over deze voor mij onbegrijpelijk populaire app, omdat in de kleine lettertjes staat dat men alles mag met je foto en dat zou Russische criminelen faciliteren in het plegen van cybercrime. Aldus Rian van Rijbroek denk ik, want ik begrijp er niets van. Ik zie eerlijk gezegd niets dat fundamenteel anders is dan hoe zeg Facebook of Instagram met je foto’s omgaat. Maar dat zijn geen Russen, zoiets?
FaceApp heeft niets met Facebook te maken: het is een app waar je een portretfoto in stopt en die dan een verouderde versie van je gezicht genereert. Leuk, maar de foto’s gaan naar een server van FaceApp en die staat in Rusland ergens. De app bestaat al een paar jaar maar is nu populair vanwege de zogeheten “FaceApp Challenge”, wat geloof ik neerkomt op dat je laat zien wat de app met je gezicht doet. Ja, ik voel me ontzettend oud bij het typen van deze regels.

Een developer veroorzaakte enige ophef toen hij meldde dat foto’s naar servers in Rusland werden geüpload én dat in de voorwaarden van FaceApp staat dat de foto’s commercieel gebruikt mogen worden door het bedrijf en haar zusters/moeders, plus alle “bedrijven die zich later bij deze groep kunnen aansluiten”. Dat laatste suggereerde volledige vrijheid: iedereen kan immers lid worden van zo’n groep. Alleen: een ‘groep’ is juridisch voor “concern”, en zomaar lid worden van iemands bedrijfsconcern komt echt niet voor. Dat noemen we een fusie of overname, en het is vrij ondenkbaar dat je dat doet om toegang tot foto’s te krijgen.

Daarnaast bleek vervolgens dat de foto’s helemaal niet in Rusland terechtkomen maar gewoon gezellig in de VS, en het bedrijf wist foto’s na 48 uur. Ja, zeggen ze en dat kun je lastig controleren. Maar toch. Het voelt behoorlijk als een storm in een glas water, zeker gezien de weinig unieke werkwijze van deze app. Er zijn tientallen apps waar je foto’s uploadt die dan in de cloud terechtkomen, pardon in de VS.

Maar stel nu eens dat de gegevens echt in Rusland komen en dat de voorwaarden wel letterlijk zeggen “wij mogen alles inclusief verkopen voor alle doeleinden”. Mag dat dan? Auteursrechtelijk (je hebt auteursrecht op je selfies) is dat mogelijk, zo’n brede licentie kun je vormvrij geven zoals dat heet. Dus daar kun je als fotograaf weinig meer tegen doen.

Privacytechnisch ligt dit anders: de AVG is van toepassing op FaceApp omdat het gaat om persoonsgegevens die in Europa verzameld worden. FaceApp heeft dan toestemming nodig, en die kun je niet in de voorwaarden opvragen. FaceApp kan natuurlijk zeggen dat het uploaden en analyseren van de foto noodzakelijk is voor de gevraagde dienst – hoe kun je een portret verouderen als je geen kopie van het portret krijgt – maar dat zou met zich meebrengen dat de foto weg moet direct nadat deze is geanalyseerd en verouderd. Immers daarna is de dienst klaar.

Het enige argument voor FaceApp dat ik kan bedenken is dat het bijtrainen van de AI met geuploade foto’s een aanverwant doel is (en dus doelbinding heeft) met het maken van de veroudering. Het leren van een dienst om in de toekomst andere mensen betere dienstverlening te geven, is denk ik wel te rechtvaardigen als zo’n aanverwant doel. Ik mag ook tevredenheidsenquêtes doen onder mijn klanten zonder aparte toestemming. Daarnaast kun je zeggen dat dit bijtrainen een vorm van statistisch onderzoek is, en dan is er per definitie sprake van doelbinding. Hier is vooralsnog nul jurisprudentie over maar ik zie hem wel.

Arnoud

Is een maximale wachtwoordlengte in strijd met de AVG?

Een lezer vroeg me:

Ik kom nog geregeld bedrijven en verenigingen tegen die wachtwoorden van maximaal 12 karakters accepteren. Als je ze hierop aanspreekt zeggen ze dat dit voldoende is of het later zal worden aangepast. Maar de AVG verplicht dat er “passende technische én organisatorische maatregelen” worden genomen om een adequaat beveiligingsniveau te waarborgen. Twaalf karakters is tegenwoordige echt niet meer adequaat. Handelen de instanties die wachtwoorden van maximaal 12 karakters accepteren in strijd met de AVG?

Daar lijkt het wel op. Een goed wachtwoord is een van de belangrijkste technische beveiligingsmaatregelen die je kunt nemen. In de praktijk wordt vaak binnengedrongen met een geraden wachtwoord, dus hoe sterker je dat wachtwoord tegen gokken kunt maken, hoe beter.

De AVG zegt zelf niet precies aan welke eisen een wachtwoord moet voldoen, alleen dus dat de maatregelen die je neemt “passend” moeten zijn gezien de risico’s, de stand der techniek en andere relevante factoren. Kort gezegd: je moet kunnen verantwoorden waarom je de keuzes maakte die je maakte, en waarom het niet sterker hoefde dan het was.

In mijn ervaring wordt zelden echt nagedacht over wachtwoordbeleid, met name als het gaat om de lengte van wachtwoorden. Er is het nodige onderzoek gedaan naar bijvoorbeeld hoe vaak een wachtwoord gewijzigd moet worden (nooit, als het maar sterk is) of hoe sterk ze moeten zijn (12 karakters is wel het minimum inderdaad) maar je ziet dat niet snel terug in bestaande implementaties van password-based access control. En dat is jammer.

Ik zou dus zelf geneigd zijn om te zeggen, wie een maximale lengte op wachtwoorden afdwingt zit fout onder de AVG, tenzij hij een heel goed verhaal heeft waarom het nódig is dat het wachtwoord niet langer is. Ik kan me dat verhaal niet voorstellen, maar goed, ik probeer een open mind te houden hierbij. “Onze software werkt nu eenmaal zo” of “Wij zijn nog nooit gehackt” is natuurlijk géén goed verhaal.

Arnoud

Heb je als verwerker zelf ook een grondslag nodig?

Een lezer vreoeg me:

Een verwerker hoeft geen eigen grondslag te hebben, die werkt onder de grondslag van de verwerkingsverantwoordelijke. Het is ook niet logisch want de grondslagen zouden dan altijd samenvallen; artikel 6 AVG zegt immers “De verwerking is alleen rechtmatig indien en voor zover aan ten minste een van de onderstaande voorwaarden is voldaan”. Als de vv zich kan beroepen op bijvoorbeeld toestemming, dan is het niet nodig dat de vw nog een andere grondslag aandraagt.

De grondslag uitvoering overeenkomst vereist dat de betrokkene daarbij partij is (zie tekst artikel 6 lid 1 sub b AVG), of in ieder geval vermoedelijk gaat worden (de precontractuele fase). Bij de verwerkersovereenkomst is de betrokkene geen partij dus die kan geen deel uitmaken van de overeenkomst.

Debiteurenbeheer in opdracht van een dienstverlener valt m.i. onder uitvoering overeenkomst, incasso hoort vrij evident bij het nakomen van een contract lijkt me zo. Toestemming van de betrokkene is niet aan de orde. Uw klant heeft een dienstovereenkomst (of bij producten een verkoopovereenkomst). U als verwerker neemt de taak van de incasso op u, en u doet dat onder de grondslag van de uitvoering van die overeenkomst.

Je ex-werknemer mag zo snel mogelijk van de bedrijfsbus af

Tot hoe lang na uitdiensttreding mag je als werknemer worden ingezet als ‘gezicht’ van het bedrijf? Die vraag stond centraal in een conflict tussen een oud-werknemer van een pakketbezorger en de werkgever. Deze foto werd gebruikt bij persberichten over de dienst, maar op zeker moment ook aangebracht als foto op bezorgbussen en vrachtwagens. Daar maakte de werknemer na uitdiensttreding bezwaar tegen, omdat hij toen niet meer met deze werkgever geassocieerd wilde worden. En dat recht heb je onder het commercieel portretrecht. Weg dus met die foto in de folder, en ga maar krabben op je bus.

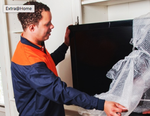
Uit het vonnis haal ik dat de werkgever fungeert als onderaannemer voor PostNL Extra@Home, de speciale bezorgdienst voor grotere producten van PostNL waarbij ook een installatieservice kan worden afgenomen. Om dat te illustreren, had men een mooie foto gemaakt van twee installateurs bezig met het afleveren van een televisie, zie de thumbnail hiernaast. Maar na uitdiensttreding had de man er geen zin meer in dat zijn foto steeds maar gebruikt bleef worden. In eerste instantie verliep de discussie minnelijk: hij vroeg een vergoeding voor gebruik van zijn portretrecht, en het bedrijf onderhandelde daar zakelijk over, maar de discussies liepen na geruime tijd spaak. Enkele jaren later pakte de man het opnieuw aan via een advocaat, waarna de werkgever aangaf dat er al geschikt was en dus niets meer betaald hoefde te worden. Daarop stapte de man naar de rechter voor een verbod met schadevergoeding.

Uitgangspunt van de man was dat de foto’s specifiek waren gemaakt voor intern gebruik ten behoeve van een presentatie aan medewerkers over een nieuwe bedrijfstak van de werkgever en niet voor de promotionele of commerciële doeleinden waarvan in het onderhavige geval sprake is. De werkgever stelde daar tegenover dat hij als werknemer toestemming had gegeven voor het gebruik van zijn beelden, zonder dat er aan die toestemming beperkingen waren verbonden. Met dat stuk is de rechter snel klaar: er was geen duidelijk bewijs van toestemming, met name was er geen ondertekend stuk.

De rechtbank gaat vervolgens verder op het ‘redelijk belang’ uit het portretrecht (artikel 21 Auteurswet). Dit doet wat vreemd aan anno 2019, nu een foto een persoonsgegeven is en de AVG daarop van toepassing is. De AVG vervangt daarmee het klassieke portretrecht, omdat Europees recht immers nationaal recht vervangt. Maar allereerst dateert het gebruik van de foto van vóór de AVG, en ten tweede roept de man geen privacygrondslag in voor zijn argument: hij maakt bezwaar tegen de associatie met het bedrijf, hij wil niet langer het ‘gezicht’ van deze dienstverlening zijn. Dat is een aparte grond, los van de privacy.

Deze grond is al in 1997 apart erkend in het Discodanser-arrest (HR 2 mei 1997, ECLI:NL:HR:1997:ZC2364, NJ 1997, 661). De Hoge Raad formuleerde hierin de norm dat een geportretteerde in beginsel steeds een redelijk belang zal hebben om zich te verzetten tegen gebruik van zijn portret ter ondersteuning van een commerciële reclame-uiting. De geportretteerde zal door het publiek immers geassocieerd worden met het betreffende product of de dienst, waarbij het publiek in het algemeen – en doorgaans terecht – ervan uit zal gaan dat het gebruik van het portret niet zal zijn geschied zonder toestemming van de geportretteerde en de opname van het portret in de reclame-uiting zal opvatten als een blijk van publieke ondersteuning van het product of de dienst door de geportretteerde. Op deze gronden is het op een dergelijke wijze gebruiken van een portret in beginsel aan te merken als een inbreuk op de persoonlijke levenssfeer van de geportretteerde (strijd met artikel 8 EVRM).

In theorie is het mogelijk om die inbreuk te rechtvaardigen met beroep op een ander grondrecht. Dit zal meestal de uitingsvrijheid (artikel 10 EVRM en artikel 7 Grondwet) zijn. In dit geval is dat niet sterk, het gaat om een reclame-uiting en geen redactionele boodschap. Daarbij is niet van belang of de foto’s al dan niet schadelijk zouden zijn voor zijn reputatie en/of dat de werknemer een verzilverbare populariteit geniet of niet. Bovendien had de werkgever dit niet nader onderbouwd.

Welke lessen zijn hier nu uit te trekken? Allereerst natuurlijk dat je als werkgever duidelijke afspraken moet maken én op papier moet zetten. Daarbij zal al snel het argument te berde komen dat onder de AVG werknemers geen toestemming kunnen geven, vanwege het ontbreken van het ‘vrije’ karakter vanwege de afhankelijkheidsrelatie tot de werkgever. Dit vonnis danst daar mooi omheen: het gaat om een niet-persoonsgegevens gerelateerde kwestie, namelijk het commercieel portretrecht. Daarbij staat een belangenafweging voorop, en toestemming is een factor binnen de belangen die moeten worden afgewogen. De mate van vrijheid bij die toestemming kan daarin worden meegenomen, maar is niet in zijn eentje doorslaggevend.

Wel denk ik dat in het algemeen het ophoudt zodra de werknemer uit dienst gaat. Het kan niet waar zijn dat een werkgever goede sier blijft maken met een foto van een ex-werknemer. Zo dat al niet volgt uit privacy of portretrecht, zal het toch volgen uit gewoon de open norm van goed werkgeverschap. Zoiets doe je niet. (Eventuele historische documenten zoals oude brochures of een reeds gepubliceerd filmpje met datum daargelaten.) Als werkgever zul je dus altijd een plan paraat moeten hebben om dergelijke uitingen te vervangen wanneer de gefilmde werknemers uit dienst gaan.

Arnoud