Natuurlijk is het lezen van 150 privacy policies een totale ramp. Laten we ermee ophouden

Wij lazen 150 privacy policies en ze waren echt een totale onbegrijpelijke brij, aldus de NY Times vorige week. Het ging uiteraard om Amerikaanse sites; de policies stonden vol met juridisch jargon en braaftaal, met alles drie slagen om de arm en het taalgebruik zo moeilijk dat alleen Emmanuel Kant’s “Critique of Pure Reason” pittiger te lezen was. De strekking: deze dingen zijn niet bedoeld voor gewone mensen, maar voor bedrijven om zich in te dekken als ze weer eens je data verkopen of andere rare dingen doen waar wij gewoon niet op zitten te wachten. Inderdaad een totale ramp, en inderdaad zullen we daar gewoon mee ophouden?

De privacy policy is een raar ding. Waarom alle websites precies zo’n ding hebben is me nooit duidelijk geworden, maar al sinds jaar en dag loopt iedereen er mee te leuren. Het is waarschijnlijk te herleiden tot de FTC Fair Information Act, die eist dat je als eerlijk handelaar transparant bent over wat je doet met privacy en persoonlijke informatie. Dat gaan we dan even opschrijven, zal wel de gedachte zijn geweest.

Maar dan krijg je dus vrij massaal dat mensen lappen tekst posten (want niemand die eist dat het allemaal logisch en leesbaar moet zijn) en dat vervolgens niemand die leest. Totdat het misgaat, en dan is “ja maar in de privacyverklaring stond We respect your privacy en We may use data for certain purposes dus dan had u moeten begrijpen dat” een prima reactie in de praktijk.

In Europa hadden we altijd de eis van een informatieplicht onder de privacyrichtlijn (Wbp), en die is uitgebreid in de AVG: duidelijk en transparant, en in eenvoudige taal aangeven wat je doet met persoonsgegevens, waarheen waartoe en hoe lang. En stom genoeg zijn we dat allemaal gaan uitvoeren door privacyverklaringen te gaan (her-)schrijven. “Wees concreet”, zegt de wet. “Ik geef het woord nu aan mijn jurist”, zegt de ondernemer. Precies.

Wat mij betreft is het vrij simpel: zo’n onleesbare privacyverklaring is niets waard, en ik zou het werkelijk fantastisch vinden als de AP gewoon boetes van 5000 euro het stuk uitdeelt voor elke privacyverklaring die volgens een objectieve taalredacteur niet taalniveau B2 is. Zo moeilijk is dat niet. (Waarom maar 5000? Omdat in beroep gaan dan weinig zin heeft en de administratieve rompslomp voor de toezichthouder daardoor minder is.)

Nog geweldiger zou ik het vinden als we gewoon zouden stoppen met privacyverklaringen. Waarom moet je eigenlijk überhaupt een apart document hebben dat van alles gaat vertellen? Leg het gewoon uit op het moment dat het aan de orde is. Zet op je bestelformulier onder elk veld waarom je het nodig hebt (“Je geboortedatum gebruiken we voor een verjaardagscadeau en om je demografisch te kunnen categoriseren”) en je bent er eigenlijk al. Krijg je het verhaal daar niet rond, dan heb je meteen een check dat je het anders moet gaan aanpakken.

Dat laatste is denk ik nog het belangrijkste: door een aparte privacyverklaring te schrijven, koppel je het verhaal daaruit los van wat je werkelijk aan het doen bent. Dan krijg je indekken, braaftaal en slagen om de arm. Terwijl je op het moment zelf concreet moet zijn: waarom vragen wij eigenlijk om het geslacht van onze klanten?

Arnoud
De Spaanse Liga mag dus niet je microfoon inzetten om illegale voetbaluitzendingen te detecteren

De Spaanse voetbalbond heeft een boete van 250.000 euro gekregen van de toezichthouder vanwege overtreding van de AVG, meldde Tweakers vorige week. De app luistert met de microfoon mee om illegale voetbalstreams op te sporen aan de hand van voor mensen onhoorbare tonen in de sportuitzendingen. Hoewel de app daarmee niet direct mensen afluistert (althans iets doet met wat mensen zeggen) is dat toch een AVG-overtreding: niet privacy by design, want je kunt niet zien dat je microfoon staat op te nemen.
In juni 2018 kwam in het nieuws dat de Liga (de Spaanse voetbalbond) microfoons van telefooneigenaren met hun app erop had ingezet om onhoorbaar geluid op te vangen dat als watermerk in voetbaluitzendingen zit. Hiermee kan men illegale voetbaluitzendingen detecteren en zo een database opbouwen van locaties die wedstrijden uitzenden, zowel thuis als in cafés en andere gelegenheden. Als dan blijkt dat een locatie geen licentie heeft, dan kan daartegen worden opgetreden. Maar ondertussen sta je dus wel tienduizenden (of meer) microfoons van mensen te beluisteren.

De algemene voorwaarden vermelden expliciet dat dit gebeurt:

LaLiga will enable the microphone of your device, solely if you accept by checking the box enabled for htis purpose or the pop-up window emerging in the APP, to find out if you are watching football matches. This information shall be employed to detect fraud in unauthorized public establishments.

Ik zei toen, vanuit AVG- of privacyperspectief zie ik hier weinig mis mee, omdat het hier niet gáát om het vastleggen van persoonlijke informatie zoals wat je zegt of waar je bent terwijl je iets zegt. Maar de Spaanse Autoriteit Persoonsgegevens is toch wat strenger: je bent wél bezig met persoonlijke informatie, ook al is het bijvangst in je jacht naar de verborgen piepjes.

En vooral: dit is niet privacy by design, want mensen hebben niet dóór dat je die informatie aan het verzamelen bent. De AV zijn natuurlijk niet relevant, je moet dit duidelijk melden. En dan dus niet een verplichte popup (de standaardkeuze van een geërgerde developer die iets hoort over “je moet X van de wet”) maar nadenken over design, hoe je dit integreert in je app. Een icoontje dat je microfoon aan staat bijvoorbeeld. En zo moeilijk zou dat ook niet hoeven te zijn.

Arnoud

De eerste schadeclaim onder de AVG is binnen, maar het is wel een rare zaak

Het is waarschijnlijk een juridische primeur: een rechter heeft een schadevergoeding toegekend op grond van de Algemene verordening gegevensbescherming (AVG). Dat meldde RTL Z afgelopen vrijdag. De gemeente Deventer moet van de rechter 500 euro betalen aan een man van wie de gemeente de naam en woonplaats doorspeelde naar tientallen andere gemeenten. Ik ken ook geen andere uitspraken waarin sec voor misbruik van persoonsgegevens een schadevergoeding moest worden betaald. Het bedrag is niet mis dus ik hoop dat dit andere organisaties aan het denken zet. Want privaat handhaven kan iedereen, zelfs zonder advocaat.
De man wordt in diverse media als een professioneel wobber aangeduid, wat de zaak een reukje moet geven want wie doet dat nou, stelselmatig gemeentes om informatie vragen? Maar het is een grondrecht dat je dat mag doen. Gemeentes worstelen daar soms mee, en gaan dan onderling tips uitwisselen. RTL legt uit:

Een aantal van die gemeenten wilde kennis uitwisselen over hoe ze moesten omgaan met zijn verzoeken. In een e-mail aan ongeveer veertig tot vijftig andere overheden gaf de gemeente Deventer aan ook een Wob-verzoek van de man te hebben ontvangen, waarbij ze zijn naam noemden, aangaven dat het om een man ging (‘hij’), waar hij woonde en hoe ze zijn verzoek hadden afgehandeld.

Dat was een probleem, want onder de Wbp én de AVG is het zomaar delen van persoonsgegevens niet echt de bedoeling. Onrechtmatig dus, en een onrechtmatige daad geeft aanleiding tot een schadevergoeding. Alleen, wat is dan je schade? Dat is al een decennium of zo het discussiepunt bij privacykwesties. En waar ze dan bij andere rechten – zoals het auteursrecht – een willekeurige tarieflijst erbij pakken of een bedrag uit de duim zuigen, word je bij persoonsgegevens er hard op gewezen dat je schade écht moet onderbouwen meneertje. Frustrerend ja.

Deze rechter pakt het in zoverre verfrissend aan dat hij het als immateriële schade aanmerkt en dan een bedrag van €500 billijk verklaart. De grond is dan de algemene “schending van de privacy”, dat de rechter herleidt tot “verlies van controle over zijn persoonsgegevens”. Controle over persoonsgegevens is één van de kerndoelen van de AVG (overweging 7), dus dat is een mooie invulling van dat grondrecht. Blijf van mijn gegevens af.

Opvallend daarbij is wel dat de rechter nadrukkelijk vaststelt dat Deventer geen oogmerk had de man kwaad te doen. Dit is dus uitdrukkelijk de schade bij een onschuldige inbreuk. En dat maakt het precedent des te interessanter. Als deze vogel tot een zomer leidt, dan kunnen dus heel wat organisaties 500 euro per geval af gaan tikken voor onschuldige slordigheden. Ik zei al, private handhaving gaat het helemaal worden.

Arnoud

Facebook overtreedt mogelijk AVG door medewerkers posts te laten labelen

Facebook overtreedt mogelijk de Europese privacyverordening AVG door medewerkers van daarvoor aangestelde bedrijven te laten kijken naar posts om ze te labelen. Dat las ik bij Tweakers maandag. Een team van 260 mensen uit India leest al jaren alle berichten (inclusief foto’s) om die van labels te voorzien, zo ontdekte Reuters namelijk. Die labels classificeren de berichten in vijf “dimensies”, zodat Facebook kan leren van wat mensen posten en hoe daarop in te springen. En er zal ook vast een AI mee getraind worden. De privacyzorg zit hem dan in het feit dat er geen aparte toestemming is gevraagd voor dit labelen. Maar moet dat dan, van de AVG?
De AVG kent inderdaad de eis van toestemming – maar naast toestemming zijn er nog vijf zogeheten grondslagen om met persoonsgegevens te werken. Als je gegevens bijvoorbeeld nodig hebt om een contract af te handelen, dan heb je geen toestemming nodig. Webshops die aanvinkvakjes inbouwen met “ik geef toestemming bovenstaande gegevens te gebruiken om mijn bestelling te behandelen” snappen er dus niets van. Die toestemming is helemaal niet nodig.

De controversieelste grondslag is die van het “eigen gerechtvaardigd belang”. Dan zeg je namelijk, ik heb een belang als bedrijf om dit gewoon te gaan doen, maar ik heb wel rekening gehouden met je privacy door maatregelen A en B te nemen. Controversieel, omdat je hiermee eigenlijk weigert de ander te vragen om toestemming en veel mensen gewoon verwachten dat je toestemming vraagt waar nodig. Maar ook weer gerechtvaardigd omdat je soms nu eenmaal geen toestemming kúnt vragen. Een triviaal voorbeeld is camerabewaking of fraudedetectie in je betaalpatronen.

Facebook vraagt dus geen toestemming om berichten die post (of als privébericht verstuurt) voor te leggen aan haar labelingsteam. Dat zouden ze dus moeten rechtvaardigen onder dat eigen belang. Het belang zie ik: je herkenning van soorten berichten verbeteren is een wenselijk en nuttig doel, zeker gezien de druk op Facebook om terrorismeverheerlijking, nepnieuws, opruiing en dergelijke te kunnen detecteren en weren.

De discussie die je dan krijgt, is in hoeverre Facebook dit kan rechtvaardigen. En dat komt vaak neer op hoe zeer men rekening houdt met de privacy van personen. Mijn juridische onderbuik zegt dat een bericht tonen aan een intern team dat er een label op plakt (pardon, “verrijkt met een AI-ready dimensie”, dank u marketingafdeling) niet heel erg een inbreuk op de persoonlijke levenssfeer is. Het label heeft geen enkel gevolg voor het bericht zelf, dit wordt niet verwijderd of aangepast op basis van de beoordeling. Plat gezegd, hier merk je niets van.

Twijfel heb ik wel bij het stukje van de privéberichten, want ook die worden gelezen. Het voelt principieel niet juist om een direct bericht tussen A en B te lezen en te taggen, ook niet als die tag verder nergens gebruikt wordt. Dat is gewoon privé, afblijven. Maar ik kan niet ontkennen dat ook hier het argument “je merkt er niets van” opgaat.

Arnoud

Nee, ik blijf liever moddervet – Hoe illegaal is confirmshaming onder de AVG?

Kent u dat? Dat je gevraagd wordt je in te schrijven voor het een of ander, en dat de “nee” optie wordt voorzien van een beschamende kwalificatie. “Ja, ik wil de slankwordennieuwsbrief / Nee, ik blijf liever moddervet”. Of “Ik wil een groentetuin starten / Nee, ik weet alles al”. Of “Ja, houd me op de hoogte / Waaahh, ikke willen niet”. Lekkere voorbeelden te over bij de Confirmshaming Tumblr. Een paar lezers (dank) vroegen me, hoe legaal is dat nu eigenlijk, mensen proberen over te halen om ja te zeggen door van de nee een schaamtevolle gebeurtenis te maken. Want is het nog wel een vrije keuze als de nee voorzien is van een zó botte diskwalificatie?
Onder de AVG moet toestemming in vrijheid worden gegeven, en deel daarvan is dat je geen sancties koppelt aan het weigeren van toestemming. Dit is waarom het debat over cookiemuren speelt: iemand de toegang tot je site ontzeggen als hij geen toestemming voor marketing/profiling geeft, kun je zien als een sanctie. Maar het speelt natuurlijk niet alléén bij cookies.

Confirmshaming is het fenomeen waarbij je de keuze om de gevraagde toestemming te weigeren voorziet van een negatieve kwalificatie, specifiek eentje waarbij de gebruiker schaamte over zichzelf afroept. “Nee, ik blijf graag een loser zonder toegang tot superdeals”, bijvoorbeeld. Het idee is dan natuurlijk dat je dan liever de schaamte vermijdt en toch maar “ja” klikt. Dit artikel maakt duidelijk dat schaamte een zeer sterke emotie is om mensen over te halen:

“Because guilt is experientially bad, the act of making another person feel guilty clearly qualifies as an aversive interpersonal behavior. To make someone feel guilty is to inflict a negative, undesired emotional state that most people normally try to avoid.”

Het gaat hier natuurlijk niet om fysieke of juridische dwang, maar ik denk dat zo’n sterke negatieve emotionele reactie oproepen toch wel sterk in de buurt komt. Ik zie dan ook wel wat in het argument dat je hier niet echt vrij gelaten wordt.

Arnoud

Gelden de strenge Ierse regels over dashcams ook bij ons?

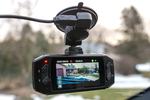
Steeds meer mensen nemen een dashcam, en daarom leek het ons goed de regels daarover eens netjes uit te leggen. Aldus mijn parafrase van de nieuwe dashcamregels van de Ierse Autoriteit Persoonsgegevens. Of nou ja, nieuw: het is een invulling van de AVG die in Ierland natuurlijk net zo goed geldt als bij ons. Maar allemachtig wat een stoffig stuk en hoe onwerkbaar hebben ze het opgeschreven. Je zou bijna gaan denken dat je maar beter géén dashcam in je auto moet nemen. Ik ben er nog niet uit of dat de bedoeling is.
De AVG kent natuurlijk heel veel regels, en als je die gaat toepassen op een consument met een auto met daarin een naar buiten gerichte camera met opnamefunctie dan krijg je nogal wat. Informatieplichten: hang maar een duidelijke sticker op je auto. Register van verwerkingen: leg maar een papiertje thuis met waarom je een camera hebt en wat je doet met de beelden. Recht van inzage: op die sticker hoe mensen je kunnen bereiken voor inzageverzoeken. Vergeetrecht. Eh. En ga zo maar door. Oh ja, en als de politie het vraagt dan moet je wel een belangenafweging maken.

Op zich is het allemaal niet zo héél raar, dit krijg je als je regels bedoeld voor grote organisaties loslaat op een privésituatie. Maar het leest wel erg absurd natuurlijk, als je in die regels ook geen momentje ruimte toont voor de unieke situatie of het zeer kleinschalig karakter. Ik ben zeg maar verrast dat je geen PIA moet uitvoeren voor je de dashcam in gebruik mag nemen.

Geldt dat nu ook bij ons? Nou ja, de AVG is een Europese wet dus die regels gelden hier net zo goed. En als je die op dashcams loslaat dan krijg je natuurlijk hetzelfde verhaal, maar dan in het Nederlands.

Helemaal lekker voelt dat niet, zeker niet gezien de praktijk hier dat iedereen er gewoon vrolijk mee rondrijdt en aangifte doet (of verzekeringsclaims indient) wanneer de beelden wat relevants bevatten. Het wil er bij mij dan gewoon niet in dat de AVG dit heeft willen doorkruisen en verbieden (of zo onwerkbaar maken dat het de facto verboden is).

De AVG kent natuurlijk een uitzondering voor strikt persoonlijk of huishoudelijk gebruik. Maar die wordt heel beperkt uitgelegd – de Ieren concluderen vrij eenvoudig dat deze niet opgaat bij een dashcam. Dat baseren ze op een uitspraak uit 2014 van het EU Hof van Justitie, die bij beveiligingscamera’s rond een huis gericht op de openbare weg concludeerde

Voor zover het gebruik van een videobewakingssysteem, zoals dat in het hoofdgeding, de openbare ruimte bestrijkt – zelfs gedeeltelijk – en hierdoor buiten de privésfeer geraakt van degene die door middel van dit systeem gegevens verwerkt, kan het niet worden beschouwd als een activiteit die met uitsluitend „persoonlijke of huishoudelijke doeleinden” wordt verricht (…)

Ik ben er nog steeds niet uit wat dit nu betekent. Bij iedere verwerking van persoonsgegevens kom je in andermans privésfeer, lijkt me zo. Dat is het hele punt van verwerken van andermans persoonsgegevens. Wat is een fundamenteel verschil tussen enerzijds een adresboek van een particulier en anderzijds een bewakingscamera van een particulier? Val ik onder de AVG als ik thuis zit en in de WhatsApp-buurtapp roep wie ik voorbij zie lopen?

Het enige echte argument dat ik kan bedenken, is dat je bij dat cameratoezicht uit die casus structureel andere mensen filmt op een specifieke plek. Dat is wel meer dan je adresboek of “er loopt nu een raar type met bontkraag, kent iemand die” appen naar de buren. Gezien het doel van de AVG zou ik het verdedigbaar vinden dat je dán zegt, nu gaat de wet lopen en ga je het maar eens netjes aanpakken.

Inderdaad, dat is precies het argument waarmee ik al jaren verdedig dat dashcams buiten het strafrecht vallen – de “aangebrachte” camera uit de strafwet is een camera die structureel één plek filmt. En dan zeg ik dus dat een dashcam die rondrijdt buiten de AVG valt, omdat deze niet structureel één plek filmt.

Als je dat niet accepteert, dan is dus ieder verwerken van persoonsgegevens dat je eigen huis(genoten) overstijgt een niet-huishoudelijke/niet-persoonlijke verwerking. Dan blijft er eigenlijk niets over, en ik kan gewoon niet geloven dat de AVG dat bedoeld heeft.

Arnoud

Wat gaat voor, de AVG of een bewaarplicht?

Een lezer vroeg me:

Onlangs vroeg ik aan mijn (ex)apotheek of het mogelijk is om mijn medisch dossier te laten vernietigen, dit op grond van de AVG en de Wgbo. Echter, men weigert omdat de Zorgverzekeringswet bepaalt dat een zorgaanbieder verplicht is om een medisch dossier tot 5 jaar na het stoppen van de behandeling te bewaren om eventuele audits door zorgverzekeraars mogelijk te maken. Maar klopt dat wel? Wat heb ik dan aan mijn recht van verwijdering?

Er zijn ontzettend veel misverstanden over het recht van wissing van persoonsgegevens — ook wel eens het vergeetrecht genoemd. Het belangrijkste is dat het een absoluut recht zou zijn, een recht dat je altijd kunt inroepen.

De AVG noemt diverse situaties waarin je het vergeetrecht kunt inroepen, maar eigenlijk komen ze allemaal neer op het geval dat er eigenlijk überhaupt geen reden meer is om die gegevens te gebruiken. Toestemming is ingetrokken, gegevens zijn niet meer nodig, er was eigenlijk nooit een grondslag, en ga zo maar door.

Wanneer gegevens nog actueel zijn, is een recht op vergetelheid dus helemaal niet aan de orde. Je kunt een bedrijfsproces niet doorkruisen met een beroep op je vergeetrecht, tenzij je kunt hardmaken dat die gegevens helemaal niet meer nodig zijn. En dat valt niet mee als er een wettelijke plicht tot bewaren is.

Bij de Wgbo geldt ongeveer hetzelfde. Weliswaar heb je volgens artikel 7:455 BW het recht om vernietiging te verlangen van je dossier, maar daar staat een uitzondering bij:

Lid 1 geldt niet voor zover het verzoek bescheiden betreft waarvan redelijkerwijs aannemelijk is dat de bewaring van aanmerkelijk belang is voor een ander dan de patiënt, alsmede voor zover het bepaalde bij of krachtens de wet zich tegen vernietiging verzet.

En dat laatste is waar het hier om gaat: er is een andere wet die eist dat de gegevens worden bewaard. Allereerst is dat artikel 7:454 lid 3 BW dat vijftien jaar bewaarplicht voorschrijft, en daarnaast de Zorgverzekeringswet die inderdaad tot 5 jaar na einde behandeling bewaren van dossier verlangt.

De conclusie is dus eenvoudig: als er een wet is die bewaren eist, dan gaat dat eigenlijk altijd boven het vergeetrecht uit de AVG.

Arnoud

Hoe lang mag je je zakelijke e-mail bewaren onder de AVG?

Een lezer vroeg me:

Je leest natuurlijk veel over bewaartermijnen onder de AVG. Sommige kun je gewoon opzoeken, zoals de bewaartermijnen van facturen, maar bij andere dingen is dat lastiger. Met name bij e-mail kom ik er niet uit: hoe lang mag je die nu bewaren?

De AVG stelt als een van haar beginselen dat je persoonsgegevens niet langer mag bewaren dan nodig voor het doel waarvoor je ze inzet. Er is dus eigenlijk geen bewaarplicht maar een vernietigplicht-tenzij. Motiveer maar waarom deze mail nog niet door de shredder is, anders mag ie per direct alsnog weg.

De vraag hoe lang je een bepaalde soort persoonsgegevens nodig hebt, is niet in algemene zin te beantwoorden. Al helemaal niet bij mail. Sommige mails kunnen eigenlijk direct weg (“wat was je 06 ook weer”), andere mails wil je langer bewaren (“top werk dit, niets op aan te merken”) en weer andere mails móet je bewaren (“hierbij ga ik akkoord met uw offerte”).

Ik durf de stelling dan ook wel aan dat wie het heeft over “bewaartermijnen van e-mail” zijn zaakjes niet goed op orde heeft. E-mail is geen aparte categorie verwerkingen, het is een middel om persoonsgegevens te transporteren. Daar boven onderscheid je pas die categorieën: kattebelletjes, memo’s, informatieve berichten, formele dossiercorrespondentie, rechtshandelingen, verzin ze maar. En voor díe categorieën kun je bewaartermijnen (oké, wistermijnen) vaststellen.

Het ingewikkelde is denk ik vooral dat de meeste mensen dat onderscheid in soorten mails niet maken. E-mail is je inbox, en wie ouderwets is heeft er nog mapjes onder zitten. En daar zitten de offertes, aansprakelijkheidsstellingen, complimentjes en gebabbel gewoon gezellig naast elkaar. Vanuit dat perspectief wil je alle mails dus als één categorie behandelen natuurlijk. Maar ik denk dat dat niet kan.

Vanuit AVG oogpunt is het denk ik onvermijdelijk om voor zakelijke mails over te stappen naar een CRM systeem, waarbij je mails koppelt aan categorieën. Offerte, aanvaarding, factuur, dispuut, en ga zo maar door. Voor die categorieën kun je dan bewaartermijnen bepalen.

De enige uitweg die ik kan bedenken, is dat je een relatief korte bewaartermijn kiest die voor alle soorten mails die je hebt, redelijk is. Dan zeg je, voor het werkproces e-mail geldt een bewaartermijn van zeg zes maanden omdat we zo operationeel nu eenmaal werken en dit niet anders kan zonder enorme kosten. Het is te ingewikkeld voor ons om dan per klant of per mail terug te gaan en dingen te wissen. Daarom wissen we álle mail na zes maanden, en echt belangrijke zaken bewaren we geselecteerd in een apart klantdossier of archief.

Wie denkt dat hij met meer dan zes maanden wegkomt, ik hoor het graag.

Arnoud

Overheidssites scheppen verwarring met cookies van Google Analytics

Maar liefst 20 procent van alle sites van de rijksoverheid maakt gebruik van de analysesoftware van Google, las ik in de Volkskrant. Alex Bik van zakelijke internetprovider BIT onderzocht de bijna 1.200 websites van de Rijksoverheid op het gebruik van Google Analytics, de software van Google waarmee sitebeheerders het bezoek aan hun sites kunnen analyseren, en vond dat 236 sites deze dienst inzet. Dat is opmerkelijk, omdat er genoeg privacyvriendelijke alternatieven zijn die zelfs door de overheid worden gepromoot. Maar is het verboden?

In de kern komt de zorg van Bik erop neer dat er áltijd data naar Google gaat als je hun Analytics-dienst inzet, en dat is raar als het gaat om overheidswebsites. Als ik als burger de Nederlandse overheid bezoek, hoort niets van mijn bezoek bij een commerciële Amerikaanse partij terecht te komen, zou je zeggen.

Natuurlijk mag de overheid best meten hoe hun sites worden gebruikt, zodat ze deze kunnen verbeteren of leren waar mensen tegenaan lopen. Maar daarvoor is het hele geweld van Google Analytics niet nodig, er zijn genoeg alternatieven. Er is zelfs een standaard platform gebouwd dat met het vriendelijker, first-party analytics systeem Piwik werkt. Maar dat wordt slechts zeer beperkt ingezet, mede vanwege de wildgroei aan webbouwers die voor de overheid aan de slag is gegaan.

In theorie kan het best legaal zijn, ook wanneer de website geen toestemming vraagt voor de Analytics-cookies. Wanneer je als dienstverlener Analytics privacyvriendelijk configureert, voldoe je aan de richtlijnen van de Autoriteit Persoonsgegevens (en de uitzondering uit de cookiewet) en wordt je Analytics als “geen of geringe inbreuk op de privacy” aangemerkt. In dat geval is geen toestemming nodig – en is, althans op papier, Google niet toegestaan om die gegevens verder te gebruiken.

Het is precies dat “althans op papier” waar Bik terecht bezwaar tegen maakt. Want hoe zien wij dat? Er is bijvoorbeeld een vinkje in het Google Analytics dashboard nodig dat bepaalt dat data niet met andere Google diensten mag worden gedeeld. Van buitenaf is het onmogelijk om na te gaan of dat vinkje is gezet. Je moet de opsteller van de privacyverklaring maar geloven dat dit werkelijk zo doorgevoerd is. Ik vind dat best wel een grote stap, zeker bij een overheidsdienst.

Arnoud

Mag een appartementenbeheerder wel of niet mailadressen van bewoners aan de VVE geven?

Op Tweakers las ik:

Als bestuur van de VVE willen wij graag onze leden informeren. Hiervoor hebben we een Facebook pagina en diverse mededelingenborden in het complex. … Onze beheerder heeft alle emailadressen van onze leden in beheer. Allemaal via expliciet akkoord van ieder lid. So far so good. We hebben aan onze beheerder gevraagd of wij als bestuur die lijst ook kunnen gebruiken om onze leden te informeren. Beheerder says no. Want AVG.

Het doet inderdaad wat raar aan dat een beheerder -aangesteld door de VVE- beschikt over persoonsgegevens, en die dan niet zou mogen verstrekken aan de VVE zelf op grond van de privacywet. Maar ik zie zulke dingen vaak gebeuren, en er zitten meestal twee punten van onduidelijkheid in: (1) wie is ‘eigenaar’ van de gegevens en (2) wie heeft welke grondslag (en hoe ver strekt dat).

Wat eigendom betreft, dat is eigenlijk een foute term. Op data kan helemaal geen eigendom rusten. Je kunt die route dus niet gebruiken om te bepalen of iemand wel of niet iets mag doen. Werken met persoonsgegevens mag alleen als er een grondslag is, zoals toestemming of een wettelijke plicht.

Soms wordt de term ‘eigenaarschap’ gebruikt om te verwijzen naar de discussie over verantwoordelijke- en verwerkerschap. De verantwoordelijke is dan de ‘eigenaar’ van de gegevens, en de verwerker een uitvoerende partij. Door te communiceren dat die verwerker “geen eigenaar” is, onderstreep je die gezagsrelatie.

Ik zou in de meeste gevallen geneigd zijn die beheerder als verwerker aan te merken. Hij krijgt gegevens over de eigenaren/bewoners via de VVE met als doel het praktisch beheer van het appartementencomplex uit te voeren. De leden van de VVE informeren hoort daar bij, en dat dat met toestemming gebeurt is al helemaal netjes. Maar ik zie beheer van het complex als een taak van de VVE, en dus de VVE formeel als beslisser over hoe die taak wordt uitgevoerd. Daarmee is het de VVE die beslist welke persoonsgegevens nodig zijn, inclusief dus de keuze om per e-mail de leden te gaan informeren.

Vanuit dat perspectief is de beheerder dus gehouden die persoonsgegevens te verstrekken, omdat de verantwoordelijke beslist over wat er gebeurt. Dat hun softwaresysteem een export niet toestaat (zo lees ik in het topic) doet daar niet aan af. Dan is die software niet AVG-compliant.

De vervolgvraag is of het bestuur de leden mag mailen als ze die lijst te pakken hebben. Dat komt neer op welke grondslag ze daarvoor zouden hebben. Toestemming is er niet, want die is gegeven in de context van de beheersituatie – maandag komt de glazenwasser, wilt u geen fietsen in de hal zetten want de brandweer – en het bestuur wil de leden over andere kwesties informeren – 12 mei is de jaarvergadering, de servicekosten worden per 1 januari geïndexeerd, wie wil er secretaris worden. Tenzij de toestemmingsvraag daar nadrukkelijk rekening mee hield, kan het bestuur niet op die toestemming varen.

Zonder toestemming kom je bij de recente discussie over het mogen mailen van je leden. Ik denk dat dat wel mag als het duidelijk een belang heeft voor de vereniging en geen reclame is. De zaken die ik hierboven noemde, zoals de jaarvergadering of een oproep het bestuur in te gaan, lijken mij prima aan dat criterium te voldoen.

Binnen de grondslag van het legitiem eigen belang denk ik dat je als verenigingslid dergelijke mails gewoon te dulden hebt. Een afmeldmogelijkheid zou netjes zijn, maar hoeft niet. In ieder geval niet bij verenigingen van deze omvang, waar toch enige betrokkenheid bij het verenigingsleven vereist is omdat het gaat om een gezamenlijk appartementencomplex.

Arnoud