Minister Harbers: ‘Bestuurders die Apple Vision Pro dragen achter stuur krijgen boete’

Nederlanders die overwegen om met de nieuwe Apple Vision Pro deel te nemen aan het verkeer, maken zich schuldig aan roekeloos rijgedrag en dat is strafbaar, zegt Mark Harbers, minister van Infrastructuur en Waterstaat. Dat meldde het AD onlangs. De minister dreigt met artikel 5, en dat voelt een tikje spannend.

Koos z’n kapstok, noemde ik dat artikel vroeger, maar Wegmisbruikers is zo leuk niet meer sinds die officier-af is (en de AVG uitgebreider werd nageleefd, maar dat terzijde). Het idee is dat je met artikel 5 alles kunt aanpakken dat concreet of dreigend gevaar oplevert, een kapstokartikel waar alle mogelijke gedragingen aan opgehangen kunnen worden.

Een mogelijk gevaarlijke gedraging is “een televisie voor je ogen binden en hopen dat deze niet crasht of zonder stroom komt tijdens het besturen van een motorvoertuig”. Want dat is de kern van zo’n Vision Pro: het is geen bril met een AR-overlay met een en ander, maar een beeldscherm waar (door een interne camera opgenomen) beeld van de buitenwereld om je heen wordt getoond met een overlay met een en ander. Valt het ding uit, dan zie je dus niets meer.

Ik citeer even het AD:

In de gebruiksvoorwaarden van de Vision Pro geeft Apple aan dat de bril nooit gebruikt mag worden bij het besturen van een voertuig. Wanneer de bril in Nederland beschikbaar komt krijgen klanten een soortgelijke tekst voor hun ogen. Dat is nodig, want het aantal Nederlanders dat aangeeft de mobiele telefoon te gebruiken in het verkeer neemt al langere tijd toe, meldde verzekeraar Interpolis die dit al langere tijd in de gaten houdt. In een onderzoek van twee jaar terug gaf 71,5 procent van de Nederlanders aan het mobieltje wel eens te gebruiken tijdens het rijden of fietsen.
Dat laatste was natuurlijk aanleiding om het in de hand houden van een telefoon apart strafbaar te stellen, artikel 61a RVV. De jurisprudentie daarbij is nogal breed: ook het klemmen onder je hoofddoek of het met klittenband aan je arm vastzetten van je telefoon is “vasthouden”. Gewoon op je schoot laten liggen is dat dan weer niet.

Het verschil? Bij de hoofddoek vond het Hof relevant dat je tussen het bellen door de telefoon moet pakken, bijvoorbeeld om op te hangen. Kennelijk is dat bij telefoons op schoot niet zo belangrijk, of is in die zaak dat argument niet aan de orde geweest. Het rekt de betekenis van “in de hand houden” wel een beetje op naar “zo meteen in de hand gaan houden”.

Een Vision Pro hou je niet in de hand, hij zit om je hoofd met een band. Dat was met die hoofddoek ook, en daarbij vond het Hof doorslaggevend dat je er geen handsfree interface bij hebt:

Op grond van de in de Nota van Toelichting genoemde gronden, is het hof van oordeel dat ook de onderhavige wijze van telefoneren door de betrokkene onder het begrip ‘vasthouden’ als bedoeld in artikel 61a RVV 1990 dient te worden begrepen. Immers, anders dan wanneer gebruik wordt gemaakt van hulpmiddelen die uitdrukkelijk bestemd zijn om handsfree te bellen, zal de betrokkene bij het daadwerkelijk gebruik van de telefoon deze handmatig moeten bedienen, terwijl deze zich aan het oor bevindt.
Daar komt bij dat in 2019 door de minister is ingegaan op de vraag of smartwatches om de pols niet ook ‘vastgehouden’ worden, omdat je die ook handmatig moet bedienen. Nee:
Zoals hierboven al is opgemerkt valt het dragen van smartwatches en andere apparatuur, zoals internetbrillen, die zijn ontworpen om aan het lichaam te dragen, niet onder de definitie van het begrip «vasthouden». Een smartwatch dragen is dus niet verboden. Dit is verduidelijkt in de toelichting.
Dit is alweer even geleden, maar ik vermoed dat men bij ‘internetbril’ dacht aan Google Glass (dus een bril met glas en daarop een projectie) en niet aan bijvoorbeeld de Oculus Rift, die net als de Vision Pro een scherm voor je ogen hangt. Ik kan bij terugzoeken op die term echt alleen referenties naar Google’s bril vinden.

De Vision Pro heeft dus géén handbediening nodig in de traditionele zin, zoals bij de telefoon onder de hoofddoek. Hij is ontworpen om aan het lichaam te dragen. Maar voor mij is dan toch doorslaggevend dat hij je zicht blokkeert en dus geen ‘bril’ is, zodat die uitzondering niet op zou gaan. Ik acht de kans dus reëel dat een rechter de Vision Pro toch een “telefoon” noemt en “om je hoofd doen” rekent onder “vasthouden”.

Arnoud
Amnesty: Europese landen gebruiken dubieuze AI-technologieën bij grensbewaking

a couple of men standing on top of a lush green field
Photo by Carl Tronders on Unsplash

Europese landen gebruiken in toenemende mate digitale technologieën om migratie in te perken, waardoor de kans op „discriminatie, racisme en disproportionele en onwettige surveillance” wordt vergroot. Dat las ik bij NRC vorige week. Men zet daar namelijk een AI-leugendetector in, en omdat ik dus de hele AI Act aan het doorakkeren ben wilde ik me hier even boos over maken.

Uit het artikel:

Sinds 2018 wordt het systeem in ieder geval gebruikt door Hongarije, Griekenland en Letland. Het systeem analyseert „details van gelaatsuitdrukkingen met behulp van gezichts- en emotieherkenningstechnologieën”. Het systeem „toetst” of migranten antwoorden over bijvoorbeeld hun herkomst naar waarheid beantwoorden. Er is geen wetenschappelijke consensus dat leugendetectors, ook die gerund worden door AI, betrouwbare resultaten afleveren.
Het betreffende systeem heet iBorderCtrl en komt uit een Europees researchproject dat al een paar jaar loopt. De kern is dat men een machine learning model heeft getraind om emotieherkenning te doen om zo de mate van eerlijkheid van antwoorden van migranten in te schatten.

Er is een zeer hardnekkige overtuiging dat als we maar goed genoeg ons best doen, het ons moet lukken om mensen eerlijk te beoordelen met een computersysteem. Waar dat vandaan komt weet ik niet (“techno-optimisme”) maar elke keer als je dan even verder kijkt wat erachter zit, dan schrik je je wezenloos.

Het model van iBorderCtrl kent bijvoorbeeld diverse factoren zoals “knippert met linkeroog” of “beweegt hoofd”, en als je genoeg van die factoren zou hebben dan zou je met hoge betrouwbaarheid de leugenaars van de eerlijkerds kunnen scheiden. Dat vereist “alleen maar” een dataset met leugenaars en eerlijkerds met een hoop van die factoren. Dit is een beetje lastig om in het wild voor elkaar te krijgen, al is het maar omdat het niet eenvoudig is leugenaars te betrappen.

Hoe loste men dat op? Ga even op de grond zitten want anders val je van je stoel:

To create the dataset, 32 participants (actors) were assigned a “truthful” or “deceptive” role to perform during the interview. Each participant had to answer 13 questions (see Table 1) with each answer segmented in many vectors. According to the authors, this procedure generated 86,586 vectors. The dataset consisted of 10 participants classified as having Asian/Arabic ethnic background and 22 as White European background, and 22 classified as male and 10 as female.
Inderdaad, we doen grenscontroles op basis van een ML-model dat met n=32 is opgebouwd waarbij de antwoorden geacteerd zijn. Was er iemand bij die zei dat dit een leuk idee was maar zeker niet in de praktijk ingezet kon worden?

De AI Act bepaalt dat systemen voor grenscontrole hoogrisico kunnen zijn, wanneer ze specifiek een van deze usecases betreffen:

  1. Leugendetectors gebruikt door publieke autoriteiten
  2. Risico-assessments bij grenscontroles
  3. Onderzoek van visum- en asielaanvragen
  4. Het detecteren, herkennen en identificeren van personen (behalve bij verificatie van reisdocumenten)
Een hoogrisico-AI moet aan strenge eisen voldoen, waaronder de eis van een kwalitatief goede dataset (artikel 10, lid 2-5). In de woorden van artikel 3:
Training, validation and testing datasets shall be relevant, sufficiently representative, and to the best extent possible, free of errors and complete in view of the intended purpose. They shall have the appropriate statistical properties, including, where applicable, as regards the persons or groups of persons in relation to whom the high-risk AI system is intended to be used.
Hoe je dat precies voor elkaar krijgt, leer je op mijn opleiding AI Compliance Officer, maar het moge duidelijk zijn dat dit systeem niet zal voldoen. Toch blijft het gewoon doorhobbelen, want de Europese IT-systemen voor grenscontroles zijn tot 2030(!) vrijgesteld van de plicht aan de AI Act te voldoen (artikel 83).

Arnoud


Enschede hoeft privacyboete van 600.000 euro toch niet te betalen

De gemeente Enschede komt onder een boete van de Autoriteit Persoonsgegevens ter hoogte van 600.000 euro uit, las ik bij Nu.nl. Met behulp van sensoren werd tussen 2018 en 2020 gemeten hoe druk het in de binnenstad van Enschede was. De AP meende dat daarmee de AVG werd geschonden, de rechter oordeelt anders.

Bij wifi-tracking wordt het signaal van mobiele telefoons gebruikt om groepen mensen in de gaten te houden. In de praktijk gebruiken bedrijven deze techniek bijvoorbeeld in en rond winkelcentra of andere (semi-)openbare plekken. Meestal gaat het dan om via Bluetooth verkregen gegevens, maar ook Wifi signalen kunnen worden gebruikt om tot een identifier te komen.

De gemeente was erg boos over de boete. Ik citeer de wethouder:

Weliswaar was het niet de intentie van Enschede om mensen te volgen, maar het kon gewoon gebeuren bij lang genoeg tellen. De wethouder: “Het feit dat de AP die suggestie wel heeft gewekt in haar boetebesluit en in haar media-uitingen, vindt het college van Enschede zeer kwalijk”.
Het achterliggende probleem was volgens mij een verschil van inzicht over de betekenis van “ik zie daar een mens, daar nog een mens en achterin twee mensen, er zijn dus vier mensen” versus “daar loopt Jentje Nijhuis en daar achterin Teun de Vries”. Dat laatste is evident een vorm van identificeren, maar bij “ik zie daar iemand” kun je je afvragen of dat wel hetzelfde niveau van identificatie is.

Voor de AVG maakt dit niet echt uit: ook “ik zie daar iemand” en daar bepaalde gegevens aan koppelen is een verwerking van persoonsgegevens. Dat je de naam uit het paspoort niet weet en redelijkerwijs niet kunt krijgen, is geen argument daar tegenin. Maar in deze zaak werden de nodige maatregelen genomen:

(…) dat in het kader van de beoogde passantentelling in de binnenstad van Enschede in de periode van 25 mei 2018 tot en met 30 april 2020 met tien sensoren het MAC-adres is opgevangen van eigenaren/gebruikers van mobiele apparaten waarop de wifi stond ingeschakeld. De MAC-adressen werden tijdelijk op het werkgeheugen van de sensor opgeslagen en vervolgens gehasht (gepseudonimiseerd), waarna het gehashte MAC-adres direct naar de server van PFM werd doorgestuurd. Op de server werden van het gehashte MAC-adres (sedert 1 januari 2019) de laatste drie karakters afgeknipt.
Na die ene seconde in dat werkgeheugen bleef dus alleen een hash van het MAC-adres over, die na een paar seconden op de server drie karakters kwijt raakte, wat het reconstrueren van het MAC-adres nog knap ingewikkeld maakt. De vraag wordt dan serieus of zo’n gehandicapte hash nog wel telt als persoonsgegeven.

De rechter oordeelde in deze zaak van niet, omdat de AP een wel érg ingewikkelde bocht had gekozen:

12. De rechtbank constateert dat de AP haar besluiten in essentie heeft gebaseerd op de mogelijkheid voor eiser om natuurlijke personen aan de hand van gehashte, gepseudonimiseerde en afgeknipte MAC-adressen ter plaatse te identificeren. Hierbij gaat de AP in de genoemde manieren uit van de mogelijkheid dat een medewerker van de door eiser ingeschakelde bureaus of een medewerker van eiser zelf op enig moment in de vroege ochtend, als er weinig mensen op straat zijn, ter plaatse in staat zou kunnen zijn om vast te stellen dat een specifieke, unieke gebruiker van een mobiel apparaat zich binnen het bereik van een sensor bevindt en deze persoon dan mogelijk zou kunnen identificeren.
Die motivatie is te weinig. De AP had moeten onderzoeken of dit redelijkerwijs te verwachten viel, of dat het ook daadwerkelijk zou gebeuren. Een zuiver theoretische route van identificatie is te weinig.

Interessanter was voor mij geweest als de AP had gesteld dat ook de gehandicapte hash nog een persoonsgegeven was. De kans dat twee mensen in Enschede aldaar passeren met MAC-adressen die hashen tot hetzelfde getal (de laatste drie tekens negerend) lijkt me namelijk minimaal, zodat die handi-hash volgens mij nog steeds een identifier is in die context. En nee, je weet niet het echte MAC-adres laat staan de paspoortnaam van de telefoonhouder, maar dat is dus irrelevant.

Arnoud


Xbox-president: DMA-beleid Apple is een stap in de verkeerde richting

person wearing orange and gray Nike shoes walking on gray concrete stairs
Photo by Bruno Nascimento on Unsplash

Xbox-president Sarah Bond heeft gezegd dat Apple een stap in de verkeerde richting zet wat het DMA-beleid betreft dat op 7 maart van kracht gaat. Dat meldde Tweakers dinsdag. Apple maakte eerder deze maand plannen bekend waarmee men wil voldoen aan de Europese Digital Markets Act, maar stuitte daarbij op veel kritiek. Wat is hier aan de hand?

Vorige week noemde ik de DMA het sjacherijnige broertje van de Digital Services Act (DSA). Waar de DSA spelregels stelt voor platforms en hosters die met name gericht zijn op transparantie en eerlijk zijn naar je gebruikers, komt de DMA met een hele lijst verboden en verplichtingen voor ‘poortwachters’ oftewel bedrijven die gewoon heel machtig zijn in de ict/internet-wereld. Die lijst is gebaseerd op een hoop dingen die misgegaan zijn in het (recente) verleden, dus die wet zit inderdaad mopperend en zuchtend “káp hier nou eens mee” te klagen.

In dit zwartboek van het ict-recht zien we een aantal halen naar Apple:

7.   De poortwachter verlangt van eindgebruikers niet dat zij gebruikmaken van een identificatiedienst, een browser-engine of een betalingsdienst, of van technische diensten die het aanbieden van betalingsdiensten ondersteunen, zoals betalingssystemen voor in-app-aankopen, van die poortwachter, noch van zakelijke gebruikers dat zij die gebruiken, aanbieden of ermee interageren in het kader van diensten die zij aanbieden via kernplatformdiensten van die poortwachter.
Dit is natuurlijk letterlijk de situatie met Apple’s App Store, waar je 30% betaalt van alle transacties via de app. Onder meer Spotify is daar heel boos over, dus de hoop was sterk dat Apple dankzij de DMA een alternatief zou verzinnen.

Dat alternatief is er nu, maar je hebt er weinig aan:

A completely new 0.50 cent Euro fee per download, every year, in perpetuity, to Apple for just allowing developers to exist on iOS.

Apple is still charging a 17% rent on developers for existing in the App Store if they offer alternative payment methods or link out to their own website.

Met deze (en andere) maatregelen is het natuurlijk búitengewoon onaantrekkelijk om over te stappen naar een andere appstore of een andere betaalmethode. En dat lijkt dan ook precies de bedoeling van Apple te zijn geweest: oké, we moeten van de DMA een alternatief bieden, dit is een alternatief dus haha ja we voldoen hoor.

Ik had ooit de “ja haha” regel: als je dat in je juridisch argument gebruikt, dan is het argument onjuist. Die is niet zo’n succes gebleken maar hij klopt wel precies met dit geval.

Het lastige is natuurlijk: wat gaan we eraan doen als Europa zijnde? Snel doorpakken vanuit de Commissie en direct een bindende aanwijzing zou het verstandigste zijn – boetes hebben weinig effect, maar “je product moet van de schappen tenzij je deze maatregel doorvoert” zal een stuk meer pijn doen.

Arnoud


Is het strafbaar om beveiligingscamerabeelden te wissen als daar een strafbaar feit op te zien is?

Uit een recente discussie alhier:

Stel je voor dat mijn camera beelden opneemt van iemand uit de buurt die een misdrijf begaat (zeg, iemand zwaar lichamelijk letsel toebrengt). Als de politie dan weet dat ik een camera heb zullen ze die beelden willen hebben, en die dan vorderen zodat die als bewijs kunnen dienen. Wat nu als ik bij mezelf denk “Ja die persoon die ken ik, die is zeer agressief, dus als die weet dat hij dankzij mijn camerabeelden veroordeeld is dan komt ‘ie vast verhaal halen, of wraak nemen op mij of mijn gezinsleden”, en daarom wis ik die beelden direct. Is dat dan strafbaar?
Dat is een goeie vraag. Je hoort vaak dat “vernielen van bewijs” strafbaar is, maar laten we eens nagaan hoe dat precies zit. Artikel 189 Strafrecht regelt onder meer de strafbaarheid van het wegmaken van bewijs (tot 6 maanden cel):
[Strafbaar is] hij die nadat enig misdrijf is gepleegd, met het oogmerk om het te bedekken of de nasporing of vervolging te beletten of te bemoeilijken, voorwerpen waarop of waarmede het misdrijf gepleegd is of andere sporen van het misdrijf vernietigt, wegmaakt, verbergt of aan het onderzoek van de ambtenaren van de justitie of politie onttrekt;
We nemen even aan dat het gaat om een misdrijf, zoals een overval, beroving of mishandeling, dat op beeld is vastgelegd door je camera. Bij overtredingen (je filmt iemand die door rood licht rijdt) is dit artikel niet van toepassing.

Strafbaar is dus het wegmaken van “sporen van het misdrijf”. De videobeelden van het misdrijf zijn aan te merken als dergelijke sporen. Je maakt die weg, want je gooit de data erop weg zodat er niets meer te onderzoeken over is. De enige vraag is dan nog of je dit doet met het genoemde oogmerk: het misdrijf bedekken (verhullen, verbergen) of de opsporing/vervolging bemoeilijken.

De vraagsteller noemt een heel ander motief, namelijk angst voor jezelf. Er is echter een uitspraak uit 2013 waarin een discotheek-eigenaar videobeelden van een mishandeling voor zijn deur had gewist met als motivatie de reputatie van de disco te beschermen. Dat was geen legitiem motief: alleen de angst om zélf vervolgd te worden op basis van die beelden, of directe bloedverwanten beschermen kan een uitzondering zijn (lid 3). Het motief van angst voor jezelf is uiteindelijk nog steeds het oogmerk om het te willen wissen om zo nasporing of vervolging te bemoeilijken. Oftewel: waarom je de vervolging wilde bemoeilijken, doet er niet toe.

Ik kan angst voor represailles goed billijken, maar met deze beperkte uitzondering in de wet zie ik niet hoe je dat juridisch kunt rechtvaardigen. Behalve wellicht als noodweer, je zat acuut hoog in je angst en wiste in totale paniek de beelden want de verdachte stond met een knuppel voor de deur, zoiets. Mijn conclusie is dus: ja, als je videobeelden wist terwijl je weet dat er een misdrijf op staat, dan is dat strafbaar.

Ben je bang dat je voor zulk wissen vervolgd zou worden, dan is denk ik de enige tip om structureel en automatisch beelden te wissen. Gebeurt het wissen namelijk altijd automatisch na 72 uur en hoor je pas daarna dat je daarmee bewijs hebt gewist, dan ben je niet strafbaar want dan ontbreekt de opzet. De reden dat ik “altijd” en “structureel” zeg is omdat je dat kunt aantonen. Wis je nooit iets en nu nét die ene video met dat misdrijf erop, dan is het buitengewoon ongeloofwaardig dat je niet wist van die gebeurtenis.

Arnoud

BNR: politie vordert vaak beelden van deurbelcamera’s

De politie vordert vaak beelden van deurbelcamera’s waardoor adressen van nietsvermoedende burgers in strafdossiers terecht kunnen komen. Dat las ik bij Security.nl, dat zich baseert op onderzoek van BNR met de alarmerende tekst “Eigenaren van een deurbelcamera moeten hun videobeelden vaak onder dwang afstaan aan de politie”. Strafrechtadvocaten maken zich zorgen.

Al een jaar of vijf bestaat het initiatief Camera in Beeld, waarbij je als particulier met deurbel/beveiligingscamera jezelf kunt registreren in een centrale database waar de politie toegang toe heeft. Bij misdrijven gepleegd in de buurt weet de politie zo snel waar men aan moet bellen.

Alleen: omdat camerabeelden ook bijzondere persoonsgegevens kunnen bevatten, mag een agent daar juridisch gezien niet vrijwillig om vragen. Die moeten worden gevorderd, een formeel bevel dus, en de burger is dan verplicht daaraan mee te werken. Het verbaast me dan ook niets dat de politie “vaak vordert”, ik zou eerder verbaasd zijn als men “regelmatig informeel vraagt” en dan beelden meekrijgt.

In de praktijk blijkt het alleen wat ingewikkelder uit te pakken, zo laat BNR zien:

Advocaten waarschuwen ervoor dat de adressen van nietsvermoedende burgers zo ook in strafdossiers terecht kunnen komen. Een verdachte die gesnapt is door een cameradeurbel heeft namelijk het recht alle bewijsstukken tegen hem in te zien. Daaronder valt de vordering, met naam en adres van de eigenaar van de deurbelcamera. Alleen onder bijzondere omstandigheden kunnen die gegevens afgeschermd worden, bijvoorbeeld wanneer er ‘al vervelende ervaringen zijn met de dader’, zegt Luna van Heerwaarden woordvoerder Korpsleiding.
(Dit geldt natuurlijk ook bij vorderingen van camera’s die niet in Camera in Beeld staan. Als een agent er bij buurtonderzoek achter komt dat een camera mogelijk bewijs heeft vastgelegd, dan kan ook dan al een vordering worden gedaan.)

Dat van dat naam en adres in het strafdossier heeft lang niet iedereen scherp. Je adres kan zelfs in het vonnis terechtkomen, zoals BNR met een voorbeeld laat zien:

In de nacht van 25 december 2019 omstreeks 02:00 uur is, aan de Hampshire ter hoogte van perceel [nummer 1] te Hengelo, een vrouw, naar later bleek: [slachtoffer 1] , liggend op de grond aangetroffen door getuige [slachtoffer 2].
De anonimisering gaat niet verder dan het huisnummer, waardoor het voor betrokkenen best nog mogelijk kan zijn te achterhalen bij wie de beelden verkregen zijn. Ik weet alleen niet of dat erg is: die persoon heeft immers per definitie niet vrijwillig die beelden gegeven, ze zijn opgeëist door de politie. Maar bij een burenruzie waarbij de overbuurman 112 belde en na vordering beelden af gaf, kan ik me best voorstellen dat iemand verhaal komt halen.

Arnoud


Heb ik recht op mijn eigen data uit mijn zonnepanelen?

brown and white concrete house
Photo by Giorgio Trovato on Unsplash

Een lezer vroeg me:

Sinds kort heb ik zonnepanelen op mijn dak. Dit systeem genereert data per paneel en deze data wordt (jammer genoeg) geupload naar de clouddienst van leverancier Enphase. De API om daar zelf bij te kunnen is onlangs opgeheven, maar hoe zit dat juridisch?
De discussie achter die laatste link citeert het fundamentele argument: het is “MIJN” data, want hij komt uit mijn apparaten dus ik wil deze gewoon hebben. En ja, dan zeg ik altijd “data is niets” oftewel je hebt pech, maar dat is anno 2024 een klein beetje achterhaald.

Op 11 januari jl. is de Gegevenswet oftewel Data Act van kracht geworden. Deze verordening bevat expliciete regels over toegang tot data, met name ingegeven door de vraag om consumentenproducten (internet of things) uit te kunnen lezen. De kern is artikel 3:

Connected products shall be designed and manufactured, and related services shall be designed and provided, in such a manner that product data and related service data, including the relevant metadata necessary to interpret and use those data, are, by default, easily, securely, free of charge, in a comprehensive, structured, commonly used and machine-readable format, and, where relevant and technically feasible, directly accessible to the user.
In gewoon Nederlands: je moet bij alle geproduceerde data kunnen en wel op een manier dat je er ook wat mee kunt doen. Bij aanschaf moet je vooraf kunnen achterhalen welke data en hoe, en welk volume je mag verwachten.

Dan heb je grapjassen die je snel een NDA opleggen want die data is zeer vertrouwelijk bedrijfsgeheim. Dat mag niet, zie artikel 5 waarin staat dat je die data aan een ander moet kunnen geven om er daar wat mee te doen:

Upon request by a user, or by a party acting on behalf of a user, the data holder shall make available readily available data, as well as the relevant metadata necessary to interpret and use those data, to a third party without undue delay, of the same quality as is available to the data holder, easily, securely, free of charge to the user, in a comprehensive, structured, commonly used and machine-readable format and, where relevant and technically feasible, continuously and in real-time.
Beoogde use case is dat je zo jouw data in andermans app kunt gieten, zoals bij een dashboard van al je connected devices. Als data écht bedrijfsgeheim is, dan moeten de datahouder en de beoogde ontvanger (de app-exploitant, in het voorbeeld) afspraken maken over geheimhouding.

Hiermee is de situatie van de vraagsteller dus wezenlijk veranderd. Op grond van de Data Act kan zhij dus toegang tot die data eisen en wel zonder bijkomende kosten (“free of charge”, immers) en die vervolgens naar een eigen gegevensverwerkingstool gieten.

Men moet alleen nog wel even wachten: pas op 11 September 2025 (art. 50, 20 maanden na 11 januari) zullen alle bepalingen van kracht worden. Pas vanaf dat moment kan men juridisch afdwingen dat deze regels worden gevolgd, en kunnen toezichthouders boetes opleggen.

Arnoud

EC start formele procedure tegen X wegens verspreiding desinformatie

De Europese Commissie is een formele procedure gestart om te beoordelen of het socialemediaplatform X de Digital Services Act heeft overtreden. Dat las ik bij Tweakers. Velen spreken daarbij van “het tegengaan van desinformatieverspreiding” en dat geeft natuurlijk ophef, want desinformatie is niet hetzelfde als strafbare informatie. Maar het ligt iets genuanceerder.

De actie is een vervolg op eerdere constateringen van de EC dat X (née Twitter) de DSA niet zou nakomen. Zoals ik in oktober blogde naar aanleiding van een brief van Eurocommissaris Thierry Breton:

De brief is een reactie op de vele propaganda- en desinformatieberichten die opdoken sinds de terreuraanvallen van Hamas in Israel. Hiertegen moet X harder en sneller optreden, zeker als daarover geklaagd wordt door autoriteiten. Dat gebeurt nu te weinig, aldus Breton. En het is ook weinig transparant waarom sommige berichten wel en andere niet worden weggehaald.
De reactie van Musk was klassiek: welke individuele berichten bedoelde u, en laten we praten over de inhoud daarvan. Maar dat is niet hoe de DSA rolt. Die eist structurele maatregelen, zoals een adequate groep moderatoren en een analyse van systeemrisico’s en wat je daar allemaal tegen kunt doen. (Desinformatie komt voor in de DSA als een voorbeeld van een systeemrisico.) Van dat alles hebben we vervolgens niets gemerkt.

De EC neemt nu de volgende stap en dat is een formeel onderzoek. De aangekondigde onderwerpen zijn:

  • Te weinig doen tegen verspreiding van illegale content (dus strafbaar/onrechtmatig, niet perse desinformatie)
  • De effectiviteit van de Community Notes en hun rol binnen het bestrijden van desinformatie
  • Te weinig informatie geven aan researchers (informatiedelen is wettelijk verplicht) en geen transparantie over advertenties (een uitgebreid register is ook verplicht)
  • Het misleidend ontwerp van de Blue checks (ik had nog niet gehoord dat daar wat mis mee was)
Hoe lang het onderzoek duurt, is niet op voorhand te zeggen. “Tot het klaar is”, oftewel tot er genoeg is om een inbreukactie te starten dan wel tot blijkt dat er toch niets aan de hand is. Een normaal bedrijf zou snel klaar zijn, omdat óók een medewerkingsplicht en het verstrekken van informatie tot je taken behoort als VLOP (zeer groot online platform). Ja, hahaha.

Arnoud


Is een rechter te wraken als hij meedoet aan juridische discussies op Linkedin?

Uitzonderlijke omstandigheden maken dat de bij verzoekers bestaande vrees dat de raadsheer vooringenomen is, objectief gerechtvaardigd is. Ja, die moest ik ook twee keer lezen; de vertaling is dat een raadsheer (Hof Den Bosch) met succes gewraakt is. De reden? Hij mengde zich in discussie op LinkedIn over EncroChat.

EncroChat is een systeem voor cryptotelefoons, dat eind jaren tien werd gekraakt door opsporingsdiensten (met medewerking van ons Tech High Tech Crime). Sinds 2021 worden er vele strafzaken gevoerd waarbij chats uit de diensten Encrochat en SkyECC worden gebruikt als bewijs. Een steeds terugkomende discussie is hoe legitiem dat nou was, gezien basisbeginselen zoals eerlijk proces en de vraag hoe de Franse justitie had gehandeld onder haar wetboek van strafvordering.

De Hoge Raad oordeelde in augustus dat de Nederlandse rechter niet over dat laatste na hoeft te denken, omdat Frankrijk een soeverein land is. Wel kan er worden gediscussieerd over toegang tot het bewijs en hoe controleerbaar alles moet zijn voor de verdediging.

Vele advocaten hebben fundamentele bezwaren tegen de manier waarop Nederland omgaat met het Encrochat-bewijs, wat onder meer bleek uit een brandbrief eind 2022:

[Hierin] zeggen de in totaal 133 advocaten dat er op zichzelf niets mis is met nieuwe, geavanceerde opsporingsmethoden in de bestrijding van zware criminaliteit. Die vragen echter wel om transparantie over het feitelijk verloop van het onderzoek, zodat de rechter kan toetsen of het bewijsmateriaal betrouwbaar is en rechtmatig verkregen…. ‘Rechters wijzen de vele verzoeken van vele advocaten om dat feitelijk verloop gewoon helder te krijgen (…) stelselmatig af. Dat klemt omdat ondertussen wel sterke, feitelijke aanwijzingen bekend zijn geworden dat fundamentele mensenrechten zijn geschonden of dreigen te worden geschonden van burgers c.q. verdachten.’
De Hoge Raad lijkt nu een einde gemaakt te hebben aan deze discussie: niets aan de hand, het bewijs is bruikbaar, het OM handelt netjes. Of dat helemáál klopt, blijft natuurlijk een discussie – ongetwijfeld zijn er al mensen bezig met een stap naar het Europees Hof voor de Rechten van de Mens. En geheel kansloos is dat niet, want bijvoorbeeld in Duitsland wordt wel geoordeeld dat EncroChat-bewijs niet bruikbraar is.

Die Duitse insteek is relevant, want daarover ontstond twee jaar geleden een discussie op Linkedin, met onder meer de volgende standpuntenuitwisseling:

<advocaat1> “#EncroChat hack was onrechtmatig. Langzaam valt het sprookje van OM en Europol in duigen (…) Waar het om gaat is het “op alle mogelijke manieren”. (….) Maar het doel heiligt niet de middelen. Daarom noemen wij ons land nog steeds een rechtsstaat.”

<advocaat2> “Hoe zit het dan met schendingen van art 6 en 8 EVRM???”

Hier haakte de raadsheer op in als volgt, vanuit een account waar zijn volledige naam én de titel “Senior Raadsheer bij Gerechtshof ’s-Hertogenbosch” bij stond:
Ik vind het nogal overtrokken om het in deze kwestie over mensenrechten te hebben. Het lijkt er op het eerste gezicht op dat de politie de juiste doelen voor ogen had. Of deze methodiek achteraf de toets van de kritiek kan doorstaan is ter beoordeling aan de rechters, evenals de betrouwbaarheid van het bewijs, maar mensenrechten?”
In de zaak waar het hier om ging, was deze raadsheer betrokken bij een hogerberoepszaak waarin de toelaatbaarheid van EncroChat-berichten meespeelde. De advocaat wilde daarbij een discussie voeren over schending van de mensenrechten, en wraakte de raadsheer gezien dit bericht.

Wraking is een uitzonderlijk middel: je zegt daarmee dat de rechter (of raadsheer) vooringenomen is of dat je redelijkerwijs mag vermoeden dat zhij dat is. Uitgangspunt is dat rechters onpartijdig zijn, en dat je met bijzondere, zware argumenten en bewijs moet komen dat het in jouw zaak anders ligt.

Het gaat er daarbij overigens niet om dat je moet bewijzen dat de rechter vooringenomen is. Genoeg is dat je redelijke twijfel kunt laten zien: zou iemand vanwege die omstandigheden denken dat de rechter wel eens vooringenomen zou kunnen zijn? In deze zaak zegt de wrakingskamer van wel:

Het hof begrijpt dat bij de verzoekers, nu die voornemens waren tijdens de regiezitting in bovenstaande zaken verweren naar voren te (laten) brengen die zien op onrechtmatigheden waarbij sprake is van schending van in het Europees Verdrag voor de Rechten van de Mens en het Europees Handvest vastgelegde grondrechten, de indruk is gewekt dat de voorzitter op dit punt vooringenomen was, nu de voorzitter een discussie daarover eerder als ‘overtrokken’ had aangemerkt en een vraagteken heeft geplaatst achter het woord ‘mensenrechten.’
De raadsheer had aangegeven dat het hem erom ging dat in die discussie er met de term ‘mensenrechten’ gelijk een hele zware lading werd gelegd op het debat. Hij wilde focussen op de specifieke methoden en waarom dat wel of niet door de beugel kan, en een roeptoeter “grove schande mensenrechten met voeten getreden!!1!” is niet zo handig in dat debat.

Die bedoeling achteraf mag je echter niet meenemen. Het gaat om wat is gezegd, en of daardoor de indruk van vooringenomenheid kán ontstaan. En dat is hier het geval: de raadsheer had ook kunnen bedoelen dat al dat gezeur over mensenrechten bij opsporingstechnieken categorisch flauwekul is, de bekende sleetse grammofoonplaat van advocaten. Zo’n raadsheer zou vooringenomen zijn bij een zaak over mensenrechtenschendingen bij opsporingstechnieken.

Arnoud

Hoe betrouwbaar zijn digitale foto’s tegenwoordig nog als bewijs?

Foto via PetaPixel, © Tessa Coates

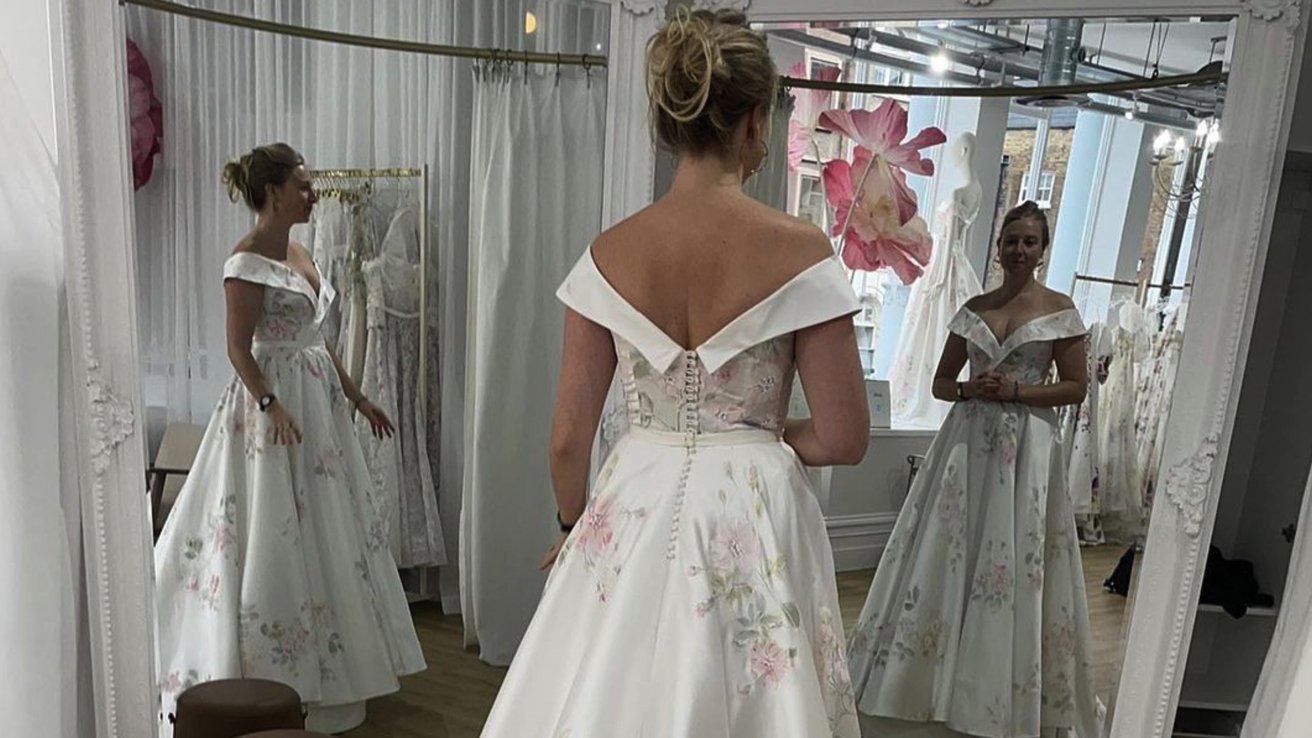
“Het weefsel van de werkelijkheid brokkelde af”, aldus de Britse acteur Tessa Coates toen ze de iPhone-foto bekeek waarop ze een trouwjurk paste. Niet zonder reden – klik op de thumbnail om haar foto te bekijken. Coates kijkt in drie spiegels, en in elke spiegel staan haar handen anders. Wat betekent dat, vroegen velen mij, voor de bewijskracht van foto’s?

Apple Insider legt uit:

Coates was moving when the photo was taken, so when the shutter was pressed, many differing images were captured in that instant as the camera swept over the scene, since it was a panoramic photo capture. Apple’s algorithm stitches the photos together, choosing the best versions for saturation, contrast, detail, and lack of blur.
Het achtergrondartikel van PetaPixel gaat meer in op de details. De kern is dat een foto dus al lang niet meer is dan een registratie van het licht dat op de sensoren valt, maar dat met allerlei technieken het beeld wordt aangepast om zo goed mogelijk te passen bij wat we verwachten van een camera.

Een heel extreem voorbeeld kwam dit voorjaar in het nieuws toen bleek dat Samsung’s camera bij detailfoto’s van de maan gewoon een andere afbeelding van de maan erin zet zodat het mooier lijkt. Samsung omschreef dit als “effectively remove noise and maximize the details of the moon to complete a bright and clear picture of the moon”, maar voor mij is een rondje uitknippen en een eerder gemaakte superfoto erin schuiven toch iets anders. Dat gezegd hebbende: het is en blijft een foto van de maan.

Ook de foto van Coates hierboven is in zoverre echt dat ze echt zo stond en dat die spiegels echt die reflectie gaven. Het zijn alleen drie verschillende reflecties die nu samen op de foto stonden.

Betekent dit nu dat we voortaan foto’s het raam uit kunnen doen in het bewijsrecht? Welnee. Juristen zijn conservatief – we luisteren ook nog steeds naar getuigen, ondanks dat er gebouwen gevuld kunnen worden met onderzoeken die aantonen hoe onbetrouwbaar die zijn en hoe foutgevoelig het afnemen van een verhoor kan zijn.

Het komt in de praktijk zeer zelden voor dat serieus getwijfeld wordt aan de echtheid van documenten zoals foto’s. Het wordt regelmatig geopperd, maar in Nederland accepteert de rechter geen argumenten van het soort “foto’s kunnen eenvoudig gemanipuleerd dus daarom mag u niet naar deze foto kijken”. De vraag is: waaruit blijkt dat déze foto is gemanipuleerd. Het aantal vonnissen waarin daadwerkelijk serieus zulke manipulatie aan de orde is, is volgens mij op éen hand te tellen (en dan bedoel ik niet binair tellend, grapjassen).

De discussie gaat vrijwel altijd over wat het bewijs impliceert. Wat betekent deze clausule, wat gebeurt er op deze foto, laat deze log echt een inbraak zien? Vaak zijn feiten voor meerdere interpretatie vatbaar. Iemand steekt zijn hand op – vraagt hij aandacht, gaat hij slaan, weert hij af? Die discussie verandert niet omdat de iPhone foto’s aan elkaar weeft voor een mooier beeld.

Arnoud