Moet je van de wet wachtwoorden salten?

password-salt.jpgIk neem aan dat julie je LinkedIn-wachtwoorden ook hebben veranderd ondertussen? Wat een pijnlijke fout was dat zeg, lekken van hashes van 6,5 miljoen wachtwoorden van gebruikers. Vooral omdat die hashes niet “gesalt” waren, waardoor eenvoudig te raden was wat de werkelijke wachtwoorden waren. Maar, zo vroegen vele lezers me, is hashen dan niet wettelijk verplicht?

Het flauwe antwoord op die vraag is dat wat verplicht is vaak totaal losstaat van wat bedrijven doen. Maar een iets minder flauw antwoord is dat de wet eigenlijk helemaal niets specifiek voorschrijft omtrent beveiliging. Zo ongeveer de enige relevante wet hier is de Wet bescherming persoonsgegevens, en die bepaalt dat je “adequate” beveiliging moet hanteren voor persoonsgegevens. Een LinkedIn-profiel is een verzameling persoonsgegevens, dus daar geldt die eis zonder meer op.

Maar wat is nu adequaat? Dat staat niet in de wet. Er zijn allerlei aanbevelingen van allerlei partijen (zoals de paper van het Cbp zelf) maar die zijn formeel niet bindend. Je moet dus zelf bepalen wat adequaat is, gezien het soort gegevens en hoe kwetsbaar of aantrekkelijk die zijn. LinkedIn zou dus kunnen zeggen “ongesalte wachtwoordhashes zijn goed genoeg voor onze profielen”, maar dan ben ik héél benieuwd naar de onderbouwing daarvan.

Sterker nog, ik kan me bijna niet voorstellen dat daar een onderbouwing voor te bedenken is. Het is ondertussen algemeen bekend dat gehashte wachtwoorden eenvoudig te kraken zijn. Hoewel ze in theorie niet omkeerbaar zijn, is het ondertussen praktisch goed te doen om met brute force uit te proberen welke wachtwoorden tot welke hashes leiden. Zo goed zelfs dat ik wel durf te zeggen dat ongesalte wachtwoordhashes bewaren net zo veilig is als gewoon de wachtwoorden zelf opslaan. Bijna niet dus.

Wettelijk gezien is er dus geen harde eis en geen vast toetsingskader. Maar van concrete maatregelen is wel te zeggen of ze wel of niet verstandig zijn. Weten jullie nog meer veel gemaakte fouten omtrent beveiliging?

Arnoud<br/> Foto: Cardinal Path
Kun je worden verplicht in te loggen op je internetbankieren?

bank-inloggen.pngHm, intrigerende samenvatting van een rechtszaak: “De stelling van appellant dat vanwege veiligheidredenen niet van hem kan worden verlangd in te loggen op een computer van de gemeente, kan niet worden gevolgd.” Dit in het kader van een procedure over een bijstandsuitkering, waarbij de instantie toegang wilde tot de bankgegevens om te zien of meneer daar daadwerkelijk recht op heeft.

Sinds eind 2007 ontving deze man een bijstandsuitkering, maar na “een signaal van het Inlichtingenbureau” dat hij zo’n 17.000 euro op de bank zou hebben staan wilde men dat toch eens nader onderzoeken. Men verzocht hem dan ook langs te komen met e-dentifier en dergelijke, zodat op kantoor eens kon worden nageplozen in hoeverre dat signaal juist was. Dus ja, “mogen wij even op uw bankrekening kijken hoe dit zit”.

De man weigerde, met een beroep op zijn privacy maar ook met het argument dat de medewerkers van de gemeente zo méér konden zien dan ze met papieren afschriften hadden kunnen zien. Want daar kun je immers irrelevante boekingen zwartmaken. Daarop werd de uitkering ingetrokken met een beroep op het niet nakomen van de inlichtingenplicht.

Wie een bijstandsuitkering aanvraagt, is op grond van de Wet werk en bijstand (Wwb) verplicht alle inlichtingen te geven die “van invloed kunnen zijn op zijn arbeidsinschakeling of het recht op bijstand.” De ambtenaar mag daarom vragen en dan moet je dat afgeven. Het overhandigen van bankafschriften valt daar gewoon onder, bepaalde de Raad eerder. Je mag het weigeren, maar dan mag men de uitkering stopzetten.

Wel is het vast beleid dat je in zo’n geval op de afschriften irrelevante informatie mag zwartmaken, tenzij gegronde redenen bestaan om de uitgaven in te zien, bijvoorbeeld bij een vermoeden van fraude. Dat werkte vroeger omdat je dan authentieke bankafschriften had via de bank. Maar nu met internetbankieren is het allemaal wel érg makkelijk om even wat getalletjes bij te stellen voordat je op de printknop drukt, dus vandaar dat het beleid nu is dat je ter plekke even moet komen internetbankieren.

Is het nu een securityrisico dat je bij de gemeente moet gaan internetbankieren op een brakke Windows XP computer waarvan je geen idéé hebt hoe veel trojans en keyloggers erop staan? Niet volgens de Raad, hoewel dan vooral omdat hij niet had onderbouwd welke risico’s er konden spelen. En ik kan me die ook wat moeilijk voorstellen want overboeken etcetera kan niet zonder zo’n one-time code dus je keylogt maar een eind weg.

Ook de privacy wordt niet op een ontoelaatbare wijze geschonden, aldus de Raad. Natuurlijk, het gaat in tegen de privacy dat men kijkt hoe veel geld je op de bank hebt, maar bij bepaling van het recht op bijstand is dat een essentieel noodzakelijk gegeven en dan is meekijken dus wél toegestaan.

Ik snap de frustratie van de man maar ik zou eerlijk gezegd ook niet weten hoe het anders moet. Jullie wel?

Arnoud

Wat is dit voor gekke brief van de recherche?

brnon.pngEen lezer wees me op een apart forumdraadje, waarin de poster schreef over een rare brief van de Bovenregionale Recherche Noord- en Oost Nederland:

Bij de Bovenregionale Recherche Noord- en Oost Nederland is informatie binnen gekomen. Uit deze informatie blijkt dat met een op uw naam gesteld IP-adres handelingen zijn verricht op internetomgevingen waarbinnen het mogelijk was om in een zogenoemde chat-omgeving met anderen te communiceren over kinderpornografie en seksueel kindermisbruik. Daarnaast was tevens de mogelijkheid aanwezig om binnen deze internet omgeving te beschikken over kinderpornografisch beeldmateriaal.

Ehm, wat moet je dáár nou weer mee. Mijn eerste gedachte is: nep, oplichter met vage bedoelingen. Maar de brief verzoekt nergens om betaling of registratie of wat dan ook. Meer dan “scan uw PC eens” en “we houden u in de gaten” zit er niet in. En dat BRNON bestaat echt, en is nog best wel digitaal actief ook.

Belangrijker: de ontvanger van de brief is gaan bellen met de recherche, en die hebben hem gemeld dat zij dit inderdaad hebben verstuurd. Men had een log uit 2009 gevonden met meneers IP-adres erin en vond daarom het versturen van die brief gepast. Op zich kan dat, als iemand niet verdacht is maar wél in de kijker komt dan mag men hem toch even aanspreken.

Mogelijk is die log (zoals een ander daar speculeert) gevonden bij een inbeslagname of digitaal onderzoek, en zijn de toen gelogde IP-adressen gematcht met de huidige eigenaren daarvan. Dat zou wel een beetje dom zijn, want er is in het algemeen geen enkele relatie tussen een gebeurtenis in 2009 en de huidige eigenaar van dat IP-adres.

Is er via de Wet bewaarplicht gematcht met gegevens van toen? Lijkt me sterk, die wet gaat namelijk een jaar terug en dit was uit 2009. Dus graven in NAW-logs uit 2009 van de provider zie ik niet gebeuren. Maar een andere verklaring kan ik niet bedenken. Jullie wel?

De vraagsteller zou een verzoek om inzage in zijn politiedossier kunnen doen, met een beroep op de Wet politiegegevens (de tegenhanger van de Wet bescherming persoonsgegevens als het gaat om politiedossiers). Misschien komen er dan meer stukken naar boven waarmee de aanleiding te reconstrueren is.

Arnoud

Mag een softwareleverancier geld vragen voor patches?

Adobe heeft kritieke beveiligingslekken in Photoshop, Illustrator en Flash gedicht, maar de patch is er alleen voor klanten die upgraden naar Photoshop CS6, meldde Tweakers onlangs. Daarna ontstond er geheel voorspelbaar de nodige ophef, waarna Adobe op haar aankondiging terugkwam.
De kritiek kwam min of meer neer op “we zijn gewend dat security patches gratis zijn”, plus “het is heel dom om juist securitypatches niet gratis weg te geven want dat zorgt alleen voor meer ongepatchte systemen”. En die kritiek is zeer terecht.

In Nederland kunnen we daar nog een argument aan toevoegen: software móet veilig zijn want anders is deze niet conform de gewekte verwachtingen. Net zoals een magnetron veilig moet zijn. Dat is namelijk het logisch gevolg van het Hoge Raad arrest van begin deze maand, dat bepaalde dat software gekocht kon worden.

Dat was wenselijk “omdat de kooptitel een uitgewerkte regeling geeft inzake conformiteit, klachtplicht en verjaring”, zo formuleerde onze hoogste rechter het. En deel van die conformiteitsregel is dat de verkoper gratis tot herstel of vervanging van het product moet overgaan als het product fouten blijkt te bevatten die je niet hoefde te verwachten.

Wel vraag ik me al langer af hoe ver dat precies gaat. Je hebt immers geen recht op een foutloos product. Als je moet weten dat bepaalde dingen mis kunnen gaan, dan is dat deel van de verwachting. Een bank verkleurt over de jaren. De letters op je toetsenbord slijten eraf. En software wordt gehackt.

Arnoud

“RET luistert gesprekken van trampassagiers af”

richtmicrofoon.jpgGesprekken van passagiers van de Rotterdamse vervoersmaatschappij RET worden elektronisch afgeluisterd en gebruikt voor beveiligingsdoeleinden, meldde Elsevier. In eerste instantie wilde men niet toelichten hoe of wat, maar na enige herrie kwam men met “Op onze stations hangen camera’s met microfoons waarmee live meegekeken en -geluisterd kan worden door een meldkamer.” Want tsja, beveiliging hè.
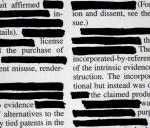
Het afluisteren van gesprekken is strafbaar, ook als dat in de openbare ruimte gebeurt. Wanneer je heimelijk een gesprek opneemt waar je geen deelnemer aan bent, pleeg je een strafbaar feit (art. 139b Strafrecht). Het moet gaan een gespreksopname, dus een camera die alleen activeert wanneer het geluidsniveau boven de X decibel komt, is niet verboden.

Ook moet het opnemen met een technisch hulpmiddel gebeuren. Horen wat men verderop in de tram met elkaar bespreekt, is niet strafbaar. Met een richtmicrofoon meeluisteren is wél strafbaar. (Niet dat je ooit in de tram een richtmicrofoon zou willen gebruiken, wat ik zo al hoor dóór mijn mp3speler heen is al erg genoeg.)

Roepen dat je het doet om de beveiliging is dus niet genoeg. En roepen dat het hetzelfde is als een bewaker op de tram zetten die het hoort is óók niet genoeg. Een bewaker zet je niet zomaar op elke tram, maar een microfoon kan wel en omdat afluisteren daarmee eenvoudiger wordt, zijn hiervoor de regels strenger.

Een sticker op de deur én de microfoons pontificaal in beeld maakt de opnames niet meer heimelijk, en dan is het weer wel toegestaan. Je vraagt je dan ook af wie er op het idee kwam die microfoons te verstoppen.

Arnoud<br/> PS: Nee, geen Pirate Bay/Brein blog vandaag. Ik werd even iets te depressief gisteren van de uitspraken.

“RET luistert gesprekken van trampassagiers af”

richtmicrofoon.jpgGesprekken van passagiers van de Rotterdamse vervoersmaatschappij RET worden elektronisch afgeluisterd en gebruikt voor beveiligingsdoeleinden, meldde Elsevier. In eerste instantie wilde men niet toelichten hoe of wat, maar na enige herrie kwam men met “Op onze stations hangen camera’s met microfoons waarmee live meegekeken en -geluisterd kan worden door een meldkamer.” Want tsja, beveiliging hè.

Het afluisteren van gesprekken is strafbaar, ook als dat in de openbare ruimte gebeurt. Wanneer je heimelijk een gesprek opneemt waar je geen deelnemer aan bent, pleeg je een strafbaar feit (art. 139b Strafrecht). Het moet gaan een gespreksopname, dus een camera die alleen activeert wanneer het geluidsniveau boven de X decibel komt, is niet verboden.

Ook moet het opnemen met een technisch hulpmiddel gebeuren. Horen wat men verderop in de tram met elkaar bespreekt, is niet strafbaar. Met een richtmicrofoon meeluisteren is wél strafbaar. (Niet dat je ooit in de tram een richtmicrofoon zou willen gebruiken, wat ik zo al hoor dóór mijn mp3speler heen is al erg genoeg.)

Roepen dat je het doet om de beveiliging is dus niet genoeg. En roepen dat het hetzelfde is als een bewaker op de tram zetten die het hoort is óók niet genoeg. Een bewaker zet je niet zomaar op elke tram, maar een microfoon kan wel en omdat afluisteren daarmee eenvoudiger wordt, zijn hiervoor de regels strenger.

Een sticker op de deur én de microfoons pontificaal in beeld maakt de opnames niet meer heimelijk, en dan is het weer wel toegestaan. Je vraagt je dan ook af wie er op het idee kwam die microfoons te verstoppen.

Arnoud<br/> PS: Nee, geen Pirate Bay/Brein blog vandaag. Ik werd even iets te depressief gisteren van de uitspraken.

“Stelen van broncode is niet strafbaar”

Het meenemen van broncode van de (ex-)werkgever is niet illegaal en valt niet onder het stelen van bedrijfsgeheimen, las ik bij Webwereld. In een ‘bizarre’ uitspraak bepaalde de New Yorkse hogerberoepsrechter dat een werknemer die handelsgeheimen had meegenomen van zijn werkgever, geen diefstal heeft gepleegd en ook de wet op de handelsgeheimen niet had geschonden. “Deze uitspraak is een slag in het gezicht van de federale overheid die juist alles wil doen om industriële en bedrijfsspionage hard wil aanpakken”. Eh wacht, lees ik hier een ronkend persbericht van Justitie of een nieuwsbericht in de categorie “buitenland / en dan dit”?
Het ging in deze zaak om een programmeur die broncodes van zijn ex-werkgever had geupload naar een server van een derde. Die broncodes waren deel van het “high-frequency trading” systeem van de werkgever, en dus commercieel erg waardevol want bij dergelijke aandelenhandel kan een minuut het verschil maken tussen winst en verlies. Ik kan niet achterhalen waarom, maar op zijn laatste dag uploadde hij 500.000 regels broncode naar een Duitse server.

Diefstal van handelsgeheimen en intellectueel eigendom, brieste de werkgever en deed aangifte. In eerste instantie werd meneer veroordeeld, maar in hoger beroep werd dus anders beslist.

Het punt van diefstal eerst maar, want dat is het makkelijkst. Het is strafbaar in New York om enig goed te verhandelen, verzenden of over te dragen dat door diefstal of ander misdrijf is verkregen (zeg maar: heling). Maar is sprake van een ‘goed’ als je alleen gegevens kopieert? Nee, zegt dit Gerechtshof. Het moet gaan om een tastbaar fysiek object, en daarvan is hier geen sprake.

Wat daar bizar aan is, zie ik niet helemaal. Dat is precies wat onze Hoge raad ook vindt. Hoewel ze in de VS intellectueel eigendom al snel als echt eigendom behandelen, is dat in het geval van ‘diefstal’ dus niet juist.

Ook is het strafbaar om opzettelijk een handelsgeheim te verspreiden, over te dragen, te uploaden of in een product te verwerken als je daarmee een ander dan de eigenaar ervan benadeelt. Bij ons is het strafbaar voor een werknemer om “bijzonderheden waarvan hem geheimhouding is opgelegd” bekend te maken of niet-publieke gegevens uit een computersysteem van de werkgever bekend te maken of uit winstbejag te gebruiken (art. 273 Strafrecht). Dat is dus breder, hoewel je je bij het enkele uploaden kunt afvragen of uploaden naar een server waarvan alleen jij het wachtwoord hebt, “bekend maken” is.

Maar in New York is van een ‘handelsgeheim’ pas sprake als het gaat om informatie over een product dat bestemd is voor de handel. En nu wordt het leuk: is een highfrequencytradingsoftwareprogramma een “product bestemd voor de handel”?

Nee, aldus het Hof (goh). De software zelf wordt niet in de handel gebracht, en dat is toch echt de betekenis van “bestemd voor de handel”. Natuurlijk zou je die term kunnen oprekken, maar dat mag niet: in de Amerikaanse wet kent men namelijk ook de generieke frase “met invloed op de handel” (affecting trade) die bedoeld is om alles te dekken dat buiten “bestemd voor de handel” valt. Maar hee, die generieke frase is hier niet gebruikt. Dus kennelijk wilde de wetgever alleen specifiek handelsgeheimen beschermen over “producten bestemd voor de handel”. Want zo werkt strafrecht: termen worden beperkt uitgelegd, zéker als er een bredere term bestaat die hier nadrukkelijk niet gebruikt is.

Ook hier weer: wat is er ‘bizar’ aan deze uitspraak? Het is toch volstrekt logisch dat je bij een vermeende wetsovertreding kijkt welk wetsartikel is overtreden? Strafwetten gaan oprekken om nieuwe situaties te dekken is héél eng. Toegegeven, dit handelen van meneer zou best strafbaar mogen zijn an sich. Maar dan pas je dus de wet aan die kennelijk ontoereikend is.

Arnoud

“Stelen van broncode is niet strafbaar”

Het meenemen van broncode van de (ex-)werkgever is niet illegaal en valt niet onder het stelen van bedrijfsgeheimen, las ik bij Webwereld. In een ‘bizarre’ uitspraak bepaalde de New Yorkse hogerberoepsrechter dat een werknemer die handelsgeheimen had meegenomen van zijn werkgever, geen diefstal heeft gepleegd en ook de wet op de handelsgeheimen niet had geschonden. “Deze uitspraak is een slag in het gezicht van de federale overheid die juist alles wil doen om industriële en bedrijfsspionage hard wil aanpakken”. Eh wacht, lees ik hier een ronkend persbericht van Justitie of een nieuwsbericht in de categorie “buitenland / en dan dit”?

Het ging in deze zaak om een programmeur die broncodes van zijn ex-werkgever had geupload naar een server van een derde. Die broncodes waren deel van het “high-frequency trading” systeem van de werkgever, en dus commercieel erg waardevol want bij dergelijke aandelenhandel kan een minuut het verschil maken tussen winst en verlies. Ik kan niet achterhalen waarom, maar op zijn laatste dag uploadde hij 500.000 regels broncode naar een Duitse server.

Diefstal van handelsgeheimen en intellectueel eigendom, brieste de werkgever en deed aangifte. In eerste instantie werd meneer veroordeeld, maar in hoger beroep werd dus anders beslist.

Het punt van diefstal eerst maar, want dat is het makkelijkst. Het is strafbaar in New York om enig goed te verhandelen, verzenden of over te dragen dat door diefstal of ander misdrijf is verkregen (zeg maar: heling). Maar is sprake van een ‘goed’ als je alleen gegevens kopieert? Nee, zegt dit Gerechtshof. Het moet gaan om een tastbaar fysiek object, en daarvan is hier geen sprake.

Wat daar bizar aan is, zie ik niet helemaal. Dat is precies wat onze Hoge raad ook vindt. Hoewel ze in de VS intellectueel eigendom al snel als echt eigendom behandelen, is dat in het geval van ‘diefstal’ dus niet juist.

Ook is het strafbaar om opzettelijk een handelsgeheim te verspreiden, over te dragen, te uploaden of in een product te verwerken als je daarmee een ander dan de eigenaar ervan benadeelt. Bij ons is het strafbaar voor een werknemer om “bijzonderheden waarvan hem geheimhouding is opgelegd” bekend te maken of niet-publieke gegevens uit een computersysteem van de werkgever bekend te maken of uit winstbejag te gebruiken (art. 273 Strafrecht). Dat is dus breder, hoewel je je bij het enkele uploaden kunt afvragen of uploaden naar een server waarvan alleen jij het wachtwoord hebt, “bekend maken” is.

Maar in New York is van een ‘handelsgeheim’ pas sprake als het gaat om informatie over een product dat bestemd is voor de handel. En nu wordt het leuk: is een highfrequencytradingsoftwareprogramma een “product bestemd voor de handel”?

Nee, aldus het Hof (goh). De software zelf wordt niet in de handel gebracht, en dat is toch echt de betekenis van “bestemd voor de handel”. Natuurlijk zou je die term kunnen oprekken, maar dat mag niet: in de Amerikaanse wet kent men namelijk ook de generieke frase “met invloed op de handel” (affecting trade) die bedoeld is om alles te dekken dat buiten “bestemd voor de handel” valt. Maar hee, die generieke frase is hier niet gebruikt. Dus kennelijk wilde de wetgever alleen specifiek handelsgeheimen beschermen over “producten bestemd voor de handel”. Want zo werkt strafrecht: termen worden beperkt uitgelegd, zéker als er een bredere term bestaat die hier nadrukkelijk niet gebruikt is.

Ook hier weer: wat is er ‘bizar’ aan deze uitspraak? Het is toch volstrekt logisch dat je bij een vermeende wetsovertreding kijkt welk wetsartikel is overtreden? Strafwetten gaan oprekken om nieuwe situaties te dekken is héél eng. Toegegeven, dit handelen van meneer zou best strafbaar mogen zijn an sich. Maar dan pas je dus de wet aan die kennelijk ontoereikend is.

Arnoud

De privacy van de dader in beeld

Deeltje zoveel in de vraag: Mag je camerabeelden gebruiken als bewijs in een strafzaak? Hier is veel over te doen, omdat camerabeelden worden gezien als “bijzondere persoonsgegevens” en daarmee de privacywet in werking treedt. De wet kent dan ook extra waarborgen voordat de politie die gegevens mag gebruiken.
Eén zo’n waarborg is dat de politie niet zomaar mag vragen om camerabeelden. Zij moet de juiste wettelijke grondslag hebben om beelden te mogen vorderen, omdat die wettelijke grondslag ervoor zorgt dat de belangenafweging juist wordt uitgevoerd. Zomaar vragen verstoort die afweging. Zo kan een betrokkene zich verplicht voelen de beelden af te geven omdat een agent het vraagt, zonder te beseffen dat dat eigenlijk niet hoeft.

Maar wat nu als de beelden toch bij de politie terechtgekomen zijn zonder zo’n vordering? Kan de dader dan ongestraft vrijuit? Nou, zo makkelijk gaat dat ook weer niet. Want die regel die ik net uitlegde, is er om de cameraman te beschermen en niet om de dader te beschermen. Zoals de rechter hier de wetgever samenvat:

Degene die de politie informatie verschafte kon immers – voordat daarvoor een vordering vereist was – een probleem krijgen met de persoon wiens gegevens werden verstrekt.

Zijn de beelden al te makkelijk opgevraagd, dan kan de cameraman daar een probleem van maken, bijvoorbeeld een klacht bij de korpschef. Maar de verdachte kan niets met die situatie, want zijn belang hier is irrelevant.

Maar eh die privacywet dan? Die verdachte staat er toch op en daarmee vallen de beelden toch onder de Wet bescherming persoonsgegevens?

Nou nee, zegt de rechter: de verdachte kán niet in zijn privacy zijn aangetast – omdat hij immers ontkende überhaupt in de juwelierszaak te zijn geweest!

Arnoud

Virtuele goederen én belminuten kun je stelen

second-life-mobiele-telefoon-diefstal.jpgVirtuele goederen, zoals de meubi’s bij Habbo en de amuletten in Runescape, kun je stelen. Dat wisten we al een tijdje maar de Hoge Raad geeft er nu definitief haar zegen aan. En op dezelfde dag bepaalt ze ook dat je belminuten en sms’jes kunt stelen. En dát was voor mij in ieder geval nieuws.

Om van diefstal te kunnen spreken, moet er een “goed” zijn, oftewel een voor menselijke beheersing vatbaar tastbaar iets dat kan worden weggenomen. Elektriciteit valt onder die definitie (prima te hanteren met rubber handschoenen immers), maar computergegevens niet (kopiëren is geen stelen, hoi Tim).

Op het eerste gezicht leek het dan ook gek dat bij een Habbo-zaak diefstal met geweld, oftewel beroving, ten laste werd gelegd. Twee jongens hadden een ander met een mes gedwongen zijn meubi’s af te geven in het spel namelijk. Maar zijn die meubi’s wel te stelen? Het zijn toch computergegevens in de servers van Habbo? Idem voor een Runescape-zaak met ongeveer dezelfde omstandigheden.

Ja, die dingen kun je stelen, aldus de rechtbank in beide zaken. Zulke virtuele goederen zijn gemáákt om te worden verplaatst en weggegeven. Daarmee zit de mogelijkheid van stelen (wegnemen) er in gebouwd. Even IT-technisch: wanneer een systeem alleen de atomaire actie “verplaatsen” kent en niet “kopiëren” dan is het diefstal de verplaatsbare objecten te verplaatsen zonder toestemming van hun eigenaar.

Voor virtuele goederen kan ik dat nog wel volgen, maar in een ander arrest bepaalde de Hoge Raad hetzelfde voor belminuten en sms’jes. In die zaak had een man een simkaart van een bedrijf weten te verkrijgen en was hij daarmee gaan bellen, wat opviel toen de rekening van ” 2.645,39 binnenkwam. Hij werd vervolgd, en wel voor diefstal – nee, niet van de sim maar van de belminuten en de 100 euro aan sms’jes.

Volgens het gerechtshof was er inderdaad sprake van diefstal, omdat belminuten en sms’jes gewoon ‘goederen’ zijn die je kunt wegnemen. Immers, wie ze gebruikt, maakt ze op, en ze vertegenwoordigen nog waarde ook. En “gelet op de functie die belminuten en sms-berichten in het maatschappelijke verkeer vertegenwoordigen” moeten we ze dus gewoon als goederen zien. De Hoge Raad is het daarmee eens, want

Ook een niet-stoffelijk object kan [onder ‘steelbaar goed’] worden begrepen, mits het gaat om een object dat naar zijn aard geschikt is om aan de feitelijke heerschappij van een ander te worden onttrokken.

En tsja, de mogelijkheid een sms-bericht te versturen (want daar komt het op neer) voldoet aan die definitie. Dat object, die teller in de databank bij de telecomprovider, ben je kwijt als het aangepast wordt in die databank. Sjonge.

Mijn oude prof aan de TU Eindhoven zei ooit “het verschil tussen hardware en software is dat hardware pijn doet als het op je voet valt”. Dat vond ik altijd wel een mooi criterium, ook voor de vraag of iets te stelen is. Maar juridisch gezien klopt dat niet meer; ook niet-tastbare zaken zijn dus prima te stelen als hun functie is dat ze kunnen worden verbruikt of verplaatst. Dataverkeer zal er zeker onder vallen nu, en credits in een spel ook.

Wie weet er nog meer dingen die volgens dit criterium kunnen worden gestolen?

Update (18 april): de Hoge Raad bepaalde vandaag dat ook credits gestolen (verduisterd) kunnen worden. Die credits konden worden gekocht via een telefoon en daarna doorgezet naar andere diensten.

Arnoud