Als particulier de openbare weg filmen valt onder de privacywet

dome-camera.jpgWie met een beveiligingscamera de openbare weg filmt, valt onder de privacywet (Wet bescherming persoonsgegevens) ook als hij dat als privépersoon doet. Dat bepaalde het Hof van Justitie vorige week. Je kunt je niet beroepen op de uitzondering voor “strikt privégebruik” en je moet dus een belangenafweging maken tussen jouw beveiligingsbelang en het belang van de mensen die voor je camera komen. Dat verbaast me toch een klein beetje.

Wie met een camera mensen filmt, verwerkt persoonsgegevens. Op foto- of filmbeelden zijn immers details over mensen te zien (tenzij je de camera heel hoog hangt, denk aan een stadsbeeldcamera) en per definitie spreek je dan van persoonsgegevens. Ook als je niet weet hoe de mensen heten of je ze kunt contacteren.

Dat is op zich een logische interpretatie maar het leidt wel tot allerlei onverwachte consequenties, zoals hier. Het betekent namelijk dat als je iemand filmt, je moet regelen onder de Wbp dat je dat mag. Toestemming vragen dus, een contract hebben met die mensen of een eigen dringend belang dat zwaarder weegt dan hun privacy.

De Wbp geldt niet voor gebruik van persoonsgegevens in de strikte privésfeer maar het Hof beslist hier dat daarvan geen sprake is als je de openbare ruimte filmt. Ik snap werkelijk niet waaróm, de motivatie is dat je dan “buiten de privésfeer geraakt van degene die door middel van dit systeem gegevens verwerkt”. Oftewel het is niet privé omdat het niet privé is. Wacht, wat. Maar álle verwerkingen raken toch aan de privacy van andere personen?

De onontkoombare conclusie is dus dat áls je dit doet, ook als privépersoon, dat je moet voldoen aan de hele mikmak aan eisen voor cameratoezicht en opslag van beelden. Je zult allereerst een dringende noodzaak moeten aantonen (waarom kun je niet anders dan een camera), je moet een reglement hebben, je moet mensen op verzoek een kopie van ‘hun’ beelden geven en je moet opslag van de beelden strikt beveiligen.

En mensen vragen zich nog steeds af waarom ik altijd zo denigrerend doe over de Wbp.

Mag een school-app persoonsgegevens van kinderen naar derden sturen?

school-kind-ipad-leren-onderwijs-privacy-appDigitaal lesmateriaal is iets totaal anders dan gewoon maar een boek op de computer: de software observeert en categoriseert al doende elk kind dat met zulk digitaal lesmateriaal werkt. Dat schreef Karin Spaink vorige week naar aanleiding van een Kamerbrief over allerlei apps en tools die persoonsgegevens van leerlingen bijhouden. Dat roept meteen een belangrijke vraag op: eh, wat krijgen we nou? Die software houdt persoonsgegevens bij van kinderen, en slaat dat centraal op onder beheer van de uitgevers van die apps of software. Hoe zit dat privacytechnisch?

Apps en webtools voor educatieve doeleinden werken vrijwel altijd met accounts, al is het maar om prestaties per leerling te kunnen registreren voor de docent. Dergelijke accounts vallen daarmee onder de Wet bescherming persoonsgegevens (Wbp) oftewel de privacywet. Deze zegt dat voor verwerking van zulke gegevens in principe toestemming nodig is, behalve in twee uitzonderingssituaties: allereerst als de verwerking nodig is voor de uitvoering van de onderwijsovereenkomst tussen ouder en school, en ten tweede als de partij die verwerkt een dringend eigen belang heeft waarvoor de privacy van het kind moet wijken.

Het bijhouden van de uitslagen van proefwerken en dergelijke, of het meten van hoe snel een kind iets leest of afmaakt, valt denk ik wel onder “nodig voor de onderwijsovereenkomst”. Je kunt immers geen onderwijs verrichten als je zulke dingen niet kunt bijhouden. Maar die “dringende noodzaak”, daar kan ik met de beste wil van de wereld geen voorbeeld van vinden.

Als de app of tool gegevens opslaat bij een derde, bijvoorbeeld de uitgever van een digitaal schoolboek of de partij die de webtool host, dan is die partij een bewerker zoals dat heet. Die handelt dan in opdracht en onder verantwoordelijkheid van de school, en dat moet schriftelijk zijn vastgelegd tussen school en bewerker. De school is en blijft aansprakelijk voor de verwerking, ook als de fout in feite niet bij de school ligt maar bij de bewerker.

Bij school-apps en webtools blijkt dit allemaal erg onduidelijk. In een rapport uit september spreekt men van “de beste bedoelingen voor het welzijn van de leerling” en gezond-verstandhandelen. Maar gezond verstand en Wbp gaan niet per se samen, zal de vaste lezer van deze blog nu opmerken.

Zo lijkt het bijvoorbeeld zo klaar als een klontje dat je een app mag inzetten waarmee leerlingen een educatief spelletje kunnen doen, en dat de docent dan de resultaten kan zien. Maar omdat de app zijn gegevens elders heenstuurt, is een bewerkersovereenkomst nodig én mag de spelaanbieder niet zelfstandig dingen doen met de gegevens die hij zo van de leerlingen verkrijgt. En zelfs als je als leraar een Facebookgroep aanmaakt, dan moet je een bewerkersovereenkomst sluiten met Facebook eigenlijk.

Je kunt ook zeggen: die aanbieder is zelf de verantwoordelijke, en staat los van de school. Net zoals de snackbar aan de overkant van de school zijn eigen klantenbestand heeft, ook al overlapt dat met het leerlingenbestand en ook al zegt de docent, ga lekker een frietje halen jongens. Of het digitale equivalent, dat de docent een account aanmaakt voor de leerlingen en ze daarmee laat werken.

Alleen, dan moet die aanbieder wel zelf een grondslag hebben, zoals toestemming, uitvoering overeenkomst of een eigen dringende noodzaak. Die toestemming is er maar zelden, omdat de aanbieders niet rechtstreeks met de ouders communiceren en de leraar of school niet aan de ouders vraagt of er toestemming is een account aan te maken voor het kind.

Zonder toestemming is het voor zo’n aanbieder lastig. Mijn Wbp-tenen krullen als ik dan in die Kamerbrief lees

[Die aanbieders] doen een beroep op een “eigen” Wbp-grondslag: hun gerechtvaardigde belang om de gegevens voor de toepassing van het leermiddel te gebruiken. Het gaat dan om gebruik uitsluitend binnen het kader van de leermiddelen; zo worden de gegevens van een leerling vernietigd wanneer deze het leermiddel niet langer gebruikt. [Dan] is aparte toestemming van de betrokken leerling of zijn of haar ouders niet noodzakelijk.

Ik snap niet hoe hier een wetstechnisch correct antwoord wordt gegeven. De frase “gerechtvaardigd belang” slaat op de uitzondering voor het dringend eigen belang. Maar die uitzondering gaat alleen op als toestemming redelijkerwijs niet te vragen is én er een afweging van belangen is geweest die zegt, ga je gang. Het enkele feit dat het nodig is die gegevens te gebruiken omdat de app anders niet werkt, betekent nog niet dat je een noodzaak hebt om die gegevens te gebruiken in de zin van de Wbp. Ga maar toestemming vragen.

Gezond verstand zegt: doe niet zo moeilijk, als die leraar dat account aanmaakt en die aanbieder zich netjes gedraagt, waarom zou je dan toestemmingsbriefjes gaan doen waar de ouders tóch geen chocola van kunnen maken? Maar de Wbp zegt: waar is je toestemming? En hoe we dáár uit gaan komen?

Arnoud

Arnoud

Foto: Schulknabe mit iPad, Flickr, CC-BY
Mogen persoonsgegevens per mail worden verstuurd?

email-e-mail-elektronische-post-envelopEen lezer vroeg me:

Is het toegestaan om persoonsgegevens zoals namen en adressen, maar ook bv. een kopie van je paspoort met BSN en foto, per mail te versturen? Dat is toch veel te onveilig!

De wet bescherming persoonsgegevens bepaalt dat wie persoonsgegevens verwerkt, een adequate beveiliging moet toepassen. En verwerken omvat zo ongeveer alles: inscannen, overtypen, versturen, opslaan, delen of zelfs verwijderen daarvan.

Wat is adequaat? De wet geeft daar geen antwoord op, en er is geen uitvoerende regeling die specifiek securitynormen voorschrijft of een toets waarmee je kunt bepalen of je gegarandeerd compliant bent met de wet.

De reden hiervoor is dat dat ‘adequaat’ geen absolute term is maar gemeten moet worden in de omstandigheden. Met een patiëntendossier van een ziekenhuis moet je zorgvuldiger omgaan dan een e-mailadres op een visitekaartje, zeg maar. Dus zou het raar zijn als de beveiligingseisen voor die twee sets persoonsgegevens hetzelfde zou zijn.

De vraag is dus hier in ieder geval eerst, hoe wordt er gemaild, naar wie en waarom. Dan zoek je de (redelijke) beveiligingsrisico’s en ga je na of die kunnen worden opgelost. En pas als je merkt dat dát niet kan, dan kom je bij de conclusie “misschien dan maar géén e-mail” of “laten we maar encryptie op de mail gaan zetten”.

Ik vraag me bij zulke vragen altijd wel af waarom niemand zich zorgen maakt bij eenzelfde communicatie per brief.

Arnoud

Hoe geef je toestemming tot meegluren aan je televisie?

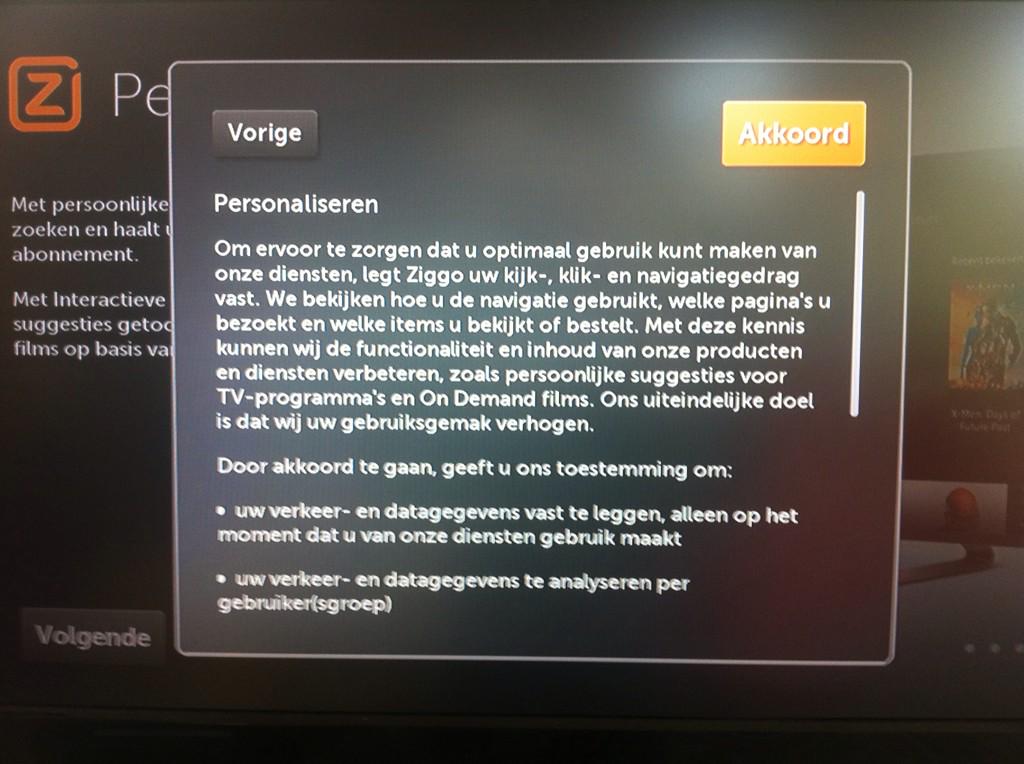
Via Twitter zag ik het screenshot rechts (klik voor vergroting) voorbij komen van Willem Karssenberg. Willem kreeg dit in beeld toen hij Ziggo on demand installeerde. Wij legen uw kijk en klikgedrag vast, ga hiermee akkoord want zo verbeteren wij onze producten en verhogen wij uw gebruiksgemak. Wacht, wat, we zaten toch televisie te kijken?

De vaste lezer weet ondertussen dat algemene voorwaarden in zo’n scrolvenster niet rechtsgeldig zijn. Je moet ze kunnen opslaan voor latere kennisname. En dat is hier onmogelijk – oké, je kunt een foto nemen maar dat is niet de bedoeling van de wetgever. Dat telt dus niet.

Echter, hier gaat het niet om algemene voorwaarden (aansprakelijkheid, gebruiksrecht, duur en opzegging, dat soort prullaria) maar om iets veel wezenlijkers: men wil toestemming om iets met je persoonsgegevens te mogen doen. En die toestemming moet volgens de wet in vrijheid worden gegeven. Een knop die je verplicht moet indrukken of vinkje dat je verplicht moet zetten (zoals bij algemene voorwaarden gebruikelijk is), is dus niet rechtsgeldig als het om privacygerelateerde zaken gaat.

Opmerkelijk genoeg is er geen aparte eis dat de informatie over wát er met die privacy gaat gebeuren, op te slaan moet zijn voor latere kennisname. Maar die informatie moet wel beschikbaar zijn, dus op zijn minst moet dit venster met uitleg ergens later terug te halen zijn zodat je nog eens kunt lezen of je dit wel wilt. En de toestemming moet intrekbaar zijn.

Op Twitter meldt de webcare dat het niet verplicht is om deze optie te gebruiken. Ik moet zeggen dat me dat verbaasde gezien de interface met uitsluitend een “akkoord”-knop, maar kennelijk is op “vorige” drukken hetzelfde als annuleren.

Arnoud

Mag je klantgegevens voor een interne training gebruiken?

adresboek-gids-lijst-databank.pngEen lezer vroeg me:

Bij een interne training (ik ben software engineer) kregen we de opdracht een web-based CMS te ontwerpen inclusief klantendatabase. Prima, maar ik ontdekte dat de database échte gegevens bevatte. Er stond zelfs een familielid van me in! Mag dat zo maar, klantgegevens gebruiken voor trainingsdoeleinden?

Antwoord: Het gebruiken van klantgegevens mag eigenlijk altijd alleen als de Wet bescherming persoonsgegevens (Wbp) daar ruimte voor biedt. Er is geen letterlijk verbod op testen met productiegegevens. De eis is dat je de gegevens mag gebruiken voor het doel waarvoor je ze krijgt, en voor doelen die in duidelijk direct verband daarmee staan (art. 8 en 9 Wbp).

Het testen van de omgeving waarbinnen je persoonsgegevens wilt gaan gebruiken, lijkt mij zonder meer voldoende verband te hebben met het daadwerkelijk (productie) gebruik van die omgeving. Maar veel verstandiger is fictieve gegevens inzetten, en een ander artikel uit de wet (art. 11) eist dat je gegevens alleen gebruikt als dat “toereikend, ter zake dienend en niet bovenmatig is”. En daar is dan niet aan voldaan.

Bij dit doel gaat het nóg een stapje verder dan testen van een productieomgeving, namelijk een training van medewerkers met een fictieve omgeving. Dan is er geen enkele manier waarop het gegevensgebruik “toereikend, ter zake dienend en niet bovenmatig” zou kunnen zijn.

Soms vraag ik me af welke gedachtenprocessen er ten grondslag liggen aan “geef even een kopietje van alle klantgegevens want we gaan een training doen met IT”.

Arnoud

Tablets met onderwijs-apps in strijd met privacywet

snappet-tablet-schoolEen organisatie die tablets met onderwijs-apps verhuurt aan scholen, heeft de privacywetgeving geschonden, las ik bij Tweakers. Men gebruikte namelijk persoonsgegevens van scholieren voor onder meer het vergelijken met alle andere kinderen die de Snappet-tablets gebruiken. En dat mag niet: het is de school en niet de tabletverhuurder die bepaalt wat er met dergelijke persoonsgegevens gebeurt. Als ‘bewerker’ zoals je dan juridisch heet, mag je niets met de langskomende persoonsgegevens behalve datgene wat je klant – de verantwoordelijke – zegt.
Snappet verhuurt tablets aan basisscholen, en daarbij speciale onderwijs-apps opneemt. Via die apps worden allerlei persoonlijke gegevens over de kinderen verzameld die de apps gebruiken, en Snappet gaat daar zelf mee aan de slag. Uit het besluit blijkt dat men dit onder meer doet voor het maken van overzichten, het adviseren van scholen en het analyseren en classificeren van gegevens over alle tabletgebruikers heen.

Wanneer je je klanten tools geeft waarmee zij persoonsgegevens van hún klanten (klantjes) verwerken, dan ben jij een bewerker. Een bewerker is een partij die in opdracht persoonsgegevens verwerkt voor de doelen die de verantwoordelijke (de klant dus) vaststelt.

Dit doet wat gek aan in een ICT context, want het is toch Snappet die de apparatuur levert en bepaalt wat de software doet? Maar formeel klopt het: de school kiest voor de tablet en apps en bepaalt daarmee wat er mag gebeuren. Dat zij dat bepaalt als “whatever de software doet” zonder nader onderzoek, maakt daarbij niet uit.

Als bewerker mag je dus niet zelf met gegevens aan de slag, het zijn niet jouw doelen en jouw gegevens. Afblijven; je beheert ze voor je klanten maar je mag alleen doen wat je klant expliciet heeft goedgekeurd en dan ook nog eens uitsluitend ten behoeve van die klant.

Doe je meer dan dat, dan ben je ineens zelfstandig verantwoordelijke en dan moet je zélf toestemming hebben gekregen (of een andere grond uit de privacywet hebben) om aan de slag te mogen met die gegevens. En dat had Snappet niet.

In theorie is dit op te lossen: de school kan aan ouders toestemming vragen voor het beoogde gebruik door Snappet, en dan vervolgens Snappet melden dat het in orde is. Maar dan moet je als school wel diepgaand nagaan wat die apps allemaal doen en waarom, en volgens mij ontbreekt het in de praktijk vaak aan de daarvoor benodigde kennis. Wat ergens wel zorgelijk is – als we alles via apps gaan doen, moeten we dan niet eerst allemaal snappen wat apps doen?

Arnoud

Tiradeweek: Toestemming vragen gaat ‘m echt niet worden bij privacydingen

rantweek-tiradeweekEen vervolg op mijn tirade van gisteren: wat te doen tegen het probleem dat niemand echt graag zijn privacy opgeeft. De gebruikelijke oplossing bij zulke situaties is dan mensen om toestemming vragen. Toon er een kort tekstje bij dat uitlegt wat we doen, en wie dan ja zegt die zal het wel vrijwillig willen. Zo doen we dat bij de dokter ook, toch?

Maar nee, dat gaat niet werken. En niet alleen omdat dat tekstje door Legal is opgesteld en waarschijnlijk zonder al te veel overleg met de technische mensen. Ook niet omdat het in de weg zit van wat mensen eigenlijk willen – als iets belangrijks in de weg zit, dan lezen mensen het echt wel. Het gaat niet werken omdat mensen er geen reden voor zien. Wat kan er immers misgaan? Blabla, waar gaat dit over. Boeien. Klik.

Is dat dom van die mensen? Misschien wel. Misschien moet je je wel eerst goed informeren en juridisch advies inwinnen alvorens je een website gaat gebruiken. Je moet tenslotte ook een rijbewijs halen voor je de weg op mag met bromfiets of auto. Je moet ook een schriftelijke en mondelinge toets afleggen voordat je in een winkelcentrum wat mag kopen. Oh wacht, nee dat hoeft niet. Wat is dan het verschil? Oh ja. Bij winkels gaan we er vanuit dat die winkels het goed geregeld hebben en dat duidelijk is wat daar kan gebeuren. Kan weinig misgaan dus, afgezien van dat je ineens thuiskomt met een paar schoenen dat je eigenlijk niet wil hebben.

En dáár zit hem het probleem: Facebook en consorten zien eruit als winkels, als gewone eerlijke dienstverleners net als de Albert Heijn en dat grappige eetzaakje op de hoek waar ze heerlijke koffie en gratis wifi hebben. We projecteren dus ons vertrouwensmodel op die online diensten. Onterecht, oké, maar het gebeurt wel en zo massaal dat je niet kunt zeggen dat iedereen dom is. Oké, dit is een tirade dus ik kan nu 90% van de mensheid dom verklaren maar ik ben eigenlijk bozer op die mensen en bedrijven die er geen been in zien om daarvan te profiteren door na een pro forma “mag dat”-bordje van alles te doen en schaapachtig te lachen dat men nu eenmaal “ja” gezegd heeft en maar niet zo dom moet zijn.

Ik zeg het wel vaker: wil je dat mensen geen gekke dingen doen met privacy of persoonsgegevens, dan maak je een wet die zegt: blijf met je rotpoten van andermans persoonsgegevens af. Vind je dat dat óók weer wat te ver gaat, dan ga je in de wet opnemen wat er wel en vooral wat er niet mag en hou je toezicht op de naleving. Wat je alleen vooral NIET moet gaan doen is zeggen: weet je wat, we gaan de burger opvoeden dat ze moeten lezen wat er gebeurt. En al helemaal niet met een popup of tekst die ze moeten accorderen waarna “het in orde is”.

Wie denkt van wel, mag eerst verdedigen waarom de cookiewet een mooi functionerend voorbeeld van dit standpunt is. En daarna hetzelfde bij de “U gaat dood van deze sigaret”-sticker op rookwaarverpakkingen.

Ik wil geen popups met uitleg over wat men gaat doen. Ik wil geen toestemming hoeven geven voordat de door mij gewenste diensten allerlei leuke dingen gaat doen. Ik wil niet hoeven nádenken over hoe ver de privacy-inbreuk mag gaan door de adverteerder van een dienst die ik gratis gebruik. Net zo min als ik wil hoeven nadenken over de hygiëne in de keuken van waar ik eet. Of de productveiligheid van de spullen die ik in de winkel koop. Dat wordt voor mij geregeld door mensen die daar verstand van hebben. En zo zou het ook moeten zijn bij privacyzaken.

Waarom mag ik er wel op vertrouwen dat producten mij geen fysieke schade toebrengen – maar niet dat diensten mijn privacy schade toebrengen?

Arnoud

Tiradeweek: Is het vrijwillig, je privacy opgeven bij online diensten?

rantweek-tiradeweekEen mooie dooddoener in elke discussie over online privacy: waarom je druk maken over privacy en privacywetgeving – de mensen vandaag de dag geven toch al hun privacy op door alles op Facebook, Instagram en Twitter te gooien. Dus wat maakt het dan uit, die paar duizend securitycamera’s erbij en het dataminen op basis van bonuskaart, profiel bij je televisiezender en telefoon-MAC-adres terwijl je rondloopt?

Nou nee. Privacy is niet dood, in wat voor mooie kreten bigdataboeren dat ook mogen formuleren. Privacy is springlevend, het is alleen zo verdomde lastig om je privacy te claimen. Allereerst omdat je dan gelijk voor gek staat als een bitsoffreedomtshirthebbende wereldvreemde principiële gekkie. Ten tweede omdat privacy niet te automatiseren is en dus vaak niet of nauwelijks ingebouwd wordt in een dienst. En ten derde omdat data mining winstgevender is dan je gebruiker privacy beloven.

En wat die Instagrammende jeugd van tegenwoordig betreft: Generatie Z hecht net zo zeer aan privacy als X en Y. Het punt is alleen dat ze weinig keus heeft: de enige plekken waar Gen-Z actief kan zijn, zijn de privacyschendende virtuele ontmoetingsplekken als Facebook en Instagram, zoals aangetoond in het mooie onderzoek van danah boyd. De huidige jeugd ként het begrip privacy en wéét van datagraaien en verzamelen van persoonsgegevens. Ze hebben alleen geen keus: alle plekken waar zij geacht worden te zijn, alle plekken waar hun vrienden zijn, zijn massale datagraaiers. Net zoals de burger in de DDR geen keuze had dan door de Stasi gevolgd te worden. Zijn die mensen opgegroeid zonder begrip van privacy?

Oké ik chargeer een tikkeltje (hoewel Facebook meer van ons weet dan de Stasi destijds – sorry, doe ik het weer). Maar er is een wezenlijk verschil tussen weten dat je iets opgeeft en je daarbij neerleggen, en niet weten dat er zoiets als privacy kan bestaan. Het idee dat je wácht totdat je favoriete film begint, of dat je een serie één aflevering per week doet op het door de zendr bepaalde tijdstip, ja daar heeft GenZ geen enkel begrip voor, of zelfs maar kennis van. Maar het idee dat je ouders meekijken via het schoolportal, dat de politie bezoek aan je favoriete hangplek in een app bijhoudt, dat tientallen camera’s je de hele dag filmen, dat je verplichte online hangplek je dataminet en verkoopt aan de enahoogste bieder – dát weten ze heus wel. En dat vinden ze net zo eng als jij en ik. Maar ze hebben geen keus.

Wie nu zegt dat je niet op Facebook hóeft te zijn, lach ik keihard uit. (Tenzij ‘ie een bitsoffreedomtshirt aanheeft.) Ja het kan. Je kunt ook winkelen zonder ooit met pin te betalen. Je kunt de straat op zonder gefilmd te worden. En door heel Nederland komen op de fiets. Maar om nou te zeggen dat dat de standaardsituatie is, nee. Dus dat gaat de oplossing niet worden.

Meer algemeen is er vrijwel niemand die er echt voor kiest zijn privacy op te geven, een enkele performance artist met bodycam daargelaten. Verreweg de overgrote meerderheid doet méé met iedereen, en gaat er maar vanuit dat er geen al te gekke dingen gebeuren. Albert Heijn zal heus niet de bonuskaartdata verkopen aan verzekeraars. Facebook zal echt niet je foto’s gaan dataminen en gezichtsherkenning loslaten, of je timeline manipuleren voor wetenschappelijk onderzoek. Je bank gaat echt niet je pintransacties dataminen voor gerichte advertenties en aanbiedingen. En adverteerders bouwen heus geen gedetailleerde profielen waarmee je over een paar jaar meer betaalt dan de buurman. Echt niet.

Als het allemaal zo transparant en vrijwillig is, waarom komt iedereen dan schreeuwend in opstand zodra een keertje duidelijk wordt wát men precies doet met persoonsgegevens? Waarom voelen advertentiebedrijven zich genoodzaakt steeds te spreken van “optimaliseren van de bezoekerservaring” in plaats van “een profiel met 800 kenmerken (waaronder uw gezondheid, geldbelustheid en emotionele zwakke plekken) opgebouwd door u langs alle 12.000 websites in ons netwerk te volgen en middels statistische analyse over tachtig miljoen mensen te vergelijken”?

Dit stoort me al een hele tijd. Het idee dat we vrijwillig kiezen voor onze privacy opgeven. Dat je kunt zeggen “nee nu gaat Facebook te ver, ik ga weg”. Het netwerkeffect is te groot. En niemand die echt kán begrijpen hoe al dat retargeting, profiling en targeting nu precies werkt. Het is ergens ook onvoorstelbaar dat elke keer als je naar zeg nu.nl gaat, er driehonderd advertentiebedrijven binnen een halve seconde live gaan bieden tegen elkaar om een banner te mogen laten zien, allemaal hun profielen over jou naar elkaar zwaaiend zodat de beste match mag winnen. Maar het gebeurt wel. Hoewel het eerder 900 dan 300 bedrijven zijn.

Nee, dit is geen pleidooi voor het verbieden van diensten als Facebook. Ze hebben nut en mensen hebben er veel plezier van. En het is logisch dat zulke bedrijven geld willen verdienen en dat advertenties beter werken als ze op de persoon zijn toegesneden. Maar het is ook een feit dát die diensten heel diep in andermans privé grabbelen en dat haar gebruikers dat eigenlijk liever niet hebben. Hier moet dus een oplossing voor komen. Alleen: hoe krijg je dan die balans tussen enerzijds geld verdienen met advertenties en anderzijds mensen hun privacy enigszins respecteren?

Arnoud

Wie is eigenaar van de data van je Tesla-auto?

tesla-app-data-eigendomElon, ik wil mijn data! Dat blogde ene Espen Andersen (via) naar aanleiding van zijn pogingen om inzage te krijgen in de data die het bedrijf Tesla centraal opslaat over het rij- en parkeergedrag van zijn auto. Je zou zeggen, zijn auto == zijn data, maar zo werkt het niet volgens Tesla: alleen met gerechtelijk bevel kan er inzage gekregen worden.

Data is op zich niets. Ook al verkrijgt een bedrijf data dankzij jouw input hulp, je kunt er niet zomaar een eigendomsrecht op claimen of een kopie van verlangen. (Heel misschien als de data jouw creatieve schepping is, dan zou je auteursrecht kunnen claimen.)

Hier gaat het echter om een specifiek soort data: persoonsgegevens. Data over waar je auto heen gereden is, zegt iets over jou. En wanneer data iets over een persoon zegt, is die data een persoonsgegeven. En dan zijn er meer mogelijkheden.

Iedereen die persoonsgegevens verwerkt, is verplicht daar inzage in te geven wanneer de betrokken persoon zich meldt. Dat staat in alle Europese privacywetten, waaronder onze Wbp in artikel 35:

1. … De verantwoordelijke deelt de betrokkene schriftelijk binnen vier weken mee of hem betreffende persoonsgegevens worden verwerkt.
2. Indien zodanige gegevens worden verwerkt, bevat de mededeling een volledig overzicht daarvan in begrijpelijke vorm, een omschrijving van het doel of de doeleinden van de verwerking, de categorieën van gegevens waarop de verwerking betrekking heeft en de ontvangers of categorieën van ontvangers, alsmede de beschikbare informatie over de herkomst van de gegevens.

Dat van dat ‘schriftelijk’ is wat vervelend, maar op grond van artikel 37 mag je ook in andere vorm (dus elektronisch bijvoorbeeld) het overzicht verstrekken mits een “gewichtig belang” dat eist.

Formeel is er dus geen discussie: als meneer Andersen dat wil weten, dan moet Tesla hem inzage geven in wat ze weten en dat “volledig overzicht daarvan in begrijpelijke vorm” geven. Alleen – welk Tesla? De Noorse vestiging of het Amerikaanse bedrijf dat de servers opereert waar de data naartoe gaat? Ik denk dat als je de wet letterlijk leest, je vrij snel in Amerika uitkomt en het valt niet mee Amerikaanse bedrijven aan Europese wetten te houden.

In de Google-vergeetrechtzaak bepaalde het Hof van Justitie dat Google Spanje verantwoordelijk is voor zoekresultaten door Google Inc met als motivatie dat die Inc uit Californië zo moeilijk aan te pakken is. Daar zit wel wat in maar het voelt wat geconstrueerd. Diezelfde redenering zou je dan hier toepassen om Tesla Noorwegen te dwingen met die data over de brug te komen. Ik hoop dat meneer Andersen hier een punt van gaat maken.

Arnoud