Kun je via de privacywet als ondernemer uit Google Maps en Streetview blijven?

kaart-streetview-maps-sarphatistraatEen juridisch ondernemer stond met een stichting ingeschreven bij de KVK (ik gok een advocaat met een stichting derdengelden), waarbij zijn persoonsnaam in de stichtingnaam zat en hij zijn eigen huisadres als vestigingsadres had opgegeven. Toen zijn gegevens opdoken in Google Maps, en foto’s van zijn huis in Streetview, diende hij een klacht in. Deze leidde ertoe dat Google een en ander ging blurren, maar dat was niet genoeg voor de ondernemer. Die stapte naar de rechter met een beroep op de Wet bescherming persoonsgegevens: het ging immers om zijn naam in de stichtingnaam.

De rechtbank wees die eis af, met onder meer de opmerkelijke overweging dat een bedrijfsnaam met persoonsnaam geen persoonsgegeven is omdat het dan niet gaat om “een gegeven dat betrekking heeft op die natuurlijke persoon”. En als dat wel zo zou zijn, dan zou Googles grondrecht om een bedrijf te runnen het moeten winnen van het grondrecht van meneer op zijn privacy.

In hoger beroep (via) komt het Hof niet toe aan die gekke overweging. Ergens jammer, want even expliciet opmerken dat dat niet klopt, had ik wel op prijs gesteld. Het is namelijk wél een persoonsgegeven. En de beoordeling moet gaan over die belangenafweging, dat is hoe de Wbp in elkaar zit.

Het Hof constateert dat door het blurren en beperken van de informatie er uitsluitend nog informatie over het huis te vinden is. En dat identificeert niet de eigenaar, want weten hoe een huis eruit ziet zegt niets over de eigenaar daarvan. De informatie moet tot de persoon te herleiden zijn:

Aan dat vereiste is niet voldaan indien na het intypen van (enkel) een adres uitsluitend de locatie van het betreffende adres en wazig gemaakte fotografische afbeeldingen rondom dat adres – zonder dat daarop individuen staan afgebeeld – worden weergegeven, omdat in dat geval uitsluitend gegevens over een object, en geen persoonsgegevens over een individu, worden geopenbaard.

En dat klopt, hoewel het gek aanvoelt. Immers je adres lijkt me vrij evident een persoonsgegeven. Maar het klopt wel dat die link te leggen moet zijn. Enkel een adres zegt nog niets, er moet wel met een redelijke inspanning te achterhalen zijn wie daar woont of eigenaar van is. En dat is hier niet het geval.

Minstens zo gek is de bron van alles. Als je jezelf inschrijft als ondernemer bij de KVK (wat wettelijk verplicht is), dan verkoopt de KVK je gegevens aan allerhande partijen door. Ook aan Google, en die combineert dat handig in haar kaartendienst Maps. Hierbij werkt men nog steeds met een opt-out, en ik heb werkelijk geen idee waarom. Maar het feit dat meneer de opt-out had gebruikt, leidt ertoe dat zijn eis verder wordt afgewezen. Door die opt-out zal Google de gegevens niet meer opnemen.

Arnoud

Google heeft eigen verantwoordelijkheid bij persoonsgegevens in zoekresultaten

google-homepage-patent.pngGoogle moet gevoelige informatie uit de zoekresultaten verwijderen als personen hierom vragen, meldde Het Parool gisteren. Dat is iets té kort door de bocht: Google mag niet meer eenvoudigweg doorverwijzen naar de bronnen van die informatie maar moet zelf een afweging maken tussen de privacy van de klager en de informatiewaarde van de publicaties.

De rechtszaak waar dit arrest uit voortkomt, ging over een publicatie uit 1998 die in 2010 opdook in Google-zoekresultaten via een krantenarchief. Het onderwerp van de publicatie wilde dit verwijderd, omdat het bericht achterhaald en irrelevant was geworden. (Hij had in 1998 een beslaglegging tegen zich gekregen maar dat was al lang weer opgelost.) De Spaanse rechter stelde vragen over uitleg van de privacwetgeving aan het Europese Hof, omdat het hier om een fundamentele kwestie ging.

Allereerst bepaalt het Hof dat zoekresultaten van een online zoekmachine onder de privacywet (Wbp) vallen. Er worden persoonsgegevens verwerkt op die manier, want het verzamelen, indexeren en (na zoekopdrachten) tonen daarvan valt onder de zeer brede definitie die de wet hanteert. Alle privacyjuristen roepen nu, “ja natuurlijk, Lindqivst” – want in die zaak werd ooit bepaald dat op internet zetten “De vrijwilligersmiddag gaat niet door want Wim heeft zijn enkel gekneusd” een verwerking van (bijzondere) persoonsgegevens opleverde.

Belangrijk is wel dat het Hof zegt dat dit óók geldt als je alleen maar informatie van elders plukt en die in je eigen volgorde et cetera vormgeeft. Dus ook als je niets verandert aan de informatie. Privacy vervalt niet wanneer de informatie al ergens openbaar is. En privacy stopt ook niet enkel omdat de informatie juist is. Iedere (her-)publiceerder moet zijn eigen rechtvaardiging hebben onder de privacywet om informatie te mogen publiceren of gebruiken.

Google is een ‘publiceerder’, juridisch gezegd een verantwoordelijke. Zij pakken informatie en maken die doorzoekbaar. Dat is ook een vorm van verwerking, en Google bepaalt hoe en waarom dat gebeurt. Dat is de definitie van “verantwoordelijke”.

Hoewel het waarom formeel geen rol speelt (je bent verantwoordelijk of niet), vindt het Hof het toch belangrijk aan te stippen dat Googles rol een hele grote is. Google is niet zomaar een kaartenbak, Google ontsluit het onmogelijk te doorkruisen internet:

Bovendien staat vast dat deze activiteit van zoekmachines een beslissende rol speelt bij de wereldwijde verspreiding van deze gegevens, doordat zij deze toegankelijk maakt voor elke internetgebruiker die op de naam van de betrokkene zoekt, daaronder begrepen de internetgebruikers die anders de webpagina waarop diezelfde gegevens zijn gepubliceerd niet hadden gevonden.

Dit is in zoverre belangrijk dat de privacy-inbreuk die via Google gepleegd kan worden, zeer ver kan gaan. Iedereen kan die informatie vinden en gebruiken. En vanwege die belangrijke rol die Google zichzelf zo aanneemt, is het wenselijk dat Google gewoon aan de privacywet gehouden wordt, zo bepaalt het Hof. De privacy online bestaat niet daadwerkelijk als Google buiten de Wbp zou vallen. Een stevige stelling.

Dat Google een opt-out hanteert (robots.txt en noindex tag) maakt daarbij niet uit. Google mag de keuze wat ze opneemt en wat ze toont, niet bij een ander laten. Zij heeft een eigen verantwoordelijkheid als verantwoordelijke onder de Wbp.

Verder wordt Google Spanje aansprakelijk gehouden (volgens mij naast Google Inc) omdat deze dochter de advertentieruimte verkoopt op de zoekresultaatpagina’s. Zonder de dienst van de Amerikaanse moeder kan Google Spanje niet bestaan, dus is ze er mede-verantwoordelijk voor. Wederom vanuit de achterliggende wens dat Google aan te pakken móet zijn omdat anders de Europese privacy door datagrabbelende Amerikaanse molochen waardeloos gemaakt wordt. (Oké die was tendentieus. Maar weerleg ‘m maar eens.)

Maar zoekmachines zijn toch niet aansprakelijk voor wat ze tonen? Dat argument komt hier niet naar voren. Mogelijk omdat de e-commercerichtlijn (waarin deze bescherming is geregeld) expliciet zegt dat deze niet van toepassing is op diensten die onder de privacyrichtlijn 95/46/EG vallen (zoals bij ons al eens in de Kleinkindonbereikbaar-zaak). Dus ook vanuit dat licht ontkom je niet aan verantwoordelijkheid onder de privacywet.

En dan komt de échte klap: Google (.com en .es) moet zélf zorgen voor een goede balans tussen de privacy van geïndexeerde mensen en de informatievrijheid. Ze mag niet verwijzen naar de bronsites, of volstaan met “zolang de rechter het niet verboden heeft, houden wij het doorzoekbaar”.

Dit kan dus leiden tot een situatie waarin de informatie wél op de bronsite mag staan maar niet via Google te vinden is, althans niet met een op de persoon gerichte zoekopdracht. Krantenarchieven hoeven dus niet te vrezen dat zij nu hun site ook ondoorzoekbaar moeten maken.

Ook betekent het niet dat Google nu direct na een klacht van alles moet blokkeren. De klacht moet wel terecht zijn. Zo zou een actueel en relevant journalistiek artikel over iemand niet uit een gerichte zoekopdracht over die persoon hoeven te worden verwijderd. Een verouderd en irrelevant artikel wel. En het Hof zegt daarbij dat “in beginsel” de privacy het wint van de informatievrijheid/meningsuiting – wat een opmerkelijke is, want de standaard is dat twee grondrechten gelijkwaardig zijn en de afweging per geval moet gebeuren. In het kader van privacy zegt het Hof dat enkel bij “bijzondere redenen, zoals de rol die deze persoon in het openbare leven speelt” de informatievrijheid het kan winnen.

Het fameuze “recht te worden vergeten” komt ook nog langs. Zoekresultaten uit oude bronnen kunnen vervelend zijn, die moet een zoekmachine op zeker moment maar eens vergeten te tonen. Of je scháde hebt, is daarbij irrelevant. Het gaat enkel om de afweging privacy versus informatievrijheid, wat weegt in dit geval het zwaarste. En bij dat zestien jaar oude artikel over een inmiddels volslagen irrelevante beslaglegging weegt de privacy het zwaarste. Eruit dus.

Oef. Dat is nogal wat. Privacy wint het van zoekresultaten, Google moet aan de Europese regels voldoen. En ik denk dat ze nu ook zélf een privacy-takedownteam moeten opzetten, want het Hof zegt toch echt dat het Google is die dat moet uitzoeken en niet de bronsite. Hoewel ze ook een paar keer opmerken dat de nationale rechter dat moet uitzoeken, wat een hint kan zijn dat Google mag wachten totdat de rechter haar veroordeelt tot opschonen. Dus ik gok dat dat de spin is die Google eraan gaat geven, en vervolgens overgaat tot de orde van de dag. Maar dit arrest gaat écht nog een staartje krijgen.

Arnoud

Kun je privéberichten opeisen bij een forum via de Wet bescherming persoonsgegevens?

phpbb-private-message-pb-bericht-inbox.pngEen lezer vroeg me:

Recent ben ik verbannen van een forum. Hierdoor ben ik de toegang verloren tot al mijn privécommunicatie op dat forum. Deze wil ik nu opeisen via de Wet bescherming persoonsgegevens, de berichten betreffen immers mijzelf. Maar het forum wil me die niet geven, ze zeggen dat de Wbp niet geldt. Hoe zit het nu?

Het opeisen van persoonsgegevens kan in principe. Immers, als iemand persoonsgegevens verwerkt, heeft de betrokken persoon een recht van inzage (art. 35 Wbp). Hij mag vragen om:

een volledig overzicht [van de gegevens] in begrijpelijke vorm, een omschrijving van het doel of de doeleinden van de verwerking, de categorieën van gegevens waarop de verwerking betrekking heeft en de ontvangers of categorieën van ontvangers, alsmede de beschikbare informatie over de herkomst van de gegevens.

Zaken als logs over iemand zijn persoonsgegevens, en de persoon heeft dus recht op een kopie van die logregels met zijn IP-adres of zijn gebruikersnaam. (Mits ze er nog zijn, er is géén logplicht of bewaarplicht voor forums.)

Bij privéberichten ligt dit wat lastiger. Ook die zijn als persoonsgegevens te zien, al is het maar omdat de persoon er als afzender of ontvanger aan gekoppeld is. Maar of die op te eisen zijn, betwijfel ik. Allereerst kun je je afvragen of de forumbeheerder wel de ‘verantwoordelijke’ is in de zin van de wet – hij koos er niet voor dat die gegevens in die berichten terecht kwamen, immers. Dat was de afzender van het bericht. Dus díe is volgens mij de persoon die je om inzage moet verzoeken.

En ten tweede bepaalt de Wbp dat wanneer “een derde naar verwachting bedenkingen zal hebben”, je eerst die derde (de wederpartij bij de communicatie dus) moet vragen om zijn ‘zienswijze’ over het inzageverzoek. Gezien het feit dat het om privéberichten gaat lijkt het me logisch dat die zienswijze is “eh, nee, privébericht”. Hoewel het briefgeheim formeel niet geldt voor e-mail of privéberichten, zit er wel een zwaarwegend privacybelang op zulke berichten. En dat blokkeert dan het recht van inzage. Hoewel daar natuurlijk tegenover staat dat het bericht al eens gestuurd was door/naar de betrokken persoon, dus hij wéét al wat erin staat.

Als de berichten ondertussen al weg zijn (omdat het account is opgeheven), dan houdt het natuurlijk allemaal op.

Het verbaast me trouwens hogelijk dat geen van de bekende forumsoftwarepakketten een exportoptie lijkt te hebben voor privéberichten. Mis ik iets of vindt men dat massaal overbodig?

Arnoud

Kabinet zwakt wetsvoorstel meldplicht datalekken af

persoon-persoonsgegeven-veilig-hek-beschermd-lek-dataHet kabinet gaat de voorgestelde meldplicht voor datalekken beperken, las ik bij Tweakers. Bedrijven en organisaties zijn volgens de nieuwe voorstellen alleen verplicht melding te maken van datalekken als deze als ‘ernstig’ zijn te kwalificeren in plaats van zodra er een “aanmerkelijke kans” is dat er verlies of misbruik kan ontstaan, zo staat in de nota van wijziging.
Tsja. Het is subtiel woordenspel; in beide situaties moet de melder interpreteren of een diefstal of lek onder de wet valt. Ik weet niet of we daar heel gelukkig van worden. Ik denk dat met alle formuleringen die we gaan verzinnen, een melder of zijn slimme ICT-jurist een interpretatie weet te verzinnen waarom zijn lek er niet onder valt. “Nee sorry Heartbleed is geen ernstig datalek want er is geen aanwijzing in onze logs dat iemand het servergeheugen heeft leeggetrokken.”

Nee weet je: eigenlijk ben ik gewoon tégen een meldplicht. Mensen worden daar melddoof van – zie de cookiewet. Als je mensen om de haverklap vertelt dat er iets is, dan gaan ze dat negeren. Er is iets ernstig mis met je systeem als je denkt dat de oplossing is om mensen te waarschuwen. (Of je bent erg lui.)

Bovendien, specifiek bij datalekken, wat kún je doen? Stel mijn naam en huisadres worden gelekt. Wat moet ik dan? Verhuizen? Dat gaat toch niet? Ja oké bij een mailadres kan dat wel maar moet ik dan een ander mailadres nemen omdat een of andere nieuwsbriefbeheerder zo dom is een lekke database te hebben?

Nee. De vervuiler betaalt. Als jij zo dom bent, dan mag jij mij een vergoeding betalen als er overlast betaalt. In juridische termen: dan gaan we de directie eens aansprakelijk stellen voor verlies of diefstal van persoonsgegevens. En ja ik weet dat die schade moeilijk te kwantificeren is, dus daarom moet er in de wet komen te staan dat persoonsgegevens een vast bedrag waard zijn, zeg €150. En vervolgens moet de beheerder dus bij een datalek aan alle nieuwsbrieflezers €150 de man betalen.

Wedden dat bedrijven dan wél serieus gaan investeren in dichttimmeren van hun persoonsgegevendatabanken?

Arnoud

Wifi-tracking: winkels volgen je voetsporen

wifi-satelliet-draadloos-auto.pngSteeds meer Nederlandse winkels volgen klanten via unieke signalen uit hun smartphone, meldde Nu.nl gisteren. Dit op basis van een mooie longread bij Tweakers over het onderwerp: “Winkels die dat willen, kunnen precies zien waar je loopt en hoe lang je stilstaat. Het wordt mogelijk gemaakt door een technologie die sinds de afgelopen anderhalf à twee jaar aan populariteit wint: het tracken van telefoons.” Maar, eh, ja, mág dat dan?
Elke telefoon zendt signalen uit: in ieder geval gsm (om bereikbaar te blijven voor telefoontjes), meestal ook wifi (op zoek naar een netwerk, of communicerend daarmee) en ook Bluetooth hoewel dat niet vaak aanstaat. Met name wifi is interessant: wanneer een telefoon een wifi netwerk zoekt, stuurt hij onversleuteld zijn mac adres mee in de hoop dat een netwerk zegt “kom erbij, hier is een ip-adres”.

Het opvangen van die signalen is op zich niet verboden. Het opvangen van vrije signalen uit de ether is een grondrecht, deel van de informatievrijheid waar ook de vrijheid van meningsuiting onder valt (art. 10 EVRM). Je mag informatie en ideeën verzamelen en verspreiden. Ook in het strafrechtartikel dat aftappen van datacommunicatie verbiedt (art. 139c Strafrecht), staat dit als uitzondering genoemd.

Mac-adressen zijn persoonsgegevens. Ze zijn te herleiden tot een mobiele telefoon (in deze context) en mobieltjes hebben vrijwel altijd een 1-op-1 relatie tot een persoon, hun eigenaar. Alle gegevens die worden verkregen in combinatie met een mac-adres zijn dan ook persoonsgegevens, en deze gegevens mogen dan alleen worden verwerkt (binnengehaald, opgeslagen, aangepast, geanalyseerd of wat je maar wilt doen) binnen de context van de Wet bescherming persoonsgegevens.

Ik lees bij Retecool dat het mac-adres gehasht wordt, maar of dat de boel verandert? Ook het gehashte nummer is uniek voor de telefoon. En zodra een nummer uniek is voor een persoon, is het een persoonsgegeven.

Hoofdregel uit de Wbp is dat je toestemming nodig hebt van de telefooneigenaar. Dat gebeurt hier niet, en ik zou ook niet weten hoe je dat werkbaar kunt maken. Je kunt immers moeilijk een popup tonen op een telefoon wanneer je iemands mac-adres uit een bak wifi-signalen vangt.

Als exploitant van zo’n dienst* heb je dus maar één manier om dit privacytechnisch legaal te kletsen: de eigen dringende noodzaak. Wanneer toestemming vragen niet kan, de gegevens noodzakelijk zijn voor jouw belang én je de privacy van de betrokkenen maximaal beschermt, dan handel je legaal ook zonder toestemming.

*Let wel: dat is de wínkel die het apparaatje aanzet. Tenzij de apparaatjesleverancier zelf de gegevens verzamelt en exploiteert.

We weten uit de Google Streetview-zaak dat het sniffen van wifi netwerken en daar persoonsgegevens uit halen in principe mag, mits je maar een opt-out aanbiedt en duidelijk aankondigt dat je dit doet. Een winkel (de exploitant) moet dus een bordje ophangen en moet eigenlijk ook nog eens zorgen dat geen wifi signalen van buiten het pand worden opgevangen. En er moet een opt-out worden aangeboden, oftewel een plek waar je je mac-adres mag invullen zodat je niet meer gevolgd wordt.

Bij die Streetview-zaak herinner ik me veel opmerkingen in de trant van “je zendt je SSID toch al uit, wat is het probleem”. Hoewel het hier technisch-juridisch hetzelfde is volgens mij, krijg ik hier toch een heel ander gevoel bij. Zit hem dat in het gevolgd worden ipv een statisch access point? In dat een telefoon persoonlijker voelt dan een router? In dat je de Streetview-auto nooit ziet maar de Albert Heijn niet te vermijden is?

Arnoud

Bewaren van persoonsgegevens: het mag niet maar het moet wel!

ddr-backup-cartridge.jpgEen lezer vroeg me:

Volgens de Wet bescherming persoonsgegevens moet ik persoonlijke gegevens wissen zodra ik ze niet meer nodig heb. Echter, van andere wetten moet ik die gegevens dan nog bewaren (bv. financiële gegevens voor de Belastingdienst). Tevens heb ik natuurlijk backups, en die opschonen op zulke individuele bestanden is een ramp. Hoe moet ik daarmee omgaan?

De Wet bescherming persoonsgegevens bepaalt (art. 10 Wbp) dat persoonsgegevens moeten gewist of geanonimiseerd als het hebben van deze gegevens niet langer

noodzakelijk is voor de verwerkelijking van de doeleinden waarvoor zij worden verzameld of vervolgens worden verwerkt.

Als je bijvoorbeeld klantgegevens verzamelt om als webwinkel een aankoop aan te nemen, dan zijn deze gegevens niet meer noodzakelijk voor het doel “leveren bestelling” zodra het product bij de klant over de drempel is. Eigenlijk moeten ze dus meteen daarna worden gewist.

Maar persoonsgegevens hangen vaak samen met meerdere doelen. Na levering van een product geldt bijvoorbeeld nog een retourperiode van zeven werkdagen, en de klant kan nog geruime tijd later terugkomen met een conformiteitsclaim. Om die af te handelen, zijn ook zijn gegevens nodig. En omdat er dan nog een doel is voor de persoonsgegevens, mag je ze alsnog bewaren.

De Belastingdienst eist dat je je financiële administratie zeven jaar bewaart (art. 52 Algemene wet inzake rijksbelastingen). Dat is een doel dat ook samenhangt met de afhandeling van de aankoop, want de factuur is deel van je administratie. Die moet je dus bewaren en die mág je dan ook bewaren.

In de praktijk moet je dus eigenlijk per document bepalen “waarom staan hier nog persoonsgegevens in” en dan eventueel besluiten te anonimiseren of weg te gooien. Je kunt bv. de factuur bewaren maar het klantrecord uit je bestellingen-database wissen.

Bij een backup is dit een lastige. Het is inderdaad een hele berg werk om in een backup van een jaar terug dat ene bestandje met bestelling van klant 481 te wissen. De Wbp zegt echter nergens “wissen hoeft niet als dat veel werk is”. En vanuit privacyoogpunt is “dan moet je je backupstrategie maar anders inrichten” een goed verdedigbaar standpunt.

Maar een lastige blijft het. Weten jullie een backupstrategie die zo privacyvriendelijk mogelijk is? Ik kom niet verder dan “maak geen incrementele backups want dan zit je met een hele oude full backup met data die krachtens Wbp weg moet”.

Arnoud

‘E-bookverkopers mogen klantinformatie doorspelen aan Brein’

scanbook.pngAanbieders van e-books mogen in Nederland klanteninformatie doorspelen aan stichting Brein, las ik bij Nu.nl. Nou ja, mag: mag met apart gegeven toestemming onder de privacywet. Een beetje flauw dus, want met dergelijke toestemming mag zo ongeveer alles.
Naar aanleiding van eerdere berichtgeving dat Brein dit zou hebben afgesproken met ebookverkopers werden Kamervragen gesteld. In het antwoord hierop zegt de minister nu dat zoiets een verwerking van persoonsgegevens is en dat “de meest voor de hand liggende verwerkingsgrond” de uitdrukkelijke toestemming is.

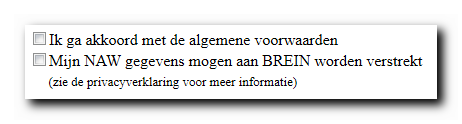
Eh ja. Wanneer iemand zegt dat het gebruiken van privacygevoelige gegevens mag mits met toestemming, bedoelt hij eigenlijk dat het niet mag tenzij dat expliciet apart is gevraagd, na een stukje uitleg én mensen die toestemming mogen weigeren. Dat is immers de definitie van ’toestemming’ onder de privacywet. Een e-boekverkoper kan dus Breindoorgiftetoestemming bedingen als deel van de verkoop, maar zal dat wel met een apart aanvinkvakje moeten vragen:

toestemming-voor-brein

We weten van de cookiewet dat je bij een weigering weer mag weigeren je dienst te leveren. Een ebookverkoper kan dus zeggen, ik verkoop je dat ebook niet want je hebt me geen Breindoorgiftetoestemming gegeven.

Echter wat zegt nu de minister:

In casu lijkt daarvoor doorslaggevend of een klant ondubbelzinnig en uit vrije wil ingestemd heeft met de gegevensverwerking met het oog op handhaving van de op eboeken rustende intellectuele eigendomsrechten. Bij deze beoordeling zal – mede gelet op een vrije toegang tot informatie en cultuur – een rol spelen of een klant ook langs andere weg kennis kan nemen van het boek.

Oftewel: als dit boek niet óók op papier te koop is, dan is er in feite sprake van een afgedwongen toestemming want toegang tot boeken, tot informatie is zo belangrijk dat “dan lees ik wel géén boek” geen optie is. Dat is wel een opmerkelijke visie, die zeker ook in andere internetsituaties leuke toepassing kan opleveren.

Iets logischer lijkt mij de grond van het “dringend eigen belang” – wie écht absoluut die gegevens nodig heeft en redelijkerwijs niet om toestemming kan vragen, mag zonder toestemming werken mits hij maar de privacy van de betrokken personen zo veel mogelijk respecteert. Dat schemert hier door:

Webwinkels kunnen zelf belang hebben bij het bewaren van klantgegevens bijvoorbeeld ten behoeve van het optreden tegen distributie van e-boeken zonder toestemming van de rechthebbende.

Dat zou dan formeel onder “goede uitvoering van de overeenkomst” vallen. Maar of het dan noodzakelijk is de gegevens aan Brein te geven?

Meer algemeen: gaat dit nut hebben? Wie zal zich laten afschrikken door deze gegevensregistratie?

Arnoud

Kun je met een toestemmingsbordje boeven vangen en op internet zetten?

boeven-vangen-camera-toestemmingEen lezer stuurde me bijgaande foto (klik voor groot) en vroeg zich natuurlijk af, “mag dat”. Een bordje in je winkel met “Winkeldieven opgelet! Wij hebben camera’s. Als u hier steelt geeft u toestemming om de beelden te plaatsen op boevenvangen punt nl”, een creatieve truc om privacyschendingen te omzeilen.

Op “dé opsporingssite van Nederland” staan inderdaad camerabeelden van winkeldiefstallen en andere criminaliteit, hoewel de site zich haast erbij te zeggen dat het ‘meestal’ officiële opsporingsberichten zijn die met toestemming van Justitie worden verspreid. En waar het gaat om onofficiële opsporingsberichten (die van de sticker dus), verwijst men naar een Tweede Kamermotie van 8 november 2011 waarin zou worden bepaald “dat burgers beelden van dieven online mogen zetten”.

Inderdaad, in 2011 besloot de Kamer dat het tijd werd voor een wetsvoorstel op grond waarvan

burgers zonder angst voor strafrechtelijke vervolging en/of bestuurlijke beboeting beeldregistraties van overvallers en andere verdachten van misdrijven op internet kunnen zetten of op andere manieren kunnen openbaren, mits daarbij aangifte wordt gedaan bij de politie en de beeldregistratie tevens wordt aangeboden aan de politie,

Alleen: een motie is eigenlijk niet meer dan een verzoek aan de regering, regel dit eens. Het is geen wet en je kunt als burger geen rechten ontlenen aan de inhoud van een motie. Deze tekst uit 2011 heeft dus geen rechtskracht en burgers behouden dus hun angst voor strafrechtelijke vervolging en/of bestuurlijke beboeting.

Wat onder de huidige privacywetgeving een feature is en geen bug: het idee is dat Justitie de opsporing doet en in dat kader beslist of portretten van verdachten gepubliceerd moeten worden of niet. Dat dat een achterhaald standpunt is en massaal geschonden wordt, geloof ik onmiddellijk – maar in het recht geldt dat de specificatie het wint van de implementatie, en niet zoals in de IT andersom.

Die sticker is een leuke hack om dit op te lossen. Immers, met toestemming mag alles, toch? Dus wie zegt “ja ik ben een steeldief zet me maar online” mag achteraf niet meer zeuren over zijn privacy.

Maar zoals wel vaker met bijdehante hacks betwijfel ik ten zeerste of een rechter dit zal accepteren. Toestemming moet onder de privacywet expliciet worden gegeven (hoi cookiewet) en het stelen van benzine of winkelvoorraad kun je toch moeilijk als een expliciete toestemmingshandeling zien.

Bovendien: wat als je géén dief bent en toch op die site gezet wordt omdat men dácht dat je een dief was? Dan is er geen toestemming want het bordje gaat niet over niet-dieven.

Arnoud

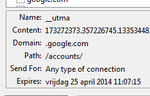
Gebruikers Google Analytics schenden Nederlandse privacywet

analytics-cookie.pngGebruikers van Google Analytics hebben volgens de wet een aparte bewerkersovereenkomst nodig, maar Google weigert dit, zo las ik bij Webwereld. In een onderzoek van de privacytoezichthouder naar persoonsgegevensverwerkende smart TV’s kwam ook voorbij dat je zo’n overeenkomst moet afsluiten als je met Google Analytics werkt. Niemand doet dat, sterker nog niemand kán dat doen want Google vindt dat er geen sprake is van een privacyschending.
Wanneer je het verwerken van persoonsgegevens uitbesteedt, heet die andere partij een bewerker. De verantwoordelijke bepaalt wat er gaat gebeuren en hoe (doel en middelen), en de bewerker voert dat uit. Dit is geschreven voor situaties waarin je bv. een bedrijf inhuurt om een papieren mailing uit te doen naar je relaties of om een stukje van je dienstverlening uit te kunnen besteden. Maar de definitie past ook prima bij een clouddienst: de cloudgebruiker bepaalt wat er moet gebeuren en kiest de middelen – de clouddienst – en de dienstverlener voert dat simpelweg uit.

De wet schrijft voor dat je verplicht een bewerkersovereenkomst moet sluiten tussen verantwoordelijke en bewerker. Hierin komt te staan wat de bewerker mag doen (en wat vooral niet), welke beveiligingsmaatregelen hij moet nemen en hoe de verantwoordelijke op een en ander toezicht houdt. Dat moet dus ook in de cloud, en daar gaat het al snel mis want geen hond (cloudhond?) die zich daaraan houdt.

Nu zou je zeggen dat een partij als Google dat eenvoudig kan fixen. Maak een standaard bewerkersovereenkomst, zet die naast de gebruikersvoorwaarden (hij mag er niet ín, het moet een aparte overeenkomst zijn) en klaar is Sergey. Maar nee, Googles bedrijfsbeleid is dat Google Analytics geen persoonsgegevens verwerkt en men herkent zich niet in de mening van het Cbp.

Je kunt je afvragen óf er wel persoonsgegevens worden verwerkt met deze dienst. Zoals Webwereld schrijft,

TP Vision gebruikt first party cookies in plaats van third party tracking cookies, verwijdert het laatste octet van alle IP-adressen voordat ze worden opgeslagen, heeft de optie ‘gegevens delen’ in Google Analytics uitstaan en maakt geen gebruik van Google AdWords en AdSense.

Dit is de best practice van hoe je zo privacyvriendelijk mogelijk Google Analytics inzet. Maar nee, aldus het Cbp:

Voor Google zijn deze gegevens op zichzelf persoonsgegevens. De toegepaste maskering van het laatste octet van het IP-adres leidt weliswaar tot verminderde herleidbaarheid (een groep van maximaal 254 verschillende gebruikers), maar er is, door de aanwezigheid van bijkomende gegevens als tijdstip en URL-referrers, gedurende de verzameling van de gegevens door Google, geen onevenredige inspanning nodig om het surfgedrag en appgebruik tot een individuele betrokkene te herleiden.

Het feit dat Google het kán herleiden maakt Analyticsdata dus persoonsgegevens, ook als Google via de uitstaande optie ‘gegevens delen’ belóóft het niet te doen. Tsja. Dan houdt het wel een beetje op inderdaad met dit soort diensten, want herleiden kán vrijwel altijd.

Exit Google Analytics? Nou, dat denk ik niet. Net als met de cookiewet gaat dit massaal genegeerd worden. Het Cbp kan het wel een “waarschuwing aan de hele branche” noemen maar zonder boetes en handhavend optreden is dat geen echt compliance-afdwingende waarschuwing.

Arnoud

Mag Debtscan kentekens van willekeurige auto’s fotograferen?

nummerborden.pngHet CBP doet onderzoek naar het kentekenscannend bedrijf Debtscan, las ik bij Webwereld. Het bedrijf werkt met scanauto’s die kentekens detecteren aan de hand van infraroodbeelden, om zo auto’s van mensen met executeerbare schulden op te sporen. Nu zijn kentekens persoonsgegevens dus dat roept de vraag op, mag dat zomaar? (En ja ik weet dat het Cbp-onderzoek over net iets anders gaat dan het scannen an sich.)

Debtscan is in haar FAQ vrij stellig: dit mogen wij gewoon, openbare ruimte. En ergens valt daar ook wat voor te zeggen. Men zoekt in opdracht van deurwaarders naar auto’s van mensen die een schuld hebben waarvoor ze bij vonnis (civielrechtelijk) veroordeeld zijn tot betaling. De deurwaarder mag dan beslag leggen op die auto, maar moet dan wel weten waar die auto fysiek is. De Debtscanscans geven deurwaarders die informatie.

Nu zou je zeggen dat “die auto staat daar” toch geen problematische informatie is, maar heel formeel zijn kentekens persoonsgegevens. Ze zijn immers te herleiden tot de eigenaar van de auto. Zeker voor een deurwaarder. En wie persoonsgegevens verwerkt, moet zich aan de Wbp houden. Ja, ook als die persoonsgegevens in de openbare ruimte te zien zijn en ook als de handeling waarmee je ze verkrijgt op zich legaal is (een foto op de openbare weg). Zo rolt de Wbp nu eenmaal.

Dat Debtscan de gegevens niet bewaart, maakt niet uit. Het enkele verzamelen is óók al een verwerking volgens de wet. En omdat die verwerking digitaal verloopt, valt die verwerking daarmee onder de Wbp.

Debtscan moet dus een wettelijke grondslag onder de Wbp hebben. Is die er? Volgens twee door de Telegraaf geciteerde juristen die ik toch vrij hoog heb zitten, behoort dit niet te kunnen onder de Wbp. Maar dat is wel héél principieel.

Debtscan is er in hun FAQ vrij kort over:

Debtscan krijgt deze gegevens aangeleverd van de opdrachtgevers. Deze gegevens mogen in het kader van het specifieke doel (opsporen van voertuigen), aan debstscan worden verstrekt.

Dat doel van opsporen zou je kunnen uitleggen als “eigen dringende noodzaak die zwaarder weegt dan privacy”. Het argument is dan dat de deurwaarder weinig keus heeft anders dan overal rondkijken waar toch die auto is waar hij beslag op mag leggen, dat de debiteur voor dat kenteken tóch al weinig privacy heeft en bovendien gezien dat vonnis gewoon die auto moet laten beslaan dus hoezo privacybezwaar. Of wellicht “goede uitvoering van de overeenkomst”, want incasso naar aanleiding van wanbetalen valt onder die grond dus waarom executeren van een vonnis dan niet?

Debtscan zou nog kunnen zeggen dat ze slechts ‘bewerker’ is: ze handelt in opdracht van de deurwaarder en díe bepaalt welke auto’s er moeten worden opgespoord. Maar dat gaat niet 100% op, want Debtscan verzamelt niet alleen persoonsgegevens van de auto’s van de deurwaardersdoelwitten maar van álle auto’s die ze zien. En voor díe gegevens kun je je afvragen wat de noodzaak is om ze te verzamelen. Die mensen hebben geen schuld, laat staan een vonnis waarin ze tot betaling verplicht zijn. Dus wat moet dat?

Tegelijk: hoe moet het anders? Je kunt geen auto’s van wanbetalers opsporen zonder alle auto’s te bekijken en te constateren of de auto in je bestand staat. Als dát een wijziging van de Wet bescherming persoonsgegevens vereist, dan is dat een bug in die wet.

Arnoud