Voor hoe veel dingen mag je in één keer opt-in vragen met een aanvinkvakje?

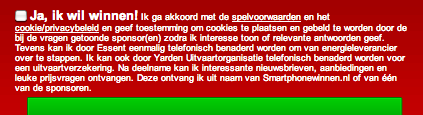
Via Twitter (dank) kregen we een heel uitgebreid aanvinkvakje aangereikt:
aanvinkvakje-groot-voorbeeld

Meestal bevat zo’n aanvinkvakje niet meer tekst dan “ik wil de nieuwsbrief ontvangen”, of “ik ga akkoord met mail van zorgvuldig geselecteerde derden. Of het foute “ik ga akkoord met de privacyverklaring“. Of het buitengewone zen “ik ga akkoord” en dan verder niets, dat ik ooit zag maar vergat te screenshotten.

Dergelijke generieke teksten zijn fout – nou ja, de eerste is wel oké maar biedt alleen ruimte om een door het bedrijf zelf uitgegeven mailing met nieuws te versturen. (En nee, “onze partner XYZ heeft een fantastische aanbieding voor u” is géén nieuws”.) Je kunt immers voor commerciële e-mail alleen opt-in krijgen als men specifiek ergens mee akkoord gaat. Specifiek en geïnformeerd – het moet er dus bij staan, wie er gaan mailen en wat voor inhoud dat wordt.

Je mag dergelijke informatie niet verstoppen in privacyverklaringen of algemene voorwaarden. Ik denk dat je nog nét wegkomt met een lijst namen die je aanklikbaar aan de tekst “onze sponsoren” of iets dergelijks hangt. Maar dat heeft het probleem dat je de lijst niet kunt updaten, wat veel handige jongens met leuke leadhandeltjes graag willen kunnen doen.

Deze site heeft een creatieve oplossing. Men noemt specifiek Essent en Yarden (wat een combinatie) als partijen die mogen bellen, en vermeldt bij vragen van de quiz nog specifieke sponsoren die mogen bellen. Die sponsoren kunnen wijzigen, en mensen die na zo’n wijziging meespelen kun je dus verhandelen aan de nieuwe sponsoren.

Het gehele bestand gebruikt Smartphonewinnen.nl zelf om “interessante nieuwsbrieven, aanbiedingen en leuke prijsvragen” heen te sturen. Of dát mag, is een andere moeilijke discussie. Als opt-in kan dit denk ik net, hoewel het nogal generiek is. Als de opt-in niet genoeg is, dan wordt vaak het excuus gebruikt dat “je toch klanten mag mailen zonder opt-in”. Dat is wel waar, maar iemand die een gratis dienst afneemt is volgens de ACM (voorheen de OPTA) geen klant. Een klant koopt iets, oftewel die geeft je geld. Servicemails zijn een ander verhaal maar die mogen geen commerciële inhoud bevatten.

Ik vind de oplossing alles bij elkaar netjes volgens ’t boekje maar het voelt toch niet helemaal lekker. Lezen mensen wél een blok tekst als je dat onder het aanvinkvakje zet? Is dit de manier waarop het hóórt te werken?

Oh en geheel andere context maar ’t is zomer: nóg zo’n propvol bord.

Arnoud

Mag Equens pintransactiegegevens doorverkopen?

hier-pinnenGrote ophef vrijdag: Pinbetaalprovider Equens wil de database van 2,2 miljard pintransacties per jaar te gelde maken, meldde onder meer Webwereld. Het zou gaan om geaggregeerde gegevens op postcodegebied, dus juridisch geen probleem en waar maakt u zich druk om. Dat kwam niet goed aan: diezelfde middag werd bekend dat men de verkoop had afgeblazen (huh, dus ze deden het al?). Maar had het nou gemogen?
De NOS meldt in een uitgebreid artikel dat ABN en Rabobank al juridische twijfels hadden. De crux zit hem in dat ‘herleidbaar’; gegevens die niet herleidbaar zijn tot een enkele persoon, vallen buiten de Wet bescherming persoonsgegevens oftewel de privacywet. Het is dus bijvoorbeeld toegestaan je bezoekerslogs te aggregeren en dan op dat niveau in het openbaar uitspraken te doen over bezoekers op je site: 94.3% van mijn bezoekers heeft een Nederlands IP-adres, bijvoorbeeld. Dat mag ik zeggen van de Wbp.

Aggregeren moet je wel goed doen, want de kans dat er tóch nog herleidbare informatie in zit, blijft altijd aanwezig. Het beruchtste voorbeeld is dat van de AOL query logs. In 2006 publiceerde het bedrijf voor wetenschappelijk onderzoek bestemde geanonimiseerde zoekdata – dacht men. De zoekopdrachten zelf bleken toch aardig persoonsgebonden, bijvoorbeeld omdat mensen zichzelf googelden, eh, aol’den.

De vraag is dus: als Equens zo’n pakket met data gaat verkopen, zijn er dan tóch mensen individueel te herkennen? Er zijn wellicht postcodes met slechts een paar inwoners (nieuwe wijken, grote landelijke stukken, etc) dus dan zou een pintransactie op wijkniveau ineens toch maar één persoon herkenbaar maken. En patronen in het koopgedrag maken mensen ook herkenbaar. In 2012 wist Amerikaanse supermarket Target dat een meisje zwanger was puur vanwege haar veranderde koopgedrag. Iets dat haar vader nog niet wist toen de toegesneden kortingsbonnen op de mat vielen.

Het is me niet duidelijk hoe ver Equens wil gaan. Ik lees “informatie leveren over welke winkels klanten bezoeken en hoeveel ze daar uitgeven” maar ook “alleen naar de wijk waarin de klant woont te herleiden”. Maar is dat zinnig, op wijkniveau? “In wijk 5 gaan meer mensen naar de Dirk”, hoe nuttig is dat? Heb je niet liever statistieken als “mannen van 50+ uit wijk 5 kopen hun wijn bij de Gall&Gall, terwijl jonge vrouwen dit bij de Dirk doen”? Daarmee kan de G&G eens een stunt voor rosé gaan doen bijvoorbeeld. Maar als je op dát niveau van aggregatie stopt, dan loop je toch weer de kans informatie te lekken – hoe veel mannen van 50+ wónen er in die wijk, en van wie dachten we toch al dat het een drankorgel was?

We zullen het wel nooit weten want dankzij de bliksemophef is het van tafel. Maar intrigerend is het wel.

Arnoud

Welke persoonsgegevens moet ik aan mijn forumbezoeker geven?

naam-adres-persoonsgegeven-klant-relatie.pngEen lezer vroeg me:

Op mijn internetforum heb ik een gebruiker die mij vraagt om zijn persoonsgegevens toe te sturen op basis van de Wet bescherming persoonsgegevens. Prima, maar hoe ver gaat dat? Hij vraagt bijvoorbeeld om alle logs met zijn IP-adres, alle privéberichten van en naar hem, maar ook om forumberichten en privéberichten van anderen waar het over hem gaat, want dat zouden óók persoonsgegevens zijn!

Als iemand persoonsgegevens verwerkt, heeft de betrokken persoon een recht van inzage (art. 35 Wbp):

een volledig overzicht [van de gegevens] in begrijpelijke vorm, een omschrijving van het doel of de doeleinden van de verwerking, de categorieën van gegevens waarop de verwerking betrekking heeft en de ontvangers of categorieën van ontvangers, alsmede de beschikbare informatie over de herkomst van de gegevens.

Zaken als logs over iemand zijn persoonsgegevens, en hij heeft dus recht op een kopie van die logregels met zijn IP-adres of zijn gebruikersnaam. (Mits ze er nog zijn, er is géén logplicht of bewaarplicht voor forums.)

Het klopt theoretisch echter wel dat oók berichten met zijn naam erin persoonsgegevens zijn – het enkele feit dat zijn naam erin staat, maakt het bericht een persoonsgegeven. Ik zou echter zeggen dat privéberichten niet hoeven te worden overlegd aangezien niet jij maar de afzender die ‘verwerkt’, jij hebt immers geen zeggenschap op wat men in een pb schrijft.

Iemands profiel op een forum telt ook als een verzameling van persoonsgegevens, daar zal dus ook een kopie van meoten worden afgegeven. En datzelfde zou je kunnen beredeneren voor de berichten die iemand zelf heeft geplaatst. Dat is natuurlijk veel werk, maar dát is geen argument om een verzoek om inzage te weigeren. Dat blijkt uit het Dexia-arrest van de Hoge Raad, waarin men bepaalde dat deel van dit recht is het verkrijgen van kopieën en afschriften van persoonsgegevens (inclusief transcripties van opgenomen telefoongesprekken), tenzij sprake is van bijzondere omstandigheden.

Het feit dat Dexia kosten moet maken om aan [verweerder] kopieën en transcripties te kunnen verstrekken, en het feit dat er enige tijd gemoeid is met het traceren van de telefoongesprekken met [verweerder], leveren geen bijzondere omstandigheden op als hier bedoeld, …

Ook met grote ‘administratiekosten’ mag je mensen niet proberen te ontmoedigen: een inzageverzoek mag wettelijk gezien maximaal € 5 kosten.

Privéberichten en berichten van anderen waarin iemand genoemd wordt zijn ook persoonsgegevens over die genoemde persoon. Echter, die moeten afgeven zie ik zo snel niet gebeuren. Allereerst kun je je afvragen of de forumbeheerder wel de ‘verantwoordelijke’ is in de zin van de wet – hij koos er niet voor dat die gegevens in die berichten terecht kwamen, immers. Dat was de afzender van het bericht. Dus díe is volgens mij de persoon die je om inzage moet verzoeken.

Daar komt bij dat de wet stelt dat wanneer “een derde naar verwachting bedenkingen zal hebben”, je eerst die derde moet vragen om zijn ‘zienswijze’ over het inzageverzoek. Gezien het feit dat het om privéberichten gaat lijkt het me logisch dat die zienswijze is “eh, nee, privébericht”. Hoewel het briefgeheim formeel niet geldt voor e-mail of privéberichten, zit er wel een zwaarwegend privacybelang op zulke berichten. En dat blokkeert dan het recht van inzage.

Natuurlijk, je voelt op je klompen aan dat deze bezoeker een beetje zit te stangen. Hij zal gok ik boos zijn omdat hij geband is, of hij heeft ruzie met andere forummers en wil ammunitie uit die privéberichten. Maar daar kun je niet zo veel mee als beheer. Je hoeft geen reden te hebben om inzage te krijgen, het feit dat je persoonsgegevens worden verwerkt is die reden. Pas als je onevenredig vaak om gegevens gaat vragen of andere bijzondere omstandigheden, zou er heel misschien sprake kunnen zijn van misbruik van recht. Je zult dus aan de slag moeten en die gegevens moeten verzamelen.

Als je echt zou willen terugpesten dan lever je alle informatie op papier aan, dat moet immers formeel nog steeds van de wet. Tevens eis je dan vooraf betaling van de € 5, dat mag, en verlang je kopie identiteitsbewijs want je bent verplicht de identiteit van de verzoeker te controleren. En daarna verlang je bewijs dat hij de eigenaar is van het account; ik ben héél benieuwd hoe je dat gaat bewijzen als forummer.

Arnoud

Mag je medische gegevens uit forumberichten gebruiken voor onderzoek?

persoonskaarten-privacy-archief.pngEen lezer vroeg me:

Voor mijn werk als onderzoeker wil ik nagaan hoe mensen over hun medicijngebruik praten op internetforums. Ik weet dat het verwerken van medische persoonsgegevens niet zomaar mag, maar hoe zit het in deze situatie? Het zijn immers openbare forums waar je zonder account op kunt. Geldt de privacywet dan ook nog?

Het is normaal inderdaad verboden om medische informatie te verwerken. De Wbp eist toestemming of een specifieke wettelijke grond (art. 21 Wbp). Dit is vanwege het karakter van deze persoonsgegevens strenger dan bij normale persoonsgegevens. Er is dus géén grond à la de “eigen dringende noodzaak” die normaal wel (bij uitzondering) kan gelden om persoonsgegevens zonder toestemming te gebruiken.

Maar als de gegevens “door de betrokkene duidelijk zelf openbaar zijn gemaakt”, dan geldt dit verbod niet (art. 23 Wbp). Als iemand dus zelf meldt diabetes te hebben, dan valt verwerking van dat gegeven dus niet meer onder dit verbod.

Dat wil echter niet zeggen dat het gegeven dus vogelvrij is. De hoofdregel van de Wbp dat er toestemming, overeenkomst of dringende noodzaak moet zijn, geldt ook nu. Wie geen toestemming heeft om medische feiten te publiceren en ook geen eigen dringende noodzaak kan aantonen, schendt alsnog de Wbp. Ik moet dus in deze blog nog steeds een reden hebben om te melden dat iemand diabetes heeft, ook al staat dat op zijn eigen openbare Facebook. (Die reden zal bij een blog de vrije meningsuiting zijn.)

Specifiek voor wetenschappelijk onderzoek of statistiek is er nog een uitzondering op dit verbod, namelijk wanneer:

a. het onderzoek een algemeen belang dient,
b. de verwerking voor het betreffende onderzoek of de betreffende statistiek noodzakelijk is,
c. het vragen van uitdrukkelijke toestemming onmogelijk blijkt of een onevenredige inspanning kost en
d. bij de uitvoering is voorzien in zodanige waarborgen dat de persoonlijke levenssfeer van de betrokkene niet onevenredig wordt geschaad.

Als een dergelijk onderzoek kan voldoen aan deze vier eisen, dan is het dus óók toegestaan. Het grote struikelblok hier zal denk ik lid c zijn: waarom kun je niet gewoon iedereen een berichtje sturen en vragen of je hun berichten mag gebruiken?

Het is overigens een misverstand dat wetenschappelijk of statistisch onderzoek altijd mag onder de privacywet. Het enige dat er over dergelijk onderzoek in de wet staat, is dat als de gegevens legaal verkregen zijn (dus toestemming, overeenkomst of noodzaak) je óók statistisch onderzoek mag doen op die gegevens (art. 9 lid 3 Wbp). Maar had je überhaupt geen grond om die gegevens te verwerken, dan is verwerken voor statistiek ook niet toegestaan.

Arnoud

Mag een site je verplichten om je via Facebook aan te melden?

face-book.pngEen lezer vroeg me:

Ik was op zoek naar een studentenkamer en kwam Kamers in Nederland tegen. Daar staat letterlijk: “KamersInNederland.nl is bewust een afgesloten platform. Alleen door in te loggen met je Facebook-account kun je kamers bekijken en plaatsen. Op deze manier houden we oplichters buiten de deur.” Maar is dat wel legaal? Mag je bezoekers verplichten zich via Facebook aan te melden?

Bij commerciële diensten heb ik het nog niet vaak gezien, maar bij steeds meer forums en blogs zie ik de eis om je aan te melden via Facebook, Twitter en dergelijke diensten van derden.

Op zich is dat legaal. Je mag je dienstverlening aanbieden zoals jij dat wil, en als je wil dat mensen lid zijn van Facebook dan mag je dat als voorwaarde stellen. Het doet gek aan, want in het normale leven heb je zoiets eigenlijk nooit. Maar ik kan er niet echt een regel tegen bedenken.

De enige regel die in de buurt komt, is dit artikel op de grijze lijst:

dat de wederpartij verplicht tot het sluiten van een overeenkomst met de gebruiker of met een derde, tenzij dit, mede gelet op het verband van die overeenkomst met de in dit artikel bedoelde overeenkomst, redelijkerwijze van de wederpartij kan worden gevergd;

Het is dus verdacht om te eisen dat je klanten ook met iemand anders een contract moeten sluiten. Maar de grijze lijst is niet dwingend; je mag tegenbewijs leveren waarom het wél redelijk is. En de hint staat er al: er moet een redelijk verband zijn tussen de twee overeenkomsten. Bij kamerverhuur speelt het probleem van oplichters en malafide huurders en verhuurders. Door te eisen dat je je identiteit onthult, schrik je die partijen af. En verder kost het je weinig, behalve je privacy dan maar die is juridisch gezien toch nul euro waard.

Het voelt wel gek om zo expliciet Facebook aan oplichting te koppelen. De indruk lijkt een beetje te zijn “heb je geen Facebook, dan ben je een oplichter”. En dit vond ik wel dubieus:

We controleren Facebook profielen automatisch én handmatig. Bovendien helpen onze gebruikers een handje mee.

Dit vereist – net als het googelen van sollicitanten – apart toestemming. Die zou dus op de loginpagina geëist moeten worden, verstoppen op een pagina waar men niet per se langs komt is juridisch niet genoeg.

Verder kon ik het als jurist niet nalaten de Privacy Policy te lezen. Alleen, dat bleek naar de algemene voorwaarden te gaan waar niks over privacy in staat. Maar waar wél in staat dat er € 9.50 per maand plus bemiddelingsloon verschuldigd is, terwijl de dienst volgens de site gratis is (“omdat het kan“). Gevalletje copypasten bij de concurrent?

Arnoud

Help, de helpdesk moet gaan skypen

skype-chatEen lezer vroeg me:

Bij ons bedrijf werkt de adviesdesk nu per telefoon, chat en e-mail. De directie wil echter naar Skype: zo kunnen klanten de medewerker dus zien, en dat zou de klant prettig vinden. Echter, niet alle werknemers voelen zich daar prettig bij want soms moet je vervelende gesprekken voeren en als klanten je dan kunnen zien, dan kunnen ze je later herkennen. Mag een werknemer weigeren Skype met video te gebruiken?

Een werkgever mag eenzijdig aanwijzingen geven hoe het werk moet worden uitgevoerd. Wel moet hij als goed werkgever de privacy respecteren. Het komt dus neer op een afweging van belangen: hoe groot is de privacy en hoe groot is het bedrijfsbelang? Kan een goed werkgever zoiets verlangen van werknemers, past dit binnen een goede uitvoering van de functie?

Natuurlijk is er de Wet bescherming persoonsgegevens, die gaat ook over video-opnames van werknemers. Maar die wet (net zoals de wet over cameratoezicht) gaat vooral over het structureel volgen en registreren van werknemers, en dat is hier niet aan de orde. Ja, oké, als alle gesprekken opgenomen worden en in een archief gaan, maar dat speelde niet bij de vraagsteller.

Mij lijkt dat een werkgever dit wel kan eisen. Het raakt natuurlijk aan de privacy van de werknemer, maar omdat het gaat om klantcontact tijdens het uitvoeren van het werk lijkt me dat op zich niet een héél zwaar belang.

Natuurlijk, er kunnen situaties zijn waarin een boze klant nu de werknemer kan herkennen en/of beelden kan publiceren of misbruiken. Maar de theoretische mogelijkheid dát dat kan gebeuren, is niet genoeg. Pas als dat structureel een risico is, bv. bij medewerkers van een uitkeringsfraude-controleur, kan ik me voorstellen dat je niet zomaar iedereen zichtbaar wil hebben voor de klanten.

Zouden jullie bezwaar hebben tegen verplicht videobellen in plaats van gewoon bellen?

Arnoud

Moet mijn contactformulier SSL-beveiligd zijn?

https-secure-secuur-netwerkEen lezer vroeg me:

Op mijn site wil ik een contactformulier toevoegen. Nu las ik dat je dan verplicht een SSL-verbinding (https) toe te passen, dat is nogal een dure grap voor mij. En toen zag ik dat jij op je blog geen SSL-verbinding hanteert, niet bij je contactformulier en niet bij het plaatsen van reacties. Dus mag ik dan concluderen dat het niet hoeft?

Met een contactformulier sturen mensen persoonsgegevens in. De wet eist dat je die persoonsgegevens ‘adequaat’ beveiligt tegen misbruik en ongeautoriseerde toegang. Een SSL-beveiliging is de meest voor de hand liggende en simpelste manier om dit te doen, vandaar dat vrijwel iedereen dat middel toepast bij bestel- en contactformulieren.

De wet zegt echter nergens létterlijk dat SSL-beveiliging verplicht is. Sterker nog de wet bepaalt eigenlijk nergens überhaupt letterlijk welke maatregelen genomen moeten worden. Je moet als beheerder/exploitant van een site zelf bepalen welke maatregelen gepast zijn gezien de aard van de informatie en het mogelijk misbruik daarvan.

Bij een bestelformulier op een website stuur je allerlei gegevens op waarmee je een juridisch bindende bestelling plaatst, vaak inclusief betaalgegevens (creditcardnummer). Die kunnen worden gesnift en hergebruikt, en dat is wel ernstig genoeg om beveiliging bij het verzenden te vereisen.

Maar bij een blogcommentaarformulier? Oké stel iemand zit in hetzelfde internetcafé als jij, monitort het draadloze netwerk en onderschept je naam en reactie. En dan? Dan kan hij ook reageren op mijn blog. En de reactie te weten komen, drie seconden voordat deze online gaat voor de hele wereld. Nou en?

Het enige stukje echt vertrouwelijke informatie is het e-mailadres, dat ik als beheerder wel zie maar de andere reageerders niet. Tsja. Is de kans op misbruik van dat e-mailadres groot genoeg om een SSL verbinding op dat formulier te rechtvaardigen?

Arnoud

Mag een school zijn informatiesystemen wel uitbesteden?

Een lezer vroeg me:

De school van mijn dochter gaat gebruik maken van het leerlingvolgsysteem ParnasSys. Dit is een SaaS-dienst, waarbij persoonsgegevens worden verzameld. Maar ik kan nergens vinden dat het bedrijf dit heeft aangemeld bij het College bescherming persoonsgegevens! Mag dit dan wel?

Hoofdregel bij de Wet bescherming persoonsgegevens is dat je je verwerking moet melden bij de toezichthouder. Ja, altijd. Maar omdat je dan inderdaad helemáál knettergek wordt van die wet, is er een serie vrijstellingen opgenomen. Zo hoef je een intranet niet (meer) te melden, mits je maar binnen de regels van de vrijstelling blijft.

Misverstand daarbij is trouwens dat “onder de vrijstelling vallen” betekent dat je legaal bent. Je hebt echter nog stééds adequate toestemming of een andere grondslag nodig.

Er is een vrijstelling voor leerlingen, deelnemers en studenten aan een onderwijsinstelling waar een school gebruik van kan maken. Ze mogen de gegevens dan bv. alleen gebruiken voor het onderwijs, beschikbaar stellen van leermiddelen, innen van lesgeld, het doen uitoefenen van accountantscontrole, het publiceren op de eigen website en zo nog een paar. Wil een school een Facebookpagina maken met leerlingfoto’s erop, dan vallen ze daarmee buiten de vrijstelling. Die pagina moet dan worden aangemeld.

Nu is het bedrijf achter ParnasSys geen school, dus zij mogen zich niet op de vrijstelling beroepen. Maar in deze situatie maakt men gebruik van de ‘bewerker’ constructie. Wanneer een school iemand inhuurt die in hun opdracht persoonsgegevens verwerkt, en de school bepaalt met welk doel, dan is het nog steeds de school die verantwoordelijk is. En dat is precies wat er bij SaaS-dienstverlening gebeurt. De school bepaalt dat ze een leerlingvolgsysteem wil en kiest welke functionaliteit ze daarvoor wil inzetten. ParnasSys doet zelf niets – als het goed is.

De wet schrijft voor dat je dan een bewerkersovereenkomst moet sluiten met de bewerker. Hierin leg je vast wat hij wel en niet mag doen, welke beveiligingsmaatregelen hij moet nemen, of je mag auditten en hoe je om wilt gaan met schadeclaims van benadeelde ouders of leerlingen. Dit gebeurt echter maar zelden bij SaaS-diensten.

Update (20:32) het bedrijf achter ParnasSys reageerde in de comments:

ParnasSys heeft een bewerkersovereenkomst met de gebruikers en die voldoet ook aan de richtlijnen van OC&W met betrekking tot de leerlingadministratie en het leerlingvolgsysteem.

Verder hebben wij een speciale demo-school met niet-bestaande voorbeeldleerlingen, maar wel met realistische data. Je ziet dus mooie grafieken en gewone namen, maar die namen zijn compleet gefingeerd. Niemand van onze medewerkers presenteert vanuit gegevens van een bestaande school, als we daar al bij zouden kunnen. Je koopt toch geen pakket waar bij de presentatie al privacy-grenzen overschreden worden?

Het echte probleem zit hem volgens mij meer in de mogelijkheden, waar veel scholen niet goed bij stilstaan. Er zijn systemen waarbij ouders de geboortedata van álle klasgenoten kunnen zien. Is dat erg, is dat wenselijk? Ik weet het niet, maar zelden is dit een actieve beslissing, dit “doet het systeem gewoon” en dan wordt er achteraf een reden verzonnen waarom het oké is (“dat weten ze toch allang van elkaar”). Of er komen online cijferlijstinzagedingen, waar we ooit een aardige discussie over hadden. Wil je wel dat ouders alles kunnen zien wat er op school gebeurt?

Arnoud

Tweeten of hyperlinken naar persoonsgegevens is verwerking

verkeerslicht.jpgIk mag het weer zeggen: OMGWTFWBP. Het publiceren van een tweet of het versturen van een e-mail met daarin een hyperlink naar een pagina waar de naam en kenteken van een auto-eigenaar worden vermeld, is verwerking van die persoonsgegevens, zo meldde Webwereld. In een beschikking over een inzageverzoek bepaalt de rechtbank in Den Bosch dat de site Veilingdeurwaarder inzageverzoeken onder de Wbp moet honoreren, óók voor de mails en tweets over advertenties met daarin persoonsgegevens.

Op Veilingdeurwaarder kunnen deurwaarders advertenties plaatsen ter aankondiging van de executoriale verkopen waarmee zij zijn belast. Per e-mail of op Twitter kun je zien wat er zoal bij komt. Bij verkopen van auto’s worden automatisch de RDW gegevens opgehaald. Plus, naam en nummerbord van de eigenaar worden erbij vermeld in de advertentie. Dat maakt de advertentie een persoonsgegeven inderdaad.

Op grond van de Wbp had de eigenaar van een daar te koop staande advertentie inzage gevraagd in wat Veilingdeurwaarder deed met zijn persoonsgegevens. Met name wilde hij weten wie allemaal die mail had ontvangen en wie de tweet zou hebben gelezen, want ook dat valt onder het wettelijk inzagerecht – dat je altijd hebt als iemand gegevens over je verwerkt (behalve bij journalistieke verwerkingen).

Veilingdeurwaarder verwees naar de deurwaarder die de advertentie had aangeleverd, maar de rechter wijst ze terecht: zíj publiceren dus zíj zijn de verantwoordelijke, in de zin van de Wbp. Dit mede omdat men zelf gegevens verrijkte met RDW-data. Niet als verweer werd gevoerd dat zij slechts een platform zijn, en dus ex 6:196c BW niet aansprakelijk zijn voor wat gebruikers (deurwaarders) plaatsen. Ik weet niet of dat opzettelijk was, maar eerder is bepaald dat die beperking van aansprakelijkheid niet geldt bij publicatie van persoonsgegevens.

En hier is dan de omgwtfwbp:

De rechtbank is tevens van oordeel dat het verzenden van een e-mail of tweet met daarin een directe link naar de advertentie waarin de persoonsgegevens zijn vermeld het verwerken van persoonsgegevens oplevert.

En dat omdat de Wbp ‘verwerken’ definieert als “elke handeling of elk geheel van handelingen met betrekking tot persoonsgegevens”. Zeggen “ze staan dáár” valt er in een brede interpretatie inderdaad onder. En de Wbp ís zo breed bedoeld. Alles, echt alles, over persoonsgegevens moet eronder vallen. Dus het is niet zo gek dat die rechter tot deze interpretatie komt.

Het levert wel héél veel praktische problemen op. Want wat houdt dat eigenlijk in, inzage in een tweet? Het recht van correctie op een mailinglijst? Moet ik bijhouden wie die tweets leest, hoe dóe ik dat eigenlijk?

Er zit echter een veiligheidsklep in de Wbp: je hoeft geen gedetailleerde inzage te geven wanneer dat juist ándermans privacy zou schenden:

De rechtbank is met Veilingdeurwaarder van oordeel dat Veilingdeurwaarder niet gehouden is naam- en adresgegevens te verstrekken van alle ontvangers van de nieuwsbrief omdat daarmee immers een verregaande inbreuk op de privacy van die ontvangers zou worden gemaakt. Naar het oordeel van de rechtbank kan Veilingdeurwaarder volstaan met het verstrekken van categorieën van ontvangers, welke mogelijkheid uitdrukkelijk is toegestaan op grond van artikel 35.

Je mag dus volstaan met melden dát je het naar je volgers hebt getweet en dat je mailinglijst met 3000 ontvangers ook een link heeft gekregen. Maar dat antwoord moet je wel geven als er naar wordt gevraagd. Ik ben benieuwd hoe veel organisaties niet in staat zijn dat antwoord te produceren. Zou een profielensite weten op welke manier mijn profiel bekeken is en/of hoe de link daarnaar is gedeeld door derden?

Intrigerende vraag nog: moet je nu je tweets beveiligen tegen misbruik? Ook beveiliging moet immers onder de privacywet.

Arnoud

De legaliteit van dashcams

dashcam-ruslandHet zal wel met die meteoriet in Rusland te maken hebben die massaal met dashcams is gefilmd, maar ik werd gisteren door drie journalisten gebeld over de vraag of dashcams in Nederland legaal zijn. Je mag toch immers niet zomaar filmen aan de openbare weg? Op mijn vraag waarom hun cameraploegen dat dan wél mogen, krijg ik nooit echt een eenduidig antwoord, maar dat terzijde. Want ja, ja mag wel degelijk zomaar filmen aan de openbare weg.

Filmen aan de openbare weg is deel van de vrije nieuwsgaring, en die geldt voor burgers met een consumentencameraatje net zo hard als voor RTL Nieuws met een twintig man sterke cameraploeg. En ja, ook als er mensen in beeld gebracht worden en ook als die zeggen dat ze dat niet willen. Bij publicatie krijg je mogelijk wél te maken met privacywetgeving.

Er is aparte wetgeving tegen aangebrachte camera’s. Kort gezegd moet bij een camera die de openbare ruimte filmt, duidelijk zijn gewaarschuwd. Vandaar al die bordjes met “Let op cameratoezicht”. Maar die regel geldt alleen voor “aangebrachte” camera’s. Of een dashcam telt als “aangebracht”, kun je je afvragen. Een camera op de vensterbank neerzetten is namelijk “aangebracht”, ook al zit ie niet nagelvast.

Afgaande op wat er bij invoering van de wet is gezegd denk ik dat een dashcam niet hieronder valt. De bedoeling was om structureel cameratoezicht aan te pakken, oftewel camera’s die men ergens ophangt of neerzet en die de hele dag die ene plek filmen. Een camera in de hand was het voorbeeld van “niet aangebracht”. Een camera op je hoofd of op je dashboard lijkt me zó vergelijkbaar daarmee.

Bij publicatie van het filmpje loop je mogelijk tegen portretrechten aan. Wie herkenbaar in beeld is, kan immers met een beroep op zijn privacy of een ander redelijk belang bezwaar maken tegen publicatie. (Niet tegen het maken zelf, alleen tegen publicatie.) Je kunt dat oplossen door mensen uit te blurren of door een betoog waarom het herkenbaar zijn belangrijker is dan de privacy. Enkel “hij beging een verkeersovertreding” is daarbij niet genoeg, dus zo’n betoog zal zelden slagen maar je kunt het proberen. Als Koos Spee je afsnijdt, kom je er wel mee weg denk ik.

Een filmpje van een auto zonder herkenbare bestuurder valt niet onder het portretrecht, want een auto is geen portret. (Ja Wim, wel als je een foto van jezelf groot op de achterruit plakt maar dan krijg je weer discussie over het zichtveld vanuit de auto.) Wél kan bij zo’n filmpje het nummerbord herkenbaar in beeld zijn, en een nummerbord is een persoonsgegeven. Daarmee kan het filmpje onderworpen zijn aan de Wet bescherming persoonsgegevens. Ja, ook als er verder geen naam bij staat en ook als er geen doorzoekbaar bestand van gemaakt is.

Onder de Wbp kun je publicatie van een nummerbord alleen rechtvaardigen met een beroep op de “dringende noodzaak”. Oftewel, sorry ik moet wel want dit tonen is belangrijker dan jouw privacy. En dat is ongeveer dezelfde discussie als bij het portretrecht, ik denk niet dat je daar snel het wint van de privacy. Tenzij je zegt, een nummerbord is een stuk anoniemer dan een portret dus de inbreuk is kleiner én de verkeersovertreding heeft een redelijke nieuwswaarde.

Beelden van dashcams zijn overigens bruikbaar als bewijs. Je mag er dus mee naar de politie om aangifte te doen. De discussie zal vooral gaan over de vraag of het wel compleet de situatie toont. Als jij eerst iemand snijdt en dan filmt hoe hij je terugpakt, zou ik het niet terecht vinden om dan uitsluitend hem te beboeten voor de overtreding. Daar zullen veel zaken op stuk gaan denk ik: hoe weten we dat dit de compléte beelden zijn?

En oh nu moet ik denken aan een oud ideetje van me: laat TNO manipulatieproof dashcams maken die gecertificeerd zijn met tijdcode en interne opslag. Lever ze in als het geheugen vol is, en voor elke verkeersovertreding die bewezen kan worden met de beelden krijgt de eigenaar 50% van de boete. Dan is het volgens mij binnen 48 uur afgelopen met verkeersovertredingen.

Arnoud