Sinterklaasjournaal zet ouders voor het blok, mag dat?

sint-grote-boek.pngSinterklaasjournaal zet ouders voor het blok, las ik bij Ouders Online. Het journaal had kinderen opgeroepen naar SinterklaasJournaal.nl te gaan en daar hun naam en e-mail adres in vullen omdat ze anders geen cadeautjes zouden krijgen. Eh, privacytechnisch, wat?

Ouders Online maakt zich boos:

De druk die hier wordt toegepast om kinderen naar de site van het Sinterklaas-journaal te lokken en hun persoonsgegevens in te leveren. (“Als je je naam en adres niet meldt krijg je geen cadeautjes”) gaat wel erg ver. Evenals het popup-scherm dat verschijnt na het invullen van de persoonsgegevens. Daarin poogt men de bezoekertjes over te halen om extra vriendjes of vriendinnetjes aan te melden.

Ouders online heeft een sterk punt: hoe kun je weigeren om mee te werken aan deze oproep? Want geen kadootje met Sinterklaas, dat kun je een kind niet aandoen. Maar tegelijkertijd: hoe kun je als mediabewuste ouder toestaan dat je kind zijn persoonsgegevens invult op een of andere site?

Juridisch gezien is het simpel: een kind onder de zestien kan niet rechtsgeldig zijn persoonsgegevens ergens verstrekken. Daarvoor is gewoon toestemming van de ouders nodig (art. 5 Wbp). Zonder toestemming kunnen zijn gegevens alleen worden verwerkt op grond van een reeds gesloten contract of bij een dringende noodzaak – en hoe belangrijk het boek van Sinterklaas ook is, juridisch noodzakelijk is het niet.

Het invulformulier (met het omineuze ‘viral’ in de URL) hanteert ook een wat rare opt-in: je moet een vinkje weghalen bij “De Sint mag contact met mij opnemen in verband met pakjesavond” als je geen mail wilt krijgen. Dat lijkt me niet juist. (En ook hier weer: hoe leg je dat uit bij je kind?)

Of het CBP stappen gaat ondernemen tegen de NTR (er is immers ook geen registratie van de verwerking, wat boetewaardig is), is nog onduidelijk.

Arnoud

Google biedt opt out voor wifi-sniffing, voldoet aan privacywet?

streetview-spin.jpgOnder druk van privacywaakhond CBP biedt Google nu wereldwijd de optie om wifi-routers uit zijn database met locatiedata te verwijderen door ‘_nomap’ aan de netwerknaam (SSID) toe te voegen. Daarmee voldoet het bedrijf aan de Wet bescherming persoonsgegevens, aldus datzelfde CBP. Maar, eh, hoezo, vroegen veel mensen mij: dit is opt-out en de privacywet eist toch een opt-in?

Het College had Google een dwangsom opgelegd nadat bleek dat het bedrijf van 4 maart 2008 tot 6 mei 2010 met de rondrijdende Street View-auto’s gegevens had verzameld over ruim 3,6 miljoen verschillende wifi-routers in Nederland. Meer precies ging het om de locatie, de signaalsterkte en het SSID (netwerknaam) van die netwerken. Met die gegevens bood Google een geolocatiedienst aan. Door te kijken welke netwerken er in de buurt zijn, en in een database op te zoeken waar die zich bevinden, kun je redelijk nauwkeurig vaststellen waar jij bent. In ieder geval nauwkeurig genoeg om geografisch passende advertenties te sturen.

Deze gegevens zijn persoonsgegevens: ze zijn indirect ofwel met enige moeite te herleiden tot de eigenaar van dat netwerk, al is het maar door zijn huis te lokaliseren en aan te bellen. En daarmee is het opbouwen van zo’n database onderworpen aan de Wet bescherming persoonsgegevens, de privacywet. Hoofdregel daaruit is dat voor het gebruik van iemands persoonsgegevens toestemming nodig is. En die krijgt Google niet door rond te rijden – het feit dat iemand zijn SSID uitzendt is géén toestemming voor het opnemen daarvan in een database.

Toch vindt het Cbp dat Google de privacywet niet schendt, zeker niet nu men de “_nomap” extensie voor het SSID belooft te gebruiken om routers te negeren. Het Cbp doet dit door Google’s activiteit goed te keuren onder artikel 8 sub f. Dit artikel bepaalt dat je zonder toestemming iemands persoonsgegevens mag verwerken als dat “noodzakelijk is voor de behartiging van het gerechtvaardigde belang” van degene die die gegevens verwerkt én als dat belang van die persoon zwaarder weegt dan de privacy.

Googles belang is om een volle database te hebben van routers en locaties, zodat ze een goed werkende geolocatiedienst kunnen aanbieden. Dat vindt het Cbp op zich allemaal leuk en aardig, maar het is niet noodzakelijk voor een geolocatiedienst om zo’n database te hebben. Je kunt ook (zoals Microsoft, Skyhook en Apple doen) met andere middelen en uit andere geo-informatie vergaren. Er is dus niet voldaan aan de eerste eis, er is geen noodzaak deze gegevens te verzamelen.

Vervolgens gaat men verder over de tweede eis, die van de belangenafweging. Daarbij citeert men de memorie van toelichting bij de wet:

Bij de in onderdeel f voorgeschreven afweging speelt een rol de mate van gevoeligheid van de gegevens die de verantwoordelijke wil verwerken en de maatregelen die de verantwoordelijke heeft genomen ten einde rekening te houden met de belangen van de betrokkene. De belangen van de betrokkene zullen in mindere mate gewicht in de schaal leggen naarmate in zijn belang meer waarborgen voor een zorgvuldig gebruik van de gegevens zijn genomen

Bij deze belangenafweging is belangrijk dat Google moet zorgen voor een afmeldmogelijkheid, om de belangen van de betrokkenen (de eigenaren van die routers) tegemoet te kunnen komen. De _nomap is dus formeel geen opt-out maar een “waarborg voor zorgvuldig gebruik”. Ook moet Google de eigenaren van routers informeren, wat men deed met advertenties in landelijke kranten en een FAQ op de site.

Op onnavolgbare wijze komt het Cbp na dit stukje ineens tot de conclusie dat het wél legaal is wat Google doet als ze dus maar aan deze eisen voldaan. Ik snap daar werkelijk niets van. Eerst zeggen dat de ene eis (noodzakelijk voor je belang) niet gehaald wordt, daarna uitleggen hoe de andere eis (belangenafweging) wél gehaald wordt en dan is het legaal? Ik zal wel iets missen hoor.

In Tweede Kamer zijn ze al gaan roepen dat er een expliciete opt-in moet komen, maar hoe ze dat willen regelen, mis ik eveneens: dit zijn Europese privacyregels waar we niet zomaar een extra Nederlands wetje bij kunnen maken. Plus, het idee van opt-in als oplossing is onzinnig: 99% van de mensen weet niet waar ze voor opt-int en/of klikt ongezien op Akkoord bij alles dat je ze voorlegt.

Arnoud

Mag Wordfeud eigenlijk wel van Scrabble?

Winkeliers zijn dolblij met Wordfeud. Dankzij de hype rond de letterlegapp vliegt het originele Scrabble over de toonbank, meldde Metro. Of Mattel, de spellenfirma achter Scrabble®, daar ook blij mee is, is niet bekend. Maar stel dat ze dat niet zijn, kunnen ze dan wat doen tegen Wordfeud?

In principe kan er auteursrecht op een spel rusten. Het moet dan gaan om een creatief en origineel uitgewerkt ontwerp, en daarvan zal bij een bordspel al snel sprake zijn. De bordlayout, icoontjes, poppetjes en dergelijke zijn vrijwel altijd creatief lijkt me zo. In het arrest MB/Impag werd dat met zo veel woorden bevestigd. Een abstract spelconcept of idee is niet beschermd, de concrete vormgeving of uitwerking daarvan is dat wel.

Rust er auteursrecht op Scrabble? De bedenker is nog geen 70 jaar overleden, dus dat is goed mogelijk. Het bord is ook een creatief, origineel werk, want dat ontwerpen is zeker niet triviaal. Ook de uitgewerkte spelregels lijken me wel creatief, hoewel je daar goed over kunt twisten: waar ligt de grens tussen het idee “letters leggen” en de spelregels van Scrabble?

De punten die aan de letters worden toegekend, lijken me echter niet creatief. Die punten volgen uit de frequentie waarmee de letters in de Nederlandse taal voorkomen en zijn daarmee vooral een weerslag van feitelijke kennis. Je kunt voor een spelconcept met letters leggen niet anders dan de E maar één punt laten zijn en de Q tien. Net zo voor de woordenlijst: dat is een lijst met zo veel mogelijk Nederlandse woorden, en volgens het Van Dale/Romme-arrest is die niet beschermd.

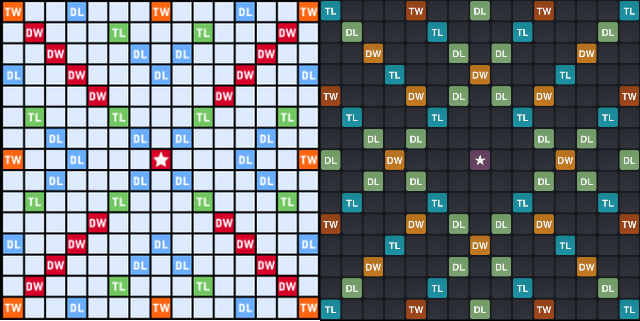
Leggen we nu de Scrabble- en Wordfeud-borden naast elkaar, dan zie je zeker enige gelijkenis maar ook genoeg verschillen:

scrabble-wordfeud-vergeleken.png

Het voornaamste verschil is dat de vakjes met dubbele of drievoudige letter- of woordwaarde in een ander patroon liggen. Daarmee is de grootste angel vermeden: de layout van het bord is het grootste deel van het creatieve werk Scrabble, en die is hier duidelijk anders. De letters en hun punten zijn hetzelfde, maar dat is onvermijdelijk.

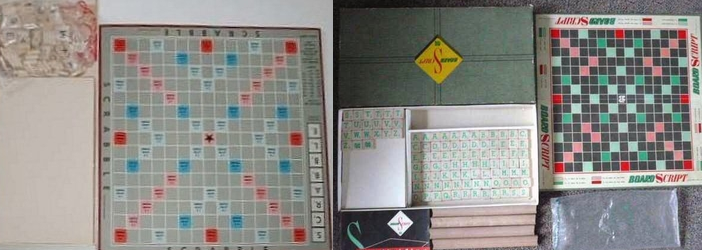
Auteursrechtelijk afwijken is echter niet genoeg. Er is ook nog de slaafse nabootsing, en laat daar nu net door Scrabble over geprocedeerd zijn. In 1960 was de vraag of het gezelschapsspel “Board Script” een nabootsing zijn van Scrabble. Auteursrecht stond hier niet ter discussie: de vraag was of Board Script wel genoeg had gedaan om af te wijken van Scrabble.

De Hoge Raad bevestigde in haar arrest nogmaals dat het onrechtmatig is om andermans spel na te maken, óók als daar geen auteursrechten op rusten. Het criterium daarbij is of je zonder technische of functionele problemen ook een andere vorm of keuze had kunnen maken bij het ontwerp van jouw spel. Je hoeft echter niet op álle punten anders te zijn als dat in theorie had gekund. Genoeg is dat je alles doet dat redelijkerwijs nodig is om af te wijken en aldus verwarring te vermijden.

Bij het Board Script-spel was dat zo. Belangrijk voor dat oordeel was dat de layout van de dubbel- en tripelwaardevakjes anders was. Ook kleur en begeleidende tekst was compleet anders. Bepaalde letters hadden daarnaast een andere waarde. En als laatste had het spel duidelijk een eigen naam die ook in de presentatie naar voren kwam. Vergelijk zelf maar:

scrabble-board-script.png

Met al deze verschillen was er voldoende afstand genomen van Scrabble (hoewel ik persoonlijk de grote S wel dubieus vind). Dat het wellicht niet netjes is om andermans spel na te maken, was volgens de Hoge Raad irrelevant. Concurrentie staat iedereen vrij, juridisch gezien. Sindsdien zijn er een hele batterij Scrabble-imitaties op de markt verschenen, en als daartegen geprocedeerd is dan kan ik het niet vinden.

Een Amerikaanse rechtszaak tegen Scrabulous (een soort-van Wordfeud avant la lettre) werd ingetrokken nadat de laatste het spel op een aantal punten had aangepast.

Wordfeud lijkt me dus zonder meer legaal.

Wie wel moeten uitkijken, zijn al die winkeliers die nu Scrabble gaan verkopen en daarbij de merknamen Wordfeud en Scrabble door elkaar gaan gebruiken. Een tekst als “Scrabble, het offline Wordfeud” is merkenrechtelijk dubieus. Net als al die sites die “online scrabbelen” zeggen om Wordfeud (of kloon daar weer van) aan te prijzen. Met Wordfeud wordfeud je, met Scrabble scrabble je. Pardon, speel je een gezelschapsspel waarbij de deelnemers op een bord woorden moeten vormen van losse letters.

Arnoud

RIPE klaagt OM, KLPD en THTC aan over IP-bevriesbevel

Met excuses voor de vele afko’s: RIPE start een proefproces tegen het Openbaar Ministerie (OM), het Korps Landelijke Politiediensten (KLPD) en het Team High Tech Crime (THTC) om vast te stellen of het politiebevel tot bevriezing van IP-ranges wel rechtmatig en wettig is. RIPE moest immers vier IP-ranges blokkeren maar niemand wist waarom. Ik speculeerde artikel 126ni Strafvordering maar dat was het niet: het was gewoon artikel 2 Politiewet, de “daadwerkelijke handhaving van de rechtsorde”. En RIPE stapt nu naar de rechter omdat je niet zomaar met dat kapstokartikel zo’n vérgaand bevel kunt instellen.

Artikel 2 Politiewet omschrijft in algemene bewoordingen de taak van de politie: zorgen voor de daadwerkelijke handhaving van de rechtsorde en het verlenen van hulp aan hen die deze behoeven. Dit alles “in ondergeschiktheid aan het bevoegde gezag en in overeenstemming met de geldende rechtsregels”. Op grond van dit artikel mag de politie ambtsbevelen (artikel 184 Strafrecht) geven, en wie die niet opvolgt is strafbaar.

Alleen: dan moet dat bevel wel gegeven mogen worden op grond van de Politiewet. En dat is waar hier de schoen wringt. Uitgangspunt is namelijk dat de politie alleen mag vorderen op grond van een expliciete grondslag, zoals artikel 126ni Strafvordering, die regelt wat er mag worden gevorderd, wie daarover beslist en hoe ver de vordering kan gaan. Daarmee is artikel 2 Politiewet in principe géén grondslag voor vorderingen. Zo vond de HR in 2009 (en evenzo in 2008) dat ontruiming van een kraakpand niet op dit artikel mag worden gebaseerd. Bij een onbevoegd gegeven bevel kan de politie (de staat) aansprakelijk worden gesteld voor onrechtmatige daad.

Natuurlijk (het is immers recht) is daar een uitzondering op, zo blijkt uit de rechtspraak van de Hoge Raad. Als een bevel slechts een beperkte inbreuk op grondrechten maakt, dan mag het ook op grond van de Politiewet worden gegeven. Iemand wegsturen die op straat zich hinderlijk gedraagt, is bijvoorbeeld mogelijk onder deze wet.

Het argument van de politie zal hier dus zijn dat een bevel tot bevriezen van iemands IP-adres ook slechts een beperkte inbreuk op de grondrechten van de betrokken personen (en van RIPE) betreft. Je wordt niet echt in je privacy of persoonlijke levenssfeer geraakt, je raakt geen eigendom kwijt (ook een grondrecht), je vrije meningsuiting wordt niet gesmoord, je kunt alleen tijdelijk even je IP-ranges niet aanpassen.

Dat zou ik echter wat al te makkelijk vinden. We hébben dat artikel 126ni Strafvordering dat specifiek regelt dat bij ernstige misdrijven waarbij dat dringend noodzakelijk is, de officier kan bevelen dat bepaalde gegevens bevroren moeten worden. Het is dan wel erg raar dat je bij een minder ernstig misdrijf als eenvoudig agent gewoon artikel 2 Politiewet kunt inroepen. Wat is dan immers nog het nut van dit ni-artikel? Waarom bij die ernstige zaken niet ook gewoon artikel 2?

Arnoud

Mag je testen met persoonsgegevens van klanten?

Een lezer vroeg me:

Na Lektober zijn we bij ons op het werk vol op de beveiliging gesprongen. Alle bestanden met persoonsgegevens zijn opgeschoond en alle systemen zijn maximaal beveiligd. Volgens mij net iets té ver: ik mag onze software niet meer testen met ‘echte’ persoonsgegevens, alleen met een bestand met een paar honderd nepadressen. Dit omdat testen met persoonsgegevens verboden zou zijn onder de Wet bescherming persoonsgegevens. Is dat echt zo?

De Wet bescherming persoonsgegevens (Wbp) verbiedt niet letterlijk het testen met productiegegevens. Die zegt alleen dat je de gegevens mag gebruiken voor het doel waarvoor je ze krijgt, en voor doelen die in duidelijk direct verband daarmee staan (art. 8 en 9 Wbp). Het testen van de omgeving waarbinnen je persoonsgegevens wilt gaan gebruiken, lijkt mij zonder meer voldoende verband te hebben met het daadwerkelijk (productie) gebruik van die omgeving.

De norm “Achtergrondstudies en Verkenningen Nr. 23” van het Cbp is streng:

Voor het testen van informatiesystemen met persoonsgegevens mogen uitsluitend gegevens van fictieve personen gebruikt worden.

Deze norm is niet wettelijk bindend. Je moet deze norm zien als “zo doe je het goed” maar daaruit volgt niet “als je wat anders doet, zit je fout”. Als je wat anders doet, begeef je je in onontgonnen terrein. Dat mag, zolang je zelf dan maar uiterst goed oppast wat je doet. Een eigen norm daarvoor maken is geen slecht idee dan. Ik vond de Richtlijn gebruik productiegegevens uit alweer 2005 van het Bureau Keteninformatie Werk en Inkomen waar nuttige tips in staan.

Testen met echte persoonsgegevens moet wel nodig zijn, oftewel het gebruik van die testgegevens zou niet voldoende moeten zijn. Om bijvoorbeeld te kijken of de interface voor het oproepen van klantgegevens of bestellingen prettig werkt (een usabilitytest), kun je prima volstaan met fictieve gegevens. Een stresstest op de performance kan echter niet met honderd nepadressen als je in productie met honderdduizend echte adressen gaat werken.

Natuurlijk moet je altijd adequate beveiliging (art. 13 Wbp) hanteren, dus ook in je testomgeving. De testomgeving moet dus op dezelfde wijze zijn afgeschermd voor ongeautoriseerde toegang en gebruik. De personen die het systeem testen, moeten aan dezelfde geheimhouding en audits onderworpen zijn als de personen die het productiesysteem beheren. Dat wordt nog wel eens vergeten – men huurt een IT-er in om een databasekoppeling te bouwen en denkt dan niet dat daarbij geheimhouding nodig is. Maar als hij dan een test met productiegegevens gaat doen, is dat wel degelijk wettelijk verplicht.

Het is jammer dat sommige bedrijven zo doorslaan meteen: van totale laksheid naar OMGWTFWBP alles-verbieden-volstrekte-geheimhouding-niets-mag-meer. Even rustig ademhalen graag voor je zulke beleidsregels opstelt.

Arnoud

“Fotograferen is bij ons een strafbaar feit”, eh wat?

Een lezer wees me op de huisregels van Diergaarde Blijdorp die in niet mis te verstane termen fotograferen verbieden:

Je mag voor je privé-verzameling natuurlijk foto’s maken en de dieren en verblijven op film vastleggen, echter alleen voor eigen gebruik en zolang je de andere parkbezoekers niet belemmert. Publicatie van beeld- en/of geluidsmateriaal is verboden, tenzij er door Diergaarde Blijdorp vooraf schriftelijk toestemming is verleend. Als je beroepsmatig opnames wilt maken, dien je daarvoor altijd vooraf contact op te nemen met de Afdeling Communicatie van Diergaarde Blijdorp. Dit geldt niet voor trouwfoto’s. Als je beroepsmatig zonder toestemming van de afdeling Communicatie foto’s of filmmateriaal maakt en/of gebruikt, bega je een strafbaar feit en kun je juridisch vervolgd worden.

Strafbaar feit? ?_?

Het is op zich toegestaan dat een bedrijf (of persoon) regels stelt aan het fotograferen op hun privéterrein. Het ‘huisrecht’ oftewel eigendomsrecht op dat terrein gaat namelijk in principe boven het recht van anderen om informatie te vergaren. De Hoge Raad bepaalde in 2003 (na eerder in 1987) dat voetbalclubs

uit hoofde van hun eigendoms- of gebruiksrecht van het stadion of het terrein in beginsel de vrijheid [hebben] om aan hun toestemming tot het betreden ervan beperkingen te verbinden, ook met het oog op het tot stand brengen van radio- en/of televisieuitzendingen.

In uitzonderlijke omstandigheden (bij héle grote nieuwsfeiten) is het denkbaar dat het eigendomsrecht opzij gezet kan worden.

Blijdorp is een private organisatie, voor zover ik kan zien, en dus geldt ook voor hun deze regel. Maar het schenden van het eigendomsrecht levert alleen een onrechtmatige daad op, en niet (meteen) een strafbaar feit. Van erfvredebreuk of lokaalvredebreuk (een misdrijf, art. 138 Strafrecht) is pas sprake als je niet weggaat naar daartoe gesommeerd te zijn. In de context van het fotoverbod zou dus pas sprake zijn van strafbaar fotograferen als je niet ophoudt na sommatie én niet weggaat ook.

In theorie is er nog het strafbaar feit “zonder daartoe gerechtigd te zijn een portret openbaar maken” (art. 35 Auteurswet) maar dat speelt pas bij publicatie van dat portret. Je kunt fotograferen an sich niet verbieden met een beroep op je portretrecht. Nog even afgezien van het punt dat dat alleen geldt bij portretten en je prima in een dierentuin kunt fotograferen zonder portretten van mensen te maken.

(De regels voor het dierentuinabonnement zijn trouwens niet Van Dam-proof, maar dat is een andere discussie.)

Arnoud

Mag Twitter gegevens van Europese gebruikers aan Amerikaanse Justitie geven?

twitter-signup.pngTwitter moet persoonsgegevens van drie personen betrokken bij Wikileaks, waaronder de Nederlandse hacker Rop Gonggrijp, aan de Amerikaanse justitie overhandigen. Dat meldde Webwereld vrijdag. Dit in verband met dat het onderzoek naar het openbaren van de legervideo ‘Collateral Murder’.

In principe lijkt dit te mogen. Het privacybeleid van Twitter vermeldt expliciet

Law and Harm: We may preserve or disclose your information if we believe that it is reasonably necessary to comply with a law, regulation or legal request; to protect the safety of any person; to address fraud, security or technical issues; or to protect Twitter’s rights or property.

en in dit geval was er een gerechtelijk bevel, dat zelfs in hoger beroep getoetst en bevestigd werd. Aan de letter van de (Amerikaanse) wet is dus voldaan. In strijd met Europese privacyregels lijkt me dit niet. Hoewel er zeker dubieuze aspecten in met name de USA PATRIOT ACT staan, lijkt het hier volgens dezelfde soort regels te zijn gegaan als bij ons: opsporingsdienst verzoekt rechtbank om toestemming, rechtbank toetst aan de wet en staat toe.

De gebruikte regel (18 USC 2703(d)) is wel erg breed: het bevel mag ook tegen niet-verdachten gericht zijn en meer dan een “redelijke grond” voor de doorzoeking is niet nodig. Dit in tegenstelling tot een huiszoeking, die in de VS “probable cause” vereist, een hogere standaard. Dus als je redelijkerwijs mag denken dat deze twitteraar wellicht iets te maken heeft met een misdrijf, dan kun je zijn naam, adres, e-mailadres, IP-adres etcetera opvragen bij Twitter.

Maar die regel in de VS is strenger dan bij ons: in Nederland mag elke agent, zonder zelfs maar een officier van justitie te hoeven bellen, naam en adresgegevens (plus IP-adres en dergelijke) opvragen van gebruikers van een dienst (art. 126nc en 126na Strafvordering, plus 13.4 Telecomwet). Pas als er gespit gaat worden in mailboxen of meegelezen wordt met chats, is er een officier van Justitie nodig (art. 126nd en 126ne Strafvordering, bij niet heel ernstige misdrijven is de rechter-commissaris nodig).

Wat wel bevreemdt is dat het hier gaat om personen die niet allemaal Amerikanen zijn. Naast onze Rop betreft het ook de IJslandse parlementariër Birgitta Jonsdottir. Zij reageerde woedend:

We have to have the same civil rights online as we have offline. Imagine if the US authorities wanted to do a house search at my home, go through my private papers. There would be a hell of a fight. It’s absolutely unacceptable.

Ik snap het punt maar volgens mij is haar vergelijking niet helemaal juist. Men doorzoekt niet haar huis in IJsland, men doorzoekt in deze analogie haar vakantiebungalow in Californië, of misschien moet ik zeggen haar postbus in Californië. Want het gaat om een Amerikaanse dienst met opgeslagen data in de VS. Het lijkt me dan iets logischer dat de Amerikaanse justitie vindt dat ze daar wat over te zeggen heeft.

Veel zorgelijker vind ik het idee dat we Nederlanders zouden uitleveren op basis van een onderzoek als dit.

Arnoud

Nederlandse politie bevriest IP-toegang DNS-bende

De Nederlandse politie heeft een cruciale rol gespeeld in het oprollen van een groot malafide DNS-netwerk, meldde Webwereld gisteren. RIPE verklaart een bevel te hebben gehad om van 8 november tot 22 maart volgend jaar deze DNS entriesIP-adressen niet te mogen wijzigen. Hiermee heeft het KLPD zo te lezen weer een botnet overgenomen, want Ronald Prins van Fox-IT meldt bij Webwereld: “De DNS-servers draaiden op bepaalde ip-adressen. Nu zijn die vervangen door servers van de politie zelf.”

In Nederland geldt de regel dat de politie alleen bevelen mag geven als die gebaseerd zijn op een bevoegdheid uit het wetboek van strafrecht. Men mag dus niet zomaar gegevens vorderen, vernietigen of aftappen. Voor elke vordering moet een grondslag aangewezen zijn, en natuurlijk moet aan de eisen uit de wet voldaan zijn. Vragen staat dus niet vrij voor de politie.

Wat is hier dan de wettelijke grondslag? Het KLPD is zeer creatief in het toepassen van de wet bij ICT-problemen. Op zich lovenswaardig, zolang ze maar binnen de wet blijven. En het zou leuk zijn als het KLPD in haar persberichten dan ook zou melden welk wetsartikel ze gebruiken. Nu moeten we maar raden wat het zou kunnen zijn.

Ik kan twee opties bedenken:

  1. Artikel 126k: betreden van een besloten plaats om daar “sporen veilig te stellen”. In dit geval zijn de DNS entries dan de sporen, en het bevriezen door RIPE is een vorm van veiligstellen. Dat voelt niet helemaal kloppend, dit artikel is bedoeld om een plaats te betreden die met een misdrijf te maken heeft.
  2. Artikel 126ni (ni!): het bewaren en beschikbaar houden van gegevens “waarvan redelijkerwijs kan worden aangenomen dat zij in het bijzonder vatbaar zijn voor verlies of wijziging”. DNS entries voldoen daar wel aan. Alleen, men mag ze hooguit 90 dagen bewaren en 8 november + 90 dagen is bij mij geen 22 maart. Verlengen is mogelijk, zo staat in het laatste lid, maar om nu meteen vanaf dag 1 er een verlenging tegenaan te gooien?

Eigenlijk zouden dit soort zaken eens moeten worden aangevochten bij de rechter, zodat we jurisprudentie krijgen over welke cyberbevoegdheden de politie heeft. Maar ja, een botnetbeheerder gaat echt niet naar Nederland komen om te procederen over artikel 126ni Wetboek van Strafrecht.

Arnoud

De geschiedenis van Digital Rights Management

drm-kop-halfvol-leeg-digitaal-vergiet.jpgOp opensource.com vond ik (via) een mooi overzicht van gefaalde DRM systemen, van Realnetworks/Rhapsody tot Apple, Microsoft PlaysForSure en Nokia. Aanleiding was de aankondiging van Rhapsody dat iedereen voor 7 november zijn DRM-beveiligde muziek moet omzetten naar een ander formaat, omdat anders ze niet meer af te spelen zijn op die datum.

Het artikel laat de geschiedenis van DRM beginnen in 1998, toen de Digital Millennium Copyright Act werd aangenomen en het omzeilen of kraken van DRM verboden werd. Het idee van DRM is eigenlijk nog ouder dan dat, en niet alleen omdat de DMCA afkomstig is uit het WIPO Auteursrechtenverdrag uit 1996. In datzelfde jaar publiceerde Mark Stefik van Parc de paper Letting loose the light (PDF, 2,5MB) waarin hij het idee beschreef waar DRM op gebaseerd is. (Stefik was later oprichter van Intertrust, een firma die DRM technologie ontwikkelde. Intertrust werd in 2002 gekocht door Philips en ja ik werkte daar toen.)

Stefiks artikel was een reactie op John Perry Barlow die schreef dat door het eenvoudig en perfect kopiëren dat het internet mogelijk maakt, het idee van auteursrecht ondergraven wordt. Auteursrecht is gebaseerd op de aanname dat je werken per stuk kunt verkopen, en zo kunt afrekenen per stuk ook. Het elegante van dit systeem is dat het geen kwaliteitstoets nodig heeft, in tegenstelling tot systemen waarbij de overheid subsidie geeft aan bepaalde kunstenaars (wie kies je? welke werken koop je aan?) of waarbij je als maker een mecenas moet zoeken die je werk hopelijk leuk genoeg geeft. Met het auteursrecht in deze vorm beslist de markt. Als veel mensen je werk kopen, dan verdien je veel geld. Maak je werk waar niemand op zit te wachten, dan krijg je geen inkomsten en dan moet je maar wat anders gaan doen. Zo ontstaat er een markt voor werken waar iedere auteur/maker zich op kan begeven en via zijn auteursrecht kan proberen zijn of haar boterham te verdienen.

Die aanname komt echter flink onder druk wanneer iedereen onbeperkt kan kopiëren zonder enige kwaliteitsverlies. Je kunt werken wel “bottelen” zoals Barlow het noemt, maar alles loopt meteen weg door het elektronisch vergiet. Stefiks idee was dan ook om de onbeperkte waterval die het internet is, weer om te zetten in een grote verzameling flessen. Hij introduceerde daarvoor het concept van “trusted systems”, systemen die de regels gezet door auteursrechthebbenden netjes naleven en weigeren acties uit te voeren die niet gelicentieerd zijn. Met zulke systemen zou de elektronische handel in flessen, pardon werken op gang moeten komen. Je hoeft als auteur niet meer bang te zijn dat je werk wordt gekopieerd, en daarmee zou je de markt moeten willen betreden.

Het systeem werd ook wel superdistributie genoemd, want distributie en beschikbaarstellen stond centraal. Iedereen mocht werk kopiëren, graag zelfs. Alleen: wie het werk wilde gebruiken, moest gaan betalen. Stefik introduceerde daarvoor het concept van een rechtenbeschrijving, waarin de rechten zouden worden vastgelegd die je voor een werk kon kopen. Daarmee is in theorie een heel flexibel model mogelijk. Wil je heel weinig, bijvoorbeeld één keer kijken, dan betaal je weinig en het rechtensysteem zorgt ervoor dat je ook niet meer kunt dan dat. Wil je veel, bijvoorbeeld onbeperkt kijken én delen met vrienden, dan betaal je meer en dan wordt dat ook allemaal mogelijk. Wettelijke uitzonderingen zoals citaatrecht zouden kunnen worden voorgeprogrammeerd binnen zekere grenzen.

Helaas bleek de praktijk weerbarstig: de industrie zag dit model en paste het toe als “u mag heel weinig én u betaalt heel veel”. Geen enkel DRM-systeem op de markt heeft ooit de consument écht de mogelijkheid geboden flexibel rechten te kopen, of zelfs maar om meer te kopen dan een tijdelijk gebruiksrecht voor een lageresolutieversie op de PC.

time-magazine-napster.jpgIn 1999 werd Napster opgericht. Deze bestandsdeeldienst had een goede positie om een DRM-achtige oplossing te introduceren. Haar centrale server maakte het mogelijk om alle uitwisseling in de gaten te houden, en dan af te rekenen en/of beperkingen te introduceren à la het systeem van Stefik. De muziekindustrie zag Napster echter als niets meer dan piraterij en procedeerde de club kapot.

In Nederland speelde iets later ongeveer hetzelfde bij Kazaa. Dit bedrijf was ook in de gelegenheid om te monitoren wat mensen up- en downloadden, en was bereid daar een vergoeding over af te dragen aan Buma/Stemra. Dit werd echter op het laatste moment onmogelijk gemaakt doordat Kazaa in de VS werd aangeklaagd. Juridische stappen tegen B/S leidden wel tot een Hoge Raad-arrest dat de software legaal was maar niet tot een gelegaliseerde uitwisselingsdienst.

Daarmee was eigenlijk de kans voor DRM binnen bestandsuitwisseling (filesharing) wel verkeken. Ontwikkelaars van nieuwe systemen richtten zich op het niet-aanpakbaar maken, bijvoorbeeld door centrale servers te dumpen zodat geen partij meer aan te klagen was. De Pirate Bay zette daarbij de toon. In reactie daarop begon de industrie steeds verder om zich heen te slaan en partijen aan te pakken die op indirecte wijze bij inbreuk betrokken waren. Bij ons heeft stichting Brein de afgelopen vijf, zes jaar een heel raamwerk van rechtspraak opgetuigd rond partijen die hyperlinks of andere informatie aanboden naar illegaal uitwisselen, en men is van plan ook door te pakken naar betaalsystemen en internetproviders. Ondertussen wordt elk DRM- en encryptiesysteem gekraakt zodra het op de markt komt. Dat is een wapenwedloop die onmogelijk tot een zinnige oplossing kan leiden.

Nieuwe systemen waarbij mensen een eerlijke prijs betalen voor een redelijke set mogelijkheden zie ik echter niet meer ontstaan. Sterker nog, de trend is juist om DRM te dumpen. Deze trend werd ingezet door Steve Jobs, die op geheel eigen wijze de muziekindustrie min of meer dwong te accepteren dat hij DRM-vrije muziek kon verkopen via iTunes. Sindsdien is muziek steeds vaker DRM-vrij te koop, hoewel vaker wel duurder en tegen slechtere kwaliteit maar dat zou een kwestie van tijd moeten zijn.

drm-verwijderen.pngVoor films blijft de industrie vasthouden aan DRM, en wel in het model “u mag niets en betaalt de hoofdprijs”. Want ja, eigenlijk moet er nog een paar jaar verdiend worden aan Blu-Ray voordat het verkoopkanaal “internet” aangeboord kan worden. De industrie gaat namelijk uit van het idee “iedereen moet betalen, voor elk gebruik” en wil maximaal verdienen uit elk kanaal. Het meest extreme voorbeeld is de Disneykluis: Disneyfilms komen slechts ééns per generatie uit, zodat iedereen ze weer opnieuw gaat kopen.

En dat is de tragiek van het systeem: het had zo mooi kunnen zijn, superdistributie en betalen per gebruik. Maar DRM is alleen ingezet als antipiraterijsysteem en voor het maximaal uitpersen van de consument. Daarmee is ieder draagvlak voor het systeem weggenomen.

Hoe het dan wel moet? Eerlijk gezegd heb ik geen idee. Het lijkt me te laat om nu nog een vriendelijk en bruikbaar DRM systeem te introduceren zoals Stefik dat voor ogen had. De kampen zijn te verhard – de discussie gaat nu zo ongeveer over de vraag of elektriciteitsmaatschappijen aansprakelijk zijn voor inbreuk gepleegd door hun afnemers, niet over hoe we filmverkoop via internet gaan stimuleren. En ook de politiek lijkt alleen nog te focusseren op het idee dat piraterij moet worden gestopt zodat magischerwijs er ineens een groot legaal aanbod gaat komen.

Ik blijf terugkomen bij het idee van verplichte licenties: sta toe dat iedereen werk kopieert maar verplicht winstafdracht aan rechthebbenden. En nee, ook dat systeem is niet perfect. Maar wie wat beters weet, mag het zeggen.

Arnoud<br/> Foto: Michael Vroegop, Flickr, CC-BY 2.0
Workshop domeinnamen en merkenrecht

Iedereen is vrij domeinnamen te registreren. De inhoud van de domeinnaam maakt daarbij niet uit. Zo kan het dus zijn dat er domeinnamen worden geregistreerd met daarin merknamen en handelsnamen van anderen, of domeinnamen die sterk op deze namen lijken. Degenen die eigenlijk recht hebben op deze naam treden hier vaak tegen op.

Maar’niet elke domeinnaam met een merk erin is automatisch op te eisen door een merkhouder en in sommige gevallen kunnen op elkaar lijkende handelsnamen online best naast elkaar bestaan.

Voor domeinnaamhouders én merkhouders is het belangrijk te weten wat precies de regels zijn. ICTRecht en BRight advocaten organiseren daarom op 6 december een middagworkshop over de regels rond domeinnamen. Deelname kost slechts 45 euro per persoon.

Programma

13.30-14.00 ontvangst

14.00-14.30 Merken en handelsnamen, inleiding (BRight)
Wat zijn merken en wat zijn handelsnamen? Welke soorten merken zijn er? Wat kan de merkhouder doen met een merk? Wat kan een bedrijf met een handelsnaam en waarom zou je een (veel duurder) merk registreren?

14:30-15.15 Merken versus domeinnamen (ICTRecht)

Wanneer is gebruik van een merk in een domeinnaam merkinbreuk/handelsnaaminbreuk? Kan een merkhouder zomaar elke domeinnaam opeisen waar zijn merk in zit? Maakt de inhoud van de site nog uit?

15.15-15.30 pauze

15.30-16.00 Legaal gebruik van merk online (ICTRecht)

Waar liggen de grenzen van merken en handelsnamen? Welke rechten heb je als verkoper van merkproducten, of als concurrent die vergelijkende reclame wil maken.

16.00-17.00 Merkinbreuk bij de rechter (BRight)
Wat te doen bij (vermeende) inbreuk? Naar de rechter of arbitrage bij WIPO/SIDN? Welke specifieke processuele regelingen zijn er op dit gebied? En hoe zit dat met de proceskosten?

17.00 uur Borrel

Locatie

De workshop vindt plaats bij Seats2meet te Utrecht, Moreelsepark 65 (Hoog Catharijne, Kantoren Hoog Overborch, 2e etage).

Inschrijven

Inschrijven voor de workshop kan via ICTRecht of per e-mail naar [email protected] onder vermelding van “Workshop domeinnamen”. U ontvangt na de workshop een factuur voor de 45 euro deelnamekosten. Indien u na deelname aan de workshop een opdracht geeft aan ICTRecht of BRight zullen de kosten van 45 euro op de kosten van de opdracht in mindering worden gebracht.

Als deelnemer kunt u verder het boek De wet op internet van ICTRecht-partner Arnoud Engelfriet bestellen met 20% korting. Vermeld bij uw inschrijving dat u het boek wenst te ontvangen. U ontvangt het boek dan bij de workshop.

Wat voor workshops of seminars zouden jullie nog meer interessant vinden?

Arnoud