Oostenrijkse providers blokkeren Cloudflare-IP’s na gerechtelijk bevel

aitoff / Pixabay

In Oostenrijk zijn IP-adressen van Cloudflare geblokkeerd bij meerdere providers omdat websites die illegale software en media aanbieden daar gebruik van maken. Dat meldde Tweakers vorige week. Een foutje, een auteursrechtwaakhond had die IP-adressen per ongeluk opgenomen in een blokkadelijst die gericht was tegen de downloadsite Newalbumreleases punt net. Pijnlijk, want Cloudflare hergebruikt IP-adressen zeer regelmatig en legitieme websites waren dus uit de lucht hierdoor. Het gaf veel ophef, want hoezo had die rechter niet even gecontroleerd dat die IP-adressen echt bij die downloadsite hoorden? Nou ja: omdat dat de taak is van de partijen, niet van de rechter. Als die beiden zeggen, dit zijn de IP-adressen en die gaan jullie/wij wel/niet blokkeren, waarom moet de rechter dan apart gaan nakijken of die adressen correct zijn?

Op een lijst van ISP Liwest staat Newalbumreleases met diverse extensies genoemd. Ook staan er IP-adressen op die lijst, en daarvan behoorden een aantal toe aan proxynetwerk (CDN) Cloudflare. Door die te blokkeren, werden dus diensten van Cloudflare gehinderd waardoor een deel van haar klanten onbereikbaar werden. Cloudflare werd dus niet zelf aangemerkt als mede-inbreukmaker, iemand heeft zitten slapen bij het maken van die lijst en de verkeerde IP-adressen erop gezet. Waarschijnlijk omdat Newalbumreleases ook via Cloudflare werkte, zodat wanneer je diens IP-adressen opzoekt je ook Cloudflare-adressen krijgt.

De eerste berichtgeving had het allemaal over “court orders” die de ISPs zouden verplichten dit te doen. Ik kan alleen nergens een Oostenrijks vonnis vinden waaruit dit blijkt. Volgens provider Kabelplus zijn er wel zaken geweest, maar dit klinkt alsof men op basis daarvan overgestapt is naar die vrijwillige regeling. Als ik dan verder zoek, dan lijkt het erop dat dit een semi-vrijwillige afspraak is op basis van een strenge Oostenrijkse wettelijke regeling: als een rechthebbende een evident juiste klacht heeft dat een site structureel auteursrechten schendt, dan moet de provider deze blokkeren.

Provider RTR legt uit:

In the area of ??copyright, there is a special provision in Section 81 (1a) UrhG , according to which providers of Internet access services can also be obliged to refrain from providing access to structurally infringing websites if they have previously been duly warned by a rights holder. A structurally infringing website exists if exclusion rights within the meaning of the Copyright Act (UrhG) are violated not only in individual cases, but systematically and regularly. … According to § 7b VBKG, such measures are to be ordered in accordance with Art. 9 Para. 4 Letter g VBKVO due to a violation of the Consumer Authority Cooperation Ordinance, which the providers of internet access services, hosting services according to § 16 of the E-Commerce Act, services caching), search engines or registration offices for domain names, appointed the Telekom Control Commission. For this purpose, the authority responsible for the implementation of the VBKG can submit an application to the Telekom-Control Commission as another authority in accordance with Article 10 Paragraph 1 lit. b VBKVO. 
Zoals ik het dus begrijp. Uit de Oostenrijkse Auteurswet volgt dus dat een provider zo’n structureel inbreukmakende website op verzoek van een rechthebbende moet blokkeren. Een hele rechtszaak is daarvoor niet nodig. Wel kan een controle door de Oostenrijkse Consumentenautoriteit (de Telekom-Control-Kommission) worden verlangd, die dan nagaat of de Netneutraliteitsverordening wordt geschonden. Een voorbeeld is deze zaak over Kinox.to. Het idee is dan dat blokkades onder de Nnvo alleen mogen als ze een strikt beperkte uitzondering geven die gerechtvaardigd wordt door de auteursrechtinbreuk. Op die manier is er dus geen rechtszaak nodig maar wel een toetsing van een externe autoriteit.

Mij is alleen niet duidelijk of hier ook een uitspraak van die toezichthouder is geweest, want die lijkt nog nergens te vinden. Het is dus goed mogelijk dat de providers gewoon direct op het verzoek acteerden. Dat zou wel opmerkelijk zijn omdat er eerder nooit IP-adressen op zulke lijsten zijn gezet. Maar het zou verklaren waarom de ISPs niet hebben gecontroleerd van wie die IP-adressen zijn.

Arnoud
 

Eigenaar webwinkel opgepakt op verdenking van oplichting, maar is het wel oplichting?

De politie heeft een 27-jarige man uit Vleuten gearresteerd op verdenking van oplichting via zijn webwinkel telefoondiscounter.nl. Dat meldde Nu.nl vorige week. Meer dan driehonderd mensen kochten een telefoon via de website, maar hebben deze nooit ontvangen. Slachtoffers die zich bij consumentenprogramma Radar hadden gemeld hebben deze zomer hun geld teruggekregen van de verdachte, maar overigen niet. Maar zoals ik in 2020 blogde: let op, de bekendste vorm van online oplichting, namelijk gewoon het geld pakken en niet leveren, is juridisch geen oplichting.

Het onderzoek naar de verdachte kwam tot stand na een melding van het Landelijk Meldpunt Internet Oplichting (LMIO), zo meldt de politie via een persbericht. De oplichting zou al langere tijd plaatsvinden via een online webshop gericht op mobiele telefoons: telefoondiscounter.nl. De site is uit de lucht, maar via de Wayback Machine nog te bekijken: een typische webshop, gericht op refurbished telefoons kopen. Je zoekt op merk of type, je krijgt het beschikbare aanbod en als je koopt krijg je niet alleen 14 dagen retourrecht maar ook 2 jaar garantie. Velen bestelden, maar zo te lezen kreeg niemand werkelijk een telefoon geleverd want overal waar ik zoek, regent het klachten.

Radar besteedde deze zomer aandacht aan de site. Opmerkelijk:

Opvallend is overigens dat mensen ondanks de slechte reviews wel een telefoon bij de prijsvechter bestellen. De reden wordt al snel duidelijk: in het verleden hebben mensen eerder een iPhone hier besteld en toen was er nog niets aan de hand. Dezelfde klanten kwamen terug bij de website voor een nieuwer model, maar ontvingen na betaling geen telefoon.
Bij een huisbezoek bij de winkel komt men achter de werkelijke reden; “het bedrijf is namelijk bijna failliet. Er wordt nog onderzocht of er een doorstart geregeld kan worden, met behulp van coronasteun.” Als dat de werkelijke reden is waarom de telefoons niet geleverd werden en er ook na ontbindingsverklaringen geen geld terug werd gegeven, dan zie ik niet hoe deze meneer aan het oplichten was. Dit is wat de wet zegt (art. 326 Strafrecht):
Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, hetzij door het aannemen van een valse naam of van een valse hoedanigheid, hetzij door listige kunstgrepen, hetzij door een samenweefsel van verdichtsels, iemand beweegt tot de afgifte van enig goed, tot het verlenen van een dienst, tot het ter beschikking stellen van gegevens, tot het aangaan van een schuld of tot het teniet doen van een inschuld, wordt, als schuldig aan oplichting, gestraft met gevangenisstraf van ten hoogste vier jaren of geldboete van de vijfde categorie.
In 2016 zette de Hoge Raad de principes hierover nog eens op een rijtje. De kern is dat je niet iedere vorm van bedrog tot het misdrijf oplichting (vier jaar cel) wil verheffen. Het moet wel een ernstig geval zijn. Men citeert een voorbeeld van een internetondernemer die wist dat hij niet kon leveren maar desondanks de webshop open hield:
Niet elke vorm van bewust oneerlijk zakendoen levert het in artikel 326 van het Wetboek van Strafrecht strafbaar gestelde misdrijf ‘oplichting’ op. Dat geldt eveneens wanneer kan worden bewezen dat men is benadeeld door een persoon die niet van plan of in staat was zijn verplichting na te komen en die zich in strijd met de waarheid heeft voorgedaan als een bonafide (ver)koper.
Die ondernemer zat ook met geldproblemen, hij gebruikte de betalingen van klanten om rekeningen te voldoen en kon daarna geen nieuwe producten meer inkopen. Ja, dat is oneerlijk en het hoort niet maar dat was volgens de Hoge Raad dus géén oplichting:
Het Hof heeft geoordeeld dat de enkele omstandigheid dat de verdachte via een website goederen te koop aanbood en bestellingen en betalingen van kopers accepteerde in het besef dat hij niet (langer) aan zijn leverings- of restitutieverplichtingen kon voldoen, niet kan worden aangemerkt als het aannemen van een valse hoedanigheid als bedoeld in art. 326 Sr van, in dit geval, een bonafide internetondernemer. Dit oordeel geeft niet blijk van een onjuiste rechtsopvatting.
(Die laatste zin is hogeraads voor “dat is juist”.) Ook als je weet dat je nooit van z’n leven een order kunt uitvoeren, dan nog is dat ‘gewoon’ een civiele kwestie. Pas als je kwade trucs gaat gebruiken kan het strafbaar worden. En ik zie hier dus een sterke vergelijking met die ondernemer uit de HR-zaak, en vraag me daarom zeer af wat hier dan wél de truc is geweest. Misschien hoe lang hij doorging? Dat klanten lang aan het lijntje werden gehouden (in plaats van een of twee berichten) waardoor een strafbaar “samenweefsel van verdichtsels” ontstond? Ik ben heel benieuwd.

Arnoud

Tesla eist dat beelden van aangereden kinderpoppen worden verwijderd

Tesla eist dat een belangenorganisatie video’s verwijdert waarin auto’s van de fabrikant over etalagepoppen van kinderen rijden. Dat meldde Nu.nl op gezag van The Washington Post donderdag. In die video’s van The Dawn Project zag de nieuwste software van Tesla’s Full Self-Driving-functie meerdere keren een pop ter grootte van een kind over het hoofd. Dat gaf nogal wat ophef, en al snel doken berichten op dat de FSD niet aan zou staan en dat de groep vooringenomen tegen het bedrijf zou zijn.
De test is afkomstig van organisatie The Dawn Project, dat volgens haar site zich zorgen maakt om onveilige software in apparaten zoals auto’s. Directeur Dan O’Dowd vermeldt echter in zijn Twitterbio expliciet Tesla’s FSD te willen verbannen, dus dat komt dan toch wat gekleurd over.

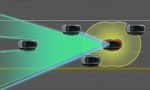
Dan de test. De kern van de video is dat men een pad afbakende met pilonnen en daar midden op de weg een dummy ter grootte van een kind neerzette. De Tesla leek niet of nauwelijks te remmen en rijdt met volle snelheid over de dummy heen. De kritiek was niet mals: we zien bijvoorbeeld dat de mens op de bestuurdersstoel het stuur loslaat, iets dat volgens de algemene voorwaarden niet is toegestaan en leidt tot waarschuwingen. Ook zouden de pilonnen de optie tot uitwijken hebben beperkt.

De kritiek gaf aanleiding tot nieuwe video’s, onder meer deze, waar men op een echte straat zonder pilonnen rijdt, de handen op het stuur blijven en de auto op zich er omheen kon. Desondanks wederom dikke boem. Het scherm laat zien wat het systeem detecteert maar er is geen mannequin of kind te zien. Ook dit gaf weer de nodige kritiek op de wijze van uitvoering.

De video’s en rumoer er omheen gaven Elon “free speech absolutist” Musk aanleiding om een rechtszaak aan te kondigen wegens laster. En ja, juridisch is er een verhaal te maken dat het onrechtmatig is (oneerlijke reclame, zo je wil) een video te publiceren met een onjuiste voorstelling van zaken die extreem gevaar suggereert. Er zijn bedrijven failliet gegaan om zulke dingen.

De vraag is dan wel: wie moet wat bewijzen. Bij een smaad- of lasterclaim moet in de VS de belasterde bewijzen dat de uiting in de feiten onjuist is (opinie is nooit laster of smaad, in hun systeem). Dat komt dus al snel neer op “hoe werkt FSD dan wel”, en dat zal al snel betekenen dat Dawn Project in discovery inzage kan eisen in de documentatie van dat systeem. Zo werkt het in de VS namelijk, alle relevante bewijsstukken moet je aan de wederpartij geven als deel van de procedure. En dat betekent dus dat de wereld mee mag lezen hoe FSD werkt, wat nog interessant kan zijn.

Arnoud

FIOD arresteert 29-jarige ontwikkelaar wiens software verdacht wordt van witwassen met cryptovaluta

stevepb / Pixabay

De fiscale inlichtingen- en opsporingsdienst FIOD heeft op woensdag in Amsterdam een 29-jarige man aangehouden die verdacht wordt van betrokkenheid bij het verhullen van criminele geldstromen door Tornado Cash, een cryptovalutamixingservice. Dat meldde Tweakers onlangs. Het gaf veel ophef: Tornado Cash is niet een dienst van deze man, zelfs niet een stuk software dat hij runt, maar een distributed autonomous organization oftewel een autonoom draaiende dienst waar hij zich niet actief mee bemoeit. Ben je daar wel (strafrechtelijk) aansprakelijk voor?

Tornado Cash is een zogeheten cryptomixer, een dienst waar je meerdere cryptomunten in stopt om dan andere cryptovaluta en/of eenheden terug te krijgen. Daarmee wordt het een stuk moeilijker om iemands cryptobezit terug te traceren tot de historische transacties, zeg maar zoals wanneer je ongezien al je contant geld om zou ruilen voor andere biljetten met andere serienummers. Traceer dat maar eens tot die koffer met gijzelsom van vorig jaar.

Oké, dat was een onaardig voorbeeld want zo schilder ik natuurlijk cryptomixers meteen negatief af als instrument voor criminele activiteiten: witwassen van crimineel geld, verhullen van sporen naar een misdrijf en ga zo maar door. Maar als ik heel eerlijk ben, ik heb grote moeite een legitieme toepassing hiervoor te bedenken. Want ja ik vind dan “het is een neutrale tool waarmee je je privacy beschermt” toch een tikje te generiek als verweer. Of nou ja: naïef. Zeker als ik dan lees dat “minimaal één miljard dollar” (FIOD) van de zeven miljard doorvloeiend cryptogeld vrij zeker crimineel is (14%, andere bronnen komen bij 25%). Dan verwacht je iets meer in de reactie dan obligate opmerkingen over grondrechten.

Bijzonder aan Tornado Cash is dat het niet een dienst is die deze man zelf runt. Het is opgezet als een DAO, zeg maar een softwareapplicatie die op de Ethereum blockchain draait. De ontwikkelaar heeft geen beslissende invloed op wat de software doet, hij kan deze bijvoorbeeld niet aanpassen, ook niet om bugs te fixen. Dat noemen we een “smart contract”, software die zelf beslist wat er gebeurt. In dit geval dan dat alles kan en mag, waaronder witwassen van gestolen geld door Noord-Koreaanse hackergroepen (Lazarus) en de buit van online oplichtingen. Hier botsen dan code as law en statute as law want begin augustus werd Tornado Cash op een sanctielijst gezet vanwege precies zulk witwassen.

De vraag is dan vooral hoe je zoiets kunt handhaven, want een autonoom stuk software juridisch aanpakken, dat gaat niet. Haha, denken techneuten dan, de wet verslagen met een slimme technische truc. Eh nee, denken juristen dan, dan pakken we gewoon de man achter het gordijn en dan houdt het vanzelf op. Vandaar de arrestatie. Ik geef toe: het is een interessante vraag waar jij staat als je iets maakt dat je vervolgens buiten jouw macht vrij laat opereren. Dat gebrek aan controle is een argument waarom jou de gevolgen niet te verwijten zijn.

Ik moest vanwege de vakantie denken aan de Strandbeesten van kunstenaar Theo Jansen: autonome, door de wind voorgedreven constructies die beoogd zijn om autonoom te leven op het strand. Stel zo’n Strandbeest loopt over een slapende zonne-aanbidder heen, met verwondingen tot gevolg. Zouden we dan zeggen dat het Beest aansprakelijk is, of zou de politie toch bij Jansen uitkomen als schuldige aan mishandeling?

Oh, en alvast vooraankondiging: dit soort issues leren begrijpen inclusief wat code as law nu echt betekent? Dan voorintekenen voor ons nieuwe boek!

Arnoud

Hof vindt website geen geautomatiseerd werk en spreekt verdachte vrij

Een man uit Tiel die voor het inbreken op de website van een Haagse huisartsenpost werd veroordeeld tot een gevangenisstraf van twee maanden, waarvan één maand voorwaardelijk, is in hoger beroep vrijgesproken, las ik bij Security.nl. Dit omdat een website volgens het gerechtshof Den Haag niet als geautomatiseerd werk kan worden aangemerkt. Is dat een pietluttig zoeken naar spijkers op laag water of zit hier meer achter?

Eerst een organisatie hacken, en vervolgens voor veel geld aanbieden om het ‘lek’ te dichten. Dat was volgens het OM het business model van de 29-jarige man uit Tiel. Hem werd computervredebreuk ten laste gelegd, het OM kon zijn beroep op “white hat hacken” niet serieus nemen. Het was een mooie casus om eens te bepalen wat er wel en niet kan als je tegen lekken aanloopt en het je werk is die te dichten.

Die kans is gemist, want na een veroordeling in eerste instantie ging de man in hoger beroep. En daar werd hij vrijgesproken vanwege de semantische discussie dat een website geen “geautomatiseerd werk” is zoals de wet dat bedoelt, namelijk “een inrichting die bestemd is om langs elektronische weg gegevens op te slaan, te verwerken en over te dragen”. In 2013 hadden we nog een discussie over die term ‘inrichting’, dat mag best een samenstel van fysieke dingen zijn maar er moeten wel fysieke ding(en) gehackt zijn, uiteindelijk. (Ook de tegenwoordige definitie, die nog niet gold ten tijde van dit feit, vereist een of meer stukken hardware.)

In 2020 deed ditzelfde Hof ook zoiets, toen het ging om het hacken van een Facebook-account: “Een account op Facebook bestaat feitelijk slechts uit een samenstel van gegevens en heeft daarmee geen fysieke vorm. ” Het OM was daar destijds op voorbereid, door subsidiair “de server achter het account” op te nemen als voorwerp van hack, maar dat mocht dan ook weer niet:

Dat geldt eveneens ten aanzien van het tweede en derde gedachtestreepje, aangezien de webserver en/of het netwerk en/of de computer(s)(systemen) achter het Facebook-account waarop de verdachte trachtte in te loggen niet toebehoren aan [slachtoffer 2]. Het tweede en het derde gedachtestreepje uit de tenlastelegging kunnen naar het oordeel van het hof daarom evenmin wettig en overtuigend bewezen worden verklaard.
Nou weet ik dat men in het strafrecht van de precieze is, en het is inderdaad fout om te zeggen dat er bij Jansen is ingebroken als men bij een pand in eigendom Pietersen naar binnen ging. Maar ik snap in deze situatie niet welk belang het Hof probeert te beschermen. Had in die Facebook-zaak Meta als mede-slachtoffer moeten zijn opgevoerd? Dat voelt raar: als Jansen de huurder was van dat pand van Pietersen, dan is “inbreken bij Jansen” toch gewoon juist?

Een jaar later kwam de Hoge Raad met een arrest over ddos-aanvallen, die ook alleen op geautomatiseerde werken kunnen worden uitgevoerd. Daar was in de tenlastelegging alleen opgenomen dat “gegevens toegezonden naar de website “[internetsite 2]” waren, wat kennelijk genoeg was:

Het hof heeft vastgesteld dat de verdachte via de website ‘[internetsite 1]’ zestien Distributed Denial of Service-aanvallen (hierna: DDoS-aanvallen) heeft laten uitvoeren op de website ‘[internetsite 2]’, en dat de toegang tot de website ‘[internetsite 2]’ door deze aanvallen daadwerkelijk (tijdelijk) belemmerd is geweest. Op grond hiervan heeft het hof bewezenverklaard dat de verdachte de toegang tot en/of het gebruik van een geautomatiseerd werk heeft belemmerd. In het licht van de onder 2.5 en 2.6 weergegeven wetsgeschiedenis en gelet op wat hiervoor onder 2.7 is vooropgesteld, geeft dit oordeel niet blijk van een onjuiste rechtsopvatting.
De HR lijkt dus “website” zo te lezen dat “onderliggende serverhardware en netwerkinfrastructuur” er gewoon bij hoort, en heeft er geen moeite mee dat de website-eigenaar een andere entiteit is dan de eigenaar of exploitant van die hardware. Het belang van de strafbaarheid zit hem erin dat die website offline was, of hier dat de verdachte is gegaan waar hij niet mocht zijn. Niet of er een complete lijst bijgevoegd is van de eigenaren van alle componenten.

Dus nee, ik zie niet hoe het Hof in enige redelijkheid tot deze conclusie kan komen.

Arnoud

Trouw: politie houdt van 9 miljoen mensen automatisch levensgebeurtenissen bij

Iedereen met wie de politie ooit contact heeft gehad, staat in de computer. Dat bracht Trouw onlangs (via). De gegevens zijn afkomstig uit de Basis Registratie Personen (BRP) en worden automatisch door politie opgevraagd. De politie verzamelt zo informatie over onder anderen verdachten, slachtoffers, getuigen of mensen die ooit een aangifte hebben gedaan. Dit gebeurt al jaren (al in 2015 waren er zorgen) maar de politie lijkt niet van zins te stoppen. Huh.

De gegevens worden nooit verwijderd, zelfs niet na het overlijden van een persoon. Dat meldt Tweakers erbij. De politie volgt op deze manier steeds meer mensen en bewaart zo ook onnodig informatie die niet langer van belang is voor een bepaalde zaak. Een woordvoerder van de politie reageert naar Trouw met “Voor het gebruik en actueel houden van die gegevens hebben we een juridische grondslag.”

Dat zal de Wet politiegegevens zijn, want artikel 4 lid 1 daarvan bepaalt dat de politie ervoor moet zorgen dat persoonsgegevens in hun bestanden “juist en nauwkeurig” zijn. Ben je dus met iemand bezig, dan is verdedigbaar dat je via de BRP bijhoudt of die persoon verhuist.

Dit is alleen niet hetzelfde als van alle personen die ooit met de politie spraken (het gaat ook over getuigen en mensen die een keer 0900-8844 bellen)  continu de gegevens actualiseren. Want diezelfde Wpg bepaalt ook

De verwerkingsverantwoordelijke treft de nodige maatregelen opdat politiegegevens worden verwijderd of vernietigd zodra zij niet langer noodzakelijk zijn voor het doel waarvoor zij zijn verwerkt of dit door enige wettelijke bepaling wordt vereist.
Als iemand ooit een melding deed van bijvoorbeeld een ongeval of een inmiddels geseponeerd strafbaar feit, dan is er geen reden meer om die gegevens te houden. En als je ze al wil houden voor het geval dat, dan is er geen reden om van die persoon de BPR gegevens er steeds weer bij te pakken. Een historisch dossier is precies dat.

Voor mij zit de verklaring uiteindelijk in de laatste alinea bij Security.nl:

Dat de situatie nog altijd niet is aangepast komt volgens de politie doordat het om grote logge applicaties gaat die niet zomaar zijn uit te zetten.
Het zou me inderdaad helemaal niets verbazen als de applicatie zo gebouwd is dat deze alle betrokkenen uit het eigen bestand synchroniseert met de BRP, en dat er geen selectieknopje is of filter voor “alleen iedereen in actieve dossiers” of “alleen indien betrokkene verdachte” of iets dergelijks. Maar goed: “We hebben zelf de conclusie getrokken dat we met minder gegevens toe kunnen, en daar werken we aan”, aldus Henk Geveke van de korpsleiding.

Arnoud


Molenbeek voert belasting in op zelfscankassa’s, mag dat in Nederland?

nosheep / Pixabay

Supermarkten in Sint-Jans-Molenbeek zullen dit jaar een belasting van 5.600 euro moeten ophoesten per zelfscankassa, las ik bij het Vlaamse Bruzz. Dit als ontmoedigingsbeleid, omdat zelfscankassa’s “gevolgen hebben voor de sociale samenhang in wijken waar veel ouderen wonen, omdat er geen contact is tussen klanten en werknemers.” Wat redelijk klinkt, maar wel bij velen de vraag opriep: mag je dat wel doen als gemeente, regels stellen aan de automatisering van een privaat bedrijf?

Een gemeente is bevoegd regels te stellen aan de huishouding van de gemeente (art. 124 Grondwet). De Gemeentewet werkt dit verder uit, maar de kern is dus dat een gemeente in grote lijnen veel vrijheid heeft in wat er wel en niet mag. De ene gemeente zal bijvoorbeeld inzetten op een ouderwets gezellig centrum met een leuke toestroom van dagjesmensen, de ander gaat voor rust en orde, enzovoorts. Dat is dus helemaal prima.

Uiteraard zitten daar grenzen aan. Juristen noemen dat de boven- en ondergrens. De bovengrens is waar hogere regelgeving geldt, met name de wetten uit Den Haag dus. Een gemeente mag niet zelf bepalen dat bij haar de maximumsnelheid in de bebouwde kom 100 km/uur is, omdat de Wegenverkeerswet daar al 50 als maximum stelt. (Verlagen tot 30 of woonerven aanwijzen mag wel, omdat de Wvw dat toestaat).

Hier gaat het om de ondergrens:

De ondergrens markeert het moment dat gemeentelijke voorschriften in (te) sterke mate treden in de ‘bijzondere belangen der ingezetenen’ en daarmee niet langer in het belang van de gemeente geacht kunnen worden te zijn. … de maatregel moet een relevantie hebben voor de door de gemeente te dienen (openbare) belangen.
Men citeert het arrest ‘Anticonceptivaverordening’ uit 1962, waarin een gemeente (Bergen op Zoom) verbood dat winkels anticonceptiva aanboden. Dat had niets met openbare belangen te maken, maar ging uitsluitend om wat mensen privé thuis doen zeg maar. (Regels over onzedelijkheid in het openbaar mogen natuurlijk wel, maar dat staat dan los van of men het veilig of onveilig doet.)

De vraag is dus hier – als we het in Nederlands recht duiden – of het zo moeilijk maken van zelfscankassa’s een openbaar belang dient of alleen de belangen van ingezetenen, de ondernemers van die supermarkten, raakt. De gemeente noemt twee redenen: de lokale werkgelegenheid (zelfscankassa’s vereisen minder personeel) en de sociale cohesie (ouderen en laagopgeleiden zullen minder vaak naar de supermarkt gaan, want zelfscankassa’s zijn afschrikwekkend).

Zelf vind ik die tweede wel een redelijke kanshebber, omdat sociale cohesie ook raakt aan de openbare orde. Werkgelegenheid is ook een belangrijke maar vind ik minder direct relevant bij dit argument. Maar in Nederland lijkt er minder aandacht te zijn voor de problemen rond zelfscankassa’s dus ik ben benieuwd of hier ooit een verordening tegen komt.

Arnoud

Gemeente Enschede naar rechter wegens AVG-boete Autoriteit Persoonsgegevens

De gemeente Enschede stapt naar de rechter wegens de AVG-boete van 600.000 euro die de Autoriteit Persoonsgegevens vorig jaar wegens wifi-tracking oplegde. Dat meldde Security.nl vorige week. In april 2021 kreeg de gemeente de boete omdat zij “wifitracking gebruikte in de binnenstad op een manier die niet mag.” Weliswaar was het niet de intentie van Enschede om mensen te volgen, maar het kon gewoon gebeuren bij lang genoeg tellen. De wethouder: “Het feit dat de AP die suggestie wel heeft gewekt in haar boetebesluit en in haar media-uitingen, vindt het college van Enschede zeer kwalijk”.

Bij wifi-tracking wordt het signaal van mobiele telefoons gebruikt om groepen mensen in de gaten te houden. In de praktijk gebruiken bedrijven deze techniek bijvoorbeeld in en rond winkelcentra of andere (semi-)openbare plekken. Meestal gaat het dan om via Bluetooth verkregen gegevens, maar ook Wifi signalen kunnen worden gebruikt om tot een identifier te komen.

De kern is dat je vervolgens telt op basis van die identifiers, maar dat zo’n identifier tegelijk ook een persoonsgegeven is dat ook nog eens gebruikt kan worden om iemand te volgen. Dit omdat het gebruikte algoritme om van telefoongegevens tot de identifier te komen altijd hetzelfde resultaat gaf bij dezelfde telefoon. En ja, als je dat gedurende bijna twee jaar allemaal vastlegt dan gaat er iets mis:

De AP heeft vervolgens vastgesteld dat er uit de langetermijntabel van na 1 januari 2019 duidelijke leefpatronen te destilleren zijn. Gezien de regelmatigheid van de patronen kan redelijkerwijs worden geconcludeerd dat de bij het patroon horende registraties toebehoren aan één mobiel apparaat. De leefpatronen kunnen bijvoorbeeld iemands woon- of werkplek prijsgeven, maar ook gevoeligere gegevens zoals bezoeken aan medische instellingen.
Natuurlijk had de gemeente alleen het doel om algemene cijfers over drukte vast te stellen, zodat je bijvoorbeeld weet wanneer je de straatvegers kunt sturen (als het rustig is) of dranghekken (waar het straks niet rustig is) om eens een paar onschuldige toepassingen te noemen. Ik zou ook niet direct weten wat ik als wethouder zou moeten met gedetailleerde logs over al mijn burgers en hun wandelpaden in het centrum.

De boosheid van de gemeente verrast me een beetje. Het lijkt erop dat hier zich het vage concept ‘persoonsgegeven’ wreekt. Dat zijn natuurlijk gegevens waarmee iemand identificeerbaar is, maar dat is niet hetzelfde als weten wie iemand is. Beter gezegd: het serienummer van je mobiele telefoon is natuurlijk niet hetzelfde als de naam in je identiteitskaart. Volgens de AVG zijn beide echter gelijk – identificatoren. Enschede wist met haar systeem natuurlijk totaal niet welke namen er bij die passanten hoorden, en ik geloof graag dat het kwalijk is om te horen dat je dat wél zou doen. Wat de AP zegt, is dat ze dat serienummer niet mochten bijhouden, en dat is natuurlijk iets anders.

Er is ook nog iets met afgeknipte MAC adressen waardoor men denk ik wilde anonimiseren, maar dat ging niet helemaal goed want de resultaten konden nog steeds gekoppeld worden. Ik denk omdat het aantal Enschedeërs met dezelfde MAC prefixen op dezelfde tijden in de zelfde buurt erg klein is.

Arnoud

Minister stuurt wetsvoorstel dat doxing strafbaar moet maken naar Tweede Kamer

De Nederlandse minister van Justitie en Veiligheid Dilan Ye?ilgöz-Zegerius heeft een wetsvoorstel dat doxing strafbaar moet stellen, naar de Tweede Kamer gestuurd. Dat meldde Tweakers vorige week. Doxing is de wat merkwaardige internetterm voor “iemands identiteit achterhalen”, waarbij het eigenlijk altijd gaat, zoals het wetsvoorstel zegt, om het gebruik van persoonsgegevens voor intimiderende doeleinden. De maximale straf moet een jaar cel of 9000 euro boete worden.

Het wetsvoorstel is breed geformuleerd maar focust nadrukkelijk op – wat Grapperhaus al zei – het onthullen van identiteit of woonadres van politie of andere ambtenaren:

Degene die zich persoonsgegevens van een ander of een derde verschaft, deze gegevens verspreidt of anderszins ter beschikking stelt met het oogmerk om die ander vrees aan te jagen dan wel aan te laten jagen, ernstige overlast aan te doen dan wel aan te laten doen of hem in de uitoefening van zijn ambt of beroep ernstig te hinderen dan wel ernstig te laten hinderen, wordt gestraft met gevangenisstraf van ten hoogste een jaar of geldboete van de derde categorie.
Het Tweakers-artikel meldt “Niet alleen daders vallen onder de wet. In het voorstel wordt ook gesproken over faciliterende partijen zoals internetplatforms. ” Maar voor de duidelijkheid: er is geen aparte nieuwe strafbaarstelling of medewerkplicht voor zulke partijen. Het mechanisme is gewoon notice-takedown, immers als een klant iets evident strafbaars doet en de provider wordt daarvan op de hoogte gesteld, dan moet deze dat bericht offline halen of blokkeren. En nu doxing dus strafbaar wordt, dienen providers ook daarbij in te grijpen.

Wel nog belangrijk is dat voorlopige hechtenis mogelijk is bij verdenking van dit misdrijf, het komt op de lijst van artikel 67 Strafvordering. Dat heeft meer effecten, zoals dat huiszoeking mogelijk is (art. 55a Sv) en vingerafdrukken mogen worden afgenomen (art. 55c). Ook is pseudokoop of -dienstverlening mogelijk (art. 126i), wat handig kan zijn als de verdachte in het openbaar alleen zegt dat hij de gegevens heeft maar ze alleen op individueel verzoek verstrekt. Dan kan een undercoveragent ze kopen, iets dat normaal lastig kan liggen vanwege uitlokking.

Natuurlijk blijven er bewijsproblemen, zoals dat oogmerk: als iemand een adres online zet met alleen knipogende smileys of “wie stuurt er een bloemetje”, kun je daar dan uit afleiden dat het gaat om vrees aanjagen of overlast aandoen? Dat is geen nieuw probleem in het strafrecht, hoe je een oogmerk bewijst.

Wat in ieder geval niet van belang is, is of de gegevens al ergens in het openbaar staan. Waar het om gaat, is of de verdachte ze publiceert met dat oogmerk van vrees aanjagen. Dat kan net zo goed als je de gegevens van de KVK ophaalt of uit een door het slachtoffer zelf gepubliceerd document, of voor mijn part het online telefoonboek.

En als laatste: ik lees her en der dat mensen de straf nogal laag vinden als maximum. Dat snap ik, maar realiseer je dat dit bedoeld is voor een situatie waarin alleen een publicatie met dreigend oogmerk te vinden is. Als er meer gebeurt, zoals dat mensen daadwerkelijk langsgaan, dan kun je het ook spelen via medeplichtigheid aan opruiing of bedreiging. En de opsporingsmiddelen in kunnen zetten is denk ik het werkelijke voordeel voor Justitie: de kans is groot dat er meer te vinden is als je langsgaat.

Arnoud

Britse waakhond start onderzoek naar overname Activision Blizzard door Microsoft

De Competition and Markets Authority (CMA) is een onderzoek gestart naar Microsofts overname van Activision Blizzard, las ik bij Tweakers. Tot die overname ter waarde van 68,7 miljard dollar werd in februari besloten, maar vanwege de grootte van beide bedrijven op de game-markt startten diverse markttoezichthouders een onderzoek. Naast de Amerikaanse Federal Trade Commission dus ook de Britten. Wat natuurlijk de vraag opriep: Hoe kan een Brits bedrijf zich bemoeien met de overname van een Amerikaans bedrijf door een Amerikaans bedrijf?

Het juridische antwoord is heel simpel: de CMA gaat over marktmacht op de Britse markt, en als een overname door Microsoft invloed heeft op die markt dan mag de CMA daar wat van vinden. Om precies diezelfde reden zou onze ACM ook een onderzoek mogen doen (en een bindend besluit zoals een verbod mogen geven) naar deze zelfde overname.

Dat voelt natuurlijk raar, omdat de overnameovereenkomst naar Amerikaans recht is. Maar dat is niet echt een argument in deze discussie, want het gaat dus om de effecten op andere markten zoals Groot-Brittannië of Nederland. Dat kun je niet buitenspel zetten door een rechtskeuze in je overeenkomst, of zelfs de vestigingsplaats van de partijen.

De interessante vraag is: wat gaat er gebeuren als de Amerikaanse FTC zegt dat de overname prima is maar de CMA deze afkeurt vanwege te grote negatieve effecten in het perfide Albion? Het ligt voor de hand dat MS en AB dan doorzetten, maar dat kan tot boetes en/of dwangsommen leiden in Groot-Brittannië. Handhaven van de incasso kan dan leiden tot verstoring van de bedrijfsvoering in het land, met als extreme consequentie dat men weg kan gaan. Maar dat is zeldzaam. In februari hadden we discussie over Facebook, dat zou hebben gedreigd uit Europa weg te gaan als er niet snel een nieuw Privacy Shield zou komen. Ik zie het niet gebeuren.

Arnoud