Hoe moet de universiteit Maastricht omgaan met de Clop ransomware?

De universiteit van Maastricht kampt mogelijk nog de hele kerstvakantie met hinder van een grote cyberaanval, waardoor nagenoeg alle universiteitssystemen platliggen. Dat meldde de NOS eind vorig jaar. Het gaat om ransomware, software die data versleutelt tenzij losgeld wordt betaald – in dit geval het Clop virus. Er is aangifte gedaan en volgens universiteitsblad Observant is een team van zo’n 25 IT-experts dag en nacht bezig om de aanval te ontmantelen. Ik kreeg in de kerstvakantie vele mails van met name studenten over waar ze nu staan met bijvoorbeeld hun afstuderen, maar de interessantste vraag kwam van een lezer die zich afvroeg of de verzekeraar van de universiteit gaat betalen. Dat schijnt namelijk normaal te zijn?

Net voor de kerst werd de universiteit getroffen door het Clop virus, dat zich blijkt te richten op grote instellingen en overheden. Het virus versleutelt niet alleen individuele bestanden (zoals de meeste ransomware) maar ook netwerken: alle dhcp-servers, Exchange-servers, domeincontrollers en netwerkschijven zouden versleuteld zijn. Dan heb je best wel een probleem als organisatie, zoals nu ook blijkt uit de enorme inspanning die de universiteit samen met Fox-IT levert om alles weer te herstellen.

Het plan was om begin januari weer gewoon open te gaan, zij het met natuurlijk nogal wat beperkingen qua netwerkverkeer, toegang tot studie-informatie en ga zo maar door. Er is nog niets over regelingen bekend, maar dit lijkt me zo’n evident geval van overmacht dat zaken als deadlines of inleverdata zonder problemen opgeschoven kunnen worden.

Die ene lezer had nog best een punt: het is niet ondenkbaar dat een verzekeraar het losgeld betaalt wanneer ransomware heeft toegeslagen bij een polishouder. Zakelijk is het immers puur een rekensom: wat kost het om het hele systeem terug te zetten, en hoe hoog is het losgeld? Verrassend genoeg blijken veel ransomware-verspreiders namelijk gewoon de sleutel te geven als je betaalt. Logisch vanuit hun perspectief, want dan gaan de betalende slachtoffers anderen adviseren om ook te betalen. En dit soort misdaad moet het van vele gewillige slachtoffers hebben.

Voor een individueel slachtoffer is het dus niet gek om gewoon te betalen, hoewel maatschappelijk gezien dat natuurlijk buitengewoon onwenselijk is. Voor een verzekeraar voelt het gekker: die heeft meer klanten die mogelijk slachtoffer kunnen worden, en veroorzaakt zo meer claims bij zichzelf (en concullega’s). Maar voor het individuele geval zou het ook bij de verzekeraar een prima oplossing kunnen zijn.

Ik ken geen wet die expliciet verbiedt dat een verzekeraar losgeld betaalt. Als de verzekeraar dit in de polis zet als recht, dan zou dat waarschijnlijk in strijd met de openbare orde of goede zeden zijn (art. 3:40 BW). Maar dat levert volgens mij alleen op dat de klant de verzekeraar niet kan dwingen te betalen (een dergelijke verbintenis is immers nietig) of dat de verzekeraar het geld als onverschuldigd betaald kan terugvorderen bij de ransomware-verspreider (en dat heeft geen betekenis). Ik ken geen artikel uit het wetboek van strafrecht dat je tegen zo’n betalende verzekeraar in kunt zetten. Waarschijnlijk is het nooit verboden omdat niemand er aan gedacht heeft dat dit grootschalig een ding kon worden – bij traditionele gijzelingen is de politie er meestal bij betrokken, en die kan dan bepalen wat wijsheid is.

Arnoud
Beter blijf je van je telefoon en WhatsApp af als de ACM binnenvalt

De Autoriteit Consument & Markt (ACM) heeft aan een bedrijf een boete van 1.84 miljoen euro opgelegd omdat ze een onderzoek van de ACM heeft belemmerd. Dat meldde de toezichthouder onlangs. Medewerkers van het bedrijf dat wordt onderzocht voor het maken van concurrentievervalsende afspraken, hebben WhatsApp groepen verlaten en chats gewist tijdens een inval van de ACM. Die viel daar binnen omdat het bedrijf werd verdacht van overtreding van de Mededingingswet, zeg maar kartelvorming. En dan is het natuurlijk wel héél erg de bedoeling dat iedereen van zijn spullen afblijft en geen bewijs gaat zitten vernietigen.
De inval gebeurde in 2018, het bedrijf wordt niet genoemd omdat het onderliggende onderzoek naar die kartelvorming nog niet is afgerond. Het bedrijf zou met andere bedrijven samenspannen om de markt te verpesten, maar vanwege anonimisering is niet precies duidelijk op welke manier. Het zou bijvoorbeeld prijsafspraken kunnen zijn (samen gelijkluidende offertes maken, of afspreken dat de rest even wat hoger offreert zodat jij deze keer de opdracht krijgt), of samen coördineren hoe een concurrent uit de markt te houden, of ga zo maar door.

In ieder geval iets dat de ACM ernstig genoeg vond om een onaangekondigde inval te doen. Doel daarvan is om bewijs te vergaren om de zaak rond te krijgen, iets wat lastig is omdat dergelijke verboden afspraken (“onderling afgestemde feitelijke gedragingen”) natuurlijk niet formeel in notulen vastliggen. In dit geval bleken medewerkers dus WhatsApp in te zetten om af te stemmen met die andere partijen – althans waarschijnlijk, want vlak na de inval bleken mensen uit relevante groepen te zijn gestapt en chats te hebben gewist.

De ACM was daar natuurlijk niet blij mee, maar het is goed te lezen dat de directie zelf dat ook niet was:

Volgens de advocaat hebben zij, toen hij en de leidinggevende medewerker rond 13:30 uur erachter kwamen dat één van de hierboven genoemde werknemers chats had gewist, de relevante werknemers van de Onderneming onmiddellijk de instructie gegeven van al hun app-berichten af te blijven en uit geen enkele app-groep te stappen dan wel berichten te wissen.

Het bedrijf gaf vervolgens volledige medewerking aan het onderzoek en verstrekte zelfs meer informatie dan waar ze van de wet verplicht toe waren. Dat laat voor mij wel zien dat dit geen bewuste tactiek was om die berichten te laten wissen en dan te zeggen “ja sorry eigengereide medewerker, had niet mogen gebeuren”.

Desondanks kiest de ACM er voor om een boete van 1.8 miljoen euro op te leggen, als duidelijk signaal dat dit écht niet door de beugel kan. En vooral als signaal dat je als werkgever moet zorgen dat je werknemers dit niet kunnen doen, ook niet op eigen houtje. Ik verwacht dus dat de nodige bedrijven nu beleid gaan maken dat WhatsApp niet meer mag en/of dat de chats centraal gelogd moeten worden. Maar ja, als mensen de Mededingingswet willen gaan overtreden dan verzinnen ze daar ook weer een oplossing voor.

Arnoud

Is met dat cameradatalek die camera zelf nu ondeugdelijk geworden?

Een datalek bij de ‘slimme’ camera’s van merken Apexis en Sumpple treft 14.000 exemplaren in Nederland, meldde onder meer Tweakers en RTL. De database van de fabrikant waarop inloggegevens opgeslagen worden, is slecht beveiligd en de gebruikerswachtwoorden staan er in plaintext, waardoor praktisch iedereen kan meekijken bij willekeurige camera’s. Bepaald pijnlijk, laakbaar en juridisch zonder meer een datalek (en ja dat valt onder de AVG ondanks de Chinese vestigingsplaats), maar het riep ook de vraag op of je met die camera dan terug kan, het ding is immers niet conform de gewekte veiligheidsverwachtingen. Daar heb ik toch enige twijfels over.
RTL legt uit wat er misgegaan is:

Apexis, het moederbedrijf van Sumpple, bewaart de e-mailadressen en wachtwoorden van gebruikers in een [via internet toegankelijke] database. Het wachtwoord voor deze database is zo belabberd dat hij voorkomt in de lijst met slechtste wachtwoorden ooit. Het is daardoor voor kwaadwillenden kinderlijk eenvoudig om toegang te krijgen tot deze zeer gevoelige gegevens.

Dan kun je nog zo’n sterk wachtwoord kiezen, als een fabrikant dat zonder enige noemenswaardige beveiliging in een database noteert dan heb je natuurlijk alsnog nul beveiliging. En door de koppeling met emailadres is het dan leuk zoeken voor een aanvaller.

Die dienst is dus zo lek als een mandje, en ik zou er zeker voor zijn als de Europese importeur van deze gluurcamera’s een forse boete van de AP of bevoegde buitenlandse collega krijgt. Het is immers een datalek met impact, en omdat er structureel gegevens van Europeanen in die database gaat valt dat onder de Europese AVG ook al staat de server in China.

Mijn twijfel over of de camera ook nonconform is (in de zin dat je nu terug mag en herstel of vervanging eisen, art. 7:17 BW) is dat de camera zelf volgens mij niet slecht ontworpen of geprogrammeerd is. De fout zit in de dienst waarmee de camera via internet met de app communiceert, of beter gezegd met een daarbij behorende database. Betekent dat dat het apparaat zelf ook fout is? In het algemeen denk ik van niet, mijn televisie is ook niet ineens nonconform nu Ziggo het analoge TV signaal heeft gestaakt. Maar misschien hier toch wel, omdat apparaat en dienst onlosmakelijk met elkaar verbonden zijn. Maar ik blijf ermee worstelen, het voelt niet logisch om fouten in dienstverlening als nonconformiteit van een daarbij benodigd product aan te merken.

De Nederlandse overheid werkt samen met de Europese Commissie aan een keurmerk voor slimme apparaten, lees ik dan nog bij RTL. Dat komt er pas in 2021 en mij is nog steeds niet duidelijk wanneer iets a) een slim apparaat is en b) hoe dat keurmerk datalekken gaat voorkomen. Zit er een voorafgaande screening en analyse door TNO aan vast?

Arnoud

Is het inbouwen van backdoors in je encryptiesoftware verplicht?

Een lezer vroeg me:

In Australië is sinds vorig jaar een wet van kracht die techleveranciers verplicht om backdoors in te bouwen in hun software als die end-to-end encryptie toepast. Hoe zit dat in Nederland, geldt die plicht bij ons ook zo?

Eind vorig jaar is in Australië inderdaad een wet aangenomen, de Assistance and Access Bill 2018. Deze geeft opsporingsdiensten de macht om bij technologieleveranciers te eisen dat deze decryptiesleutels afgeven, maar ook om een backdoor in te bouwen zodat men stiekem mee kan lezen.

Met name hoe snel en sneaky die wet is doorgevoerd, gaf veel reuring. Maar ook het principe natuurlijk dat je backdoors in moet bouwen, dat is een uniek precedent in de securitywereld. Want nee, in Nederland (of Europa, of de VS) bestaat niet zo’n zelfde wet.

Alle Westerse landen hebben regelgeving dat een dienstverlener die toegang heeft tot berichten van een klant, die af moet geven onder zekere voorwaarden. In Nederland is de grens relatief hoog: als het “belang van het onderzoek dit vordert” bij een ernstig misdrijf (art. 126m Strafrecht) moet een communicatie-aanbieder de decryptie ongedaan maken van berichten die via hem lopen.

Er is echter in Nederland – noch in Europa, noch in de VS – een plicht om encryptie zo te bouwen dát je kunt decrypten. Ja, als je een telecomdienstverlener bent dan moet je netwerk aftapbaar zijn (art. 13.1 Telecommunicatiewet) maar internetdiensten zijn per definitie geen telecomdiensten.

Leveranciers van telecomproducten of internetcommunicatieproducten (waaronder software) hebben op dit moment geen plicht om backdoors in te bouwen. Ik weet in Europa niet van enig plan om dergelijke functionaliteit verplicht te gaan stellen, maar je weet natuurlijk nooit.

Arnoud

Kan een it-werknemer worden ontslagen als hij ransomware binnenlaat?

Een lezer vroeg me:

Verschillende steden in de VS zijn met ransomware besmet geraakt omdat personeel een besmette e-mailbijlage opende. Nu heeft één van deze steden een it-medewerker ontslagen. Zou dat in Nederland kunnen, iemand ontslaan omdat zijn gedrag tot een infectie leidde, bijvoorbeeld omdat hij een bijlage opende of een update niet installeerde?

Het lijkt me uitermate onwaarschijnlijk dat in Nederland iemand wordt ontslagen enkel vanwege het feit dat door zijn handelen een ransomware-infectie uitbrak.

Natuurlijk is het bepaald slordig als je als werknemer een besmette e-mailbijlage opent, zeker als je op de it-afdeling werkt en dus (zo mag je vermoeden) enige kennis over it, beveiliging en risico’s hebt. Maar slordig je werk doen of onoplettend bezig zijn onder werktijd is simpelweg niet genoeg om tot ontslag over te mogen gaan. Of iets preciezer gezegd: één geval van disfunctioneren is geen reden voor ontslag.

Een disfunctionerende medewerker kun je in Nederland pas ontslaan als je het nodige hebt gedaan (https://www.arbeidsrechter.nl/disfunctioneren-van-de-werknemer-transitievergoeding-schorsing-ontbindingsprocedure) om verandering te brengen in het functioneren van de medewerker. De werkgever moet de medewerker daarbij expliciet informeren over wat er misgaat en hoe dat beter kan, en heeft een zorgplicht dat de werknemer dit ook werkelijk beter gaat doen. Bij it-gerelateerd disfunctioneren moet de medewerker dus op cursus, even kort door de bocht. En pas als hij daarna hardnekkig domme dingen blijft doen, kun je aan ontslag denken.

Ook helpt het behoorlijk bij een ontslagaanvraag om duidelijke regels gesteld te hebben, die dan zijn overtreden ondanks de training en awareness daarover die je als werkgever eraan hebt gegeven. (Enkel dus iets in een reglement zetten of via de mail mededelen is juridisch dus betekenisloos.)

Dan heb je ook nog de ontslag op staande voet, maar bij security incidenten moet iemand het dan wel héél bont hebben gemaakt wil je daartoe over kunnen gaan. Enkel een besmette bijlage openen -ook al ben je de security officer- zou ik als te weinig zien om dit paardenmiddel in te kunnen zetten. Al is het maar omdat een groot deel van de schade bij het bedrijf dan ook komt door gebrekkige beveiliging en backups, en ik het gevoel zou hebben dat het ontslag meer een vorm van afreageren is dan een daadwerkelijke proportionele respons op verwijtbaar handelen.

Arnoud

Kun je de IoT-eigenaren van een botnet aansprakelijk stellen voor je schade?

Een lezer vroeg me:

Stel dat je als partij wordt aangevallen door een botnet dat is geactiveerd vanuit allerlei IoT-systemen. En stel dat ik een aantal van die systemen kan herleiden tot hun Nederlandse eigenaren, laten we zeggen professionele partijen (bedrijven). Kun je dan die eigenaren aansprakelijk stellen voor je schade?

Wanneer je in Nederland schade lijdt door iemands onrechtmatig handelen, dan kun je dat inderdaad verhalen. Het uitvoeren van een denial-of-service aanval (wat ik maar even als invulling van die aanval kies, een computervredebreuk met datavernieling kan natuurlijk ook) is onrechtmatig want strafbaar, dus de dader(s) van zo’n aanval kun je aansprakelijk stellen.

Meestal is het grootste probleem dat je die aanvallers niet kunt achterhalen, maar bij een botnet dat bestaat uit gehackte IoT-apparaten (lees: nalatig slecht ontworpen en geupdatete kastjes) kan dat inderdaad wel eens anders komen te liggen. Daar wordt nul moeite gedaan de afkomst te verhullen, en als de IP-adressen van die apparaten ook nog eens tot bedrijven te herleiden zijn dan heb je inderdaad vrij snel het adres voor een civielrechtelijke dagvaarding.

Het probleem hier is denk ik lastiger: in hoeverre kun je deze IoT-eigenaren juridisch een verwijt maken? Oftewel hebben zij wel onrechtmatig gehandeld? Zij hebben niet zelf de aanval geïnitieerd of gecoördineerd, dat was de botnet-herder immers. Op eerste gezicht zijn ze dan als willoos werktuig (prachtige juridische term) aan te merken, en daarmee niet aansprakelijk.

Als je de strafwet erbij pakt, dan is er wellicht nog een haakje: artikel 350b Strafrecht verklaart het strafbaar als het jouw schuld is dat een aanval zorgt voor schade (zoals ontoegankelijk zijn van een dienst of gewist worden van gegevens) bij een slachtoffer. Schuld is hier een trapje lager dan opzet (dat staat in 350a), dus kan ook mensen treffen die geen aanval wilden uitvoeren maar dat toch verweten kan worden.

De analyse of sprake is van schuld is juridisch een heel verhaal maar kort door de bocht komt het er voor mij op neer dat ze hun gedrag eigenlijk gewoon hadden moeten aanpassen. Hoe kon je dat nou laten gebeuren, had nou even nagedacht.

Persoonlijk ben ik van mening dat als je als bedrijf zogenaamde smart spullen in gebruik neemt, je moet zorgen voor een goede beveiliging daarvan. Anno 2019 moet iedereen (zakelijk dan) weten dat die apparaten zo lek als een mandje zijn, dus daar moet je dan maatregelen tegen nemen. Doe je dat niet, dan ben je nalatig en wat mij betreft aansprakelijk voor schade. Daar staat tegenover dat je door de leveranciers snel omver geblazen wordt met mooie taal dat die apparaten veilig zijn, en het is vaak gewoon lastig na te gaan óf je apparaten veilig zijn, de laatste firmware hebben et cetera.

Als laatste kanttekening geldt wel dat je als zo’n schuldige alleen aansprakelijk bent voor de schade van jóuw bijdrage, niet voor de gehele schade die al die kastjes samen hebben aangericht. Dat zal bij een gemiddelde aanval nog eens best beperkt zijn, als je überhaupt al een getal kunt plakken op de precieze bijdrage van dat ene kastje van die ene strandtent met gehackte surfweercam of die smart koelkast van die hippe startup.

Arnoud

Overheid lanceert nieuwe versie van KopieID-app

De Rijksdienst voor Identiteitsgegevens heeft een nieuwe versie van de KopieID-app gelanceerd die het eenvoudiger voor gebruikers moet maken om een kopie van hun identiteitsdocument te maken. Dat meldde Security.nl vorige week. Er zijn de nodige verbeteringen doorgevoerd; zo is het et doorstrepen nu eenvoudiger gemaakt en is het watermerk beter leesbaar. Ook kan de kopie nu worden opgeslagen voor later gebruik en is het versturen vergemakkelijkt. Allemaal mooie stappen binnen het gegeven “men wil een kopie van mijn ID, hoe maak ik dat veiliger” maar ik erger me dood dat het nodig is. Zeker in combinatie met dit bericht dat “we” onze identiteitsbewijzen kwijtraken en dat “we” dus beter op moeten letten. Dat is toch de wereld op zijn kop?
De KopieID app is een hele handige oplossing voor het probleem dat veel mensen bij organisaties tegenkomen: die willen een kopie van je identiteitsbewijs, en slaan daarmee allerlei overbodige en risicovolle gegevens op, zoals je pasfoto of je burgerservicenummer. Deze app komt je dan te hulp, je kunt dan een kopie inleveren met een watermerk (waarmee vaststaat wie de data lekte) en niet-nodige gegevens netjes uitgebalkt (zodat de impact van een datalek minder is). En ik kom zowaar steeds vaker organisaties tegen die dat accepteren, een digitale kopie via deze app in plaats van “geef nou maar gewoon je rijbewijs, of wil je die auto niet”.

De hamvraag voor mij blijft echter altijd, hoezo moet je überhaupt een kopie van mijn rijbewijs, paspoort of identiteitsbewijs maken? Daar komt meestal geen antwoord op, of het is “dat is nu eenmaal het proces” of tegenwoordig de nog leukere “dat moet van de AVG, u weet wel die privacywet, misschien heeft u er van gehoord”. Ik moet me dan altijd héél erg inhouden met uitleg waarom dat helemaal niet moet van de AVG.

Want nee, als hoofdregel kun je prima zeggen dat de AVG noch andere wetgeving van organisaties eist dat ze een kopie van je identiteitsbewijs bewaren. Er zijn bedrijven (met name banken) die verplicht een kopie moeten hebben, maar die kunnen daar een specifieke wettelijke regel over aanwijzen. Verreweg de meesten doen het omdat ooit intern bedacht is dat het handig is als check of een identiteitscontrole goed is uitgevoerd, en omdat je achteraf dan dat kopietje kunt laten zien aan politie of rechtbank als bewijs. En dat is leuk en aardig maar natuurlijk zwaar overdreven. In veel gevallen kun je prima volstaan met het nummer van de identiteitskaart noteren. Daarmee is de identiteit terug te halen, wat genoeg moet zijn bij een aangifte.

En oh ja, dat andere bericht. In 2018 zijn in Nederland bijna 340.000 officiële identiteitspapieren als vermist of gestolen opgegeven, las ik bij de NOS. “Veel mensen zijn zich niet bewust van de risico’s. Mijn advies is: let op uw identiteitsbewijzen”, aldus staatssecretaris Knops. De boodschap begrijp ik, maar ik mis wel heel erg de focus op de bedrijven die identiteitsbewijzen bewaren of kopiëren. Dáár zitten toch de risico’s?

Kunnen we niet vanuit de overheid eens zeggen, als u een kopie ID maakt dan bent u strafbaar tenzij? Of heel simpel, in die app eerst een checklistje met drie vragen doorlopen en dat een filmpje van Knops dan zegt “Hoho bedrijfje, dit mag u helemaal niet van de AVG!”

Arnoud

Is een maximale wachtwoordlengte in strijd met de AVG?

Een lezer vroeg me:

Ik kom nog geregeld bedrijven en verenigingen tegen die wachtwoorden van maximaal 12 karakters accepteren. Als je ze hierop aanspreekt zeggen ze dat dit voldoende is of het later zal worden aangepast. Maar de AVG verplicht dat er “passende technische én organisatorische maatregelen” worden genomen om een adequaat beveiligingsniveau te waarborgen. Twaalf karakters is tegenwoordige echt niet meer adequaat. Handelen de instanties die wachtwoorden van maximaal 12 karakters accepteren in strijd met de AVG?

Daar lijkt het wel op. Een goed wachtwoord is een van de belangrijkste technische beveiligingsmaatregelen die je kunt nemen. In de praktijk wordt vaak binnengedrongen met een geraden wachtwoord, dus hoe sterker je dat wachtwoord tegen gokken kunt maken, hoe beter.

De AVG zegt zelf niet precies aan welke eisen een wachtwoord moet voldoen, alleen dus dat de maatregelen die je neemt “passend” moeten zijn gezien de risico’s, de stand der techniek en andere relevante factoren. Kort gezegd: je moet kunnen verantwoorden waarom je de keuzes maakte die je maakte, en waarom het niet sterker hoefde dan het was.

In mijn ervaring wordt zelden echt nagedacht over wachtwoordbeleid, met name als het gaat om de lengte van wachtwoorden. Er is het nodige onderzoek gedaan naar bijvoorbeeld hoe vaak een wachtwoord gewijzigd moet worden (nooit, als het maar sterk is) of hoe sterk ze moeten zijn (12 karakters is wel het minimum inderdaad) maar je ziet dat niet snel terug in bestaande implementaties van password-based access control. En dat is jammer.

Ik zou dus zelf geneigd zijn om te zeggen, wie een maximale lengte op wachtwoorden afdwingt zit fout onder de AVG, tenzij hij een heel goed verhaal heeft waarom het nódig is dat het wachtwoord niet langer is. Ik kan me dat verhaal niet voorstellen, maar goed, ik probeer een open mind te houden hierbij. “Onze software werkt nu eenmaal zo” of “Wij zijn nog nooit gehackt” is natuurlijk géén goed verhaal.

Arnoud

Mag mijn werkgever uit mijn naam mails versturen voor het werk?

Een lezer vroeg me:

Op het forum van Security.nl las ik de vraag over een werkgever die in mailboxen van personeel zit en van daaruit ook in hun naam mail verstuurt. Mag dat zomaar?

Er is natuurlijk geen wet die letterlijk dit verbiedt. Dit is iets waar je vanuit de norm van goed werkgeverschap samen uit moet komen, en helaas is dat bij dit soort types vaak wat lastiger dan zou moeten.

Hoofdregel is dat de werkgever bepaalt hoe het werk wordt uitgevoerd. Hij moet daarbij rekening houden met de privacy van de werknemer, maar als hij alle uitgaande berichten wil screenen of zelfs wil dicteren wat er in je brieven moet staan, dan is dat binnen de redelijkheid gewoon zijn recht. Ook als jouw naam er onder staat.

Ongevraagd en zonder inspraak mails versturen uit naam van de werknemer vind ik een ander verhaal. De werknemer moet wel ongeveer weten wat er namens hem of haar wordt gezegd. Ik denk dus niet dat dat kan, tenzij er expliciet bij staat “verzonden door X uit naam van Y” of iets dergelijks.

Toegang tot de mailbox kan nodig zijn om die mails van klanten op te vangen, of om in oude mails te zoeken wat er in het verleden is gezegd. (Natuurlijk, dat kan ook in een centraal CRM-systeem of ticketsysteem zitten maar niet elk bedrijf heeft dat.) Daar moeten dan regels over worden gemaakt in het ICT-reglement, zodat de werknemer weet hoe en wanneer de werkgever toegang mag krijgen tot de mailbox. En die regels mogen niet zijn “de baas mag op ieder moment alles”, er moet wel enige nuance in zitten.

Arnoud

Mag je iemand er publiekelijk op wijzen dat hij heel dom privéinformatie publiceert?

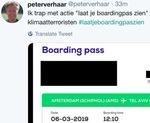
“Zet nooit, maar dan ook helemaal nooit, je boardingpass op Twitter @peterverhaar. En roep al helemaal niet mensen op om het te doen.” Aldus techjournalist Daniel Verlaan op Twitter vorige week. Aanleiding was een actie van bankier Verhaar tegen de ‘klimaatterroristen’ waarbij je door een Tweet met je boardingpass laat zien dat je tegen klimaatverandering bent. Of zoiets. Bepaald handig is die oproep niet: zoals journalist Verlaan liet zien, kun je met de informatie op een boardingpass erg veel doen: “Ik weet nu naast jouw privégegevens ook de namen, e-mailadressen en telefoonnummers van je vrouw en dochter.” Maar mag je dat wel achterhalen, met die informatie?

Natuurlijk is het in principe computervredebreuk om in te loggen met publiek aangetroffen accountgegevens, zoals een boardingkaartnummer en een achternaam. Je dringt dan binnen in een systeem onder de hoedanigheid van de luchtpassagier, en je weet dat je daar niet mag zijn in die hoedanigheid. Dat de gegevens publiek te vinden waren, maakt daarbij niet uit. (Als je ooit denkt “de informatie is publiek dus ik mag X”, dan heb je -als vuistregel- juridisch geen gelijk.)

Punt is natuurlijk dat Verlaan werkt als journalist, en daarbij technologie en met name security als aandachtspunt voor zichzelf geclaimd heeft. Hij bouwde onder meer de site Laat je niet hack maken, die mensen in gewone taal uitlegt wat wel en niet verstandig is bij online security. En als zo’n journalist ziet dat iemand met een profiel als Peter Verhaar publiekelijk oproept om zoiets doms te doen, dan snap ik meteen dat hij dat publiceert. Zoals een twitteraar het vergeleek: “ik ben tegen de bankmaffia, u ook, post dan uw creditcard voor en achter”.

Een journalist mág zoiets ook, in het kader van het aan de kaak stellen van een misstand. Ook als daarbij een strafbaar feit nodig was. Als journalist mag je soms net een klein stapje verder gaan, als dat in het belang is van je publicatie en je geen andere manier hebt om je punt te maken.

De vraag is dus, had Verlaan die noodzaak om in te loggen en die gegevens van vrouw en kind te noteren en (geanonimiseerd) te publiceren? Ik zou zeggen van wel: Verhaar begaat zo’n ernstige en onverantwoorde fout dat daar onmiddellijk een signaal tegen gegeven moet komen. En iemand die zo oliedom is, zal van enkel “dat is niet handig!!1!” van een nerdjournalist (sorry Daniel) niet onder de indruk zijn. Die persoonlijke informatie is dan nodig om direct het signaal te geven, doe dit niet, houd ermee op. Dus ja, dit mocht.

Arnoud