Robots onderhandelen net zo min als onderzeeboten zwemmen #legaltechtuesday

Een nieuwe tool wekt verwachtingen. Computers zien er betrouwbaar uit, nieuwe tools nog meer en nieuwe tools met de sticker “Artificial Intelligence” al helemaal. Dat belooft veel! Helemaal als het dan gaat om AI die dingen (bijna) kan die mensen gewend zijn zelf te doen. De verwachtingen zijn dan snel hoog, en dat is lastig want een computersysteem kan geen 100% perfectie leveren.

Mensen zijn natuurlijk ook niet perfect, maar bij mensen weten we vaak ongeveer wat voor sóórt fouten ze gaan maken. Een stagiair heeft basiskennis maar kan vaak niet de diepte in. Een partner of directeur weet ongeveer alles, maar berijdt wel stokpaardjes en kan traag van reactie zijn of dingen wegwuiven als triviaal die dat voor de klant niet zijn. De medewerker daar tussenin heeft het heel druk en kan doorschieten in toepassen wat hij het recentst geleerd heeft. Dat soort dingen.

Een tool maakt ook fouten, maar dan van een heel ander kaliber. Een contractentool past niet de laatste wetgeving toe. Een AI classificeert een tekst verkeerd en klaagt dan dat de tekst “Partijen komen overeen dat” geen goede garantie over beschikbaarheid is. Dat is niet goed, maar omdat het zulke niet-menselijke fouten zijn terwijl de AI wel menselijk lijkt, komt dat disproportioneel raar over. Een stukje teleurstelling, denk ik. Deze AI was toch zo slim, hoe kan dit nou?

Lang geleden zag uw eerste auteur een demonstratie van een spraakherkenning-interface met een butler. Die werkte best goed maar de fouten werden als zeer storend ervaren. Toen verving men de butler door een puppy en de subjectieve kwaliteitsbeleving schoot omhoog. Waarom? Puppies mogen fouten maken, dat is zelfs schattig. Maar een butler, dat is een domeinexpert dus die mag geen fouten maken.

Een juridische tool wordt ook op die manier benaderd. Dat is een computer, getraind in dit domein, dús een domeinexpert. Hij moet dus hetzelfde presteren als een senior partner. Fouten, zeker rare fouten, zijn dan onvergeeflijk. En dat is best raar want vervolgens gaat die tool standaardwerk doen zoals arbeidscontracten produceren, standaardcontracten nalopen of einddatums extraheren uit een serie documenten omdat men een bedrijfsovername wil doen. Dat is typisch werk waar je een stagiair op inzet en geen partner. Terecht, want het is niet heel moeilijk maar wel veel. En het soort fouten dat daarbij te maken is, is redelijk te overzien en moet geen al te grote risico’s opleveren.

Hoe meer ik hier over nadenk, hoe lastiger ik het vind. Het is in dit verband erg leuk om te zien dat de grootste adoptie van legal tech dan ook vanuit onverwachte hoe komt. Zo ken ik een mkb-bedrijf in de ict waar één zwaar overwerkte bedrijfsjurist verantwoordelijk voor alle contracten. Omdat het product (een handige app voor de agrarische sector) zeer snel liep, besloot de directeur samen met de jurist tot aanschaf van een contractmanagementtool. Daarmee zou zijn werk een stuk soepeler moeten lopen. Helaas bleek dat tegen te vallen: de steile leercurve en de tijd voor het ‘voeden’ van het systeem zorgde alleen maar voor meer vertraging bij de arme jurist.

Daarop besloot de directeur tot een rondvraag: wie zou baat hebben bij deze tool. Dat bleken de salesmedewerkers wel te hebben, en zij draaiden in een weekend hun standaard offerte met varianten voor de service level agreement in het systeem. Zo konden zij in de gewone gevallen snel een contract samenstellen, inclusief varianten die ze met de jurist afgestemd hadden. Die arme man werd vervolgens pas weer gebeld als de klanten rare dingen wilden. En ik denk dus dat die salesmensen heel anders tegen die contracten-AI aankijken dan die jurist.

Arnoud
Duitse privacywaakhond verbiedt Facebook om WhatsApp-data te gebruiken

De Hamburgse privacytoezichthouder heeft Facebook verboden om WhatsApp-data van Duitse gebruikers voor eigen doeleinden te gebruiken. Dat meldde Tweakers afgelopen vrijdag. Het besluit van de Hamburgse commissaris met de onuitsprekelijke afkorting HmbBfDI heeft te maken met de gewijzigde gebruiksvoorwaarden van WhatsApp, die een dergelijke koppeling zouden autoriseren. Tegelijk was bij de overname van WhatsApp door Facebook nadrukkelijk gezegd dat dit in Europa niet mocht gebeuren. Dus hoe zit dit nou?
‘Je kunt niet volledig gebruikmaken van WhatsApp totdat je de updates aanvaardt. Voor een korte periode kun je nog wel oproepen en meldingen ontvangen, maar je kunt geen berichten lezen of verzenden via de app.’ Dat dreigt WhatsApp dus al een tijdje om mensen zo ver te krijgen de nieuwe voorwaarden van hun dienst te accepteren. Deel dan gewoon mee dat je de voorwaarden aangepast hebt, denk ik dan; op deze manier toestemming afdwingen is in geen enkel rechtsstelsel bindend. Maar goed.

Het probleem is natuurlijk dat WhatsApp sinds haar oprichting altijd zei dat ze nooit persoonsgegevens aan anderen zou geven, en dat na de overname door Facebook dit altijd in de lucht hing, door voorlichters met mooie praatjes weg werd gebagatelliseerd en er dan nu toch komt. (Ik ga geen moeite doen de babbelzinnen over gebruikservaring op te zoeken, we weten allemaal dat het gaat om de extra profileringsdata.)

Onderdeel van de goedkeuring van de overname van WhatsApp door Facebook was de aanname dat de twee diensten niet gecombineerd zouden zijn. Dat kon ook niet, aldus Facebook, vanwege fundamentele technische redenen. Dat bleek in 2017 toch anders te liggen, reden voor de EU om 110 miljoen boete op te leggen en het nogmaals te verbieden. En op papier klopt het ook; WhatsApp zal in Europa gewoon blijven werken zoals het deed en geen data delen.

Ja, zeggen ze. Precies. Want dat is waar de ophef vandaan komt. Waarom moet ik akkoord gaan met nieuwe voorwaarden als er niets verandert voor mij? Wat probeert men alsnog stiekem af te dwingen met zo’n enorm chantage-machtsmiddel? Ik snap best dat mensen zich daar zorgen over maken. Goede stap dus dat de HmbBfDI (AP is toch makkelijker) expliciet een verbod oplegt, hoewel ik niet kan vinden of er meteen een dwangsom of boete bij hangt.

Uiteraard zegt WhatsApp dan dat dit besluit berust op een misverstand en dat men gewoon doorgaat omdat er niets aan de hand is. Als er niets aan de hand was, dan zou een normaal bedrijf zeggen “We houden ons keurig aan dat verbod want dit gingen we helemaal niet doen”. Dus ik blijf skeptisch.

Arnoud

Mag ik mensen software verkopen waarmee ze onopvallend kunnen valsspelen?

Een lezer vroeg me:

Als freelance programmeur krijg ik allerhande vragen, maar dit is toch wel de gekste: een man wil graag dat ik software maak om bij een niet nader te noemen spel onopvallend vals te spelen. Hij had gelezen dat ik bepaalde kennis heb waarmee dat inderdaad een heel eind moet kunnen, en hij is bereid daar goed voor te betalen. Maar, afgezien van het ethische aspect hieraan, mag dit überhaupt wel? De EULA van het spel vermeldt natuurlijk in koeienletters dat valsspelen verboden is. Ben ik strafbaar als ik hem help?
Je bent niet strafbaar in de zin dat de politie je komt arresteren en je een boete of celstraf kunt krijgen. Dat is een verschil met bijvoorbeeld iemand uitleggen hoe bommen te maken of scripts voor computervredebreuk aan te leveren. Dat is strafbaar, zodat jij als maker van precursors als medeplichtige (verschaffen van gelegenheid, middelen, inlichtingen etc) aangemerkt wordt. Valsspelen in een game is niet strafbaar, dus behulpzaam daarbij zijn ook niet.

Omdat jij de EULA niet hebt geaccepteerd, kan de spelaanbieder je ook geen boete opleggen die in de EULA staat, of je van het spel verbannen – je zit ook niet in het spel, dus de regels van het spel raken jou niet.

Mogelijk dat je in auteursrechtelijke problemen komt als voor het maken van jouw valsspelsoftware het nodig is om de bestaande software aan te passen. Je mag een protocol reverse engineeren en daar dan je eigen client of server voor schrijven, maar niet de client reverse engineeren en klonen in aangepaste vorm.

Mijn gevoel zou zijn hier niet op in te gaan. Niet zozeer vanwege de kans op claims, maar vooral vanwege dat ethische aspect. En de heisa die er omheen komt. Iemand die expliciet wil valsspelen, gaat die ook echt betalen? Is die eerlijk over jouw aandeel als er problemen komen? Ik zou zo’n klant niet willen hebben.

Arnoud

Een zak met ongeopende AliExpress-pakketjes kopen

Een zak met tientallen ongeopende kleine pakketjes kopen voor 50 euro. Dat klinkt misschien als een slechte deal, maar er zijn genoeg mensen die er oren naar hebben. Dat las ik bij de NOS onlangs. Het zou gaan om restpartijen van geretourneerde (of onbestelbare) bestellingen van AliExpress en andere grote webwinkels, die vanuit het distributiecentrum dan maar in bulk worden verkocht. De politie ziet geen strafbaar feit, en de ACM kwalificeert deze praktijk als “vaag”. Eens zien of we wat preciezer kunnen worden.
Ik lees dat deze praktijk al enige tijd populair is. Op zich is het ook niet zo gek, als je heel veel volume draait met afstandsverkoop maar geen geld wil steken in het uitpakken en terug in het magazijn steken van een retour. Of je hebt geen magazijn, omdat je via dropshipping alles direct vanuit de fabriek naar de klant laat gaan. Weggooien kan altijd nog; als iemand ze zonder te kijken voor 50 euro de kilo wil hebben, waarom dan niet?

Er zit natuurlijk soort van een luchtje aan, zijn die pakketten niet gestolen door bezorgers bijvoorbeeld? Zoals bij RTL te lezen is,

Sara en Sascha hebben allebei geen idee hoe de verkopers aan de producten waren gekomen. “Ik heb het niet gevraagd. Ik heb het idee dat het illegaal is. Het zijn geen producten die geadresseerd zijn in Nederland, maar buitenlandse pakketjes”, vertelt Sascha.
Zelf heb ik ook niet direct het beeld dat het gaat om gestolen waar. Daarvoor is het net te opvallend en te grootschalig. Ik zie het als zeer geloofwaardig dat er pakketten in bulk bij een distributeur of fabriek blijven liggen (of terugkomen) en dat die er vanaf wil met zo’n “50 euro en je moet maar zien wat je krijgt” actie. Past bij internet ook, zo’n real-world lootbox zeg maar.

Voor mij is meer de vraag hoe zeer je moet hopen op dure dingen, want dat is natuurlijk waar men op speculeert. (Hela, die analogie klopt dus nog best aardig.) Natuurlijk zal iemand best eens dure oordopjes kopen en kan zo’n bestelling op zo’n berg belanden, maar a) de distributeur zal die er denk ik zelf uitvissen en b) we hebben het wel over AliExpress en niet de Apple Store. Zoals ze bij Chinafans al zeggen, “Maar denk even na over wat mensen doorgaans bestellen op AliExpress. Het zijn veelal producten tussen de € 0,50 en € 5,00. “

Koop je zo’n zak en valt deze tegen, dan denk ik dat je weinig kunt doen. Er wordt immers nadrukkelijk niets beloofd over de inhoud, dus claimen dat de inhoud te goedkoop is, dat heeft geen zin. Ik twijfel zeer of je zo’n aanschaf als een koop op afstand (met 14 dagen retourtermijn) mag aanmerken, want daarvoor is een systeem voor verkoop op afstand nodig. Wat ik hiervan zie, is dat het incidenteel en individueel gaat, zodat voor mij niet aan die eis is voldaan. Kopen, openmaken en terugsturen zit er dus niet in.

Arnoud

ParkeerWekker: boetes via scanauto zijn mogelijk in strijd met privacywet

ParkeerWekker, een door de rechter in Amsterdam verboden dienst voor gebruikers om scanauto’s te detecteren als ze voorbij hun auto of gebouw rijden, stelt dat opgelegde bekeuringen door een scanauto mogelijk in strijd met de privacywet zijn. Dat meldde Tweakers onlangs. Het argument is dan dat die bekeuringen waarschijnlijk automatisch worden uitgedeeld, met hooguit steekproefsgewijs een controle, en dat mag niet van de AVG he meneertje. Mijn juridische tenen jeuken want het zíjn geen bekeuringen, en bovendien: dat is niet het probleem van belastingontduikstimuleerder ParkeerWekker.
Volgens de rechter in februari handelt het bedrijf achter de app in strijd met de wet, doordat de gebruikers met de meldingsdienst worden aangezet tot parkeren zonder betalen van parkeerbelasting. Want ja, wat je betaalt om te mogen parkeren is géén boete (een strafrechtelijke sanctie) maar een belasting (een plicht binnen het bestuursrecht).

Maar hoe dan ook, je hebt een probleem als je artikel 22 AVG inroept bij overheidshandelen. Want artikel 40 lid 1 Uitvoeringswet AVG bepaalt dat artikel 22, AVG verordening niet geldt als zo’n automatisch besluit “noodzakelijk is om te voldoen aan een wettelijke verplichting die op de verwerkingsverantwoordelijke rust of noodzakelijk is voor de vervulling van een taak van algemeen belang.” En ik zie wel hoe parkeerbelastingheffing iets is waarbij je automatisch scannen redelijkerwijs nodig hebt, gezien het aantal parkeerbewegingen in de gemiddelde grote stad.

Wel moeten er dan passende maatregelen omheen zitten, zodat je als burger niet helemaal in de kou staat zodra er een onterechte boete wordt opgelegd. Maar dat terzijde.

Wat dit alles verder met ParkeerWekker te maken heeft? Ik zou het niet weten. Het idee van “met onze app voorkom je vergeetachtigheid” vond ik al niet door de giecheltoets komen, nu een pivot maken naar een principiële burgerrechtenhandhaver “met onze app vecht je ex artikel 22 AVG tegen de automatische bureaucratie!” doet me helemaal gillend van het lachen onder tafel rollen. Nog los van dat ik niet snap hoe dat dan zou moeten werken.

En dat is een probleem want je kunt alleen in hoger beroep als je een redelijk belang hebt bij je claim. “De gemeente schendt de wet bij haar wijze van parkeerbelastingheffing” is alleen een argument voor mensen die die belasting geheven kregen. Heel misschien voor belastingbetaalfaciliteerapps zoals Parkmobile, Parkline of Yellowbrick. Maar een app die zegt “gauw betalen want er komt een scanauto”, nee die zie ik niet.

Arnoud

Mag een gemeente WhatsApp-reclamebordjes ophangen ter buurtpreventie?

Via Twitter:

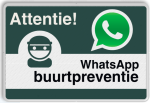
Het logo van WhatsApp op de borden [met “Attentie buurtpreventie” zie hiernaast] heeft geen enkele functie bij het attenderen van burgers op de aanwezigheid van buurtpreventie. Het is dus weldegelijk reclame.
Dit haakt in op een discusssie de de Piratenpartij Delft voerde met de gemeente, naar aanleiding van diens oproep om een vragenlijst over veiligheid in te vullen. De PP had bij de oproep een foto gezien van zo’n bordje in Delft, en vroeg zich af waarom de gemeente stug reclame blijft maken voor privacy schendende diensten van WhatsApp-eigenaar Facebook.

“De gemeente gebruikt facebook, maar bijvoorbeeld ook Twitter, Instagram en de gemeentewebsite als ‘middel’ om bepaalde informatie te verspreiden en om bepaalde doelgroepen te bereiken,” reageerde een woordvoerder. Wat natuurlijk geen antwoord is, vandaar dat men doorvroeg en dit antwoord kreeg:

Veel bewonersgroepen werken met WhatsApp voor buurtpreventie. De borden zijn standaard borden die men erop attendeert dat er buurtpreventie actief is. Het is dus geen reclame. De vormgeving van de attenderingsborden sluiten aan op wat landelijk gebruikt wordt.
Het terechte punt van de PP is natuurlijk waarom men WhatsApp noemt bij die dienst. Dat een buurt zich bezighoudt met buurtpreventie is op zich logisch en een gemeente kan dat prima toejuichen. Maar net zoals de gemeente zal verwijzen naar supermarkten in plaats van naar de Albert Heijn, zou men dan toch moeten verwijzen naar, eh ja, een chatdienst buurtpreventie? Ik geef toe dat dat volstrekt niet bekt.

Het concept van “WhatsApp buurtpreventie” stamt voor zover ik kan zien uit 2015. Toen was WhatsApp eigenlijk de enige serieuze groepsmessenger in Nederland, dus als je snel elkaar tips wilde geven over verdachte sujetten of vervelende situaties in de openbare ruimte, dan was een WhatsApp-groep de enige echte optie. Dat dat dan groeit tot “het” woord voor dat soort gezamenlijk opletten, dat begrijp ik dan wel.

Daaruit volgt dat je als gemeente ook gewoon “WhatsApp buurtpreventie” zegt als je bedoelt dat men buurtpreventie doet en daarbij een groepschatapp gebruikt. Want met die term herkent iedereen het, en het logo is ook zeer aansprekend. Bordje erbij, klaar is Trevor.

En ja, dan promoot je als gemeente dus een commerciële dienst – die óók nog eens een keer gekoppeld is aan rechtsextremisme-aanwakkerende datagraaiende dienst Facebook, dus hoe haalt Delft het in zijn hoofd. Ja, ik zie de raadslieden zich al warmlopen bij de interruptiemicrofoon. Maar ik zou zelf deze wijze van gebruik van het logo niet direct als “reclame voor WhatsApp” benoemen. Dit is hoe we dit soort diensten noemen in Nederland.

Arnoud


Ben ik verwerker bij de accounts van mijn klanten?

Een lezer vroeg me:

Zoals heel veel SaaS-diensten bied ik accounts aan voor bedrijfsmatig gebruik: één account per gebruiker, maar gekoppeld via een bedrijfsabonnement. Ben ik nu verwerker voor de gegevens in die accounts?
Het valt me inderdaad op dat vele SaaS-dienstverleners denken dat ze verwerker zijn omdat ze persoonsgebonden accounts hebben. Dat is alleen te kort door de bocht. Mogelijk komt dit door een spraakverwarring: je verwerkt dan wel persoonsgegevens, maar je bent pas verwerker als je dat doet in opdracht van een ander (de verwerkingsverantwoordelijke).

Wanneer ik een dienst afneem, en daarbij zijn mijn persoonsgegevens nodig (bijvoorbeeld voor een account + facturatie, of voor het tonen van mij als gebruiker aan andere gebruikers) dan is de dienstverlener gewoon de verwerkingsverantwoordelijke. Hij bepaalt immers wat er gebeurt met die gegevens van mij: waar worden ze getoond, wie heeft er toegang toe en waar mogen ze worden ingezet.

Ik zou die dienst namens mijn bedrijf kunnen afnemen. Dan kunnen ook collega’s een account krijgen binnen het bedrijfsaccount, en normaliter betaal ik dan maar één keer. Dit verandert alleen nog niets aan de situatie voor verwerkerschap: de dienstverlener bepaalt nog steeds wat er gebeurt met al die persoonsgegevens, van zowel mij als van mijn collega’s. Hij blijft dan dus verwerkingsverantwoordelijke.

Een dienstverlener wordt verwerker wanneer het verwerken van de persoonsgegevens onderdeel is van de dienst, want het juridisch criterium is dat ik als klant doel en middelen vaststel. Het triviale voorbeeld is een personeelsadministratie: ik upload dan een set personeelsgegevens met bijvoorbeeld loongegevens, en de SaaS-dienst genereert loonstroken. Voor die set is men dan verwerker, want ik bepaal wat ik upload (welke personeelsleden, welke gegevens) en waarom (ik wil loonstroken).

De accounts om toegang te krijgen tot de dienst zijn volgens mij geen onderdeel van de dienst, zodat daarvoor geen verwerkersovereenkomst met de klanten nodig is. Zolang de leverancier/dienstverlener zelf bepaalt wat hij doet met die accounts, is hij daar zelf verwerkingsverantwoordelijke voor.

Arnoud

SIDN hoeft zonefile met alle .nl-domeinnamen niet aan bedrijf te verstrekken

De Stichting Internet Domeinregistratie Nederland (SIDN) hoeft de zonefile van het .nl-domein, die alle domeinnamen eindigend op .nl bevat, niet aan het bedrijf Dataprovider te verstrekken, zo heeft de Autoriteit Consument & Markt (ACM) geoordeeld. Dat las ik bij Security.nl begin deze week. Dataprovider wilde de zonefile van het .nl-domein omdat dit behulpzaam zou zijn bij het leveren van online merkbeschermingsdiensten, en ervoer de weigering als een misbruik van de machtspositie die SIDN heeft.
Merkbewakingsdiensten zien het controleren op domeinnamen als een belangrijk deel van hun taak; regelmatig duiken er natuurlijk nepperds op met varianten op de merk-domeinnaam, en die wil je zo snel mogelijk opsporen en aanschrijven. Als je dan de volledige zonefile hebt (zeg maar een Excel met alle domeinnamen die op .nl eindigen) dan kun je daar heel makkelijk in zoeken.

Dataprovider maakte gebruik van crawlers om zo veel mogelijk domeinnamen te achterhalen, maar dat is natuurlijk niet perfect. Iemand die een domeinnaam registreert en daar helemaal niets mee doet, die krijg je op die manier niet snel gevonden. Maar met de zonefile zou je die normaal wel kunnen vinden – en dan gelijk juridisch aanpakken.

SIDN biedt zelf ook merkbewakingsdiensten, waarmee je de .nl (en andere zones die SIDN beheert) domeinnamen die lijken op je merk kunt bewaken. Dat zag Dataprovider als een oneerlijke concurrent, en ze stapte naar de ACM om deze toezichthouder een eind te laten maken aan die situatie. Want SIDN heeft de macht over .nl en zou dan het misdrijf van leveringsweigering kunnen plegen, om zo een concurrent op afstand te houden.

Zoals de ACM uitlegt, ligt de lat daarvoor alleen erg hoog:

Het aanmerken van een leveringsweigering als misbruik, vereist dat de levering van de geweigerde input objectief onmisbaar is om daadwerkelijk op de stroomafwaartse markt te kunnen concurreren. Als dit het geval is, zal een dergelijke weigering doorgaans de daadwerkelijke mededinging op de stroomafwaartse markt, onmiddellijk of na verloop van tijd, dreigen uit te schakelen. Het risico van een daadwerkelijke uitschakeling van de mededinging is over het algemeen groter naarmate het marktaandeel van de onderneming met een machtspositie, op de stroomafwaartse markt groter is. Ook is vereist dat voor de leveringsweigering geen objectieve rechtvaardiging bestaat.
Met name de eis van “onmisbaar” is natuurlijk ontzettend streng. Maar wel terecht: ook een onderneming met een machtspositie mag zijn of haar klanten kiezen. Pas wanneer er niets te kiezen valt (de machthebber is onmisbaar) dan kom je in het terrein van misbruik terecht. Enigszins tot mijn verrassing lees ik dan dat
Dataprovider heeft aan de ACM verklaard dat, ondanks dat het domein .nl in Nederland belangrijk is, het beschikken over de .nl zonefile voor haar niet noodzakelijk is om op de stroomafwaartse markt te kunnen opereren.
Ik zou wel eens willen lezen wat Dataprovider dan precies zei, want iedere jurist weet dat als je toegeeft op een kernaspect van je eis, dat je dan grote kans maakt om te verliezen. Maar goed, in de kern is het waar: met scrapen en trucs als “iedere neppert op .com even checken bij .nl” kom je ook een heel eind en je bedrijf staat niet op omvallen dus écht onmisbaar is die zonefile niet.

Het meer fundamentele bezwaar is dat SIDN zowel de .nl zone beheert als een domeinbewakingsdienst exploiteert die daarmee samenwerkt. Maar dit “blijkt echter niet een dusdanig voordeel op te leveren dat dit het aanzienlijke aantal concurrerende aanbieders van SIDN ervan weerhoudt op deze markt actief te zijn”.

Arnoud

Het verschil tussen een cybercrimetool hebben en cybercrime plegen

Een lezer vroeg me:

Als zelfstandig security onderzoeker en pentester heb ik natuurlijk allerlei tools om sites en diensten te checken. In theorie zou je dat strafbare middelen kunnen noemen, want ik kan er ook zonder opdracht mee gaan werken en dan ergens binnendringen, ik pleeg dan computervredebreuk. Hoe ziet de wet het verschil?
Het bezitten van security-tools is legaal. Het bezit van hacktools niet. Het verschil tussen die twee is niet met een technische term te geven, want het gaat erom of die tools bestemd zijn voor misdrijven én of het jouw bedoeling was om ze zo in te zetten. Dat kun je aan de tool niet zien. Aanbieders van tools kijken wel uit om er “hiermee hack je snel je moeder” erbij te zetten. Dan krijg je eerder “controleer uw organisatie” of, zoals bij ddos-tools, “check of je site ddos-bestendig is”.

Een arrest uit vorig jaar augustus laat mooi zien hoe de rechtspraak de grens trekt tussen die twee. In deze zaak had een jongen een tool gebruikt waarmee je kunt testen of een bestand door virusscanners zou worden herkend als malware. Deze internetdienst, Razorscanner genaamd, controleert dan je upload met alle virusscanners ter wereld – zodat jij weet of je malware daar voorbij zou komen. Zeer geruststellend voor de klant wordt tevens gemeld dat “De maker van Razorscanner garandeert dat de gegevens met betrekking tot de in het programma geüploade bestanden niet aan de makers van anti-virusproducten worden doorgegeven.” (Ik zou het hilarisch vinden als achteraf blijkt dat ze dat wel deden.)

Aanverwant is de dienst Razorcryptor, die malware kan verstoppen door het bijvoorbeeld te koppelen aan andere software. Deze dienst werd samen met Razorscanner aangeboden, op basis van pay-as-you-go met vooraf gekochte credits. De verdachte had credits gekocht, maar stelde alleen met Razorscanner te hebben gewerkt.

Het Hof begint met vaststellen wat er nu precies strafbaar is, en daar kwamen we natuurlijk voor. Artikel 139ab Strafrecht lid 2 bepaalt:

Met dezelfde straf [als computervredebreuk, lid 1] wordt gestraft hij die, met het oogmerk dat daarmee een misdrijf als bedoeld in artikel 138ab, eerste lid, 138b of 139c wordt gepleegd: a. een technisch hulpmiddel dat hoofdzakelijk geschikt gemaakt of ontworpen is tot het plegen van een zodanig misdrijf, vervaardigt, verkoopt, verwerft, invoert, verspreidt of anderszins ter beschikking stelt of voorhanden heeft, of (…)
De discussie die we meestal hebben, is of een bepaalde tool ontworpen is voor het plegen van computervredebreuk of de andere genoemde cybercrimedelicten. Een security scanner heeft ook legitieme doelen, denk aan een bedrijfsnetwerk dat je controleert op brakke byod-apparaten of een onderzoek voor je ISO certificering.

Het Hof heeft er geen moeite deze scandienst te zien als hulpmiddel voor het plegen van computervredebreuk. Je kunt nu je malware (waarmee binnendringen vaak gepleegd wordt) beter afstemmen op het omzeilen van de antivirussoftware van organisaties. Dat is dus effectieve hulp, en duidelijk enkel en alleen bestemd voor computervredebreuk. Verzin maar eens een legitieme reden waarom je zou willen dat iets een virusscanner omzeilt.

Maar het artikel kent nóg een bepaling, namelijk dat je dat hulpmiddel voorhanden hebt met het oogmerk dat daarmee computervredebreuk wordt gepleegd. Oftewel, dat je als verdachte ook echt dat misdrijf ging plegen. Enkel dat je het hulpmiddel hebt, is dus niet genoeg. Misschien had je het per abuis, misschien was je het als journalist of researcher aan het uitpluizen, of misschien was je gewoon nieuwsgierig.

Nee, dat laatste vind ik ook geen héle sterke. Maar tot mijn verbazing zag het Hof hier dat -even kort gezegd- wél aanwezig.

De verdachte heeft ter terechtzitting in hoger beroep verklaard dat hij tijdens zijn middelbareschoolperiode geïnteresseerd is geraakt in de werking van malware en de detectiemogelijkheden van anti-malwareprogramma’s. Onder andere met behulp van MSFencode verstopte de verdachte malware in bestanden en uploadde deze bestanden naar onder meer Razorscanner. Ook testte hij bestanden die hij vond op internet. …
Een concrete aanwijzing was nog dat hij dezelfde malware meerdere malen uploadde, maar nooit malware had gewijzigd nadat de scanner had gezegd dat deze wel gedetecteerd zou worden. Daarom
kan aan de inhoud van het strafdossier en de hiervoor weergegeven informatie geen bewijs worden ontleend dat de verdachte bestanden met daarin malware naar Razorscanner heeft geüpload louter met de bedoeling te vermijden dat de omstandigheid dat de daarin aanwezige malware door geen enkele of slechts een beperkt aantal anti-malwareprogramma’s detecteerbaar was, ter kennis zou worden gebracht van de producenten van dergelijke scanners.
Er is sprake van een geloofwaardige weerlegging die de verdenking ontkracht, aldus het Hof. Dit is niet alleen maar een “nee ik was gehackt” of “ik wilde alleen maar controleren of internet tegen een ddos kon”, hier is een onderbouwing gegeven die past bij de persoon en de feiten die zijn gevonden. (Wie nu denkt, ik verzin op dat moment ook wel een leuk verhaal dat past bij de feiten – de politie heeft meer feiten dan jij denkt, deelt niet alles met je en hangt je, terecht, op aan je leugens.) De verdachte gaat dus vrijuit.

Arnoud

Bitcoin Meester hoeft wegens bug teruggedraaide transacties niet te vergoeden

Cryptoplatform Bitcoin Meester hoeft veertien transacties van een klant die daarmee vierduizend procent winst maakte maar wegens een systeemfout werden teruggedraaid niet te vergoeden, las ik bij Security.nl. Ook hoeft men geen ruim 42.000 euro schadevergoeding te betalen vanwege misgelopen winst. Dit alles op gezag van de rechtbank Amsterdam die aldus vonniste nadat de klant erg boos was over de misgelopen gelden.

Op 26 februari vorig jaar verkocht de klant de cryptovaluta Hedera aan Bitcoin Meester om daarmee de cryptovaluta Aion te verkrijgen. Vervolgens verkocht de klant de verkregen Aion weer aan Bitcoin Meester voor Hedera. Dat kan, daar is zo’n platform voor.

Alleen, de prijs waarvoor Bitcoin Meester de Hedera van de klant kocht lag 2,5 tot 25 hoger dan de prijs waartegen die vrijwel tegelijkertijd diezelfde Hedera van Bitcoin Meester kocht. Hierdoor kon de klant binnen een tijdsbestek van ongeveer 12 minuten met 14 transacties een winst maken van ruim 4.000%. Doordat deze 14 transacties opvielen maakte een bot in het systeem van Bitcoin Meester melding van de transacties en werd [eiser] uitgelogd uit zijn account. Na opnieuw inloggen bleken de transacties te zijn teruggedraaid.

Zo te lezen had de klant een bug ontdekt in het systeem van Bitcoin Meester:

Bitcoin Meester heeft overtuigend aangetoond dat er een fout in haar systeem zat waardoor zij aan [eiser] een hogere inkoopprijs voor Hedera betaalde dan zij van [eiser] ontving voor diezelfde Hedera. Op zitting heeft Bitcoin Meester uitgelegd dat zij als broker fungeert en zelf pas een transactie uitvoert nadat een klant een cryptovaluta heeft ge- of verkocht. Door de fout in het systeem lag er voor haar geen reële transactie onder de door [eiser] opgedragen transactie, want Bitcoin Meester kon door de foutieve prijs de transactie van [eiser] immers niet uitvoeren op de cryptovalutamarkt.
Dat verklaart ook waarom 14 transacties in zeer korte tijd natuurlijk. En dan krijg je dus de vraag, zit zo’n platform vast aan de bug die ze zelf bouwde? Nee, aldus de rechtbank. Ook bij geautomatiseerde contracten (note to self: cursus Smart Contracts pluggen) geldt gewoon het Burgerlijk Wetboek:
[M]ocht [eiser] er op vertrouwen dat Bitcoin Meester de Hedera keer op keer voor een beduidend hogere prijs van hem wilde terugkopen dan waarvoor zij deze even tevoren aan hem had verkocht?
Dan krijg je een optelsom van factoren. Allereerst ga je dus in 12 minuten 14 keer hetzelfde kop, en ten tweede krijg je steeds 2,5 à 25 keer je inleg aangeboden. Dat kan niet kloppen, althans daarvan moet je je achter de oren krabben of het platform dat wel had gewild. En dan is er dus in juridische zin geen redelijkerwijs gewekt vertrouwen, en dus geen overeenkomst.

Omdat er geen overeenkomst is, kan de klant Bitcoin Meester niet verwijten de transacties te hebben gewist en de gemaakte winst niet te vergoeden. Wel werd de klant veroordeeld tot het betalen van de proceskosten van Bitcoin Meester die bijna 2900 euro bedragen.

Arnoud