Mag je grappen jatten of zit daar ook al auteursrecht op?

Arjen Lubach is voor het oog van 1,7 miljoen kijkers in Zondag Met Lubach fel tekeergegaan tegen online magazine Rumag. Dat meldde het AD afgelopen maandag. Rumag ligt sinds afgelopen week flink onder vuur, onder meer vanwege de verkoop van mondkapjes met teksten als ‘krijg de corona’, ‘coronalijer’ en ‘mondkappen nou’, zo legt de krant uit. Maar de opspraak ging ook over een shirt waarvan de opbrengst naar het Rode Kruis zou gaan, wat niet geheel bleek te kloppen, en vooral ook over het ‘jatten’ van grappen van Engels- en Nederlandstalige sites. Waar ik dus vragen over kreeg, want zit er op grappen nou wel of niet auteursrecht?

Dat Rumag werk van overal vandaan trekt, ontkennen ze zelf niet eens. De zinsnede dat ze werken volgens de normen van het internet was zowaar bijna grappig, voor een jurist dan. En Twitteraar @RuMagNietStelen laat zien hoe vaak het overnemen gebeurt. Niet netjes, maar is het legaal?

Auteursrecht rust op het resultaat van intellectuele creatieve arbeid, even heel algemeen gezegd. Dat kan prima ook gelden voor een mop, er is geen kwaliteitstoets of minimum aantal woorden. Het is meer, als je iets héél korts maakt, is er dan wel ruimte voor creativiteit. Een zinsnede als “mondkappen nou” is een typische woordspeling, kort maar er zit een poging tot pointe in dus ik zou er naar neigen dat creatief te noemen.

Lastig is natuurlijk aantonen dat jij die woordspeling bedacht hebt. Want dat is wel een vereiste om een auteursrechtclaim te brengen. En juist bij zulke korte grappen zie je dat er vaak veel mensen zijn die hetzelfde bedenken. Een club als Rumag kan dan gewoon achterover zitten, ze hoeven niet aan te geven waar het wél vandaan komt maar alleen maar te ontkennen dat het van jou komt.

En daar zit meteen ook de frustratie: dit soort zaken zijn per stuk te klein om een zaak over te beginnen, er is een afbreukrisico dat je verliest omdat je bewijsproblemen hebt, en je kunt ze niet bundelen omdat het om aparte werken gaat van verschillende auteurs. Nee, dat schiet niet op.

Dan liever maar zelf wat moppen bedenken. Ik broed al een tijd op juridische grappen (wat niet hetzelfde is als advocatengrappen), ik heb nu deze, wie weet er meer?

De redelijkheid en billijkheid zitten op een bankje. Zegt de billijkheid, zal ik in het midden gaan zitten?

Wat zei de Wet op de adeldom toen ze na vier jaar en 11 maanden een aanmaning ontving? Bah, stúitend.

Het consumentenrecht zit op een bankje te lezen. Komt de Mededingingswet aangeslopen, roept BOE! en bam krijgt een klap in het gezicht. Wat doe je nóu, klaagt de wet. Ja sorry, zegt het consumentenrecht, reflexwerking.

Een EULA komt een vaststellingsovereenkomst tegen. EULA: hey hoe gaat het? Vaststellingsovereenkomst: ach, ik mag niet klagen.

Arnoud
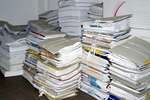
Oh, had ik maar een enorme dataset met contracten #legaltechtuesday

Deze foto deed me denken aan een archief van een juridische afdeling waar ik eens kwam. Een kelder vól met contracten, en nog net ergens een lijst met welk contract waar lag (althans: zou moeten liggen). Gelukkig werd dat een paar jaar later vervangen door een CMS met ingescande PDFs. Maar nog steeds: vind maar eens het juiste contract, of zelfs die ene mooie clausule die perfect zou zijn in dit nieuwe contract.
Sindsdien bleef het me bezighouden, hoe je effectief met contracten omgaat. Het kan toch niet zo zijn dat je het elke keer helemaal opnieuw moet typen? Mede uit die frustratie kwamen mijn documentgeneratoren er, en dat werd het succesvolle dochterbedrijf JuriBlox.nl waar je nu niet alleen contracten maakt, maar ook beheert en zelfs realtime en op afstand onderhandelt.

Maar ik wil nóg een stap verder gaan. Computers kunnen contracten lezen. En ook adviseren en zelfs redigeren. Daarom bouwde ik NDA Lynn, die nu geheimhoudingscontracten kan lezen en binnenkort ook amenderen (zowel margin notes als echte redlines). Leuk spul, en in principe ook breder bruikbaar voor alle soorten contracten.

Alleen heb ik dan een levensgroot probleem. Het maken van de software om automatisch contracten te lezen en analyseren is niet het probleem. It’s the data, stupid: er moet een hele berg contracten in zo’n systeem voordat je er echt mee kunt werken. En dan ook nog eens goede; zomaar wat modelletjes van internet trekken levert niet de kwaliteit die je nodig hebt. (Dit is voor elk onderzoeksdomein waar, volgens mij.)

Helaas zijn er geen echt uitgebreide en goede open bronnen. Ik ken bijvoorbeeld Contract Standards, DocTailors en Tech Contracts, maar dat zijn slechts een handvol clausules per type. Oh en ze zijn erg Amerikaans natuurlijk.

Er zijn natuurlijk heel veel adviesbureaus en advocatenkantoren die bergen contracten hebben, maar die kunnen dat niet zomaar delen vanwege vertrouwelijkheid natuurlijk. Bovendien is ook één kantoor niet genoeg, je wilt een brede spreiding om de kwaliteit gelijkmatig en goed te krijgen. Maar hoe creëer je een markt voor zulke documenten?

Arnoud

Is er eigenlijk geen ouderlijke toestemming nodig voor afstandsles met minderjarigen?

Een lezer vroeg me:

Als school in het voortgezet onderwijs werken wij nu met videolessen. Dat gaat prima, en wat erg prettig werkt is dat de leerlingen ook in beeld komen. Dat voelt voor iedereen persoonlijker. Echter, nu vragen wij ons toch af of dit wel mag van de AVG, een aantal ouders gaf aan dat ze het vreemd vonden dat er geen toestemming was gevraagd. Is dat inderdaad nodig? En wat moeten we doen als ouders toestemming weigeren?

In de huidige crisistijd is het zo goed als onvermijdelijk dat er op afstand wordt samengewerkt, niet alleen op het werk maar ook in het onderwijs. Video is daarbij een eveneens onvermijdelijk hulpmiddel

Voor docenten is het denk ik nu onontkoombaar dat ze in beeld komen bij videolessen. Hetzelfde geldt voor thuiswerkers, zou ik zeggen. Dat is onder normale omstandigheden een lastig punt; mag je een werknemer dwingen op video te verschijnen die via internet gestreamd wordt? Die discussie komt neer op de vraag of het noodzakelijk is voor het werk, en dat is eigenlijk niet zo (tenzij je televisiepresentator bent of bent aangenomen voor webinars).

Maar onder de huidige omstandigheden is het inderdaad noodzakelijk dat je via video met elkaar samenwerkt, dus daar moet je aan meewerken. Uiteraard moet de video als zodanig wel nodig zijn. Je kunt niet vragen dat mensen van 9 tot 5 de webcam aanzetten en ondertussen gewoon gaan werken, dat is een té grote inbreuk op de privacy. Maar mensen met video laten meedoen in een meeting of in een 1-op-1 overleg is denk ik gewoon te verplichten.

Voor leerlingen zou datzelfde gelden zou je zeggen, maar je kunt je natuurlijk afvragen of je écht je leerlingen in beeld moet hebben tijdens de les. In ieder geval moet je daar een specifieke reden voor hebben. Gaat dat om ordehandhaving (en hoezo is dat een probleem als iedereen individueel thuis zit), gaat het om controleren op afkijken/samenwerken bij proefwerken of iets anders?

Maar áls je die reden rondkrijgt, dan heb je niet nog apart toestemming nodig van de ouders. Inderdaad staat in de AVG dat bij minderjarigen toestemming nodig is van de ouders (art. 8 AVG en art. 5 UAVG). Maar dat is alleen van toepassing wanneer je werkt met toestemming als grondslag. En dat doe je hier niet; je beroept je op een noodzaak voor de onderwijsovereenkomst en/of een eigen legitiem belang namelijk goed onderwijs (een wettelijke plicht onder de wet voortgezet onderwijs reken ik ook goed). En als er geen toestemming nodig is, dan is er dus ook geen reden om aan de ouders toestemming te vragen.

Dat neemt niet weg dat het natuurlijk netjes kan zijn om het te vragen. In ieder geval móet je het melden. In gewone taal, met uitleg over de beveiliging en hoe je de videodienstverlener hebt gebonden aan beperkingen dat deze niet zelf analytics van de leerlingen verzamelt of anderszins zelf met de gegevens werkt.

Arnoud

Mijn theorie waarom nepnieuws zo’n hoge vlucht kon nemen

Oké het is vrijdag na twee weken thuiswerken, dus dan mag ik mezelf even een uitstapje veroorloven. Recent deed ik mee aan een Tweakersdiscussie over het bericht dat WhatsApp gebruikers oproept om niet zomaar informatie die verspreid wordt over het nieuwe coronavirus te delen. De discussie focuste daar op de vraag waarom mensen hun informatie van allerlei nepsites halen, en niet goed controleren wat er wordt gezegd. Ergens is dat raar, want waarom vertrouwen mensen zomaar random sites in plaats van autoriteiten? Mijn theorie: omdat we tien jaar geleden zijn gaan roepen dat Wikipedia onbetrouwbaar is.

Wikipedia, de vrije encyclopedie, werd in 2000 opgericht door Jimmy Wales en Larry Sanger. Het idee was dat iedereen kon bijdragen, en dat zo de informatie vanzelf correct zou worden. Een beetje zoals de opensourceovertuiging dat many eyeballs make all bugs shallow, als genoeg mensen naar broncode kijken dan worden vanzelf alle fouten gevonden. Maar het probleem bij Wikipedia, net als bij open source, was dat er niet altijd genoeg mensen keken. In ieder geval niet genoeg mensen met verstand van zaken.

Vervolgens kreeg je dus al snel dat allerlei lemma’s onbetrouwbaar waren, of althans leken. Dat leidde tot een breed uitgedragen opvatting dat Wikipedia geen goede bron is, “want iedereen kan dat editten”. In 2009 blogde ik over hoe de rechtspraak bijvoorbeeld tegen Wikipedia aankeek, en dat was niet perse positief:

Voornoemde bron kan naar het oordeel van de rechtbank, zonder nadere motivering van verweerder, niet als betrouwbare bron worden aangemerkt. Informatie van internet is niet zonder meer betrouwbaar en/of volledig zonder na te gaan wie die informatie heeft geplaatst en of derden deze informatie kunnen wijzigen.

In onderwijs en onderzoek werden mensen dan ook aangeraden om de encyclopedie hooguit als startpunt te gebruiken, en daarna zelf kritisch te kijken naar de genoemde bronnen om zo een eigen oordeel te vormen. En dit is waar ik dan even heel arrogant klink, maar ik heb de heilige overtuiging dat het daarmee misgegaan is. Want hoe weet je of de New York Postal Times, met een keurig lettertype, strakke blauwe zijkant en bekende nieuwsberichten en mooie foto’s, een betrouwbare site is?

Dat kun je dus niet. Zeker niet omdat dergelijke nepsites vaak ook nog eens het soort nieuws bracht waarvan je eigenlijk al wist dat het waar zou zijn, en mensen hebben de confirmation bias om dat eerder te geloven. Maar voor mij is minstens zo belangrijk dat we opgevoed zijn met dat zo’n betrouwbaar uitziende bron ook betrouwbaar ís. Wie ging er controleren of de statistieken uit NRC Handelsblad of de citaten genoemd op RTL Nieuws wel echt waren gezegd? Daarop vertrouwde je de journalisten. Dus waarom hier niet?

Ondertussen bleef Wikipedia hard aan de weg timmeren en is het nu eigenlijk onmogelijk geworden om aperte onzin in een lemma verwerkt te krijgen. Dat is er binnen een dag weer uit. Dat maakt de encyclopedie een belangrijk bastion tegen nepnieuws. Maar helaas zie ik nog steeds die opvatting terugkomen dat je eigenlijk niet mag afgaan op wat men daar zegt. Heel jammer.

Arnoud

Mijn werkgever eist dat ik naar de fabriek kom maar ik kan prima thuiswerken, wat nu?

Een lezer vroeg me:

Ik ben systeembeheerder bij een productiebedrijf, en ik houd onder meer toezicht op essentiële processen. Dat is vergaand geautomatiseerd en ik kan dan ook prima vanuit huis werken, in het verleden ook wel gedaan zonder enige klachten. Nu zegt mijn werkgever echter dat ik op het werk moet komen, maar gezien de adviezen van het RIVM lijkt mij dat heel onverstandig. En dus ook niet nodig. Kan hij me werkelijk daartoe verplichten, wat moet ik doen?

Mijn eerste advies is om dit direct bij vakbond of OR neer te leggen, want dit zal bij meer werknemers spelen en het is handig als je dan samen op kunt trekken.

Op zich kan de werkgever eisen dat je naar het werk komt, dat is immers wat in het arbeidscontract staat. Maar een goed werkgever (art. 7:611 BW) houdt rekening met reële belangen van de werknemer, en als dat hier een kans op besmetting inhoudt zonder inhoudelijke noodzaak dan zie ik niet hoe je als goed werkgever thuis kunt werken.

Een echte noodzaak voor een systeembeheerder kan ik zo niet bedenken. Ja, het fysiek resetten van een server of het vervangen van een harddisk is natuurlijk lastig op afstand te doen, maar ook daar zijn oplossingen voor waardoor continu aanwezig zijn echt niet hoeft.

Ik zou hem de situatie nogmaals uitleggen (formele mail) en dan vragen om de redenen waarom er echt onmogelijk thuis gewerkt kan worden. Blijf redelijk, stel je open op, je wilt wel maar tot nu toe is het onbegrijpelijk helaas, als het moet dan moet het maar waarom moet het.

Arnoud

Kan ik me op overmacht beroepen vanwege het coronavirus?

Menig ondernemer worstelt hoe verder te werken nu het coronavirus de hele maatschappij opschudt. Thuiswerken is het devies, maar lang niet bij alle vormen van ict-dienstverlening is dat een werkbare oplossing. Daardoor komen deadlines in gevaar, komen projecten niet af zoals gewenst of wordt bestelde apparatuur niet geleverd. En dan gaan mensen, alle verhalen over coulant en samen ten spijt, toch eens in de contracten kijken hoe ze die leverancier kunnen aanpakken dan wel de levering uit kunnen stellen. En dan krijg je als jurist dus veelvuldig de vraag, is dit nu overmacht, dat virus?
We spreken van overmacht als zich een situatie voordoet die een contractspartij boven de macht gaat, waardoor zhij niet kan doen wat zhij had beloofd. Dat kan dus voor beide partijen gelden, een leverancier kan wellicht door overmacht niet leveren en een klant kan soms door overmacht niet betalen. In juridische taal (art. 6:75 BW):

Een tekortkoming kan de schuldenaar niet worden toegerekend, indien zij niet is te wijten aan zijn schuld, noch krachtens wet, rechtshandeling of in het verkeer geldende opvattingen voor zijn rekening komt.

Dat “niet zijn schuld” is dus het stukje boven de macht. Maar er staat nóg een belangrijke zinsnede: het moet niet alsnog voor jouw rekening komen. Er zijn dingen die je boven de macht gaan maar die we tóch jouw probleem vinden. Een zieke docent die om 8:35 afbelt bij de cursus die om 9 uur begint, dat is weliswaar overmacht (want aan ziek worden doe je niets) maar als cursusorganisatie moet jij dit probleem toch maar oplossen.

Oplossen betekent in de praktijk meestal dat je moet betalen. Juridisch gezegd, de tekortkoming is jouw schuld en dan ontstaat de plicht tot schadevergoeding. Die cursisten mogen dus hun reiskosten komen declareren, om eens wat te noemen. Mogelijk zelfs de gederfde uren omzet, aangenomen dat ze nu niet alsnog naar hun werk kunnen gaan. En oh ja, de cursuslocatie wil ook graag gewoon de daghuur.

De slimmeriken hadden ondertussen al gezien dat er bij dat “voor zijn rekening” onder meer stond “rechtshandeling”, en dat betekent dat je kunt afspreken wanneer iets wel of niet overmacht is. Een béétje (ICT- of ander) contract heeft dan ook een uitgebreide riedel met een definitie van overmacht plus een serie gebeurtenissen die daar dan wel (of juist niet) onder valt. Die cursusaanbieder kan ziekte gewoon in die lijst zetten en daarmee de reiskostendeclaraties afwijzen.

Punt is wel: het moet nog steeds gaan om een situatie die je boven de macht gaat. Een zzp’er die ziek is, die kan zeggen dat ziekte overmacht is want hij kan nu niet leveren. Dat houdt gewoon op. Maar een bedrijf met 80 programmeurs kan prima doorwerken en een vervanger regelen voor een zieke ontwikkelaar (en nee, “Wim is zo goed in z’n werk dat zijn uitval telt als overmacht” komt niet door de giecheltoets). Ik kwam een keer een datacenter tegen dat in haar AV “brand” als overmachtsituatie had opgenomen; een brandje bij de receptie in de prullenbak levert natuurlijk nog steeds juridisch geen overmacht op.

Bij het coronavirus is dus echt nog de open vraag of het voor jouw bedrijf écht overmacht oplevert. Als je kunt thuiswerken, ook al ben je dan minder productief, dan zou ik niet zeggen dat je in een overmachtsituatie zit. Zou je net vrijdag een nieuw ict-netwerk uitrollen en zitten de printers nog in Wuhan in quarantaine, dan zou ik dat wel overmacht noemen. Daar is even niet zo veel aan te doen. (Tenzij een andere leverancier gewoon wel op tijd die printers kan leveren, ook al is het ietsie duurder.)

Arnoud

Moet je bij een rit door België je dashcam registreren bij de overheid?

Autobezitters die een dashcam in hun voertuig hebben geïnstalleerd moeten rekening met de privacyregels houden. Dat las ik bij Security.nl vorige week. De Belgische politie voelde zich geroepen automobilisten met dashcam uit te leggen wat de AVG daarover zegt; mij is niet duidelijk waarom gezien ook in België handhaving van die wet niet onder het strafrecht valt en de politie daar dus niet over gaat. Maar opmerkelijk was wel dat je in België je bewakingscamera verplicht moet registreren, en dat dat ook geldt voor dashcams. En naar de letter ook voor Nederlanders die door België rijden met dashcam, wat nog een leuke wordt nu de site waar je de registratie moet doen, alleen werkt voor Belgen met een eID.
Dat het maken van elektronische video-opnamen van mensen onder de AVG valt, is volgens mij geen verrassing. Gelukkig gaat dat specifiek bij dashcams meestal vanzelf goed, omdat je je dan kunt beroepen op de uitzondering voor strikt persoonlijk of huishoudelijk gebruik. Maar, zo merkt de Belgische politie op, als je van plan bent die beelden aan je verzekeraar of advocaat te geven in verband met een aanrijding of iets dergelijks, dan val je buiten die uitzondering en moet je dus gewoon volledig voldoen.

Dáár kijk ik wel een beetje van op, omdat het mij nog steeds huishoudelijk voorkomt dat ik mijn advocaat een procedure laat starten of mijn verzekeraar laat zien dat een ongeval niet mijn schuld was. Helaas is er bar weinig jurisprudentie over deze term. Ja, de Rynes-zaak met die bewakingscamera die ook de openbare weg filmde. Daar was het criterium dat de verwerking buiten de privésfeer van de verantwoordelijke raakte, maar dat helpt niet héél erg. Want is mijn rechtszaak een privéaangelegenheid?

Belangrijker is wel dat in België er een aparte wet is die eist dat je bewakingscamera’s registreert (de Camerawet), en dat -wederom aldus de politie- dashcams daar ook onder vallen. En dat lijkt te kloppen, die wet regelt ook mobiele bewakingscamera’s. Maar daar twijfel ik (oké, ik ben geen Belgisch jurist) over want een bewakingscamera heeft tot doel “de bewaking en het toezicht van [] plaatsen” en dat is niet waar je een dashcam voor inzet. Dat gaat om bewaking van een rijdend voertuig.

Dus daarom zou ik zeggen dat een dashcam er niet onder valt. Dat gezegd hebbende, een agent zit zelden te wachten op spitsvondige juristerij, zeker als die erop neer komt dat zijn baas verkeerde informatie heeft verstrekt. Dan zit je nog wel even bij de zwaantjes. Ik zou het dus niet doen.

Arnoud

Arnoud

Contracten te actualiseren? Koop dan snel editie 2020 van het Handboek ICT-contracten!

Al ruim vijf jaar werkt mijn kantoor met het Handboek ICT-contracten, een praktisch naslag- en modellenboek dat concreet aangeeft hoe een ICT-contract moet worden opgebouwd. Van Agile softwareontwikkeling tot SaaS voorwaarden en verwerkersovereenkomst, het staat er allemaal in.
Editie 2020/21 van het succesvolle ‘Handboek ICT-contracten’ is geheel herzien: een uitgebreid theoretisch kader behandelt de kernpunten van ieder ICT-contract, gevolgd door meer dan 100 modelclausules met alternatieven en onderbouwing per alternatief en meer dan 40 systematisch opgebouwde modelcontracten. Het theoretisch kader gaat uit van vijf aandachtspunten: kwaliteit en prijs, intellectueel eigendom, data-toegang, persoonsgegevens en continuïteit van dienstverlening. Dit kader heeft zich in de praktijk bewezen en wordt ook gebruikt in de populaire opleiding tot ICT-jurist van de ICTRecht Academy.

Wie aan de slag wil met contracten in de ICT, kan met dit boek snel grote stappen maken. Alle contracten zijn modulair opgebouwd uit standaardclausules, die stuk voor stuk met alternatieven en onderbouwing worden

Bestel nu en u heeft het boek snel in huis!

En om het toch blogwaardig te houden: wat is de raarste titel van een contract die je ooit bent tegengekomen? Voor mij was dat de Master Alliance Agreement die een leverancier (5 medewerkers) van een bulkfeedscanneroplossing ooit aanbood aan een beursgenoteerde organisatie met 20.000 medewerkers. Of misschien wel die Joint Agile Cooperation Agreement, die 500 keer “You shall” en “You guarantee” bevatte maar slechts één keer “We warrant”. En wat het verschil is tussen guarantee en warrant, dat leest u op pagina 182!

Arnoud

Als Google zegt dat je langs een crime scene fietste, ben je dan verdachte?

Een fietser in Florida werd als verdachte van een inbraak aangemerkt omdat Google had gezien dat hij ten tijde van de inbraak een paar keer langs het huis was gefietst. Dat meldde NBC News onlangs. De politie had bij Google kennelijk locatiegegevens van mensen in de buurt opgevraagd (een geofence warrant), en deze meneer was eruit gesprongen omdat hij drie maal in een uur langs het huis was gekomen. Na enige herrie van zijn advocaat lijkt de zaak te zijn ingetrokken, maar opmerkelijk blijft het. En zeker gezien het enorm toegenomen gebruik van dergelijke omgekeerde sleepnetten is het een gevaarlijke ontwikkeling.
De politie in de VS maakt steeds vaker gebruik van geo-fence warrants, een bevel aan partijen als Google om locatiedata van alle gebruikers van hun diensten in de buurt van een plaats delict af te geven. Het idee is dat de dader waarschijnlijk ook wel een Android telefoon bij zich had (alleen good guys hebben een iPhone, immers) en dan kun je dus in de aangetroffen sporen gaan zoeken naar wie de dader was.

Inderdaad, dat heeft als nadeel dat je dus aanneemt dat de dader er wel tussen zal zitten. En dan gaat het dus mis als je zo’n toevallige passant als deze fietser aantreft. Hij fietste daar als deel van zijn fitnessroutine, en het huis lag nu eenmaal zo op de route dat hij er drie keer vlak langs kwam. Maar ja, dat valt dan wel op als je er naar kijkt met de blik van de dader willen vinden.

Het lastige is, het is openbare data – ook in Nederland kun je dit als politie denk ik wel opvragen binnen de huidige regels van Strafvordering. Het gaat er vooral om wat je ermee doet, hoe je die data interpreteert. En het lijkt mij heel lastig om daar echt objectief naar te kijken, zeker wanneer je al een gek patroon hebt dat je vaker hebt gezien bij daders.

Natuurlijk is het te weinig om iemand echt te veroordelen op basis van één getuigenverklaring, namelijk dat Google zei dat je er was. Maar het kan wel genoeg zijn, zo’n verklaring in combinatie met wat opvallends dat daaruit op te maken is, om je als verdachte aan te merken en dan nader onderzoek te doen. En dat kan behoorlijk invasief zijn – je apparatuur wordt doorgelicht, mogelijk je huis doorzocht, jij een nachtje in detentie en/of verhoor. Ook al blijkt dan achteraf dat de verdenking onterecht was, je zult er nog lang last van hebben.

Arnoud

Kan ik mijn provider dwingen mijn mailadres gereserveerd te houden als ik overstap?

Een lezer vroeg me:

Ik heb een e-mailadres bij mijn internetprovider. Kan ik bij een overstap naar een nieuwe internetprovider mijn vorige provider dwingen om mijn oude e-mailadres niet vrij te geven? Dit om te voorkomen dat iemand anders mijn oude e-mailadres registreert en bijvoorbeeld zich als mij voordoet of wachtwoordresets op mijn online accounts kan uitvoeren?

Er is wettelijk geen recht op emailadresportabiliteit, zoals dat er wel is met nummerportabiliteit. Bij 06-nummers heb je immers het recht die mee te nemen als je van provider overstapt.

Met enige regelmaat zie ik deze discussie opspelen bij de politiek. Er zou een wetswijziging voor nodig zijn, en dan is standaard het argument dat dat te weinig op zou leveren tegenover het gedoe dat je nodig hebt. Immers wie dat wil kan een provideronafhankelijk mailadres nemen (al is het maar Hotmail of Gmail) en veel hoeft dat niet te kosten. Als ondernemer zou je dus wel gek zijn om dat niet te doen.

De AVG lijkt voor mensen een nieuwe grond hiervoor te bieden: als ik mijn mailadres dan niet mag meenemen, dan kan ik toch zeker wel voorkomen dat iemand anders met míjn naam gaat mailen? Dat is immers mijn persoonsgegeven.

En ja, dat is natuurlijk zo. Maar als jij Jan de Vries heet, en zes maanden na je opzegging wil een andere heer de Vries dat mailadres, kun je dan echt nog zeggen dat het nog jouw adres is? Ik zou daar toch wel de nodige moeite mee voelen.

Natuurlijk zit er een zeker securityrisico aan het ‘achterlaten’ van je mailadres. Wachtwoordresets zijn achteraf mogelijk als een aanvaller daar de moeite voor neemt. Ik kan daar alleen maar op zeggen dat je dus moet zorgen dat je mailadres afgekoppeld wordt van je accounts wanneer je overstapt van provider.

Arnoud