Soevereine-menstheorieën nu doorgedrongen tot Hoge Raad, natuurlijk wel afgewezen

Plaats van zetel regering tijdens WOII leidt niet tot onbevoegdheid raadsheren hof, zo las ik ineens bij de toch zeer degelijke TaxLive-blog van WoltersKluwer. Dat betrof een arrest van de Hoge Raad over een belastingzaak waarin de aangever had geprobeerd zijn loonbelasting op te voeren als een aftrekbare gift aan het ministerie van Financiën. Met het argument dat “de beslissing om de zetel van de regering gedurende de oorlogsjaren 1940-1945 buiten het Rijk te vestigen een ongrondwettige daad is geweest die niet zonder gevolgen kan [blijven]”, een wacht-wat-hoe argument dat mij meteen triggerde: dit zijn inderdaad die mensen die vinden dat ze het sociaal contract kunnen opzeggen, dat de Staat geen rechtsmacht over ze heeft enzovoorts.

Het is niet direct internetrecht als zodanig maar deze juridische theorieën zijn wel fors in opmars dankzij internet en haar unieke manier van informatie aanwakkeren en verspreiden. Bovendien erger ik me eraan dus dan mag ik erover bloggen: de soevereine burger. Het concept is over komen waaien uit Amerika, en is gebaseerd op de samenzweringstheorie dat lang geleden overheden zichzelf hebben omgezet naar bedrijven en hun burgers als onderpand (menselijk kapitaal) hebben opgevoerd, om zo handel met elkaar te kunnen drijven en zodat buitenlandse investeerders geld kunnen verdienen.

De precieze details wisselen met enige regelmaat, maar vaak wordt het opgehangen aan het moment dat de VS de goudstandaard voor geld losliet. Ik denk omdat de waarde van geld toch érgens aan gekoppeld moet zijn, en als het niet aan je goudvoorraad is dan zal het wel je burgers zijn, zoiets. Daarbij hoort dan de constructie dat er voor iedere burger een stropop (“masker” of “rechtspersoon”) wordt aangemaakt, een juridische fictie die het onderpand vertegenwoordigt. Jij als mens wordt dan met trucs voorgehouden dat je hetzelfde bent als die stropop, zodat jij boetes moet betalen en andere juridische plichten hebt te dragen. Maar zodra je die verbinding weet te verbreken, ben je weer soeverein en kunnen ze je niets maken. Dus.

Een uniek bijkomend argument voor Nederland is dat de regering (de Staat) eigenlijk sowieso geen legitimiteit heeft, omdat bij het begin van de Tweede Wereldoorlog de zetel van het Koninkrijk naar Londen verplaatst zou zijn – in strijd met artikel 21 Grondwet (1938). (Wat in 1922 voorzien was en afgedaan met de opmerking dat in noodsituaties als oorlog toch alles anders komt te liggen. Nood breekt wet, zelfs Grondwet.) Daarom hoef je dus eigenlijk niets met eisen die de overheid aan je stelt.

Bij loonbelasting is dat lastig, die eis kun je niet negeren want je werkgever houdt die in en maakt het over naar de Belastingdienst. Deze meneer had daar dus een truc voor: voer het bedrag op als een gift aan het ministerie van Financiën, in de taal van soevereinen een dochterbedrijf van de bv Nederland, ingeschreven bij de Amerikaanse Kamer van Koophandel waarmee die handel in burgers en kapitaal internationaal gefaciliteerd kan worden. Het zal geen lezer hier verbazen dat die truc niet ging vliegen en het beroep niet-ontvankelijk werd verklaard.

Dit is bij mijn weten de eerste keer dat zo’n argument doorgedrongen is tot de Hoge Raad (zij het de artikel 80a–afdoening). Eerder moest al wel het Hof Arnhem uitleggen dat zo’n stropop-masker niet bestaat en de regels gewoon gelden. Wrakingsverzoeken komen regelmatig voor, vrijwel altijd met het punt dat de rechtbank het onderscheid tussen henzelf en het masker niet maakt en dat die daarmee vooringenomen is. Niet dus. Het lijken wel incidenten te zijn, in sommige staten in de VS spreekt men van een ‘plaag’ aan juridische verzoekschriften, bezwaren en dergelijke.

Arnoud
Mag je in Texas op sociale media niet worden gecensureerd?

Een lezer vroeg me:

Op diverse plekken lees ik over een wet uit Texas die sociale media zou verbieden om burgers te censureren. Maar dit zijn toch gewoon private partijen, als die je niet moeten dan hebben zij toch het recht je weg te sturen?
Het is inderdaad de hoofdregel dat socialmediaplatforms hun gebruikers aan regels mogen onderwerpen, en als je die overtreedt ze de berichten weg mogen halen (of zelfs je account opheffen). Dat is in zoverre problematisch dat die platforms enorme macht hebben, waardoor verwijderd of geblokkeerd worden een enorme impact kan hebben. Als ik niet op Linkedin kan schrijven, valt 80% van mijn klantenbestand buiten mijn bereik. Dat is maatschappelijk een probleem.

In Texas zien ze dit als een zo groot probleem dat er een speciale wet is gekomen: HB 20. Deze vermeldt naast een boel regels over transparantie het volgende:

A social media platform [met meer dan 50 miljoen gebruikers, AE] may not censor a user, a user’s expression, or a user’s ability to receive the expression of another person based on: (1) the viewpoint of the user or another person; (2) the viewpoint represented in the user’s expression or another person’s expression; or (3) a user’s geographic location in this state or any part of this state.
De term ‘viewpoint’ wordt niet gedefinieerd maar de strekking is duidelijk: als een ingreep door een platform gebaseerd is op een standpunt, dan is die ingreep verboden. (Punt 3 is gericht op het voorkomen dat de platforms Texanen als geheel de toegang ontzeggen.) Als het standpunt overigens ‘illegal expression, content or activity’ is, dan is het platform juist verplicht om binnen 48 uur in te grijpen. Ook een overtreding van de huisregels mag met een ban worden afgestraft. Dus hoe dit tegenover elkaar moet uitwerken, is juridisch niet duidelijk. Politiek wel: dit is natuurlijk bedoeld om de perceptie van “je mag niks meer zeggen” tegen te gaan.

Direct na invoering kregen Big Tech het voor elkaar dat de Supreme Court de wet on hold zette, maar in september werd dat ongedaan gemaakt. Nu is het dus afwachten of de Supreme Court een definitieve uitspraak gaat doen, en als die in het voordeel van Texas is dan zou iedere staat dus regels kunnen stellen die een forse beperking geven van de ondernemingsvrijheid van deze bedrijven.

De uitspraak van de 5th Circuit is, eh, apart om te lezen; ik haal er een sterk gevoel uit van “de conclusie is ‘moet kunnen’ nu nog een redenering verzinnen”. Maar dat kan aan mij liggen. De kern is deze passage, die aanhaakt bij jurisprudentie over een wet die kranten verplichtte een weerwoord te plaatsen van politici die zich aangevallen voelden door krantenartikelen. In de Miami Herald-zaak bepaalde de Supreme Court dat die wet ongeldig is, omdat je dan kranten verplicht bepaalde speech van anderen te faciliteren, met alle kosten en problemen (geen ruimte voor ander nieuws) van dien.

The Platforms are nothing like the newspaper in Miami Herald. Unlike newspapers, the Platforms exercise virtually no editorial control or judgment. The Platforms use algorithms to screen out certain obscene and spam-related content.8 And then virtually everything else is just posted to the Platform with zero editorial control or judgment. … Thus the Platforms, unlike newspapers, are primarily “conduit[s] for news, comment, and advertising.” …  And that’s why the Supreme Court has described them as “the modern public square.”
Daar komt bij dat het de platforms niets kost (in tegenstelling tot die krant) om berichten te laten staan. En omdat de ruimte onbeperkt is, moet het ook geen probleem te zijn om er een bericht aan te hangen waarin je als platform afstand neemt (voor de kenners: Pruneyard). De platforms hameren dan nog op het probleem van het weren van racisme, nazi’s en terrorismeverheerlijking, maar dat is slechts hypothetisch aldus de rechter. Oké.

Maar Section 230 dan? Die vermeldt expliciet dat platforms niet aansprakelijk zijn als ze content modereren, naast dat ze niet aansprakelijk zijn voor wat ze doorlaten. Klopt, aldus de 5th Circuit, maar let op dat Section 230 begint met vast te stellen dat een platform per definitie geen uitgever of auteur is van wat men doorgeeft. Daarom zijn argumenten van het soort “wij mogen modereren net zoals kranten” niet van toepassing. In Amerikaansrechtelijke free speech-taal: het ingrijpen door platforms telt niet als een meningsuiting van de platforms zelf. En er staat wel dat men mag ingrijpen, maar zoals de rechter het leest alleen bij illegale en semi-illegale content. (Dit klopt niet.)

Er is nog een relevant verschil, als ik de uitspraak goed begrijp:

The Platforms do not choose or select material before transmitting it: They engage in viewpoint-based censorship with respect to a tiny fraction of the expression they have already disseminated.
Kranten, radio en televisie kiezen vooraf wat ze opnemen. Platforms grijpen achteraf in, nadat de mening al is gepubliceerd. Dit is kennelijk een wezenlijk verschil? Ik zie het niet: of je nu berichten doorlaat ná controle, of achteraf op basis van klachten diezelfde controle doet, komt toch op exact hetzelfde resultaat neer? Hooguit dat je dan meer klachtgestuurd ingrijpt (als niemand over je klaagt, mag je blèren wat je wil) maar dat lijkt me juist een makkelijke manier van bepalen waar je de beperkte controlecapaciteit inzet, namelijk daar waar controverse is.

Overigens zal de Digital Services Act (DSA) in Europa ook regels stellen over moderatie door grote bedrijven. Daarbij is de insteek echter niet dat alles moet kunnen: men moet duidelijke en transparante huisregels hebben, en bij een ingreep specifiek motiveren welke huisregel is overtreden en op welke manier. Dit creëert voor mijn gevoel een betere balans tussen de belangen van het bedrijf en de gebruiker.

Arnoud

Wacht even, open source is dus niet voor eeuwig gelicentieerd?

johnhain / Pixabay

In vervolg op mijn blog van maandag over open source bij de overheid kreeg ik vele vragen over het waarom. De TK als opdrachtgever wilde immers eigenaar van alle software worden, zodat ze kon voorkomen dat een licentie zou vervallen en de leverancier dan lekker binnen kon lopen met een nieuw contract. Hoe kan dat, aldus de diverse vraagstellers (dank, allen) als het open source is? Dat is toch voor eeuwig en onherroepelijk gelicentieerd?

De bedoeling van open source is inderdaad dat de software voor altijd onder duidelijk vastgelegde voorwaarden beschikbaar is. Maar letterlijk “voor eeuwig en altijd” (juristen houden van dubbele herhalingen, twee keer genaaid houdt beter)

De BSD licentie bevat bijvoorbeeld helemaal niets over de looptijd of intrekbaarheid, dat is simpelweg een “je gaat je gang maar binnen dit kader” verklaring. Hetzelfde voor de Mozilla Public License, en daar zit veel meer juridisch geweld in. In de Apache 2.0 licentie vind je weer wel “perpetual” bij de licentieverlening. en de GPL (versie 3) noemt de licentie “irrevocable”. Hier staat dan ook meteen het voorbehoud dat verklaart waarom deze term niet standaard genoemd wordt:

All rights granted under this License are granted for the term of copyright on the Program, and are irrevocable provided the stated conditions are met.
Dit is het instrument voor de handhaving: OSS licenties vervallen zodra je de voorwaarden schendt. (Sommige hebben automatische herstelbepalingen als je de schending opheft.) Daarmee is voortgezet gebruik van de software een inbreuk op auteursrechten, waar een enorm arsenaal aan handhavingsbepalingen uit de kast voor kan worden gehaald. Dus logisch dat OSS licenties niet letterlijk “perpetual and irrevocable” vermelden.

Dat gezegd hebbende, de strekking van die licenties is dat natuurlijk wel. Er staat geen harde termijn, en het is ook niet echt de bedoeling dat er na ${periode} opnieuw een licentie moet worden aanvaard of iets dergelijks. Naar Nederlands recht zouden we van een licentie voor onbepaalde tijd spreken. Die zijn in principe opzegbaar, mits met voldoende opzegtermijn en/of zwaarwegende reden en/of opzegvergoeding (je moet er 2 kiezen, succes George Boole) tenzij de strekking van de licentie anders is. En dat laatste lijkt me hier wel opgaan.

Blijft echter over de gekke randgevallen, en dat is waar juristen voor leven. Het voor de hand liggende randgeval is overlijden of faillissement van de rechthebbende. De auteursrechten komen dan bij een ander terecht, en het is geen uitgemaakte zaak dat de licenties dan meegaan. Voor juristen: de vraag is of een licentie een goederenrechtelijk recht is of slechts een persoonlijk recht, en het lijkt dat laatste te zijn. Je kunt als licentienemer dan alleen een schadeclaim indienen, in juridische termen heb je dan dikke pech met je concurrente vordering op een failliete boedel.

Langs een ander argument kom je bij hetzelfde probleem uit: via het Nebula- en Berzona-arrest is verdedigbaar dat de curator een licentie mag schenden (wanpresteren) wanneer dat in het belang is van de boedel. En daaronder valt dan het te gelde maken van het onderliggende auteursrecht. Hoewel daar de nodige nuances bij te maken zijn, is het zeer zeker niet uitgesloten dat er een route is waarmee een curator hiermee wegkomt. En dat wil je dan natuurlijk voorkomen met je inkoopvoorwaarden.

En ja, dit voelt als schieten met een kanon op een mug: hoe vaak gebéurt het nou dat er OSS uit de markt gaat omdat de rechthebbende/maintainer overlijdt of failliet raakt, waarna hebberige familieleden of bedrijfskopers de hoofdprijs gaan vragen? Je moet allereerst weten dat je overleden tante Agaath uit Nebraska met zo’n project bezig is, vervolgens een familierechtadvocaat met IE-kennis vinden om de rechten te krijgen én ruimte zien voor een businesscase om daar geld te gaan halen bij partijen die de software nu gratis gebruiken, terwijl je niet weet wie dat zijn. Ik zie het niet gebeuren, maar dat heeft nog nooit een inkoopvoorwaardenschrijvende jurist tegengehouden.

Arnoud

Brussel wil fabrikanten aansprakelijk maken voor schade door AI en updates

Pixel-mixer / Pixabay

De Europese Commissie heeft twee voorstellen gepresenteerd die fabrikanten aansprakelijk maken voor schade veroorzaakt door kunstmatige intelligentie (AI) of door gebrekkige updates, of het niet verhelpen van kwetsbaarheden in hun producten. Dat meldde Security.nl onlangs. Het gaat om revisies van de oude en bekende productaansprakelijkheid (art. 6:185 BW), waarmee naast de fabrikant ook de Europese importeur en de verkoper aansprakelijk gehouden kunnen worden als dat handiger uitkomt, en de ACM kan dan toezicht houden.

In augustus hadden we een vergelijkbare discussies over het VK dat zelfrijdende auto’s onder deze constructie wil brengen. De EU pakt het dus gelijk breed aan: alle producten, wat logisch is gezien de huidige Richtlijn ook gewoon van ‘produkten’ (sorry Ruud, in 1985 was het met een k) spreekt. Het voorstel hanteert dezelfde structuur; de fabrikant of Europese importeur moet opdraaien voor de schade van gebrekkige producten, en een product is gebrekkig als het onveilig is, waarbij zaken als de presentatie, handleiding en redelijk te voorziene gebruik zwaar wegen.

Een nieuwe factor is deze:

the effect on the product of any ability to continue to learn after deployment;
Dit is een typische AI-situatie: het systeem heeft bijgeleerd of is van een update voorzien waardoor het nieuw gedrag vertoont. Dat kan gebrekkig zijn, en natuurlijk moet dat meetellen in de aansprakelijkheid. Maar verder noemt deze Richtlijn geen expliciete AI-regels. Dat hoeft ook niet, want als de aparte Europese AI Act er door komt, gaat het vanzelf goed: een AI die die wet overtreedt, is per definitie ‘gebrekkig’ en de leverancier of gebruiker (het bedrijf dat het inzet dus) daarvan is dan aansprakelijk jegens de personen die schade lijden.

Ook voor cybersecurity is er weinig tekst, maar wat er is, is wel precies wat nodig is:

product safety requirements, including safety-relevant cybersecurity requirements;
Er komt andere regelgeving die uitwerkt wat dat precies gaan zijn. Maar hier staat alvast “als je je er niet aan houdt, ben je aansprakelijk voor de gevolgen”. En dat maakt dus dat updates en basisprincipes voor veilige software ineens juridisch van belang gaan worden.

Een lastig punt is de bewijslast. De hoofdregel is en blijft dat de persoon die schade claimt, moet bewijzen dat dit door het product komt. Dat is logisch, maar wel lastig want als eenling heb je de middelen niet om vast te stellen of een stofje giftig is, een AI bevooroordeeld of een router kwetsbaar voor een of andere zeroday. Daarom introduceert de Richtlijn een soort-van nieuw concept: als de klager aannemelijk kan maken dat de schade door het product komt, dan moet de leverancier met relevant bewijs komen hoe het apparaat op dat punt werkt. Doet hij dat niet, dan is hij automatisch aansprakelijk voor de schade. De rechtbank moet zaken als bedrijfsgeheimen wel met gepaste bescherming toelaten.

Wie nu denkt, dat gaan ze in de kleine lettertjes meteen dichttimmeren (“Geen honden in de magnetron”), dat gaat niet werken: de regels over aansprakelijkheid zijn van dwingend recht.

Arnoud

Mag je bedrijf “Robert’); DROP TABLE Companies;–” heten?

Wie in Engeland zijn bedrijf wil inschrijven bij de Kamer van Koophandel (het Companies House), heeft mogelijk een probleem: je bedrijfsnaam mag geen computer code meer bevatten (via). Jammer dus voor kleine Bobby Tables, die volgens mij ondertussen oud genoeg is om een bedrijf in te mogen schrijven. Maar het roept wel de vraag op: hoe zit dat bij ons?

De opmerking over “Robert’); DROP TABLE Companies;–” komt uit een xkcd strip, waarbij een moeder haar kind dus zo had genoemd. De SQL code in Robert’s voornaam is een triviale exploit die verrassend vaak werkt, en in dit geval ervoor zorgt dat de database waar je in zoekt de tabel met alle company-informatie verwijdert. (Als alles stupide is ingesteld, wat dus redelijk vaak het geval is.) Zijn roepnaam is Bobby Tables, trouwens.

Afijn. Het punt is dus: dit is computercode, en de software van de Companies House kan daar niet mee omgaan en/of kan rare dingen doen. Dus dat is nu een weigeringsgrond geworden voor een Engelse bedrijfsnaam. In Nederland ken ik zo’n regel niet. De regels over handelsnamen zijn vrij simpel en gericht op het doel van handelsnamen: niet misleiden, je niet groter voordoen en geen speciale aanduidingen zoals bv of bank of stichting tenzij je dat bent.

Over gekke tekens zegt de KVK:

Je mag cijfers en de leestekens @ & + en – altijd gebruiken in je bedrijfsnaam, Speciale tekens als () ? ! * # / mag je uitsluitend ter vervanging van een letter of als ‘woordgrap’ gebruiken.
Ik kan niet direct een juridische basis voor deze uitspraak vinden, behalve dan het argument dat het moet gaan om een ‘naam’ en dat namen toch vrij evident bestaan uit letters, cijfers en die leestekens, met hooguit een woordgrap. (Van dit standaardwerk, hoewel grondig, werd ik niet veel wijzer.)

Dat sluit aan bij een indirect gerelateerde zaak uit 2010 bij het Hof van Justitie, waarbij de merknaam “&R&E&I&F&E&N&” werd ingeschreven met als doel voorrang te krijgen bij de .eu domeinnaamopenstelling voor www.reifen.eu. Het Hof bepaalde dat een merkregistratie ongeldig is (kwade trouw) als je niet het oogmerk hebt het merk als zodanig te gebruiken in de markt. Daaruit zou ook voor handelsnamen het argument kunnen volgen dat “Robert’); DROP TABLE Companies;–” niet bedoeld is als handelsnaam maar als truc om de KVK (en data brokers) te pesten.

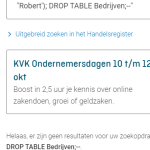
Engelse slimmeriken ontdekten al een IT-consultant die IFTHENELSE heet, bij de KVK vond ik TRY CATCH, zoeken op // geeft vele resultaten, en toen vond ik ook diverse bedrijven die DROP TABLE heten. Eentje lijkt zelfs van Robert Table te zijn:

Lachi’); DROP TABLE bedrijf;–, Hoofdvestiging KvK 67788106 Vestigingsnr. 000036287172 <snip>
Hier lijkt dus een filter van de KVK minder streng te zijn dan de folder, of dit bedrijf was goed in het overbrengen van de humor van deze bedrijfsnaam.

Wie vindt er nog een bedrijfsnaam die computercode bevat?

Arnoud

Hoezo sluit de Tweede Kamer open source uit bij een aanbesteding?

PeggyMarco / Pixabay

Via Twitter:

Gemiste kans: @2eKamertweets doet een aanbesteding voor #debatdirect waarin open source expliciet wordt uitgesloten (op basis van onjuiste aannames over open source). #opensourcetenzij?
Dit in reactie op stukken in de aanbestedingsprocedure waarin antwoord op vragen van inschrijvers wordt gegeven. Hier wordt “niet akkoord” gezegd bij twee vragen omtrent open source:
“Alle toebehoren zoals source codes, documentatie en intellectueel eigendom worden overgedragen aan de Tweede Kamer.” Is het akkoord dat bij het gebruik van open source software bij de (door)ontwikkeling van Debat Direct geen intellectueel eigendom wordt overgedragen, indien op de betreffende code een open source licentie(s) zonder virale effecten van toepassing is?
Hier wil de leverancier-in-spe dus weten of ze open source mogen verwerken in de applicatie, wat in strijd zou zijn met de aanbestedingseis dat alle eigendomsrechten naar de opdrachtgever (de TK) moeten gaan.
“Het is Opdrachtnemer niet toegestaan om broncodes te (her)gebruiken in de projectuitvoering indien het intellectueel eigendom en vrije gebruik niet volledig overdraagbaar is aan de Tweede Kamer.” Is het akkoord om hieraan toe te voegen: “Het is toegestaan software en code libraries van derden te gebruiken zolang de Tweede Kamer op ieder moment beschikking heeft tot de laatste versie van de betreffende source code en een niet-exclusieve, onbeperkte, wereldwijde licentie, inclusief het recht om te sublicentieren krijgt.”
Dit komt op hetzelfde neer, de leverancier wil graag werk van derden gebruiken maar kan daar natuurlijk niet het eigendom van overdragen. Dat wil de opdrachtgever dus niet. En ja, dat doet raar aan gezien al sinds jaar en dag de mantra is “open source, tenzij”, oftewel kies voor open tenzij je kunt uitleggen waarom dat niet kan.

Mijn vermoeden is dat het hier zuiver gaat om het verkrijgen van de eigendom, en niet perse omdat men open source niet moet. Dat is zo’n punt dat men als eis formuleert vanwege allerlei objectieve redenen, met name dat je dan afscheid kunt nemen van de leverancier en niet jaren later nog een restje eigendomsclaim in je gezicht kunt krijgen. (Het standaardspook daarbij is het faillissement: de curator kan dan de auteursrechten verkopen waarna de nieuwe eigenaar om geld komt vragen. Maar je weet nooit wat er nog op kan duiken in andere krochten van het auteursrecht.)

Het komt door de vraagstelling wel héél onhandig over zo, omdat er specifiek bij de opensourcevragen “niet akkoord” wordt gezegd maar bij een toch vrij essentiële gesloten component wél een uitzondering wordt gemaakt:

Uit het architectuur document blijkt dat het huidige Debat Direct een proprietairy videoplayer gebruikt waarvan de sourcecode niet beschikbaar is en een aparte licentie vereist is. Kan specifiek voor de ‘standaard’ videoplayer overeengekomen worden dat bepaling 21 en 24 van het Programma van eisen niet van toepassing zijn? Akkoord. De videoplayer wordt niet gezien als onderdeel van de sourcecode.
Het gaat dus om Debat Direct, een app en site waarmee je live de Kamerdebatten kunt volgen. Het voelt voor mij vrij essentieel dat daar een videospeler in zit, dus als ik inkoper was dan wilde ik daar toch zeker de eigendom van hebben, als we het hebben over continuïteit en vage claims in de toekomst. Om eens wat te noemen, video-protocollen zitten vol met patenten, door de player buiten “sourcecode” te zetten geldt er dus ook geen vrijwaring vanuit de leverancier. Dat zit me dan toch niet lekker.

Een dag later werd bekend dat een en ander is aangepast: zolang de Tweede Kamer maar onbeperkt en eeuwig kan beschikken over de software, is het goed waar het gaat om werken van derden. De werken van de leverancier zelf moeten wel in eigendom worden overgedragen.

Arnoud

Onderzoeker: automobilisten eenvoudig te volgen via populaire parkeerapps

Meer dan een kwart van alle auto’s is eenvoudig te traceren door middel van populaire parkeerapps zoals EasyPark, Q-Park, Indigo Neo, Interparking en APCOA, zo stelt de Belgische beveiligingsonderzoeker Inti De Ceukelaire op basis van eigen onderzoek. Dat meldde Security.nl onlangs. Bij al die apps kun je gemakkelijk kentekens toevoegen, maar zonder controle of je er houder van bent. Zo kun je dus vervolgens parkeeracties van die auto’s inzien. Inti maakte ook een opt-out.

De kern van het onderzoek is verbazingwekkend simpel. Vrijwel iedere parkeerapp biedt de mogelijkheid meerdere kentekens toe te voegen, waarbij geen enkele controle volgt of je daar houder van bent, of dat de eigenaar van die auto het goed vond. Een legitieme reden kan zijn dat je een buurman of vaste klant wilt laten parkeren via jouw app, maar je kunt zo ook mensen stalken (het nummerbord van je ex of die man/vrouw die je laatst klemreed bij de afrit Nieuwegein).

Natuurlijk werkt dat alleen als je vervolgens ook een parkeeractie uitvoert, pas dan zie je (ter controle) de straat of parkeergarage waar de auto is. Door sessies van 1 seconde te doen, voorkwam de onderzoeker dat de slachtoffers zouden zien dat ze al geparkeerd staan (als ze bijvoorbeeld dezelfde app hebben, of doordat de slagbomen opengaan zonder betalen).

Een gebrek bij kentekens is dat je geen verificatie kunt doen, zoals bij 06-nummers of e-mailadressen wel kan. Een systeem dat werkt op basis van kentekens (zoals parkeerapps) heeft dus fundamenteel dit probleem, en daar is geen oplossing voor behalve de RDW zo gek krijgen dat ze brieven gaan sturen naar de kentekenhouder wanneer een app deze wil registreren. (Ik zie dat niet gebeuren.)

De Ceukelaire merkt op dat parkeersessies een onschatbare bron van informatie prijsgeven over bestuurders. “Aan de hand van de parkeerduur, locatie en tijd kan je afleiden wat de persoon daar komt doen. Zo zijn er tijdens het onderzoek personen gelokaliseerd nabij kantoorruimten, winkelcentra, concertzalen, sportcomplexen, casino’s en ziekenhuizen.”
Het onderzoek werd overigens netjes uitgevoerd op kentekens van vrijwilligers die wel eens wilden weten of ze werkelijk getrackt konden worden.

Arnoud

Interpol geeft arrestatiebevel af voor oprichter Terra-cryptocurrency

Interpol heeft een arrestatiebevel afgegeven voor Do Kwon, de medeoprichter van cryptovaluta-start-up Terraform Labs. Dat meldde Tweakers maandag. Do Kwon wordt verantwoordelijk gehouden voor de crash van stablecoins Terra en Luna afgelopen mei. Hij meldde eerder nog niet “on the run” te zijn nadat de Singaporese autoriteiten hem kwijt waren, maar mogelijk ging dat over hardlopen. In ieder geval wil de politie hem terug, vandaar het internationale opsporingsbevel.

Terra en Luna zijn een stelsel van zogeheten stablecoins, cryptomunten met als gepretendeerd doel een stabiele wisselkoers te bieden. Terra zal altijd 1 dollar waard zijn; de munt Luna wordt gebruikt om Terra’s koersfluctaties te stabiliseren door Terra te kopen of verkopen. En als backup had Do Kwon nog 85.000 bitcoin liggen waarmee als noodmaatregel Terra gekocht kon worden. Het hebben van een stablecoin is zeer aantrekkelijk in cryptoland, omdat ze een basis voor crypto wisselen (of valutareserves) bieden zonder dat traditionele banken (“fiat”) nodig zijn.

Het daadwerkelijk realiseren van stablecoins blijkt echter niet zonder problemen. Zeker niet bij algoritmische stablecoins, waarvan de waarde niet gekoppeld is aan zeg een stapel met goudstaven of een container met grondstoffen, maar twee coins elkaar als het ware in evenwicht houden. (Mocht u nou denken, dit klinkt zo warrig, is dit niet gewoon een soort oplichting of piramidespel, dan bent u jaloers dat u geen crypto hebt, aldus crypto-lovers. Ik zeg het maar even.)

Bij Terra ging het dus mis, en dat heeft zoals altijd bij financiële dingen te maken met wegvallend vertrouwen. Mensen vertrouwden erop dat Terra altijd een dollar waard zal zijn. Kleine fluctuaties werden opgelost door een iets duurdere Luna, die je kocht met Terra, waardoor Terra weer in waarde steeg. Dit werkt dus wanneer mensen vertrouwen dat die munten een dollar waard horen te zijn en dat het systeem hiervoor zorgt. Als Terra dan naar 90 cent kukelt, dan raken mensen dat vertrouwen kwijt en verkopen ze hun Terra, anderen zien dat en dan kan het hard gaan.

Kan gebeuren, en een verlies van vertrouwen maakt een bedrijf nog geen oplichter. Er lijkt dan ook meer aan de hand, anders zal Interpol niet snel meewerken aan een internationaal opsporingsbevel. De autoriteiten hebben echter nog weinig laten horen behalve een schending van financiële wetgeving. Als Do Kwon bijvoorbeeld niet de 85.000 bitcoins had waarmee hij beloofd had de backup te regelen, of zelf snel uitstapte net voordat de boel publiekelijk instortte, dan zie ik dat wel. Vooralsnog tast iedereen in het donker.

Arnoud

Minister: digitale berichten overheid vergelijkbaar met aangetekende post

Pexels / Pixabay

Digitale berichten die de overheid naar de berichtenbox van burgers met een MijnOverheid-account stuurt hebben dezelfde waarborgen als aangetekende fysieke post, zo stelt minister Bruins Slot van Binnenlandse Zaken. Dat las ik bij Security.nl onlangs. Dit in reactie op een discussie over de status van digitale boodschappen in uw Mijn Overheid-berichtenbox tijdens het plenaire debat over de Wet modernisering elektronisch bestuurlijk verkeer. Deze zal in 2023 in werking treden en het onder meer mogelijk maken dat je digitaal berichten naar de overheid stuurt.

De status van aangetekende post in het recht is vrij hoog: al snel neemt de rechter aan dat post is aangekomen als je een PostNL-ontvangstbevestiging kunt laten zien. Niet altijd, zeker bij “geen gehoor” en geen bewijs van door de bus duwen. Het is dus een fijne procedurele stap die je kunt nemen bij dossieropbouw, je kunt dan in ieder geval het verweer “hebben we nooit gehad” aftikken als er een handtekening van de receptioniste of postkamer ligt dat het is aangenomen. (Dat de envelop wellicht leeg was, heb ik nooit als verweer in een vonnis aangetroffen.)

Bij digitale berichten is de aankomstbevestiging zeer kwetsbaar, er is geen breed gedragen technische standaard en in formele procedures vragen om een mail met ontvangstbevestiging voelt toch niet helemaal wenselijk. Dus het is fijn te bevestiging te krijgen dat een bericht in de berichtenbox telt als een aangetekend stuk. Waarbij dan twee situaties gelden: berichten van de overheid, en berichten aan de overheid. Zoals de minister het uitlegt:

Officiële elektronische berichten van de overheid worden doorgaans geplaatst in de berichtenbox van MijnOverheid. Het tijdstip van ‘bezorgen’ wordt daarbij vastgelegd en kan daarmee gemakkelijk worden bewezen. Problemen doen zich voor als iemand te laat in de berichtenbox kijkt en daarmee niet tijdig op het bericht heeft gereageerd. Hierom wordt verplicht om bij het plaatsten van een bericht binnen 48 uur aan de geadresseerde een (eveneens digitale) notificatie te sturen, tenzij deze heeft laten weten geen notificaties te willen ontvangen.
Dit is natuurlijk al de huidige situatie. De logging door het overheidsorgaan is cruciaal, en we vertrouwen erop dat de loggende instantie dat eerlijk doet. (Ik zie bij Security.nl de suggestie dat een slinkse ambtenaar het bericht achteraf kan wijzigen en/of de gelogde gegevens aan kan passen. Dit lijkt me sterk maar ik kan geen informatie vinden over de beveiliging van deze procedures.)

De omgekeerde situatie wordt heel simpel geschetst:

Bij elektronische berichten aan de overheid is voorgeschreven dat het bestuursorgaan de ontvangst van een bericht moet bevestigen.Het wetsvoorstel gaat er van uit dat dit een geautomatiseerde bevestiging is. De ontvangstbevestiging vormt voor de afzender het bewijs dat diens bericht is ontvangen.
Dat is leuk en aardig, maar betekent nu dus dat je toch moet hengelen om een bevestiging per e-mail, en maar moet afwachten wanneer de ontvangende ambtenaar dit gaat doen. Ja, ik heb altijd weinig hoop in autoreplies, helemaal als die enkel zeggen “uw mail is ontvangen” zonder bijvoorbeeld aan te geven of de bijlagen zijn aangekomen.

Het wetsvoorstel regelt het iets uitgebreider, art. 2:13 lid 1 en 2 Awb gaat luiden:

  1. Een ieder kan een bericht dat deel uitmaakt van een procedure over een besluit of een klacht of een ander krachtens wettelijk voorschrift voorgeschreven bericht elektronisch aan een bestuursorgaan zenden.
  2. Bij wettelijk voorschrift of bij besluit van het bestuursorgaan wordt voor ieder type bericht als bedoeld in het eerste lid, gelet op de aard en de inhoud van het type bericht en het doel waarvoor het wordt gebruikt, een voldoende betrouwbare en vertrouwelijke wijze van verzenden aangewezen.
Het overheidsorgaan moet dus een elektronisch kanaal openstellen voor deze formele communicaties van de burger, en moet zorgen dat dit betrouwbaar en veilig is. Daar hoort dus logging van ontvangst bij. (Voor andere systemen mág het overheidsorgaan iets dergelijks doen, maar dat moet dan apart als keuze gemeld worden, art. 2:14 nieuw.)

Een ontvangstbevestiging wordt apart verplicht gesteld in art. 2:18:

  1. Een bestuursorgaan bevestigt de ontvangst van een elektronisch bericht als bedoeld in artikel 2:13, eerste lid, dat is verzonden overeenkomstig het tweede lid van dat artikel en met inachtneming van de nadere eisen, gesteld krachtens het derde lid van dat artikel, tenzij:

    • a.het bestuursorgaan en de verzender gebruikmaken van hetzelfde systeem voor gegevensverwerking en de verzender in dat systeem kan zien dat het bericht voor het bestuursorgaan beschikbaar is; of

    • b.van de verzender geen elektronisch adres beschikbaar is.

  2. 2.Indien een bericht als bedoeld in artikel 2:13, eerste lid, aan een bestuursorgaan wordt verzonden door de rechtstreekse invoer van gegevens in een systeem voor gegevensverwerking van het bestuursorgaan, stelt het bestuursorgaan de ingevoerde gegevens aan de verzender ter beschikking op een voldoende betrouwbare en vertrouwelijke manier.

In veel gevallen zal de communicatie verlopen via een berichtenbox. Dan moet het overheidsorgaan een notificatie sturen van de plaatsing (of afkeuring) van het bericht dat de burger uploadde:
In dat geval zal van de in de berichtenbox geplaatste ontvangstbevestiging op grond van het voorgestelde artikel 2:10 een notificatiebericht moeten worden gezonden (zie paragraaf 3.4.3). Een andere mogelijkheid is de bevestiging op het scherm waarin het bestuursorgaan meedeelt dat het bericht is ontvangen. Om de archieffunctie van de ontvangbevestiging te waarborgen, zou in dat geval een te downloaden versie hiervan ter beschikking kunnen worden gesteld.
Die downloadbare bevestiging lost dus het probleem op van de achterdochtige Security.nl reageerder, want als jij een digitaal getekende PDF hebt dat je bericht met inhoud X op datum Y ontvangen is, dan kan geen slinkse ambtenaar daar inhoud X’ van maken of het bericht weghalen.

Arnoud

Aanvallen patenttrollen op open source verdubbeld, ondanks Alice, huh?

Het aantal patentclaims bij open source projecten door patenttrollen is sinds 2021 met 100% toegenomen, las ik bij ZDNet. (De cijfers komen uit een onderzoek van patentclaimonderuithaler Unified.) Op zich niet raar gezien open source sterk aan populariteit wint en het aantonen van een inbreuk niet heel kostbaar is. Maar wel raar gezien de stand van de jurisprudentie in de VS: geen patent is meer veilig. Wat is hier aan de hand?

Het artikel noemt als belangrijkste reden voor de toename van claims het toegenomen gebruik van OSS bij banken en fintech bedrijven. Dit zijn traditioneel geen partijen die veel met patenten doen, en die sterk risicomijdend zijn en bovendien calculerend: deze claim voelt gevaarlijk, voor een ton gaat ‘ie weg, wat kost een patentrechtszaak? Oké, betalen en verder met wat we aan het doen waren.

Maar Alice dan? Het was inderdaad lang zo dat een patentrechtszaak enorm duur was, omdat er een langlopende discovery en feitelijk/juridische discussie moest worden gevoerd. Maar in 2014 deed de Supreme Court uitspraak over de vraag wanneer een software-uitvinding nu voor octrooi in aanmerking komt (de Alice-uitspraak): eigenlijk nooit. Alleen dat lijkt nu weer anders te liggen:

It also doesn’t help one darn bit as Federal Circuit Court of Appeals Judge Pauline Newman said, “The court’s rulings on patent eligibility have become so diverse and unpredictable as to have a serious effect on the innovation incentive in all fields of technology. The victim is not only this inventor …; the victims are the national interest in an innovative industrial economy and the public interest in the fruits of technological advance.”
Dat heeft dan weer te maken met een uitspraak uit 2019 waarin de criteria uit Alice vertaald werden naar andere vakgebieden, maar op zo’n manier dat de interpretatie weer helemaal open is komen te liggen. Bovendien zijn er (natuurlijk) weer trucs bedacht, zoals per direct een expert laten opdraven die feitelijke uitspraken doet, waardoor er tegenexperts nodig zijn en je niet met een snelle Alice-aanval de zaak onderuit kunt halen. En dat zijn precies het soort vertragingstactieken waardoor patenttrollen weer waarde krijgt.

Het rapport is opgesteld door Unified Patents, een organisatie die zich ten doel stelt patenten van trollen aante vallen precies met de Alice-argumenten. Dat kan, als je bijvoorbeeld bij het USPTO herziening aanvraagt of in het algemeen belang een rechtszaak start zonder dat er concreet discussies over inbreuk zijn. (Dan zijn die experts ook niet nodig.) Het is alleen wel duur. Het laat maar zien hoe vastgelopen het Amerikanse patentsysteem is.

Arnoud