Mag ik een AI-artiest online zetten of moet ik bang zijn voor het auteursrecht?

Een lezer vroeg me:

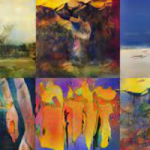
Gisteren heb ik zitten spelen met zo’n machine-learning ai die plaatjes maakt van een tekstje (“prompt”). Dat tekstje en een aantal getals-parameters kun je zelf invullen en tweaken. Het resultaat is een webpagina vol met schilderijen waarop acteur Brad Pitt te zien is alsof hij geschilderd is door Monet, van Gogh, Degas, enzovoort. Als ik deze AI online zou zetten, kan ik dan problemen verwachten met portretrechten van Brad Pitt dan wel auteursrechten van de bronwerken?
Allereerst het portretrecht, daar verwacht ik de minste problemen. Het gaat om een portret niet in opdracht, waarbij de vraag is of de afgebeelde persoon een redelijk belang tegen publicatie heeft. Wat kan meneer Pitt aanvoeren? Hij is een bekend persoon en je gebruikt hem vanwege de herkenbaarheid, dat is nu eenmaal inherent aan bekend zijn vanwege je uiterlijk (met alle respect voor zijn inhoudelijke kwaliteiten, overigens).

Auteursrecht is lastiger, want de AI van de vraagsteller transformeert niet één foto maar tien miljoen. Dat lijkt de auteurswet te buiten te gaan, alsof je zou zeggen dat je mijn boek overneemt omdat je daaruit plus nog tien miljoen boeken haalt hoe juridische tekst gaat. Ik meen dat dat niet opgaat.

De gegenereerde werken zijn in de stijl van bekende schilders. Dat kan, een stijl van werken is niet beschermd. Ook niet als de bedenker van die stijl auteursrechtelijk nog leeft (70 jaar na overlijden).

Pas als er concrete fragmenten uit één bronwerk in het gegenereerde werk komen, dan loop je tegen auteursrecht aan. Denk aan het schilderij van het meisje met de parel, waar je AI eigen variaties op maakt. Dat zou inbreuk zijn als het een modern werk was.

Arnoud

Door een kommafout op Marktplaats is Willy 1300 euro kwijt: ‘Je staat machteloos’

geralt / Pixabay

De 82-jarige Willy Janssen kocht een leuk hoedje op Marktplaats, maar plaatste de komma in het over te boeken bedrag op de verkeerde plek: in plaats van 13,25 euro maakte Willy per ongeluk 1325 euro over. Dat meldde RTL Nieuws onlangs. De verkoper nam het geld aan en verdween van de aardbodem, zelfs het hoedje werd niet opgestuurd. Volgens Marktplaats is er weinig aan te doen, omdat ze de “Kopersbescherming” niet had gekozen. Hoe zit dat juridisch?

Juristen denken nu misschien aan het OTTO-arrest, waarbij de webwinkel niet hoefde te leveren nadat ze de prijs van een televisie als 99,00 euro hadden vermeld terwijl het 990 euro had moeten zijn. Ook hier is sprake van een typefout: Willy bedoelde 13 euro maar vermeldde 1325 euro. En ergens klopt dat ook wel, het gaat in juridisch jargon om het verschil tussen wil en verklaring: je wilde het ene voor elkaar krijgen, maar wat je deed was het andere.

De wet zegt dan, je verklaring is bindend als de wederpartij gerechtvaardigd mocht vertrouwen op de juistheid daarvan (art. 3:35 BW). Gezien de context hier, het kopen van een tweedehands hoed op Marktplaats en dat vergelijkbare hoeden voor 10 à 15 euro gaan, lijkt het mij zeer zeker niet dat deze verkoper mocht denken daadwerkelijk € 1325 te krijgen voor een hoed.

Tot mijn (positieve) verbazing heeft de ING bank de gegevens van de verkoper verstrekt:

Ook belde Ellen de ING-bank. “De bank heeft ons in augustus gegevens van de vrouw gegeven en haar een brief gestuurd met het verzoek het geld terug te vorderen. Maar allemaal zonder resultaat.” Voor de deur gaan staan bij de vrouw, ziet Ellen niet zitten. “Ik durf dat ook niet zomaar. Je weet ook niet wat voor soort type mens het is.”
Juristen zullen inderdaad zeggen, dan nu doorpakken bij de kantonrechter en ik wil ook wel geloven dat dat enig succes zal hebben, maar ik herken de zorg van Willy ook wel. Veel mensen zien erg op tegen zo’n stap omdat het veel gedoe oplevert, zeer onbekend is en bovendien heel veel ergernis en negativiteit met zich meebrengt. Dat maakt het inderdaad moeilijk om je recht te halen.

Ik vraag me nu af: zou het nou veel moeite zijn om bij een bedrag zonder komma even te zeggen “let op, bedoelde u 13 komma 25”? Of een check, uw bod is meer dan 100% van het vorige bod, weet u het zeker?

Update: (27 oktober) Willy heeft haar geld teruggekregen nadat een advocaat kosteloos heeft ingegrepen; na ontvangst van de dagvaarding werd het geld teruggestort.

Arnoud

Gemeente Emmen onder vuur over late bekendmaking van datalek

De gemeente Emmen is onder vuur komen te liggen vanwege de late bekendmaking van een datalek dat zevenduizend inwoners raakte. Dat meldde Security.nl maandag. En laat is het: een inbraak op e-mailaccounts met daarin persoonsgegevens van burgers vond plaats op 8 april 2021, de melding naar die burgers werd pas 4 april dit jaar gedaan. Nee, dat is geen 72 uur nee, en ook geen “zo snel mogelijk” zoals de AVG eist. Wat is hier gebeurd?

In april vorig jaar kregen derden toegang tot vier e-mailaccounts van gemeentemedewerkers, waarschijnlijk via een phishingaanval. In de mailboxen stonden twee bestanden met persoonsgegevens van ruim zevenduizend inwoners uit de drie gemeenten die in het kader van de Participatiewet en Wet maatschappelijke ondersteuning (Wmo) waren verzameld. Er waren geen aanwijzingen dat er daadwerkelijk in de mailboxen is gekeken, maar uitgesloten kon het ook niet worden. Dat is dan dus een datalek: tenzij je kunt bewijzen dat er géén onbevoegde toegang is geweest, moet je handelen alsof dat wel is gebeurd.

Het duurde even voordat de gemeente het doorhad: pas op 7 juli werd de aanval ontdekt. 7 juli 2021 dus. Twee dagen later werd het zoals wettelijk verplicht gemeld bij de Autoriteit Persoonsgegevens, en daarna leek het klaar totdat de AP in december oordeelde dat niet kan worden uitgesloten dat er gegevens zijn ingezien. De gemeente had de getroffen burgers nooit geïnformeerd, ik denk omdat zij dachten dat er dus geen aanwijzingen waren dat er wél iets misgegaan was met die gegevens en dat er dan dus geen risico’s voor betrokkenen zijn.

Er zit een veiligheidsmechanisme in de regels rond datalekken in de AVG: als de verwerkingsverantwoordelijke denkt dat hij niet hoeft te melden, maar de AP meent van wel, dan moet je dat alsnog doen. Dat moet “onverwijld”, er is geen harde termijn voor deze mededeling aan betrokkenen (zoals dat heet, art. 34 AVG). Dat is natuurlijk omdat je mogelijk meer moet uitzoeken, eerst maatregelen wilt nemen of afspraken maken zoals kredietbewaking zodat je de betrokkenen meteen wat kunt beloven. Emmen had echter tot 9 juli nodig voordat de brief dan alsnog uitging, en de periode van december tot juli is wat mij betreft een tikje wel héél erg lang.

D66 Emmen laakt de late afhandeling van de gemeente. “Op 16 maart 2022 waren de gemeenteraadsverkiezingen. In de weken daarvoor hebben we vele persberichten vanuit het college voorbij zien komen, allen uitsluitend positief. Dit onderwerp is echter op de plank blijven liggen tot direct na de verkiezingen”, stelde gemeenteraadslid Joey Koops.
Wethouder Otten ziet dat anders: na zo’n lange periode alleen een heel vage brief sturen met “het zou kunnen dat men uw gegevens heeft gezien maar er is al deze tijd niets gebeurd dus we weten niet waar u zich zorgen over hoeft te maken” is niet bepaald handig. En dat punt zie ik ook wel weer. Desondanks: het gaat om gevoelige gegevens, dus dat had voortvarender opgelost moeten worden.

Dit nog los van de vraag: waarom stáán er überhaupt gegevens van 7.000 zorggerechtigden in mailboxen?

Arnoud

Mijn foto is een datapunt in iemands AI, kan ik een schadevergoeding krijgen?

Simon / Pixabay

Via de website “Have I been trained” kun je achterhalen of jouw foto gebruikt is om een AI te trainen, las ik bij Ars Technica. Of nou ja, iets preciezer: of je foto in een van de enorme datasets zit waarmee tegenwoordig alle beetje fatsoenlijke AI’s worden getraind. Want die datasets zijn meestal zonder het ook maar iemand te vragen opgebouwd, dus een beetje pixeljager zou daar wel geld moeten zien. Maar valt er wel wat te eisen?

Wie een machine learning systeem wil trainen, heeft data nodig. Dat geldt voor iedere applicatie, maar voor afbeeldingen is het helemaal een complexe eis: waar haal je die enorme hoeveelheid plaatjes vandaan die nodig is om een adequate brede dekkingsgraad van je AI-toepassing te krijgen? Nou ja, dat pluk je gewoon van internet want als je het maar massaal genoeg verzamelt is het geen auteursrechtinbreuk meer maar innovatie (cf. Google Images).

De state of the art dataset tegenwoordig is LAION-5B,met 5,85 miljard afbeeldingen verreweg de grootste. Bijeengebracht voor researchdoeleinden en experimenteren met zulke enorme sets, aldus de website. “The images are under their copyright”, staat er dan ook. En dan de juridische truc, of nou ja truc, waarmee dat kan: elk item uit de dataset bevat simpelweg alleen de bron-URL van de afbeelding, waarmee de dataset zelf geen inbreuk is.

De dataset is voor haar doel buitengewoon nuttig: bij elk plaatje staan labels zoals wie of wat er te zien is. Met dergelijke metadata kun je systemen trainen die daarmee nieuwe afbeeldingen kunnen maken op een zelfbedachte suggestie (“copyright symbol racing against computer“). Die leren dan op basis van die metadata wat er zoal mogelijk is bij een dergelijke tekst.

Als je nu een dataset maakt door al die afbeeldingen te downloaden en daarmee een AI traint, heb je dan auteursrechten geschonden? De eerste stap – het downloaden – is voor onderzoekers of bedrijven problematisch, omdat in Europa in ieder geval zoiets buiten de thuiskopie-regeling valt. In de VS is dit mogelijk fair use, het staat immers legaal online en het downloaden van een afbeelding is dan fair. 

De volgende stap is het trainen van een machine learning model, waarbij dus allerlei features van die afbeeldingen worden geëxtraheerd en in combinatie met die metadata tot een algoritme wordt omgezet waarmee nieuwe afbeeldingen worden gemaakt. In principe zijn die echt nieuw, maar er zitten soms wel herleidbare stukjes in, zoals in deze foto met herkenbaar Getty watermerk. (Ik weet niet of dit is omdat het stukje met het watermerk paste bij de prompt of omdat het systeem heeft geleerd dat goede foto’s vaak een Getty watermerk dragen, en daaruit concludeerde dat dit erbij hoort.)

Het belangrijkste is, je kunt aan een AI eigenlijk nooit zien of jouw foto’s er specifiek in zitten. Deze tool maakt voor het eerst soort van dat wél mogelijk, althans als de AI-exploitant dus meldt dat hij met LAION-5B werkt (wat op zich een normale melding is, want het is nodig voor benchmarking). En dan kun je dus een claim doen, want gegarandeerd dat er dan bij dat bedrijf ergens een zipfile rondzwerft met een kopie van jouw foto(‘s).

Alleen: wat is je schade? Dit probleem is fundamenteel bij het auteursrecht online, zeker voor mensen die hun werk gratis op internet zetten. Want dan kun je niet eens de gemiste licentiekosten als schade opvoeren. En hier speelt dan ook nog eens dat we niet weten wat je auteursrechtelijk precies doet als je een foto omzet naar een berg datapunten waarmee je een image generator maakt.

De makers van deze tool hebben een iets andere insteek: zij willen dat de AI community vrijwillig overstapt naar een model waarbij toestemming de norm is, juist om de kleine creatieveling te beschermen. En dat is een heel nobel streven, met natuurlijk de kanttekening dat er weinig prikkel is om bij dit soort bedrijven hier op over te stappen.

Arnoud


Rechtbank Breda veegt zaak met Sky-Ecc bewijs van tafel

Een man die werd verdacht van handel in 40 kilo MDMA, 300.000 xtc-pillen en ruim twintig kilo ketamine is door de rechtbank in Breda geheel vrijgesproken omdat de rechtbank het enkele bewijs van een reeks door de politie ontsleutelde pgp-berichten van Sky-ECC niet voldoende vindt. Dat meldde Crimesite onlangs. De uitspraak is opmerkelijk, omdat in tientallen rechtszaken zwaar is geleund op Sky-ECC berichten zonder dat rechters daar moeite mee hadden.
In 2016 wist de Nederlandse politie een gouden greep te doen in afluisterland: men kreeg de sleutels te pakken waarmee versleutelde communicatie tussen criminelen te ontcijferen was – de app Sky ECC van het bedrijf Ennetcom. Sindsdien zijn de betreffende berichten in vele zaken gebruikt, een snelle zoekopdracht geeft 84 uitspraken waarbij het mede ging om Sky ECC berichten.

In vrijwel al die zaken maakte de advocaat een punt van de toelaatbaarheid van dit bewijs. Meestal ging het dan om inzage in de hele dataset die hoorde bij het account van de verdachte, omdat je berichten in de context wil kunnen beoordelen. Dat is een principieel punt, in het kader van een eerlijk proces (artikel 6 EVRM) moet je als verdediging het gebruikte bewijs kunnen beoordelen:

De rechtbank stelt vast dat er verschillende niveaus van onderzoek aan data te onderscheiden zijn. Op het eerste niveau gaat het om het onderzoek naar de ruwe, ongefilterde data (de primaire dataset). … In de praktijk kan dit betekenen dat de verdediging zelf trefwoorden kan aandragen waarop zij de data wil laten onderzoeken. In dit stadium mag wat het EHRM betreft echter wel het nodige van de verdediging verwacht worden om te specificeren wat en te motiveren waarom daarnaar gezocht moet worden.
Een Excelsheet met de relevante conversatiedraden kun je krijgen, en voor de rest kun je spelen met het systeem van het NFI. Wie om meer vraagt (zoals alle ruwe data over de zaak, alle gesprekken waar je aan deelnam, of documentatie over hoe alles precies is verkregen) krijgt al snel het verwijt van “fishing expedition” om de oren:
Aan verzoeken die neer zouden komen op “fishing expeditions” van de zijde van de verdediging hoeft niet tegemoet te worden gekomen. Ook schrijft het EHRM niet voor dat de verdediging dit onderzoek zelf zou moeten kunnen uitvoeren. De mogelijkheid om aan te geven hoe de data onderzocht moeten worden is in deze fase voldoende.
In de zaak waar deze blog mee begon, zit de rechter er zelf ook mee dat ze niet alle berichten kan inzien:
De rechtbank stelt vast dat de verdenkingen tegen verdachte gebaseerd zijn op de in het procesdossier aanwezige Sky ECC-berichten. Deze berichten komen naar het oordeel van de rechtbank allemaal uit één bron, namelijk de gekraakte berichtendienst Sky ECC. Dat door het Openbaar Ministerie wordt verwezen naar meerdere chatsessies van het account [accountnummer] met verschillende andere gebruikers van Sky ECC maakt dit niet anders. In het procesdossier zijn geen bewijsmiddelen opgenomen die de inhoud van de berichten ondersteunen. Hierdoor is de inhoud van de berichten niet te toetsen. De rechtbank is van oordeel dat hierdoor het wettige bewijs voor de tenlastegelegde feiten ontbreekt. Zij spreekt verdachte daarom vrij van alle tenlastegelegde feiten.
Bij Crimesite lees ik dan als conclusie dat “[z]onder context van alle berichten zouden de Sky-berichten die het Openbaar Ministerie heeft aangedragen [] moeten worden uitgesloten van het bewijs.” Dat gaat me dan weer wat ver. Ik haal uit deze uitspraak dat er geen ander bewijs was tegen de verdachte, zoals bij hem gevonden drugs (deze of deze zaak). Ik zie in de tenlastelegging bijvoorbeeld dat de verdachte enorme hoeveelheden xtc en mdma zou hebben gehad en verhandeld, maar niets over een huiszoeking waar dat gevonden zou zijn of een getuige die de verkoop heeft gezien bijvoorbeeld.

Maar het punt is op zich wel heel belangrijk: hoe stel je vast dat een chatlog een betrouwbare weergave is van wat de verdachte gechat heeft? Natuurlijk zit er een hele bewijsketen aan vast om precies dit vast te stellen, bij instanties als TNO (de Hansken-tool, waarmee deze berichten worden doorzocht, komt van TNO) mag je er wel op vertrouwen dat die het goed op orde hebben. Maar als het gaat om vragen als “hebben we alle relevante berichten” of “wat is er gezegd óver de verdachte” dan ontstijg je dat niveau.

Arnoud


Een NDA in je bug bounty stoppen is een heel slecht idee, ook voor Uber

OpenClipart-Vectors / Pixabay

Het hoofd security van Uber hangt strafvervolging boven het hoofd voor de manier waarop hij een datalek wilde verstoppen, las ik bij Ars Technica. Dat deed hij namelijk door de hackers een ton in bitcoins te geven en ze een bug bounty contract met geheimhoudingscontract (NDA) te laten tekenen, waarna hij in het openbaar verwees naar het lek als een “geplande securitytest”. En dat is dan net nadat ik twee bedrijven (zakelijk) heb moeten overtuigen dat je ethical hackers géén NDA moet voorleggen als ze je ongevraagd een potentieel datalek komen melden.

In 2016 liet Uber een fors datalek gebeuren, met kort daarna nog eentje. (Ik vind “was hit by a data breach” geen gepaste tekst, het is geen meteoor maar nalatigheid, kom nou.) Bij die laatste wilden de hackers een ton aan losgeld, anders zouden ze de data op internet zetten. “Information is extremely sensitive and we need to keep this tightly controlled,” zo besloot men intern. Toenmalig Uber security chief Joe Sullivan handelde ook daarnaar: hij onderhandelde met de hackers en liet ze een bug bounty contract tekenen, in ruil voor een ton die in bitcoin werd betaald.

Dat was in zoverre onhandig dat de FTC na dat eerste datalek een onderzoek had ingesteld en van plan was Uber met een schikking weg te laten komen. Toen dat tweede datalek een jaar later alsnog uitkwam, kwam daar natuurlijk weinig meer van terecht.

Nu kan het natuurlijk gebeuren dat iemand een datalek ontdekt en dat meldt, om aanspraak te maken op de financiële beloning – bug bounties – die een bedrijf uitlooft. Ook Uber doet dat: tot tienduizend dollar kun je verdienen met je tip over een datalek. Maar daar is een aparte website en procedure voor, en je krijgt het geld dan ook gewoon overgemaakt. Deze manier van afhandelen riekt dan dus ook niet naar een gewone bountyclaim.

Het blijkt echter wel staande praktijk om tipgevers aan een dikke geheimhouding te binden, en ik vind dat dus raar. Ja, als je iemand inhuurt dan kun je voorwaarden onderhandelen en geheimhouding is dan een prima onderhandelpunt. Maar wanneer iemand van buitenaf komt aanwaaien, dan moet dat zeker geen voorwaarde zijn. (Een tijdelijke, redelijke periode zodat je het lek kunt dichten is natuurlijk wél prima.) Het schrikt mensen af, ondanks dat het niet bindend is, en het laatste wat je zou moeten willen als organisatie is dat een tipgever liever de pers belt dan jouw organisatie.

Arnoud

Laadpaalkleven mag in principe, oordeelt de Hoge Raad

Het is niet verboden een elektrische auto bij een laadpaal te laten staan als die al is opgeladen, meldde de NOS onlangs. De Hoge Raad oordeelde namelijk dat het niet relevant is of je accu daadwerkelijk aan het laden is, het gaat om het doel van daar staan. Ziet een gemeente dat anders, dan moeten ze hun APV maar aanpassen, als ik het goed begrijp.
Het probleem van laadpaalkleven is bij veel elektrischeautobezitters bekend: iemand staat op een laadplek maar de accu is geheel vol (te zien aan het groene lampje), terwijl jij die net wil laden nu niet terecht kan. Steeds meer gemeenten doen daar wat aan, meestal met het verkeersbord E04 met onderbord ‘opladen elektrische voertuigen’.

In de zaak die tot dit arrest leidde, had een man in Den Haag bij zo’n plek geparkeerd met het doel om te laden, maar had zijn auto dus laten staan nadat de accu vol was. Hij kreeg daarop een naheffing parkeerbelasting, die hij aanvocht met het argument dat hij helemaal niet aan het laden was. Eh, pardon? Ja, dat is een goed argument: op een parkeerplaats parkeren in strijd met het onderbord is verboden, en alleen op plekken waar je toegestaan parkeert, kun je een naheffing parkeerbelasting krijgen. (Hij had een parkeerboete van 95 euro kunnen krijgen inderdaad, maar dat is niet gebeurd.)

In april blogde ik over een zaak van het Hof Arnhem waarin men het wél boetewaardig (die 95 euro) vond om op een laadplek te blijven staan nadat de accu vol was. Dat deden ze in juni nog eens over, met een niet mis te verstane formulering:

Het hof stelt voorop dat geen sprake is van parkeren met het doel “opladen elektrische voertuigen” wanneer het voertuig niet daadwerkelijk wordt opgeladen. Dat een voertuig gedurende enige tijd wordt opgeladen nadat het op een daarvoor bestemde parkeerplaats wordt neergezet, doet er niet aan af dat het parkeren niet (meer) met dit doel plaatsvindt wanneer de batterij vol is (vergelijk het arrest van dit hof van 17 maart 2022, ECLI:NL:GHARL:2022:2105).
De gemeente Den Haag had natuurlijk belang bij die naheffing, en stelde zich dan ook op het standpunt dat hij wél geparkeerd stond met het doel om te laden, immers de auto was aangesloten en had kunnen laden. Dat de auto feitelijk geen stroom afneemt, is een detail: het had gekund. De auto stond dus geparkeerd om te laden, en die status houd je tot je wegrijdt. En de Hoge Raad gaat daarin mee:
De omstandigheid dat de accu van een elektrische auto die is aangesloten op een laadpaal op enig moment niet of niet meer wordt opgeladen, dwingt, anders dan het middel veronderstelt, niet tot de gevolgtrekking dat de auto op de desbetreffende parkeerplaats is geparkeerd met een ander doel dan het opladen van de accu van die auto. De heffingsambtenaar is in een dergelijk geval niet gehouden nader onderzoek te doen naar het doel waarmee de auto is geparkeerd.
Bijgevolg mogen paalklevers dus inderdaad voor onbepaalde tijd blijven staan, zolang ze maar parkeerbelasting betalen. Een gemeente die dat vervelend vindt, moet dus andere maatregelen nemen zoals een eindtijd voor überhaupt daar parkeren.

Arnoud


Is het strafbaar om je kwetsbare router uit 2016 te blijven gebruiken?

Een lezer vroeg me:

Naar aanleiding van de recente besmetting van oudere D-Link routers vroeg ik me af: is het blijven gebruiken van een besmet apparaat, waarmee bijvoorbeeld ddos-aanvallen worden uitgevoerd waar de eigenaar geen last van heeft, strafbaar? Ben je verplicht om bij een vastgestelde besmetting actie te ondernemen?
Die oudere D-Link routers blijken kwetsbaar voor de Mirai-botnetsoftware, en omdat hiervoor geen updates meer beschikbaar komen (al sinds 2016) is het een kwestie van tijd totdat ze besmet raken. Er is dus weinig aan te doen behalve je router vervangen, en dat is een lastige want voor de consument-gebruiker lijkt het ding nog prima te werken.

Er is althans op papier een mogelijkheid om het strafbaar te noemen dat je met zo’n apparaat door blijft werken. Art. 350b Strafrecht bepaalt namelijk in lid 2:

Hij aan wiens schuld te wijten is dat gegevens wederrechtelijk ter beschikking gesteld of verspreid worden die zijn bestemd om schade aan te richten in een geautomatiseerd werk, wordt gestraft met gevangenisstraf of hechtenis van ten hoogste een maand of geldboete van de tweede categorie.
Malware zoals Mirai verspreidt zichzelf en heeft als doel schade aan te richten (door ddos-aanvallen, waar die router dan aan meedoet), dus dat valt onder het begrip ‘gegevens’ uit dit wetsartikel. De vraag is dan dus: heb je juridisch gezien “schuld” aan dat verspreiden als je een niet meer te updaten router aan laat staan, wetende dat Mirai actief zoekt naar (onder meer) dit type apparaat?

De term “schuld” is een trapje lager dan “opzet” (met daartussen de “voorwaardelijke opzet”). Kort door de bocht is de vraag of je dit risico redelijkerwijs had kunnen voorzien en het desondanks voor lief hebt genomen. Weet een gemiddeld gebruiker dat zijn D-Link router niet meer wordt bijgewerkt sinds 2016?

Daar komt bij: wat kon je redelijkerwijs doen om het gevaar af te wenden? De enige optie lijkt te zijn, de router vervangen. Voor 50 euro heb je al een prima router voor thuis, maar ik geef toe dat lang niet iedereen zo even 50 euro over heeft voor een nieuw apparaatje (dat is een modaal weekbudget boodschappen) als de oude het nog doet, nog los van de tijd (en ict-kennis) om zo je netwerk opnieuw in te richten.

En dat moet je dan tegenover de impact stellen: het is niet zo dat jóuw router wereldwijd enorme schade aanricht, je bent een klein deeltje van een enorm netwerk. Cynisch gezegd maakt het dan weinig uit dat enkel en specifiek jij je router vervangt, die aanval komt er toch wel want de totale massa aan geïnfecteerde systemen is enorm. Maatschappelijk is het gewenst dat iedereen die apparaten vervangt, maar daar is dus geen juridische prikkel voor.

Arnoud

Cloudflare blokkeert stalkerforum wegens ‘acute dreiging voor mensenlevens’, dit blijkt controversieel

Cloudflare blokkeert websites normaal niet, maar ziet in de website Kiwifarms een ‘acuut noodgeval en een onmiddelijke dreiging voor mensenlevens’. Dat meldde Tweakers vorige week. De site is berucht vanwege haar veelvuldige intimidatie van online persoonlijkheden en gemeenschappen, met meerdere zelfmoorden tot gevolg. Ze zouden zich daarbij vooral richten op minderheden, vrouwen, lhbt-personen of neurodiverse personen. Nadat ook een Russische collega (DDoS-Guard) de dienstverlening staakte, lijkt het daarmee voorbij met deze site. Het gaf veel ophef, vooral van het soort “waar bemoeit een bedrijf zich mee” en “waar trek je dan de lijn”. Als jurist vind ik daar wat van.

De term “stalkerforum” die ik in diverse media zie, doet niet echt recht aan wat Kiwifarms is. Wikipedia heeft een wat uitgebreidere beschrijving, maar ik krijg algemeen de indruk dat iedereen wel vindt dat deze site echt niet moet kunnen. Toch is ‘ie er nog, althans tot voor kort omdat een serie protesten bij Cloudflare (en de ophef daarover, die ook bij DDoS-Guard aankwam) ertoe leidde dat men de site niet langer wilde faciliteren. En daarmee was het einde verhaal. Althans voorlopig, dit soort clubs heeft er een handje van elders weer terug te komen. Maar dat moet maar blijken.

De eerste vraag van veel mensen is dan natuurlijk, waarom doet Justitie hier niets aan. Het is evident dat hier ernstige strafbare feiten worden begaan, dus ligt vervolging voor de hand. Althans, in de traditionele opvatting: Kiwifarms is natuurlijk niet een clubje uit één land waarbij de betrokken personen direct aan te spreken zijn door oom agent. Dit is een klassiek probleem in het technologierecht, het grensoverschrijdende aspect waardoor de land-georiënteerde politieapparaten moeilijker in kunnen grijpen. Daarnaast is intimidatie natuurlijk een notoir lastig onderwerp om strafrechtelijk tegen op te treden. Om diezelfde reden is een civielrechtelijke aanpak – de slachtoffers slepen de club voor de rechter met eis tot schadevergoeding – niet echt haalbaar.

Als je dan structureel grof ongepast gedrag ziet en de overheid lijkt niet bij machte daar wat aan te doen, dan krijg je tegenkrachten. Zoals een doelwit van de site –  Clara Sorrenti – die besloot georganiseerd tegengas te geven. Wat er onder meer toe leidde dat iedereen die op Twitter of Linkedin had vermeld bij Cloudflare te werken, een berg berichten kreeg met het dringend verzoek te stoppen om stalkers te hosten. Iets dat deze mensen nogal overlastgevend vonden, wat bij slachtoffers van stalking dan weer tot weinig sympathie leidde. Na enig gedraai hakte Cloudflare dan toch de knoop door en verwijderde ze de site.

Oké, de term ‘gedraai’ was niet heel aardig; Cloudflare zoekt naar een opstelling waarmee zij als centrale internet-infrastructuur-partij een balans vindt tussen een neutrale dienstverlener zijn en de maatschappij beschermen. Het voornaamste argument is dan dat zij niet in een positie moet zijn om te oordelen of een klant de wet overtreedt, dat hoort bij de overheid te liggen. Die hebben we vaker gehoord: ik zie het principe, maar er zijn genoeg gevallen waarin we van private partijen vragen om zelf juridische afwegingen te maken en knopen door te hakken. Zoals met notice/takedown in de hostingwereld: je moet onderzoeken of een klacht juist is, en “ik wacht het gerechtelijk bevel wel af” is gewoon geen argument. De reden is simpel: het juridisch systeem kan het niet aan dat we voor iedere klacht een rechtszaak beginnen, en dat hoort ook niet te hoeven gezien de hoeveelheid slimme juristen die bedrijven in kunnen schakelen.

Reageerder Jeroen wees me recent op een artikel bij Techdirt, waarin men de fundamentele discussie samenvat:

The reality is not that simple. Whether content is good or bad is not a clear thing. Lots of people think it is, but it’s not. What’s good to some people is bad to others. It’s not like there are obvious decisions here. Everything involves judgment calls, and even if you can point to something like Kiwi Farms and say that the only people who can see any good in it are sociopathic, it still leaves you with other questions and challenges with no easy answer.
Men trekt de analogie naar een schaal van 0 tot 100: 0 is onbevlekt goed, en 100 is Kiwifarms. Dan is het begrijpelijk dat je ingrijpt bij die partij, maar waar leg je dan de grens? Bij 95? 90? 75? Maar hier zit volgens mij een principieel punt verkeerd: je hoeft niet eerst het algemene probleem op te lossen voordat je in een concrete situatie mag zeggen “nu moet je ingrijpen”. In het Nederlands recht is er bijvoorbeeld geen allesomvattende definitie van wat “fraude” is, maar dat Sywert en consorten die begaan hebben, daar zijn we het wel over eens.

Techdirt voegt toe:

The real question should be why have we set up this world where it’s Cloudflare’s decision to make in the first place? And, once again, that leads us back to what seems to be at the heart of so many of these content moderation debates: there are larger societal issues at play here, and the one party that is supposed to be dealing with larger societal issues, the government, continues to fail to deal with anything… and then leaves it up to private corporations to shoulder the burden — and the widespread hate.
Ik weet alleen niet of dit het probleem zou oplossen. Het lijkt me namelijk onmogelijk om alles zo ver uit te schrijven dat een bedrijf bij iedere klacht eenvoudig kan bepalen of ze in moet grijpen. En bij iedere klacht een rechtszaak beginnen is eenvoudigweg te veel werk en kost de maatschappij te veel.

Arnoud