 Ik mag het weer zeggen: OMGWTFWBP. Het publiceren van een tweet of het versturen van een e-mail met daarin een hyperlink naar een pagina waar de naam en kenteken van een auto-eigenaar worden vermeld, is verwerking van die persoonsgegevens, zo meldde Webwereld. In een beschikking over een inzageverzoek bepaalt de rechtbank in Den Bosch dat de site Veilingdeurwaarder inzageverzoeken onder de Wbp moet honoreren, óók voor de mails en tweets over advertenties met daarin persoonsgegevens.
Op Veilingdeurwaarder kunnen deurwaarders advertenties plaatsen ter aankondiging van de executoriale verkopen waarmee zij zijn belast. Per e-mail of op Twitter kun je zien wat er zoal bij komt. Bij verkopen van auto’s worden automatisch de RDW gegevens opgehaald. Plus, naam en nummerbord van de eigenaar worden erbij vermeld in de advertentie. Dat maakt de advertentie een persoonsgegeven inderdaad.
Op grond van de Wbp had de eigenaar van een daar te koop staande advertentie inzage gevraagd in wat Veilingdeurwaarder deed met zijn persoonsgegevens. Met name wilde hij weten wie allemaal die mail had ontvangen en wie de tweet zou hebben gelezen, want ook dat valt onder het wettelijk inzagerecht – dat je altijd hebt als iemand gegevens over je verwerkt (behalve bij journalistieke verwerkingen).
Veilingdeurwaarder verwees naar de deurwaarder die de advertentie had aangeleverd, maar de rechter wijst ze terecht: zíj publiceren dus zíj zijn de verantwoordelijke, in de zin van de Wbp. Dit mede omdat men zelf gegevens verrijkte met RDW-data. Niet als verweer werd gevoerd dat zij slechts een platform zijn, en dus ex 6:196c BW niet aansprakelijk zijn voor wat gebruikers (deurwaarders) plaatsen. Ik weet niet of dat opzettelijk was, maar eerder is bepaald dat die beperking van aansprakelijkheid niet geldt bij publicatie van persoonsgegevens.
En hier is dan de omgwtfwbp:
De rechtbank is tevens van oordeel dat het verzenden van een e-mail of tweet met daarin een directe link naar de advertentie waarin de persoonsgegevens zijn vermeld het verwerken van persoonsgegevens oplevert.
En dat omdat de Wbp ‘verwerken’ definieert als “elke handeling of elk geheel van handelingen met betrekking tot persoonsgegevens”. Zeggen “ze staan dáár” valt er in een brede interpretatie inderdaad onder. En de Wbp ís zo breed bedoeld. Alles, echt alles, over persoonsgegevens moet eronder vallen. Dus het is niet zo gek dat die rechter tot deze interpretatie komt.
Het levert wel héél veel praktische problemen op. Want wat houdt dat eigenlijk in, inzage in een tweet? Het recht van correctie op een mailinglijst? Moet ik bijhouden wie die tweets leest, hoe dóe ik dat eigenlijk?
Er zit echter een veiligheidsklep in de Wbp: je hoeft geen gedetailleerde inzage te geven wanneer dat juist ándermans privacy zou schenden:
De rechtbank is met Veilingdeurwaarder van oordeel dat Veilingdeurwaarder niet gehouden is naam- en adresgegevens te verstrekken van alle ontvangers van de nieuwsbrief omdat daarmee immers een verregaande inbreuk op de privacy van die ontvangers zou worden gemaakt. Naar het oordeel van de rechtbank kan Veilingdeurwaarder volstaan met het verstrekken van categorieën van ontvangers, welke mogelijkheid uitdrukkelijk is toegestaan op grond van artikel 35.
Je mag dus volstaan met melden dát je het naar je volgers hebt getweet en dat je mailinglijst met 3000 ontvangers ook een link heeft gekregen. Maar dat antwoord moet je wel geven als er naar wordt gevraagd. Ik ben benieuwd hoe veel organisaties niet in staat zijn dat antwoord te produceren. Zou een profielensite weten op welke manier mijn profiel bekeken is en/of hoe de link daarnaar is gedeeld door derden?
Intrigerende vraag nog: moet je nu je tweets beveiligen tegen misbruik? Ook beveiliging moet immers onder de privacywet.
Arnoud

 Een lezer vroeg me:
 Er blijken nogal wat mythes te zijn over de Wet bescherming persoonsgegevens, zeg maar de privacywet. Mensen denken dat het alleen gaat om grote bestanden met klantgegevens, of dat je een bedrijf moet zijn om onder de wet te vallen. Dat is niet zo. Iedere verwerking, ieder gebruik van persoonsgegevens valt onder de wet, en er zijn maar een heel beperkt aantal uitzonderingen.
 Medisch onderzoekscentrum ‘Diagnostiek voor U’ gaat schadevergoeding eisen van Kamerlid Henk Krol die in april een EPD-lek heeft onthuld,
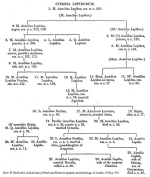 Genealogie is de discipline van de geschiedkunde die zich bezighoudt met voorouderonderzoek dan wel de afstamming van de familienaam. Internet is daarbij tegenwoordig een onmisbaar hulpmiddel, zowel voor het zoeken naar gegevens als voor het publiceren van eigen gegevens en bevindingen. Maar wie dat wil doen, loopt al snel tegen de privacywetgeving aan. Ook auteursrecht kan een rol spelen.
 Regelmatig krijg ik vragen van scholen van allerlei pluimage die overwegen “iets met de cloud” te gaan doen. Dat varieert van het op Slideshare of Youtube zetten van lesmateriaal tot het delen van teksten via Google Docs tot het compleet migreren van de IT-infrastructuur naar Gmail of Microsoft. En dan komt natuurlijk meteen de vraag: mag dat allemaal wel?
 De dienst werk en inkomen van de gemeente Amsterdam mag niet zomaar in de mailbox van medewerkers kijken,