Terugblik: Mag een stiekem gemaakte geluidsopname gebruikt worden als bewijs?

Deze en volgende week ben ik met vakantie. Daarom deze week een terugblik op populaire blogs van de afgelopen jaren, vanuit het perspectief van 2018.

Deze week: Mag een stiekem gemaakte geluidsopname gebruikt worden als bewijs?

Regelmatig krijg ik in diverse varianten de vraag of een stiekem gemaakte geluidsopname van een gesprek gebruikt mag worden als bewijs. Dit meestal naar aanleiding van mijn artikel Opnemen van gesprekken, waarin dat met zoveel woorden staat:
Een telefoongesprek opnemen dat je zelf voert, mag je dus opnemen – ook wanneer je dat niet meldt aan de tegenpartij. Alleen het heimelijk opnemen van zo’n gesprek zonder deelnemer te zijn is dus strafbaar (tenzij je toestemming hebt van één van de deelnemers).
Dit artikel gaat over de context van het strafrecht: het is verboden gesprekken af te luisteren met een technisch hulpmiddel als je geen deelnemer bent. Dat betekent dus dat als je wél deelnemer bent (of namens een deelnemer handelt) je wél het gesprek mag afluisteren en opnemen. Publiceren van die opname zal vaak wel een schending van de privacy van de wederpartij opleveren, dus daar zul je een fors nieuwsbelang voor moeten hebben.

Gebruik als bewijs is eigenlijk altijd toegestaan. In het gewone (civiele) recht gelden namelijk geen specifieke eisen voor hoe het bewijs verkregen mag zijn. De rechter mag zelf alles beoordelen op de merites. Hij hoeft bewijs niet uit te sluiten omdat het een stiekeme opname is. Wel zou hij het bewijs anders kunnen waarderen: een informeel gesprekje op de vrijmibo zal minder bewijskracht hebben over de intenties van een bedrijf dan een formele verklaring van de directie bij een persconferentie. Maar dat gaat dan over de inhoud, niet over de vorm.

Deze analyse staat op zich nog steeds. Het belangrijkste dat veranderd is sinds deze blog, is natuurlijk de AVG: het als bedrijf structureel maken van opnames en die bewaren in je klantdossier valt onder de nieuwe privacywet, en vereist dus een vermelding in je privacyverklaring plus een grondslag in je register. Dat zal niet heel moeilijk zijn, we hebben het dan over de grondslag uitvoering overeenkomst en/of eigen belang (bewijzen wat er gezegd is tegen een klant of relatie).

Maken jullie structureel opnames van gesprekken? Zou je dat doen als het triviaal was, technisch?

Arnoud
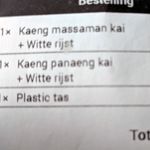
Mag Thuisbezorgd je een verplicht plastic tasje bij je bestelling verkopen?

Een vraag via Twitter:

Ik dacht dat het idee van de verplichte kosten voor plastic zakjes was dat ik minder plastic zakjes zou gebruiken. Nu zit er bij mijn @thuisbezorgd bestelling een verplicht plastic zakje én de extra kosten daardoor. Dit heeft toch geen enkele zin?!

Sinds 2016 mogen winkels niet meer zomaar gratis plastic tasjes meegeven bij een aankoop, dit vanwege de gigantische plasticberg die daardoor ontstaat. Dergelijke tasjes mogen alleen nog tegen betaling worden verstrekt, behalve als de tasjes vanwege de hygiëne nodig zijn (denk aan verse vis) of als ze de primaire verpakking vormen (een zakje rijst, bijvoorbeeld). Dit volgt uit de Regeling beheer verpakkingen van januari 2016.

Naar de letter geldt deze regel ook voor webshops, want het verbod geldt op het verstrekken van draagtasjes aan consumenten bij een aankoop. Het maakt niet uit of dat in een fysieke winkel gebeurt, aan een kraam of bij een koop op afstand. Maar omdat dat al snel tot bizarre situaties zou leiden, is al vrijwel meteen een uitzondering gecreëerd:

“Het, al dan niet dichtgesealde, plastic zakje om vlees(waren), de plastic kledinghoes om bijvoorbeeld gereinigde kleding en de plastic verzendzak die webwinkels gebruiken voor het verzenden van hun producten, worden niet beschouwd als een draagtas.”

Daarmee zou de weg vrij moeten zijn voor restaurants die met Thuisbezorgd en collega’s werken, om het eten gewoon in een plastic tasje aan te bieden voor vervoer naar de klant. Maar je kunt twijfelen of het soort tasje waar we het hier over hebben, wel valt onder deze uitzondering.

Het eten zit in een plastic bak, daar gaat papier omheen en dat gaat bijeen in een draagtas. Vervolgens gaat het in de koeltas van de bezorger. Is die draagtas dan wel echt functioneel relevant als verzendtas voor het eten? Moet het echt daarin zitten? Ik heb daar serieuze twijfels bij.

Wanneer het tasje niet nodig is als verzendzak, dan valt het onder de regeling en moet de consument de tas apart aankopen. Omdat we het hier hebben over internetverkoop, gelden dan de gewone regels voor webshops. De belangrijkste is dan dat als het tasje essentieel is en afgenomen móet worden (omdat de winkel de spullen niet los in de bezorgtas van Thuisbezorgd wil doen) dan moet de prijs van het tasje vooraf gemeld worden (art. 6:230m BW).

Wil de winkel de tas als optie aanbieden, dan moet de consument er apart zijn uitdrukkelijke instemming voor geven (art. 6:230j BW). Dit is de regel tegen vooraf aangevinkte vakjes, en een vinkje voor een draagtasje is natuurlijk niet anders. De enige uitzondering hier is als het tasje gewoon behoort tot de kern van de prestatie. Maar dan zijn we weer terug: als het tasje nodig is als deel van de aangeschafte maaltijd, dan is het een noodzakelijke verzendzak en is de Regeling niet van toepassing – en dan moet het tasje dus gratis zijn.

Ik zie dus niet hoe een restaurant bij internet-bezorgmaaltijden geld kan vragen voor een tasje. Jullie wel?

Arnoud

Met deze truc stel je ongemerkt inkoopvoorwaarden buiten werking

Wie met grotere bedrijven zaken doet, heeft ze vast al eens langs gehad: de inkoopvoorwaarden (General Purchasing Terms of GPT). Vaak heel lange en dreigend klinkende documenten, waar je dan maar even mee akkoord moet gaan anders geen inkooporder voor jou. Erg vervelend, want als je zomaar tekent dan ben je volledig aansprakelijk voor het kleinste foutje of vergissinkje. Er is echter een truc waarmee je het jezelf een stuk eenvoudiger maakt om van lastige inkoopvoorwaarden af te komen.
Natuurlijk kun je met zo’n inkoper in discussie gaan over de inhoud, en misschien kom je na lang praten bij de bedrijfsjurist waar je die discussie nog eens over mag doen. En vooruit, als je goed onderhandelt dan krijg je al die teksten waarschijnlijk wel wat rechter getrokken. Maar een partij werk is het wel.

Toch is er een manier om die discussie fors te bekorten. Meestal staan inkoopvoorwaarden niet op zich, maar krijg je ze toegestuurd nadat je een offerte hebt uitgebracht (met daarbij je algemene voorwaarden, als het goed is). Dat is mooi, want dan ligt dus al het uitgangspunt op tafel dat ze met jouw offerte verder willen.

In je offerte zet je meestal je zakelijke afspraken zoals prijzen en omschrijvingen van de dienst. Maar als je bij een partij vreest dat ze met inkoopvoorwaarden gaan zwaaien, dan maak je je offerte gewoon langer: kopieer de kern van je algemene voorwaarden naar de offerte zelf. In ieder geval je toezeggingen over levertijden en kwaliteit, je betalingstermijnen, je aansprakelijkheid en de duur en opzegging. Maak het zo lang of kort als je wil, maar besef dat wat je weglaat waarschijnlijk heel eenzijdig in de inkoopvoorwaarden staat.

En nu komt het: zet onderaan die offerte “De inkoopvoorwaarden van Klant zijn van toepassing. Echter, de inkoopvoorwaarden kunnen afspraken uit deze offerte niet opzij zetten of aantasten”. Daarmee verklaar je dat die offerte altijd winnen van de inkoopvoorwaarden. En dan ben je er, want de kern van wat belangrijk is, had je immers nu net gekopieerd naar die offerte.

Natuurlijk kan de wederpartij nog steeds moeilijk doen over je betalingstermijn of eisen dat je voor meer aansprakelijk bent, maar dat is gewoon onderhandelen. En het grote voordeel: je vertrekt nu vanuit je eigen tekst, in plaats van een lap juridisch geformuleerde inkoopvoorwaarden waarvan je eerst moet gaan puzzelen wat het betekent.

Arnoud

Amsterdam wil contact met Apple over wandelroute door tunnel

De gemeente Amsterdam probeert met Apple in contact te komen naar aanleiding van het incident donderdagmiddag met fietsende toeristen in de Piet Heintunnel. Dat meldde Het Parool vorige week. Lokale omroep AT5 kwam een aantal toeristen tegen die in de tunnel fietsten, en maakten er een reportage van. Volgens de toeristen had hun Apple Maps app gezegd dat er door de tunnel gefietst (gewandeld) mag worden, iets dat in strijd is met de verkeersregels. Dat bleek te kloppen, waarop Amsterdam dus Apple tot de orde wil roepen. Oké, het is even leuk lachen om die stomme toeristen die als drones hun app volgen dwars door een drukke autotunnel, maar hebben ze een punt?
Het is inderdaad zo dat de Maps-app van Apple de Piet Hein tunnel aanmerkt als een looproute. Google Maps doet dat niet, en op Street view zie je dat dit klopt: de weg is afgesloten voor niet-gemotoriseerd verkeer en het voetpad houdt ook fysiek op – met een hek en een bordje Verboden voor voetgangers. Typefoutje van Apple waarschijnlijk, iets dat kan gebeuren en dat op zekere termijn ook wel aangepast zal worden.

Natuurlijk moet iedereen die aan het verkeer deelneemt, zich houden aan de verkeersregels en goed blijven kijken welke borden en verkeerstekens hij tegenkomt. Iedere Nederlander die de ingang van die tunnel ziet, snapt dat hij daar alleen met de auto in kan en zal het niet in zijn hoofd halen daar te gaan fietsen of lopen.

Voor een bezoekende toerist kun je dat natuurlijk ook zeggen, maar ik zou dat niet helemaal eerlijk vinden. Weinig landen hebben zo’n uitgebreid fietsnetwerk als Nederland, en het is dan ook vaak zeer gebruikelijk dat je gewoon fietst waar de auto’s rijden – inclusief op wegen met 70 als maximumsnelheid. Fietsen is een sport, geen vervoersmiddel. Als je vanuit die achtergrond in Nederland op de fiets stapt, dan is de Piet Heintunnel dus gewoon een sportieve uitdaging en komt het niet in je op dat hier een verboden verkeerssituatie geldt.

Natuurlijk kun je zeggen, dat is dan in Brazilië wellicht zo maar niet bij ons dus je verdiept je maar in onze verkeersregels. Ik denk alleen niet dat je déze specifieke situatie leert herkennen met een korte cursus, en om iedereen nu een fietsdiploma te laten halen is ook weer zo wat. Dus nee, voor mij is een betere oplossing dat Apple snel die kaart aanpast.

Arnoud

Mag de ACM met mystery shoppers internetwinkels gaan testen en domeinnamen laten afsluiten?

Met dit wetsvoorstel worden enkele aspecten ter uitvoering van verordening (EU) 2017/2394 (CPC-verordening) geregeld. Met die kandidaat voor saaiste zin ooit opent de internetconsultatie voor het stellen van nieuwe bevoegdheden voor toezichthouders onder het consumentenrecht, zoals onze Autoriteit Consument en Markt (ACM). Het voorstel noemt onder meer een expliciete bevoegdheid om met valse gegevens bestellingen te plaatsen (mystery shopping), maar kent ook nieuwe bevoegdheden om bij ecommerce zijdelings betrokken partijen bevelen te geven om mogelijke oplichting en fraude tegen te gaan. Zoals dus domeinnamen afsluiten.
De CPC-Verordening vereist vanuit Europa dat toezichthouders op het consumentenrecht beschikken over stevige middelen om in te grijpen bij marktpartijen die de boel belazeren. Natuurlijk kunnen ze al langer boetes uitdelen of specifieke bevelen (lasten) geven over hoe het gedrag aan te passen, maar bewijs verzamelen is daarbij nog wel eens een probleem. En ook heeft een last niet perse veel zin als die partij in het buitenland zit, onvindbaar is of onder een nieuwe bv gewoon verder gaat.

De mystery shopping-regeling moet aan dat eerste probleem tegemoet komen. Een opsporingsambtenaar mag onder opgaaf van valse gegevens een bestelling plaatsen, als dat relevant is voor een onderzoek naar marktgedrag. Hij mag daarbij geen uitlokking plegen, bijvoorbeeld door te vragen om levering van iets dat niet normaal in het assortiment zit omdat het in Nederland illegaal is dat te verkopen. Maar stel een webshop verkoopt verboden vuurwerk, dan mag de ambtenaar dat met een nepnaam bestellen om zo vast te stellen dát er verboden vuurwerk wordt verkocht. Op zich vind ik dit niet heel spannend.

Interessanter vind ik de nieuwe noodmaatregelen – want ze gelden alleen als laatste redmiddel – om handhaving van het consumentenrecht mogelijk te maken. Er worden drie maatregelen voorgesteld:

  1. Aanbieders van internetdiensten verplichten een bepaalde waarschuwing te tonen. Dit gaat volgens mij primair over sites als Marktplaats en andere handelsplatforms waar malafide partijen opduiken, niet op internetproviders die je netwerkverkeer moeten manipuleren om malafide shops herkenbaar te maken.
  2. Aanbieders verplichten bepaalde content niet te tonen of functionaliteit ontoegankelijk te maken. Dit is natuurlijk de volgende stap wanneer een waarschuwing niet effectief blijkt.
  3. Domeinregistries zoals SDIN verplichten een domeinnaam buiten gebruik te stellen of op naam van de ACM te zetten (inbeslagname). Dat is natuurlijk al helemaal het grof geschut.

De ACM mag deze bevoegdheden niet uitoefenen tenzij alle andere middelen geen doel treffen én als de rechter-commissaris in Rotterdam er een machtiging voor gegeven heeft. Dat is nog een opmerkelijke, want de R-C gaat over strafrecht en de ACM opereert als onafhankelijke toezichthouder onder het bestuursrecht. En die twee hebben weinig met elkaar te maken, het bestuursrecht is vele malen lomper en krachtiger dan het strafrecht. Ik ben benieuwd hoe dat uit gaat pakken.

Wat vinden jullie? Logisch idee gezien de markt, of zwaar overtrokken maatregelen?

Arnoud

Mag Google Spotify (en alleen Spotify) in haar Android Klok stoppen?

De Klok-applicatie van Android, die gebruikt kan worden om wekkers te zetten, krijgt Spotify-integratie. Dat meldde Tweakers vorige week. De integratie maakt het mogelijk om muzieknummers of afspeellijsten van de streamingdienst als wekker te gebruiken. Andere diensten (zoals Deezer) komen er niet in, wat in de comments de vraag opriep of dat wel mag van het mededingingsrecht. Immers, Google mocht ook niet haar eigen apps naar voren schuiven bij Android-licenties.
Het bundelen van twee zaken kan bij een grote machtige marktpartij inderdaad al snel tegen het mededingingsrecht aanlopen. De kans is dan immers aanwezig dat het publiek dat tweede ding eigenlijk niet wil hebben, maar vanwege de machtspositie rondom het eerste ding zich gedwongen voelt de bundel toch maar te kopen. Dit was de reden voor die boete: Google eiste dat alle Google-apps op een smartphone kwamen als je Android met Play Store erop wilde zetten. Smartphonefabrikanten wilden dat laatste graag, maar zagen zich zo gedwongen om dan ook maar de Google apps mee te leveren.

Hier gaat het dus om de integratie van Spotify in een standaardapp van Google, de klok/wekker. Dat is niet helemaal hetzelfde, het gaat er hier niet omdat je verplicht Spotify moet afnemen als je de klok wil (of andersom). Het is hier meer dat je als concurrerende streamer op achterstand komt omdat jouw streamingmuziekdienst niet in die klok kan, zodat mensen niet wakker kunnen worden met jouw muziek.

Je zou dat kunnen zien als een oneerlijk speelveld gecreëerd door Google. Of misschien wel door Spotify, die heeft immers ook een machtspositie op de streamingmarkt en zou wellicht exclusiviteit bij Google hebben geëist: als je wilt dat wij naar je klok streamen, dan geen optie om concurrenten ook te laten streamen.

Toch kun je je afvragen of dit mededingingsrechtelijk een probleem is. Een streamingdienst kan immers eenvoudig een klok/wekkerfunctie toevoegen aan hun eigen app, of een third-party klok zoeken en daarmee integreren. Dat lijkt me een reëel alternatief.

Het enige nadeel is natuurlijk dat mensen vaak de standaard app gebruiken omdat die nu eenmaal Klok heet en er vanaf het begin op staat, maar of dat genoeg moet zijn om het machtsmisbruik te noemen?

Arnoud

Britse wetgevers: Maak techbedrijven aansprakelijk voor nepnieuws

Bedrijven zoals Facebook moeten aansprakelijk worden gesteld voor “schadelijk en misleidend” materiaal op hun websites, stellen Britse wetgevers. Dat las ik bij Nu.nl maandag. Het gaat dan met name om persoonsgegevens: “Bedrijven als Facebook maken het gemakkelijk voor ontwikkelaars om gebruikersdata in te zetten voor campagnes, zonder kennis of toestemming van die gebruikers”, aldus Damian Collins van de Britse Digital, Culture, Media and Sport-parlementscommissie zaterdag in een persbericht. Hij wil ze verantwoordelijk en aansprakelijk houden voor dergelijk misbruik.
Het gaat hier zo te lezen niet om het aansprakelijk houden van de platforms voor de inhoud van het nepnieuws zelf. Dat zou ook wel erg ingewikkeld worden; zoals ik eerder al blogde, is de term ‘nepnieuws’ zo lastig te definiëren dat je er echt niet uitkomt. En voor strafbaarheid (of civiele aansprakelijkheid) is dat toch echt wel nodig.

De focus van Collins lijkt meer te liggen op het bijeenharken van persoonsgegevens van de lezers van dergelijke berichten. In 2016 werd data van 87 miljoen socialemediaprofielen door het databedrijf gebruikt om de presidentsstrijd in het voordeel van Donald Trump te beïnvloeden, zo las ik bij Nu.nl nog. En het wereldwijde onderzoek naar Cambridge Analytica laat zien hoe ver je kunt gaan met zulke gevoelige data.

Hoe je dit voor elkaar kunt krijgen, blijft voor mij wel de grote vraag. De E-Commerce Richtlijn uit 2000 zegt dat providers en platforms niet aansprakelijk zijn voor inhoud van hun klanten, mits ze maar een adequaat notice-takedownbeleid voeren. (Niet alleen voor auteursrechten, ook voor smaad en andere nepberichten dus.) Dus die zou je dan moeten veranderen, en omdat dat een Europese regel is, zal dat niet meevallen.

Na de Brexit kan de UK zelf de regels aanpassen, dus misschien biedt dit dan een interessant experiment in een alternatieve manier van nepnieuws aanpakken?

Arnoud

Waarom een vrijwaring eigenlijk een bom onder je aansprakelijkheid legt

Wie contracten onderhandelt, weet dat het beperken van aansprakelijkheid een van de heetste hangijzers is in de discussie. De aansprakelijkheid is immers het risico dat de leverancier neemt, en dat moet in verhouding zijn tot de waarde van de deal. Wat me daarbij steeds vaker opvalt, is dat er nauwelijks aandacht wordt gegeven aan de verplichting tot vrijwaren. En dat is vreemd, want een vrijwaring is juridisch gezien een superaansprakelijkheid waar je vaak ook nog eens niet tegen verzekerd bent. Wat te doen met deze contractuele bermbom?
Het concept vrijwaring wil juridisch zo veel zeggen als dat je de ander afschermt, oftewel vrijwaart, tegen een claim die een derde bij hem neerlegt. Een bekende situatie is de auteursrechtvrijwaring: lieve klant, als iemand beweert dat mijn software zijn auteursrecht schendt, dan spring ik er voor en los ik het op. Zo laat je als leverancier zien dat je gelooft in je rechten.

Maar wat betekent “los ik het op” dan eigenlijk? Nou ja, vrij simpel. Jij gaat in discussie met die derde, en als het moet ga jij naar de rechter om zijn claim aan te vechten. Of hij klaagt je klant aan, maar jij springt er tussen en stelt jezelf in de plaats van je klant. Je komt dan in het beklaagdenbankje terecht en moet de schadevergoeding, advocaatkosten et cetera betalen die deze derde komt eisen.

Ja, dat is een forse kostenpost. Vrijwaringen zijn dan ook dure grappen om te geven. Toch worden ze meestal als eenvoudige standaardzinnetjes in een contract opgenomen en laten beide partijen hem staan. Dat is vreemd, helemaal als je bedenkt dat vrijwaren buiten je beperking van aansprakelijheid valt.

Wacht, wat? Ja precies: ook al ben je beperkt aansprakelijk, als je een vrijwaring geeft dan ga je tot de laatste cent betalen waar je voor vrijwaart. Dat is immers de plicht die je vrijwillig op je genomen hebt. En als je jezelf tot iets verplicht, dan moet je het doen.

Sommige ondernemers denken dan, dat komt goed want ik ben verzekerd voor aansprakelijkheid. En dat is leuk en aardig, maar een plicht tot vrijwaring is geen verplichting tot schade vergoeden. Bij vrijwaring doe je immers meer, je betaalt dan ook kosten en dergelijke die niet als schade bij jou zouden zijn gekomen. Je verzekeraar kan dus rustig weigeren uit te keren als je een vrijwaring moet nakomen.

Een goed leverancier weigert dus vrijwaringen in zijn contracten op te nemen, tenzij hij zeker weet dat hij deze kan dragen en/of de kans dat ze zich voordoen minimaal is. Of, als het echt moet, hij neemt een expliciet plafond op tot waar zijn vrijwaringsplicht gaat.

Arnoud

Mag je onder de cookiewet bloatware vooraf installeren?

Een lezer vroeg me:

De cookiewet bepaalt dat cookies niet mogen worden geplaatst zonder expliciete toestemming van de gebruiker. Het juridische begrip cookies is veel ruimer dan het technische begrip cookies, ook scripts en programma’s vallen eronder. Wat betekent dit voor bloatware? Dat is ongewenste software die al op de computer staat bij aankoop. Waarom is dat geen ‘plaatsen van software’?

De cookiewet (artikel 11.7 Telecommunicatiewet) is inderdaad veel breder dan alleen cookies. Deze wet bepaalt dat er geen informatie mag worden gelezen of geplaatst op iemands randapparatuur (computer, telefoon, tablet) via een telecommunicatienetwerk zonder toestemming. Ongeacht of het met privacy te maken heeft. Dus ook een stiekeme update aan je software is niet toegestaan.

Dit wetsartikel kent ook het geval waarin “op een andere wijze dan door middel van een elektronisch communicatienetwerk” informatie wordt gelezen of geschreven. Ook dat is niet toegestaan. De memorie van toelichting noemt als voorbeelden usb-sticks, cd-roms of externe harde schijven. Maar wat ik mis, is de situatie “het stond al op het randapparaat toen dat op de markt kwam”. Ik denk dat er gewoon niet nagedacht is over deze situatie.

Afhankelijk van wat die bloatware/software precies doet op je computer, zou je misschien kunnen spreken van verboden uitlezen of versturen van informatie vanaf de randapparatuur. Denk aan software die rapporteert dat ie is geactiveerd, of zelfs gegevens van de computer uitleest en doorstuurt. Maar als die software bij het eerste gebruik een en ander meldt en toestemming vraagt, dan is er verder weinig aan te doen vanuit dit perspectief.

Misschien dat je kunt zeggen, de aanwezigheid van zulke software moet worden gemeld omdat het essentiële informatie is over het product. Wordt het niet gemeld, dan is het product nonconform en kun je je geld terugkrijgen bij de winkel. Dat is misschien nog een effectievere oplossing ook.

Arnoud

Heb ik een pentest waiver nodig naast mijn algemene voorwaarden als security onderzoeker?

Een lezer vroeg me:

Als IT-consultant werk ik al jaren met het systeem van contractje en algemene voorwaarden. Nu doe ik sinds een tijdje ook specifieke securityklussen, en collega’s in dit vakgebied wijzen me er nu op dat ik klanten dan een pentest waiver moet laten tekenen. Maar is gewoon een duidelijke opdracht niet genoeg?

Zowel algemene voorwaarden als een pentest waiver beschermen je als opdrachtnemer. Een pentest waiver heeft vooral het voordeel dat hij explicieter en concreter is over het specifieke onderwerp van securityonderzoek.

Als het goed is, staan in je algemene voorwaarden al de nodige bepalingen waar je je klanten aan kunt houden: ze moeten de benodigde informatie geven, ze moeten zorgen dat jij het werk ongestoord kunt doen en ze moeten je vrijwaren van claims van derden die door hun toedoen bij jou op je bordje komen. Dit is generiek genoeg om ook claims van bijvoorbeeld leveranciers te pareren, en met een beetje goede wil ook om ze te dwingen je strafrechtadvocaat te betalen om vrijgesproken te worden van computervredebreuk.

Generiek is bij juridische zaken gelijk aan twijfelachtig en daarmee gelijk aan vele dure uren van juridisch advies en gebakkelei. Een pentestwaiver heeft als voornaamste voordeel dat dit er allemaal expliciet staat, zodat er minder discussie kan ontstaan. (Discussie tot nul reduceren is bij juristen onmogelijk.)

Een typische pentestwaiver vermeldt bijvoorbeeld expliciet dat er toestemming is van alle betrokkenen om hun infrastructuur te mogen binnendringen, en dat geen aangifte zal worden gedaan van vernieling van gegevens wanneer het pentest onderzoek door onzorgvuldigheid tot gegevensverlies leidt. Zo’n harde toezegging is erg handig om een aangifte of civielrechtelijke procedure direct te laten stranden.

Zonder een pentestwaiver moet je dus terugvallen op generieke teksten uit je algemene voorwaarden, en misschien krijg je dan wel het risico dat de klant zegt die nooit gekregen of geaccepteerd te hebben. Of hij stelt dat “het werk ongestoord doen” betekent dat hij een bureau en stoel moest leveren, maar niet dat hij bij leveranciers moest melden dat jij de gehele infrastructuur ging proberen binnen te dringen. En dan heb je een fors probleem als het misgegaan is met je opdracht en er een boze hostingleverancier aangifte heeft gedaan en tachtig man personeel een schadeclaim indienen wegens AVG overtredingen.

Arnoud