Is achterafbetalen een wettelijk beveiligingsgat?

Criminelen verkopen duizenden gehackte Nederlandse accounts voor webwinkels, las ik bij Tweakers. Onderzoek van RTL Nieuws had onthuld dat logins voor accounts bij webshops eenvoudig te krijgen zijn in het criminele circuit, zodat je eenvoudig een bestelling kunt plaatsen bij een nieuw adres en daar op achterafbetaling laat leveren. Tegen de tijd dat de accounthouder het doorheeft, ben jij allang weg met het pakket. Volgens de politie zijn er jaarlijks ‘honderden slachtoffers’ van deze vorm van fraude. Wat in de comments de vraag opriep: waarom bieden winkels dan nog achterafbetalen aan?

Nou ja, omdat dat moet van de wet natuurlijk. Artikel 7:26 lid 2 BW bepaalt dat een consumentkoper tot hooguit 50% vooruitbetaling kan worden gedwongen, en internetaankopen tellen nu eenmaal als vooruitbetaling omdat de levering altijd later gebeurt. Je kunt mensen niet zomaar afstand laten doen van dit recht, in ieder geval niet in je algemene voorwaarden of iets dergelijks generieks.

Het probleem is natuurlijk dat deze wijze van afrekenen specifiek in de internetcontext fraudegevoelig is. Stuur het pakket naar adres A, en de factuur later naar B. Tegen de tijd dat B aangesproken wordt op wanbetaling, is het pakket al lang weg bij A. En die heeft dan weer geen idee wie het heeft opgehaald.

Natuurlijk kun je als winkel je hiertegen proberen te wapenen, bijvoorbeeld door geen bestelling van nieuwe klanten te accepteren op achterafbetaling als er een ander afleveradres wordt opgegeven. Maar daarom zijn zulke accounts waardevol: die hebben een koopgeschiedenis en zijn daardoor vertrouwd, dus als daar een keer een ander adres komt, dan is dat prima. En dan gaat het dus mis.

Achteraf betalen is dus een wettelijk recht, maar specifiek bij accounts is er denk ik wel een truc: laat mensen in hun accountinstellingen bepalen dat zij afstand doen van deze optie. Dat mag van de wet (art. 7:6 BW, dit is geen algemene voorwaarde), en zo voorkom je dat je account wordt misbruikt met deze manier. Natuurlijk kan de dief de optie weer aanzetten, maar als je het combineert met “eerst een bestelling naar je huidige adres” dan is de impact te overzien.

Wie weet een betere?

Arnoud

Rechtbank: Deliveroo-bezorger is zzp’er en geen werknemer

Deliveroo fietskoerier Sytse Ferwerda (20) is een zelfstandig ondernemer en geen werknemer, las ik bij de NOS. De overeenkomst die Ferwerda sloot met de maaltijdkoerier is een overeenkomst van opdracht, ondanks het feit dat hij eerder in dienst was en eigenlijk onder dit nieuwe contract exact hetzelfde werk deed. Dat vonniste de Amsterdamse rechtbank afgelopen maandag. De uitspraak bevestigt dat de platformeconomie goed de gaatjes opzoekt van het recht, in dit geval het arbeidsrecht. De bal is dus aan de politiek om hier wat aan te doen.

De zaak van fietskoerier Ferwerda is redelijk standaard bij platforms als deze: hij had zich aangemeld om maaltijden te bezorgen, en kreeg in eerste instantie een arbeidscontract voor bepaalde tijd. Op zeker moment besloot Deliveroo dat het beter voor haar bezorgers was om als freelancer aan de slag te gaan, zodat ook Ferweda geen nieuw arbeidscontract kreeg maar een overeenkomst van opdracht waaronder hij op eigen titel aan het werk ging. Daar kreeg hij achteraf spijt van, en hij stapte naar de rechter met in de kern het argument dat dit een verkapt arbeidscontract was.

De wet kent een sterke bescherming voor werknemers, althans op papier. Een contract is een arbeidscontract wanneer aan zekere feitelijke omstandigheden is voldaan, ongeacht wat partijen op papier zetten. Het is dus mogelijk dat iets dat “Freelanceovereenkomst” heet, aangemerkt wordt onder de wet als een arbeidsovereenkomst. (Dit is waarom opdrachtgevers vroeger altijd een VAR wilden, dat was een garantie dat dit niet zou gebeuren.)

Kern van een arbeidscontract is dat sprake is van betaling van loon, van een gezagsverhouding en persoonlijke arbeid. Dat laatste betekent dat een werknemer zichzelf niet mag laten vervangen, hij moet zelf het werk doen. Hij moet daarbij de instructies van de werkgever opvolgen over hoe het werk gebeurt (de gezagsverhouding), terwijl een opdrachtgever alleen kan zeggen wat hij wil hebben en wanneer. En als laatste heeft een werknemer recht op loon voor de gewerkte uren.

In dit geval staat heel duidelijk op papier dat geen sprake was van persoonlijke arbeid: de bezorger mocht zich laten vervangen. Ook was er op papier geen gezagsverhouding: de bezorger mocht in eigen kleding en met eigen warmhoudbox op pad, en had daarbij het recht iedere opdracht te weigeren als hij daar zin in had. Papier alleen is niet genoeg: ook de werkelijke uitvoering telt mee. Als die anders uitpakt dan het papier, dan is dat doorslaggevend. In dit geval had Ferweda zich ingeschreven als zzp-er bij de Kamer van Koophandel, wat volgens de rechter een zekere indicatie is dat hij zich bewust was van de veranderde arbeidsrelatie.

Belangrijk daarbij was de wijze waarop Deliveroo orders voorstelt aan bezorgers. Daarbij wegen factoren mee als hoe vaak je orders aanneemt of weigert en hoe netjes je die uitvoert. Dit ranking systeem kun je zien als een truc om mensen te dwingen alle orders te accepteren, en zo alsnog een soort arbeidsverhouding te creëren. Maar nee:

14. Al is van een direct rankingsysteem geen sprake, vast staat wel dat bezorgers die naar de maatstaven van Deliveroo goed presteren “priority acces” krijgen om een tijdvak in een zone te reserveren en daardoor meer kans hebben om op gewilde tijden bestellingen aangeboden te krijgen. Daar staat tegenover dat ook bezorgers die naar de maatstaven van Deliveroo minder goed presteren nog steeds (zij het later dan degenen met voorrang) tijdvakken kunnen boeken. Eveneens bestaat de mogelijkheid zonder van te voren tijdvakken te boeken in te loggen en de op dat moment aangeboden bestellingen te bezorgen, al bestaat daarbij de kans dat een tijdvak in een bepaalde zone al is volgeboekt.

Er is dus altijd een reële mogelijkheid om werk te krijgen als opdrachtnemer, zodat van dwang eigenlijk geen sprake is.

Deliveroo stelde wel eisen aan de manier van werken, maar dat ging eigenlijk alleen over veiligheidseisen. De kleding die men draagt, is een vrijwillige keuze: je mag in eigen kleding of zelfs in de kleding van de concurrent gaan bezorgen. Ja, ik viel ook van mijn stoel toen ik het las. Maar de advocaat van Deliveroo heeft het gezegd. En als laatste kijkt de rechtbank naar de relatief lage inkomsten per maand – 14 uur werk per maand is niet veel.

Alles bij elkaar is de conclusie onvermijdelijk: dit is echt een zelfstandige bezorger, geen pseudo-werknemer van Deliveroo. Althans volgens de formele juridische theorie. Praktisch rammelt er hier van alles, maar dat komt omdat de “platform economie” (je personeel aansturen met een app) keurig de gaatjes opzoekt van de wetgeving. De rechter kan daar echter niet op ingrijpen, omdat die gaten herstellen toch echt de taak van de wetgever is. Vorig jaar december fronste de Kamer de wenkbrauwen over deze actie van Deliveroo, dus ik ben benieuwd.

Arnoud
Embedden van seksvideo door GeenStijl was onrechtmatig

De rechtbank Amsterdam heeft bepaald dat GeenStijl een seksvideo niet verder had mogen verspreiden door deze te embedden op zijn site. Dat meldde Tweakers gisteren. Dat embedden was onrechtmatig, omdat het een onaanvaardbare schending van de privacy van Patricia Paaij met zich meebracht. Een plichtmatig beroep op de vrijheid van meningsuiting ging direct de prullenbak in en de site moet 30.000 euro immateriële schadevergoeding betalen. Heeft de discussie over de juridische status van de hyperlink en/of het embedden er daarmee een nieuw hoofdstuk bij? Welnee, hooguit een voetnoot.

De betreffende video bleek al enige tijd op diverse plekken (waaronder Twitter) op te duiken zonder toestemming van de geportretteerde, zo lees ik in het vonnis. GeenStijl besloot daar aandacht aan te geven, en sloot het artikel af met een embedded Tweet die een direct afspeelbare koppeling naar de video legde. Zelf de video publiceren, wat toch vrij logisch is als je je eigen Dumpert hebt, deed men niet. Die keuze zou zijn ingegeven doordat de site zelf al tot de conclusie was gekomen dat publicatie niet te rechtvaardigen was, aldus Tweakers.

Waarom dan wel embedden? Kennelijk vanwege het idee dat je dan net wat meer afstand tot het materiaal creëert zodat je kunt zeggen “kijk hier maar, maar wij hebben er niets mee te maken” of zoiets. En ja, auteursrechtelijk is dat een relevant argument: het embedden van materiaal van elders is geen inbreuk op auteursrechten. Mits legaal gepubliceerd, want uit het GeenStijl-arrest uit 2016 weten we dat het linken naar een illegale publicatie wél inbreuk maakt op het auteursrecht. En

In het recht is het alleen zo dat je bij elk rechtsgebied apart opnieuw naar de vraag moet kijken en de onderliggende juridische constructies. Bij de embedkwestie in het auteursrecht komt het op een zeer technische discussie neer wanneer iets het aanbieden aan een nieuw publiek is. Maar als je het bekijkt vanuit privacy of aantasting van iemands eer en goede naam, dan is het criterium heel anders: help je mee aan die aantasting of schending van de privacy? Zo ja, dan zit je fout. En het is volgens mij al tien jaar een uitgemaakte zaak dat een hyperlink kan kwalificeren als “meehelpen”, wanneer je niet heel duidelijk afstand neemt van het gelinkte.

De rechtbank begint met de eenvoudige constatering dat iedereen op zijn klompen moet aanvoelen dat dit niet kan, het verspreiden van intiem beeldmateriaal van iemand anders:

De rechtbank neemt tot uitgangspunt dat de verspreiding en met nadruk óók de verdere verspreiding van overduidelijk tot de intieme privésfeer behorend, in meer of mindere mate seksueel getint althans “bloot”, foto- en/of videomateriaal in beginsel steeds onrechtmatig is jegens degene(n) die op dat materiaal te zien is (zijn) en waarvan redelijkerwijs niet anders kan worden verondersteld dan dat diegene(n) niet instemt (instemmen) met de betreffende verspreiding.

Het is recht, dus overal zijn uitzonderingen op te verzinnen. In dit geval wordt dan standaard de vrijheid van meningsuiting erbij gehaald: het was immers nieuws, die gelekte beelden. Dus dan mag je daarover berichten, en als je dat op de typisch GeenStijlse manier wil doen dan moet ook dat kunnen. En dat bevestigt de rechter ook. GS had aangegeven dat haar doel het aan de kaak stellen van de hypocrisie van andere media was: foei-foei roepen over al dat lekken en verspreiden op internet, maar ondertussen gniffelend de beelden vertonen. Alleen:

Nu GSMedia c.s. op werkelijk geen enkele manier de rechtbank heeft kunnen overtuigen dat het aan de kaak stellen van de gewraakte hypocrisie – bij anderen(!) – óók het plaatsen van de embedded hyperlink naar het filmpje met [eiseres] rechtvaardigde, in die zin dat de belangen van [eiseres] daarvoor moesten wijken, is daarmee in dit geding komen vast te staan dat GSMedia c.s. op ontoelaatbare wijze een grens heeft overschreden.

Zijdelings was er nog discussie over de vraag of Paaij een en ander over zichzelf had afgeroepen (dan wel toestemming had gegeven) door de video in beperkte kring te verspreiden. De rechtbank gaat niet mee in dat victim blaming-argument: uit het verspreiden van materiaal naar zekere personen mag geen toestemming voor verdere verspreiding worden afgeleid, zeker niet met deze intieme soort beelden.

De site moet 30.000 euro immateriële schadevergoeding betalen.

Arnoud

Amerikanen mogen voortaan wapenonderdelen met 3D-printers maken

Amerikanen mogen van de regering voortaan onderdelen voor wapens maken met behulp van 3D-printers, las ik bij Nu.nl. Een Amerikaanse rechtszaak aangespannen door de ontwerper van een 3D printbaar pistool werd recent geschikt, met als bepaling dat de regering het verspreiden van het ontwerp voor dit “Liberator”-vuurwapen niet juridisch zal aanpakken. Daarmee zou dit ontwerp wereldwijd beschikbaar komen voor iedereen met een beetje fatsoenlijke 3D printer.
Het 3d printbare ontwerp is een idee van de Amerikaan Cody Wilson, die in 2013 een CAD bestand publiceerde voor het printen van een pistool op een 3d printer. Het pistool kon maar één schot afvuren, maar werd desondanks gezien als revolutionair omdat het op één onderdeel na van plastic kon zijn. Dat ene onderdeel was de slagpin, die de vonk produceert waarmee de kogel wordt afgevuurd. (Daarnaast moest er eigenlijk nog een wettelijk verplicht stukje metaal in om het ding in metaaldetectoren herkenbaar te laten zijn, maar dat is natuurlijk technisch niet noodzakelijk.)

Het leek vooral een “omdat het kan”-experiment, maar gaf wel de nodige ophef want 3d printen, zoals dat vaker gaat in internetrechtland. Maar deze zaak kwam ook voor de rechter: de Amerikaanse regering meende dat het publiceren van de ontwerpen in strijd was met de wapenexportwetgeving ITAR. Hieronder valt niet alleen het uit de VS exporteren van wapens en munitie zelf, maar ook technische informatie en specificaties daarover. (Oude rotten moeten nu wellicht terugdenken aan de broncode van de PGP encryptiesoftware eind jaren negentig.) Wilson was het niet eens met dit bevel en stapte naar de rechter.

De zaak sleepte een aantal jaren en is nu dus geschikt. Die schikking kan als een totale overwinning voor Wilson worden aangemerkt:

The settlement, which is dated June 29, says that Wilson and Defense Distributed can publish plans, files and 3-D drawings in any form and exempts them from the export restrictions. The government also agreed to pay almost $40,000 of Wilson’s legal fees and to refund some registration fees.

De motivatie om te schikken is onduidelijk. Mogelijk was de angst dat de ITAR wet als zodanig in strijd met de Grondwet zou worden verklaard of fors zou worden ingeperkt, zodat een belangrijk middel om grip op wapen- en defensietechnologie te houden zou worden weggenomen.

Een probleem blijft natuurlijk hoe je aan kogels komt, want explosieven printen lukt nog niet zo.

Arnoud

Liegen over een bijna ingepikte domeinnaam is dus echt bedrog

Hij is al vaak langsgekomen, maar nu is het echt door de rechter bevestigd: mensen een domeinregistratiecontract aansmeren met als verkooptruc “iemand anders wil hem registreren” heet bedrog, en je kunt dat contract daarmee per direct van tafel krijgen. Dat blijkt uit een rechtszaak tussen het bedrijf Trademark Office (sowieso al een dubieuze naam gezien de kennelijke allures naar overheidsmerkinstanties) en een ondernemer die een rekening van € 425,10 voor een tienjarig domeincontract niet wilde betalen. Protip: neem als ondernemer alsjeblieft alle ongevraagde inkomende gesprekken op, als bewijs. En ja dat mag.
De feiten uit de zaak zijn zo simpel als het maar kan. Trademark Office (niet te verwarren met het US Patent and Trademark Office of het Benelux Merkenbureau) had de ondernemer gebeld om haar de dienst van registratie en doorverwijzen van een domeinnaam aan te bieden. Als verkoopbevorderend argument was daarbij gezegd dat een andere partij deze domeinnaam had geclaimd, en dat zij deze nu aanboden aan de gebelde ondernemer. Wees er snel bij want anders is ‘ie weg.

Klinkt dat bekend? Inderdaad, het doet sterk denken aan de vele alarmerende mails die ondernemers krijgen met als strekking dat iemand anders je merk als domein wilt vastleggen en dat jij nu de kans krijgt dit te voorkomen. Vaak wordt daarbij geschermd met enige autoriteit die men zou hebben (“By law we are requried to now seek your consent”). Ik ken deze truc vooral uit verre landen, omdat niemand voor een paar honderd euro naar Hongkong gaat voor een procedure om zijn geld terug te krijgen.

Trademark Office kwam onlangs ook in het nieuws vanwege een collectieve rechtszaak tegen zich namens vele gedupeerde ondernemers. Deze uitspraak staat daar los van, maar de feiten zijn wel precies hetzelfde. En voor mij is jezelf “Trademark Office” noemen net zo misleidend als schermen met verwegwetgeving die zou vereisen dat je bij een merkhouder moet navragen of hij de domeinnaam wil hebben.

In de comments werd nog verwezen (dank Wim) naar dit Vice-artikel over de schimmige praktijken van dit Groningse bedrijf, inclusief screenshots van de interne trainingsgids met daarin pareltjes als “the first registration law” en de aanduiding “handelsmerkenkantoor in de Benelux” voor het bedrijf.

Het hielp het bedrijf natuurlijk niet dat ze stilzwijgend erkenden dat dit het verkooppraatje is geweest. En dan is de rechter heel makkelijk:

Omdat Trademark Office niet heeft weersproken dat zij een ‘verkooptruc’ heeft toegepast om [gedaagde] te bewegen de overeenkomst te sluiten, door hem de onjuiste mededeling te doen dat een andere, onbekende partij de gebruikersnaam [domeinnaam] .com had geclaimd (en dat zij deze voor hem kon veiligstellen), is er sprake van bedrog. Een rechtshandeling die als gevolg van bedrog is tot stand gekomen, is vernietigbaar.

Had TO wél ontkend, dan had de ondernemer een heel stuk zwakker gestaan en waarschijnlijk de zaak verloren. Want als je een beroep doet op bedrog, moet jij bewijzen dat je bent bedrogen. Oftewel, dan moet je bewijzen dat deze club die mededeling daadwerkelijk heeft gedaan.

Er is maar één manier om dat te doen, en dat is een gespreksopname maken. Ik zou dus bij deze iedere ondernemer willen adviseren om bij ieder ongevraagd binnenkomend gesprek een telefoonopname te maken. En ja dat mag van de AVG, het gaat immers om bewijsvoering voor (toekomstige, gevreesde) rechtsvorderingen. Je hebt daarmee een legitiem belang dit te doen, zolang je de opnames maar weggooit zodra ze niet relevant blijken.

Arnoud

Gemeentes mogen de burger niet steeds op de website laten kijken

Een gemeente kan bij wijzigingen in bijvoorbeeld een parkeervergunning niet volstaan met naar de website verwijzen, of verwachten dat burgers zelf daar gaan kijken of er wijzigingen zijn. Dat maak ik op uit een recent vonnis uit Gelderland over een parkeervergunning. De uitspraak is niet direct een precedent voor al die algemene voorwaarden die je dagelijks moet controleren, maar komt wel aardig in de buurt.
De eiser in deze zaak had beroep ingesteld tegen een parkeernaheffing, die hem was opgelegd omdat hij geparkeerd stond op een plek zonder vergunning of betaalde parkeerbelasting. Dat verbaasde hem nogal, omdat hij al jaren een parkeervergunning had voor deze straat – daar woonde hij namelijk.

Vervolgens bleek dat de gemeente Nijmegen de parkeerzones onlangs had gewijzigd, zodat deze straat niet meer in de zone viel waar meneer de vergunning voor had.

De gemeente had daar geen brieven over gestuurd, maar de parkeerkaart op de website wel aangepast. Daar had deze meneer dus gewoon kunnen kijken, iedereen wordt toch geacht de wet te kennen en op de hoogte te blijven?

Nee, dat vind ik ook geen sterk argument. De rechtbank ook niet trouwens:

Hiermee heeft verweerder naar het oordeel van de rechtbank niet voldaan aan zijn mededelingsplicht ten aanzien van bestaande vergunninghouders. Van hen kan immers niet gevergd worden telkens weer te controleren of de geldigheid van hun parkeervergunning is gewijzigd. … Bij een zo fundamentele wijziging mag verwacht worden dat bestaande vergunninghouders er op zijn minst op geattendeerd worden dat sprake is van een wijziging, desnoods met verwijzing naar de website of de gemeentelijke balie voor details.

Om deze reden mag de gemeente de parkeerder geen parkeerbelasting opleggen. En terecht, wat mij betreft.

Arnoud

Samsung bakt er niets van met algemene voorwaarden voor hun nieuwe oven

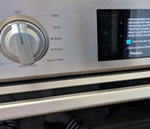
“To use my oven I have to accept terms and conditions”, klaagde Morten Nielsen recent op Twitter. De hele discussie rond die oven is interessant. Zo blijkt de oven internet op te gaan ook als je dat uitschakelt, de bedienings-app wil toegang tot je contactenlijst en de voorwaarden beperken aansprakelijkheid voor schade nogal. Spannend, want de oven kan op afstand worden bediend namelijk, inclusief voorverwarmen. En natuurlijk zit er alleen stokoude software in. Het internet der dingen wordt zo steeds meer een synoniem voor krakkemikkige prutsapparaten.
Vroeger was het nog wel eens een grap, dat je oven of je auto algemene voorwaarden zou tonen voordat je kon wegrijden. Maar de werkelijkheid heeft dit allang ingehaald: het wegklikken van zulke voorwaarden is een bekend fenomeen bij nieuwere apparatuur. Hoewel ik het zelf bij ovens nog niet heb gezien.

De voorwaarden lijken de algemene cloudvoorwaarden van Samsung te zijn, dus strikt gesproken niet die voor de oven zelf maar voor de diensten die men eraan koppelt. Wie ze leest, zal concluderen dat ze vol staan met gebakken lucht zoals gebruikelijk bij generieke cloudvoorwaarden. Er is een dienst, deze kan wijzigen, er zijn geen garanties en geen aansprakelijkheid en een heleboel meer blabla die niets wezenlijks doet.

Op zich zie ik er niets in dat de werking van de oven betreft, noch dat aansprakelijkheid voor problemen met de oven zou beperken. Dat kan natuurlijk juridisch ook niet. Wel kun je je afvragen wat er zou gebeuren als door een slechte levering van deze dienst de oven oververhit en de keuken in de fik zet. Het lijkt me dat een beetje rechtbank dan de beperking van aansprakelijkheid opzij zet, alleen is hier een complicatie dat je niet naar de rechtbank mag maar private arbitrage moet doen.

Een praktisch probleem bij deze oven lijkt me (zo te zien) wel dat je niet verder kunt zonder de voorwaarden te accepteren. En dat is precies de ergernis die dit oproept: het klopt niet maar je moet wel.

Of het bindend is, die voorwaarden accepteren, is natuurlijk zeer de vraag. Het is rijkelijk laat na het aankoopmoment, en algemene voorwaarden moeten overal ter wereld bij de verkoop worden gemeld of genoemd. Daar staat tegenover dat het de voorwaarden zijn van een aanvullende dienst die je strikt gesproken optioneel afneemt, en ze worden geboden op het moment dat je die aanvullende dienst in gebruik neemt. Dus ik denk dat er vanuit die hoek weinig aan te doen is.

Arnoud

Google krijgt recordboete van 4,34 miljard euro voor machtsmisbruik Android

De Europese Unie heeft zoekgigant Google een recordboete van 4,34 miljard euro opgelegd. Dat meldde Nu.nl afgelopen woensdag. Volgens Brussel werden telefoonmakers die Android wilden gebruiken verplicht om de zoekmachine van het bedrijf vooraf te installeren, net als een voorgeschreven bundel met apps. Zo kon Google zichzelf een oneerlijk voordeel geven op de markt voor die apps (en zoekmachines op telefoons) door handig gebruik te maken van haar machtspositie op de markt voor smartphone-besturingssystemen.
Dat Google een grote en machtige positie heeft op de markt voor smartphone-besturingssystemen, staat buiten kijf. Ruim 85% van alle smartphones werkt met enige versie van Android. Daarmee zijn voor Google de spelregels anders dan voor kleinere leveranciers van dergelijke software. Wie een dominante positie heeft in een markt, moet uitkijken deze niet te misbruiken.

Een vorm van misbruik is dat je mensen dwingt iets af te nemen dat ze eigenlijk niet willen. In deze context gaat het dan om het verplicht af laten nemen van de zoekfuncties en de bundel apps, met daarin onder meer Gmail en Chrome. Dergelijk bundelen van iets dat mensen eigenlijk moeten (vanwege die dominante positie) met iets dat ze niet perse willen, is al decennia een schoolvoorbeeld van misbruik van je dominante positie. (Apple mag dus haar gang gaan met haar OS en welke eisen ze stelt aan licentienemers; haar marktmacht is eenvoudigweg te klein.)

Natuurlijk begint heel Amerika nu te brullen over aantasting van innovatie. Maar het gaat niet om een straf voor het innovatieve karakter van Android of het open platform dat daarmee gecreëerd is. Het gaat erom dat telefoons altijd met Google-software worden uitgerust terwijl er genoeg alternatieven zijn die nu geen kans krijgen. Dat is in mijn boekje nog altijd een tégenvoorbeeld van innovatie.

Arnoud

Kaspersky wint zaak over krantenartikel met hackclaims van ‘Nieuwsuur-expert’

Kaspersky heeft van de Nederlandse rechter gelijk gekregen in een kort geding, waarin is bepaald dat De Telegraaf een krantenartikel moet rectificeren. Dat meldde Tweakers gisteren. In dat artikel werd gesteld dat Rian van Rijbroek claimde dat ze het wifinetwerk van het Nederlandse Kaspersky-kantoor was binnengedrongen en allerlei geheime informatie te pakken had gekregen. Dit ervoer het geplaagde securitybedrijf als smaad en men startte een rechtszaak tegen de Telegraaf.
Uit het vonnis haal ik vooral dat het artikel gerectificeerd moet worden omdat de Telegraaf niet hard kan maken wat Van Rijbroek nu precies gezegd had. Het artikel meldde uitgebreid hoe mevrouw de meesterhacker bij een Utrechts securitybedrijf uit Rusland (waar er maar ééntje van is) IP-adressen had weten te stelen, waarna een ‘deep throat’ haar wist te melden dat er een lek zit in de Tweede Kamer dat samenwerkt met de Russen op basis van deze informatie. Of zoiets. Wie uit de mist aan uitspraken een samenhangend en technisch kloppend relaas kan halen, wint een plagiaatvrij exemplaar van De wet op internet.

Kaspersky was nogal boos over het artikel, omdat hun reputatie hiermee nogal door de mangel werd gehaald. Men had zelfs het vermoeden dat de overheidsbeslissing om te stoppen met het bedrijf, hiermee samenhing of door was beïnvloed. Vandaar de stap naar de rechter: deze onrechtmatige perspublicatie moet worden gerectificeerd.

Een groot probleem voor de krant was dat er eigenlijk geen bewijs was van wat er was gezegd. Dit nog los van dat er geen onafhankelijke bronnen waren die het verhaal konden staven, zodat je uiteindelijk wel een héél magere onderbouwing overhoudt. Na het eerste interview is er diezelfde avond nog twee keer nagebeld, maar afgezien van een paar aantekeningen is er verder helemaal niets. Dat bevreemdt anno 2018, wie neemt er nou niet zijn interviews op? Tevens bleken de verklaringen van de twee journalisten onderling niet helemaal te kloppen.

Wie op dergelijke onderbouwing publiceert, loopt een serieus risico iets te publiceren dat niet klopt. En dan zul je de gevolgen moeten dragen, aldus de rechtbank:

Zonder nader onderzoek waarvoor in dit kort geding geen plaats is, is slechts op basis van de verklaringen van de journalisten en de informatie uit anonieme bron onvoldoende aannemelijk dat [naam 1] zich heeft uitgelaten over een inbraak op het computernetwerk van Kaspersky. [naam 1] ontkent, er geen aanwijzingen dat die inbraak heeft plaatsgevonden, en door TMG is geen eigen onderzoek gedaan naar die inbraak. Kaspersky is bovendien niet om een reactie gevraagd. Dat Kaspersky hierdoor schade heeft geleden en mogelijk nog zal lijden is voldoende aannemelijk. De berichtgeving kan (potentiële) klanten afschrikken. Een cybersecuritybedrijf dat haar eigen internetveiligheid niet in orde heeft levert commercieel zeer nadelige beeldvorming op. Al met al is de publicatie in De Telegraaf voorshands onrechtmatig tegenover Kaspersky.

Een verweer van de krant was nog dat het artikel niet serieus te nemen moest zijn. Weinig hackers kruipen (bij mijn weten) in lingerie door Dubaise hotelkamers, een titel als “Meesterspionne of misleidster?” belooft ook niet echt een diepgravende analyse van de toestand in de wereld en een belofte van “wilde verhalen” geeft ook eerder een suggestie van lekker lachen dan een stevige onthulling. Maar het artikel bevatte genoeg echte feiten en referenten om het toch als serieus aan te merken.

De Telegraaf moet rectificeren op de voorpagina van de zaterdageditie, en moet bovendien bij het archiefartikel een aanduiding opnemen dat het artikel onrechtmatig was.

Arnoud

Duits Hof: Facebook-accounts gaan over op erfgenamen

Wanneer iemand in Duitsland sterft moeten Facebook en andere sociale media de erfgenamen inzage geven in de accounts van de overledene, aldus NRC vorige week op gezag van het Duitse Bundesgerichtshof, de hoogste Duitse rechter. Zo’n account bij Facebook is eigenlijk gewoon een stukje dienstverlening onder overeenkomst, en naar Duits recht wordt zo’n overeenkomst als deel van je vermogen gezien en gaat dus naar je erfgenamen. Daarmee hebben die recht op voortgezette dienstverlening, oftewel toegang tot het account.

In juni vorig jaar werd nog het omgekeerde gevonnist: het zou gaan om persoonsgebonden dienstverlening die eindigt met de dood van de afnemer. Het hoogste Hof oordeelt dus anders, het is ‘gewoon’ dienstverlening en die contractuele relatie erf je (“overgang onder algemene titel”) als erfgenaam.

In Nederland is dat in principe ook zo, artikel 7:410 BW:

De dood van de opdrachtgever doet de opdracht slechts eindigen, indien dit uit de overeenkomst voortvloeit, en dan eerst vanaf het tijdstip waarop de opdrachtnemer de dood heeft gekend.

Probleem is vervolgens wel dat als Facebook besluit het account te bevriezen, je daar weinig aan kunt doen. Dat is dan wat “uit de overeenkomst voortvloeit” en daar is dan geen juridisch argument meer tegen. En omdat een contract als dit geen vermogensrecht is, kun je ook niet spreken van een recht dat in de boedel (de erfenis) belandt en zo opgeëist kan worden.

Een interessant argument van Facebook vond ik nog dat zij weigerden omdat hiermee de privacy van de communicatiepartners van de overledene in gevaar zou komen. Die dachten immers met haar te mailen (directmessagen?) en hoefden niet te verwachten dat haar ouders de berichten zouden lezen. Het Hooggerechtshof gaat daar aan voorbij. Dubbel. Dat zou met brieven op haar kamer ook gebeurd zijn, maar het voelt wel raar.

Arnoud