Eindelijk: Richtsnoeren voor beveiliging van persoonsgegevens van de toezichthouder

Het College bescherming persoonsgegevens (CBP) heeft een richtsnoer uitgebracht voor de beveiliging van persoonsgegevens, meldde Nu.nl. Het is al jaren een lastige discussie: wat moet je doen qua beveiliging van persoonsgegevens. De wet houdt het bij “adequate” maatregelen, maar dat is inderdaad nogal vaag en multi-interpretabel. En zeker als het gaat om techniek willen mensen gewoon harde regels: dit moet, dat is verboden en als je zus doet dan moet je ook zo.

De richtsnoeren zijn geen harde set met eisen, maar vooral een pleidooi voor bedrijven en instellingen om er eens goed voor te gaan zitten en je principes op orde te krijgen. Want eisen dat je SSL gebruikt is leuk, maar helpt je geen zier tegen een aanvaller die met een handige SQL truc je database leegtrekt. En neit alleen een keertje zitten, maar continu verbeteren oftewel het bekende plan-do-check-act:

  1. Beoordeel de risico’s die de gegevens en de aard van de verwerking met zich meebrengen voor de betrokkenen en bepaal op basis daarvan het gewenste beveiligingsniveau.
  2. Maak gebruik van algemeen geaccepteerde beveiligingsstandaarden.
  3. Controleer met zekere regelmaat of de beveiligingsmaatregelen daadwerkelijk zijn getroffen en worden nageleefd.
  4. Pas waar nodig de beveiligings­maatregelen aan.

Je zou zeggen dat dit triviale kost is maar aangezien het huidige beveiligingsproces bij veel clubs neerkomt op

  1. We doen maar wat
  2. Als iemand piept klagen we hem aan
is het kennelijk nodig.

Een punt dat bij beveiliging trouwens vaak wordt vergeten is dat je ook moet streven naar zo min mogelijk gebruik van persoonsgegevens. Het is formeel een overtreding van de Wbp als je kilo’s persoonsgegevens hebt in een perfect veilige omgeving, terwijl je ook met een half ons had toegekund.

Steeds vaker wordt het verwerken van persoonsgegevens uitbesteed. Je administratie gaat via een SaaS-dienst, je CRM systeem gaat de cloud in, voor de mail gebruik je Outlook.com en de nieuwsbrieven gaan via zo’n handige dienst die ook het afmelden voor z’n rekening neemt. Heel mooi allemaal maar dan heb je wel een bewerkersovereenkomst nodig (ADV: maak er eentje met onze nieuwe bewerkersovereenkomstgenerator) want wettelijk gezien zijn al deze dienstverleners ‘bewerkers’ en dan is zo’n contract verplicht. Ja, ook als ze alleen een database met interface bieden en jij nog steeds zelf aan de knopjes moet draaien.

De verantwoordelijke is verantwoordelijk voor het bewerken door de bewerker. Ook waar het de beveiliging betreft. Lekt zo’n nieuwsbriefsysteem dus e-mailadressen, dan mogen de adreseigenaren jou daar aansprakelijk voor stellen. In die bewerkersovereenkomst kun je hier onderlinge afspraken over maken, gebaseerd op hetzelfde plan-do-check-act principe. Een recht van audit is dus vrij cruciaal.

Individuele afspraken zijn hierbij soms lastig, en bovendien zit niet iedere bewerker te wachten op een audit door elke individuele klant. Het middel van de Third Party Memorandum (wat het CBP in goed stonecoaldutch Third Party Mededeling noemt) biedt dan wellicht soelaas. De TPM biedt dan inzage in hoe de bewerker werkt, en als dat niveau van werken goed genoeg is dan kun je met die bewerker in zee.

Een ander punt dat je écht moet gaan regelen is hoe je omgaat met datalekken. Want het is niet de vraag óf dat gaat gebeuren maar wanneer. Zeker als je met zo’n handige clouddienst werkt. Wie gaat dan melden aan de betrokkenen dat dit is gebeurd, en wie draait op voor de reputatie- en andere schade?

Het blijft jammer dat het Cbp weinig meer kan doen dan richtsnoeren uitgeven en waarschuwen. Daadwerkelijk handhaven is moeilijk: ze hebben bar weinig menskracht én ze mogen niet beboeten. Ze kunnen alleen waarschuwen en dan een dwangsom opleggen voor de toekomst. Dat is frustrerend want veel bedrijven redeneren dan, ik wacht wel tot ik gewaarschuwd ben en tot die tijd loop ik lekker snel en goedkoop binnen met mijn bestandjes en lijsten. Het wordt tijd dat ze, net zoals de OPTA bij de telecommunicatieregels gewoon meteen mag beboeten. Tenminste, als je een effectieve privacywet en een goede beveiliging van persoonsgegevens wilt afdwingen.

Arnoud
De legaliteit van het Lichtbildausweis

lichtbildausweisEen lezer vroeg me:

Vorig jaar ontstond enige opschudding toen bleek dat Brenno de Winter met een Lichtbildausweis overal binnenkwam. Nu wil ik er ook eentje bestellen, maar is het strafbaar om zo’n nepbewijs te gebruiken?

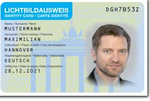
Er is geen wetsartikel dat in het algemeen het hebben of tonen van een stuk gelamineerd plastic met je foto erop verbiedt. Een Lichtbildausweis (de term betekent gewoon ‘foto-identiteitsbewijs’) is dus op zich legaal om te maken en te hebben, en te showen als je daar zin in hebt. Er moeten aanvullende omstandigheden zijn rond het gebruik die het strafbaar kunnen maken.

Het meest algemene wetsartikel dat in de buurt komt, is valsheid in geschrifte (art. 225 Sr):

een geschrift dat bestemd is om tot bewijs van enig feit te dienen, valselijk opmaakt of vervalst, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken

Maar zolang alle gegevens echt zijn, zie ik niet hoe je dit wetsartikel kunt overtreden omdat het geschrift gelamineerd is en “Lichtbildausweis” vermeldt. Zou je er een functie of bevoegdheid op vermelden die je niet hebt (denk aan een nep-bankmedewerkerskaart) dan schend je wél dit artikel. Staat er iets vals op (bv. een nepadres) en gebruik je het om spullen te bestellen, dan is dat een vorm van oplichting wanneer je daarmee hoopt niet te hoeven betalen.

Als de kaart bestemd is voor het doen van betalen of toegang krijgen tot een dienst, dan valt dat onder “vervalsen van betaalkaarten” (art. art. 232 Sr). Denk aan een nep-toegangspas voor een pretpark of een zelfgemaakte kortingskaart waarmee je de cassière probeert te verleiden tot een prijsverlaging. Dit zou ook oplichting zijn trouwens.

Specifiek voor identiteitskaarten relevant is art. art. 231 Sr:

een reisdocument valselijk opmaakt of vervalst, of een zodanig stuk op grond van valse gegevens doet verstrekken

In beide situaties gaat het om “valselijk opmaken of vervalsen”, wat in principe betekent namaken of van valse gegevens voorzien. Een rijbewijs valselijk voorzien van een andere categorie rijvaardigheid is dus strafbaar onder deze twee artikelen. Ook een identiteitsbewijs valt overigens hieronder. Maar een zelfverzonnen categorie kaarten die je identiteit vermelden, valt niet onder een “reisdocument” want daarmee wordt verwezen naar officiële documenten.

Spannend wordt het wanneer het ausweis toch enigszins lijkt op een echt legitimatiebewijs, want daarvoor is artikel 440 Strafrecht bedacht:

Hij die drukwerken of andere voorwerpen in een vorm die ze op munt- of bankbiljetten, (..) of op reisdocumenten doet gelijken

Van gelijken is sprake als het moeilijk van een reisdocument van een bepaald land is te onderscheiden, zo blijkt uit de parlementaire geschiedenis. Hetzelfde geldt voor geld, overigens. Dit is dan ook de voornaamste reden waarom bij het afbeelden van bankbiljetten de kleur vaak wordt aangepast. Je zult dus een duidelijk afwijkend ontwerp moeten maken, en dan nog zou een creatieve officier van justitie kunnen betogen dat het woord “Ausweis” en het feit dat er een naam + foto op staat, hem al doet “gelijken” op een identiteitskaart. Maar daar zou ik tegenover stellen dat dan monopoliegeld óók strafbaar zou zijn.

Mogelijk krijg je ook een probleem als een agent je sommeert je te legitimeren onder de Wet op de identificatieplicht:

Een ieder die de leeftijd van veertien jaar heeft bereikt, is verplicht op de eerste vordering van een ambtenaar als bedoeld in artikel 8a van de Politiewet 1993, een identiteitsbewijs als bedoeld in artikel 1 ter inzage aan te bieden. Deze verplichting geldt ook indien de vordering wordt gedaan door een toezichthouder.

Het lichtbildausweis staat niet in dat artikel 1. Laat je dat ding zien, dan heb je niet voldaan aan een ambtelijk gegeven bevel, en dat is strafbaar. Het komt me wel érg flauw over als een agent in eerste instantie de kaart accepteert, en nadat hij is uitgelachen door z’n collega’s je alsnog gaat vervolgen onder dit artikel.

Bij private organisaties is er geen wettelijke plicht om je te identificeren, afgezien van de werkgever en enkele speciale gevallen. Wil men toch een legitimatie zien (wat ik laatst moest toen ik een aankoop retour wilde geven, eh wat) dan is het niet verboden om daar je lichtbildausweis te gebruiken. In het ergste geval levert dat contractuele wanprestatie op, namelijk wanneer in de algemene voorwaarden staat dat een wettelijk erkend legitimatiebewijs gebruikt moet worden.

Iets anders kan ik zo niet bedenken. Jullie wel? In welke situaties zou het vervelend/lastig/ongewenst zijn als mensen een nepkaartje laten zien waar wél gewoon hun eigen gegevens op staan, zonder valse pretenties over bevoegdheden of rechten?

Arnoud

Wanneer val ik onder de privacywet?

privacyEr blijken nogal wat mythes te zijn over de Wet bescherming persoonsgegevens, zeg maar de privacywet. Mensen denken dat het alleen gaat om grote bestanden met klantgegevens, of dat je een bedrijf moet zijn om onder de wet te vallen. Dat is niet zo. Iedere verwerking, ieder gebruik van persoonsgegevens valt onder de wet, en er zijn maar een heel beperkt aantal uitzonderingen.
Een belangrijke uitzondering is die voor “activiteiten met uitsluitend persoonlijke of huishoudelijke doeleinden”. Daarmee bedoelt de wet om particulieren uit te zonderen die voor zichzelf gegevens van anderen bijhouden. Voor het adresboek uit je privételefoon hoef je geen toestemming te hebben. En mensen hebben geen correctierecht op hun vermelding op jouw verjaardagskalender. Maar dat is het wel zo’n beetje. Dat adresboek delen met je familie of huisgenoten mag nog net, maar delen met collega’s is al niet meer “persoonlijk of huishoudelijk”.

Publicatie van gegevens op het open internet valt echter nooit en te nimmer onder deze uitzondering, zo weten we uit het Lindqvist-arrest. Daar ging het om een melding op de site van een kerk dat een vrijwilligster een knieblessure had – en dat was een verwerking van persoonsgegevens. Ook een stamboom of openbare blog, Twitteraccount of andere publieke dienst vallen onder deze wet.

Wat nog net mag, is een strikt afgesloten webdienst met persoonsgegevens die wederom alleen toegankelijk is voor familie en huisgenoten. De Richtsnoeren van het Cbp noemen een besloten familieweblog (met wachtwoord) als voorbeeld. Misschien dat ook een stevig dichtgetimmerd Facebookprofiel eronder valt (de complicatie dat dit een export naar de VS is, daargelaten), maar zodra niet-familie de blog kan lezen heb je een probleem.

Er is géén aparte uitzondering voor wetenschappelijk onderzoek of statistiek. Alleen als je op een andere grond gegevens al mag verwerken, mag je deze óók inzetten voor “historische, statistische of wetenschappelijke doeleinden”. En het recht van inzage en correctie is dan een stuk beperkter. Maar wie onderzoek wil doen over personen, moet dus gewoon toestemming of een andere grond hebben.

Journalisten die iets verder lezen en dan een uitzondering “voor uitsluitend journalistieke, artistieke of literaire doeleinden” zien, denken dat ook zij er buiten vallen. Dat is echter niet zo. Het als journalist verwerken van iemands naam of andere gegevens over hem – lees: een artikel publiceren over iemand – valt wel degelijk onder de Wbp. Vrijwel alle relevante artikelen uit de Wbp zijn namelijk uitgezonderd van de uitzondering. Zo ongeveer het enige relevante recht dat je niet hebt naar een journalist of artistiek/literair iemand is het recht van inzage en correctie (artikel 35 Wbp). Wél speelt de uitingsvrijheid een belangrijke rol bij het bepalen of sprake is van een “dringende noodzaak” onder de privacywet.

Dan zijn er ook nog de zogeheten vrijstellingen. Wie zijn verwerking onder een vrijstelling kan scharen, hoeft deze niet aan te melden bij de toezichthouder. Maar het betekent niet dat de verwerking dan automatisch legaal is. Zo is er een vrijstelling voor netwerkbeheer, die bepaalt dat loggen ten behoeve van security van het bedrijfsnetwerk niet hoeft te worden gemeld als je de logs maximaal zes maanden bewaart, ze alléén inzet voor security en anderen dan de security officers er geen toegang toe krijgen. Maar daarmee is dergelijk loggen nog niet automatisch toegestaan. Je moet nog steeds toestemming, een overeenkomst of een eigen dringende noodzaak hebben.

Arnoud

“Kerk mag niet meer neuzen in Gemeentelijke Basisadministratie”

gbaSnuffelen in persoonsgegevens, of pesten van christenen? Het voorstel van D’66 om te gaan verbieden dat kerken automatisch te horen krijgen dat een ingeschrevene is verhuisd, maakte nogal wat stof los. En bij mij de juridische vraag, eh, wacht even, hoe kan het dat dit al zo is, want de Wbp is toch opt-in?

De Stichting Interkerkelijke Ledenadministratie oftewel SILA blijkt al jaren van gemeentes mutaties te ontvangen uit de GBA (verhuizingen, overlijden, naamswijzigingen en wijziging burgerlijke staat). De SILA laat kerken deze mutaties dan met “maximale privacybescherming” verwerken in hun eigen bestanden. Het idee hierachter is dat zo de gemeente niet hoeft bij te houden wie bij welke kerk zit (wat op gespannen voet staat met de Wbp) en dat een kerk toch al weet wie jij bent en waar je woont (je bent immers lid) en dus zo alleen bij gegevens komt van hun leden. De vlag bij de gemeente hiervoor heet de SILA stip (geruststellend staat er dan bij: “Het is niet letterlijk een stip, maar een digitaal kenmerk.”).

De Wet bescherming persoonsgegevens verbiedt het verwerken van bijzondere persoonsgegevens zoals geloof zonder toestemming, maar er is een uitzondering voor de ledenadministratie van kerkgenootschappen, op zich wel logisch. Minder logisch vond ik hoe de Wbp de GBA toestaat dit te doen, want de GBA is geen kerk.

Maar de Wbp géldt niet voor verwerkingen die onder de Wet GBA vallen. In plaats daarvan regelt de Wet GBA in artikel 99 dat het GBA op grond van een speciale regeling systematisch persoonsgegevens mag delen met onder meer “één samenwerkingsverband van kerkgenootschappen of andere genootschappen op geestelijke grondslag”, die stichting dus zo bepaalt artikel 68c van die regeling.

Wel moet de Wbp zo veel mogelijk worden nageleefd staat hier, en vandaar dat de SILA die constructie met haar figuurlijke stip heeft opgetuigd en diverse maatregelen voor de privacy heeft genomen. Een “schoolvoorbeeld voor de privacybescherming”, zo citeert men met instemming privacyhoogleraar Franken, toch bepaald niet de minste. En inderdaad, alle veiligheidsmaatregelen zijn genomen en dat ziet er goed uit. Maar daar gáát het niet om; de discussie is waarom deze gegevensverstrekking überhaupt plaats moet vinden. En gezien de kop boven deze blog is mijn insteek wel duidelijk. Wat vinden jullie?

Arnoud

Henk Krol, EPD-hacker, eh wacht, wat?

Medisch onderzoekscentrum ‘Diagnostiek voor U’ gaat schadevergoeding eisen van Kamerlid Henk Krol die in april een EPD-lek heeft onthuld, meldde Webwereld. Hij downloadde eerder dit jaar medische dossiers via het EPD nadat hij erachter kwam dat patiëntgegevens eenvoudig in te zien waren: er bleken accounts te zijn waarvan usernaam en wachtwoord hetzelfde (en vijf tekens lang) waren. Een gevalletje “let’s shoot the messenger”, lijkt het.
Natuurlijk, je mag niet inloggen op een account waar je geen officiële toegang toe hebt. Of het wachtwoord sterk of zwak is, maakt voor de wet niet uit. Computervredebreuk is computervredebreuk. Maar wanneer het nieuwsbelang zeer groot is, kán het zijn dat de rechter de strafwet buiten toepassing laat of je laat wegkomen met een schuldigverklaring zonder straf. Een bekend al wat ouder voorbeeld is de Revu-hack, waarbij het tijdschrift de privé-e-mailbox (brr wat een woord) van toen-staatssecretaris Jack de Vries wist te bruteforcen. Dat mocht van de rechter, hoewel het daarna snuffelen in de mailtjes alsnog werd bestraft.

Die zaak doortrekken zou betekenen dat Krol wél had mogen kijken of het klopt, die debiel slechte wachtwoorden, maar dat hij niet vervolgens allerlei dossiers had mogen opvragen. Want dat iedere ingelogde user bij ieder dossier kan, is een feature en geen bug. De nieuwswaarde daarvan is dus nul.

DvU pakt wel heel stevig uit met hun schadeclaim: alle gemaakte uren plus facturen van een extern bedrijf voor alle noodreparaties en herstelwerk. Of je dát allemaal aan Krol kunt wijten, waag ik toch te betwijfelen.

En hoe je dan boven een ton uitkomt al helemaal. Ik kan me dat bedrag alleen voorstellen als ze naast het noodwerk ook de tijd voor structurele verbeteringen hebben meegeteld. En dát mag niet, zo bleek uit de DDoS-kabouterschadeclaimzaak waarin overheidsautomatiseerder ICTU een dikke vier ton vorderde voor oplossen problemen en structureel herstel van schade. Nee, zei de rechter:

Slechts de kosten, gemaakt ten behoeve van de oplossing van de crisissituatie, ontstaan als gevolg van de aanvallen, kunnen aan gedaagden worden toegerekend. Kosten als gevolg van structurele (beveiligings)maatregelen dienen voor rekening van ICTU te blijven.

Ik kan me niet voorstellen dat de situatie hier anders is.

Overigens, zoals mijn collega Matthijs al schreef, Krol zal niet wegkomen met dat hij parlementariër is: alleen voor uitlatingen tijdens de vergadering van het parlement heeft hij immuniteit. Het zou wel wat zijn om dan eens live een hack uit te voeren, maar dat terzijde.

Arnoud

Publiceren van stambomen versus de privacywet

stamboom privacy publicerenGenealogie is de discipline van de geschiedkunde die zich bezighoudt met voorouderonderzoek dan wel de afstamming van de familienaam. Internet is daarbij tegenwoordig een onmisbaar hulpmiddel, zowel voor het zoeken naar gegevens als voor het publiceren van eigen gegevens en bevindingen. Maar wie dat wil doen, loopt al snel tegen de privacywetgeving aan. Ook auteursrecht kan een rol spelen.
Op grond van de Wet bescherming persoonsgegevens (“de privacywet” in informele taal) mag je als genealoog gegevens publiceren van overledenen maar niet van levende personen. Soms hanteren mensen regels als “de geboortedatum moet 100 jaar in het verleden liggen” of “iemand moet 10 jaar overleden zijn” maar dat staat niet in de wet. Zelfs één dag na de sterfdatum publiceren is toegestaan, mits je maar uitkijkt dat je niet (ook) gegevens over nog levende nabestaanden publiceert.

Soms weet je niet wat iemands sterfdatum is. Je neemt dan een risico door toch te publiceren. Dit risico inperken kan alleen door nader onderzoek (vaststellen sterfdatum) of te gokken dat iemand uit 1928 ondertussen wel overleden zal zijn, dan wel geen problemen zal maken. Maar juridisch gezien is het risico niet te vermijden. (Wel kun je je afvragen wat voor schadeclaim iemand kan indienen omdat hij in een stamboom staat als “vermoedelijk overleden”.)

Bij portretrecht geldt wél een nadere regel. Je moet tot tien jaar na overlijden wachten voordat je een portret mag publiceren. Tot die tijd moeten de nabestaanden toestemming geven.

Auteursrecht speelt met name bij publiceren van foto’s een rol. Het auteursrecht van de fotograaf geldt tot 70 jaar na diens overlijden, en dat staat natuurlijk los van hoe oud de foto is en of de geportretteerde overleden is. Het hebben van een fysiek exemplaar van de foto verandert daar niets aan: toestemming voor publicatie moet apart worden verkregen.

Op een stamboom of verzameling brongegevens zit geen auteursrecht. In theorie kan het databankenrecht een rol spelen als je een grote stamboom/dataverzameling ineens overneemt. Maar voor bescherming moet de maker een “substantiële investering” hebben gedaan in het opbouwen van de databank, en dat zal zelden het geval zijn.

En oh, als laatste: dit geldt ook als de informatie uit openbare bronnen gehaald wordt. Dat iets al online staat, betekent niet dat er geen privacy meer geldt.

Frustrerend lijkt me wel dat er zelden tot nooit iets gebeurt met wetsovertreders op dit gebied. Wie het netjes wil doen, moet dus lijdzaam toezien dat de concullega’s wél gewoon “vermoedelijk overleden” bij hun stambomen zetten, foto’s online zetten waarvan de fotograaf vast nog geen 70 jaar geleden overleden is en met veel moeite gevonden aktes gewoon overnemen.

Arnoud

Amsterdam mag e-mail personeel niet bekijken

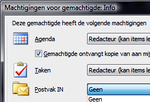
outlook-machtigen-inzien.pngDe dienst werk en inkomen van de gemeente Amsterdam mag niet zomaar in de mailbox van medewerkers kijken, las ik bij Nu.nl. Het besluit waarmee de dienst zich dat recht gaf, was in strijd met de Wet op de ondernemingsraden. Het kunnen inzien van mailboxen valt namelijk onder “personeelvolgsystemen” en voordat je dat mag doen, moet de ondernemingsraad toestemming geven.
Zoals tegenwoordig vrijwel elk bedrijf had ook deze overheidsdienst een protocol over toegang tot mailboxen. Eerst als onderdeel van de algemene Gedragscode Elektronische Communicatiemiddelen, maar nu gewijzigd. En die gewijzigde regeling verschilde op een belangrijk punt: waar vroeger (behalve bij vermoedelijke integriteitschendingen) alleen met toestemming in een mailbox mocht worden gekeken, mocht dat nu ook zonder toestemming wanneer bij ziekte of iets dergelijks bleek dat je geen collega gemachtigd had om in je mailbox te kunnen.

De OR heeft instemmingsrecht bij dergelijke gedragscodes en protocollen. De Wet Ondernemingsraad bepaalt namelijk dat dat dit recht bestaat bij alle verwerkingen van persoonsgegevens in het algemeen (en mail lezen valt daaronder) maar ook iets specifieker bij “waarneming van of controle op aanwezigheid, gedrag of prestaties” van groepen werknemers.

Viel dit protocol nu onder deze regeling? Het was immers bedoeld om bij ziekte het werk over te kunnen nemen, vanwege de naar buiten toe gestelde responstijd van 24 uur op alle mails van cliënten. Snel je cliënten van dienst kunnen zijn, dat is toch geen controle op werknemers?

De rechter vindt van wel:

Het besluit is niet gericht op die controle, maar kan er wel geschikt voor zijn. Bepaald niet uitgesloten is immers dat de manager, wanneer de medewerker een achterstand in werk blijkt te hebben, deze hier op aanspreekt. Daarmee is ook voldaan aan het criterium dat het moet gaan om ‘de prestaties’ van de medewerker.

Oftewel, de manager kan langs deze weg toevallig zien hoe iemand functioneert en daar dan iets mee doen. En vanwege die mogelijkheid tot controleren van prestaties had er instemming van de OR moeten worden gevraagd.

De rechter merkt daarbij op dat dit de eerste uitspraak van zijn soort is. Eerdere relevante jurisprudentie is er niet. Wel had hij nog het boek Inzicht in de Ondernemingsraad gevonden (en om raadselachtige redenen zijn de auteurs geanonimiseerd in het vonnis), waarin werd aangegeven dat het er niet om gaat of de systemen gebruikt wórden om personeel te volgen maar of ze daarvoor gebruikt kúnnen worden. Dus toch nog een soort van externe onderbouwing.

Voor de volledigheid wordt ook nog de privacy erbij gehaald, immers je mag (in beperkte mate) privé mailen vanuit die mailbox en het lezen daarvan door de manager is dan een verwerking van je persoonsgegevens. Dat is óók weer een reden waarom toestemming van de OR nodig was.

Op straffe van een dwangsom moet de dienst nu het protocol eerst aan de OR voorleggen, en mag men het pas invoeren na hun toestemming. En ik kan me zo voorstellen dat de OR nu enigszins kritisch zal staan tegenover het protocol.

Arnoud

Mag IP-adressen loggen van de privacywet?

Zo, ik ben weer terug van vakantie. Leuk om te zien dat de gastblogs zo populair zijn 🙂 Tijdens mijn vakantie bleven de vragen binnenstromen. Ga zo door!
Een veel voorkomend onderwerp betrof het al dan niet mogen loggen of vastleggen voor allerlei doeleinden van IP-adressen. IP-adressen zijn immers persoonsgegevens, en die mag je toch niet zomaar verwerken zonder toestemming? Bij sommige vraagstellers bespeurde ik een trollerige achtergrond (“ik wil ze terugpakken want ze hebben me geband”) maar het is natuurlijk een serieuze vraag.

Ja, een IP-adres is een persoonsgegeven. Meestal dan; een IP-adres identificeert een computer (ok, netwerkinterface) maar vaak is die computer door één persoon in gebruik, zodat het adres net zo persoonlijk wordt als een telefoonnummer. Het IP-adres van een server is natuurlijk geen persoonsgegeven.

Als je niet zeker weet of een IP-adres een persoon identificeert, maar je weet dat dit váák wel het geval zal zijn, dan kun je het beste op safe spelen als je privacytechnisch correct wilt zijn. Daarom (en omdat niet alleen de auteurswet last heeft van permanente expansie) wordt veelal aangeraden om IP-adressen altijd als persoonsgegeven te behandelen.

En dat betekent inderdaad dat je als hoofdregel alleen mag werken met een IP-adres als je toestemming hebt van de gebruiker daarvan.

Als hoofdregel, want er zijn wel degelijk uitzonderingen op die regel. Zo is er de regel dat je geen toestemming nodig hebt als het gebruik nodig is voor het uitvoeren van een overeenkomst met die gebruiker. Wil men een IP-sessie met jou, dan is het vrij logisch dat je het IP-adres gebruikt om die sessie op te zetten en te onderhouden. Wil men ingelogd blijven, dan mag je het IP-adres opslaan in je database om na te gaan of het nog steeds dezelfde persoon is. (Of dat slim is, is wat anders; het mag.)

Loggen van IP-adressen en met name het hebben van blacklists met IP-adressen vallen natuurlijk niet onder die “uitvoeren van een overeenkomst” uitzondering. Maar er is er nog eentje: als jouw gebruik van persoonsgegevens absoluut noodzakelijk is voor een legitiem doel én toestemming vragen is zinloos én jouw belang weegt op tegen de privacy van de wederpartij, dan mag het ook zonder toestemming.

Dit zijn drie hoge eisen maar het lijkt me dat een blacklist van structureel irritante personen wel voldoet aan deze eis. Het weren van zulke types is een legitiem doel, dat móet eigenlijk wel op basis van IP-adres en toestemming vragen aan trollen is waanzin.

Wel vraag ik me af hoe je dan om moet gaan met dynamische IP-adressen. Het overkwam mij ook laatst dat ik ineens geband was op Wikipedia: de vorige UPC-klant met dat IP-adres had kennelijk nogal huisgehouden. Een goede site heeft een bezwaarprocedure voor blokkades die irrelevant zijn geworden vanwege verlopen IP-adressen. Alleen, hoe ga je dan weer om met trollen die drie dagen niks zeggen en dan roepen dat ze tegen de ban van hun voorganger zijn aangelopen?

Arnoud

Foto’s in openbare profielen (en CV’s) van medewerkers

Een lezer mailde me naar aanleiding van een interne discussie bij zijn werk, een ICT-detacheerder: mogen openbare profielen van medewerkers (en hun CV’s) voorzien zijn van foto’s? Op die manier kunnen opdrachtgevers snel een beeld krijgen van wie ze in huis halen, maar een aantal medewerkers maakte bezwaar.

Terecht wijst men erop dat foto’s (bijzondere) persoonsgegevens zijn, omdat je er onder meer ras, afkomst en (soms) medische gegevens uit kunt afleiden. Daarom vereist publicatie in principe altijd toestemming. In heel bijzondere situaties zou de werkgever de gegevens zónder toestemming kunnen gebruiken, maar “de klant wil weten hoe je eruit ziet” is niet zo’n situatie.

Daar staat natuurlijk tegenover dat de meeste ICT-ers tegenwoordig toch al met hun gezicht op LinkedIn of Twitter staan. En, belangrijker, wie op gesprek komt bij de klant laat óók al zijn gezicht zien. Dus welk reëel belang is er gediend met het afschermen van het gezicht in de voorfase?

Ik blijf het een lastige discussie vinden. We hebben het al eens over smoelenboeken gehad, en toen was er ongeveer hetzelfde punt: formeel is toestemming nodig, maar kom op – iedereen doet dit en we vinden dat doodnormaal. Dus ben je dan recalcitrant als je je gezicht niet online wilt? Of walsen we met z’n allen over de privacy van de minder weerbare collega’s heen?

Arnoud