Mag See Tickets bij Kraftwerkconcertkaartjes wel vragen om het nummer van je identiteitsbewijs?

kraftwerk-evoluonWe hadden het er vorige week al over: wie naar het Kraftwerkconcert in Eindhoven wil, moet zijn BSN afgeven. Dat gaf de nodige commotie, dus nu is dat het ‘identificatiebewijsnummer’ geworden want “wat een hoop idioten niet weten, is dat dat allemaal precies hetzelfde nummer is”, aldus de organisatie. Eh. Juist.

Nee, natuurlijk is het serienummer van je identiteitskaart of rijbewijs een ander nummer dan je BurgerServiceNummer. Maar mag je die nummers dan wél gebruiken? Het BSN valt onder het verbod van art. 24 Wbp: “een nummer dat ter identificatie van een persoon bij wet is voorgeschreven” mag alléén worden gebruikt als in de wet staat dat (en waarvoor) dat mag. Dit geldt zowel voor overheden als voor private partijen, en dit is dus de reden dat een ‘kopietje paspoort’ bij een private organisatie niet mag tenzij men het BSN afdekt bij het kopiëren.

Zo moeten opkopers van metalen tegenwoordig hun klanten zich laten legitimeren, en dat is wettelijk verplicht in verband met koperdiefstal. Ook bij de Rijkspas mocht het BSN niet worden genoteerd. De Richtsnoeren ‘Kopietje paspoort’ bevatten meer voorbeelden.

Maar een paspoort- of ID-nummer is niet bij wet voorgeschreven om mij als persoon te identificeren. Het identificeert vooral dat legitimatiebewijs, en alleen indirect mijzelf. Daarom valt dat niet onder het strenge verbod van artikel 24. Je komt dan terug op de hoofdregels uit de wet: er moet (weigerbare) toestemming zijn, het moet nodig zijn voor de uitvoering van de overeenkomst, of er moet een dringende noodzaak zijn die rechtvaardigt dat je niet kúnt vragen om toestemming. Verder moet je duidelijk informeren wát je doet met die gegevens.

Dan het privacystatement er maar eens bij gepakt. Ah, dat begint goed, ze zijn netjes aangemeld:

SEE heeft haar verwerking van persoonsgegevens gemeld bij het College Bescherming Persoonsgegevens te Den Haag op 21 augustus 2002 onder het nummer m1053015.

Alleen, eh, huh, wat idioot:
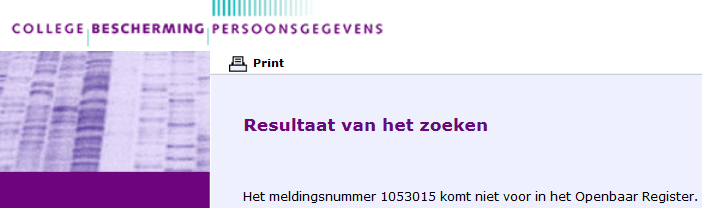
resultaat-cbp-see-tickets

Ergens ook wel te verwachten dat er tussen 2002 (datum registratie) en 2013 iets veranderd zou zijn in wat men verwerkt. Het is maar goed dat zij “tijdens onze bedrijfsprocessen speciale aandacht besteden” aan privacy en dus dit soort dingen actualiseren.

Dan maar even op naam gezocht, en See Tickets Nederland BV blijkt een melding te hebben gedaan (m1413603, ach ja typefoutje in het nummer zullen we maar zeggen) voor ticketlevering en de daarbij onvermijdelijke op de persoon afgestemde directmarketingactiviteiten. Volgens de privacyverklaring verzamelt men niet meer dan NAW-gegevens, emailadres en telefoonnummer. Je identiteitskaartnummer is volgens mij toch echt geen NAW-gegeven of telefoonnummer.

Hebben ze nu een formeel probleem? Tsja. Het hóórt in de privacyverklaring zulke informatie. Anderzijds, door het expliciet bij het bestelproces te melden informeer je mensen ook dus misschien is dit nog wel netter dan in een privacyverklaring onder artikel 12.

Wel kun je je serieus afvragen of dat nu écht nodig is, een nummer van een legitimatiebewijs vastleggen. En die vraag moet je je altijd stellen bij verwerking van persoonsgegevens, want dingen die je niet nodig hebt mag je niet vragen, ook niet als mensen best bereid zijn die te geven. Het doel van See is tickethandel tegen te gaan, dat doel willen ze bereiken door persoonsgebonden tickets uit te geven en dus is een koppeling nodig tussen de koper en de persoon die bij het concert verschijnt.

Maar volgens mij kun je dan best volstaan met een naam op laten geven en bij de ingang checken of die naam op het legitimatiebewijs staat (en of de foto matcht met de persoon). Wat voegt een extra nummer toe bij die verificatie? Als daar geen reden voor is, dan mag je dat nummer niet vragen. Dan moet je het houden bij vergelijken naam.

Opmerkelijk is nog dat de privacyverklaring afgezien van tutoyeren en de bedrijfsnaam 99,9% identiek is aan de privacyverklaring van Ticketpoint, waarbij ik echter vermoed dat die laatste ‘m geleend heeft omdat er wél over melding gesproken wordt maar zonder meldingsnummer (en ik geen melding kan vinden van Ticketpoint BV). Maar dat terzijde.

Arnoud
Kan de National Security Agency hier vervolgd worden wegens computercriminaliteit?

prismEen lezer vroeg me:

Via PRISM blijkt de Amerikaanse geheime dienst National Security Agency (NSA) ons allemaal af te luisteren. In Nederland is dat hartstikke illegaal. Kan ik daar aangifte van doen en wat gaat Justitie dan doen aan deze buitenlandse daders?

Het is inderdaad strafbaar om digitale communicatie af te tappen of op te nemen zonder toestemming. Opsporingsdiensten mogen dit soms wel, maar dan is er een bevel van de rechter-commissaris nodig. En onze eigen geheime dienst de AIVD mag dit soms ook. De NSA is geen Nederlandse geheime dienst dus mag dit niet.

Het is niet bij voorbaat uitgesloten dat een ambtenaar vervolgd kan worden voor handelingen in het buitenland. Zo hadden we medio jaren negentig een incident met een Nederlandse agent van wie Turkije de uitlevering wilde nadat een door hem gearresteerde Turkse man in een politiecel was overleden. Dus in theorie kan Nederland een onderzoek opstarten en dan de VS verzoeken om uitlevering van de mogelijke dader(s). De kans dat de VS daadwerkelijk tot uitlevering overgaat is natuurlijk nihil in deze situatie, dus heel erg praktisch lijkt me deze optie niet. Een aangifte lijkt me dan ook kansloos, die wordt binnen 5 minuten geseponeerd.

In Duitsland lijkt Justitie wél te overwegen een vervolging in te stellen. Dat heeft volgens mij vooral te maken met het feit dat de Duitse Justitie is verplicht te vervolgen bij misdrijven. En ik gok dat er ook een zekere echo van het Stasi-verleden mee zal spelen bij de afweging om te gaan vervolgen.

Arnoud

Help, ik word gehackt door de buren!

goede-buurEen lezer vroeg me:

Mijn buurjongen hackt regelmatig mijn computer. Dat weet ik zeker, want hij maakt opmerkingen over dingen die hij niet kan weten tenzij hij op mijn PC heeft gekeken. Maar concreet bewijs kan ik niet overleggen, en zonder zulk bewijs wil de politie niets doen. Dus nu dacht ik, ik kan een honeypot bouwen met net wat slechtere beveiliging dan normaal, en dan alles loggen zodat ik dat bewijs krijg. Mag dat?

Er is op zich weinig mis met het opzetten van een honeypot, oftewel een systeem dat voorzien is van uitgebreide logging en een paar eigenschappen waardoor een inbreker daar graag gaat kijken. De beveiliging net wat slechter dan normaal, een paar bestanden of mappen die suggereren dat er wat te halen is en vrij gemakkelijk bereikbaar vanaf het inbreekpunt op het netwerk.

Een honeypot opzetten is geen uitlokking. Van uitlokking is pas sprake als je zelf het initiatief neemt, oftewel als jij de buurjongen overhaalt om bij jou in te gaan breken. Volgens de Hoge Raad is het enkele neerzetten van een fiets zonder slot nog geen uitlokken van diefstal: het gaat erom of je een specifiek persoon met concrete handelingen aanzet iets te doen dat hij niet zelf al van plan was. Een fiets neerzetten zet niemand specifiek aan tot het stelen daarvan. En een zwakke beveiliging hebben op een computer zet je buurjongen nog niet aan tot computervredebreuk, ook niet als jij hoopt dat hij dan op die computer binnendringt.

Je moet alleen niet tegen de buurjongen zeggen “haha nu kom je écht niet meer binnen” of juist “nou ik heb vandaag toch een serie lekkere pornofoto’s van je moeder op mijn netwerkdrive gezet”. Dat kan wél worden gezien als uitlokking, want daarmee nodig je hem min of meer uit om in te gaan breken.

Lastig punt blijft hoe je dat bewijs aan de buren gaat koppelen. Jij kunt niet het IP-adres van de binnendringer koppelen aan zijn NAW-gegevens. De politie natuurlijk wel, dus die zul je met de juiste logs et cetera moeten overtuigen dat er werkelijk is ingebroken. (Iemand tips hoe je het meest overtuigend laat zien aan Oom Agent dat er is binnengedrongen? Standard logs zien er niet heel overtuigend uit. Een screencast?)

En dan nog. Is het wel die buurjongen? Of iemand die zijn IP-adres gebruikt?

Arnoud

Wanneer is een Message of the Day rechtsgeldig?

login-warningEen lezer vroeg me:

Bij sommige diensten binnen ons bedrijf moet je inloggen. Daarbij krijg je een bannertekst te zien, ook wel “message of the day” (MOTD) geheten. Daarin staat onder meer dat je persoonlijk aansprakelijk bent voor misbruik, dat privégebruik verboden is en dat men je te allen tijde in de gaten mag houden. Is dat juridisch houdbaar? En hoe ver mag je gaan met zo’n banner of motd?

Of je het nu MOTD, banner, disclaimer, terms of service, EULA of wat dan ook noemt, naar Nederlands recht zijn bepalingen die voor meerdere gebruikers hetzelfde zijn “algemene voorwaarden”. Algemene voorwaarden zijn immers per definitie (art. 6:231 BW) voorwaarden die bestemd zijn om in meerdere overeenkomsten op gelijke wijze gebruikt te worden.

Algemene voorwaarden zijn snel bindend; ook als je ze niet gelezen hebt en ook als je geen vinkje hebt geplaatst zit je eraan vast als vóór contractsluiting is gemeld dat ze gelden. Het idee hierachter is dat toch geen hond die voorwaarden leest. Maar daar tegenover staat dat je als wederpartij algemene voorwaarden sneller kunt aanvechten dan voorwaarden die wél specifiek onderhandeld zijn. Zodra algemene voorwaarden ‘onredelijk bezwarend’ zijn, kun je ze vernietigd krijgen. Een motd of banner of EULA is dus in principe rechtsgeldig.

Een loginbanner wordt echter pas bij het inloggen getoond, en een motd pas ná dat inloggen. Beiden zijn te laat. In de meeste gevallen sluit je het contract met het bedrijf achter de dienst immers bij registratie of bestelling en niet bij inloggen.

In de context van werknemers die inloggen ligt het iets anders. Een werknemer sluit natuurlijk geen contract met zijn werkgever elke keer als hij inlogt. Meldingen als deze zijn in dat kader dus geen algemene voorwaarden maar moeten onder het kopje “instructies betreffende de arbeid” (art. 7:660 BW) worden gerekend. De werkgever mag zulke instructies geven, mits ze redelijk zijn, maar hij hoeft ze niet apart in een ICT-reglement of het arbeidscontract vast te leggen. En hij mag ze dus ook na het sluiten van het arbeidscontract stellen. Een werkgever kan dus prima via een motd of banner voorwaarden stellen aan het gebruik van de ICT-faciliteiten.

Natuurlijk mogen die voorwaarden op zich niet ingaan tegen de wet, dus een voorwaarde die zomaar de privacy opzij zet kan niet door de beugel. Hiervoor gelden dezelfde regels als bij ICT-reglementen in het algemeen: de privacy staat voorop, en de werkgever mag daar alleen doorheen als dat noodzakelijk is voor een eigen legitiem belang, er geen andere keuze is die de privacy niet of slechts in beperktere mate schendt én de maatregel proportioneel is gezien het doel. Op een bedrijfskritische server alles loggen lijkt me daar net wel in te passen. Persoonlijke aansprakelijkheid is echt volstrekte onzin, je bent als werknemer eigenlijk nooit persoonlijk aansprakelijk (art. 6:170 BW) voor wat je doet met je werknemerspet op. Maar mogelijk staat dat er alleen om mensen schrik aan te jagen.

Meelezende systeembeheerders: hoe komen jullie aan je banner- dan wel motdteksten? Zijn die opgesteld door de bedrijfsjurist, ergens van internet geplukt, bij de installatie meegekomen of hebben jullie er zelf over nagedacht?

En wat stáát er in jullie banners?

Arnoud

Wacht even, afgesloten internetverbinding voor 18-jarige KPN-hacker?

kpn-afgeslotenDe 18-jarige jongen die vorig jaar KPN-servers heeft gehackt heeft een celstraf van 45 dagen en een taakstraf van 100 uur gekregen, meldde Webwereld. Omdat de jongen exact dat aantal dagen al in voorarrest had gezeten, hoeft hij niet meer de cel in. Het vonnis lijkt niet gepubliceerd, logisch omdat het om een minderjarige gaat (ten tijde van de inbraak). Maar ik werd geïntrigeerd door de opmerking dat zijn internetverbinding afgesloten was door KPN.
Ik las namelijk deze opmerking in het persbericht van het Openbaar Ministerie:

Vanwege ontoelaatbaar internetgedrag was de verdachte in 2010 al door KPN gewaarschuwd. Zijn internetaansluiting is toen enige tijd afgesloten. Dat heeft hem er niet van weerhouden om verder te gaan met het binnendringen in computersystemen tot letterlijk aan het moment van zijn aanhouding.

Dit is opmerkelijk, omdat dat (sinds netneutraliteit) helemaal niet meer mág, iemand afsluiten omdat hij “ontoelaatbaar internetgedrag” vertoont. Nu geldt die wet pas sinds 1 januari jongstleden, en de inbraak was vorig jaar dus echt relevant is dat niet. Maar ik weet dat het nog steeds gebeurt bij diverse providers.

De Telecommunicatiewet (art. 7.6a) is duidelijk: afsluiten van een consument mag alleen op grond van één van deze zes voorwaarden:

  1. op verzoek van de abonnee;
  2. bij een tekortkoming in de nakoming van de betalingsverplichting door de abonnee of faillissement van de abonnee;
  3. bij bedrog in de zin van artikel 3:44 van het Burgerlijk Wetboek door de abonnee;
  4. wanneer de looptijd van de overeenkomst van bepaalde duur tot levering van de internettoegangsdienst afloopt en de overeenkomst met instemming van de abonnee niet wordt verlengd of vernieuwd;
  5. ter uitvoering van een wettelijk voorschrift of rechterlijk bevel; en
  6. bij overmacht en onvoorziene omstandigheden in de zin van artikel 6:258 van het Burgerlijk Wetboek.

De eerste twee lijken me evident. Van ‘bedrog’ is sprake als de consument KPN misleid heeft, bv. door een valse naam op te geven omdat zijn echte op een zwarte lijst staat. Nummer vier is ook weer evident. Nummer zes gaat over situaties waarin de feiten zó zijn gewijzigd dat je onmogelijk nog kunt verlangen van KPN dat ze met je doorgaan.

Nummer vijf klinkt als een grond voor afsluiten wegens abuse, maar is dat niet: het gaat daar over afsluiten als in de wet staat dat dat mag, of als de rechter bepaalt dat het contract opgezegd moet worden. Dat iemand een strafbaar feit pleegt via de internetverbinding, is weliswaar een overtreding van een wetttelijk voorschrift (namelijk art. 138ab Strafrecht, computervredebreuk) maar KPN voert dat wetsartikel niet uit.

KPN mag wél tijdelijk de internetverbinding blokkeren wanneer sprake is van “een inbreuk op de integriteit of veiligheid van het netwerk of de [internettoegangs]dienst” (art. 7.4a Tw), maar de blokakde moet dan noodzakelijk zijn om die inbreuk te beëindigen. Je zou dan kunnen denken aan een computer afsluiten omdat deze een ddos-aanval uitvoert of een virus of worm verspreidt. Maar hoe een hack op een computer van een derde “de integriteit of veiligheid van het netwerk of de [internettoegangs]dienst” in gevaar brengt, ontgaat me. “Abuse on the Net is not the same as abuse of the Net”, was ooit een internetmotto, en volgens mij geldt dat in deze wet nog steeds.

Meer dan een verbinding verbreken omdat er via die verbinding iets illegaals gebeurt, kun je volgens mij niet doen op grond van netneutraliteit. Iemand afsluiten wegens abuse mag dus niet (meer).

Arnoud

Een brakke beveiliging hebben, waarom is dat niet strafbaar?

brakke-beveiligingRecent was ik bij het responsible-disclosure event van hackerclub Revspace. Bij die avond kwam nog een intrigerend puntje langs: het is strafbaar om een brakke beveiliging te kraken, maar het is niet strafbaar om een brakke beveiliging te hébben. Althans, wij konden geen wetsartikel bedenken tijdens de discussie. Heel merkwaardig.

Het is strafbaar om binnen te dringen in een geautomatiseerd werk, zoals een computer of een netwerk. Daarbij hóef je geen beveiliging te doorbreken; het is genoeg dat je weet dat je niet mocht zijn op de plek in dat werk waar je bent. Net zoals je bij erfvredebreuk in overtreding bent zodra je een bordje “Verboden toegang art. 461 WvSr” passeert, ook al sloop je geen slot. Maar toelaten dat er wordt binnengedrongen is niet strafbaar.

Daarnaast is het strafbaar om gegevens te vernielen (=veranderen, wissen, onbruikbaar of ontoegankelijk maken, of gegevens eraan toevoegen). Hiervan is ook wat juristen noemen een culpose variant: “Hij aan wiens schuld te wijten is dat” er gegevens worden vernield, oftewel hij die nalatig was in het voorkomen van vernieling is ook strafbaar. Maar gegevensovername of gegevensdiefstal wordt hier niet genoemd.

Dus stel ik zet mijn klantenbestand online zonder adequate beveiliging en een Chinees kopieert de hele boel na het raden van het wachtwoord. De Chinees schendt 138ab, maar is niet te vervolgen. Maar wat valt mij te verwijten? Er is niets “veranderd, gewist, onbruikbaar of ontoegankelijk gemaakt” en ik heb geen beveiliging doorbroken. Ik was ook niet op onbevoegd terrein.

Ook in andere wetgeving kom ik geen regels over beveiligingsplichten tegen. Ja, artikel 13 Wbp eist “adequate beveiliging” als het gaat om persoonsgegevens. Maar dat is formeel bestuursrecht: het Cbp kan bij overtreding een last onder dwangsom opleggen, maar overigens geen boetes (art. 61 Wbp). Strafbaar is het niet, want artikel 75 Wbp (dat bepaalt wat er persoonsgegevenstechnisch strafbaar is) noemt artikel 13 niet. Heel merkwaardig.

Sinds enige tijd hebben telecomproviders een meldplicht bij datalekken waarbij persoonsgegevens op straat komen (art. 11.3a Tw). Maar ook dat is bestuursrecht, hoewel de OPTA wel boetes kan opleggen bij overtreding. Alleen, denk ik dan pietluttig: er staat “een inbreuk op de beveiliging die nadelige gevolgen heeft voor de bescherming van persoonsgegevens” en wat nou als ik geen beveiliging héb?

Heel merkwaardig dus.

Misschien dat het te maken heeft met de moeilijkheid een adequate definitie te vinden? Of dat er onbedoelde bijeffecten optreden als je bv. zegt “hij aan wiens nalatigheid/schuld het te wijten is dat persoonsgegevens worden verkregen/misbruikt”?

Arnoud

Mijn kind is een hacker, wat nu?

halt-strafEen lezer vroeg me:

Mijn zoon zit in groep 8 van de basisschool en is al een paar jaar heel intensief bezig met computers. Hij is er echt goed in, maar haalt daardoor ook dingen uit die hem in de problemen brengen. Hij hackt het wachtwoord van de docent en zet rare plaatjes in een presentatie, bijvoorbeeld. En nu zitten vriendjes hem te pushen om daarmee door te gaan, bv. door Facebook van klasgenootjes te hacken. Wanneer wordt dat strafbaar, en wat kan ik doen?

Raden of achterhalen van wachtwoorden is eigenlijk altijd strafbaar als computervredebreuk. Deze jongen komt dus echt in problemen terecht als hij hiermee doorgaat. Als hij nog geen twaalf is, dan is hij nu niet strafbaar. Vanaf twaalf jaar begint het strafrecht te lopen, en tot je achttiende val je dan onder het jeugdstrafrecht.

Meestal wordt er bij wetsovertredingen door minderjarigen geprobeerd deze bij bureau HALT een alternatieve straf te laten uitvoeren. Alleen, de regels rond HALT zijn niet geschreven voor computercriminaliteit. Naar HALT mag je (op basis van vrijwilligheid) bij wat ik maar even vandalisme en kleine criminaliteit (winkeldiefstal of oplichting tot € 150 euro) noem. Computervredebreuk staat niet in het Besluit aanwijzing Halt-feiten (ex art. 77e Strafrecht).

Er is een restartikel voor “feiten van geringe ernst” met weinig schade waarbij “een pedagogische benadering” passend is. Met toestemming van de officier van justitie mag dan alsnog een Halt-aanpak worden gekozen. Halt noemt zelf hacken bij digitaal pesten als voorbeeld uit die restcategorie.

Ik heb alleen geen idee wat de gepaste “pedagogische benadering” is bij een twaalfjarige zuivere hacker. Pesten via Hyveshacken is één ding, het smartboard van de school automatisch New Kids Turbo laten vertonen iets heel anders. (En inbreken in het cijfersysteem van je middelbare school nóg weer iets anders.) Wat zouden jullie aanraden? Doe hem op een hackersclub?

Arnoud

Goedemorgen, wij komen even wat bitcoins bij u minen

esea-wtfIn de categorie párdon: De softwareclient van ESEA, een e-sportswebsite en -community, heeft enige tijd Bitcoins gemined op de computers van gebruikers. Dat las ik bij Tweakers. Een programma dat valsspelen bij hun online spellen moest tegengaan, bleek op de achtergrond stevig te rekenen op zoek naar de virtuele valuta Bitcoin. Nadat eerst werd gemeld dat het een vergeten 1-aprilgrap was, ging het daarna ineens om een al drie weken draaiende client die € 2900 aan Bitcoin had gevonden. En, zo werd gesteld, diverse grafische kaarten had opgeblazen. “lol that got aggressive quickly” om de baas aldaar te citeren. Joh.
ESEA biedt toegang tot online spellen, onder meer Counter Strike. Om valsspelen te voorkomen, moet je een anticheatprogramma draaien. Dat programma draait continu en kan niet uitgeschakeld worden, natuurlijk. Maar het is niet de bedoeling dat die software op de achtergrond ondertussen naar Bitcoins gaat zoeken. Zeker niet omdat dat proces nogal arbeidsintensief is, en daarmee tot een zware belasting van CPU of grafische kaart kan leiden. Ja, grafische kaart – die blijken efficiënter in het rekenwerk dat nodig is om Bitcoins te vinden.

Die zware belasting kan zó zwaar zijn dat je apparatuur er eerder van stuk gaat. Oftewel, concrete, hardwarematige schade is mogelijk door dit geintje. Wat is hieraan te doen?

Strafrechtelijk niet heel veel, vrees ik. Natuurlijk, er is een artikel dat het “verspreiden of ter beschikking stellen van programma’s die bestemd zijn om schade aan te richten in een geautomatiseerd werk” strafbaar stelt. Maar is zo’n bitcoin mining trojan bestemd om schade aan te richten? Dat lijkt me niet, want het is de bedoeling dat je PC goed blijft werken en braaf bitcoins zoekt. Met “bestemd” wordt echt gedoeld op virussen die dingen gaan wissen of kapotmaken, of de werking van je PC opzettelijk onderuit trekken.

De cookiewet biedt misschien een uitweg: het is immers verboden om zonder voorafgaande specifieke toestemming data (cookies, maar ook plugins, browserbalken, add-ons, updates et cetera) via een netwerk op iemands PC te parkeren. En die bitcoinminer is er vast niet via een USB-stick op gekomen. In Nederland zou de OPTA dus een boete kunnen opleggen.

Civielrechtelijk kun je natuurlijk een schadeclaim indienen bij ESEA: zij hebben je grafische kaart overbelast, dat is concrete schade dus die kun je verhalen. Alleen: je moet wél bewijzen dat de schade het directe gevolg was van de bitcoinzoekactie van het bedrijf. Dus niet, je gamet toch al zo veel dus hij zou toch een dezer dagen wel de geest geven. En hoe bewijs je dat?

Arnoud

Garantie telefoons mag niet vervallen bij root of jailbreak

levenslang-100-garantie.jpgDe garantie op een telefoon mag niet vervallen als een gebruiker zijn telefoon root of jailbreakt, zo vatte Tweakers mij samen vorige week. Wettelijke garantie oftewel conformiteit is namelijk geen binair ding dat vervalt zodra je ergens waar dan ook iets geks doet. Het is een wettelijk recht dat je telefoon (of ander apparaat) moet doen wat je ervan mag verwachten. Zolang de jailbreak of andere ongeautoriseerde actie los staat van de oorzaak van het conformiteitsgebrek, is de winkel nog steeds verplicht dat gebrek gratis te herstellen.
Al minstens tien jaar hebben we het systeem van wettelijke garantie: een product moet gewoon doen wat je er (redelijkerwijs) van mag verwachten. Fabrikanten (en winkels) mogen daarnaast aanvullende garanties verlenen als ze daar zin in hebben, maar dat moet bóvenop de wettelijke garantie gebeuren. Rechten inperken is niet toegestaan, en mensen wijsmaken dat ze alleen recht hebben op fabrieksgarantie of dat ze garantie móeten kopen om ergens aanspraak op te maken ook niet. In 2011 werd nog een flinke boete opgelegd voor dergelijke grappen.

Aan aanvullende garanties mogen voorwaarden worden gesteld, en de voorwaarde “deze vervalt volledig als u gaat zitten hobbyen” is bij een aanvullende garantie op zich legaal. Maar die voorwaarde tast niet je wettelijke garantie aan.

Het systeem van wettelijke garantie werkt genuanceerd: bepaal de oorzaak van de fout, en ga dan na of deze oorzaak redelijkerwijs verwacht mocht worden. Daarbij kun je van alles meewegen, zoals de leeftijd van het apparaat, het soort gebruik, het verwachte gebruik, mededelingen bij de verkoop (‘showroommodel’) en ga zo maar door. Een toetsenbord dat na 2 jaar intensief gebruik letteraanduidingen op bepaalde toetsen kwijt is, is niet nonconform, net zoals een batterij die na drie jaar minder capaciteit heeft. Dat is gewoon slijtage. Een toets die na 2 jaar compleet van dat toetsenbord áf valt, lijkt me wel een conformiteitsgebrek – afhankelijk van de te verwachten kwaliteit natuurlijk.

Of je een apparaat zelf hebt aangepast, staat dus in principe los van de vraag of je wettelijke garantie hebt. De vraag is dan eigenlijk of de eigen aanpassing (mede) de oorzaak is van het probleem. Zo niet, dan is de winkel gehouden het probleem te herstellen of je gratis een nieuw apparaat te geven. Dat ik mijn firmware flash, betekent niet dat de batterij straffeloos binnen een uur leeg mag lopen, tenzij mijn nieuwe firmware continu wifi en GPS aan laat staan en héél veel radioverkeer genereert natuurlijk. Garantie is een lokale variabele die per feature op ja/nee/beetje kan staan.

Als de fout los staat van het jailbreaken of aanpassen, dan moet de winkel de telefoon dus herstellen of vervangen. Volgens mij is daarbij een open vraag of ze dan een standaard firmware mogen terugzetten. Je zou zeggen van niet, want de firmware heeft dan immers niets te maken met de fout. Maar het onderzoek naar de fout kan bemoeilijkt worden door die custom firmware, en je zult sowieso moeten beginnen bij de vraag óf de firmware de fout maakt. Stock firmware terugzetten en zien of het probleem dan weg is, is de meest geëigende weg om die vraag te beantwoorden.

De gebruiker is dan wel bepaalde data kwijt, maar dat risico kun je wel bij de gebruiker leggen lijkt me.

Arnoud

Wetsvoorstel computercriminaliteit: terughackbevoegdheid, webcammeekijkrecht, decryptiebevel en wereldwijde rechtsmacht bij cybercrime

team-high-tech-crimeMinister van Veiligheid en Justitie Ivo Opstelten wil de politie de mogelijkheid geven om fors in te grijpen tegen hackers, meldde NRC en vele andere media. In een nieuw wetsvoorstel tegen cybercrime stelt hij voor de politie een terughackbevoegdheid en een webcamgluurrecht te geven. Oh ja, en weigeren je wachtwoord te geven wordt strafbaar.

Het wetsvoorstel bevat een al lang liggend verlanglijstje van Justitie om meer bevoegdheden te krijgen. Zo wordt het apart strafbaar gesteld om gegevens te ‘helen’, oftewel gegevens over te nemen die niet openbaar zijn. Dit naar aanleiding van de Manon Thomas-zaak, waarin er strafrechtelijk weinig te doen was tegen de publicatie van via computervredebreuk verkregen privéfoto’s van de bekende Nederlandse. Dat kan nu wel – een jaar cel – maar “overnemen van niet-openbare gegevens” is gelijk wel een pondje zwaarder dan “publicatie van gevoelige privégegevens”.

De gegevens hoeven niet via computervredebreuk verkregen te zijn. Een laptop ouderwets jatten en dan de inhoud op pastebin zetten is ook strafbaar als dit wet wordt. Netjes is wel dat er een expliciete uitzondering is opgenomen voor serieuze journalistiek:

Niet strafbaar is degene die te goeder trouw heeft kunnen aannemen dat het algemeen belang bekendmaking van de gegevens vereiste.

Het decryptiebevel. Tsja. Zoals de minister zelf al zegt:

De verdachte kan zich erop beroepen niet in staat te zijn aan het bevel te voldoen omdat hij niet in staat is de sleutel te reproduceren.
Dat levert dan overmacht op, waardoor hij niet strafbaar is. Maar de rechter mag wel zijn conclusies trekken over hoe geloofwaardig dit overkomt en wat dat betekent voor de rest van het bewijs. Opmerkelijk is nog dat het bevel alleen gegeven mag worden bij terrorisme en kinderporno, want dan durft niemand er tegen te zijn.

Verder wordt de gerechtelijke toets bij weghaalbevelen voor tussenpersonen (zoals hostingpartijen) toch niet geschrapt. Wel wordt de regeling herschreven maar voor zover ik kan zien, is dat vooral een verduidelijking. De belangrijkste aanvulling is dat er nu eindelijk een klachtmogelijkheid is tegen een dergelijk bevel.

Meest controversieel is toch wel de hackbevoegdheden die Justitie gaat krijgen onder dit wetsvoorstel. Men mag binnendringen in een computer, router of cloudserver waar de verdachte gebruik van maakt (ja, ook als hij niet de enige is) en deze “onderzoeken” om vast te stellen wie de eigenaar is of waar het apparaat staat. Maar ook alle gegevens overnemen “die noodzakelijk zijn om de waarheid aan het licht te brengen” – de wettelijke definitie van “bewijs vergaren”. Wel moet sprake zijn van een ernstig delict, en er moet toestemming zijn van de rechter-commissaris.

Hiermee mag dus ook de cloud gehackt worden – en neemt Nederland dus rechtsmacht aan voor alle cloudservers waar ze bij kunnen.

Aangenomen wordt dat bevoegdheden als de ontoegankelijkmaking of het veiligstellen van gegevens tot de eigen territoriale beschikkingsmacht behoort voor zover de Nederlandse strafwet toepasselijk is op het strafbare feit dat wordt opgespoord. De noodzaak tot onverwijld optreden maakt dit onvermijdelijk en ook volkenrechtelijk goed verdedigbaar. Dit betekent dat wanneer de plaats van opslag van de gegevens niet bekend is, zelfstandig kan worden opgetreden.

En wij maar piepen als de FBI gaat datagraaien in Europese computers onder hun Patriot Act.

Met een apart bevel mag men ook communicatie aftappen, vertrouwelijke communicatie opnemen en de verdachte stelselmatige observeren – inderdaad, de politie mag dan je webcam stiekem aanzetten en meekijken. Hiervoor komt een aanvulling op het Besluit technische hulpmiddelen strafvordering, waarin nu al staat wanneer de politie met richtmicrofoons of camera’s mag afluisteren of meekijken.

De hiervoor te gebruiken software lijkt nog te moeten worden ontwikkeld:

De softwareapplicatie dient te zijn gecertificeerd. De eisen voor de certificatie worden neergelegd in het Besluit technische hulpmiddelen strafvordering. Dit brengt met zich mee dat de mogelijkheid bestaat om technische hulpmiddelen van verschillende leveranciers te betrekken, op voorwaarde dat deze middelen aan de wettelijke eisen voldoen.

Harde eis: In het geval dat de software wordt herkend, is het van essentieel belang dat deze niet te herleiden is tot de politie. Eh.

Arnoud