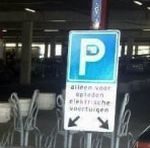
Hoe illegaal is het om andermans elektrische auto op te laden bij de IKEA?

De ‘valsspelers’ bij Ikea, zo opende een column van Maarten Hachmang bij E-driving.com. Maarten geniet ervan om naar Ikea te gaan, omdat hij dan op vol vermogen met zijn elektrische auto kan rijden – bij Ikea kun je lekker rustig weer snelladen namelijk terwijl je winkelt. Alleen viel dat deze keer tegen: alle plekken bezet, waaronder door een benzineauto en een elektrische auto die niet daadwerkelijk aan het laden was. Heel ergerlijk, in het bijzonder die laatste:

Is eigenlijk nog een stapje erger dan een foutgeparkeerde benzinebak. Hij hoort immers de problemen te kennen die E-rijders ervaren, en tóch zet ’ie bewust zijn auto neer en sluit zélfs de kabel aan. Maar vervolgens is ‘ie te krenterig om twee euro voor een volle batterij te betalen. … Ik besloot de ‘imitatie ev-rijder’ wat stroom cadeau te doen door mijn laadpas langs de paal te swipen. Met een luide ‘piep’ blokkeerde de laadpaal zijn laadkabel en de auto startte met laden. De laadkabel kan alleen maar losgemaakt worden door mijn pasje langs de paal te swipen óf door de paal stroomloos te maken.

Creatief gevonden, en de eigenaar (“een kalende man van middelmatige leeftijd”) stond inderdaad luid klagend bij de klantenservice. Maar als ict-jurist ga ik me dan toch afvragen, dit voelt als iets dat niet moet kunnen maar hoe zou het strafbaar kunnen zijn?

Door met de eigen laadpas het laadproces te activeren, wordt de laadkabel vergrendeld totdat het laadproces is afgerond of totdat de pashouder deze opnieuw langs de paal houdt. Daarmee is de auto dus niet meer mee te nemen. Juridisch gezien heet dat vernieling, art. 350 Strafrecht:

Hij die opzettelijk en wederrechtelijk enig goed dat geheel of ten dele aan een ander toebehoort, vernielt, beschadigt, onbruikbaar maakt of wegmaakt, wordt gestraft met gevangenisstraf van ten hoogste twee jaren of geldboete van de vierde categorie.

De reden is dat je met deze tankpas-actie de auto tijdelijk ‘onbruikbaar’ maakt, de eigenaar kan er immers niet mee wegrijden. Dat je dat doet met een technische truc in plaats van een wielklem of hem klemzetten met je Tesla, doet voor het misdrijf niet ter zake. In de praktijk verwacht ik er niet veel van, omdat dit als delict te ‘klein’ is om wat mee te kunnen. Binnen de Richtlijnen van het OM over vernieling kom ik eigenlijk niet eens bij de kleinste boete uit.

Het blijft me wel verbazen, de creativiteit van mensen in hoe je nieuwe systemen kunt gebruiken.

Arnoud
Kun je bij de rechter afdwingen dat Twitter iemands account opheft?

Een federatie van 144 moskeeën in Nederland eist dat Twitter het account van Geert Wilders verbiedt. Zijn uitspraken zouden in strijd zijn met de gebruiksvoorwaarden van het platform. Dat meldde RTL maandag. De organisatie overweegt de gang naar de rechter als het medium niet zelf ingrijpt. In het AD lees ik iets meer over de beweegredenen, dat sprake zou zijn van systematisch de wet overtreden met extreme uitingen.
Allereerst is er het probleem dat Twitter in haar voorwaarden Amerikaans recht van toepassing verklaart, ook als je als klant uit Europa komt. Een rechtszaak bij de Nederlandse rechter moet daar dus allereerst doorheen breken. Dat is een tikje ingewikkeld; hoofdregel bij een internationale overeenkomst is dat de gemaakte afspraak voor de wet gaat. Bij consumentenrecht kun je daar van afwijken, maar dit lijkt me geen consumentenzaak. Dat is dus hobbel nummer één.

Ten tweede zit je met de uitdaging dat de TOS van Twitter gewoon algemene voorwaarden zijn bij de dienstenovereenkomst die je met ze hebt gesloten. Als derde partij deze voorwaarden inroepen is eigenlijk niet mogelijk, vanwege het simpele feit dat je geen partij bent bij die overeenkomst. (Er zijn wel zogeheten derdenbedingen maar die moeten apart zijn afgesproken, en ik zie dat niet bij Twitter.) Daarbij komt dat de voorwaarden weinig hard en specifiek zijn, zodat het moeilijk is te onderbouwen wat nu concreet de precieze overtreding is.

En als derde zit je met het probleem dat je als spreker in het politiek debat héél veel mag zeggen, ook dingen die ver op het randje zitten of daar soms overheen gaan. Dat is een onvermijdelijk deel van een vrij politiek debat. Natuurlijk kun je ook als politicus tot de orde worden geroepen als je echt strafbare zaken zegt, maar dat staat helemaal los van de gebruiksvoorwaarden en hoe Twitter die moet interpreteren. Je komt dan waarschijnlijk eerder uit bij de conclusie dat bepaalde Tweets tegen de regels zijn en dat Twitter die moet verwijderen.

Een paar stevige hobbels om te nemen dus. Ik zit zelf nog te twijfelen of het goed zou zijn als je als buitenstaander de TOS van een dienst kunt inroepen tegen een andere gebruiker. Het creëert wel een groter gevoel van eerlijkheid: iedereen krijgt dezelfde regels, dus waarom mag de handhaving dan zo willekeurig zijn? Als ik duidelijk last heb van een overtreding, moet ik dan niet kunnen verlangen dat men ingrijpt? Is dat niet óók deel van de voorwaarden van zo’n dienst?

Arnoud

Hoe ver gaat mijn zorgplicht als dienstverlener onder de AVG dan eigenlijk?

Een lezer vroeg me:

Recent blogde je over de zorgplicht als ICT-dienstverlener om te beoordelen of een verzoek van je klant AVG-compliant is. Maar hoe ver moet je daar nu precies in gaan? Ik kan toch moeilijk het privacyreglement van mijn klanten gaan evalueren voordat ik ze toegang geef tot een mailbox. Maar enkel “geen zorgen dit is legaal” van de klant is ook weer te weinig, lees ik.

De AVG legt dienstverleners inderdaad een zorgplicht op. Wie als verwerker persoonsgegevens voor zijn klanten beheert, moet daarbij aan de bel trekken als hij een evident niet-toegelaten instructie krijgt van een klant. Dit is in aanvulling op je gewone zorgplicht als dienstverlener om als een “goed dienstverlener” om te gaan met klantgegevens en uitvoering van de opdracht.

Dit gaat niet zo ver dat je iedere theoretische overtreding moet weigeren totdat een volledige privacy impact assessment is uitgevoerd door een onafhankelijke audit-team, maar je zult wel echt meer moeten doen dan uitsluitend afgaan op “onze afdeling Legal zegt dat het mag” in een mailtje van de klant.

Mijn advies is om bij de veel voorkomende situaties een werkproces te definiëren en dat deel van je Service Level Agreement te maken. Al is het maar “Klant dient een reglement omtrent toegang tot personeelsmailboxen te hebben en toegangsverzoeken te motiveren onder verwijzing naar de toepasselijke paragraaf”. Dan krijg je dus twee regels “overnemen mailbox wegens ziekte, artikel 13.5, informeren wn onmogelijk om medische redenen” en dat staat inderdaad in artikel 13.5 als grondslag. En dan is er geen sprake van evidente schending van de AVG.

Natuurlijk kan het zijn dat de werkelijke reden is dat er wordt gesnuffeld in de mailbox om iemand weg te pesten, of dat de werknemer helemaal niet medisch gezien onbereikbaar is. Of dat dit reglement nooit is getoond aan deze werknemer. Maar dergelijke opties zijn te ver weg voor jou als dienstverlener om te testen. Dus met zo’n duidelijke motivatie is het genoeg voor de dienstverlener.

Maak je je desondanks zorgen over misbruik, dan kun je ook gaan nadenken over concreet iets inbouwen in je systeem. Denk aan een alert dat de werknemer bij inlog een melding geeft wie er toegang heeft gehad. Voor de werknemer zou dit geen verrassing moeten zijn, want de werkgever moet hem vertellen dat hij in zijn mailbox is geweest. Is het wel een verrassing, dan kunnen ze dat nu samen op gaan lossen. Ik zou dit wel als feature documenteren zodat het de werkgever niet verrast en hij wanprestatie gaat claimen.

Arnoud

Moet je van het AVG-vergeetrecht je backups opschonen van oude persoonsgegevens?

Interessante discussie in de berichtgeving over de Bits of Freedom informatieopvraagtool, waarmee je makkelijk brieven genereert om je rechten naar bedrijven over je persoonsgegevens uit te oefenen. En dan (natuurlijk) het vergeetrecht, hoe ver gaat dat als je vraagt om vergeten te worden. Tweaker ‘RedSandro’ signaleert een specifiek probleem:
Af en toe komt het – hoewel uitzonderlijk – voor dat een bedrijf te maken heeft met dataverlies. Er wordt dan tijdelijk (onlangs github iirc) of permanent (verleden jaar gitlab iirc) een backup teruggezet. Nu ben ik benieuwd wat de wet hierover te zeggen heeft. Als klant denk ik: Ik wil ook niet meer in backups voorkomen. Dit is al dan niet een smoes die ik wel eens heb gehoord als reden waarom ik na verloop van tijd weer een nieuwsbrief ontvang nadat ik me heb uitgeschreven.

Als iemand zijn recht te worden vergeten uitoefent, dan geldt dat in principe jegens alle data die een bedrijf over hem heeft. In principe, want alleen data hoeft weg die verouderd of irrelevant is. Een vergeetverzoek op de debiteurenadministratie zal niet zo veel zin hebben dus, om eens wat te noemen.

Ben ik al jaren geen relatie meer bij een organisatie, dan heb ik ondertussen wel het recht verworven te worden vergeten. Men zal dan braaf mijn vermelding als oud-klant verwijderen, maar er zwerven vast nog backups rond van het nieuwsbriefbestand of de oudklantenadministratie. Dat is dan een probleem, want ook daar moet ik uit worden verwijderd.

In principe. Want: het doel van een backup is te zorgen dat een bedrijf weer verder kan na een catastrofe, en dat is gewoon een legitiem eigen belang onder de AVG (artikel 6 sub f) waarbij je de inhoud van de backup nodig hebt. Ook die verouderde, achterhaalde informatie over die exklant die vergeten wilde worden. Backups zijn niet ontworpen of bedoeld om individuele bestanden uit weg te halen.

Problemen ontstaan als na het herstellen van de backup die personen weer terug opduiken in de verzendlijst. Maar dat hoort niet te gebeuren. Als je een backup terugzet, lijkt het mij dat je daarmee terugkomt bij de huidige situatie. Mogelijk een dag of wat terug, maar verder niet. De bedoeling van een backup is immers terug te komen bij waar je was, zodat je weer door kunt.

Daarmee komen bij het restoren weliswaar verouderde gegevens terug, maar ook alle oude afmeldingen. Heb je dus zo’n backupprocedure, dan is er niets aan de hand. De restore zorgt er voor dat óók de afmeldingen weer gerestored worden. Althans, dat zou moeten om een AVG compliant backup strategie te hebben.

Dus nee, je hoeft je backups niet op te schonen – mits je maar zeker weet dat het terugzetten van een backup leidt tot herstel in de toestand van zo kort mogelijk voor de catastrofe. Komt je backupstrategie neer op “ik kopieer alles naar een externe disk en daarvan zet ik alles terug bij een storing” dan heb je een probleem.

Arnoud

Verdachte illegale downloaders kunnen schuld niet bij huisgenoten leggen

Een illegale downloader die wordt vervolgd, kan niet zomaar een gezinslid of huisgenoot de schuld geven van het downloaden om onder de straf uit te komen, meldde Nu.nl onlangs. Het Europese Hof van Justitie deed eerder uitspraak (zaaknr. C-149/17) hierover in een Duitse kwestie waarbij de houder van een internetaansluiting van illegaal downloaden van een audioboek werd beschuldigd. Persoonlijk vond ik het niet zo’n belangrijk arrest (want in Nederland worden downloaders niet aangepakt) maar ik krijg er veel vragen over, dus laten we toch eens kijken wat er nu is bepaald.

In Duitsland wordt veel actiever achter downloaders aangezeten dan bij ons. De Abmahnung-praktijk met name is berucht: advocaten speuren naar IP-adressen en sturen blafbrieven voor enkele honderden euro’s naar vermeende downloaders. Volgens mij is er nog nooit daadwerkelijk doorgepakt en bij de rechter zo’n bedrag goedgekeurd, maar veel mensen daar maken zich er zorgen over en zoeken naar redenen om van de sommatie af te komen.

In de praktijk komt men natuurlijk bij de abonnementshouder achter het gebruikte IP-adres uit, want dat is de enige informatie die de internetprovider bezit. Het is natuurlijk goed mogelijk dat een huisgenoot of gezinslid feitelijk de download uitvoerde. Zo ook in de zaak die bij het Hof uitkwam: er was via het IP-adres van de gedaagde een audioboek gedownload, maar de man ontkende in alle toonaarden.

De rechtbank in eerste instantie sprak hem vrij, omdat hij had aangegeven dat ook zijn inwonende ouders toegang hadden tot internet. Daarmee is het in theorie mogelijk dat zij de download hadden begaan, hoewel zij

bij zijn weten evenwel dit werk niet op hun computer hadden, niet op de hoogte waren van het bestaan ervan en geen filesharing-software gebruikten. De computer van de betrokkene was op het tijdstip van die inbreuk op het auteursrecht bovendien uitgeschakeld.

In hoger beroep keek men er anders tegenaan: het meest waarschijnlijk was dat de man zelf de inbreuk had gepleegd door zonder toestemming te downloaden, en dat is nu eenmaal de bewijsrechtelijke lat in het aansprakelijkheidsrecht. Geen zekerheid zoals in het strafrecht, maar slechts iets meer dan 50/50 verdeling van de waarschijnlijkheden.

Alleen was er in Duitsland jurisprudentie van het Bundesgerichtshof, de hoogste rechter:

Conform de rechtspraak van het Bundesgerichtshof, zoals door de verwijzende rechter uitgelegd, is het immers aan de verzoeker om een inbreuk op het auteursrecht te stellen en te bewijzen. Voorts wordt vermoed dat de houder van een internetaansluiting een dergelijke inbreuk heeft gemaakt, wanneer op het tijdstip van de inbreuk geen enkele andere persoon deze aansluiting kon gebruiken. Indien de internetaansluiting ontoereikend was beveiligd of bewust voor anderen beschikbaar was gesteld, kan de houder van deze aansluiting evenwel niet geacht worden deze inbreuk te hebben gemaakt.

Oftewel, in Duitsland geldt (gold) dus de regel dat je alléén de houder van een aansluiting aansprakelijk mag stellen als hij de enige was die de aansluiting gebruikte. Zijn er meer mensen, dan moet je als rechthebbende met meer bewijs komen welke van die mensen het dan was. En dat lukt natuurlijk zelden.

Het Hof van Justitie gooit deze regel van tafel. Voor een effectieve handhaving van auteursrecht is het noodzakelijk dat er geen keiharde regels in de weg staan die in de praktijk nooit te bewijzen zijn. Als je met alles wegkomt door “mijn moeder kan hier ook internetten” te zeggen, dan is de handhaving van auteursrecht niet meer reëel. Die regel is dus oneerlijk en mag niet worden gevoerd. Daarom verklaart het Hof die Duitse jurisprudentie ongeldig.

Dit betekent dan weer niet dat je dus altijd wél aansprakelijk bent als er via jouw IP-adres iets wordt gedownload. Want je valt nu terug op de gewone, open regel van bewijsrecht dat de rechthebbende aannemelijk moet maken dat jij het was. Niet wettig en overtuigend bewijzen -dat is strafrecht- maar met dus 51% zekerheid. Ik denk dat je in Nederland dan uitkomt bij “je was de houder” met een snippertje extra feitelijke onderbouwing, waarna de houder iets van een verhaal moet geven waarom hij het niet is.

Arnoud

Spelers hoeven Pokémon Go-app niet open te hebben om eieren uit te laten komen

Het is vanaf binnenkort niet langer nodig om de Pokémon Go-app open te laten staan op een smartphone om de game de afstand te laten detecteren die gebruikers lopen. Dat meldde Tweakers vorige week. Met deze vernieuwing wordt het mogelijk Pokémon-eieren uit te laten komen. Die gebeurtenis in het augmented reality-spel vereist dat je een zeker aantal stappen hebt genomen in de echte wereld, en met de nieuwe feature wordt deze informatie uitgelezen uit je Google Fit data, het Google-platform voor fitness- en gezondheidsdata. Leuk verzonnen, maar gaat dat juridisch wel goed?

Google Fit is een platform dat gezondheidsinformatie verzamelt van apparaten en apps zoals Runkeeper of de Nike Fuelband-armband. Denk aan hartslag, aantal stappen of verbrande calorieën. Iedere app op een Android-telefoon of tablet kan via een gestandaardiseerde API deze informatie opvragen en voor eigen doeleinden aanwenden. Niantic had in de Pokémon Go app al langer de feature dat je na een flinke wandeling virtuele eieren liet uitkomen, en implementeert dat nu opnieuw met deze API zodat je niet steeds de Go-app open hoeft te houden. Handig: kun je je ogen op de weg houden, om eens wat te noemen.

Juridisch is dit wel een uitdaging: data als deze worden onder de AVG al heel snel gezien als gezondheidsgegevens, oftewel “persoonsgegevens die verband houden met de fysieke of mentale gezondheid van een natuurlijke persoon”. Daaronder vallen ook gegevens over je fysieke fitheid, en dat is dus zo ongeveer alles dat Google Fit van je bijhoudt.

Op zich geen ramp, want die gegevens mag je laten inzetten zolang je er maar specifieke uitdrukkelijke toestemming voor geeft. Dat wil zeggen, het moet apart worden gevraagd (dus niet in de gebruiksvoorwaarden benoemd), uitdrukkelijk worden gegeven (dus niet afgeleid uit instemming met iets anders of gebruik van de feature) en in vrijheid kunnen geweigerd. Oh, en je moet uitleggen hoe het precies werkt en wat er gebeurt. Oh, en je moet de toestemming eenvoudig ook weer in kunnen trekken natuurlijk.

Deze feature staat standaard uit, en je moet hem zelf aanzetten. Ik heb de feature zelf nog niet kunnen evalueren maar op het eerste gezicht lijkt het me dat dit prima AVG-compliant te regelen moet zijn.

Alleen: wat doe je met minderjarigen? Bij spelers van dit spel is de kans reëel dat je te maken hebt met personen onder de 16, en volgens de AVG heb je dan ouderlijke toestemming nodig in plaats van hun eigen toestemming. Als aanbieder moet je ook nog eens nagaan of die werkelijk gegeven wordt, of dat het een kind is dat “het mag, groetjes mijn vader” zegt.

Dat is natuurlijk iets dat nooit gebeurt bij apps als deze, maar het is wel een serieus aandachtspunt. Ik moet wel zeggen dat ik bij gratis apps niet zo goed weet hoe dit te doen. Je kunt moeilijk vragen om een betaling met creditcard, en bij dit volume aan spelers is persoonlijk nabellen en luisteren of je werkelijk een volwassen stem hoort, ook niet echt een optie. Maar hoe dan?

Arnoud

OM moet 585 bitcoins teruggeven aan verdachte van aftappen stroom

Het Openbaar Ministerie (OM) heeft in 2014 in een strafzaak 712 bitcoins in beslag genomen, omdat de eigenaar ze met gestolen stroom zou hebben verzameld. Dat meldde Nu.nl vorige week. Dit omdat de rechter in hoger beroep bepaalde dat niet bewezen kon worden dat de bitcoins door misdrijf verkregen zijn.

De verdachte had bitcoins gemined met apparatuur die werd voorzien van gestolen stroom. Nadat dit was opgespoord, ontdekte men bij het doorzoeken een computer van de verdachte met daar op een bitcoinwallet. In eerste instantie vond men daar een saldo van 127 bitcoins in, maar na synchronisatie met het bitcoinnetwerk zes maanden later bleek de wallet een veel hoger saldo van in totaal 712 bitcoins te bevatten. Deze 712 bitcoins werden vervolgens de dag na het onderzoek door het openbaar ministerie inbeslaggenomen en vervreemd.

Op zich niet heel raar. Die bitcoins zijn door misdrijf verkregen, en vertegenwoordigen een geldswaarde. Daarmee zijn ze vatbaar voor beslag, en na veroordeling kan tot verbeurdverklaring worden overgegaan. Dat is dan ook wat het Gerechtshof zonder al te veel moeite concludeert. Dit bevestigt de praktijk die het OM al langer hanteert, dat bitcoins verkregen met gestolen stroom (ja, stroom kun je stelen) in beslag genomen kunnen worden.

Maar wacht even, vervreemd? Dus verkocht. Ja precies, ik was ook even verrast. Je zou denken dat als iets in beslag wordt genomen hangende het onderzoek, dit ergens zorgvuldig bewaard wordt. Maar volgens artikel 117 strafvordering mag dit wel bij voorwerpen “die vervangbaar zijn en waarvan de tegenwaarde op eenvoudige wijze kan worden bepaald”. Dit is ook zo uitgewerkt in de Aanwijzing Inbeslagneming, hoofdstuk IV.3.1. Het idee is dat het nodeloos veel capaciteit kost om dingen te bewaren als je ook gewoon de geldswaarde ervan kunt uitkeren als de zaak afgerond is.

In dit geval waren er 127 bitcoins bewezen door misdrijf verkregen, maar bij de rest van dat hogere saldo kon dat niet worden aangetoond. Die bleken pas in oktober te zijn ontdekt en konden niet aan het illegala minen worden gelinkt. Die 585 bitcoins moeten dan ook worden teruggegeven, althans de geldswaarde daarvan moet worden terugbetaald aan de verdachte.

Dan kom je dus bij de vraag: wat is dan de geldswaarde? Bij bitcoin is dat geen eenvoudige vraag, er is immers nogal wat koersverschil aan de gang met die virtuele valuta. Volgens de jurisprudentie moet je de waarde bepalen ten tijde van de inbeslagneming onder de betrokkene. Dat is de meest objectieve maatstaf om het voordeel te bepalen dat hij of zij heeft genoten. Daarmee is dan in beginsel de waarde van de bitcoin ten tijde van de inbeslagneming, dus het moment van de inval, beslissend.

Omdat dit bij bitcoins iets onhandiger uitpakt vanwege het benodigde technisch onderzoek, geeft het Hof het OM een week respijt. Die week is wat het OM zelf zegt dat ze meestal nodig hebben voor dit onderzoek. Het Hof kijkt vervolgens op internet wat de waarde van bitcoins is, en vindt een niet nader genoemde bron die € 499,50 per hele bitcoin noemt op 25 februari, een week na de inbeslagname. (Een tikje typisch dat de bron niet wordt genoemd, gezien rechters niet zomaar mogen googelen.) Hiermee wordt het onrechtmatig verkregen voordeel gewaardeerd.

De terug te geven bitcoins worden gewaardeerd op de koers van een week na hun inbeslagname (in oktober). De uitkomst daarbij is dan 585,48591218 bitcoins tegen een waarde van € 268,46 per bitcoin, neerkomend op een bedrag van € 157.179,55. De mining-apparatuur is de man overigens wel kwijt, die was verweven met het misdrijf en daarom eveneens verbeurd.

Arnoud

Dankzij een juridische truc mag deze man onbeperkt en kosteloos bij Tesla laden

Excuses voor het klikvoer, ik kon het niet laten. Recent bepaalde de rechtbank Amsterdam dat een taxichauffeur uit de stad gewoon recht op toegang had tot het superchargerstation van Tesla, waar hij zijn auto had gekocht. Tesla mocht niet zomaar hem en zijn mede-chauffeurs de toegang ontzeggen tot deze stations, ook niet vanwege gewijzigde algemene voorwaarden. Wat bij een aantal lezers de vraag opriep: hela, je mag toch in deze dienstenmaatschappij zomaar diensten stoppen, waarom Tesla dan niet?
De eisende partij in deze zaak is taxichauffeur in Amsterdam, met vergunning om op Schiphol te rijden. Daar geldt de voorwaarde dat je dat in een Tesla Model S moet rijden, en bij de aanschaf had de man de nodige garantietoezeggingen gekregen. In de app die bij de Tesla hoorde, stond verder nog:

U profiteert van gratis, onbeperkt Supercharging voor uw huidige Tesla en een eventuele nieuwe Model S of Model X die u aanschaft voor 31 januari 2018. Als u ervoor kiest om uw huidige Tesla te verkopen, wordt gratis Supercharging overgedragen aan de volgende eigenaar. (…).”

Helaas bleek er het nodige mis met deze auto, waar na een tellerstand van boven de 210.000 kilometer gedoe over kwam omdat Tesla problemen dan in beginsel buiten de garantie vindt vallen. Ook als het herstel van eerdere gebreken betreft (die binnen de 80.000 kilometer waren ontdekt en gemeld). Daar ging volgens mij primair het geschil over. De rechtbank wijst de eis af: de garantieperiode tot 210.000 kilometer is al verlengd en meer dan wat hij van de verkoper mocht verwachten.

De kwestie over het snellaadstation (Supercharger) was voor de man relevant. Vanuit Amsterdam naar Schiphol rijdend is kunnen snelladen vlakbij de snelweg (A2/A9) een aantrekkelijk voordeel. Vele collega’s deelden die mening. Omdat die Supercharger echter op dezelfde locatie was gevestigd als Tesla’s hoofdkantoor voor Europa, dat ook als service center en verkooplocatie dienst doet, had Tesla daar een probleem mee, zoals ze hem medio januari 2018 mededeelden:

[het vele commercieel laden] leidt in toenemende mate tot wachtrijen voor de Supercharger tijdens piekuren en een onoverzichtelijke, en soms zelfs gevaarlijke (verkeers)situatie, voor klanten, werknemers, leveranciers en andere bezoekers. Met het oog op de (verkeers)veiligheid op deze locatie, behouden wij ons dan ook het recht voor om de toegang voor taxi’s tot deze Supercharger in Amsterdam-Zuidoost na 31 januari 2018, in het bijzonder tijdens piekuren, van 7:00 tot 22:00 uur, te beperken.”

Hier maakte de chauffeur bezwaar tegen met een beroep op de appvoorwaarden: daar stond immers “onbeperkt” gebruiken van de Supercharger stations. Dan mag je niet zomaar een beperking toevoegen, dan spreek je jezelf tegen.

Natuurlijk zal die drukte er zeker zijn, en voor Tesla zal dat problemen geven. Maar als je die belofte zo ongeclausuleerd doet, en je wéét dat bij zo’n nieuw type auto er veel zakelijke/commerciële rijders zijn, dan heb je kennelijk ingecalculeerd dat er rijen taxi’s op je supercharger af komen. De gevolgen moet je dan maar op een andere manier oplossen. Zeker omdat er voor de eiser eigenlijk geen reëel alternatief is qua bereikbaarheid van de locatie.

Hoe zit dat nu met “diensten mogen altijd worden stopgezet”? Allereerst: dit lees ik niet als stopzetten. Dat zou pas aan de hand zijn als Tesla de Supercharger als geheel sloot. Ik denk niet dat deze chauffeurs daar wat tegen kunnen doen, ook niet als ze dan geen reëel alternatief hebben. Als het niet meer economisch is om een dienst te exploiteren, dan mag (haha) de stekker eruit. Iets dat Ubisoft binnenkort doet bij een serie spellen.

Ten tweede staat hier aan het staken in de weg dat er een harde, expliciete toezegging is gedaan dat je altijd gebruik mag maken van die stations. Dat is bindend op de leverancier. Daarom zie je in de voorwaarden ook zelden tot nooit zoiets staan. Als er al iets staat, dan is het “we mogen de dienst op ieder moment stopzetten”. Juridisch gezien hoef je niets te zeggen om dat recht te hebben, het verkort alleen je opzegtermijn. Maar als je zegt “u mag tot in de eeuwigheid bij ons superchargen op iedere locatie”, dan zul je nog héél lang die locaties actief moeten houden.

Arnoud

Openbaar Ministerie adviseert ethisch hackers uitgebreid te loggen

Het Openbaar Ministerie adviseert mensen die op zoek gaan naar lekken in systemen een logbestand bij te houden, las ik bij Tweakers vorige week. Zo kunnen deze mensen aantonen dat ze zich aan eisen voor responsible disclosure houden en eventueel strafvervolging ontlopen. Een stap in de goede richting; het doet raar aan om mensen te vervolgen die met open kaart en goede bedoelingen een beveiligingsprobleem aankaarten. Maar -de comments lezende- toch maken mensen zich best wat zorgen over dat loggen, leg je zo niet je hoofd op het hakblok?

De wet is wat het testen van andermans systemen betreft duidelijk: dat mag niet, punt. Er is sprake van computervredebreuk als je binnengaat in een computersysteem, beveiligd of niet, terwijl je weet of had moeten weten dat je daar niet mag zijn. Je bedoelingen doen daarbij niet ter zake, dus of je nu binnengaat om data te kopiëren voor eigen gewin of om te dubbelchecken dat de database écht idioot slecht beveiligd is, is naar de letter van de wet hetzelfde misdrijf.

De praktijk van slechte beveiliging anno 2018 laat echter zien dat er grote behoefte is aan mensen die problemen signaleren, bij voorkeur voordat het écht grote problemen worden. Liever een ethisch hacker in je mail dan een datalek in de krant, zeg maar. Maar vanwege die strenge wet is het dan zoeken tussen de belangen van beide partijen, en het gebruikelijke compromis komt dan uit bij responsible disclosure: op een nette manier de organisatie inlichten en afspraken maken over wanneer het wordt hersteld en wanneer het wordt gepubliceerd. Werkt de organisatie niet mee, dan mag je publiceren zonder toestemming.

Je komt dan in strafrechtelijk vaarwater. Eerder publiceerde de overheid daarom al de aanbeveling voor organisaties om responsible disclosure-beleid te publiceren, met daarin een stappenplan voor jouw organisatie om hoe om te gaan met zulke tips van buitenaf. Deel daarvan is de toezegging dat er geen aangifte (of civielrechtelijke stappen) wordt gedaan. En het OM pakt nu op dat punt door en zegt in feite dat wanneer iemand handelt binnen zulk beleid, zij niet tot vervolging zullen overgaan. Dus ook als het bedrijf vervolgens alsnog aangifte doet.

Natuurlijk moet je wel kunnen aantonen dat je werkelijk responsible oftewel ethisch hebt gewerkt. Daarbij is loggen van groot belang, vandaar het advies. En toegegeven, dan documenteer je dus je misdrijf en die informatie is te pakken te krijgen als men wél besluit je te vervolgen en daarbij je computer doorzoekt. Dat is inderdaad een tweesnijdend zwaard. Maar als je dát anders wilt doen, dan moet je in de wet opnemen dat het binnendringen in een slecht beveiligd systeem niet strafbaar is, en dat heeft dan weer hele vergaande gevolgen de andere kant op.

Arnoud

Een nepreview is geen reden om een overeenkomst te ontbinden

Stel je schrijft je in voor een opleiding, die maar liefst €3.630 kost. De opleiding valt fors tegen, en dan ontdek je ook nog dat de opleider zichzelf op een bekende vergelijkingssite met nepreviews flink de hemel in geprezen heeft. Je zou om minder boos worden. En je zou denken dat je dan de cursus wel geannuleerd krijgt, dat is toch een vorm van bedrog om een cursus zo vals voor te spiegelen? Maar uit een recent vonnis (via) maak ik op dat dit juridisch niet mee zal vallen.

Dat sprake was van neprecensies, komt al snel vast te staan als ik het vonnis lees. Sterker nog, de gedaagde van het opleidingsinstituut gaf toe dat ze had “geëxperimenteerd met deze vorm van reclame”. Daarmee is buiten twijfel dat de neprecensies zijn geplaatst om de verkoop te bevorderen, en dat is juridisch te kwalificeren als een bedrieglijke handeling. Dus dan zou het een inkoppertje moeten zijn dat je als student er vervolgens van af kunt.

Toch niet helemaal. De wet (art. 326 Strafrecht, oplichting) eist namelijk dat er een “causaal verband” is tussen de bedrieglijke handeling en het uiteindelijke besluit, in dit geval om zich tot de cursus in te schrijven. En daarvan was geen sprake, althans dat kon de cursist niet aantonen. Tussen de regels door maak ik op dat hij pas ná de inschrijving ontdekte dat er óók nog eens neprecensies waren geschreven, naast de prutscolleges die hij had gevolgd. En dan gaat het dus juridisch mis, want als je niet door de truc bent overgehaald om de cursus te doen, dan doet het er dus niet toe hoe legaal of illegaal de truc was.

Persoonlijk had ik ingestoken op de oneerlijke handelspraktijk. Dan ben je sneller rond met het bewijs, voldoende is dan dat je aantoont dat de handelaar zich op “bedrieglijke wijze voordoen als consument” (art. 6:193g sub v BW). En dan is de overeenkomst direct vernietigbaar. Maar het probleem is uiteindelijk hetzelfde: de overeenkomst moet dan “als gevolg van een oneerlijke handelspraktijk tot stand [zijn] gekomen” en dat geeft hetzelfde bewijsprobleem.

De volgende keer dus vóóraf zoeken naar dubieuze reviews, en daarnaar verwijzen in je inschrijving onder “Hoe heb je ons gevonden”. Of ben ik nu te cynisch?

Arnoud