De uitlegbaarheid van AI-uitspraken

Steeds meer legal tech diensten maken gebruik van kunstmatige intelligentie oftewel AI. Dit is een belangrijke ontwikkeling: hiermee kunnen machines zelf beslissingen nemen of analyses uitvoeren die voorheen alleen door mensen gedaan konden worden. Denk aan dossiers doorspitten op zoek naar belastend materiaal, of juist oude afspraken terugvinden in een berg correspondentie. Maar steeds vaker wordt AI ook gebruikt om besluiten te nemen. En dat is juridisch toch wat riskant.

AI is in de praktijk meestal machine learning, een analysemodel waarbij een computer informatie leert te herkennen aan de hand van inhoudelijke kenmerken. In eerste instantie krijgt hij een berg vooraf gelabelde informatie aangedragen: deze clausule is oké, deze is problematisch. Daaruit destilleert de AI dan de verschillen, waarna hij vervolgens nieuwe informatie kan labelen. Deze clausule lijkt meer op de oké clausules dan op de problematische, dus is hij ook oké.

Dit klinkt heel simpel, maar de praktijk is behoorlijk ingewikkeld. Machines leren niet zoals mensen. Ze kijken niet naar betekenis maar naar woorden. Een AI zou zomaar kunnen denken dat een clausule oké is omdat hij “Leverancier” zegt – toevallig gebruikten de aangedragen oké trainingsvoorbeelden allemaal die term, en de problematische clausules spraken van “Opdrachtnemer”. Een goede dataset met labels is dus lastiger dan je zou denken.

Nog lastiger wordt het wanneer de analyse wordt gebruikt om uitspraken te doen over concrete zaken. Deze aanvraag moet worden afgewezen want hij bevat geen steekhoudende argumenten. Of: het profiel van deze verdachte lijkt erg op dat van veroordeelden uit vergelijkbare zaken, dus zal hij schuldig zijn.

AI of machine learning kan op deze manier worden ingezet, maar een belangrijk probleem daarbij is dan wel dat deze uitspraken moeten kunnen worden onderbouwd. En daar schort het nogal eens aan. De analyses van AI’s zijn normaliter niet direct naar redeneringen om te zetten. Een juridische AI moet dat wel kunnen.

Nieuwe ontwikkelingen op dit gebied focussen dan ook op het onderwerp van “white box” machine learning, lerende systemen die wél kunnen uitleggen hoe zij tot hun uitspraken komen. Dat zal helpen bij dit soort uitspraken. Maar fundamenteel blijft het issue dat AI’s uitspraken doen op basis van gelijkenis met eerdere zaken. Een novum hoeven we daar dus niet van te verwachten.

Arnoud
Kun je via opt-out als verenigingslid betaald gaan zaalhockeyen?

Vandaag een uitstapje naar het verenigingsrecht, maar ze hebben een website en gebruiken internetterminologie dus het is stiekem toch internetrecht. Mag een vereniging mensen via opt-out aanmelden voor de (betaalde) zaalhockey? De Larensche Mixed Hockey Club denkt van wel, blijkens haar site: “Op 19 juni is in de ALV door de leden het besluit genomen om voor zaalhockey een opt-out regeling in te voeren. Dit betekent concreet dat als een jeugdlid (d.w.z. E6, E8, D, C, B en A) zich niet uiterlijk 10 september a.s. heeft afgemeld via de Laren website, ervan uit wordt gegaan dat het jeugdlid gaat zaalhockeyen. Er zal dan ook zaalcontributie verschuldigd zijn.” Eh, wacht, wat?
Het klinkt ergens logisch, dat de algemene ledenvergadering van een vereniging kan besluiten tot allerlei regelingen voor de leden. Je had immers bij de ALV aanwezig kunnen zijn en bezwaar maken, en als men dan toch voor is dan heb je je daar als lid bij neer te leggen. Of je zegt je lidmaatschap op. Want meedoen aan een vereniging is niet verplicht.

Toch werkt het niet zo. De wet (art. 2:34a BW) bepaalt expliciet dat alleen de statuten van een vereniging kunnen zorgen dat leden verplichtingen op zich gelegd krijgen. Bij of krachtens, staat er – maar in de basis moet het gewoon in de statuten staan, met alleen details eventueel in andere regelingen. Het bekendste voorbeeld is de contributie: in de statuten moet staan dat die moet worden betaald, maar er kan bij staan dat in het huishoudelijk reglement de wijze van betaling komt te staan en dat het bestuur jaarlijks mag besluiten deze te verhogen met bijvoorbeeld de inflatiecorrectie.

En nee, je kunt je niet beroepen op algemene statutaire bevoegdheden zoals “In overige gevallen beslist het bestuur” of “In het huishoudelijk reglement wordt de dagelijkse gang van zaken geregeld”. In dit arrest bepaalde het Hof Arnhem dat zo’n algemene “er kunnen ook dingen in een HR staan”-clausule niet genoeg is. Je moet uit de statuten kunnen achterhalen wat je rechten en plichten zijn.

De enige manier voor deze vereniging om dit werkend te krijgen, is dus een statutenwijziging. Dat zou niet heel moeilijk moeten zijn nu de ALV kennelijk in meerderheid achter het idee staat van mensen verplicht inschrijven op de zaalhockey. Het vereist een tripje naar de notaris, maar ook dat lijkt me overkomelijk.

En ja, het mag dan via opt-out oftewel “je doet mee tenzij je piept”. Sterker nog, je zou als vereniging in je statuten kunnen zeggen “je doet mee ongeacht of je piept” namelijk. Het is dan gewoon een statutaire verplichting voor leden om te zaalhockeyen, en de kosten daarvan zijn gewoon een extra stukje contributie.

Arnoud<br/> PS deze vraag blijft me ergens irriteren, zit je op hockey of bij hockey?

Oh, je baas mag toch niet meegluren in je privéberichten op je werk?

Het Europese Hof voor de Rechten van de Mens heeft in een uitspraak bepaald dat bedrijven hun werknemers moeten inlichten op het moment dat hun digitale communicatie vanaf de werkplek in de gaten wordt gehouden. Dat meldde Tweakers vorige week. Een werknemer had een zakelijk Yahoo Messenger account aangemaakt om daarmee met klanten te kunnen chatten. De werkgever monitorde dit account en constateerde op zeker moment dat er privécommunicatie (met onder meer zijn broer en zijn verloofde) was geweest, en gebruikte dat als grond voor ontslag. Het EHRM corrigeert de uitspraak: de werknemer was niet vooraf specifiek geïnformeerd, en dus was het ontslag onterecht.
De uitspraak is een vervolg op deze zaak uit 2016. Destijds werd vooral op de inhoud beslist: het account was aangemaakt voor zakelijke doeleinden, waardoor het al vrij snel redelijk is dat de werkgever daarin kijkt. Dat Yahoo Messenger een typisch consumentenchatprogramma is, doet daar niet aan af. Verder werden de berichten niet inhoudelijk bekeken in de rechtszaak, maar werd heel snel vastgesteld dat het privécommunicatie betrof, waarna de rest van de zaak ging over of duidelijk was gemeld dat dat niet mocht, hoe ernstig alles was et cetera.

De werkgever gaat echter toch onderuit op het formele aspect van notificatie, de inlichtingenplicht uit de Wet bescherming persoonsgegevens en vanaf volgend jaar de Algemene Verordening Gegevensbescherming. Deze vereist kort gezegd dat de betrokkene duidelijk wordt geïnformeerd over het wat en hoe van de gegevensverwerking.

In deze zaak was geen duidelijk reglement verstrekt waarin werd uitgewerkt onder welke omstandigheden overgegaan zou worden tot monitoring van privégebruik van ICT-middelen. Weliswaar was een andere werknemer recent ook ontslagen vanwege dergelijk privégebruik, maar dat is als informatie onvoldoende voor werknemers om te weten te komen wat de aard en scope van monitoring van dergelijke middelen is. Daarnaast was het algemene reglement met een verbod op privégebruik van ICT-middelen wel verstrekt, maar dat bevatte geen waarschuwing dat gemonitord kon worden om dit verbod te handhaven.

Ook was niet duidelijk genoeg specifiek gemotiveerd waarom monitoring in dit geval nodig zou zijn. Het lijkt erop dat de monitoring als algemeen middel werd ingezet en niet specifiek tegen deze persoon omdat er gegronde vermoedens waren gerezen van privégebruik. Dat is dan te snel naar een zwaar middel gegrepen zonder na te denken of het anders kon.

Daarnaast wordt het nationale vonnis vernietigd met het argument dat te weinig naar subsidiariteit is gekeken. Het Hof ziet de monitoring van ICT-communicatie als een zwaar middel, waardoor dit zwaarwegend in de afweging van belangen moet worden betrokken. Bij voorkeur kan de werkgever geen privécommunicatie lezen, maar moet worden volstaan met het bepalen of gesprekken privé zijn. Dat zou bijvoorbeeld kunnen door te constateren dat de wederpartij in de communicatie niet bekend is als klant, waarna de werknemer kan worden gevraagd of deze persoon wellicht toch een zakelijke relatie is (denk aan mensen die liever vanaf een privéadres chatten of thuiswerken en geen zakelijk account kunnen gebruiken). Hier werd direct naar het zwaarste middel gegrepen, en dat kan dus niet door de beugel.

Ik roep het vaker, maar het is echt van groot belang dat je een reglement maakt waarin je specifiek uitwerkt wat je bedrijfsbeleid is rond monitoring. En dan dus niet met dooddoeners als “vanwege security kan monitoring plaatsvinden” maar benoem de vormen van monitoring: aan/uitzetten van chatapplicaties, automatisch lezen van verkeersgegevens, automatische analyses van inhoud, handmatige kennisname van inhoud. Wie kan hierbij en waarom? Waarom is privégebruik verboden, hoe ver strekt dat verbod en wat zijn de (proportionele) sancties op overtreding?

Arnoud

Mag een appartementencomplex werken met kentekenherkenning?

Een lezer vroeg me:

De vereniging van eigenaren van mijn appartementencomplex wil gaan werken met kentekenherkennning bij de poort. Alleen bewoners en vooraf aangemelde bezoekers kunnen dan nog automatisch naar binnen, de rest moet aanbellen. En van iedere bezoeker worden naam, kenteken en in- en uitrijtijden vastgelegd. Hoe zit dat juridisch?

Het is natuurlijk toegestaan om de toegang tot je complex te reguleren. Alleen wanneer je gaat werken met kentekens, dan loop je tegen de privacywetgeving (nu de Wbp, vanaf 25 mei de AVG) aan. Kentekens worden namelijk gezien als persoonsgegevens, zeker in gevallen wanneer je ze concreet kunt koppelen aan de identiteit van bewoners of bezoekers.

Gelukkig verbiedt de wet niet categorisch het gebruik van persoonsgegevens om de toegang tot een pand of terrein te reguleren. Het mag, maar je bent aan een aantal regels gebonden. De belangrijkste eis is dat je kunt motiveren waarom je voor dit middel hebt gekozen. Kun je niet werken met sleutels en een bel bijvoorbeeld? Is er echt geen andere oplossing?

Daarnaast moet duidelijk zijn uitgewerkt wat er gebeurt met de vastgelegde gegevens. Waarom die, en niet minder? Wie heeft er toegang toe en onder welke voorwaarden? Hoe lang worden ze bewaard, en waarom kan het niet eerder weg. Wat gebeurt er mee? Komen alle kentekens op een bord in de hal, of blijft het bij de portier?

Beveiliging is natuurlijk ook van belang. Hoe worden de gegevens afgeschermd voor ongeautoriseerde toegang, welke logging is ingevoerd en wie heeft daar toegang toe. Afgeleid daarvan, wat gebeurt er met datalekken. Hoe wordt daarop gemonitord en wie gaat een datalek aanmelden en de betrokkenen informeren?

Het is dus vooral een kwestie van zaken goed motiveren en op schrift stellen. Dat reglement is ook nodig, je moet mensen informeren over het waarom en hoe. En het waarom is het belangrijkste.

Arnoud

Je hebt nog 256 dagen om de AVG te implementeren #256totAVG

Vandaag zijn er nog precies 256 dagen te gaan tot de nieuwe Europese privacywet in werking treedt. Op 25 mei 2018 zal namelijk de Algemene Verordening Gegevensbescherming (AVG, ook wel General Data Protection Regulation oftewel GDPR) van kracht worden. En dan wordt de wereld weer een stukje interessanter, want het is me een partij regelgeving waar je aan moet voldoen. Ik blijf erbij dat de AVG een van de belangrijkste nieuwe wetten voor de ICT-dienstverlening gaat worden, en dat de discussies en aanvaringen hierover groter gaan worden dan de auteursrechtenoorlog van de afgelopen 15 jaar.
Voor een groot deel is de AVG aanscherpen van de regels uit de huidige wetgeving. Dat echt alles verboden zou worden, is dan ook een tikje overtrokken. De angel daar zit hem er vooral in dat je uitgewerkt moet hebben waarom je doet wat je doet. Onderbouw maar eens waarom je een belang hebt bij het vergaren van iemands gegevens, en laat maar zien hoe je die toestemming hebt gevraagd die specifiek deze handeling toestaat. Je moet dit per verwerking(!) in een intern register bijhouden zodat na te zoeken is waarom je dingen doet.

Sommige dingen zijn wel nieuw. Privacy by design staat nu als harde ontwerpeis in de wet, en moet dus meegenomen zijn in elk traject om tot nieuwe informatiesystemen te komen. Bij elk scherm aangeven waar de privacy een rol speelt en wat daarover is besloten. Keuzes motiveren waarom het niet een onsje minder kon met die persoonsgegevens die je hier ziet. En aan de achterkant waarom de security op orde is.

Ah ja, security. Steeds belangrijker maar weinig méér daarover in de wet. Zorg er voor dat je het op orde hebt en dat je dat kunt aantonen. Inclusief je proces om datalekken op te sporen en te melden bij de toezichthouder (en meestal ook betrokkenen). En oh ja, ook dat moet in een intern register worden gedocumenteerd.

Veel registratie dus. Verwerkingen, datalekken, security en je designkeuzes ten aanzien van privacy. Wie gaat dat beheren? Een privacy officer oftewel functionaris gegevensbescherming is niet verplicht onder de AVG (tenzij je overheid bent, met bijzondere persoonsgegevens werkt of structureel aan tracking of besnuffelen doet) maar kan wel een goed idee zijn. In ieder geval totdat je organisatie gewend is aan de nieuwe wet.

En dat is uiteindelijk waar de pijn zit met de AVG. Dit is niet een nieuwe wet die een kwestie is van wat extra vinkjes, je privacyverklaring nieuwe terminologie geven en een Excelsheet met daarin de nieuwsbrief en de klantenadministratie genoemd bij wijze van register. Het vereist een nieuwe manier van denken, van omgaan met persoonsgegevens. Waarom hebben we die, kan het niet wat minder en hoe borgen we dat alles goed blijft verlopen? Wie denkt dat hij er zonder kleerscheuren vanaf komt met alleen die Excel erbij en wat klusjes voor Juridische Zaken, gaat het voelen.

Vandaar dat ik steeds zeg dat dit de belangrijkste wet gaat worden voor de komende 15 jaar. We hebben sinds ongeveer 2000 geworsteld in de ICT-rechtspraktijk met de botsing tussen auteursrecht en ondernemen, van notice/takedown tot aansprakelijkheid van tussenpersonen daarvoor. Ook het merkenrecht (denk domeinnaam) was natuurlijk een belangrijke bron van conflicten. Die strijd is wel zo’n beetje voorbij, maar was zo tekenend dat je veel kantoren zag die zich IE/ICT kantoren zijn gaan noemen. Vandaag de dag zou ik eerder Privacy/ICT kantoren verwachten.

Als laatste: nee, er komt geen overgangsrecht vanaf 25 mei. We zitten namelijk al in het overgangsrecht, dat twee jaar duurt. Daarvan zijn dus nog 255 dagen over. Dus wie nog niet begonnen is: heel veel sterkte met het halen van de deadline.

Arnoud

Steeds meer Nederlanders lezen aanmaningen en berichten in MijnOverheid niet

Steeds meer Nederlanders lezen de berichten in de Berichtenbox van MijnOverheid niet, meldde Tweakers afgelopen woensdag op gezag van de Ombudsman. Daardoor krijgen die mensen waarschuwingen en aanmaningen niet onder ogen, wat tot gevolg kan hebben dat rekeningen oplopen en ze in de schulden belanden. Maar hoera, er komt een app dus alles wordt beter.
Ik ben er zelf ook schuldig aan: ik raadpleeg niet regelmatig mijn Mijn Berichtenbox, zoals bij wet vereist vereist. De reden daarvoor is simpel: dan moet ik naar die site, inloggen en kijken. Dat is gedoe dat niet in mijn standaard flow zit: ik krijg de hele dag mails en andere berichtjes en reageer daarop. Ik denk dat de meerderheid van de burgers gewend is aan dit pushmodel: er komt een bericht en daar neem je actie op.

Toch is dat mijn probleem, want onder het bestuursrecht (tussen overheid en burger) geldt dat een bericht is aangekomen wanneer het in het daartoe aangewezen kanaal is geplaatst. Verzendtheorie, in het juridisch jargon. Dus als ik niet dagelijks in die box kijk dan is dat jammer maar helaas.

Daarbij komt dat het voor veel mensen niet duidelijk is wie er allemaal berichten in de Mijn Berichtenbox deponeert. Uit het rapport van de Ombudsman haal ik dat mensen het account vaak activeren voor belastingaangifte, en dan blijken ze ook vinkjes gezet te hebben voor diensten als het RDW, die dan bijvoorbeeld een aanmaning voor een boete rond de APK digitaal verstuurt. (De RDW heeft vanwege dit probleem sinds een tijd ook weer een schriftelijke aanmaningsronde.)

Natuurlijk, er is een notificatie-optie. Dan krijg je een mail dat er een nieuw bericht klaarstaat, overigens zonder inhoudelijke toelichting. Dat zal wel vanwege de privacy zijn, want tsja e-mail is onveilig dus daar kunnen we niet “Aanmaning: uw APK is verlopen” in zetten. Juridisch helemaal juist, maar het gevolg is wel dat notificaties lang niet altijd de prompt zijn om berichten te gaan pullen. Zeker niet omdat je óók notificaties krijgt voor triviale zaken.

Jeuk krijg ik dan van de formele opstelling van dienstverlener Logius:

Logius geeft aan dat de e-mailnotificaties als service worden aangeboden, waaraan mensen geen rechten kunnen ontlenen.

Ook hier: ik snáp het -want garandeer maar eens aflevering van een mailtje- maar het is de manier waarop. Is er dan echt niets te verzinnen met verificatieberichten, een functionele tracker die poogt te kijken of de mail geopend is, of een regeling “Burger zonder mailadres” dat alles terug naar post gaat wanneer er drie maanden geen inlog is geweest?

Gelukkig komt er een oplossing: de Mijn Overheid app. Daarin zijn dan in ieder geval pushberichten mogelijk. Als ik die dan ook nog eens via een API naar mijn takenlijst kan koppelen, dan ben ik in ieder geval geholpen.

Arnoud

Mag de politie particuliere beveiligingscamera’s in een database stoppen?

Particulieren en bedrijven hebben al 160.000 beveiligingscamera’s aangemeld bij de politie, las ik bij Nu.nl. Via de database kunnen camerabeelden sneller worden opgevraagd na misdaden. De politie kan (uiteraard) niet live meekijken in al die databases, maar wel sneller een relevante camera vinden die mogelijk beelden van een ongeval of strafbaar feit heeft vastgelegd. Wat de vraag oproept, mogen ze die database zo opbouwen en mag men dan ook beelden opvragen bij de camera-eigenaar?
De politiedatabank, Camera in beeld geheten, is een politiesysteem dat alle (particuliere en overheids-)camera’s op een kaart weergeeft. Het gaat dus alleen om contactgegevens van de eigenaar en gegevens over de locatie van de camera en wat er wordt gefilmd. Er komen geen beelden in de databank.

Ik zie weinig bezwaren tegen het opbouwen van zo’n databank. De mensen die meedoen, doen dat geheel vrijwillig en niemand is verplicht om zijn cameragegevens aan de politie te verstrekken.

Het opvragen van die beelden ligt iets ingewikkelder. Op zich is -zoals de site van de politie ook terecht meldt- het volstrekt legaal om particuliere camerabeelden in te brengen als bewijs. Een ondernemer die een misdrijf vastgelegd ziet op zijn camerabeelden, kan daar dus zonder problemen mee naar de politie om aangifte te doen (ook als hij geen slachtoffer is overigens maar alleen getuige). Dat geldt zelfs wanneer zijn camera er in strijd met de wet hangt, bijvoorbeeld omdat er geen duidelijk waarschuwingsbordje hangt.

Alleen wat hier gebeurt, is dat de politie het initiatief neemt om de camerabeelden op te vragen wanneer zij een redelijk vermoeden heeft dat er een strafbaar feit op te zien is. Denk aan een vluchtende overvaller of een beroving in het zicht van die camera. De regels worden anders wanneer de politie dingen doet: wanneer dat raakt aan de privacy of andere grondrechten van de burger, dan mag dat alleen wanneer daar een specifieke wettelijke regeling voor getroffen is.

De Vraag en Antwoord geven aan:

Wanneer de politie het vermoeden heeft dat de beelden een daadwerkelijke meerwaarde kunnen geven in een opsporingsonderzoek. De politiefunctionaris zal altijd met een machtiging van het Openbaar Ministerie de betreffende beelden vorderen.

En zo hoort het. In 2010 bepaalde de Hoge Raad dat camerabeelden alleen gevorderd kunnen worden, en dan ook nog eens onder de zware eis dat de rechter-commissaris er een machtiging voor geeft. Dit omdat camerabeelden bijzondere persoonsgegevens (zoals ras/etnische afkomst of gezondheid) bevatten van de mensen in beeld.

Wel vond het Hof Arnhem een tijdje later dat het wel uitmaakt of het gaat om camerabeelden van gewone openbare locaties, in tegenstelling tot de pasfoto’s die in de Hoge Raad-zaak werden gevorderd.

Om meer of anders dan een foto- of videoregistratie van de (bij een duidelijke opname voor het bewijs bruikbare) fysionomie van degene die voor een bepaalde geldtransactie van de pinautomaat in kwestie gebruik heeft gemaakt, gaat het hier niet. Van een (aan de beelden of de opnamen daarvan) voorafgegane verwerking van gevoelige persoonsgegevens als bedoeld in artikel 16 Wet bescherming persoonsgegevens, is bij deze registratie geen sprake geweest.

De politie mocht toen de beelden vorderen onder het ‘gewone’ artikel voor opeisen van persoonsgegevens. Maar het basale punt blijft: er mag alleen worden gevorderd, en dus niet gevraagd.

Arnoud

AP gaat vragen stellen over reclameschermen met camera’s op stations

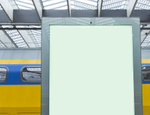
De Autoriteit Persoonsgegevens gaat vragen stellen aan de NS over reclameschermen van ExterionMedia die camera’s bevatten, meldde Tweakers eergisteren. Digitale reclameschermen van het bedrijf op stations bevatten camera’s waarmee wordt waargenomen of passanten naar de advertentie kijken. Daarover is veel discussie ontstaan: valt dat nu onder de privacywet of zijn het “alleen maar enen en nullen”?
Exterion is een bedrijf dat buitenreclame met van die zuilen aanbiedt. Recent viel het mensen op dat daar cameralenzen in prijken, waardoor de gedachte ontstond dat mensen worden gefilmd terwijl ze bijvoorbeeld over het perron lopen. Dat is juridisch een tikje dubieus, zeker omdat er niet gewaarschuwd wordt.

Volgens Exterion is er niets aan de hand:

Het gaat hier om camera’s die geen beeld vastleggen, maar door middel van software in een fractie van een seconde kunnen bepalen of er een persoon langs het scherm loopt. Er worden nooit beelden vastgelegd en er bestaat geen database of iets dergelijks waarin beelden worden opgeslagen.

Uit het Tweakersbericht haal ik dat de software alleen generieke uitvoer geeft: een jonge vrouw keek 12 seconden en focuste daarbij 7 seconden op de tekstballon rechtsboven, bijvoorbeeld. Dergelijke uitvoer lijken mij geen persoonsgegevens, omdat dit een te algemene omschrijving is om tot iemand te herleiden.

De AP wil echter nader onderzoek, want om die uitvoer te maken ligt het voor de hand dat je een foto of videobeeld maakt op hoge resolutie, om zo ogen te herkennen en het gezicht als man/vrouw en jong/oud te classificeren. En ook als die foto maar een seconde in het systeem zit, dan nog is sprake van een verwerking van persoonsgegevens. Dat wil niet zeggen dat het dan niet mag, maar je zult dan aan regels moeten voldoen zoals het informeren van mensen dát deze verwerking plaatsvindt.

Heeft iemand meer informatie over hoe die camera, pardon sensor komt tot zijn uitvoer?

Arnoud

Hoe verander je van huisregels als forum?

Regelmatig krijg ik vragen van forums en andere sites waar mensen dingen mogen posten: ze willen nieuwe voorwaarden, maar hoe voer je dat in? Kun je ze gewoon op je website zetten, of moet je iedereen apart akkoord laten gaan en wat doe als mensen dan bezwaar maken?
Nieuwe gebruiksvoorwaarden maken is inderdaad niet zo moeilijk, maar je moet ze vervolgens ook invoeren. En dat kan misgaan wanneer je mensen al onder bestaande voorwaarden op je site hebt. Die mensen hebben juridisch gezien een contract met je, en de voorwaarden uit zo’n contract moeten worden nageleefd. Door hen – maar ook door jou.

De eerste stap is dus in je huidige voorwaarden nakijken wat deze zeggen over het wijzigen daarvan en hoe dat procedureel moet gebeuren. Vaak staat er dat dit zomaar mag, maar dat je het een maand of zo van tevoren moet melden. Dat is dan dus hoe het zal moeten.

Staat er niets over het mogen wijzigen, dan heb je tóch dat recht. Bij langlopende diensten is het namelijk sowieso toegestaan om deze op te zeggen als dienstverlener (leuk man, die informatiesamenleving), en als je mag opzeggen dan mag je ook wijzigen. Natuurlijk mag de gebruiker dan ook weer opzeggen, die hoeft geen genoegen te nemen met gewijzigde voorwaarden. Maar in de praktijk heb je daar weinig aan natuurlijk, want je wilt meestal niet weg bij zo’n dienst.

Staat er niets over een termijn, dan zul je zelf een redelijke termijn moeten geven waarbinnen je het gaat melden voordat ze in werking treden. Het is niet toegestaan om gewijzigde voorwaarden per direct in te laten gaan, dat is niet redelijk. Een week bij een gratis forumdienst lijkt mij redelijk. Bij een betaaldienst zou ik eerder één of twee maanden aanhouden.

Het aankondigen van de wijzigingen gebeurt zoals gemeld in de oude voorwaarden. Staat er niets, dan moet je wederom op zoek naar een redelijke invulling. Ik vind zelf het netst om iedereen bij de eerstvolgende inlog een bericht te sturen dat de voorwaarden gewijzigd zijn en wanneer ze in werking treden. Men kan die dan rustig lezen en besluiten al dan niet weg te gaan. Een akkoord afdwingen mag ook via dat kanaal, maar pas nadat die redelijke termijn is afgelopen natuurlijk.

Voor de privacyverklaring ligt het eigenlijk eenvoudiger. Die tekst moet namelijk gewoon uitleggen wat je doet met mensen hun privacy. Akkoord daarop is niet nodig, en ze mogen dus ook op ieder moment wijzigen.

En nee, dat betekent niet dat je dus zomaar jezelf nieuwe dingen kunt toestaan door ze in de privacyverklaring te noemen. De privacyverklaring is documentatie, een bijsluiter. Je zult nog steeds netjes toestemming moeten vragen om bijvoorbeeld je gebruikers nieuwsbrieven te sturen of hen te tracken met een prachtige nieuwe tool. Maar regel je dat die toestemming gevraagd wordt, dan kun je zonder nadere mededeling de privacyverklaring uitbreiden met uitleg over die nieuwsbrief of tool.

Arnoud

Valt iedere bit straks onder de Privacyverordening?

Naar aanleiding van de recente vraag of een klassenfoto privacygevoelig is, kreeg ik diverse opmerkingen onder meer via Twitter:

Net als het getal 098773557 . Want misschien een bsn. Het AVG virus noem ik dat, elk stukje data wordt er uiteindelijk door besmet.

De Privacyverordening als virus, het moet niet gekker worden. Maar ik snap de zorg, want inderdaad kunnen heel wat brokjes informatie persoonsgegevens zijn, zeker met de nieuwe, brede definitie van dat begrip die we vanaf 25 mei gaan krijgen.

Ik geloof onmiddellijk dat het getal 098773557 ergens een persoonsidentificatie is, maar die definitie is echter niet zo breed dat een sequentie van tekens een persoonsgegeven is enkel omdat het ergens gekoppeld zou kunnen zijn aan een persoon.

Waar het om gaat, is of het getal of andere sequentie met redelijke inspanning te herleiden is tot een persoon. Dat hoeft niet perse door jou te kunnen, het gaat erom of objectief gezien die herleiding mogelijk is. Een IP-adres is daarom dus al snel een persoonsgegeven: via de internetprovider is het te herleiden tot de natuurlijke persoon die abonnee is. Dat die provider daar niet snel aan meewerkt, doet er niet toe. Het is eenvoudig genoeg.

Voor mij gaat het mis bij het genoemde getal: ik heb geen idee hoe ik van daar moet komen tot een persoon, op welke wijze dan ook. Dat ergens iemand dat als sleutel in een lijst heeft, zal best – maar hoe weet ik wie die lijst heeft?

Je zou een redelijke aanname kunnen doen dat een groot bedrijf zoals Shell haar personeel personeelsnummers geeft, en dat 098773557 dan een geldig nummer is. Of een CRM-pakket blijkt met dergelijke identifiers te werken, en je weet een aantal bedrijven te noemen die dat gebruiken en dus (zo mag je vermoeden) iemand hebben als klant of personeel met dat nummer.

Dan blijf je echter terugkomen bij het feit dat met dit nummer wel op een of andere manier bedoeld moet zijn om te wijzen naar die persoon. Waar blijkt dat uit? De tweet in dit voorbeeld geeft nergens enige hint van een persoon wiens bsn dit zou moeten zijn. Daarmee gaat de herleidbaarheid dus al heel snel mis.

Als meneer had getwitterd “Net als het getal 098773557 – ID van een klant van me – …”, dan zou ik het misschien wel een persoonsgegeven noemen. Hij kan dan immers het ID herleiden tot die klant, en dat maakt objectief gezien het gegeven inderdaad persoonlijk. Die tweet wordt daarmee dan in feite giftig afval, en je zou hem dan als een datalek kunnen zien.

Specifiek bij zo’n voorbeeld zou je denk ik het getal nog wel mogen retweeten en betrekken in discussie. De informatievrijheid zou in zo’n geval namelijk ook meewegen, en de kans op identificatie en schade is vrij klein, dus in de belangenafweging onder de AVG kom je denk ik al snel bij een rechtvaardiging uit.

Arnoud