Wordt de directie persoonlijk aansprakelijk voor IT-fouten onder de NIS2-richtlijn?

De NIS2-richtlijn lijkt nog ver weg, maar omdat de gevolgen groot kunnen zijn, moeten bedrijven niet te lang wachten met actie. Dat las ik bij Dutch IT Channel.  “Heel belangrijk detail is dat de directie van bedrijven persoonlijk aansprakelijk wordt voor het conformeren aan deze wetgeving”, zo werd uitgelegd tijdens een bijeenkomst van de Dutch Cybersecurity Assembly. Oh wacht even, heb ik iets gemist?

NIS-2 is de tweede versie van de Europese Network and Information Systems-richtlijn, die voor het eerst in 2016 uitkwam. Bij Computable leggen ze uit waar het om gaat:

[De] kern bestaat uit twee elementen: de zorgplicht en de meldplicht. De zorgplicht verplicht organisaties om de hele infrastructuur op orde te brengen. Zo wordt het verplicht om de faciliteiten te hebben om te monitoren wat er gebeurt op het netwerk. De meldplicht wil dat organisaties melding moeten maken wanneer ze te maken krijgen met een cyberincident. Voor alle organisaties die gezien worden als leverancier van ‘essentiële diensten’ is er dus (veel) werk aan de winkel.
En de ophef is groot, want waar de eerste NIS-richtlijn alleen enkele specifieke sectoren betrof, is de reikwijdte nu zo groot dat ook bijvoorbeeld managed hostingbedrijven eronder gaan vallen. Computable noemt een aantal van zesduizend bedrijven dat binnenkort met deze regels te maken krijgt.

Nou is dat niet de eerste keer – ik noem de AVG – maar er lijkt nu extra veel herrie te komen, wat mogelijk komt door die angst voor persoonlijke aansprakelijkheid. Bij de AVG viel dat wel mee, daar kun je als directeur alleen persoonlijk een claim krijgen als je niet-naleving zo ernstig is dat we van wanbestuur kunnen spreken.

Bij de NIS2-richtlijn is er meer. Het governance-artikel (20) bepaalt namelijk in lid 1:

De lidstaten zorgen ervoor dat de bestuursorganen van essentiële en belangrijke entiteiten de door deze entiteiten genomen maatregelen voor het beheer van cyberbeveiligingsrisico’s goedkeuren om te voldoen aan artikel 21, toezien op de uitvoering ervan en aansprakelijk kunnen worden gesteld voor inbreuken door de entiteiten op dat artikel.
Dus bestuursorganen van de entiteiten die onder de richtlijnen vallen, moeten zorgen dat ze toezicht houden op de uitvoering en de wetgever moet zorgen dat ze aansprakelijk gesteld kunnen worden als ze artikel 21 schenden. Artikel 21 is dan het artikel met de algemene beveiligingseisen. Maar wat is een “bestuursorgaan”? De NIS-richtlijn definieert het niet, en het begrip is duidelijk niet bedoeld als het bestuursrechtelijke begrip ‘bestuursorgaan’. Vermoedelijk zocht men een generieke term voor zaken zoals een holding, of de bestuursafdeling.

Maar het gaat verder, in artikel 29 staat letterlijk (lid 6):

De lidstaten zorgen ervoor dat elke natuurlijke persoon die verantwoordelijk is voor of optreedt als wettelijke vertegenwoordiger van een essentiële entiteit op basis van de bevoegdheid om deze te vertegenwoordigen, de bevoegdheid om namens deze entiteit beslissingen te nemen of de bevoegdheid om controle uit te oefenen op deze entiteit, de bevoegdheid heeft om ervoor te zorgen dat deze entiteit deze richtlijn nakomt. De lidstaten zorgen ervoor dat dergelijke natuurlijke personen aansprakelijk kunnen worden gesteld voor het niet nakomen van hun verplichtingen om te zorgen voor de naleving van deze richtlijn.
Kort gezegd: iedere bestuurder van een bedrijf moet wettelijk bevoegd zijn om security-maatregelen te nemen, zodat directeur A dat niet klein kan houden “vanwege de kosten” terwijl directeur B graag breed wil uitpakken. Maar ook zijn deze personen dus zélf aansprakelijk voor het niet-nakomen.

Dat wil natuurlijk niet zeggen dat iedereen ter wereld maar even geld mag komen eisen bij de directeur privé zodra een bedrijf een of andere maatregel niet is nagekomen. De crux zit hem erin dat de beveiligingseis een open norm is: je moet adequaat beveiligen, en pas als je dus écht onder maat bent gebleven, is er mogelijk een aansprakelijkheidsdiscussie te voeren. En dan moet er ook nog eens geldelijk schade geleden zijn die aan die directeur te verwijten is.

Arnoud
 

ING mag tarief voor wekelijkse papieren afschriften verhogen naar vier euro

ING mag het tarief voor wekelijkse papieren afschriften verhogen naar vier euro per maand, las ik bij Security.nl. Financiële klachteninstituut Kifid deed deze bindende uitspraak in een zaak tegen de ING-bank, die vorig jaar de kosten voor het gebruik van wekelijkse papieren afschriften verhoogde van 2,50 naar 4 euro per maand. De verhoging is volgens de bank zeer zeker geen ontmoedigingsbeleid.

De klagende consument houdt haar financiën zorgvuldig bij, maar doet dat al sinds jaar en dag op papier. Zij wil daarbij wekelijks een overzicht ontvangen, en zij heeft de middelen niet om van internetbankieren gebruik te maken. Voor papieren afschriften rekenen alle banken kosten (soms maakt men uitzonderingen), en dat is op zich te billijken gezien het een duurder kanaal is. Alleen is dan wel gek dat als je een maandelijks overzicht op papier vraagt, je dat gratis krijgt.

De consument noemt het een ontmoedigingsbeleid, door het steeds duurder maken van de papieren route zal iedereen vanzelf naar digitaal gaan (of overstappen van bank). Dat zou natuurlijk wel zeer onbillijk zijn.

Het Kifid gaat er zeer juridisch-zakelijk in; men opent met dat de algemene voorwaarden de bevoegdheid geven tot tariefswijziging. Men leest dit als een blanco cheque, slechts wanneer het naar redelijkheid en billijkheid onaanvaardbaar zou zijn (art. 6:248 BW) kan een tariefswijziging tegengehouden worden. Dus “alleen maar” heel onredelijk is niet genoeg, het moet echt schandalig onredelijk zijn.

De bank ontkent dat sprake is van ontmoedigingsbeleid, en wijst erop dat je gratis maandelijkse afschriften kunt krijgen, zodat een tarief voor wekelijkse afschriften niet onredelijk zou zijn. En het Kifid gaat daarin mee:

De commissie heeft begrip voor de situatie van de consument, maar is tegelijkertijd van oordeel dat hetgeen de consument naar voren gebracht heeft en de overige omstandigheden van het geval (de hoogte van de tarieven en de redenen voor verhoging vanuit de bank) er niet toe leiden dat de kostenverhoging naar maatstaven van redelijkheid en billijkheid onaanvaardbaar is.
Die redenen komen volgens mij niet verder dan dit:
[De bank] vindt het van belang dat klanten op een nietdigitale manier kunnen blijven bankieren, maar omdat die vorm van bankieren weinig gebruikt wordt, wordt dat duur in verhouding tot digitaal bankieren. Daarbij geldt dat de kosten niet alleen gemaakt worden voor het papier zelf, maar ook voor daarvoor benodigde faciliteiten als personeel, gebouwen en met name de verzendkosten.
Kennelijk werken er dus fulltimers bij ING die papieren afschriften verzorgen vanuit aparte daartoe gehuurde gebouwen, en kan ING geen bulktarief onderhandelen met PostNL. (Het is te flauw om op te merken dat de directeur van ING 1,7 miljoen per jaar verdient en het bedrijf aandeelhouders 1,5 miljard aan winst kon uitkeren in 2022).

Arnoud


Is het toegestaan iemands stem na te doen met een AI zoals Vall-E?

Een lezer vroeg me:

Recent presenteerde Microsoft een nieuw AI-model, genaamd Vall-E. Dit text-to-speechmodel kan gesproken zinnen in vrijwel ieder stemgeluid genereren na een sample van drie seconden gehoord te hebben. Het AI-model kan daarbij ook intonatie en emotie nabootsen. Is dat strafbaar, als ik het train op iemands stem en die dan van alles laat zeggen?
Er is geen stem-equivalent van het portretrecht, dat je een (soort van) algemene zeggenschap over je beeltenis geeft. De positie van de stem in het portretrecht is al lang onderwerp van discussie. Niet met AI, maar gewoon met stem-imitatoren (zoals Gert-Jan Dröge en koningin Beatrix overkwam). De rechtspraak is daar altijd hard in geweest: dat is géén portret, geen afbeelding van die persoon. Laatstelijk nog in 2020, toen een vrouw probeerde zich te verzetten tegen gebruik van een audiofragment van haar stem.

Dat vonnis maakte wél duidelijk dat een stemgeluid een biometrische persoonsgegeven kan zijn onder de AVG. De definitie (artikel 4 lid 4 AVG) noemt als voorbeelden wel “gezichtsafbeeldingen of vingerafdrukgegevens” maar ik zie geen bezwaar tegen een herkenbare uitspraak van iemand op een lijn te zetten met een portretfoto of vingerafdruk. De Franse toezichthouder ziet dit ook zo.

Natuurlijk moet het stemgeluid wel herleidbaar zijn, de persoon er achter moet te identificeren zijn. Dat is bij een willekeurig stukje geluid opgenomen in een winkelstraat erg lastig. Maar bij zo’n online geluid dat uit een AI komt is dit een stuk makkelijker – de publicist van het geluid zet erbij wiens stem het is. Ja oké, hij liegt, maar een leugenachtig informatie-element over een persoon is net zo goed een persoonsgegeven.

Een onjuist (want leugens bevattend) persoonsgegeven zou te corrigeren of te verwijderen moeten zijn, wat je dus zeggenschap zou geven over zo’n stemopname. Die vrouw uit 2020 had echter pech, omdat bij haar de opname gebruikt werd in een theaterprogramma, en dat is een verwerking voor artistieke doeleinden. Die zijn net als journalistieke verwerkingen niet vatbaar voor het recht van correctie of verwijdering.

Het is goed mogelijk dat zo’n AI-stem ook daarvoor wordt gebruikt: laat Mark Rutte wat geks zeggen (u mag zich oud voelen: Tuut tuut tuut, de groeten van …?) of leg Max Schrems wat positiefs over Privacy Shield in de mond en noem het parodie. Als de stem wordt gebruikt om iemand voor gek te zetten zonder enige literaire of artistieke rechtvaardiging, dan is dat wél met de AVG aan te pakken.

Strafbaar is het niet, iemands stem imiteren. Daar kom je pas als je met die imitatie (al dan niet met AI) een strafbaar feit construeert, zoals die persoon zijn reputatie beschadigen of valse bekentenis afleggen (smaad) of de uitspraak gebruiken om fraude te plegen (de directeur imiteren die een frauduleuze betaalopdracht geeft).

Arnoud


Word specialist ICT-recht met de ICTRecht Academy

In uw werk als jurist heeft u dagelijks te maken met nieuwe vragen over technologie, AI en security. U zoekt de kennis en skills om daarmee om te gaan, of u wilt meer diepgang en leren fundamentele vragen en aannames ter discussie te stellen. Als enige in Nederland heeft mijn ICTRecht Academy daarvoor een eenjarige opleiding ontwikkeld, die ook nog eens ontworpen is voor drukke professionals die online en op locatie willen leren. De opleiding start in april, dus meld u snel aan.

Als specialist ICT-recht doet u praktijkgerichte juridische én technische kennis op over het ICT-vakgebied. U leert onder meer over ict-technologie, software, security, privacy, digitaal ondernemen, blockchain, marktregulering (DSA/DMA) en artificial intelligence. En als senior specialist doet u grondige juridische én technische kennis op over het ICT-vakgebied. U leert onder meer over cybercrime, AI in het recht, verwerkersovereenkomsten, legal tech en continuïteit in de cloud. De deelopleiding specialist privacyrecht leert u over ict en haar relatie tot de Algemene verordening gegevensbescherming (AVG).

De theorie en basisstof wordt online aangeboden via webinars, podcasts en e-learning die u in eigen tijd verwerkt. In 15 middagtrainingen van 3 uur past u het geleerde toe op uitdagende praktijkcasussen. Dit kan ook online, maar extra uitdaging krijgt u met de middagen op locatie in Utrecht.

Wilt u kennismaken met onze praktijkgerichte en uitdagende manier van lesgeven? Geef u dan op voor de gratis proefles, met als onderwerp het toppunt van technologie: artificial intelligence (AI) en hoe dit te reguleren. De Europese AI Act staat daarbij centraal. U leert in de proefles welke benadering Europa kiest, welke vormen van AI wel en niet toegestaan zijn en welke compliance voorwaarden gevolgd dienen te worden. U leert in eigen tijd een webinar en e-learning, en een beperkt aantal deelnemers kan op 7 maart een interactief werkcollege volgen.

Tot snel!

Arnoud

Moet een auteursrechtspeurhond bewijzen dat ze de rechten hebben?

Een lezer vroeg me:

Recent kreeg ik een sommatiebrief van een voor mij onbekende club, die zegt dat ze de auteursrechten hebben op een foto die op mijn site staat. Of ik even 1750 euro wil betalen. Maar ik wil op zijn minst eerst weten of zij wel echt die rechten hebben, iedereen kan wel van alles beweren natuurlijk. Sta ik in mijn recht als ik weiger te betalen tot ik overtuigend bewijs heb gezien?
Het komt nog steeds vaak voor dat mensen foto’s van internet plukken zonder te controleren of de licentierechten wel in orde zijn. Het belangrijkste advies blijft dan ook: haal je foto’s van een legitieme fotosite of maak afspraken met de fotograaf. Er zijn echt héél veel fotografen die mooi werk publiceren en (na vragen) het niet erg vinden als je dat als illustratie gebruikt. En ook voor stockbeeld zijn er genoeg zeer betaalbare en zelfs gratis sites.

Maar goed, daar heb je natuurlijk weinig aan op het moment dat er zo’n claimclub in de mail zit. Er zijn er een hoop; beruchte organisaties zijn het Duitse Copytrack en het Nederlandse advocatenkantoor MillerReyBrighton maar er zijn er veel meer. De werkwijze is vaak min of meer dezelfde: men heeft de foto gevonden met een gespecialiseerde zoektool (omgekeerd zoeken, het kan ook via Google Images) en omdat de naam van de site-eigenaar niet in de licentiedatabank staat, volgt er een rekening voor ongelicentieerd gebruik.

In de basis is het natuurlijk simpel: afgezien van citaatrecht en nog een paar dingen mag je andermans foto’s niet gebruiken zonder toestemming. De daardoor ontstane schade moet je vergoeden, en “ik wist het niet” of “ik heb geen kans gekregen de foto snel weg te halen” is géén argument. Je bent per direct aansprakelijk voor auteursrechtinbreuk, en daar zijn geen excuses voor. De discussie gaat dan ook altijd over de hoogte van de vergoeding, want veel van die claimclubs schrijven met een hark: op een of andere prijslijst staat 750 euro voor “gebruik zonder licentie”, er ontbreekt naamsvermelding dus huppa nog eens 750 erbij, er is een hoekje afgeknipt dus verminking bám nog eens 750 en vier uur opsporingskosten à 195 euro maar we maken het af op 1750 euro als u dat binnen 48 uur overmaakt.

Of je dat moet betalen, is natuurlijk zeer de vraag. De rechter zal kijken naar het normale tarief van deze fotograaf (gemiddelde bedragen uit de branche boeien niet, dus kom niet aan met dat je bij iStock voor een tientje “ook zoiets” koopt). Als die normaal inderdaad 750 euro krijgt voor die foto dan is dat kennelijk de schade. In veel gevallen is dat zeer zeker niet zo, ik kan het aantal claimbrieven niet meer bijhouden waarin men normaal voor minder dan honderd euro foto’s verkoopt en nu 500+ vraagt. De beste reactie is dan ook nagaan wat dat normale tarief is, daar een vrijwillige opslag bij rekenen voor het ongemak en dat bedrag per direct en zonder discussie overmaken. Ga alsjeblieft niet met zo’n club in discussie, dat is als modderworstelen met een varkentje.

Menig vraagsteller zit met het punt dat er geen bewijs wordt overlegd. Verder dan duur briefpapier met in essentie “onze cliënt heeft de rechten en dus moet u betalen” komt men normaal niet. Dat is heel frustrerend want inderdaad kan dat betekenen dat iemand zit te liegen en dan 375 euro overgemaakt krijgt omdat zakelijk gezien dat de beste reactie is. Ik moet zeggen dat ik nog geen enkel geval heb gezien (en ik héb me een stapel claimbrieven gehad door de jaren heen) waarin zo’n club niet in haar recht stond, maar uitsluiten kan ik het niet.

Dus navragen, zeker als het niet eens genoemd wordt in de brief, is een logische reactie. Alleen: deze clubs zijn er niet op uit om in een gezond zakelijk gesprek tot een wederzijds acceptabel compromis te komen. Er is dus geen enkel scenario waarin zij zullen zeggen “ach verhip we hebben inderdaad geen akte van overdracht / vertegenwoordiging / procesvolmacht, sorry laat maar zitten die factuur”. De reactie die ik dan zie, is – zeker bij advocaten – niet meer dan een stellige “U mag erop vertrouwen dat wij gelijk hebben”, en dat wordt meestal gevolgd door “En tevens erkent u hiermee de inbreuk want als u een licentie had gehad, had u zelf geweten bij wie”. En omdat het kan gaat het tarief dan ook nog eens omhoog. Dit is dus waarom je niet in discussie moet gaan.

Kortom, ik snap de frustratie en zou ook graag een klap met een forel uitdelen aan zo’n zelfgenoegzame brieventyper, maar als je er zakelijk vanaf wilt dan blijf je bij de basisstrategie: zoek uit wat het normale tarief is, tel daar 25% bij op en maak dat bedrag over. Zonder discussie, zonder te vragen wat ze daarvan vinden en zonder vooraf tegeneisen te stellen (al is het maar dat je een factuur of bewijsje wil). En ga daarna een plan verzinnen waarmee je je oude foto’s vervangt en nieuwe foto’s legaal verkrijgt. Noem het een goed voornemen voor 2023.

Arnoud

Amazon mogelijk aansprakelijk voor nepproducten van verkopers

geralt / Pixabay

Amazon kan aansprakelijk zijn als anderen namaakproducten verkopen op zijn platform, las ik bij RTL Nieuws. Het Europese Hof van Justitie oordeelde namelijk op 22 december dat de alleswebwinkel zich niet kan beroepen op de juridische bescherming voor tussenpersonen. Amazon doet te weinig om duidelijk te maken wanneer ze zelf iets verkoopt en wanneer een partner dat doet. Daarmee kan Amazon zelf aangesproken worden op eventuele merkinbreuk of andere rechtenschendingen.

De zaak was aangebracht door schoenenmerk Louboutin, bekend van de rode zool. En ja, die is als merk gedeponeerd dus andere schoenen met rode zolen hebben een probleem. Desondanks duiken die vaak op bij grote webwinkels waar partners welkom zijn, want vaak opereer je onder de radar en kun je een leuke winst maken door zulke schoenen te verkopen. Vaak heeft het platform ook weinig contactinformatie, en bovendien is het platform zelf niet aansprakelijk zolang ze het aanbod maar weghalen zodra er een klacht komt.

Louboutin was het daar niet mee eens in het geval van Amazon, omdat die wel even iets meer doet dan een prikbord zijn voor andermans advertenties. Zij geven al het aanbod een uniforme vormgeving, plaatsen nadrukkelijk hun eigen logo bovenaan en vertonen productadvertenties op hun site (en elders, zoals in Google-advertenties) zonder duidelijk te melden dat die van partners zijn. Daardoor kun je makkelijk de indruk krijgen dat al het aanbod van Amazon zelf is, was dus het argument.

Het Hof van Justitie ziet daar wel wat in: als consumenten een link leggen tussen het geadverteerde en het platform, dan is eventuele merkinbreuk door dat geadverteerde toe te schrijven aan dat platform. “Buy now genuine replica Louboutin red sole shoes at Amazon.com” roepen in je advertentie en dan zeggen “ja nee kijk wij zijn alleen een neutraal platform dat geïnteresseerden bij elkaar brengt en wat volwassen mensen dan in een 1-op-1 contact afspreken daar staan wij buiten”, dat vind ik juridisch ook niet heel sterk.

Natuurlijk, bij ieder platform staat de naam er wel ergens bij. Maar waar het nu om gaat volgens het Hof is hoe makkelijk je kunt zien dat je bij verkoper ZoolenZo aan het kopen bent dan wel bij Amazon zelf:

51 However, the fact that the operator of an online sales website integrating an online marketplace uses a uniform method of presentation of the offers published on its website, simultaneously displaying its own advertisements and those of the sellers third party and displaying its own renowned distributor logo both on its website and on all of these advertisements, including those relating to products offered by third-party sellers, is likely to make such a clear distinction difficult and thus to give the normally informed and reasonably attentive user the impression that it is the said operator who markets, in his name and for his own account, also the products offered for sale by these third-party sellers.
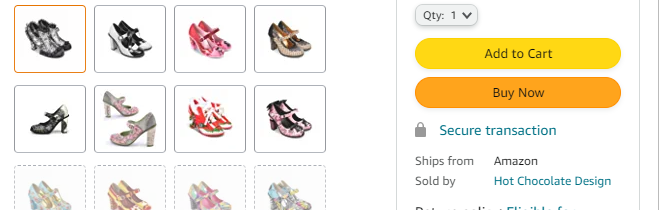
Uit eigen ervaring weet ik dat je bij Amazon echt wel even moet kijken met wie je zaken doet. In veel gevallen zie je dat alleen met de kleine “Sold by” omschrijving rechts onder de “Add to cart”-knop, zoals hier:

Als je de hele pagina openklikt, dan is de branding van Amazon zelf een stuk aanweziger dan die van de daadwerkelijke verkoper, Hot Chocolate Design. Dus ik zie het argument wel dat mensen hier van de indruk kunnen krijgen dat ze met Amazon zaken doen. Wat de grote letters suggereren, kunnen de kleine lettertjes niet wegnemen.

In Nederland is het grote alleswarenhuis natuurlijk Bol.com. Die doen het toch iets duidelijker. Allereerst zie je in de zoekresultaten al de naam van de verkoper (direct boven de titel, weliswaar klein), daarna zie je net als bij Amazon “Verkoop door” en de bedrijfsnaam en als je dan gaat afrekenen dan wordt die naam nogmaals genoemd. Dat lijkt mij eerlijk gezegd genoeg om dit arrest te kunnen ontwijken.

Arnoud


Fijne feestdagen en een juridisch correct 2023!

Vanaf vandaag ben ik met kerstvakantie. Maandag 9 januari leest u hier weer nieuwe blogs. Voor nu fijne feestdagen en een juridisch correct (maar ook rustig en voorspoedig) 2023 toegewenst!

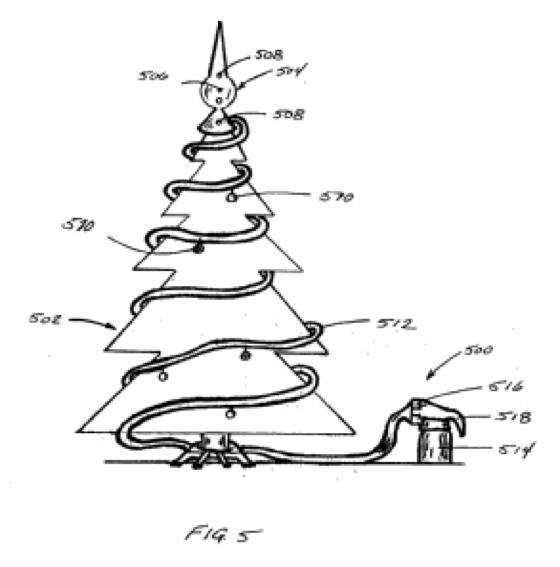
(Afbeelding: US patent application 20090050339, een kerstboom met ingebouwde brandblusvoorziening.)

Arnoud

Valt een datacentrum in de ruimte onder de AVG?

pencilparker / Pixabay

Waarom een datacenter in de ruimte een interessant idee is, kopte AG Connect onlangs. Koeling is iets minder een issue, energietoevoer gaat ook wel goed maar kosmische straling is iets meer een dingetje en even een monteur langs sturen om de server te powercyclen is geen optie. Maar dat zijn engineering problems my friends dus daar komen we wel uit. Iets lastiger is de juridische vraag: onder welk recht valt zo’n datacenter, en met name is de AVG dan van toepassing op wat daar gebeurt?

Lange tijd was ruimte-exploratie een zuivere overheidstaak, en dan zijn dit soort dingen iets minder van belang. Maar sinds de opkomst van private, vaak commerciële ruimtevaart krijg je natuurlijk ook meer juridische vragen: aansprakelijkheid, strafbaarheid of zoals hier gegevensverwerking. In principe zijn die vragen te herleiden tot “welk recht geldt in de ruimte”, omdat je daarna in dat wetboek gewoon het antwoord opzoekt. De ruimte is ook maar gewoon een grens, volgens sommigen de laatste grens maar toch.

Het recht begint bij internationale verdragen, en hier kom je dan uit bij het Outer Space Treaty (OST) dat al in 1967 aangenomen werd. Men voorzag destijds al de optie dat anderen dan statelijke actoren zelf ruimte-activiteiten zouden ontplooien, en daarom bepaalt artikel VI van het verdrag dat

States Parties to the Treaty shall bear international responsibility for national activities in outer space, including the moon and other celestial bodies, whether such activities are carried on by governmental agencies or by non-governmental entities, and for assuring that national activities are carried out in conformity with the provisions set forth in the present Treaty.
Oftewel: tussen de landen onderling geldt dat je als staat verantwoordelijk bent voor wat jouw burgers in de ruimte uitspoken, of ze dat nou namens de overheid of als private actoren doen. Dat is een heel brede norm, maar het universum is groot, enorm en ingewikkeld en belachelijk, dus veel meer kun je niet doen. En de truc is natuurlijk dat ieder land dan zelf regels stelt (“by your command” te accepteren, zoals dat heet) over hoe het met aansprakelijkheid en dergelijke zit – of gewoon verbiedt dat je de ruimte in gaat vanaf haar territorium.

In Nederland hebben we daarom de Wet ruimtevaartactiviteiten, die (art. 2) geldt voor ruimtevaartactiviteiten die worden verricht in of vanuit Nederland dan wel op of vanaf een Nederlands schip of Nederlands luchtvaartuig. De regel is simpel: zonder vergunning is het abort mission right away. Het Agentschap Telecom geeft die uit, iets dat ik zelf ook niet wist.

In die vergunning worden dan regels opgenomen over bijvoorbeeld je aansprakelijkheid of grenzen aan wat je wel of niet mag doen. Expliciet daarbij is een eis dat je goed verzekerd bent voor de gevolgen. En dat is maar goed ook, want als er een claim komt op Nederland (op grond van artikel VI OST) dan mag de staat die volledig verhalen op de organisatie.

Nederland is lid van het OST, maar de Europese Unie an sich niet. Nu is de AVG natuurlijk een Europese wet, maar zo’n wet (een Verordening) maakt gewoon deel uit van het Nederlands recht en zou daarmee via bovengenoemde route in te roepen moeten zijn tegen een partij die vanuit Nederland een datacentrum in de ruimte opereert.

Krijg je de volgende vraag: is er sprake van een verwerking binnen de scope van de AVG, als een DC in sp-a-a-a-ce persoonsgegevens door een of ander geautomatiseerd proces heen haalt. Nou ja, verwerking is het: iedere “bewerking of een geheel van bewerkingen” is per definitie (art. 4 lid 2 AVG) een verwerking. Die verwerking vindt dus plaats in de kosmische ruimte, waardoor vele blogs en analyses concluderen dat de AVG er niet op van toepassing is.

De AVG kiest alleen niet als insteek “waar de persoonsgegevens worden geanalyseerd en de computer vervolgens I can’t do that” zegt, maar de plek waar de verwerkingsverantwoordelijke gevestigd is (art. 3 AVG):

1. Deze verordening is van toepassing op de verwerking van persoonsgegevens in het kader van de activiteiten van een vestiging van een verwerkingsverantwoordelijke of een verwerker in de Unie, ongeacht of de verwerking in de Unie al dan niet plaatsvindt.

  1. Deze verordening is van toepassing op de verwerking van persoonsgegevens van betrokkenen die zich in de Unie bevinden, door een niet in de Unie gevestigde verwerkingsverantwoordelijke of verwerker, (…)
Dus stel het bedrijf dat het kosmisch DC (of beter: een systeem dat draait in dat DC) exploiteert zit in Nederland, dan is volgens lid 1 simpelweg de AVG van toepassing. Zit het bedrijf buiten Nederland (de EU) dan kom je er via lid 2 ook, want ook hier is niet vereist dat de verwerking in de EU plaatsvindt. Handhaving is natuurlijk lastig, maar niet lastiger dan wanneer het DC in zeg India staat.

Een voor mij veel lastiger vraag is of het wel mag, die data overbrengen naar een DC in de ruimte. Telt dat bijvoorbeeld als een doorgifte naar een niet-EU land? Doorgifte gaat namelijk over landen, niet over vestigingsplaatsen van een verwerkingsverantwoordelijke. Ik zou als Nederlands bedrijf bijvoorbeeld bij een datacenter in India een server kunnen huren en daar verwerkingen op uitvoeren. Dan is sprake van een doorgifte naar een derde land, ondanks dat er geen derde partij (zoals een Indiase dochter van mijn bedrijf) bij komt kijken.  Het lijkt erop dat de ruimte geen derde land is, zodat hier geen AVG-bezwaren tegen bestaan.

Arnoud


Hoe lang mag je persoonsgegevens bewaren voor compliancedoeleinden?

Microsoft heeft toezeggingen gedaan over zijn chatdienst Teams aan de Europese Commissie, las ik bij Tweakers. Die zijn een reactie op een klacht van concurrent Slack dat MS mensen Teams zou opdringen via Office-integratie. Want dat is natuurlijk een stuk makkelijker dan een losse dienst verkopen. Over waarom de API hét sleutelpunt is van veel ict-juridische kwesties, dat lees je in ons nieuwste boek volgend jaar. Want ik zag de interessante vraag: het is wel zo veel handiger voor compliance. Hoe zit dat?

De vraag komt in de kern neer op “wat doe je dan om al je datastromen te integreren terwijl je wel complaint blijft met regulatory requirements?” Want dat gaat in Teams reuze handig: die maakt opnames en logs van chats en videogesprekken, dat komt in het juiste bakje in opslag en is eenvoudig te doorzoeken. Slack logt ook, maar dat koppelen met projectmanagementsoftware is dan weer een paar extra stappen. Wat dus indirect de discussie gaf, mág dat eigenlijk wel en hoe ver mag je daarbij gaan?

Een zorg is altijd, mag ik gegevens wel bewaren. Als het gaat om compliance doeleinden, dan zou dat geen probleem moeten zijn. Als het moet van wet X, dan mag het automatisch van de AVG en toestemming van de werkgever is volledig irrelevant. Ik bewaar van al mijn medewerkers een kopie paspoort met bsn, dat moet in het kader van zwartwerkbestrijding dus dat mag van de AVG. Medewerkers die dat niet willen, hebben pech.

Waar dit echter vaak naar vertaald wordt, is “ik laat alle data 7 jaar staan zodat het management/afdeling compliance erbij kan”. Dat mag niet. Die paspoorten zitten in een afgesloten kluis waar alleen HR erbij kan nadat ik zeg dat dat goed is (of als de arbeidsinspectie een inval doet). Als een manager een geboortedatum wil weten, dan mag hij niet op die kopieën kijken.

Alles loggen “voor compliance/regulatory” is dus een juridisch zinloze uitspraak die ik helaas vaak zie bij security-achtige types die te veel Amerikaanse bangmaakfilmpjes hebben gezien. Hoofdregel: je mag niets bewaren, alles moet weg na direct gebruik. Doet dat pijn? Motiveer je reden én geef aan tot hoe lang het pijn blijft doen, daarna moet het weg. Als je antwoord “oneindig” is dan is het fout. Als je motivatie bij meerdere soorten gebruik past dan is ie fout. Als de motivatie speculatief is dan is ie fout. Als de motivatie neerkomt op “het is een optie in Teams” dan is ie fout.

Arnoud