Verantwoord hacken van beveiligingen is legaal

Tweakers in de bocht: het testteam van Tweakers haalt de biometrische USB-stick BioSlimDisk Signature volledig uit elkaar, en ontdekt hoe men de beveiliging voor de gek kan houden. Ze deden dat al eens eerder trouwens. Maar het gaat me deze keer om hoe men omging met de bevindingen:

De lezer zal begrijpen dat we wederom verrukt waren met het resultaat; weer een stick bezweken. Zoals de regels van responsible disclosure vereisen, hebben we uiteraard voor publicatie contact opgenomen met de leverancier. De Nederlandse importeur verwees ons direct door naar de fabrikant. Deze nam vanuit het hoofdkantoor in Singapore contact op.

De fabrikant wilde de hack wel erkennen, maar gaf direct aan dat Tweakers.net een prototype getest had, een prototype dat niet op de markt zal verschijnen. In de definitieve stick zouden extra beveiligingen zijn aangebracht die de door ons uitgevoerde hack zouden moeten voorkomen.

En zo hoort het. Het is in Nederland toegestaan om de beveiliging te testen van je eigen apparatuur. Er zijn uitzonderingen, zoals het aanpassen van regio-restricties of het omzeilen of uitschakelen van kopieerbeveiligingen. En andermans systeem hacken “om de beveiliging te testen” mag natuurlijk niet zonder toestemming.

De interessante vraag is natuurlijk, wat mag je met het resultaat? Je hebt natuurlijk recht op vrije meningsuiting, ook (juist!) voor maatschappelijk relevante zaken als een onveilig systeem. Vandaar dat zo vaak gepleit wordt voor full disclosure: publiceer alle details over beveiligingsfouten, zodat iedereen er rekening mee kan houden.

Een nadeel van full disclosure is dat ook kwaadwillenden meteen leren van de fouten, en er gebruik van kunnen maken terwijl de fabrikant nog bezig is met de reparatie. Dat pleit dan weer voor geheimhouding. Alleen, ervaringen uit het verleden leren dat niet alle leveranciers even snel aan de slag gaan met gemelde beveiligingsfouten. Full disclosure is voor een deel dan ook een reactie op deze praktijk: publicatie dwingt de leverancier zo snel mogelijk aan de slag te gaan en met een reparatie (bug fix) te komen.

Een tussenvorm is responsible disclosure: geef de leverancier of fabrikant een redelijke tijd om de fout te repareren, en houd de fout geheim zolang er uitzicht is op een snelle reparatie. Blijkt de leverancier onwillig of duurt het onredelijk lang om tot een oplossing te komen, dan publiceer je de fout zodat mensen in ieder geval weten dat het probleem bestaat, en ze een lapmiddel kunnen verzinnen.

Hoe dan ook, publicatie van zulke resultaten mag. Een dergelijke publicatie moet wel duidelijk gericht zijn op een wetenschappelijk of journalistiek doel, en rekening houden met de redelijke belangen van de fabrikant. De publicatie mag niet ontaarden in een recept of instructies om het systeem te kraken, want dat dient geen legitiem doel en is er vooral op gericht de fabrikant schade toe te brengen. En dat mag niet.

Kortom, doe het zoals Tweakers

Wat overigens helaas niet uitsluit dat je toch juridische problemen tegen kunt komen. Dat ondervond Fox-IT bij het testen van een serie beveiligde USB-sticks. De bedrijven wier producten slecht uit de tests kwamen, begonnen over “smaad” en “reputatieschade”, en dreigden met advocaten. De bedrijven in kwestie hadden het rapport trouwens nog niet gezien toen een van de wel succesvolle firma’s al met een juichend persbericht naar buiten kwam. Dat was inderdaad niet zo netjes. De bedrijven allemaal op de hoogte houden is dus wel belangrijk.

Arnoud

Nieuw op Iusmentis: Misbruik van een draadloos (Wifi) netwerk (in Beveiliging > Draadloos internetten @ iusmentis.com)

Draadloze netwerken zijn eenvoudiger te misbruiken dan traditionele, bedrade netwerken. Via wardriving is een draadloos 802.11 (“Wifi”) netwerk eenvoudig op te sporen, en als het netwerk onvoldoende beveiligd is, kan iedereen er gebruik van maken. De beheerder kan hierdoor schade lijden. Kan hij deze vergoed krijgen?

In deze paper gaat jurist Jaap Timmer in op het thuisgebruik van Wi-Fi en de gevaren die verbonden zijn aan draadloze netwerken waardoor misbruik van computersystemen kan ontstaan. Misbruik van het draadloze netwerk en eventueel daardoor van het computersysteem van een particulier veronderstelt dat er sprake is van schadelijk gedrag. Schadelijk gedrag veronderstelt op haar beurt weer “schade” en “slachtoffers”. Als deze veronderstellingen met betrekking tot misbruik van een draadloos netwerk blijken te kloppen, rijzen de vragen welke schade deze vormen veroorzaken en of de slachtoffers die computermisbruik ondervinden, op enigerlei wijze hun schade vergoed kunnen krijgen.
In de eerste plaats doet de vraag zich voor of op de dader een civielrechtelijke verplichting rust om de veroorzaakte schade te vergoeden. Een dergelijke verplichting bestaat op grond van artikel 6:162 BW voor de pleger van een onrechtmatige daad die schade heeft veroorzaakt. Om de dader daadwerkelijk te kunnen aanspreken, moet het slachtoffer over voldoende identificerende gegevens van de dader beschikken. Dit is zeker in het geval van computermisbruik door misbruik van een draadloos netwerk erg lastig.

Als de dader al aansprakelijk gesteld kan worden, is er dan nog plaats voor eigen schuld aan de zijde van het slachtoffer die heeft nagelaten gebruik te maken van bepaalde beveiligingsmogelijkheden door bijvoorbeeld encryptie? Wellicht zijn er nog alternatieve wegen om tot vergoeding van de schade te komen en misschien is het onder omstandigheden mogelijk de Internet Service Provider (ISP) voor de schade aansprakelijk te stellen.

Lees verder in Misbruik van een draadloos (Wifi) netwerk (in Beveiliging > Draadloos internetten @ iusmentis.com).

Arnoud

AIVD mag stofzuigeren naar persoonsgegevens (via Netkwesties)

Frank Kuitenbrouwer vertelt een mooie parabel over de AIVD:

Er was eens een klooster dat werd verlamd door een sluipend conflict onder de monniken waar de abt maar geen vinger achter kon krijgen. Ten einde raad riep hij de hulp in van een bevriende statisticus. Deze posteerde een waarnemer in de kloostergang voor de refter. Deze moest alleen maar turven wanneer de monniken kwamen en gingen, wie bij wie aanschoof, enzovoorts. Zonder dat er een naam aan te pas kwam liet de expert zijn analyse los op deze onschuldige stromingsgegevens met als resultaat dat de abt de aanstokers van de ruzie kon ontmaskeren.

Als het aan wetsvoorstel 30553 ligt, krijgt de AIVD straks namelijk de bevoegdheid om onbeperkt verkeers- en persoonsgegevens van providers op te vragen:

De diensten zijn bevoegd zich te wenden tot een aanbieder van een communicatiedienst met het verzoek gegevens te verstrekken over een gebruiker en over het communicatieverkeer dat met betrekking tot die gebruiker voor of op het tijdstip van het verzoek heeft plaatsgevonden dan wel na dat tijdstip zal plaatsvinden.

Lees verder in de column van Frank Kuitenbrouwer in Netkwesties.

Arnoud

“Comcast saboteert BitTorrent-verkeer”

De Amerikaanse provider Comcast nam wel een heel aparte maatregel om ongewenst Bittorrent-verkeer tegen te gaan, meldt Tweakers. Een klant merkte dat zijn Bittorrent-verkeer wel erg traag ging, en ging op onderzoek uit:

In twee van de drie gevallen mislukte de overdracht, in het derde geval begon deze pas na tien minuten. Toen de onderzoekers nagingen waarom het misging, bleek dat de sessie werd gesloten doordat beide computers een zogenaamd ‘reset’-packet ontvingen, een verzoek om de communicatie te staken. Het afzendadres was dat van de andere computer. Uit de netwerklogs van de computers bleek echter dat zij deze packets niet hadden verzonden. De conclusie was dat ze ergens in het netwerk van Comcast waren toegevoegd.

Ars Technica dook er dieper in, en vond dit citaat uit de New York Times:

Another Comcast executive told the New York Times that the company “occasionally” delays P2P traffic, “postponing” it in some cases. His rather clumsy analogy was that of getting a busy signal when making a phone call and eventually getting through after several attempts. “It will get there eventually,” is the takeaway message.

Alleen, het gaat hier niet om afknijpen of vertragen. Dat men Bittorrent (P2P)-verkeer minder prioriteit geeft, zou tot daar aan toe zijn. Bij een grote download doen tien minuten er niet echt toe. Dan liever mijn mailtjes en chatboodschappen (en de pingtijd van mijn online games) wat sneller.

Wat Comcast doet, is echter het opzettelijk sturen van “reset” packets. Dat is een speciaal soort IP-pakket, dat wordt gestuurd om een verbinding dicht te doen. Inderdaad, dat pakketje zorgt voor die cryptische “Connection reset by peer” boodschap.

Is dit nou strafbaar? Je zou het kunnen zien als het veroorzaken van een “stoornis in de gang of in de werking van werk voor telecommunicatie”, en dat is strafbaar als netwerkvandalisme (art. 161sexies Strafrecht). Maar ik verwacht niet dat de politie snel prioriteit zal geven aan een actie als deze.

Wel kun je je afvragen of Comcast zo wanprestatie pleegt: zij schrijft in haar voorwaarden immers

Our customers enjoy unfettered access to all the content, services, and applications that the Internet has to offer. We respect our customers’ privacy and we don’t monitor specific customer activities on the Internet or track individual online behavior such as which Web sites they visit.

Als je onbeperkte toegang belooft, en vervolgens opzettelijk dingen gaat frustreren, houd je je niet aan jouw kant van het contract. De klant kan dan schadevergoeding eisen.

Arnoud

Geautomatiseerde diefstal van creditcards

Het stelen van financiële informatie is een professionele activiteit geworden. Waar we twintig jaar geleden hooguit bang moesten zijn voor een uit de prullenbak gevist creditcard-bonnetje, zijn nu complete netwerken met geinfecteerde PC’s te huur. Dat gebeurt met Trojaans paard-software zoals Gozi, volgens CorCom Security Analysing een van de meest complexe en lastig te detecteren Trojans aller tijden. CIO magazine beschrijft in een uitgebreid artikel hoe Gozi ingezet wordt om op grote schaal datadiefstal te plegen.

Subscribers could log in with their assigned user name and password any time during the 30-day project. They’d be met with a screen that told them which of their bots was currently active, and a side bar of management options. For example, they could pull down the latest drops — data deposits that the Gozi-infected machines they subscribed to sent to the servers, like the 3.3 GB one Jackson had found.

A project was like an investment portfolio. Individual Gozi-infected machines were like stocks and subscribers bought a group of them, betting they could gain enough personal information from their portfolio of infected machines to make a profit, mostly by turning around and selling credentials on the black market. (In some cases, subscribers would use a few of the credentials themselves).

Mocht u Russisch spreken, dan komt u in aanmerking voor een gratis proefrit.

Lees verder in Who’s Stealing Your Passwords? Global Hackers Create a New Online Crime Economy bij CIO Magazine.

Via Schneier on Security.

Arnoud

Gesprekken met mobiele GSM telefoons zijn nooit anoniem (via Corcom)

CorCom Security Analysing blogt zeer uitgebreid over hoe gebruikers van GSM telefoons op te sporen zijn, en meteen ook maar hoe eenvoudig elk gesprek af te luisteren is.

Alle gesprekken die gevoerd zijn van of naar een bepaald toestel zijn gemakkelijk met elkaar in verband te brengen. Alle gesprekken die gevoerd zijn van of naar een bepaald nummer (prepaid of niet) zijn makkelijk met elkaar in verband te brengen. Ook alle gesprekken die gevoerd zijn van of naar een telefoon zijn in verband te brengen met alle andere gesprekken die ooit gevoerd zijn van of naar nummers van SIM-kaarten die ooit in die telefoon gezeten hebben, en met alle gesprekken op telefoons waar die kaarten dan weer in gezeten hebben, en naar alle nummers van SIM-kaarten enz.

Arnoud

Wie deze grappig vindt, is een nerd

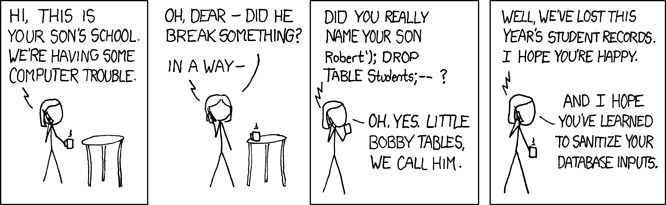
Zoals altijd briljant maar wel voor een gespecialiseerd publiek: de nieuwe xkcd van Randall Munroe.

En nee, een dergelijke voornaam krijg je in Nederland er niet door voor je kind. Maar het is wel het probleem van de instantie met de databank als de spelling van je naam niet in hun systeem past, of erger nog daar gekke dingen doet.

Arnoud

Engelse wet kan verdachte dwingen om data te decrypten

In Groot-Brittannië is het sinds kort verplicht om gegevens onversleuteld te overhandigen aan de autoriteiten. Indien nodig moeten medewerking worden verleend aan het ontsleutelen van de gegevens, zo melden onder andere Security.nl en Tweakers.

Bedrijven en individuen die een ‘Section 49’-dwangbevel krijgen, zijn verplicht de decryptiesleutels te overhandigen of de voor onderzoek gewenste gegevens in plaintext te overhandigen. De Britse rechtshandhaving ziet zich naar eigen zeggen steeds vaker geconfronteerd met versleutelde data, wat de voortgang van onderzoeken belemmert. … Weigering om aan ‘Section 49’ te voldoen kan een gevangenisstraf van twee jaar opleveren of, als het onderzoek de staatsveiligheid betreft, zelfs vijf jaar.

Zo heel nieuw is dit niet, al is de Engelse wet wel relatief streng. Bij ons geldt al jaren een dergelijke verplichting om wachtwoorden aan de politie te geven. Artikel 125k Wetboek van Strafvordering bepaalt:

1. Voor zover het belang van het onderzoek dit bepaaldelijk vordert, kan indien toepassing is gegeven aan artikel 125i of artikel 125j tot degeen van wie redelijkerwijs kan worden vermoed dat hij kennis draagt van de wijze van beveiliging van een geautomatiseerd werk, het bevel worden gericht toegang te verschaffen tot de aanwezige geautomatiseerde werken of delen daarvan. Degeen tot wie het bevel is gericht, dient desgevraagd hieraan gevolg te geven door de kennis omtrent de beveiliging ter beschikking te stellen.
2. Het eerste lid is van overeenkomstige toepassing indien in een geautomatiseerd werk versleutelde gegevens worden aangetroffen. Het bevel richt zich tot degeen van wie redelijkerwijs kan worden vermoed dat hij kennis draagt van de wijze van versleuteling van deze gegevens.

Een uitzondering is wel lid 3: een bevel tot afgifte van sleutels of andere informatie over de beveiliging mag niet worden gegeven aan de verdachte.

Hoe waardevol zo’n beval in de praktijk zal zijn, moet nog blijken. Ten eerste, waarom zou iemand zijn wachtwoord afgeven als hij daardoor bewijs onthult van een misdrijf dat hij gepleegd heeft? Dan liever de cel in voor het niet afgeven van het wachtwoord.

Ten tweede zijn er genoeg technische oplossingen om het afgeven van zo’n wachtwoord zinloos te maken. Het bekendste voorbeeld is de plausible deniability van harddisk-encryptiesoftware Truecrypt. Met deze software kun je een hele partitie op de harde schijf versleutelen. Het bijzondere is dat je in zo’n versleutelde partitie een tweede partitie kunt opnemen die met een aparte sleutel versleuteld is. Alleen: zonder die aparte tweede sleutel is die tweede partitie niet terug te vinden. Hiermee kan de eigenaar van de harde schijf dus desgevraagd de eerste sleutel afgeven, waarna relatief onschuldige gegevens ontsleuteld worden, zonder dat de “echte” gegevens zichtbaar worden.

Arnoud

Hack uw concurrent – mag dat?

Voor bedrijven die hun concurrenten online te pakken willen nemen zijn er dan ook genoeg mogelijkheden, meldt Security.NL.

Wat te denken van het spammen van de concurrent z’n blog, zodat zoekmachines het blog slecht indexeren. Ervoor zorgen dat “sociale media” de URL van de concurrent bannen. Het kopiëren van RSS content en dan snel zelf online plaatsen, het gebruik van 301 redirects, DoS-aanvallen, clickfraude, AdSense misbruik en het manipuleren van de rating binnen zoekmachines.

In de VS is wetgeving om misbruik tegen te gaan, aldus het artikel. En in Nederland? Sommige voorbeelden zijn evident computercriminaliteit, dus daar ga ik niet op in. De moeilijke gevallen:

Spammen namens de concurrent<BR/> Al langer bekend in e-mail (de joe job) maar kennelijk nu ook op websites. Spam alle mogelijke forums vol, zogenaamd uit naam van je concurrent en met links naar diens site. Zo maak je een hoop mensen boos – op die concurrent. En met een beetje geluk ziet Google zijn site nu ineens voor een spamvertised site aan en gaat ‘ie lager in de index.

Een aanverwante truc is de site van de concurrent te spammen op sociale sites als Digg, Reddit of NUjij. Als dat te vaak gebeurt, wordt deze door de site geblokkeerd en kan niemand meer artikelen van die site nomineren.

Dit is waarschijnlijk te zien als valsheid in geschrifte (art. 225 Wetboek van Strafrecht):

het valselijk opmaken of vervalsen van een geschrift dat bestemd is om tot bewijs van enig feit te dienen, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken

Een elektronisch document is ook een “geschrift”. Andermans naam invullen is “valselijk opmaken” van het geschrift. En de bedoeling daarvan is de hele wereld te laten denken dat die ander het heeft geschreven.

Je zou ook kunnen denken aan oplichting (art. 326 Wetboek van Strafrecht):

met het oogmerk om zich of een ander wederrechtelijk te bevoordelen,
– hetzij door het aannemen van een valse naam of van een valse hoedanigheid,
– hetzij door listige kunstgrepen,
– hetzij door een samenweefsel van verdichtsels,
iemand beweegt tot de afgifte van enig goed, tot het ter beschikking stellen van gegevens met geldswaarde in het handelsverkeer, tot het aangaan van een schuld of tot het teniet doen van een inschuld

Alleen is dan de vraag wie er wordt aangezet tot het afgeven van die goederen of dat geld. En wat wordt er afgegeven?

De site-beheerder (of de stemmende gebruikers) kunnen misschien nog betogen dat ze bedrogen zijn (art. 3:44 Burgerlijk Wetboek):

het iemand aanzetten tot een rechtshandeling door enige opzettelijk daartoe gedane onjuiste mededeling, door het opzettelijk daartoe verzwijgen van enig feit dat de verzwijger verplicht was mede te delen, of door een andere kunstgreep.

Maar dat is geen strafbaar feit! Het is een reden om een overeenkomst (contract) te kunnen vernietigen. Hiermee kan de site bijvoorbeeld een gebruikersaccount opheffen als blijkt dat de gebruiker een valse naam heeft ingevuld. Jezelf registreren bij een site is tenslotte een overeenkomst, inclusief gebruiksvoorwaardenf waar je mee akkoord moet gaan.

Als bij zo’n actie de merknaam van het bedrijf wordt gebruikt, is dat soms te zien als merkinbreuk: afbreuk doen aan de reputatie van het merk.

Duplicaat content
Zoekmachines zijn allergisch voor gedupliceerde content. Met allerlei algoritmes worden pagina’s herkend die te veel op elkaar lijken, zodat alleen het ‘origineel’ getoond wordt bij de zoekresultaten. Maar ja, wat is het origineel? Precies, en daar kun je misbruik van maken: kopieer de site van je concurrent een paar keer, zorg dat de kopie aandacht krijgt, en daar gaat het origineel.

Inbreuk op auteursrecht. Duh.

Adsense sabotage
Google’s Adsense programma is berucht hypergevoelig als het gaat om klikfraude. Klik te vaak op de advertenties op je eigen site, en hop je ligt er uit. De mogelijkheden voor misbruik bij de site van de concurrent laat zich raden. Vooral omdat Google niet in discussie gaat over uitsluiting wegens fraude.

Dit is de lastigste. In principe is er niets mis met veel klikken op een advertentie. Maar hier is het doel natuurlijk niet netjes: je wilt een inkomstenbron van je concurrent saboteren. Dat lijkt me juridisch niet in de haak, al zou ik zo gauw geen wetsartikel weten. Gelukkig hebben we in Nederland dan altijd nog het grote kapstokartikel: strijd met hetgeen volgens ongeschreven recht in het maatschappelijk verkeer betaamt (6:162 BW).

Arnoud