Microsoft verwijdert Tor-software in strijd tegen botnet, mag dat?

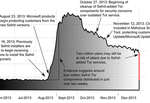
microsoft-botnet-tor-sefnit-bestrijdingOm het Sefnit-botnet tegen te houden, heeft Microsoft op zo’n twee miljoen computers de anonimiteitssoftware Tor verwijderd, zo las ik bij Daily Dot (via). Sefnit communiceerde via het Tor-netwerk waarmee een hoog niveau van anonimiteit kan worden behaald. Toen Microsoft dit doorhad, was het een kwestie van de Tor software toevoegen aan de detectie van haar Safety Scanner en zien hoe het aantal installaties achteruit ging. Maar mag dat?

De reden dat Tor wordt verwijderd, is omdat oude versies daarvan lek blijken te zijn, en daardoor eenvoudig te infecteren door het botnet. Zo te lezen worden enkel die oude versies geraakt, wie een recente versie van Tor heeft, zou nergens last van moeten hebben.

In Nederland hebben we het concept zaakwaarneming: “Het zich willens en wetens en op redelijke grond inlaten met de behartiging van eens anders belang” zonder daartoe bevoegd te zijn, artikel 6:198 BW. Het standaardvoorbeeld is bij de afwezige buren het overkokende pannetje melk van het gas halen, waarbij het zelfs toegestaan is de achterdeur te forceren. Maar het principe geldt voor alle soorten handelingen, dus er is geen principiële reden waarom het niet zou gelden op computers of internet.

Wel geldt er een noodzakelijkheidsvereiste en een proportionaliteitsvereiste. Je moet niet anders kunnen, dus de buren moeten écht met vakantie zijn en er moet niemand zijn die snel de sleutel kan pakken. En je mag niet verder gaan dan nodig om direct de situatie op te lossen; het huis voorzien van brandmelders en blusinstallatie gaat te ver en is dus geen zaakwaarneming.

In 2010 verwijderde de politie de Bredolab-botnetsoftware van geïnfecteerde computers, na toegang te hebben gekregen tot command&control servers daarvan. Ook daar kon ik niets anders bedenken dan zaakwaarneming om dit te rechtvaardigen.

Microsoft zou wellicht nog kunnen zeggen dat zij via de EULA van Safety Scanner het recht heeft dit te doen. Die zegt immers

The software will check for and remove certain high severity malicious software (“Malware”) stored on your device when you select this action. …
The software will only remove or disable low to medium severity Potentially Unwanted Software if you agree.

Maar is dat genoeg? We hebben immers een cookiewet die expliciete toestemming eist (oftewel niet slechts in een EULA of privacyverklaring opgeëist) voordat je gegevens mag opslaan of uitlezen via een netwerk. Oh, hee, dat is wel apart: het verwijderen van gegevens staat daar niet bij. Dan val je terug op de algemene regel dat er een grond moet zijn, en een EULA kan op zich best een grond geven om acties op een computer uit te voeren.

Dus hm. Het lijkt te mogen, zeker gezien die EULA. Maar toch voelt het als erg vérgaand. Zeker als (wat me niet duidelijk is) het om Tor als zodanig gaat, in plaats van enkel om geïnfecteerde versies van Tor. Het verwijderen van geïnfecteerde software vind ik minder ernstig dan het verwijderen van infecteerbare software.

Update: in de comments wordt gemeld dat het hier enkel ging om Tor-installaties die meegekomen waren met de Sefnit-malware. Andere versies (en waarschijnlijk zelfs de betreffende versie als deze anderszins geinstalleerd was) werden met rust gelaten.

Arnoud
Mijn router heeft een backdoor, mag ik mijn geld terug?

ziggo-modem-wifi.jpgEen lezer vroeg me:

Ik las op Tweakers dat mijn oude router een backdoor bevat. Dat is natuurlijk niet wat ik mocht verwachten, dus kan ik nu bij de winkel mijn geld terug vragen?

Een product zoals een router moet aan de redelijkerwijs gewekte verwachtingen voldoen. Dat heet de conformiteitseis, soms ook wel de wettelijke garantie genoemd.

Een router die niet routeert, is niet conform de verwachtingen. Die mag dus terug, en de winkel moet deze herstellen of een vervangend product geven. En lukt dat niet, dan heb je recht op je geld terug.

Maar niet elke verrassing bij het product is een conformiteitsgebrek. Zo hadden we ooit de discussie over IPv6 versus conformiteit in de context van netneutraliteit; die zou je ook hier kunnen voeren. Mag je anno 2014 van een router verwachten dat hij een IPv6-netwerk aan kan? Natuurlijk, als het op de doos staat dan moet hij dat doen. Maar als er niet over v4 of v6 gesproken wordt, wat mag je dan verwachten?

Je moet dan gaan kijken naar wat de stand der techniek is, wat gebruikelijk is in de markt, oftewel wat de redelijke verwachting mocht zijn bij dit soort producten. Prijs en doelgroep tellen mee. Een simpel routertje van €10 zal minder kunnen dan een topmodel van een als innovatief bekendstaand bedrijf. En bij dat simpele routertje mag je dan ook eerder storingen of problemen verwachten.

Onbedoelde backdoors zou ik in eerste instantie niet meteen als conformiteitsgebrek zien. Fouten worden overal gemaakt, en zeker bij IT-producten. Het is bekend dat dat kan gebeuren, en dat weegt mee bij het bepalen van de verwachtingen.

Een opzettelijk ingebouwde backdoor wordt een ander verhaal. Daarmee introduceert de fabrikant opzettelijk een beveiligingslek of kwetsbaarheid, en dat kan toch niet de bedoeling zijn. Maar bewijzen dat de backdoor opzettelijk ingebouwd was, lijkt me niet echt haalbaar.

Arnoud

Mag een reparateur zomaar rondkijken in de bestanden op je pc?

Een lezer vroeg me:

Is het een reparateur van een pc toegestaan om in de bestanden op de pc rond te snuffelen? Er kan vertrouwelijke of zelfs beursgevoelige informatie op staan. Maar reparateurs vinden af en toe ook ranzige inhoud die aan de politie wordt gerapporteerd. Dat is dus kennelijk wel toegestaan. Waar liggen de grenzen?

Als je een PC ter reparatie aanbiedt, dan is het logisch dat de reparateur kennis neemt van bepaalde informatie of onderdelen als dat relevant is voor de inhoud.

De wet noemt hier geen expliciete grenzen. De enige relevante grens die ik kan bedenken, is die van de zorgplicht die je in acht moet nemen. In de wet staat dat je moet werken als een goed opdrachtnemer. Een goed opdrachtnemer respecteert de privacy van zijn klant, dus die gaat niet snuffelen in bestanden en kopieert ook geen foto’s uit de map c:\documenten\privé\mijnvrouw\naakt.

Toch kan het gebeuren dat je als opdrachtnemer dingen tegenkomt, bv. omdat ze op het bureaublad staan waar je ze niet kunt missen, of omdat je tijdens bestandsherstel de inhoud langs ziet komen. Daar is dan weinig aan te doen. Wel moet je dan geheimhouding betrachten over wat je ziet.

Zie je iets strafbaars, dan mag je daar aangifte van doen. Dat staat los van die zorgplicht, het recht aangifte te doen als je kennis hebt van een strafbaar feit bestaat altijd.

Aangifte is niet verplicht, behalve bij een beperkte set misdrijven die je zelden tegen zult komen bij pc-herstel. Als reparateur kun je er dus voor kiezen om niets te doen met strafbaar materiaal dat je aantreft. Maar besluit je wel aangifte te doen, dan is er niets dat je tegenhoudt.

Arnoud

Hoe gaat de rechter om met bewijs waarvan het origineel kwijt is?

harde-schijf-harddisk-image-bits-bytes.pngEen lezer vroeg me:

Bij forensisch onderzoek wordt altijd eerst een forensische kopie van het digitale bewijsmateriaal gemaakt. Maar wat nu als de originele datadrager fysiek verloren is gegaan? Hoewel er vaak nog wel dingen terug te halen zijn, kan het goed zijn dat niet meer onomstotelijk te is bewijzen dat origineel en kopie 100% identiek zijn.

De term “bewijs” kennen we uit de wetenschap. Als iets bewezen is, dan is het zo. Daar kan geen twijfel over zijn; wie het wil verifiëren kan zijn gang gaan want een wetenschappelijke stelling moet falsifieerbaar zijn. Ik werd vroeger aan de TU doodgegooid met discussies over dat je van software kunt bewijzen dat deze foutloos is. Of dat kan, weet ik nog steeds niet, maar ik heb er wel een onbedwingbare neiging aan overgehouden om bij elke IT-gerelateerde kwestie te gaan zoeken naar foutjes, afwijkende situaties, uitzonderingen en bijzondere gevallen.

Het recht is echter geen wetenschap en hanteert dan ook niet die wetenschappelijke definitie. Iets bewijzen in het recht komt neer op de rechter mee laten gaan in jouw standpunt, meer niet. Hij moet er redelijkerwijs van overtuigd zijn dat je gelijk hebt.

Of nou ja, in het civiele recht – wat wij hier meestal bespreken. Dus wanneer is er sprake van een contract, wanneer is er schade aangericht, wie is aansprakelijk voor welke handeling, etcetera. In het strafrecht (foei je gaat de cel in als je dat doet) geldt een strengere regel: wettig en overtuigend bewijs. De rechter moet ervan overtuigd zijn dat de verdachte schuldig is, er mag geen redelijke twijfel meer zijn.

De wet eist nergens dat bewijs volgens de hoogste normen van forensisch onderzoek wordt geleverd. Bewijs wordt niet op voorhand uitgesloten omdat het elektronisch is of dat NFI normen niet gevolgd zijn. (Overigens is er geen NFI norm over onderzoek aan harde schijven.) De rechter bekijkt en beoordeelt wat hem wordt voorgelegd, en of het nu op een bierviltje staat of op een CD-ROM zal hem in principe worst wezen.

Bij ICT-zaken zal het vrijwel altijd aankomen op verklaringen of rapporten van deskundigen. Die deskundige kan bijvoorbeeld een PC onderzoeken en op basis daarvan zijn conclusies trekken op basis waarvan de rechter zich kan laten overtuigen. Een naar forensische normen correct uitgevoerd onderzoek is niet eenvoudig van tafel te krijgen, en dat is natuurlijk een belangrijk stuk meerwaarde.

Maar het gaat bij bewijs niet alleen om de technische sporen. Minstens zo belangrijk is de vraag wat deze in context betekenen. Rechters kijken dan ook altijd naar zaken zoals: wat voor soort acties zijn er vanaf de PC of het netwerk in kwestie gepleegd, had de verdachte daar iets bij te winnen en past het bij wat we nog meer van de verdachte weten?

Zo riep een verdachte in een oplichtingszaak dat een hacker (ja sorry, zo noemen ze dat in de rechtspraak) vanaf zijn PC de betreffende spullen op Marktplaats.nl had aangeboden. Terecht gelooft de rechter daar geen bal van: waarom zou die hacker dat doen, laat staan onder vermelding van het bankrekeningnummer van de verdachte? En waarom stortte de verdachte het geld niet terug als hij niet zou weten waar dat vandaan kwam?

In een andere, m.i. bijzonder kwalijke zaak werden op een PC versleutelde kinderporno-bestanden aangetroffen. Het leek de rechtbank duidelijk dat hier geen derde bezig was geweest. Waarom zou die a) kinderporno uploaden naar die PC b) dat encrypten met een wachtwoord dat bestond uit sigarettenmerk en geboortejaar van de verdachte en dan c) het icoon van het encryptieprogramma (Privacy Master) op de desktop zetten waar de verdachte het meteen zou zien? Los van het feit dat geen sporen van computerinbraak waren aangetroffen. Het verweer dat het dan misschien de dertienjarige zoon(!) van de verdachte zou zijn geweest, werd eveneens niet aanvaard.

Afijn. Sorry, dit was even een stokpaardje waar ik wat over kwijt moest. Maar het is wel relevant voor het antwoord: in een geval waarin de bron verloren is, zal de rechter dus niet automatisch zeggen “sorry, het bewijs is onverifieerbaar en doet dus niet meer mee”. Hij zal kijken naar de omstandigheden, de redenen voor vernietiging, de zorgvuldigheid van het onderzoek, de reputatie van de onderzoeker en hoe het bewijs past in het overige bewijs dat is overlegd.

Arnoud

Van school gestuurd vanwege een DDoS-aanval, kan dat?

Kun je van school worden gestuurd als je een DDoS-aanval hebt uitgevoerd? Een minderjarige leerling op een ROC zag zich met die sanctie geconfronteerd nadat zijn school stevig onder dienstontzeggingsvuur was gekomen. En dat ondanks zijn medewerking aan het onderzoek en het feit dat hij alleen maar geïnteresseerd was in hoe goed de school hiertegen beveiligd zou zijn.
Vanaf september begonnen diverse DDoS-aanvallen op het netwerk van ROC West Brabant, waar de jongen een opleiding volgde. Na onderzoek werd de leerling uitgenodigd voor een gesprek (waarom is me onduidelijk) en in dat gesprek bekende hij een korte aanval te hebben uitgevoerd, maar niet álle aanvallen. Hij liet zijn laptop onderzoeken en daarop werden sporen gevonden van twee DDoS-aanvallen.

Na aangifte werd de jongen een nachtje op het bureau gehouden, want men vond de aanval kennelijk sterk genoeg om artikel 161septies Strafrecht in te zetten. Dat voelt wat pittig, immers dat artikel gaat over “gemeen gevaar” oftewel grote storingen. Bedoeld voor ‘gewoon’een DDoS aanval is artikel 138b Strafrecht, dat maximaal een jaar cel oplevert.

De school ging vervolgens over tot schorsing in afwachting van definitieve verwijdering, waarop de ouders bezwaar maakten. Dat bezwaar had geen succes, waarop de moeder naar de rechter stapte.

Een rechter mag een besluit van een school niet zomaar overdoen. Hij mag slechts ‘marginaal toetsen’, oftewel kijken of de school in redelijkheid tot dat besluit had kunnen komen. In het vonnis (via) gaat de rechter echter best wel ver met die marginale toetsing.

De scholier had een account op een website waar je DDoS-aanvallen kunt laten uitvoeren. Eh, oké. De logs uit dat account laten drie aanvallen zien op het ROC-netwerk. Zijn verweer: hij heeft een website voor zijn bedrijf, en had dat account genomen om te testen dat zijn site tegen DDoS-aanvallen bestand was. Eh, okéé. En toen het nieuws over de DDoS tegen zijn school verscheen, raakte hij geïnteresseerd of de school beter beschermd zou zijn dan zijn eigen site, vandaar. Ehh, okéééé.

Er was geen bewijs voorhanden dat de jongen achter de ‘grote’ aanvallen zaten. Sterker nog, eentje daarvan vond plaats tijdens dat gesprek met de schooldirectie. Plus, hij werkte mee aan het onderzoek.

Niet aannemelijk is geworden dat [naam zoon] anders dan uitsluitend vanwege pure interesse is overgegaan tot een DDos-aanval op het netwerk van gedaagde. Hij heeft de aanval gestopt zodra hij zag dat de aanval het netwerk vertraagde. Dat de school van zijn handelingen enige schade heeft ondervonden, is niet komen vast te staan.

Daar komt bij dat de school hem in eerste instantie na het onderzoek geen sancties oplegde. Pas nadat de IT-leverancier aangifte deed en de jongen werd gearresteerd, werd tot schorsing en (dreigende) verwijdering) overgegaan. Dat is een beetje laat; het wekt de indruk dat je de actie niet zo erg vindt en pas na de ophef (en publiciteit?) stevig je spierballen wilt laten zien. En dát is niet zoals het hoort.

De school had dus in redelijkheid niet tot het besluit kunnen komen de jongen van school te sturen. Daarom wordt de school veroordeeld hem per direct weer toe te laten.

Mooi zo. Ik erger me al geruime tijden aan de neiging bij scholen (en werkgevers) om ICT-gerelateerde incidenten véél strenger te behandelen dan andere incidenten. De krant lezen op je werk? Henk, leg die krant weg. Zitten Nu.nl-en op je werk? Ontslag op staande voet wegens misbruik bedrijfsmiddelen, overtreding ICT-reglement en op kosten jagen van de werkgever. Dat werk. Ook bij scholen. Doe je het schoolhek op slot met een stevig fietsslot, heel grappig, ga maar een week papiertjes prikken. Pleeg je een ddos, van school gestuurd en aangifte. Is dat “ik snap ict niet dús het is gevaarlijk”?

Arnoud

Wanneer is rondkijken op iemands pc (mét toestemming) alsnog strafbaar?

teamviewerEen lezer vroeg me:

Een kennis vroeg me laatst om op afstand op zijn PC in te loggen om hem zo te helpen met een probleempje. Tijdens het oplossen daarvan klikte ik ook een paar mapjes aan die misschien niet direct relevant waren, waarop hij me direct beschuldigde van computervredebreuk. Klopt dat? Hij heeft me toch toestemming gegeven om zijn pc binnen te gaan?

Toestemming is geen binair begrip maar moet je in een context zien. Die toestemming wordt verleend voor een bepaald doel, een bepaalde context, en daar moet je dan binnen blijven. In dit geval was het doel dus “het probleempje oplossen”, en het gebruik van die computer moet dus binnen dat doel gerechtvaardigd zijn.

Het is goed mogelijk dat je bij het zoeken naar de oplossing dingen tegenkomt die niet relevant zijn. Je wilt een configuratiebestand aanpassen en je ziet in de Verkenner een mapje met expliciete titel. Of je draait een backup en je ziet bestandsnamen langskomen die iets onthullen dat niet van belang is. Dat kan, en dat is natuurlijk niet strafbaar om te zien. Daar kon je niets aan doen.

Ga je echter zelf op zoek naar zulke dingen, dan treed je buiten de grenzen van de verleende toestemming. En bij deze vraagsteller blijft zó zorgvuldig in het midden waarom hij die mapjes aanklikte (een muis die uitschoot, of nieuwsgierigheid?) dat ik daar toch héél ernstig opgetrokken wenkbrauwen van krijg.

Dan is goed verdedigbaar dat je strafbaar bent: je bent dan ‘wederrechtelijk’ (want zonder recht) ergens gegaan waar je niet mocht zijn. Hooguit kun je je afvragen of er sprake was van ‘binnendringen’, wat het eigenlijk vereiste is bij computervredebreuk. Je bént al binnen in die pc immers, dus wat ‘dring’ je dan nog? In ieder geval voelt het nogal zwaar om gelijk met het strafrecht aan te komen.

Is het eigenlijk mogelijk om met zulke remote access tools beperkte toegang te geven? Dus wél bij de configuratie van Firefox maar niet bij Mijn Documenten of andere plekken waar ik iemand niet wil hebben?

Arnoud

Is een stiekeme geluidsopname bruikbaar als bewijs?

Een lezer vroeg me:

Mag je telefoongesprekken (of gewone gesprekken) opnemen zonder de wederpartij dat te zeggen? En zijn zulke opnames dan bruikbaar als bewijs?

Ja en ja.

Het Wetboek van strafrecht verbiedt het opnemen van gesprekken (telefonisch of mondeling gevoerd) als je daar geen deelnemer aan bent. Dat betekent dus dat wie wél deelnemer is, niet in strijd met dit verbod handelt. Publiceren van die opname zal vaak wel een schending van de privacy van de wederpartij opleveren, dus daar zul je een fors nieuwsbelang voor moeten hebben.

Een bedrijf dat structureel telefoongesprekken opneemt en opslaat, verwerkt daarmee persoonsgegevens van zijn klanten. Dergelijke verwerkingen kunnen gerechtvaardigd zijn: bewijs vergaren van contractsluiting is een legitiem doel, net als zorgen dat je klantenservice goed gaat. Maar men moet dat dan wél melden op grond van de Wbp, vandaar al die “dit gesprek kan worden opgenomen” meldingen bij grote callcenters. Hoewel het dan overigens weer niet de bedoeling is dat een opname met een klant nog jarenlang op de opleidingsafdeling rondzwerft als voorbeeld hoe het wel of niet moet.

Een privépersoon die voor zichzelf structureel gesprekken opneemt, verwerkt ook persoonsgegevens maar er is een uitzondering in de privacywet voor “uitsluitend persoonlijke en huishoudelijke doeleinden”, en ik meen dat je zulke privéopnames daar wel onder kunt rekenen. Dus ook onder de Wbp hoef je je privéopnames niet te melden.

Gebruik als bewijs naar de wederpartij is natuurlijk toegestaan. Maar gebruik bij de rechter, daar voelen mensen nog wel eens wat aarzeling. Uit de rechtspraak die ik ken, kan ik daarvoor geen rechtvaardiging halen. Bewijs in rechtszaken tussen burgers onderling is eigenlijk zelden tot nooit onrechtmatig. Ook niet bij privacyschendingen. De Hoge Raad oordeelde al in 1987 dat voor uitsluiting van bewijs sprake moet zijn van een “rechtens ontoelaatbare inbreuk op de privacy, zulks op basis van bijkomende omstandigheden die deze conclusie rechtvaardigen”. Oftewel: een inbreuk op zich is niet genoeg, het moet wel een hele erge zijn.

Veelal zal het gaan om zakelijke gesprekken, daarbij kunnen immers conflicten ontstaan waarbij je wilt bewijzen dat er iets wel of niet is gezegd. En in zulke gesprekken is het privacybelang toch een stuk kleiner. In deze zaak ging het om gesprekken tussen een werkgever en werknemer die bij deze rechter stonden toen de werknemer ontslagen werd. De werknemer had de gesprekken stiekem opgenomen en zelfs ontkend toen de manager in kwestie vroeg of er iets werd opgenomen. Geen probleem:

De gesprekken met [werknemer] heeft [naam 1] gevoerd in zijn hoedanigheid als directeur van NAM, als werkgever van [verweerder], waarbij deze gesprekken in overwegende mate een zakelijk karaker hadden. Het enkele feit dat [naam 1] er niet bedacht op hoefde te zijn dat zijn gesprekken met [werknemer] zouden worden opgenomen – zeker niet nadat hij [werknemer] daarnaar had gevraagd en deze dit ontkende – leidt niet tot de conclusie dat sprake is van een rechtens ontoelaatbare inbreuk op de privacy. Wel acht de kantonrechter dit een omstandigheid die bij de beoordeling van het goed werknemerschap in het kader van toepassing van de kantonrechtersformule aan de orde kan komen.

Het kan dus wel “niet goed werknemerschap” zijn, oftewel in die specifieke verhouding kan het tegen je werken als je stiekeme dingen doet. Dit omdat je als werknemer en werkgever goed – netjes – naar elkaar moet zijn. In de relatie klant/leverancier moet je redelijk naar elkaar zijn, maar ik vind niet dat dat hetzelfde is als de eis van goed werknemer/-geverschap. Dus in die relatie lijkt het me veel lastiger om te zeggen, misschien mag het dan wel maar ik ga het tóch tegen je laten werken.

Ik neem eigenlijk standaard mijn gesprekken op, en snap eigenlijk niet waarom anderen dat nou niet doen. Het scheelt zó veel discussie als je gewoon de opname kunt terugluisteren. Of mis ik iets?

Arnoud

De nieuwe veiligheidsregels van de banken

bank-inloggen.pngEen lezer vroeg me:

De banken hebben nieuwe regels voor internetbankieren opgesteld waar klanten aan moeten voldoen als ze in het geval van fraude hun geld terug willen krijgen. Zo mag er geen illegale software zijn geïnstalleerd, moet de computer up-to-date zijn en moet de rekening regelmatig worden gecontroleerd. Als ik het goed begrijp, dan ben ik aansprakelijk voor fraude als ik die regels overtreed. Mag dat zomaar?

Deze nieuwe veiligheidsregels zijn door de banken opgesteld (in overleg met de Consumentenbond) maar ze kunnen natuurlijk de wet niet wijzigen. Hoofdregel bij fraude met betaalmiddelen is dat de bank het risico draagt (art. 7:529 BW). De bank heeft het beste overzicht op wat er gebeurt, zij kunnen beveiligingsmaatregelen invoeren en zij kunnen typische fraudezaken vaak volautomatisch detecteren. De bank mag de klant een eigen risico geven van €150 bij bij verlies en diefstal (tot het moment van melding) en bij ongeautoriseerd gebruik wanneer de klant de veiligheidsmaatregelen heeft verwaarloosd.

Lid 2 van art. 7:529 BW bepaalt dat bij fraude, opzet en grove nalatigheid van de klant deze zelf het risico moet dragen. Bij fraude en opzet is dat logisch: wie dat soort dingen doet, kan toch niet verwachten dat de gevolgen vergoed gaan worden. Maar bij “grove nalatigheid” is dat toch moeilijker. Wanneer is iemand nalatig? Wanneer is dat grof?

Uit de (schaarse) rechtspraak blijkt dat grove nalatigheid bepaald moet worden aan de hand van alle omstandigheden van het geval. Er zijn geen algemene regels zoals “als je dagelijks controleert of je je pas nog hebt, is het nooit nalatig” of juist “stop je je creditcard in je tas dan is dat altijd nalatig”. Zo achtte het Gerechtshof Arnhem het niet grof nalatig dat een klant na een vermoeden van zakkenrollen wél naging of zij haar portemonnee nog had, maar niet of de pinpas daar nog in zat. Dit maakt het moeilijk om op voorhand te zeggen of in een concrete situatie sprake is van grove nalatigheid.

De bewijslast dat sprake is van grove nalatigheid (of opzet/fraude) ligt bij de bank. En die bewijslast houdt meer in dan zeggen “er is gepind met de pas van klant dùs is sprake van grove nalatigheid.” Er moeten feiten of omstandigheden worden aangedragen door de bank waaruit blijkt dat de klant meer dan normaal slordig was.

Veiligheidsvoorwaarden staan apart in de wet genoemd. Er staat expliciet dat je verplicht bent als klant deze voorwaarden op te volgen (art. 7:524 BW). Doe je dat niet, dan kan de rechter (art. 7:529 lid 3 BW) besluiten dat je een groter eigen risico draagt dan de normaal geldende 150 euro bij frauduleuze transacties. Hij kan ook besluiten dat het eigen risico toch gewoon geldt, of zelfs het eigen risico omlaag doen, afhankelijk van de aard van het misbruikte beveiligingsprobleem. Bij een zeer geavanceerde Trojan helpt zelfs de beste virusscanner niet, dus om dan te zeggen “u had géén enkele virusscanner en daarom bent u volledig zelf aansprakelijk voor het verlies” gaat wat ver. De bankvoorwaarden moeten natuurlijk wel redelijk zijn (art. 6:233 BW).

Wat de banken met deze nieuwe regels proberen te doen, is allereerst de regels gelijktrekken, wat op zich prima is. Maar het lijkt óók een poging om eerder te kunnen zeggen “u overtrad de veiligheidsvoorwaarden dús u bent grof nalatig”. Bij de rechter is dat echter geen automatisme, hoewel je met deze nieuwe regels denk ik wel meer uit te leggen hebt.

Een punt hierbij is in ieder geval wel dat er een link moet zijn tussen de overtreding en de fraude. Zo is er een regel die installeren van illegale software verbiedt. Maar het enkele feit dat ik een gekraakte Photoshop op mijn Windowslaptop heb, betekent niet dat schade door een Android-trojan automatisch voor mijn rekening moet komen. Echter, kwam een Windowstrojan mee met die gekraakte Photoshop, dan ga ik wél voor de bijl. De discussie wordt leuk bij een geplunderd Windows-systeem mét illegale software. Wie moet nu bewijzen dat die illegale software wel of niet een trojan meegeleverd heeft? En trouwens, hoe gaat men überhaupt bewijzen dat er iets illegaals op mijn laptop stond?

Omgekeerd staat er echter ook dat als je je aan alle gestelde regels houdt, je per definitie niet grof nalatig was. Dat is immers wat men bedoelt met “weten [consumenten] dan zeker dat de bank de schade vergoedt.”

Arnoud

Het einde van de power user, of waarom je Windows wél en Facebook níet mag tweaken

removeBij Buzzfeed las ik een intrigerend artikel: het einde van de power user. Daarin het relaas van de populaire Facebookextensie Social Fixer, die op zeker moment de nek werd omgedraaid door het sociale netwerk wegens “overtreding van de gebruiksvoorwaarden”. U weet wel, die voorwaarden die op elk moment kunnen wijzigen zonder dat dat iemand hoeft te worden verteld. Waarbij je niet eens in bezwaar kunt (of hooguit tegen een chatscript kunt aanklagen). Het is merkwaardig: willen bedrijven geen powerusers meer? Dat zijn toch vaak de grootste fans.

Veel software heeft ook eigen aanpasbaarheid: je kunt plugins installeren, of met een scriptingtaal eigen programma’s of functies maken. Zo heb ik een knopje dat mijn algemene voorwaarden aan een mail hangt (handig voor offertes) en een knopje dat een afbeelding in LibreOffice Presenter automatisch centreert en op maximale grootte weergeeft. Erg handig.

En kan de software het niet, dan zijn er vaak wel dingen van anderen die het wél mogelijk maken. Ik gebruik bijvoorbeeld Autohotkey, waarmee ik aan zo ongeveer alles een toetsenbordcombinatie kan hangen plus alles dat ik wil scripten en toegankelijk maken. Van het snel oproepen van een Notepad waar meteen het klembord in geplakt wordt (om snel te editten) tot het opruimen van mijn bureaublad op zondagmiddag.

Wil ik echter op Facebook iets simpels doen als mijn timeline op chronologische volgorde, dan móet je toch een partij moeilijk doen binnen de gewone interface. Plus na een week zet Facebook het gewoon weer terug naar je topverhalen. Argh. Gelukkig zijn ook dáár opties voor, zoals dat Social Fixer of F.B.Purity (dat ikzelf gebruik). Alleen, dat mag dus niet. Kennelijk, want voornoemd chatscript komt niet verder dan “het spijt me” of “dit is ons bedrijfsbeleid”.

Een juridisch argument voor het onderscheid heb ik niet. “Omdat het kan”, lijkt ook de conclusie uit het Buzzfeed-artikel te zijn. Als je een stuk software uitbrengt, heb je er gewoon geen controle over. Mensen kunnen scripts en dingen draaien die de werking aanpassen. Dat tegenhouden is zo goed als onmogelijk, tenzij je met zware DRM gaat werken of héél diep in het OS gaat ingrijpen. En dat kost een hoop developer-tijd, die je ook nuttiger kunt besteden (hoewel het bij spellen wél nuttig kan zijn, denk aan anticheatsoftware). Bij een online dienst kun je wél meer, het draait immers altijd op jouw server dus je kunt zo iets toevoegen dat de extensie of het script hindert, of een detector installeren die vervolgens de gebruiker bant.

Hier zit een diepere gedachte achter die niet per se des Sinterklaas is. En ik krijg daardoor steeds meer de overtuiging dat het tijd wordt eens wat wetten te maken speciaal voor online dienstverlening. We hadden in 2011 de zwartelijstweek, items die wat mij betreft verboden algemene voorwaarden mogen worden. En daar zou voor mij ook onder mogen vallen het verbieden van extensies of uitbreidingen die objectief gezien het genot voor de eindgebruiker ten goede komen (een beetje zoals een verhuurder niet mag eisen dat objectieve verbeteringen aan het pand moeten worden gesloopt bij einde huur). Wat jullie?

Arnoud