Mogen Google en Microsoft bij hen gehoste mailboxen doorzoeken?

zoeken-harde-schijf.jpgEen lezer vroeg me:

Enige dagen geleden bleek Microsoft de hotmailaccount van een medewerker te hebben doorzocht omdat vermoed werd dat deze persoon betrokken was bij het lekken van bedrijfsgeheimen. Microsoft verdedigt zich met het argument dat zij deze mail van betrokken persoon wel mocht doorzoeken, omdat er geen gerechtelijke bevel voor nodig was. Apple en Google claimen nu het zelfde omdat de gebruiker de gebruiksvoorwaarden heeft geaccepteerd. Maar mag dit zomaar? Is dit niet in strijd met het briefgeheim?

Strijdig met het briefgeheim is dit niet, want het briefgeheim geldt helaas nog steeds niet voor elektronische communicatie. Al sinds 2000 zijn er plannen dit te veranderen, maar kunnen datagraaien is voor opsporingsdiensten zo’n zware wens dat het elke keer op stevige bezwaren uit die hoek stuit. Plus, de Grondwet zou moeten worden aangepast en dat is een hele procedure.

Microsoft beroept zich vooral op het feit dat de servers bij haar staan. En als eigenaar van een server mag je nu eenmaal in serieuze gevallen kijken welke data erop staat. Bij wijze van analogie: de verhuurder van een garagebox mag deze ook openmaken als hij een brandlucht ruikt, of klachten krijgt dat er xtc wordt gedeald vanuit die box.

Daarbij komt dat in de voorwaarden van Hotmail staat dat Microsoft in een mailbox mag kijken “[to] protect the rights or property of Microsoft or our customers, including the enforcement of our agreements or policies governing your use of the Service;”. Ik las dat zelf altijd als “als je mailbox overlast veroorzaakt dan mogen we daarin kijken”, bv. bij mailbommen of virussen, maar Microsoft leest het nu als “als onze rechten als bedrijf in gevaar komen dan mogen we kijken”. Er staat immers “including” oftewel “onder meer als”. (De voorwaarden van Apple en Google bevatten vergelijkbare clausules.)

Nu is het natuurlijk makkelijk zulke dingen op te schrijven, maar of het dan meteen rechtsgeldig is, blijft een goede vraag. Algemene voorwaarden mogen niet onredelijk bezwarend zijn, en dat betekent onder meer dat er een belangenafweging moet plaatsvinden tussen het belang van de provider om in de mailbox te mogen en het belang van de gebruiker bij zijn digitale privacy. Want hoewel je geen briefgeheim hebt online, heb je wél recht op privacy.

Het belang “uw mailbox is gecorrumpeerd waardoor onze systemen niet meer werken” lijkt me bijvoorbeeld wel goed genoeg om even iemands privacy te mogen schenden en zijn mailbox te repareren. Zeker als de systeembeheerder dan vertrouwelijkheid bewaart over wat hij ziet in die mailbox. Het belang “uw gezicht staat ons niet aan” is bij lange na niet groot genoeg.

Het bedrijfsbelang van Microsoft om haar geheimen te beschermen tegen een potentiële dief? Da’s een lastiger. Ik zeg niet meteen nee maar het riekt wel erg naar eigenrichting. Aan de andere kant, dat mag die garagebox-eigenaar ook als hij zelf een reële inschatting maakt dat er iets illegaals gebeurt in zijn box. En waarom hij wel maar de mailserver-eigenaar niet?

Arnoud
Mag Kliksafe https verkeer openbreken?

kliksafeVia Twitter kreeg ik de vraag:

Kliksafe heeft tegenwoordig een speciaal filter voor HTTPS, waarin ze het verkeer decrypten. In hoeverre is dat toegestaan?

Kliksafe is een aanbieder van gefilterd internet. Wie deze dienst afneemt, kan voorkomen dat er ongewenste websites en diensten opgeroepen kunnen worden. De dienst kent een blacklist, whitelist en contentfilter – dat alle opgevraagde informatie scant die niet van een whitelisted site afkomstig is. (Geblackliste sites kun je natuurlijk niets van opvragen.)

Een handige internetter kan natuurlijk een encrypted verbinding opzetten en zo een dergelijk filter omzeilen. Er valt weinig te contentfilteren als je de content niet kunt lezen. Vandaar dat Kliksafe een https-filter heeft ontwikkeld. Dit filter werkt als een man-in-the-middle: de browser denkt dat hij met de bank of Youtube verbinding maakt, maar in feite gebeurt dat met het filter. Hierbij wordt een sleutel gebruikt die het filter kent, zodat het filter het verkeer kan openmaken. Vervolgens zet het filter een verbinding met bank of Youtube op, waarbij het zich voordoet als de browser. De site heeft dus geen idee dat er iemand tussen zit. Overigens staan banksites op de witte lijst, dus hun verkeer blijft versleuteld.

Het openbreken van dergelijk verkeer is al langer bekend. Bedrijven gebruiken dit nog wel eens om uitgaand werknemersverkeer te kunnen inspecteren op strijd met het bedrijfsbeleid. Of dat mag vraag ik me zeer af. Echter, omdat het decrypten hier gebeurt op speciaal verzoek van de klant zelf, lijkt me er weinig mis mee. Net zoals een slotenmaker best op mijn verzoek mijn voordeur mag openbreken.

Iets dubieuzer wordt het als het gaat om een verzoek van de klant maar niet om zijn eigen verkeer. De internetverbinding kan binnenshuis worden gedeeld, en zo zouden ouders het encrypted internetverkeer van hun kinderen kunnen lezen. Dat voelt ergens toch een tikje gek, net als een slotenmaker inhuren om de afgesloten kast in de kinderkamer open te maken (of een securitybedrijf om een verborgen camera in die kamer op te hangen). Maar dat lijkt me toch vooral een keuze van die klant, en niet iets waar je Kliksafe op kunt aankijken.

Arnoud

Mag ik hacken om mijn klant te migreren naar een nieuwe omgeving?

migrationEen lezer vroeg me:

Een nieuwe klant vroeg ons hen te migreren naar een nieuwe omgeving. Echter, er blijkt een geschil te zijn met de huidige ICT-leverancier en mijn klant heeft de benodigde wachtwoorden dan ook niet. De klant heeft me gevraagd de betreffende systemen te hacken omdat dat geschil nog wel even kan duren (er zijn al advocaten losgelaten). Mag ik dit doen?

Helaas komen dit soort situaties vaker voor. De klant heeft een dispuut met zijn ICT-leverancier, die blokkeert de dienst of weigert relevante wachtwoorden of data te verstrekken en dan zit je daar als klant. Of, omgekeerd: je hebt een dispuut met je klant, die wil dan boos weg (terwijl het contract nog gewoon loopt en de klant ongelijk heeft met z’n dispuut) en dan moet jij zeker gratis alles even aan laten staan zodat hij alles kan downloaden en migreren en daarna je facturen vrolijk niet betalen.

Hoe dan ook, als nieuwe leverancier heb je daar niets mee te maken. Laat je daar ook niet toe verleiden, want voor je het weet ben je partij en krijg je een deel van het ongenoegen over je heen.

De klant helpen met een migratie mag, ook als de migratie gebeurt vanaf een omgeving waar iemand anders iets over te zeggen heeft. Net zo goed als jij als verhuisbedrijf spullen mag weghalen bij een gehuurd pand waarvan huurder en verhuurder een dispuut hebben over achterstallige huurbedragen. Wat je echter niet mag, is in zo’n situatie de door de verhuurder afgesloten deur openbreken.

In de ICT-situatie betekent dat dus: je mag geen wachtwoorden kraken van servers die in eigendom zijn bij de verhuurder, pardon de leverancier. Ook mag je niet op zoek naar achterdeurtjes om daar data uit te halen. Ook niet als het gaat om klantdata. Het mag dan “klantdata” heten in het ICT-spraakgebruik, maar juridisch gezien is data niets. Er valt dus niets op te eisen, in tegenstelling tot bv. fysieke spullen die opgeslagen zijn bij de leverancier.

Wachtwoorden kunnen ook een rol spelen bij systemen van de klant zelf, zoals laptops of door hen zelf aangeschafte servers. Door de leverancier daarop ingestelde wachtwoorden mag je wél kraken of veranderen. De systemen zijn immers eigendom van de klant, en het is niet strafbaar om in opdracht van de eigenaar een beveiliging onklaar te maken.

Twijfel je over de legaliteit van wat je klant vraagt, dan kun je een garantie en vrijwaring van je klant verlangen dat je dit mag en dat zij alle boetes en schadeclaims die jij krijgt, moeten vergoeden. Dat werkt dan echter weer niet wanneer het evident is dat de klantvraag illegaal is. “Ze draaien een oude versie van PHP, kun jij ergens op zo’n hackersite iets vinden dat je binnen kunt komen en onze database kunt downloaden” is geen legitieme klantvraag. Ook niet als daar de enige plek is waar de klantdata staat.

Hebben jullie wel eens zulke disputen meegemaakt als derde? En hoe ging je daarmee om?

Arnoud

Mag een werkgever je verbieden op de werkvloer een mobiele telefoon bij je te hebben?

sms-belasting-telefoon.pngEen lezer vroeg me:

Mag een werkgever je verbieden op de werkvloer een mobiele telefoon bij je te hebben? Als reden geeft mijn werkgever op dat hier securityrisico’s aan zitten, omdat je met dergelijke telefoons bedrijfsgeheimen kunt fotograferen of kopiëren naar een intern geheugen (usb). Het rare is dat je wel je zakelijke telefoon mee mag nemen waarmee precies datzelfde ook kan…

Een werkgever heeft een instructiebevoegdheid: hij bepaalt hoe het werk wordt uitgevoerd en welke gereedschappen en uitrusting je daarbij mag en moet gebruiken. Deze bevoegdheid is eenzijdig; instemming van de werknemer is in principe niet nodig. Wil de werkgever dat je onder Windows werkt, dan heb je als MacOS-fan helaas pech.

Natuurlijk moeten instructies wel redelijk zijn. Ze moeten een bedrijfsbelang dienen, maar ook rekening houden met de redelijke belangen van de werknemer.

Een werkgever mag privételefoontjes bijvoorbeeld niet 100% verbieden, want dat houdt geen rekening met de redelijke privacybelangen van de werknemer. Maar hij kan wel verlangen dat je die niet op de werkvloer doet, want dat stoort collega’s.

Ook kan de werkgever privéopslagapparatuur verbieden omdat daarmee de bedrijfsdataveiligheid in gevaar kan komen. Maar dat verbod zou dan beperkt moeten zijn tot de werkvloer waar bedrijfsgeheimen verwerkt worden. En hij moet dan een veilige plek bieden (kluisjes of lockers) voor die telefoons of opslagapparatuur.

En die zakelijke telefoons? Tsja. Misschien denkt de werkgever dat hij die goed dichtgetimmerd heeft, of heeft hij logging geinstalleerd waardoor hij kan zien wat er wordt gefotografeerd of gekopieerd. En misschien denkt hij wel gewoon niet goed na, dat is altijd een optie bij (bedrijfs-)beleid.

Arnoud

De legaliteit van het uit elkaar halen van een stuk hardware

componenten-delen-onderdelen-partsEen lezer vroeg me:

Stel je hebt een bestaand apparaat (een versterker) en je gaat de elektronica reverse engineeren. Je haalt de printplaat uit het apparaat, neemt potlood, papier en datasheets en je begint uit te knobbelen hoe het apparaat precies werkt. Vervolgens digitaliseer je het zelf getekende schema en ga je het posten op een forum. Mag dat? Het voelt als iets waar vast een wet tegen zal zijn.

Als daar een wet tegen is, dan moet ik die nog tegenkomen. Als je een product koopt, mag je dit uit elkaar pluizen en anderen uitleggen hoe het werkt. Ook bij huur of leen, hoewel je dan wel “als een goed huisvader” moet zorgen voor het produc dus alleen uit elkaar halen wat je ook weer in elkaar kunt zetten.

Heb je het apparaat als demonstrator gekregen of een geheimhoudingscontract getekend) dan ligt dit moeilijker, maar in zulke situaties zou je ook op de hoogte gesteld moeten zijn van beperkingen.

Natuurlijk zijn er intellectuele-eigendomsrechten, zoals het auteursrecht of het octrooirecht. Een auteursrecht schenden met een technisch ontwerp is haast ondenkbaar, zeker als je dat zelf getekend hebt. Dat eigen ontwerp bevat alleen de feitelijke kennis over het origineel, en feiten kunnen niet onder het auteursrecht vallen.

Feitelijke kennis neergeslagen in een apparaat kan onder een octrooi (patent) vallen. Maar dat is pas aan de orde wanneer je het ontwerp gaat bouwen en verkopen. Ja, voor jezelf bouwen mag – octrooien schend je pas bij bedrijfsmatig gebruik van de uitvinding.

De enige uitzondering hier zou kunnen zijn als hetgeen je uit elkaar haalt een kopieerbeveiliging voor muziek of films betreft. De Auteurswet verbiedt in art. 29a het omzeilen van doeltreffende kopieerbeveiligingen (en de DMCA doet in de VS iets vergelijkbaars). En omdat dat lastig te bewijzen/aan te pakken is, is er ook een “hulpmiddelen”-artikel toegevoegd in lid 3:

Degene die diensten verricht of inrichtingen, producten of onderdelen vervaardigt, invoert, distribueert, verkoopt, verhuurt, adverteert of voor commerciële doeleinden bezit die:<br/> a) aangeboden, aangeprezen of in de handel gebracht worden met het doel om de beschermende werking van doeltreffende technische voorzieningen te omzeilen, of<br/> b) slechts een commercieel beperkt doel of nut hebben anders dan het omzeilen van de beschermende werking van doeltreffende technische voorzieningen, of<br/> c) vooral ontworpen, vervaardigd of aangepast worden met het doel het omzeilen van de doeltreffende technische voorzieningen mogelijk of gemakkelijker te maken,<br/> handelt onrechtmatig.

Het enkel publiceren van informatie (dus een blauwdruk) wordt hier niet genoemd, en ook het publiceren an sich niet (hoewel dat “distribueren” zou kunnen zijn). Een stuk software aanbieden valt onder “inrichtingen, producten”, dus dan kom je wél in de problemen. Ik denk dus dat ook dit het probleem niet moet zijn, tenzij je er heel nadrukkelijk bij gaat zeggen dat je zo gratis betaalde films kunt kijken.

Arnoud

Mag ik een NS-treinsleutel 3d printen?

treinsleutel-3d-printenEen lezer vroeg me:

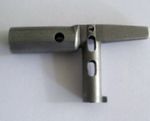
De NS gebruikt een driekantsleutel (zie plaatje) om treindeuren te openen en sluiten. Volgens mij is het hebben van zon sleutel niet strafbaar. Maar mag ik nu voor geïnteresseerden een 3d cad bestand maken zodat ze voor hun privébezit zo’n sleutel mogen printen? Of ben ik dan aansprakelijk voor strafbare zaken die zij uithalen? Kan ik dat oplossen door bijvoorbeeld het bestand onder GPL vrij te geven? Daar staat immers een beperking van aansprakelijkheid in.

Een sleutel hebben (echt of nagemaakt) is inderdaad niet strafbaar. Het gebruiken van zo’n sleutel om ergens binnen te gaan wel, dat is lokaalvredebreuk en dat is een strafbaar feit. Specifiek een regel tegen het onbevoegd sluiten van treindeuren weet ik zo niet.

Een sleutel namaken is op zich niet strafbaar, tenzij je weet (of moet weten) dat de opdrachtgever met die sleutel strafbare feiten wil gaan plegen. Dan ben je immers medeplichtig.

Met een disclaimer of licentie met aansprakelijkheidsbeperking kom je er niet in die situatie. Of dat nu een opensourcelicentie is of een maatwerktekst. Net zo min als je vingers in je oren doen en heel hard LALALA zingen als de opdrachtgever uitlegt wat hij er mee gaat doen. De tekst uit de GPL zegt alleen dat de maker niet aansprakelijk is naar de gebruiker van de software, dus als iemands 3d printer oververhit en ontploft door dit model dan ben je beschermd via de licentie. Maar de NS heeft niets te maken met die tekst.

Als de sleutel ook een legitiem doel heeft (bv. verwarmingsradiatoren openen) en dat is serieus vol te houden, dan kun je het op die grond gooien. Maar zet er dan niet bij “Uiteraard niet bedoeld om de trein snel uit te komen ;)” of zo. Dan sta je wellicht toch weer strafbare feiten uit te lokken.

Kortom, het gaat niet per se om de sleutel of het 3d cad bestand waarmee de sleutel te printen is. Minstens zo belangrijk is hoe je dit presenteert, waartoe je mensen aanzet of uitlokt.

Arnoud

Is mijn provider aansprakelijk voor bugs in zijn router?

Een lezer vroeg me:

Is mijn Internet Service Provider aansprakelijk voor schade die ontstaat door een fout of een bug in de door hem aan zijn klanten beschikbaar gestelde router? Hierbij ga ik er van uit dat mijn eigen PC qua veiligheid op orde is.

Wie een product levert, moet zorgen dat die aan de redelijkerwijs gewekte verwachtingen voldoet. Of het nu gaat om een appel, een wasmachine of een tablet. Blijkt dat niet zo te zijn, dan heeft de consument recht op gratis herstel of vervanging van het product.

Deze ‘conformiteitseis‘ staat geheel los van eventuele garanties of toezeggingen van de fabrikant of leverancier. Een fabrikant kan garanderen dat de tablet een jaar lang perfect werkt, maar als na anderhalf jaar de batterij de geest geeft dan kun je toch écht bij de winkel gratis herstel daarvan verlangen. Ja, bij de winkel. Want volgens de wet is niet de fabrikant maar de winkel verantwoordelijk.

Probleem is altijd wel: wat is een redelijke verwachting bij dit soort dingen? Dit is namelijk niet hetzelfde als “is foutloos”. Dat een appel na een week bruin en oneetbaar wordt, is niet onredelijk. Die appel voldoet dus aan de conformiteitseis, en je kunt geen herstel of vervanging van de appel eisen. Een wasmachine die na een week defect is, is evident niet conform de verwachtingen.

Bij ICT-producten is dit een groot grijs gebied, met name als het gaat om security. We blijken met z’n allen nog steeds niet in staat om veilige en foutloze producten af te leveren. Dus enige fouten of problemen moet je helaas verwachten. Er is nog geen norm zoals we die wel kennen voor veiligheid: een router mag niet fysiek ontploffen of 240 volt op de netwerkaansluitingen zetten. Dat is per definitie buiten de conformiteitseis, ongeacht de reden voor een dergelijke fout.

Je moet dus op zoek naar de aard van de fout: hoe kon deze schade ontstaan, hoe moeilijk was het geweest dit te fixen en vooral had je redelijkerwijs mogen verwachten dát de fout er niet zou zijn? En daar is weinig zinnigs over te zeggen zonder te weten wat voor fout, wat voor router en wat voor gebruik daarvan.

Het lijkt mij dat wanneer een bedrijf een router levert met verouderde firmware – dus met bekende fouten – je al heel snel mag spreken van een conformiteitsgebrek. Dat hoort gewoon niet te gebeuren. Maar dat er fouten worden ontdekt in wat er is uitgeleverd, dat is nu eenmaal de praktijk. Meer dan een upgrade installeren, kun je niet doen denk ik. Natuurlijk moet die dan wel gratis beschikbaar gesteld worden.

Arnoud

Wanneer is een API reverse engineeren computervredebreuk?

chip-paspoort.jpgEen lezer vroeg me:

Onlangs is de OV-Chipkaart app uitgekomen. Uit analyse blijkt dat de app per request een specifieke signature meestuurt, en zonder die signature komt er geen reactie vanuit de server van Trans Link Systems. De methode waarop de signature gemaakt wordt is te achterhalen met decompileren en daarna eenvoudig na te maken. Het is erg moeilijk te achterhalen door puur naar het verkeer te kijken. Mijn vraag is: als iemand API calls doet op basis van die kennis, is er dan sprake van computervredebreuk?

Als ik het goed begrijp, dan doet die app dus aanroepen op de server van TLS. Om te bewijzen dat de app echt de app is, wordt daarbij een signature/code gemaakt op basis van een sleutel die in de app aanwezig zit. Heb je de sleutel, dan kun je dus de code namaken en je eigen aanroepen als echt presenteren.

Van computervredebreuk is sprake als je binnendringt in andermans computer. Een ov-chipkaart is een computer, en die heb je te leen van TLS. Binnendringen daarin is dus mogelijk. Maar een app op je eigen telefoon, daar kun je niet in binnendringen. De app is geen ‘geautomatiseerd werk’, de telefoon wel maar die is van jezelf.

Binnendringen in de server van TLS is mogelijk en dat kan wel computervredebreuk zijn. Alleen, er moet dan sprake zijn van binnendringen zonder recht, wederrechtelijk dus. Je zegt dan, je mag inloggen met de app maar handmatig/eigen app inloggen mag niet. Ik twijfel of dat werkt. Als ik zeg “hier is de sleutel” en jij maakt een sleutel erbij, dan pleeg je geen huisvredebreuk als je met die extra sleutel binnengaat. Het gaat om de plek waar je mag zijn, niet het middel waarmee je daar komt. Een undocumented feature aanroepen door de API-URL te manipuleren (misschien doet &debug=1 iets leuks?) zou ik wel computervredebreuk noemen.

Auteursrechtelijk is het spannender. Je decompileert en achterhaalt de werking van de app. Als het doel dan is een kloon van de app te maken, dan botst dat met het auteursrecht op de app. Maar ‘kloon’ is een beperkt begrijp. En een nieuwe app die alleen dezelfde API calls doet, zou ik niet snel een ‘kloon’ noemen. De wet hanteert “computerprogramma, dat niet als een nieuw, oorspronkelijk werk kan worden aangemerkt” als criterium. Dus echt pure nabouw, dezelfde functionaliteit en layout.

Je kunt je ook afvragen of je wel de ‘werking’ van de app aan het achterhalen bent. Je wilt in feite alleen het algoritme voor het maken van de code achterhalen, en natuurlijk het element zelf dat daarvoor nodig is. Hoe de rest van de app werkt, is minder van belang.

Arnoud

Wanneer mag een auditor onze camerabeelden inzien?

dome-camera.jpgEen lezer vroeg me:

Van tijd tot tijd komt er bij ons een auditor over de vloer voor de certificering van een van onze klanten (PCI-DSS audit bijvoorbeeld). Soms wil zo’n auditor dan ook de camerabeelden bekijken, om bevestiging te krijgen dat de camerabeveiliging werkt. Mogen wij daarana meewerken? Camerabeelden mogen toch alleen met gerechtelijk bevel worden afgegeven?

Er is geen harde regel die inzage door derden verbiedt behalve bij gerechtelijk bevel. Sterker nog, er is slechts een bevel officier van justitie nodig om camerabeelden te vorderen door Justitie (art. 126nd Strafvordering). Tenzij je de strenge lijn van de Hoge Raad volgt die zegt dat camerabeelden ‘bijzondere’ persoonsgegevens zijn, dan is een bevel rechter-commissaris nodig.

Maar goed, dat gaat over strafrecht. Hier gaat het om inzage door een private partij. Daarbij is het strafrecht en het wetboek van strafvordering niet relevant.

De beveiliging middels camera’s is op zich al een onderwerp dat gerechtvaardigd moet worden onder de Wet bescherming persoonsgegevens, aangezien camera’s persoonsgegevens verwerken. De gebruikelijke grond is artikel 8 sub f: er is een dringende noodzaak (men kán niet anders), er is geen reële mogelijkheid toestemming te vragen en men heeft alles gedaan dat gedaan kan worden om de privacy van de gefilmde mensen te beschermen.

Als je het filmen an sich kunt rechtvaardigen onder dit artikel, dan lijkt me “controleren dat het filmen werkt” eigenlijk automatisch ook wel door de beugel kunnen. Maar je zult wel wat specifieke waarborgen moeten inbouwen. Kan de software automatisch gezichten blurren bijvoorbeeld? Doe dat dan wanneer de auditor de beelden kijkt. Of kan de auditor in een apart kamertje kijken met achterlating van zijn telefoon, zodat hij wel kijkt maar niet kan kopiëren? Misschien kun je op een rustig moment de beste man (m/v) zélf even voor de camera laten staan, en daarna samen constateren dat hij inderdaad in beeld was.

Arnoud

Wat nou als jailbreaken mijn telefoon juist veiliger maakt?

iphone-unlock-jailbreak.pngEen lezer vroeg me:

De ING heeft in de bankvoorwaarden opgenomen dat gebruikers van een gejailbreakte/geroote smartphone of tablet geen aanspraak kunnen maken om ontvreemd geld terug te krijgen indien ze slachtoffer worden van phishing. Maar mag dat eigenlijk wel?

Het is namelijk zo dat een jailbreak/root op papier meer schade kan berokkenen, omdat er meer aan te passen is, echter, het is veelal de enige weg om een proper security beleid te hanteren. Zo kan Android alleen een WPA2 Enterprise policy toepassen indien het apparaat geroot is. Avast biedt een firewall aan gebruikers van hun mobiele product, mits deze geroot is. iOS heeft ook diverse security features die alleen toepasbaar zijn op een gejailbreakte iOS.

In de wet staat dat de bank aansprakelijk is voor frauduleuze transacties, tenzij de klant grof nalatig is geweest in het gebruik van betaalmiddelen of beveiliging. Eind december hebben de banken strenge regels gesteld om te bepalen wanneer er van zulke grove nalatigheid sprake zou zijn.

De ING-bankvoorwaarden in kwestie zijn de voorwaarden voor het product* Mobiel Bankieren, en die vermelden inderdaad:

9.1 Als u gebruikmaakt van Mobiel Bankieren moet u ervoor zorgen dat het besturingssysteem van uw mobiele telefoon of tablet origineel en actueel is. Controleert u zelf regelmatig of er systeemupdates zijn.

Een gejailbreakte of geroote telefoon is niet “origineel en actueel”, dus dan overtreed je deze eis. En volgens artikel 16 is dat een probleem:

U bent volledig aansprakelijk voor de schade als u zich bij het gebruik van Mobiel Bankieren niet houdt aan deze voorwaarden.

Alleen: voorwaarden kunnen de wet niet opzij zetten, en de wet eist nog steeds die grove nalatigheid. Het is niet automatisch grof nalatig om je telefoon te rooten. Er zit wel een risico aan – een noob die iets hoort over jailbreaken, kan op vage sites gaan kijken en daar rare software binnenhalen die hem kwetsbaar maakt voor allerlei aanvallen. Dát kan grove nalatigheid opleveren. Wie niet weet wat hij doet, is grof nalatig zou ik zeggen. Zeker bij zoiets belangrijks als beveiliging.

Natuurlijk zou een bank kunnen zeggen, er is gejailbreakt dús overtreding regels dús grof nalatig, dag meneer. Zo werkt het wettelijk dus niet, alleen ja wat ga je doen als je bank dan gewoon in de “computer says no” modus blijft zitten?

Toevallig kwam ik deze blog tegen van iemand die mijn analyse uit die eerdere blog de ‘juristenval’ verweet: “de neiging van juristen om de werkelijkheid te zien zoals die door de wet wordt gedefiniëerd.” Wettelijk gezien mag de bank het niet doen, maar ze doen het lekker toch en je geld terugeisen is zó veel gedoe dat het geen zin heeft. In het extreme voorbeeld:

Het hoeft maar een klein beetje mis te gaan of ik zit al lang en breed in de daklozenopvang tegen de tijd dat ik via de rechterlijke weg mijn bank gedwongen heb de schade (deels) te vergoeden.

En tsja, ik kan niet ontkennen dat hij een punt heeft. Je recht krijgen is wat anders dan je recht hebben. En in het algemeen is het als consument heel moeilijk je recht te krijgen. Van je geld terug willen omdat een aankoop niet goed werkt tot een fraude laten herstellen door je bank.

Ik zou alleen niet weten hoe het anders moet. Meer dan uitleggen wat de wet zegt, zodat je een tegenargument hebt en dan hópelijk je bank kunt overtuigen, kan ik niet bedenken. Dreigen met consumentenprogramma’s, het bedrijf te drogen hangen op GeenStijl of Sargasso of rumoer maken zodat er Kamervragen over komen, het kan wel maar het voelt niet per se effectief.

Maar wat dan? De enige echte oplossing is als de banktoezichthouder hier bovenop gaat zitten en de kant van de consument kiest. Of dat de Consumentenbond nu weer om de tafel gaat met de banken. De Bond deed immers mee met het opstellen van die regels, en kan na deze ontstane commotie mooi scoren door de regels consumentvriendelijker op te stellen.

*Overigens erger ik me wezenloos aan de trend om dienstverlening ‘producten’ te noemen. Een product doet pijn als het op je tenen valt. Mobiel Bankieren (of gratis reizen buiten de spits) doet dat niet, dus is het geen product. Punt.

Arnoud