Bandbreedte kun je niet stelen

dak plafond studentenflat computer aftappenHet aftappen van internetverbindingen is geen diefstal, bepaalde de rechtbank Amsterdam donderdag. In deze strafzaak had de verdachte een computer geinstalleerd in het vals plafond van een studentenflat om zo van de snelle internetverbinding daar te profiteren. Naast inbreuk op het auteursrecht (vanwege uitgewisselde muziek) werd ook diefstal van “capaciteit van bandbreedte” ten laste gelegd.

De rechtbank bepaalt in het vonnis echter dat dat niet kan. Door ongeoorloofd gebruik te maken van bandbreedte verliest de rechthebbende immers hierover niet noodzakelijkerwijs de feitelijke macht, aldus de rechtbank. Hij heeft nog steeds controle over de netwerkverbinding en kan deze nog steeds gebruiken. Misschien dat de snelheid omlaag gaat door de meeliftende plafondpc, maar snelheid is geen tastbaar iets dat je kunt stelen.

Het stelen van niet-tastbare zaken is al lang een moeilijk punt in het recht. Tjalling Hielkema van Solv wijst terecht op het Elektriciteits-arrest uit 1921, waarin werd bepaald dat elektriciteit wel degelijk gestolen kon worden. Stroom is voor menselijk beheersing vatbaar, en door het aftappen van de stroom van de buurman kon deze niet meer over die stroom beschikken. Dat vond de Hoge Raad hetzelfde als het stelen van een fysiek object zoals een fiets.

Computergegevens waren volgens diezelfde Hoge Raad geen goed, zo bleek in 1996. Het kopiëren of wegnemen van gegevens is vervolgens apart strafbaar gesteld in de Wet Computercriminaliteit.

Het verbaast me dan ook dat hier gekozen is voor een tenlastelegging van diefstal en niet van computervredebreuk. Het aansluiten van je eigen PC op andermans netwerk lijkt mij een vorm van binnendringen, en het gebruik van de netwerkcapaciteit is daarbij een strafverzwarende omstandigheid (art. 138a leden 1 en 3 Wetboek van Strafrecht). Mag ik dit een flater van het OM noemen?

Via Boek9.nl en met dank aan Mr. D.M. Rupert, Teurlings & Ellens advocaten .

Arnoud

Heel internet stukmaken, mag dat?

routing-table-bgp.jpgHet internet blijkt bijzonder kwetsbaar voor een vrijwel niet op te sporen of te bestrijden fout, zo werd onlangs bekend. De fout zit in het zogeheten Border Gateway Protocol, waar alle routering van internetpakketjes mee gebeurt. Het blijkt triviaal om pakketjes ongemerkt om te leiden via een zelfgekozen server, zodat deze afgetapt en/of gefilterd kunnen worden zonder dat iemand dat kan detecteren.

Is dat strafbaar? Je zou denken van wel. Aftappen van datacommunicatie is toch computercriminaliteit? Ja, maar alleen als het gaat om “wederrechtelijk” aftappen. Wie mij een e-mail stuurt, kan me moeilijk verwijten dat ik die lees.

Hier gebeurt iets analoogs: de aanvaller stuurt berichtjes rond die neerkomen op “ik kan heel snel alle pakketjes onderweg naar Google.com doorgeven”. Het BGP is nogal naïef opgezet en gelooft alles wat hem verteld wordt. Alle pakketjes naar Google gaan dan via de servers van de aanvaller.

Is het strafbaar om misbruik te maken van naïviteit?

Arnoud

Hoe een printer aangeklaagd werd voor auteursrechteninbreuk

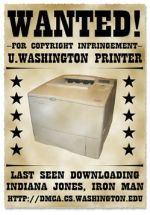
printer-aangeklaagd-dmca.jpgEen netwerkprinter aan de University of Washington kreeg een DMCA takedown notice omdat deze zich bezig zou hebben gehouden met illegale verspreiding van films via peer-to-peer netwerken. Nee, niet door ze uit te printen. Netwerkprinters hebben ook IP-adressen, en die adressen kunnen opduiken in filesharing netwerken, waar organisaties zoals Mediasentry weer door getriggerd worden om blafbrieven te sturen.

Om aan te tonen dat dit proces vaak onzorgvuldig en op basis van te weinig bewijs gebeurt, hebben onderzoekers van deze universiteit een aantal simpele technieken bedacht waarmee opzettelijk onjuiste aanmeldingen in filesharing netwerken gedaan worden. Zo kunnen zij elk het doen voorkomen alsof een willekeurig IP-adres elke gewenste film in de aanbieding heeft. Omdat die toezichthoudende clubs niet controleren of die film ook werkelijk daar op te vragen is, kan het dus gebeuren dat een volstrekt onschuldige printer ineens een takedown notice krijgt.

Naast kwaadwillenden die anderen erbij willen lappen, is het ook mogelijk dat mensen per abuis voor illegale filesharers worden aangezien. Vrijwel iedereen gaat het internet op met een dynamisch IP-adres, dat bij elke sessie op internet verandert. Stel iemand gaat met zo’n IP-adres zijn collectie adverteren op een filesharing netwerk, maar verliest ineens zijn internetverbinding omdat hij per ongeluk de stekker uit de PC trekt. Dat IP-adres en de bijbehorende films blijven nog een tijdje ‘rondzingen’ op dat netwerk. In de tussentijd kan het adres alweer aan een nieuwe gebruiker zijn toegekend door de provider. Als de controleur daarna eens gaat kijken wie er nog illegale films in de aanbieding heeft, komt hij via de provider uit bij die nieuwe gebruiker.

Het volledige paper is als PDF beschikbaar. Het abstract:

We reverse engineer copyright enforcement in the popular BitTorrent file sharing network and find that a common approach for identifying infringing users is not conclusive. We describe simple techniques for implicating arbitrary network endpoints in illegal content sharing and demonstrate the effectiveness of these techniques experimentally, attracting real DMCA complaints for nonsense devices, e.g., IP printers and a wireless access point. We then step back and evaluate the challenges and possible future directions for pervasive monitoring in P2P file sharing networks.

Via Schneier on Security.

Arnoud

KLPD waarschuwt slachtoffers botnet

In samenwerking met antivirusbedrijf Kaspersky gaat het Team High Tech Crime van de Nederlandse politie mensen informeren over het feit dat hun PC’s besmet zijn geraakt met malware en onderdeel uitmaken van een botnet, zo meldde ISPam donderdag. Dit is voor zover bekend de eerste keer dat een politiedienst via een botnet de slachtoffers inlicht.

Kaspersky heeft voor de politie een speciaal programma ontwikkeld waarmee berichten gestuurd kunnen worden naar de eigenaren van geïnfecteerde computers. Het bericht vertelt wat zij moeten doen om de besmetting van hun computer ongedaan te maken. Ook wordt verwezen naar een speciaal voor dat doel ontwikkelde site van de KLPD en het Landelijk Parket.

Intrigerend vond ik wel dat de politie hiermee feitelijk binnendringt op de geinfecteerde PC’s. Pleegt de politie computervredebreuk, zo vroegen een paar lezers me dit weekend. Dat denk ik niet. Het is pas computervredebreuk als iemand wederrechtelijk binnendringt. In dit geval lijkt me daar geen sprake van te zijn. De politie is bezig met bestrijding en ontmanteling van een botnet, en daarbij is het gerechtvaardigt dat men slachtoffers waarschuwt die onbewust lid waren van dit botnet.

Wel vraag ik me af hoe lang het zal duren voor de eerste phishers mails gaan rondsturen die zogenaamd van De Politie afkomstig zijn met daarin vergelijkbare instructies, die alleen toevallig een nieuw botnet installeren op je PC.

Arnoud

Aanbieden modchips legaal?

Nintendo modchipZeven Nederlandse webwinkels zijn een procedure gestart tegen gameconsolebedrijf Nintendo met als eis dat zij flashcards en modchips voor de Nintendo-spelcomputers (met name de Wii en de DS) mogen blijven verkopen, meldde Emerce vorige week. Nintendo had geprotesteerd tegen deze verkoop, omdat zulke modchips illegaal zouden zijn.

Met modchips zijn kopieën van spellen te maken of af te spelen, inclusief grijze import uit bijvoorbeeld Japan of illegaal verspreide kopieën. Onze Auteurswet verbiedt het zonder toestemming van de rechthebbende verwijderen of omzeilen van kopieerbeveiligingen op games. Ook het aanbieden van middelen die uitsluitend bestemd zijn om dat te doen, zijn verboden. De vraag is dus of een modchip ‘uitsluitend’ bestemd is om dat te doen. En nee, het excuus “ze zijn ook leuk als oorbel of om je tafelpoot in balans te krijgen” gaat niet op.

Cyril van der Net van SOLV (dat de webwinkels vertegenwoordigt) meldt bij Emerce dat deze modchips wel degelijk meer toepassingen hebben:

Volgens Van der Net is het aanbieden van flashcards en modchips gewoon toegestaan. Dat consumenten daarmee ook eventueel illegaal vervaardigde kopieën van originele computerspellen van Nintendo kunnen spelen, zoals Nintendo beweert, doet daaraan niet af. De wet verbiedt alleen die middelen die uitsluitend bedoeld zijn om auteursrechtinbreuken te faciliteren. Daarvan is hier geen sprake, zegt Van der Net.

Ik vraag me dan wel af wat hij op het oog heeft. Het maken van een reservekopie van een legaal gekocht spel misschien? Dat was in 2004 geen excuus om Playstation-modchips te mogen verkopen in Nederland. Ook de mogelijkheid dat mensen op vakantie in Japan een game kochten en een modchip nodig hadden om die in Nederland te kunnen spelen, was niet genoeg.

Op grond van het voorgaande wordt geconcludeerd dat de modchip die door [gedaagde] in het verkeer wordt gebracht naast de omzeiling van de door Sony aangebrachte bescherming op de PS-consoles, slechts een commercieel beperkt doel of nut heeft en daarmee uitsluitend bestemd is voor het ontwijken van een technische voorziening als bedoeld in art. 32 Aw, en dus op grond van art. 32 Aw strafbaar is.

In Groot-Brittannië, waar men dezelfde wetgeving heeft omdat dit uit Europese richtlijnen komt, werd echter eerder dit jaar geoordeeld dat het ombouwen van je eigen gameconsole een legitiem doel is, zodat modchips niet per definitie onder dit verbod zouden vallen. Al in 2005 vond het Australische Hooggerechtshof dat modchips daar legaal zijn. “There is no copyright reason why the purchaser should not be entitled to copy the CD-ROM and modify the console in such a way as to enjoy his or her lawfully acquired property without inhibition,” aldus het Hof.

Ik verwacht niet dat Van der Net hier in de comments zijn strategie zal prijsgeven, dus laten we dan maar onderling speculeren. Wat zou hij op het oog hebben? En hoe gaat hij dat vonnis uit 2004 onderuit halen?

Arnoud

Octrooien tegen terrorisme!

Octrooien zijn nog steeds een mooie graadmeter van waar techneuten zich mee bezighouden. Jaren geleden woonde ik een lezing bij van Octrooicentrum Nederland (het BIE, toen nog). Daar vertelde een onderzoeker dat het aantal octrooien op stille winkelwagentjes flink was toegenomen sinds er aandacht vanuit de politiek was voor herrie op zaterdagochtend door, inderdaad, luidruchtige winkelwagentjes op asfalt.

Vandaag de dag spelen winkelwagentjes een minder prominente rol dan, zeg, bestrijding van terrorisme. Er worden allerlei nuttige en minder nuttige dingen bedacht om aanslagen te voorkomen of de effecten te minimaliseren. Neatorama maakte een top 10 van de vreemdste uitvindingen.

Ik vond deze antizelfmoordaanslagparaplu het sterkste idee:

antiterrorisme.gif

En u?

Via Schneier on Security.

Arnoud

Inzage krijgen in camera-opnames

Vorige week zondag berichtte ik over een videoclip per beveiligingscamera, die op basis van de (Engelse) Wet Bescherming Persoonsgegevens tot stand zou zijn gekomen. Dat bleek een publiciteitsstunt, maar zou het werkelijk kunnen, vroeg een lezer me. Jazeker. Maar hoe krijg je dat de beveiligingsmensen uitgelegd?

Het CBP bevestigt in haar Informatieblad Als u mensen filmt dat het recht op inzage (en correctie) ook geldt voor beelden waar mensen herkenbaar opstaan. Men beveelt aan:

Leg in een procedure of protocol vast hoe iemand inzage kan krijgen in de gegevens die over hem of haar in het systeem zitten en hoe wordt omgegaan met de overige rechten van de betrokkene.

Je hoeft geen specifieke reden op te geven om inzage te krijgen. Wel moeten de beelden natuurlijk opgeslagen zijn. Vaak wordt met een analoge camera op afstand toezicht gehouden maar wordt er niets opgenomen. Je kunt niet eisen dat men dit gaat opnemen zodat je er een kopie van kunt krijgen.

Uit artikel 38 Vrijstellingsbesluit (uitgewerkt in een handreiking) blijkt wel dat beelden na 24 uur (update 2013: vier weken) moeten worden verwijderd of vernietigd. Een verzoek om inzage zal in veel gevallen dus al daarop af moeten ketsen, want gegevens die je niet meer hebt, hoef je niet af te geven.

Langer bewaren mag alleen als het gaat om beelden waar een “incident” op te zien is, omdat de beelden dan nuttig kunnen zijn als bewijs. De gefilmde personen die betrokken zijn bij het incident, kunnen dan kopieën van de beelden opeisen. Dat moet geen probleem zijn, want de beelden zijn bekend en liggen klaar. Wie cameraopnamen in het algemeen langer wil bewaren, moet zijn verwerking trouwens ook aanmelden bij het CBP.

De Hoge Raad oordeelde in 2007 dat de Dexia-bank transcripties van opgenomen telefoongesprekken met klanten moest maken en verstrekken aan die klanten. Meer over die zaak in De WBP na de Dexia-uitspraken. En als geluidsopnamen onder de Wbp vallen, waarom video-opnamen dan niet?

Wel is het inzagerecht beperkt tot beelden waar je zelf opstaat. Je kunt dus niet zomaar alle camerabeelden van een bepaalde dag opvragen omdat je daar misschien opstaat. En als er andere mensen herkenbaar op staan, zal de verantwoordelijke deze onherkenbaar moeten maken.

Een punt is natuurlijk wel dat de betreffende beelden een stuk moeilijker terug te vinden zullen zijn. De opnames van telefoongesprekken met klant X zijn waarschijnlijk wel voorzien van de aanduiding “klant X”, maar bij camerabeelden zit zelden een tag met de personen die erop te zien zijn.

Het bedrijf heeft dan het recht om te eisen dat het verzoek wordt gepreciseerd: op welke tijdstippen was u op welke locaties, en wat voor jas had u aan? Alleen met dat soort informatie kan men de juiste opnamen lokaliseren en daaruit de betreffende beelden selecteren.

Natuurlijk is dat veel werk voor het bedrijf, maar dat speelde ook in de Dexia-zaak en daar zei de Hoge Raad over:

Waar het om gaat is of door de inwilliging van het enkele verzoek van [verweerder] de administratieve lasten zodanig disproportioneel zijn dat Dexia in een van haar rechten en vrijheden wordt aangetast of dreigt te worden aangetast Daarbij geldt dat Dexia per persoonsgegeven en per document aannemelijk zal moeten maken dat dit het geval is, aangezien art. 43 Wbp slechts de mogelijkheid biedt om art. 35 Wbp buiten toepassing te laten voor zover dit noodzakelijk is in het belang van de in art. 43 Wbp genoemde gronden.

En dat gaat alleen in uitzonderlijke gevallen op, waarbij het bedrijf ook nog eens zal moeten bewijzen dat het werkelijk onhaalbaar is voor hen om aan een individueel verzoek te voldoen. Een algemeen “dat is te veel werk” of “dat is een aantasting van de beveiliging” is niet voldoende.

Je kunt natuurlijk ook een petje en zonnebril opzetten om herkenning te voorkomen.

Hoe veel beveiligingscamera’s hangen er eigenlijk in Nederland, is daar iets over bekend?

Arnoud
Trendrapport cybercrime van GOVCERT

Gisteren verscheen het Trendrapport 2008 van GOVCERT.NL: de stand van zaken en ontwikkelingen in cybercrime en informatiebeveiliging in Nederland. Een belangrijk en lovenswaardig initiatief, want over cybercrime gaan veel cowboyverhalen rond maar er zijn maar weinig betrouwbare cijfers. Dit rapport heeft een paar leuke: de meest gebruikte naam voor malware-bestanden (hqghumea.dll) of de meest geprobeerde poort (445, SMB) bij portscans.

De belangrijkste maar ietwat houterig geschreven constateringen in het Trendrapport zijn:

  • Er is een enorme toename in nieuwe virussen en malware, je kunt spreken van een explosieve groei.
  • Botnets zijn alomtegenwoordig. Ze zijn in staat ontwrichtende aanvallen op landen uit te voeren.
  • Internetcriminelen zijn professioneler geworden en in toenemende mate succesvol gebleken in het afschermen van hun infrastructuur tegen uitschakeling.
  • Er is een levendige markt ontstaan voor allerlei aan cybercrime gerelateerde zaken en diensten.
  • Ongerichte aanvallen komen veel voor, maar we zien een toename in gerichte aanvallen en hacktivisme.
  • Er is een toename in aanvallen op eindgebruikers in plaats van op centrale diensten.
  • Het is niet reëel meer om de verantwoordelijkheid voor de beveiliging vooral bij de eindgebruiker te leggen.
  • Kabinet en overheid zijn zich bewust van de dreiging door cybercrime en realiseren nadere afstemming en beleid.
  • Alleen inzicht leidt tot duurzame oplossingen voor cybercrime.

Het rapport zelf leest een stuk prettiger en gaat goed en uitgebreid in op de verschillende technieken voor cybercrime. In de verklarende woordenlijst trouwens nog deze:

End-User Licence agreement (EULA)
Een overeenkomst tussen softwareleverancier en gebruiker, waarin de gebruiksrechten worden vastgelegd. Het zijn de schermpjes waar je (te) snel doorheen klikt bij het installeren van software.

Het Trendrapport is overigens Creative Commons Naamsvermelding 3.0 Nederland en dat zouden meer overheidsinstanties moeten doen.

Arnoud

Videoclip per beveiligingscamera

cctv-band.jpgStel je wilt een videoclip maken maar je hebt geen geld voor een camera. Wat doe je dan? Dan zoek je plekken op waar ze veel beveiligingscamera’s hebben, je treedt recht voor de lens op en je vraagt de firma vervolgens om inzage in je persoonsgegevens. Want een videopname waar je herkenbaar op staat, is een persoonsgegeven.

Dit is namelijk precies wat de Engelse band The Get Out Clause heeft gedaan met hun laatste nummer (ik krijg de embed niet werkend, sorry).

In principe zou dit in Nederland ook moeten kunnen. Ook bij ons zijn afbeeldingen en opnamen van mensen persoonsgegevens, zolang ze er maar herkenbaar op staan. Je zou dus bij de Blokker een kopietje moeten kunnen krijgen van de beveiligingsbeelden van het moment dat je in de winkel was. Maar of dat in de praktijk ook gaat werken?

Via Slashdot.

Arnoud

Virtueel centen oprapen loont?

Toen ik een hele tijd geleden een Google Adsense account opende, maakte Google 79 cent naar me over om te verifiëren of mijn bankrekeningnummer klopte. Toch leuk als eerste inkomsten. Er zijn meer diensten die dat doen, onder andere Schwab en E*Trade. Kun je rijk worden van die centjes? Ene Michael Largent (sic) heeft het geprobeerd, las ik op NU.nl. De truc:

Largent schreef een computerscript dat hem automatisch vele malen aanmeldde. Zo opende hij zo’n 58 duizend beleggingsrekeningen, waarop de kleine bedragen binnenkwamen. Ook van Googles betaaldienst Checkout wist hij op vergelijkbare wijze ruim achtduizend dollar los te peuteren.

Op zich is dat legaal. Alleen, die bedrijven houden natuurlijk bij wie er een account opent, dus je zult heel veel bedrijven moeten vinden om hier rijk mee te worden. Of je neemt natuurlijk een valse naam aan met een eveneens vals rekeningnummer. En dat heet fraude.

Wie weet er legale trucs om rijk te worden met Adsense of andere internetdiensten?

Arnoud