Computerbeveiliging over tien jaar

Aan het einde van het jaar is het gebruikelijk om vooruit te kijken. Beveiligingsgoeroes Bruce Schneier en Marcus Ranum discussiëren over de toekomst van computerbeveiliging:

Moore’s Law is easy: In 10 years, computers will be 100 times more powerful. My desktop will fit into my cell phone, we’ll have gigabit wireless connectivity everywhere, and personal networks will connect our computing devices and the remote services we subscribe to. Other aspects of the future are much more difficult to predict. I don’t think anyone can predict what the emergent properties of 100x computing power will bring: new uses for computing, new paradigms of communication. A 100x world will be different, in ways that will be surprising.

But throughout history and into the future, the one constant is human nature. There hasn’t been a new crime invented in millennia. Fraud, theft, impersonation and counterfeiting are perennial problems that have been around since the beginning of society. During the last 10 years, these crimes have migrated into cyberspace, and over the next 10, they will migrate into whatever computing, communications and commerce platforms we’re using.

Lees verder in Security in Ten Years op Schneier on Security.

Arnoud

Boete van OPTA voor verspreiden malware

De OPTA heeft drie Nederlandse bedrijven en hun twee directeuren een boete van in totaal een miljoen euro opgelegd, meldde Planet dinsdag. De boete (van 1 miljoen) was voor het verspreiden van de DollarRevenue reclamesoftware. Deze software installeerde ongevraagd andere software, toonde reclame in floepvensters (popups) en was niet of nauwelijks te verwijderen. Goed dus dat daar hard ingegrepen is, maar sinds wanneer doet de telecomwaakhond dat?

Nou, sinds augustus dit jaar ongeveer. Ongevraagd installeren van software is verboden op grond van het (Koninklijk) Besluit Universele Dienstverlening, en de OPTA gaat over de uitvoering van dat besluit.

Zoals ik destijds schreef:

Artikel 4.1 van dat Besluit regelt dat opslaan van gegevens op iemands computer alleen mag als men eerst de gebruiker duidelijk en nauwkeurig informeert over het hoe en waarom, en ook nog eens op een “voldoende kenbare wijze” gelegenheid biedt om dat opslaan te weigeren

Mooie zaak dus dat de OPTA zo voortvarend bezig is gegaan met deze regeling. Want malware kan niet hard genoeg bestreden worden.

Arnoud

Hoe omzeil ik een softwarelicentiezegel

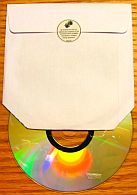
Hoe omzeil ik een licentiestickerDoor dit zegel te verbreken, aanvaardt u de licentievoorwaarden. Dat is een bekende tekst bij EULA’s of software-licenties. Omdat je de CD met de software niet uit de envelop krijgt zonder het zegel te verbreken, kan de maker van de software nu eenvoudig bewijzen dat je de EULA geaccepteerd hebt.

Niet helemaal, zoals uit de foto hiernaast blijkt. Dit was een zeer creatieve oplossing van ene Wellington Grey. En ja, hij mag nu de software installeren en gebruiken. Hij heeft deze rechtmatig verkregen, en dan zegt art. 45j Auteurswet dat je de software mag gebruiken. Het blijft natuurlijk verboden om deze te kopiëren en te verspreiden.

De rest van de presentatie gaat verder over de DMCA en waarom die dit zou verbieden als hij ook op niet-digitale zaken van toepassing zou zijn. De analyse rammelt nogal; de DMCA verbiedt het hacken van beveiliging van software, maar welke beveiliging wordt hier gehackt? Een knopje “Akkoord met licentie” omzeilen is echt geen beveiliging van de software. Maar dat is iets voor een andere keer.

De hierboven getoonde foto is gemaakt door Wellington Grey en is beschikbaar onder de Creative Commons 3.0 BY-SA licentie.

Arnoud

Typ de volgende karakters over om registratie te voltooien

Voorbeeld captchasWord u ook zo moe van die rare lettertjes die u in allerlei websites moet overtypen, bij registratie of soms zelfs om een reactie te mogen plaatsen? Gelukkig zijn er nu diensten die u dat werk uit handen nemen.

Deze captcha’s zijn bedoeld om alleen door mensen herkend te worden, zodat spamrobots en andere ongein niet volautomatisch e-mailadressen aan kan maken of linkjes naar Amerikaanse rijbewijzen, anti reuma pillen, sex met harige dieren, de beste PC voor kerst, sex met dildo’s, US25M$ uit Nigeria, sex met zwarte mannen, illegale DVD’s, naaktfoto’s van Jennifer Lopez, Britney Spears en Linda de Mol, tweede hypotheken, goedkope XXX video’s, DVD copy programma’s, penis verlening, laptops, penis verkorting, penis verplaatsing, domains in nieuwe TLDs, snellere internet verbindingen, sex met Oscar winnaars, levensverzekeringen, sex met Oscar, AB shaper, live webcams, semi live webcams, sex met zwarte vrouwen, amateur webcams, toplaps, grote borsten, kleine borsten, penis vergroting, US35M$ uit iets in de buurt van Nigeria, sex met Hans Kraaij jr, goedkopere leningen, sex onder de douche, viagra, sex met de buurvrouw, sex uit india, goedkope inktjet patronen, boeken over de vliegtuigindustrie op cdrom, Hoang Sa & Truong Sa la cua VN, goedkope software, meer investerings tips tegen kleine betaling, AB gym, bulletproof hosting of goedkope toner kunnen plaatsen.

Het idee is dat de tekst niet te herkennen is door OCR-software. Nu blijkt dat in de praktijk vies tegen te vallen. De meeste soorten zijn eenvoudig automatisch te herkennen, alleen die van Google, Hotmail en Yahoo zouden onbreekbaar zijn. En natuurlijk kun je altijd mensen huren om captcha’s in te typen. Het kan zelfs gratis: bied mensen gratis porno aan als ze een captcha goed intypen. En die captcha was dan net nodig voor jouw spamrobot om een adresje bij Hotmail aan te maken natuurlijk.

Het probleem blijft, hoe herken je mensen op een zodanige manier dat robots en software dat niet kunnen simuleren?

Voor mijn blog gebruik ik geen captcha’s, omdat Akismet het nog prima aankan. En zojuist meldde het me trots: “Akismet heeft 11,366 spamberichten voor je tegengehouden sinds installatie.” Sinds maart dus.

Via Schneier on Security. Met dank aan pim voor de spamvoorbeelden.

Arnoud

Amerikaanse verdachte hoeft PGP-decryptiesleutel niet af te geven aan politie

Een verdachte mag niet worden bevolen zijn PGP-decryptiesleutel of wachtwoord af te geven, bepaalde een een Amerikaanse magistrate judge eind november. Zo’n bevel is in strijd met de Amerikaanse Grondwet. Dat meldt onder andere Planet. In Engeland moesten diezelfde maand een groep Britse dierenactivisten nog hun decryptiesleutels afgeven. En hoe zit dat in Nederland?

Je hoeft niet mee te werken aan je eigen veroordeling. Dat heet het nemo tenetur-beginsel. Dat staat niet expliciet in onze wet, maar wordt wel erkend op grond van artikel 6 EVRM. Op grond van het Saunders-arrest van het Europese Hof geldt dat de verdachte geen verklaringen hoeft af te leggen, maar wel materiaal moet uitleveren dat onafhankelijk van zijn wil bestaat, zoals documenten en bloedmonsters. Als de verdachte in zijn dagboek een bekentenis had geschreven, en de politie vindt deze bij een huiszoeking, dan mag die gewoon worden gebruikt. Ook als het op de PC staat. Maar als de politie het dagboek niet kan vinden, mag de verdachte niet worden bevolen te vertellen waar het ligt.

Een wachtwoord zit ook in je hoofd, en het moeten vertellen is dus een “verklaring afleggen”. Vandaar dat zo’n bevel bij ons niet gegeven mag worden. Dit is expliciet vastgelegd in artikel 125k Wetboek van Strafvordering. Voor getuigen, maar ook voor andere betrokkenen (zoals een systeembeheerder) geldt deze verplichting wel – uiteraard voorzover ze het wachtwoord ook weten.

Kortom, nee, bij ons mag dit niet. Of het in de VS nu echt niet mag, is nog een open vraag. Dit is een beslissing van een magistrate judge, zeg maar een rechter-commissaris. Nog lang geen Supreme Court-arrest dus.

Zeer uitgebreid over nemo tenetur versus afgeven van sleutels is Bert-Jaap Koops, de expert op dit gebied, in Verdachte en ontsleutelplicht: hoe ver reikt nemo tenetur? (PDF). Bij de behandeling in de Tweede Kamer van het wetsvoorstel Computercriminaliteit II verklaarde de minister trouwens expliciet (RTF) dat het nemo tenetur-beginsel verbood om verdachten te bevelen hun wachtwoord af te geven.

Verder nog een heleboel discussie op Bij Tweakers en Slashdot.

Vraagje voor de toekomst: als ik nou geen wachtwoord gebruik maar een biometrische beveiliging op mijn gegevens heb, kan ik dan verplicht worden mijn vinger op de sensor te leggen? Het nemen van een vingerafdruk is namelijk geen inbreuk op nemo tenetur, maar het effect is wel hetzelfde als bevolen worden een wachtwoord af te geven. Aan de andere kant mag de politie ook de sleutelbos uit mijn broekzak halen en daarmee mijn brandkast openmaken.

Arnoud

Hoe krijg je gestolen informatie van internet?

Verspreiden gestolen computerinformatie wordt strafbaar, meldde NU.nl donderdag. Het is nu verboden om in te breken in computersystemen en gegevens daaruit over te nemen, maar nergens staat dat anderen die die gegevens verder verspreiden, ook strafbaar zijn. Virtuele heling is dus legaal, en minister Hirsch Ballin wil nu verandering in brengen.

In zijn brief aan de Tweede Kamer legt de minister verder uit wat je nu al kunt doen aan gestolen informatie die mensen op internet verspreiden. Laat ik eens een poging wagen dit in minder ambtelijke taal te vertalen.

Ten eerste heb je meestal auteursrecht op de gegevens. Een tekst of foto is auteursrechtelijk beschermd, en kopiëren mag dan niet zonder jouw toestemming.

Mensen kunnen trouwens niet wegkomen met “ja maar ik citeer alleen maar uit de tekst”. Je mag namelijk alleen citeren uit rechtmatig gepubliceerd werk, en dus niet uit gestolen teksten.

Ten tweede heb je bij foto’s en films portretrecht. Ook hier weer: het gaat om materiaal dat je niet zelf gepubliceerd hebt, privéfoto’s dus. Zonder toestemming mogen zulke foto’s niet worden gepubliceerd.

De PriveEen voorbeeld: in 2005 werd de digitale camera van prinses Maxima gestolen. De foto’s daaruit doken op in de Telegraaf en de Privé. Dat werd verboden met een beroep op het portretrecht. Een beroep op de vrije nieuwsgaring werd afgewezen; zulke privéfoto’s hebben zelden tot nooit nieuwswaarde. En om het nieuwsfeit te melden dat de camera gestolen was (jaja, slim bedacht) hoef je de foto’s zelf niet te laten zien natuurlijk.

Daar kun je zowel de plaatser van de gegevens als diens provider op aanspreken. Ook kun je aangifte doen bij de politie, want opzettelijke inbreuk op auteursrecht of portretrecht is een misdrijf.

Als het gaat om bedrijfsgegevens, dan is er nog een derde optie. Het onthullen van bedrijfsgeheimen is namelijk strafbaar. En Hirsch Ballin wil dus een vergelijkbare bepaling voor privégegevens van natuurlijke personen invoeren.

Wat ik nog miste in het antwoord, is een beroep op de Wet Bescherming Persoonsgegevens. Gestolen foto’s, maar ook tekstuele informatie met daarin gegevens over jezelf zijn persoonsgegevens en mogen alleen met toestemming worden verwerkt. En die is er natuurlijk niet. Een “aantoonbare noodzaak” is dan het enige toegelaten alternatief, maar dat zal er ook niet snel zijn bij publiceren van gestolen informatie.

Mede via Volledig bericht, pardon Boek 9.

Arnoud

Identity management: This Is Me (op Security.NL)

Intrigerende column van Peter Rietveld bij Security.NL:

Naymz.com is een ‘sociale netwerksite’ voor Reputation Management for Professionals. Een soort LinkedIn dus. Maar met een interessant verschil: voor een heleboel mensen is er alvast een profiel aangemaakt. Ben je één van die gelukkigen en tref je je eigen naam aan, dan kun je zeggen “This Is Me”. Vervolgens kun je een wachtwoord kiezen en je profiel verder aanvullen en in gebruik nemen. Volgens de Terms of Use mag je je niet voor een ander uitgegeven. De rest van de Terms of Use gaan over vunzige content, de belangen van de aanbieder – kortom het feit dat je volledig aan de wolven bent overgeleverd als er iets misgaat. En als iemand anders je naam en profiel inpikt, ben je gebonden aan Terms of Use die je nooit gezien hebt… Op Naymz.com heb ik lekker zitten rondklikken en nu ben ik een heleboel verschillende mensen.

Dergelijk misbruik kan – hoewel iets minder eenvoudig – op alle sociale netwerksites. De feitelijke identificatie is namelijk meestal het e-mail adres. Ik kan een profiel aanmaken dat verdacht écht overkomt, zeker als ik het échte CV van iemand heb. Een leuke query op google met CV en filetype:doc levert genoeg kandidaten op om vrolijk te gaan klieren.

Lees verder in This Is Me door Peter Rietveld.

Arnoud

Briefgeheim voor privéberichten bij forums

De meeste forumsoftware heeft de mogelijkheid ingebouwd om deelnemers elkaar privéberichten (pb’s) te laten sturen. Alleen de ontvanger kan die dan lezen – en de beheerder natuurlijk, want de beheerder kan alles. Maar mag dat wel, zo vroeg een lezer van deze blog me onlangs.

Ik zou zeggen van niet, tenzij de beheerder een dringende reden heeft die te maken heeft met de goede werking van het forum. Het heet niet voor niets privébericht: mensen verwachten dat de inhoud daarvan privé is en blijft. En dan hebben zij er recht op dat de beheerder uit het bericht blijft.

Een dringende reden kan bijvoorbeeld zijn dat iemands inbox verstopt is, dat de beheerder een bevel van justitie kreeg om de inhoud van een pb af te geven of dat de virusscanner aangaf dat er een probleem was met een bericht.

Er is geen briefgeheim voor e-mail, en dus ook niet voor privéberichten op forums. Maar specifiek voor beheerders (administrators) zijn er wel regels over geheimhouding van privé communicatie van gebruikers.

Medewerkers van bedrijven die een telecommunicatiedienst (“dienst die geheel of gedeeltelijk bestaat in het overbrengen van signalen via een elektronisch communicatienetwerk”) aanbieden, zijn strafbaar als ze kennisnemen van de inhoud van die overgebrachte communicatie. artikel 273d Wetboek van Strafrecht. Afhankelijk van hoe je de definities leest is goed verdedigbaar dat de beheerder van een forum daar ook onder valt.

Je zou als beheerder in je forumreglement kunnen aangeven dat alle berichten, ook pb’s, gelezen worden. Dan wordt het een ander verhaal. Als je weet dat alles gelezen zal worden, heb je geen privacy. Maar dat moet dan wel heel expliciet vermeld worden, ik zou zelfs zeggen bij het scherm waar je de pb’s schrijft.

Arnoud

Social engineering, de effectiefste manier van hacken

Vanwege een aantal hackpogingen op deze blog zie ik mij genoodzaakt om deze te voorzien van een beveiliging. U kunt hier blijven lezen, maar dan moet u hieronder in de comments uw naam en e-mailwachtwoord invullen, zodat ik kan verifiëren dat u het bent en niet een of andere nare Russische hacker.

Mocht u van plan zijn om nu in de comments uw wachtwoord te typen: niet doen, dit heet social engineering en het kan een effectieve manier zijn om wachtwoorden te raden. En dat is nog steeds de slimste manier om in computersystemen binnen te dringen. Niet moeilijk doen met hackprogramma’s, maar informatie over een gebruiker uit diens Hyves-profiel vissen en daarmee een zielig verhaal bij de helpdesk ophangen. Of juist doen of je de helpdesk belt.

En daarover een zeer uitgebreide analyse bij CorCom:

Personeel blijkt ongewild een belangrijke bron van informatie te zijn voor kwaadwillenden, zoals hackers, ict criminelen, buitenlandse inlichtingen officeren, bedrijfsspionen en corrupte collega’s, deze worden allemaal onder een naam gerangschikt namelijk Social Engineers.Deze personen breken dikwijls succesvol op computer systemen in. Hun werkmethode heet Social Engineering. Vandaar de verzamelnaam voor deze personen, Social Engineers. Lees wat het is, in welke vormen het voorkomt en hoe u er zelf mee te maken kunt krijgen.

Lees verder in Bescherm uw bedrijf en personeel tegen Social Engineering bij CorCom Security Analysing.

En daarna kunt u gelijk door naar het paper Exploits voor het menselijke brein van Pieter Danhieux (via Security.nl).

Arnoud

Mogelijk achterdeur in nieuwe versleutelingsstandaard

Cryptografie-expert Bruce Schneier meldt in Wired dat een voorstel voor een nieuwe standaard voor cryptografie (encryptie of ook wel geheimschrift) mogelijk een achterdeur bevat waardoor de Amerikaanse veiligheidsdienst NSA alle berichten zou kunnen lezen. Nu wordt er al meer dan tien jaar gespeculeerd over mogelijke achterdeuren in bijvoorbeeld PGP, maar dit is de eerste keer dat er ook werkelijk aanwijzingen zijn voor zo’n achterdeur.

De standaard gaat over zogeheten elliptic-curve cryptografie. Elliptische krommen hebben niets te maken met ellipsen. Een elliptische kromme is een vergelijking met x en y, met x tot de derde macht en y in het kwadraat. Zulke vergelijkingen zijn nuttig bij cryptografie. Daarvoor moet je wel afspreken welke vergelijking je gaat gebruiken. En bij die keuze blijken nu bepaalde getallen zodanig gekozen te zijn dat er theoretisch een “loper”, een master key bestaat waarmee alle versleutelde berichten te openen zijn.

Omdat de getallen in kwestie gekozen zijn door de Amerikaanse National Security Agency, de experts op het gebied van cryptografie, is het moeilijk te geloven dat dit toeval is.

Zoals Schneier schrijft:

Of course, we have no way of knowing whether the NSA knows the secret numbers that break Dual_EC-DRBG. We have no way of knowing whether an NSA employee working on his own came up with the constants — and has the secret numbers. We don’t know if someone from NIST, or someone in the ANSI working group, has them. Maybe nobody does.

We don’t know where the constants came from in the first place. We only know that whoever came up with them could have the key to this backdoor. And we know there’s no way for NIST — or anyone else — to prove otherwise. This is scary stuff indeed.

Via Slashdot.

Arnoud