
Voor de achtergrond, zie Fietspolitie verstuurt spam per telefoon.
Arnoud
Internetrecht door Arnoud Engelfriet
About Security
Port scans stellen vast welke systemen luisteren naar inkomend netwerkverkeer (actieve systemen) en via Internet bereikbaar zijn. Met een port scanner kan een succesvolle computerinbraak (hack) worden voorbereid. Een port scan kan dan ook strafbaar zijn als poging tot misdrijf.
Een port scanner is een van de meest gebruikte tools van de tegenwoordige hacker. Port scans worden toegepast om vast te stellen welke TCP- en UDP-poorten op externe systemen luisteren en zijn een mogelijke indicatie dat er een gerichte aanval op een geautomatiseerd systeem, het doelsysteem, op handen is. Binnendringen in een computersysteem is strafbaar als computervredebreuk. Echter, in het Wetboek van Strafrecht is geen bepaling opgenomen die de portscan strafbaar stelt.
Het hangt van de omstandigheden van het geval af of de port scan wordt gebruikt voor het plegen van een ander strafbaar feit, zoals het opzettelijk en wederrechtelijk binnendringen in een geautomatiseerd werk (art. 138a, lid 1 WvSr). Er kan dan sprake zijn van poging met betrekking tot het plegen van dat andere delict. Indien de port scan kan worden gezien als een voornemen van de dader tot het binnendringen in de computer, het vernielen van een geautomatiseerd werk, het vernielen van gegevens of afluisteren, dan kan strafbaarheid ontstaan op grond van poging. Dit artikel is een bewerking van de scriptie van jurist Jaap Timmer over de strafbaarheid van portscannen.
Lees verder in De portscan als strafbare voorbereiding (in Beveiliging > Hacken @ iusmentis.com).
Arnoud
 Vanochtend in het Algemeen Dagblad een artikel over de verklikkersactie van Agent Van Geel. Maandagavond werd ik door deze belcomputer gebeld, en ik irriteerde me daar zo aan dat ik er een blogpost aan wijdde. Leuk item voor Geenstijl, zo bleek, maar vervolgens ging Webwereld er serieus op in: ook de OPTA zei dat dit niet mocht. Ook Ouders Online was boos: was dit nou het goede voorbeeld als het gaat om het beschermen van de persoonlijke levenssfeer van kinderen?
In het AD nu een uitgebreide reactie van het ministerie van Verkeer en Waterstaat, verantwoordelijk voor deze actie en overigens ook voor de Telecommunicatiewet uit 1998 waarin deze actie verboden werd.
,,Het is geen pest- of kliklijn,’’ reageert het ministerie van Verkeer. Het systeem is deze week aangepast. Daarmee zou het belangrijkste bezwaar zijn ondervangen. Nu moet in het mailtje dat via Fietslichtaan.nl wordt ontvangen, eerst ergens op worden geklikt. Daarmee zou de persoon toestemming geven om op zijn mobiel te worden gebeld. ,,We voldoen ook aan de privacywetgeving,’’ vindt het ministerie. ,,Alle gegevens worden verwijderd nadat er is gebeld en iemand kan maar één keer worden gebeld.’’
Het probleem is alleen dat die aanpassing niet werkt. Het mailtje met link zat er maandagavond ook al in namelijk, en toch werd ik gebeld zonder eerst een mailtje te krijgen. Want hoe werkt dit: je moet het e-mailadres en telefoonnummer van je slachtoffer opgeven, en dan wordt naar dat adres een mail gestuurd. Wordt daarin op een link geklikt, dan wordt dat telefoonnummer gebeld.
Is het nou echt zo moeilijk om te bedenken dat als ik mijn EIGEN e-mailadres en het telefoonnummer van iemand anders invul, die persoon gebeld wordt nadat ik het mailtje met de link heb gekregen?
Bovendien is het nog steeds een aardig misleidend mailtje (“check deze link ff, bespaar je 20 euro mee”). Dat er nu in kleine letters onder staat “Als je op de knop drukt, krijg je een telefoontje van agent van Geel”, maakt dat niet anders. De “besparing” van 20 euro gaat namelijk over het feit dat de boete op fietsen zonder licht 20 euro is.
 |
 |
| Besluit van de OPTA | Bon van agent Van Geel |
Een beschikking van de OPTA ziet er lang niet zo gelikt uit als de schoolposter van deze actie, maar de OPTA mag tot 450.000 euro gaan. Wat toch echt iets meer is dan de 20 euro voor fietsen zonder licht.
UPDATE (19 november): Agent Van Geel is met pensioen.
Arnoud
 De politie heeft voor het eerst in Nederland iemand opgepakt wegens virtuele diefstal, meldt Planet. Het gaat om de meubi’s (meubels) uit de virtuele wereld voor tieners Habbo Hotel. Spelers lopen als virtueel personage rond, en kunnen hun eigen kamers in dat Habbo Hotel inrichten met speciale credits. Die credits zijn de inkomstenbron van Habbo: die moet je kopen met echt geld.
De verdachten zouden door middel van hacken bij de accounts van de Habbo-gebruikers zijn gekomen en vervolgens meubels naar hun eigen kamers hebben verplaatst. Omdat de Habbo-credits zijn gekocht met echt geld wordt de verdachte behalve hacken ook diefstal ten laste gelegd.
Het lijkt me duidelijk dat het hacken van iemands account, in dit geval het aftroggelen van wachtwoorden, computervredebreuk is. Dat is een strafbaar feit, een misdrijf zelfs. Het intrigerende vond ik de tenlastelegging van diefstal.
Diefstal is het wegnemen van iets “met het oogmerk om het zich wederrechtelijk toe te eigenen” (art. 310 Wetboek van Strafrecht). Er moet dan alleen wel een “iets” zijn om weg te nemen. In een eerdere blogpost over Diefstal van game credits ging ik in op de vraag hoe tastbaar spelobjecten zoals die meubi’s van Habbo zijn. Dat bleek wat twijfelachtig. Maar dat ging over de definitie van “zaak” in het Burgerlijk Wetboek. En hier gaat het om strafrecht. Bij strafrecht zijn de regels anders. Elektriciteit is niet bepaald een tastbare zaak. Toch werd al in 1921 door de Hoge Raad beslist dat diefstal van elektriciteit mogelijk was (het Elektriciteitsarrest, HR 23 mei 1921).
Bovendien: het gaat niet om diefstal van de meubi’s maar om diefstal van het geld waarmee die meubi’s zijn gekocht. Dat is een originele invalshoek. Giraal geld stelen is strafbaar.
De zeer creatieve constructie is dan dat Habbo een bank is, die je saldo op een originele manier laat zien: als meubi’s. Waarom zou giraal geld tenslotte per se een saai getal in je internetbankapplicatie moeten zijn? Je kunt het ook laten zien als een tafel van 5 euro, een stoel van 3 en een plantenbak van 2,50. En (opvoedkundig verantwoord, het is voor kinderen tenslotte) je mag dan zelf uitrekenen dat je saldo 10,50 is.
Arnoud
Driekwart van de Nederlandse bedrijven beveiligen hun netwerkverkeer onvoldoende, meldt Corcom.
Zo’n 80 procent van de ondernemers gebruikt een onvoldoende beveiligde Wireless internetverbinding. En gemiddeld telt een website 66 beveiligingsproblemen. Bij driekwart van de bedrijven staat voor hackers en internet criminelen de deur wijd open.
Zulke grote bedrijfsgeheimen heb ik niet, dus ik ben niet interessant, zullen veel bedrijven denken. Maar dat kan vies tegenvallen. Zo’n inbraak kan een hoop schade opleveren door een verstoorde bedrijfsvoering. Het elektronisch equivalent van graffiti op de muur kost heel wat meer dan een pot witkalk. En dan heb ik het nog niet eens over hackers die zo’n onbeveiligd netwerk gebruiken als springplank om elders in te breken, of als opslagplek voor illegaal materiaal. De kosten en de juridische problemen die je op de hals haalt als je bedrijfswebsite wordt gebruikt om illegale software of porno aan te bieden, kunnen enorm zijn.
Lees verder in Driekwart bedrijven in Nederland beveiligt netwerkverkeer onvoldoende bij CorCom Security Analysing.
Arnoud
Gisteravond werd ik ineens gebeld, en tot mijn stomme verbazing begon er toen een bandje te lopen waarop een zogenaamde politieagent me begon te vertellen dat licht aan toch echt heel belangrijk is. Ja, een bandje. Na enig zoeken bleek dat van deze site Fietslicht aan : Vrienden bellen afkomstig te zijn:
Wil je nu iets leuks uithalen bij je vrienden? Vul hieronder het e-mailadres en het 06-nummer in van een vriend of vriendin. Die ga ik, agent Van Geel, dan hoogstpersoonlijk verrassen met een telefoontje – wedden dat je hem of haar daarna ineens altijd met licht op de fiets ziet rijden? Kan er nu al om lachen, weet je dat?
Kennelijk heb ik dus “vrienden” die menen dat dit grappig is.
Nu is de keuze van mijn vrienden mijn probleem, maar dit soort telefonische oproepen zijn al sinds 1998 als spam verboden. In de Telecommunicatiewet, artikel 11.7 staat namelijk:
Het gebruik van automatische oproepsystemen zonder menselijke tussenkomst, faxen en elektronische berichten voor het overbrengen van ongevraagde communicatie voor commerciële, ideële of charitatieve doeleinden aan abonnees is uitsluitend toegestaan, mits de verzender kan aantonen dat de desbetreffende abonnee daarvoor voorafgaand toestemming heeft verleend [of een hier niet relevante uitzondering van toepassing is]
 <BR/>Spamverbod
UPDATE: (14 november) dat vindt ook de OPTA, zo lees ik op Webwereld:
“Dit soort dingen mogen alleen als de abonneehouder toestemming heeft gegeven en de beller dat kan aantonen”, zegt Ewa Walters, woordvoerdster van het controle-orgaan.
UPDATE 2: (14 november, 13:54) om tien voor één heb ik een interview gegeven voor het NOS Radio 1 Journaal! Luister via Uitzendinggemist (het begint om 12:53).
UPDATE 3: (14 november, 20:36) bij Ouders Online wordt terecht gewezen op de privacy-aspecten van deze actie. En ze hebben agent Van Geel als MP3!
UPDATE 4 (19 november): Agent Van Geel is met pensioen.
Ik vind het hoogst kwalijk dat een overheidsinitiatief (politiewebsite) spam verstuurt in een vorm die al sinds 1998 verboden is. U ook? Klachten indienen kan bij de OPTA, onder het kopje “Telefonisch oproepsysteem”.
Arnoud
Tweakers in de bocht: het testteam van Tweakers haalt de biometrische USB-stick BioSlimDisk Signature volledig uit elkaar, en ontdekt hoe men de beveiliging voor de gek kan houden. Ze deden dat al eens eerder trouwens. Maar het gaat me deze keer om hoe men omging met de bevindingen:
De lezer zal begrijpen dat we wederom verrukt waren met het resultaat; weer een stick bezweken. Zoals de regels van responsible disclosure vereisen, hebben we uiteraard voor publicatie contact opgenomen met de leverancier. De Nederlandse importeur verwees ons direct door naar de fabrikant. Deze nam vanuit het hoofdkantoor in Singapore contact op.En zo hoort het. Het is in Nederland toegestaan om de beveiliging te testen van je eigen apparatuur. Er zijn uitzonderingen, zoals het aanpassen van regio-restricties of het omzeilen of uitschakelen van kopieerbeveiligingen. En andermans systeem hacken “om de beveiliging te testen” mag natuurlijk niet zonder toestemming.De fabrikant wilde de hack wel erkennen, maar gaf direct aan dat Tweakers.net een prototype getest had, een prototype dat niet op de markt zal verschijnen. In de definitieve stick zouden extra beveiligingen zijn aangebracht die de door ons uitgevoerde hack zouden moeten voorkomen.
De interessante vraag is natuurlijk, wat mag je met het resultaat? Je hebt natuurlijk recht op vrije meningsuiting, ook (juist!) voor maatschappelijk relevante zaken als een onveilig systeem. Vandaar dat zo vaak gepleit wordt voor full disclosure: publiceer alle details over beveiligingsfouten, zodat iedereen er rekening mee kan houden.
Een nadeel van full disclosure is dat ook kwaadwillenden meteen leren van de fouten, en er gebruik van kunnen maken terwijl de fabrikant nog bezig is met de reparatie. Dat pleit dan weer voor geheimhouding. Alleen, ervaringen uit het verleden leren dat niet alle leveranciers even snel aan de slag gaan met gemelde beveiligingsfouten. Full disclosure is voor een deel dan ook een reactie op deze praktijk: publicatie dwingt de leverancier zo snel mogelijk aan de slag te gaan en met een reparatie (bug fix) te komen.
Een tussenvorm is responsible disclosure: geef de leverancier of fabrikant een redelijke tijd om de fout te repareren, en houd de fout geheim zolang er uitzicht is op een snelle reparatie. Blijkt de leverancier onwillig of duurt het onredelijk lang om tot een oplossing te komen, dan publiceer je de fout zodat mensen in ieder geval weten dat het probleem bestaat, en ze een lapmiddel kunnen verzinnen.
Hoe dan ook, publicatie van zulke resultaten mag. Een dergelijke publicatie moet wel duidelijk gericht zijn op een wetenschappelijk of journalistiek doel, en rekening houden met de redelijke belangen van de fabrikant. De publicatie mag niet ontaarden in een recept of instructies om het systeem te kraken, want dat dient geen legitiem doel en is er vooral op gericht de fabrikant schade toe te brengen. En dat mag niet.
Kortom, doe het zoals Tweakers 
Wat overigens helaas niet uitsluit dat je toch juridische problemen tegen kunt komen. Dat ondervond Fox-IT bij het testen van een serie beveiligde USB-sticks. De bedrijven wier producten slecht uit de tests kwamen, begonnen over “smaad” en “reputatieschade”, en dreigden met advocaten. De bedrijven in kwestie hadden het rapport trouwens nog niet gezien toen een van de wel succesvolle firma’s al met een juichend persbericht naar buiten kwam. Dat was inderdaad niet zo netjes. De bedrijven allemaal op de hoogte houden is dus wel belangrijk.
Arnoud
Draadloze netwerken zijn eenvoudiger te misbruiken dan traditionele, bedrade netwerken. Via wardriving is een draadloos 802.11 (“Wifi”) netwerk eenvoudig op te sporen, en als het netwerk onvoldoende beveiligd is, kan iedereen er gebruik van maken. De beheerder kan hierdoor schade lijden. Kan hij deze vergoed krijgen?
In deze paper gaat jurist Jaap Timmer in op het thuisgebruik van Wi-Fi en de gevaren die verbonden zijn aan draadloze netwerken waardoor misbruik van computersystemen kan ontstaan. Misbruik van het draadloze netwerk en eventueel daardoor van het computersysteem van een particulier veronderstelt dat er sprake is van schadelijk gedrag. Schadelijk gedrag veronderstelt op haar beurt weer “schade” en “slachtoffers”. Als deze veronderstellingen met betrekking tot misbruik van een draadloos netwerk blijken te kloppen, rijzen de vragen welke schade deze vormen veroorzaken en of de slachtoffers die computermisbruik ondervinden, op enigerlei wijze hun schade vergoed kunnen krijgen.
In de eerste plaats doet de vraag zich voor of op de dader een civielrechtelijke verplichting rust om de veroorzaakte schade te vergoeden. Een dergelijke verplichting bestaat op grond van artikel 6:162 BW voor de pleger van een onrechtmatige daad die schade heeft veroorzaakt. Om de dader daadwerkelijk te kunnen aanspreken, moet het slachtoffer over voldoende identificerende gegevens van de dader beschikken. Dit is zeker in het geval van computermisbruik door misbruik van een draadloos netwerk erg lastig.
Als de dader al aansprakelijk gesteld kan worden, is er dan nog plaats voor eigen schuld aan de zijde van het slachtoffer die heeft nagelaten gebruik te maken van bepaalde beveiligingsmogelijkheden door bijvoorbeeld encryptie? Wellicht zijn er nog alternatieve wegen om tot vergoeding van de schade te komen en misschien is het onder omstandigheden mogelijk de Internet Service Provider (ISP) voor de schade aansprakelijk te stellen.
Lees verder in Misbruik van een draadloos (Wifi) netwerk (in Beveiliging > Draadloos internetten @ iusmentis.com).
Arnoud
Veiligheid en privacy gaan soms lastig samen, zoals dit screenshot laat zien:
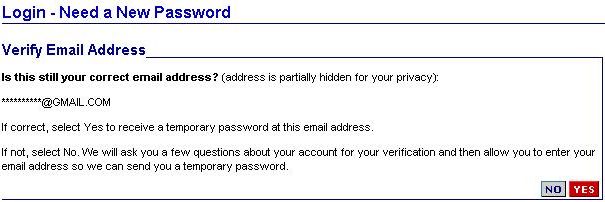
Via Worse Than Failure.
Arnoud
Frank Kuitenbrouwer vertelt een mooie parabel over de AIVD:
Er was eens een klooster dat werd verlamd door een sluipend conflict onder de monniken waar de abt maar geen vinger achter kon krijgen. Ten einde raad riep hij de hulp in van een bevriende statisticus. Deze posteerde een waarnemer in de kloostergang voor de refter. Deze moest alleen maar turven wanneer de monniken kwamen en gingen, wie bij wie aanschoof, enzovoorts. Zonder dat er een naam aan te pas kwam liet de expert zijn analyse los op deze onschuldige stromingsgegevens met als resultaat dat de abt de aanstokers van de ruzie kon ontmaskeren.
Als het aan wetsvoorstel 30553 ligt, krijgt de AIVD straks namelijk de bevoegdheid om onbeperkt verkeers- en persoonsgegevens van providers op te vragen:
De diensten zijn bevoegd zich te wenden tot een aanbieder van een communicatiedienst met het verzoek gegevens te verstrekken over een gebruiker en over het communicatieverkeer dat met betrekking tot die gebruiker voor of op het tijdstip van het verzoek heeft plaatsgevonden dan wel na dat tijdstip zal plaatsvinden.
Lees verder in de column van Frank Kuitenbrouwer in Netkwesties.
Arnoud
