Waarom wil de Albelli-software je Mac-wachtwoord hebben bij installatie?

Via Twitter een interessante discussie tussen fotoalbumdrukker Albelli en Bruno Scheele over de installatieprocedure van de software van de eerste op de Mac van de laatste:

@albelli_nl Waarom heeft jullie desktop app mijn wachtwoord nodig om te installeren op een Mac?
Schroom niet om hier technisch op in te gaan. “Om de beste ervaring te garanderen” is namelijk een non-antwoord. Slightly smiling face

Het antwoord van Albelli komt allereerst neer op basisuitleg: wachtwoorden invoeren is nodig, zo vraagt het programma je toestemming om te kunnen installeren. Waarop Scheele terecht reageert dat het op de Mac niet zo werkt. Programma’s installeer je daar gewoon met de installatieprocedure, daar is geen wachtwoord voor nodig.

Dat laatste speelt alleen bij software die speciale permissies nodig heeft, denk aan virusscanners die overal bij moeten kunnen. Een ietwat rare situatie voor foto-software. Ja, die zal bij je bestanden moeten kunnen maar dat is een ‘gewone’ operatie waarvoor MacOS installatieprogramma’s geen wachtwoord nodig hebben.

Maar dan komt ie:

Als klant dien je ons toestemming te geven, voordat wij als bedrijf gemachtigd zijn om wijzigingen aan je computer te geven (met ‘wijzigingen’ wordt hier het installeren van een nieuw programma bedoeld). … Het is dus niet zozeer een technisch achterliggende gedachte, maar meer te vergelijken met het ondertekenen van een contract bij het aangaan van een (zaken)overeenkomst.

Deze zin riekt heel sterk naar iemand die ooit een basisboekje recht en ict las, want er zit een theoretische kern van waarheid in maar tegelijk klopt het van geen kanten.Ja, inderdaad mag een bedrijf niet op afstand wijzigingen aan iemands computer doorvoeren. Dat is verboden in de cookiewet. Downloaden en installeren van software vereist toestemming van de klant. We hebben het eerder gehad over silent installs en updates.

Maar het gaat hier om welbewust gedownloade software die men zelf installeert. Daarbij mag je toestemming wel concluderen uit het feit dat men het downloadt en de installatieprocedure start. Daarvoor is een aparte vraag niet meer nodig, en al helemaal niet door de installatieprocedure om het Mac-wachtwoord te laten vragen.

Blijft de vraag: waarom wil die applicatie wél dat wachtwoord? Welke systeembevoegdheden wil men gebruiken, en waarom? (Als flauwe jurist zeg ik dan, als je zo formeel bezig was met toestemming onder de Telecomwet dan ben je natuurlijk ook heel formeel bezig met je informatieplichten onder artikel 6:230m BW en artikel 15 AVG.)

Arnoud
Mag ik de hardcoded sleutel van een app gebruiken voor mijn eigen aanroepen?

Een lezer vroeg me:

Ik wil gebruik maken van een online tool vanuit mijn eigen software. Helaas is een zakelijke licentie op die tool veel te duur. Nu zat ik in de bijbehorende app voor consumentengebruik te kijken, en die blijkt met een hardcoded key te authenticeren. Ik kan daarmee dus perfect een aanroep simuleren, want het http verkeer is ook nog eens onversleuteld. Is dit toegestaan?

Het is in principe de bedoeling dat je aangeboden tools gebruikt zoals ze je aangereikt worden. Dat staat niet letterlijk in de wet maar volgt volgens mij uit wat juristen de redelijkheid en billijkheid noemen. Maar daar staat tegenover dat het dus niet automatisch strafbaar of onrechtmatig is als je iets anders inzet dan de aangeboden tooling.

In het geval van de vraagsteller kun je die app zien als niet meer dan een schil waarmee een server wordt aangeroepen. Ik zie het onrechtmatige niet in het zelf doen van die aanroep. In dit geval wordt er geen account van een ander gebruikt of een achterdeurtje aangeroepen. Alle apps hebben dezelfde sleutel, dus waartegen die sleutel moet beveiligen is me een raadsel.

Ook vraag je op deze manier geen informatie op waar je geen recht op had. Je had exact deze gegevens gekregen als je via de app de informatie op had gevraagd. Van computervredebreuk – ergens binnengaan waar je weet dat je niet mag zijn – kan ik dus niet spreken hier. Wellicht als je de API gaat manipuleren door extra velden te proberen, of counters gaat veranderen buiten de range die de app zelf gebruikt. Dat zou ik dus afraden.

Een complicatie bij deze vraag is dat de aanbieder zakelijke licenties onderscheidt van consumentengebruik met de app. De werkwijze van deze vraagsteller leidt ertoe dat hij onder een consumentenmantel informatie krijgt die hij zakelijk gaat inzetten. Dat zou je kunnen zien als contractbreuk: er staat vast iets in de app-licentie dat de informatie uitsluitend huishoudelijk of privé gebruikt mag worden.

Daar staat voor mij tegenover dat de vraagsteller ook met de app in de hand de informatie had kunnen verkrijgen en dan zakelijk inzetten. Daar doet die app niets tegen. Ik zie de schade niet voor de aanbieder in dat geval, dus waarom zou het dan wél schadelijk zijn als hij dat met een eigen tool doet?

Arnoud

Hoe kun je nou rechten claimen op wetten en vonnissen?

Juridische AI-dienst ROSS is uit z’n slof geschoten in haar verweerschrift tegen de rechtszaak van Thomson Reuters, las ik bij Artificial Lawyer. De Thomson Reuters dienst Westlaw zou zijn gebruikt als bron om ROSS te trainen, en daardoor op een of andere manier haar rechten schenden. Wat volgens ROSS volkomen onlogisch is: dat zou dan gaan om rechten op tussenkopjes en andere verrijkte informatie, maar ROSS werkt juist het beste omdat ze alleen naar brondata kijkt.

ROSS is de bekendste juridische AI: ze zoeken relevante rechtspraak bij cases die je erin stopt, wat in de VS en Engeland het belangrijkste middel is om een aanklacht of verweer te ondersteunen. En vooral: er is véél meer rechtspraak dan bij ons, want honderd jaar teruggaan is niet raar in common law rechtssystemen.

ROSS is er vrij goed in, wat natuurlijk (naast de inzet van torenhoge IBM machines) komt door hun uitgebreide dataset. En dat is waar Thomson over valt: die stellen dat hún data er voor is gebruikt. Thomson maakt namelijk annotaties van rechtspraak, inclusief indexaties, tussenkopjes en verwijzingen. Dat verkopen ze dan voor veel geld aan advocatenkantoren – wat een stuk beter gaat omdat er eigenlijk geen fatsoenlijke openbare bronnen van wetten en met name jurisprudentie zijn in deze landen.

De beschuldiging aan ROSS lijkt gebaseerd op het werk van een toeleverancier die wetten en case law uit de Thomson database heeft gehaald en dat heeft opgestuurd inclusief tussenkopjes en annotaties. ROSS heeft nu interne mails overlegd waaruit blijkt dat ze nadrukkelijk dat hebben afgekeurd: ze hebben daar namelijk niets aan omdat het machine learning algoritme juist gaat om het leren uit de bronteksten. Wat vrij logisch klinkt voor mij, en zoals ze zelf zeggen:

In fact, anyone that accesses our platform (which is freely accessible through our website) can readily see that we have no editorialized content. It has always been our view that the editorialized content approach, in addition to being fallible and difficult to quality-check, produces work that is stale the moment it is published. That is the old legal research playbook. We chose a new way.

De grote frustratie is uiteraard dat je dan uberhaupt in actie moet komen tegen zo’n onzineis. En dat is in de VS echt wel een probleem, want in de fase waar men nu is (discovery) heb je rustig een ton neer te leggen om je te verweren en de gevraagde informatie te overleggen. Discovery is namelijk de verplichting om álle relevante materialen af te geven aan je wederpartij, en dat zijn meerdere vrachtwagens als je niet uitkijkt.

Arnoud

Hoe ga je als kantoor daadwerkelijk over naar inzet van legal tech? #legaltechtuesday

Sinds de coronacrisis begon, lees ik veel over advocatenkantoren en bedrijfsjuristen die legal tech inzetten. Het begon met massaal digitaal ondertekenen van contracten, wat natuurlijk een heel logische stap is, en nu zijn we bij Zoom-onderhandelingen en gebruik van Google Docs om samen documenten door te nemen of te reviseren. Een virus als de grote aanjager van innovatie, hoe raar wil je het hebben. Maar gaan we nu werkelijk doorpakken? Of waait dit weer over zodra een grotere maatschappelijke vrijheid weer terugkeert?
Het zetten van een elektronische handtekening waar voorheen een ‘natte’ nodig was, is een mooi voorbeeld van de voordelen van legal tech. Maar het is meteen een van de weinige echt goeie: simpel, duidelijk en met een heel precies voordeel. Daarvan kun je het zakelijk nut vrijwel uitrekenen. Een downside is er niet, afgezien van de kosten van de tooling. Maar training is nihil, wat er gebeurt kun je zien en dat het legaal is, is ook evident.

Voor verdergaande stappen, van contractgeneratoren tot het inzetten van chatbots voor intakes of wizards die adviesbrieven schrijven, ligt het vaak lang niet zo eenvoudig. En de reden daarachter is eigenlijk simpel: it’s the economy, stupid. Oftewel: het is niet duidelijk hoe je geld verdient door met zulke tools te gaan werken. En dat komt weer met name omdat organisaties ingesteld zijn om op een bepaalde manier hun diensten te leveren, en nieuwe technologie een andere manier van werken met zich meebrengt.

De partnerstructuur is bij advocatenkantoren vaak genoemd als dé reden waarom legal tech er niet zou komen: dan verdienen de partners minder aan billable hours (omdat die tools sneller zijn en er dus minder uren gewerkt wordt). Ik denk niet dat het zo simpel is. Het argument is wel een exponent van die achterliggende reden: vrezen voor minder opbrengsten van de klant is een economisch bezwaar. Of dat nu letterlijk is dat je urenstaten korter worden of dat de klant überhaupt minder wil betalen of iets anders, doet er dan minder toe.

Het algemene probleem is natuurlijk wel een hele taaie om aan te pakken. Zeker omdat het zelden expliciet op tafel wordt gelegd: sorry, deze tool gaan we niet doen want het kost ons heel veel en we zien weinig opbrengsten. Zeker bij legal tech, want “we moeten er iets mee” en dan wordt de tool uitgerold met veel fanfare (beter gezegd: een speciaal team of een champion) waarna we enige interesse mogen zien en daarna het gebruik een langzame dood sterft. Gewoon, omdat het niet nuttig genoeg voelt.

Er moet dus een externe prikkel komen om die verandering met zich mee te brengen. In de juridische sector zijn dat vaak de klanten: grote bedrijven die uurtje/factuurtje niet accepteren maar een fixed fee per klus of per jaar willen, of zelfs gewoon eisen dat er met tooling wordt gewerkt. Het lastige is alleen dat als de meerderheid van de kantoren nog niet op dat niveau is, zo’n klant toch moeilijk haar zin door kan drijven. Ergens is natuurlijk een omslagpunt maar wanneer dat wordt bereikt, is nog maar de vraag.

De zorg om de inkomsten vanwege de coronacrisis kan wel eens het omslagpunt forceren. Want veel kantoren en dienstverleners zien de inkomsten teruggaan en de productiviteit dalen. Als er dan een oplossing lijkt te zijn die met name dat laatste kan verhogen, dan is dat nu het moment om daarmee aan de slag te gaan.

Alleen: je blijft zitten met het punt dat een juridische dienstverlener behoorlijk goed is in z’n werk, en de workflow ook heeft ingericht om zo goed mogelijk op die manier te werken. Hoe je het ook wendt of keert, legal tech invoeren komt neer op veranderen van de bedrijfsvoering, en daar moet dan een duidelijke economische reden voor zijn. Waarom zou je nu, uitgerekend nu op een nieuwe manier gaan werken?

Daar staat tegenover dat we nu al op een andere manier zijn gaan werken. Vrijwel iedereen in de juridische sector werkt thuis waar dat kan, we Zoomen waar voorheen een fysiek gesprek de enige optie was en we onderhandelen op afstand zonder noemenswaardige problemen. Dat schept een mindset die openstaat voor veranderingen. Dus misschien is juist nu het moment?

Arnoud

Europese toezichthouders verklaren cookiemuur verboden

De Europese koepelorganisatie van nationale autoriteiten voor gegevensbescherming hebben gezegd dat cookiemuren niet zijn toegestaan. Dat las ik bij Tweakers. De EDPB (want zo heet ‘ie) heeft haar richtsnoeren over toestemming herzien onder de AVG (waarom Tweakers dat “een verordening” noemt, ontgaat mij) en komt daarin tot de conclusie dat het écht écht écht vrij gegeven moet zijn en dat een cookiemuur dat niet doet. En nee, dit is niet “maar een mening” die desgevraagd bij de rechter zou kunnen standhouden of niet.
De European Data Protection Board (EDPB) is het onafhankelijk Europees orgaan dat erop toeziet dat de AVG consequent wordt toegepast en dat de samenwerking tussen de gegevensbeschermingsautoriteiten van de EU bevordert. Dit omdat we niet één Europese toezichthouder hebben. Deel van hun werk is het uitgeven van richtsnoeren (artikel 70 AVG) waarin ze aangeven hoe de AVG moet worden uitgelegd of toegepast.

Die richtsnoeren zijn inderdaad geen wet, maar het komt erg dicht in de buurt. De ‘mening’ van de EDPB is zeer zwaarwegend en wordt in ieder geval door de individuele toezichthouders nauwlettend gevolgd, waardoor je dus vrij zeker weet dat je aangesproken kunt worden als jij als bedrijf dit niet volgt.

En daarbij komt dat een boete (of last onder dwangsom) van een toezichthouder niet een vrijblijvend advies is waar de rechter dan het laatste woord over heeft – een beetje rare framing vind ik dat altijd. Toezichthouders zijn tóezichthouders, zij leggen verboden op of eisen boetes. Inderdaad kan de rechter toetsen of een toezichthouder goed te werk is gegaan, maar dat is niet hetzelfde als wanneer ik een schadeclaim neerleg en de rechter toetst of ik gelijk heb. Of zelfs maar de strafrechter die toetst of de officier van justitie wel echt de juiste verdachte te pakken heeft. Het is marginale toetsing; had de toezichthouder dit kúnnen beslissen of is dit apert onredelijk. Zit de boete binnen de gepubliceerde bandbreedte, dat werk.

Ja sorry ik erger me aan die manier van praten over toezichthouders omdat het hun positie reduceert en men daardoor gaat denken “we merken het bij de rechter wel, alle kansen zijn nog open”. Nou, vergeet het maar. Met een richtsnoer als dit zou ik geen argument meer weten waarom jij als bedrijf gewoon een cookiemuur neer kan zetten die botweg zegt “of de cookies, of geen site voor jou”.

Maar laten we eerlijk zijn: dat argument was er al nooit, al sinds de regel was dat cookies (tenzij functioneel) toestemming nodig hadden en toestemming vrijwillig gevraagd moest worden. “Je hóeft onze site niet binnen” heb ik nooit een sterk verhaal gevonden.

Arnoud

Zullen we EULA’s in beeldschermen gewoon eens afschaffen jongens?

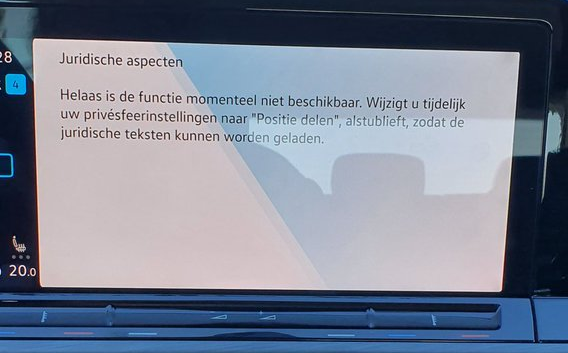
Via Twitter deze screenshot van een Volkswagen:

Wijzig uw privésfeerinstellingen (dat geforceerde nepnederlands alleen al) om de juiste juridische teksten te kunnen laden. Wat krijgen we nou. Ik vermóed dat men op basis van locatie andere landgebonden teksten wil tonen, want in sommige landen is het explicieter verboden om aan je navigatie te zitten tijdens het rijden dan andere, zoiets.

Als dat vermoeden klopt, dan heeft dit dus geen betekenis en mag je het negeren. Ik weet niet of dat kan, dit soort onderdelen van IT-systemen hebben de neiging in beeld te blijven tot ze zijn opgelost “want dat moet van Legal” of iets dergelijks. Maar als het kan, mijn zegen heb je.

Als het wel gaat om een juridisch bindende tekst, bijvoorbeeld een landgebonden EULA met andere regels over aansprakelijkheid of zo, dan heeft Volkswagen een probleem. Want dan zijn ze wel rijkelijk laat, de auto is al verkocht en mensen dán nog binden aan voorwaarden heeft geen enkele betekenis. Te laat.

Ook niet als mensen dan alsnog op “Akkoord” klikken. Dat argument kwam ik laatst ergens tegen – je zou dan weliswaar de voorwaarden mogen afwijzen wegens te laat, maar als jij in plaats daarvan op akkoord klikt ga je alsnog akkoord en doe je afstand van het recht ze te mogen afwijzen wegens te laat. Zoiets.

Dat zie ik niet. Dit soort systemen is ontwikkeld voor een verplicht akkoord. En in een situatie waarin je akkoord kunt vragen dit opeisen is tot daar aan toe – contractsvrijheid is in principe een ding, dus afgezien van speciale gevallen zoals de AVG is het mogelijk akkoord af te dwingen als deel van een transactie. Maar als de boel al verkocht en geleverd is dán nog eisen dat iemand op akkoord klikt, is echt onmogelijk. In juridische taal is het eenvoudigste argument dat de op rechtsgevolg gerichte wil ontbrak – men wil verder met die boordcomputer, men wil geen overeenkomst sluiten.

Arnoud

Grapperhaus: tweede lek in NL-Alert-app was geen meldplichtig datalek

Een tweede beveiligingslek in de NL-Alert-app waar de NOS vorige week vrijdag over berichtte was geen meldplichtig datalek en is daarom niet aan de Tweede Kamer gecommuniceerd, zo heeft minister Grapperhaus van Justitie en Veiligheid aan de Kamer laten weten. Dat las ik bij Security.nl. Bij een eerder beveiligingslek waren locatiegegevens van 58.000 gebruikers en mogelijk andere persoonsgegevens zoals informatie over het besturingssysteem en andere geïnstalleerde apps zonder toestemming van gebruikers bij een externe notificatiedienst terechtgekomen, en dat is natuurlijk een meldplichtig lek. Maar waarom is dat hier niet het geval?
De NOS legt uit:

De app verwerkt die locatie om gebruikers waarschuwingsmeldingen te versturen die zijn gebaseerd op de plek waar ze zijn. Die locatie-informatie werd echter niet afgeschermd verstuurd. Daardoor zou bijvoorbeeld een boze ex of jaloerse partner tot op de minuut kunnen achterhalen waar iemand uithangt.

Vereist voor deze truc was wel dat je het unieke token uit de app te pakken wist te krijgen. Daarmee kon je je aanmelden voor pushberichten van de gebruiker van die app. Er zat dus alleen geen verdere authenticatie op dat proces, dus wie het token had kon op ieder apparaat pushberichten bestellen van de tokenhouder. Je zou zeggen dat dat een meldplichtig datalek is, want dit is wel érg mager qua beveiliging en onthult zeer kwetsbare informatie.

Maar nee:

Omdat er fysieke toegang tot het toestel van de gebruiker nodig was, gebruik van de kwetsbaarheid de nodige technische kennis vereist, de kwetsbaarheid niet publiekelijk bekend was en er geen indicaties zijn dat er misbruik is gemaakt van de kwetsbaarheid is de conclusie van het extern juridisch advies dat er geen sprake is van een meldingsplichtig datalek.

Pakken we de AVG er even bij. Artikel 33 AVG zegt grofweg dat iéder datalek moet worden gemeld bij de toezichthouder, “tenzij het niet waarschijnlijk is dat de inbreuk in verband met persoonsgegevens een risico inhoudt voor de rechten en vrijheden van natuurlijke personen”.

De volkomen onleesbare overweging 75 bevat wat aanwijzingen voor wanneer het wel of niet waarschijnlijk een risico is:

(75) Het qua waarschijnlijkheid en ernst uiteenlopende risico voor de rechten en vrijheden van natuurlijke personenkan voortvloeien uit persoonsgegevensverwerking die kan resulteren in ernstige lichamelijke, materiële of immateriële schade, met name: waar de verwerking kan leiden tot discriminatie, identiteitsdiefstal of -fraude, financiële verliezen, reputatieschade, verlies van vertrouwelijkheid van door het beroepsgeheim beschermde persoonsgegevens, ongeoorloofde ongedaanmaking van pseudonimisering, of enig ander aanzienlijk economisch of maatschappelijk nadeel; wanneer de betrokkenen hun rechten en vrijheden niet kunnen uitoefenen of worden verhinderd controle over hun persoonsgegevens uit te oefenen; wanneer [bijzondere persoonsgegevens[ worden verwerkt (…); wanneer persoonlijke aspecten worden geëvalueerd, om met name beroepsprestaties, economische situatie, gezondheid, persoonlijke voorkeuren of interesses, betrouwbaarheid of gedrag, locatie of verplaatsingen te analyseren of te voorspellen, teneinde persoonlijke profielen op te stellen of te gebruiken; wanneer persoonsgegevens van kwetsbare natuurlijke personen, met name van kinderen, worden verwerkt; of wanneer de verwerking een grote hoeveelheid persoonsgegevens betreft en gevolgen heeft voor een groot aantal betrokkenen.

Je ziet daarin “locatie te analyseren of voorspellen” staan, dus het lijkt een gelopen race. Maar je moet het zo lezen dat we het een risico vinden dat men door een lek iemands locatie kan achterhalen. De vraag is dus hoe waarschijnlijk het is dat dit risico zich zal verwezenlijken.

Het antwoord van de minister laat zien dat men dit als zeer onwaarschijnlijk inschat. Als je fysiek het toestel in handen moet hebben én er technische kennis nodig is, dan is het lek minder makkelijk te exploiteren. Ook wist kennelijk vrijwel niemand van het lek, waardoor de kans op misbruik ook weer klein is. Anders gezegd: dit was inderdaad een lek maar behoorlijk theoretisch, meteen dichtmaken die handel en klaar.

Voor een bedrijf was het dus genoeg geweest dit in het interne register datalekken (artikel 33 lid 4 AVG) op te nemen en het gat te dichten. Maar als overheid is het wel logisch dat je ook nog even de Kamer informeert.

Arnoud

Opnameapparatuur gevonden bij studentenkamers in hotel Enschede

In het ITC Hotel in Enschede, waar zo’n 300 internationale studenten van de Universiteit Twente verblijven, is geluidsopnameapparatuur gevonden onder de deur bij studentenkamers. Dat meldde de NOS onlangs. Een beveiliger zou door een student zijn betrapt toen hij de apparatuur aan het plaatsen was en sindsdien is apparatuur bij meer kamers aangetroffen. Volgens de eigenaar zou men hiermee mogelijke schendingen van de huisregels in de gaten gaan houden. En wat ik dan grappig vind (en waarmee het ICT-recht wordt): als ze een verplichte app hadden gepusht die hetzelfde deed, dan hadden we gezegd dat veiligheid boven privacy moet gaan. Of zoiets.
Het ITC-hotel in Enschede is de plek waar veel buitenlandse studenten aan de Universiteit Twente verblijven. Voor de veiligheid is door het hotel een beveiligingsbedrijf ingeschakeld, waarbij op zeker moment een beveiliger het nodig vond om apparatuur bij de kamers te bevestigen waarmee geluid opgenomen kon worden.

Het afluisteren van gesprekken in privéruimtes (waar hotelkamers onder vallen) is strafbaar, art. 139a Wetboek van Strafrecht. Behalve als je deelnemer bent aan het gesprek, dan mag het wel (je hoeft het dan niet eens te melden, overigens). Apart strafbaar is al het plaatsen van die apparatuur (art. 139d Sr) zelfs als er nog niets opgenomen wordt. De enige eis dat het oogmerk van de dader is dat er illegaal gesprekken mee afgeluisterd gaan worden. Je telefoon in opnamestand in iemands kamer vergeten is dus niet strafbaar, maar ‘vergeten’ is dat wel.

Wat de zaak merkwaardig maakt, is dat het beveiligingsbedrijf zou hebben aangegeven dat het gaat om het handhaven van de huisregels. Ik kan die huisregels online niet vinden, maar wellicht gaat het om regels zoals geluidsoverlast of lastigvallen van andere bewoners. Ik kan me voorstellen dat je als bewaker niet overal tegelijk kunt zijn en dat je dus hulp van apparatuur wil om vast te stellen waar je heen moet gaan. Maar stiekem iets ophangen (met klittenband, leuk detail) ín mensen in kamer, hoe kom je erbij?

Misschien dacht het bedrijf, er mag zo veel met apps kennelijk en dan verstop je dat in de huisregels of je zegt “voor de veiligheid”. Doet iedereen, dus dan doen wij dat ook met een dedicated apparaat. Ik weet het niet. Maar raar is het wel.

Arnoud

Ik word gefotografeerd als ik iemands huis fotografeer, mag dat?

Een lezer vroeg me:

Ik fotografeer graag huizen. Wanneer ik een huis zie dat voldoet en waar ik een gevoel bij krijg dan neem ik vanaf de openbare weg, vaak staand op mijn auto, foto’s. Nu iedereen dus thuis zit ben ik afgelopen week al meerdere malen aangesproken door enkele buurtgenoten van het desbetreffende huis die vervolgens mij + nummerplaat gaan fotograferen met hun mobieltje. Waarschijnlijk om een beetje stoer te doen of het door te sturen naar de politie. Dat is toch de omgekeerde wereld? Waar sta ik juridisch?

Het is inderdaad toegestaan om vanaf de openbare weg huizen (of andere objecten, of zelfs dieren) te fotograferen wanneer je daar zin in hebt. Dat valt onder de vrijheid van informatiegaring, deel van de vrijheid van meningsuiting (artikel 10 EVRM). Je doel bij de foto’s of het artistiek niveau van de resultaten doet er niet toe.

Portretrecht, de AVG of je eigendomsrecht inroepen als huiseigenaar gaat hem niet worden. Ook dat het onprettig voelt dat iemand met een camera voor je huis staat is geen argument. Alleen als je mensen op de foto zet dan kan privacy in beeld komen, en bij heel vaak op dezelfde plek komen fotograferen héél misschien het argument stalking maar die zie ik eerlijk gezegd niet.

Die huiseigenaren of buurtgenoten die gaan “terugfotograferen” zitten dus iets lastiger in de race, want zij maken nadrukkelijk wel foto’s van een herkenbaar persoon. Dat is ook vrije informatiegaring maar zij moeten rekening houden met de belangen van de persoon die ze op de foto zetten.

De vraag daarbij is dus met welk doel zij dat doen. Stoerdoen is een zuiver particulier doel en dat valt buiten de AVG. Daar is juridisch dus niets tegen te doen. Als ze de foto’s gebruiken voor het geval de fotograaf iets raars blijkt te gaan doen (een inbraak plannen, stalking, kidnapping, ik noem eens een dwarsstraat) dan is dat ook nog te rechtvaardigen. Maar ander doelen zouden niet toegestaan zijn, denk aan de foto preventief op Twitter zetten “wie kent deze rare man met telelens”.

Arnoud

Waar ligt een auteursrecht als de oude eigenaar is opgeheven?

En lezer vroeg me:

Ik ben al sinds mijn jeugd fan van het MS-DOS spel [geanonimiseerd] en zou het nu graag aanbieden in een emulator. De leverancier (een Nederlands bedrijf) is al twintig jaar geleden opgeheven, maar de oud-directeur die ik sprak wist vrij zeker dat niemand de rechten destijds had opgekocht. Waar zijn die nu gebleven? Is dit spel publiek domein geworden?

Juridisch gezien is een auteursrecht een vermogensrecht, zeg maar even het equivalent van eigendom voor niet-stoffelijke dingen. Een vermogensrecht kun je bezitten (voor puristen: ‘houden’) en weggeven, al dan niet via verkoop. In principe moet dat gebeuren met een akte, een schriftelijk stuk dat bevestigt dat het recht is overgedragen en aan wie. En dat staat voor auteursrechten ook zo in de wet, artikel 2 Auteurswet.

Dit bedrijf had ooit het auteursrecht op dat spel en kennelijk nooit weggegeven. Dan zat het dus in de boedel toen het werd opgeheven (of failliet werd verklaard, dat maakt niet uit). Maar dan is het niet weg. De wet voorziet in de situatie dat achteraf blijkt dat er nog een schuld of baat is bij een opgeheven bedrijf (art. 2:23c BW). Wie daar wat mee wil, stapt naar de rechter en vraagt om alsnog vereffening. Je moet daar wel enig belang bij hebben, in dit geval denk ik dat het genoeg is als je de rechten tegen een redelijke prijs wil kopen. De rechter benoemt dan een vereffenaar en die zal de verkoop afwikkelen.

Ik heb in de praktijk hier nog nooit van gehoord. Het lijkt me ook heel lastig om van zo’n oud spel een prijs te bepalen, plus om mensen te vinden die bereid zijn alsnog namens het bedrijf dit even af te wikkelen. Ja, tenzij ze geld ruiken: als jij komt met “ik wil het kopen voor $laag” dan is er vast een oud-directeur die zegt “prima doe maar $hoog” want kennelijk wil jij héél graag die rechten en dus sta je onderhandelingstechnisch zwak.

Ik vermoed dat men vaak denkt, dat bedrijf is al zo lang weg, ik kan gewoon dat werk exploiteren. Daar valt wat voor te zeggen, maar als ik dat zie en ik ben een geldwolf dan ga ík naar de rechter om die auteursrechten te kopen zodat ik jou vervolgens kan aanklagen als ik zie dat jij succesvol bent. Ik hoef dat niet tussentijds tegen jou te zeggen namelijk. Dus er zit een risico aan die strategie.

Arnoud