Toch geen 500 euro schadeclaim onder de AVG

Wie onder de AVG schade wil claimen, moet wel aantonen dat hij daadwerkelijk schade heeft geleden. Dat besliste de Raad van State onlangs. Daarmee is die zaak uit 2019 van tafel, waarin een man 500 euro kreeg omdat zijn naam en e-mailadres aan allerlei gemeenten werd doorgegeven in strijd met de AVG. De rechter vond “verlies van controle over zijn persoonsgegevens” genoeg grond om van immateriële schade te spreken, maar de Raad van State (de hogerberoepsrechter in gemeentezaken) vond dat er echt wel iets van een onderbouwing moet zijn. Enkel in je grondrechten aangetast zijn, is niet genoeg.

Dat laatste is in lijn met een Hoge Raad-arrest uit 2019, dat niet over de AVG ging maar wel over wanneer immateriële schade toegekend kan worden. Enkel dat je in een grondrecht aangetast wordt, is niet genoeg. Dat kan immers van zeer gering tot zeer ernstig zijn, en om ze allemaal voor schadevergoeding in aanmerking te laten komen, gaat dan veel te ver. Er zijn wel mogelijkheden:

In beginsel zal degene die zich hierop beroept de aantasting in zijn persoon met concrete gegevens moeten onderbouwen. In voorkomend geval kunnen de aard en de ernst van de normschending meebrengen dat de in dit verband relevante nadelige gevolgen daarvan voor de benadeelde zo voor de hand liggen, dat een aantasting in de persoon kan worden aangenomen.

De Raad van State borduurt hierop voort en stelt dat je inderdaad moet onderbouwen dat je enige schade hebt geleden. De rechter mag daar dan met de dikke duim een bedrag van maken, maar enkel “de AVG is geschonden dus ik wil geld” gaat hem niet worden. Ook niet als je artikel 82 AVG erbij haalt, want daar staat alleen dat je recht hebt op vergoeding van geleden schade, niet dat er per definitie schade ís als de AVG is geschonden.

Het is overigens ook weer niet onmogelijk: in een andere zaak kende de RvS wél 500 euro schadevergoeding toe wegens AVG-schending. Het ging hier wel om medische gegevens die ook nog eens in een klachtprocedure tegen de betrokkene werden gebruikt. Daarbij “ligt het voor de hand” dat er schade moet zijn geleden.

Arnoud

Ik moet in mijn laatste maand precies doen wat ik straks freelance wil doen

Een lezer vroeg me:

Recent heb ik ontslag genomen bij mijn huidige werkgever, omdat ik voor mezelf wil beginnen als security-onderzoeker. Ik ben daarop van alle inhoudelijke klussen afgehaald, en krijg alleen nog opdrachten om dingen te bloggen, whitepapers te maken et cetera. Dat wordt dan met mijn naam en foto erbij gepubliceerd, wat ik een probleem vind omdat ik over een maand natuurlijk mijn eigen bedrijf ga opbouwen door te bloggen, whitepapers te maken et cetera. Dus wie mij gaat zoeken, vindt dan mijn oude werkgever. Zeg me dat dit niet zomaar kan.

Ik moet zeggen dat ik dit nog een best ingewikkelde vind. Enerzijds heb je als werkgever het goed recht een werknemer op te dragen dingen te schrijven voor publicatie, anderzijds zit je hiermee de binnenkort-ex werknemer wel héél erg in het vaarwater. Derderzijds hoef je als werkgever geen rekening te houden met een potentiële concurrent, maar vierderzijds is er nog zoiets als goed werkgeverschap.

Uiteindelijk neig ik wel naar het standpunt dat de werkgever van je kan eisen dat je gaat schrijven in je laatste maand(en). Het is logisch dat je dan geen klussen voor klanten meer doet, alleen al vanwege de continuïteit die de klant mag verwachten. Mogelijk zit er ook een security-afweging in, dat je niet het risico wil dat een werknemer in zijn laatste maand rare dingen gaat doen waar klanten last van hebben.

Het lastige zit hem hier in de publicatie onder de naam van de werknemer. Dat is zeer gebruikelijk natuurlijk, zeker bij blogs, maar het pakt hier wel extra vervelend uit. Ik zou dáár dan denk ik wel een punt van kunnen maken in het voordeel van de werknemer: welke noodzaak voor het werk is er om de naam van een ex-werknemer te laten staan onder een bericht? Dat krijg je denk ik niet rond (tenzij je journalistieke artikelen schrijft) en dan gaat het dus op de AVG mis. Je kunt dan eisen dat je naam wordt weggehaald, zodat de zoekresultaten minder verwarrend zijn.

(Let wel, dit betekent niet dat je als zzp’er vervolgens die blogs zelf mag herpubliceren. Het auteursrecht op die teksten ligt bij je werkgever, ook als je het op je laatste dag schreef en ze wisten dat je daarna voor jezelf ging beginnen. Ik zeg het maar even.)

Arnoud

Wat gaan we doen met die corona-app van de overheid?

De Nederlandse overheid is van plan om twee apps te gebruiken om besmettingen met het coronavirus te traceren. Dat meldde Tweakers eergisteravond. De eerste app “vertelt je of je in de buurt bent geweest van een andere gebruiker, die besmet blijkt te zijn. Je krijgt dan het advies om binnen te blijven en het verzoek om een tweede app te gebruiken”, aldus de minister. Die tweede app is bedoeld om makkelijk contact te houden met een dokter in de buurt. Het roept natuurlijk de nodige privacyvragen op, inclusief de onvermijdelijke dooddoener dat privacy zou moeten wijken voor volksgezondheid. Helaas is er nog veel onduidelijk hoe het werkt, zodat het lastig is precies te zeggen of dit nu goed gaat of niet.

Een oud gezegde in de IT luidt: ongeacht het probleem is de oplossing een database. Dat zou hier ook vrij voor de hand liggen, zeker als er met haast aan een app wordt gebouwd. De app stuurt door waar je bent geweest, dat wordt centraal opgeslagen en zodra bekend is dat persoon X besmet is, kijk je in die database welke personen bij hemhaar in de buurt waren en stuur je iedereen een quaraintaineverzoek.

Nadeel: dan heb je dus een database waar van iedere Nederlander in staat waar ie is geweest, en dat zal onvermijdelijk leiden tot feature creep en ander ongewenst gebruik. Want niets zo permanent als een noodoplossing (de noodgebouwen van mijn vwo-school stonden al 10 jaar toen ik brugwup was, en werden vijf jaar geleden gesloopt). En ik hoop dat ook de “privacy moet even wijken voor de volksgezondheid/ de economie”-mensen het met me eens zijn dat dit geen handige oplossing is.

Hoe moet het dan wel? Nou ja, uit gaan van het minimale, beginnen met privacy en dan kijken waar je aan moet knabbelen. Bijvoorbeeld heel simpel, de app houdt lokaal bij wie hij heeft gezien, en pas bij een besmetting wordt er -op peertopeer wijze- informatie uitgewisseld tussen telefoons. Ik hoef niet te weten wie er in Groningen besmet is als ik in Amsterdam thuis blijf, dus er hoeft geen database te zijn waarin mijn locatie en die van die Groningse opgeslagen is.

Is er een besmetting, dan wordt een unieke code voor het slachtoffer verspreid onder appgebruikers (zeg maar een pushbericht) en je telefoon kan dan nagaan of je die persoon in de buurt hebt gehad. Hier gaan techneuten dan los met hashing en zero knowledge proofs; ik vat dat even samen met dat je dan niet meer weet dan “je was in de buurt van een besmet iemand” en dat kan zodanig dat je niet eens een persoonsgegeven hebt in de vorm van iemands serienummer. Een uitwerking hiervan is al beschikbaar ook: Pan-European Privacy-Preserving Proximity Tracing.

Op Twitter las ik het voorstel voor, ahem, ‘Covimon Go‘ van André Koot. Die zet de toegang tot informatie voorop, wie mag erbij en waarom. Dergelijke systemen zijn bekend bij onder meer Pokemon Go, vandaar de naam. Je hebt dan niet meer nodig dan “Op deze geo heeft het afgelopen uur iemand met de status ‘besmet’ rondgehangen.” in de centrale database, en die informatie kan dan worden ontvangen door iedereen die daar ook recent geweest is. Je hebt dan niet eens een login of zelfs maar een identifier nodig.

Probleem blijft natuurlijk: hoe weten we dat iemand de status ‘besmet’ heeft? Met weinig testen is dat heel ingewikkeld, en dan heb je ook nog eens de vals positieven zoals de automobilist die naast een besmette fietser stond bij het stoplicht of bij de buren in de flat met dikke muur er tussen.

Verder werkt dit natuurlijk alleen als genoeg mensen (ik zou zeggen 80% van de bevolking) meedoen met deze app. Dat zal een heel eind lukken op vrijwillige basis, genoeg mensen willen immers weten of ze op een onveilige plek zijn geweest – en misschien kan de app zelfs zeggen, blijf even weg van locatie X want daar is net een besmetting gemeld.

Het verplicht stellen vanuit de overheid lijkt me een heel ander verhaal. Dat kan onder de AVG alleen onder de voorwaarde van artikel 6 lid 1 sub e AVG:

De verwerking is noodzakelijk voor de vervulling van een taak van algemeen belang of van een taak in het kader van de uitoefening van het openbaar gezag dat aan de verwerkingsverantwoordelijke is opgedragen;

Onder “algemeen belang” kun je ook de volksgezondheid rekenen, dus dat gaat op papier goed. Vervolgens krijg je de eis (lid 3) dat een en ander in een wet moet zijn uitgewerkt die ook nog eens de nodige waarborgen kent en de vereiste details uit de AVG (zoals bewaartermijn) uitwerkt. Vereist is ook dat de maatregel (dus het verplichte karakter) evenredig is met het belang dat de wet wil dienen.

Het komt dus neer op de vraag: moet je dit echt van iedereen eisen (de mensen zonder smartphone even uitgezonderd natuurlijk). Wat levert het op dat we niet op andere wijze kunnen bereiken, bijvoorbeeld door te zeggen: blijf gewoon binnen, zoals we nu al doen. Ik moet zeggen dat ik dat echt niet weet.

Arnoud
Activision mag Humvee-voertuigen zonder licentie gebruiken in games

AM General, de maker van Humvee-legervoertuigen, heeft een rechtszaak tegen Activision verloren. Dat meldde Tweakers vorige week. De fabrikant spande die aan, omdat de uitgever geen licentie heeft voor het gebruik van Humvees in games. Die blijkt volgens de New Yorkse rechtbank ook niet nodig, omdat je zeg maar geen Amerikaans leger zonder Humvees kunt vertonen in je moderne-oorlogsspel. De reden: “If realism is an artistic goal, then the presence in modern warfare games of vehicles employed by actual militaries undoubtedly furthers that goal.” Het is wel een breuk met de staande praktijk om voor alles licenties te kopen, dus dat maakt de zaak opmerkelijk.
Activision maakt onder meer het bekende oorlogsspel Call of Duty, waar ook het moderne Amerikaanse leger in gespeeld kan worden. Die rijden in Humvees, dus die zie je dan ook in het spel voorbij crossen. Echter, de maker van die voertuigen, AM General vond dat daar een merklicentie voor nodig was, voornamelijk omdat ze dat al jarenlang met allerlei gameproducenten deed. Want ja zo gaat dat in IE-land, als je eenmaal mensen overtuigt dat ze geld moeten betalen, dan wordt dat een recht en dan moet iedereen betalen.

Activision had daar deze keer geen zin in, en liet het op een rechtszaak aankomen. Hun argument: in een oorlogspel héb je nu eenmaal Humvees, dat is waar het Amerikaanse leger mee rijdt. Je hebt dus weinig keuze als je een realistisch spel wilt afbeelden. En ja, dat is een reëel argument: onder de zogeheten Rogers-test moet je dan nagaan of jouw artistieke uiting (een First Amendment recht, net als bij ons een grondrecht) zwaarder weegt dan het merkrecht van de klagende eiser. Die test eist allereerst dat er een reëel artistiek belang is, en daarna dat je het merk niet misleidend afbeeldt of doet of je erkend bent of iets dergelijks.

Dat is waar het gebruik van de Humvees aan voldoet. Belangrijk was ook wel dat het ging om een overheidssituatie: van het Amerikaanse leger is er maar eentje, en die ziet er nu eenmaal zo uit. Bij een racespel zie ik het argument veel minder. Je kunt moeilijk zeggen dat een Ferrari of een Porsche onvermijdelijk is in een race. Het kan dat Ferrari niet meedoet aan deze race, of dat Porsche dat model uit de handel heeft gehaald in jouw tijdlijn. Dit nog los van dat races als geheel privaat georganiseerde activiteiten zijn, dus dat het moeilijker ‘kunst’ te noemen is om die te willen simuleren.

We hadden in Nederland ooit een rechtszaak over de politie die niet wilde dat een serie (Dokter Tinus) de officiële uniformen en logo’s gebruikte, omdat de agent in kwestie nogal sullig overkwam. Dat verloren ze bij de rechter omdat je een politieagent nu eenmaal herkenbaar moet kunnen opvoeren.

Arnoud

Misschien is nu het moment om gewoon alleen nog Europese videovergadersoftware te gebruiken?

Videobelbedrijf Zoom heeft zijn excuses aangeboden voor de vele beveiligingslekken die in de software blijken te zitten. Dat meldde Tweakers onlangs. En dat was weer vlak nadat mijn kantoor blogde dat Zoom AVG-compliant is en nadat ik zelf een webinar met die tool gaf. Dit is dus waarom juristen altijd “in principe” bij zoiets zeggen. Maar ik ben er wel een beetje klaar mee, al dat Amerikaanse nepgedoe over we value your privacy.
Er gaat een meme rond met een zogenaamde bedrijfsquiz: wie leidde de digitale transformatie in jouw bedrijf? Antwoord A: de CEO. B: de CTO. C: COVID-19. Haha, ja. Maar er zit wel een kern van waarheid in, want waar overal thuiswerken vrijwel altijd een probleem was en videoconferencing een belachelijk alternatief was voor gewoon een vergadering (en “kunnen we Slacken” dan wel “kan dat in een e-mail” alleen een vraag voor nerds was), zit iedereen nu plotsklaps de hele dag te thuiswerken, met videoconferencen en een bedrijfschat open. (Ik werk zelf alleen per e-mail maar ik ben een ouderwetse nerd.)

Voor dat alles zijn enorm veel tools beschikbaar, maar vrijwel allemaal zijn ze groot en Amerikaans. En natuurlijk weten die clubs van de GDPR, dus dat staat in mooie woorden op hun site. Maar toch gaat het steeds maar mis. En hoewel foutjes kunnen gebeuren, ook in Europa, gaat het wel heel váák mis. En dan ook nog eens precies op de punten waarvan je vanuit AVG-perspectief zegt “hoe kon je überhaupt dénken dat die kant op iets inbouwen érgens goed voor was”, in het jargon “had even een DPIA gemaakt”. Wat mij er dus van overtuigt dat het geen foutje is maar een misfeature vanuit Amerikaans denken.

En Amerikaans denken is “privacy bestaat niet als je de voordeur dichtdoet / als je online gaat”, want dat is een grondrecht voor bij jou thuis, niet bij anderen. Een online tool kan dus doen en laten wat het wil, zolang het maar commercieel handig is. Daarom gaat het steeds mis, er wordt gewoon niet nagedacht over privacy en grondrechten maar men bouwt maar wat en zegt dat het modern en handig is.

Er is dan een héleboel kunst- en vliegwerk nodig om dat weer recht te breien. Of dat nou een betaalde G-suite met een heleboel extra configuratie is of een lokaal gehoste SaaS oplossing, het kan vast wel maar het blijft lapwerk. Want als iets fundamenteel niet gemaakt is om aan bepaalde eisen te voldoen, dan lekt er altijd wel ergens iets.

En dan denk ik, als we nu toch bezig zijn met die digitale transformatie en het moet maar, waarom pakken we dan niet één tandje door om te zeggen, hoe krijgen we een échte Europese, veilige oplossing ingericht?

Arnoud

Schenden van de gebruiksvoorwaarden van een site is toch geen computervredebreuk

Het schenden van de gebruiksvoorwaarden van een site is toch geen computervredebreuk, las ik bij Ars Technica. Een federale rechter in Washington, DC heeft geoordeeld dat de strenge Amerikaanse Wet Computercriminaliteit (Computer Fraud and Abuse Act) niet van toepassing is enkel omdat iemand op een site actief is in strijd met de gebruiksvoorwaarden. Dat zal enige rust geven bij veel onderzoekers, want in de literatuur werd vaak gedacht van wel: je bent dan immers ergens waar je niet mag zijn, en dat zou naar de letter van de wet al computervredebreuk zijn. Maar de rechter wijst erop dat je dan private partijen de strafwet laat schrijven, en dat is natuurlijk niet de bedoeling.
De zaak was aangespannen door onderzoekers die raciale discriminatie wilden vaststellen op banenzoeksites. Daarvoor moeten ze data scrapen van die sites, iets dat in de voorwaarden natuurlijk verboden is. Ook wilden ze nepprofielen aanmaken, en ook dat is tegen de voorwaarden. Hun zorg was niet dat ze dan een schadeclaim zouden krijgen (wat in theorie kan, mits de schade aan te tonen is) maar vooral dat de sites dan de FBI op ze los zouden laten wegens computervredebreuk.

De CFAA verbiedt namelijk ” intentionally accessing a computer without authorization or in excess of authorization”, waarbij onduidelijk is wat “authorization” dan precies is. De gedachte dat dat is wat men toestaat in de gebruiksvoorwaarden is geen gekke; op iemands privé-eigendom mag je doen wat die je toestaat en niet meer, dus dat zou ook bij computers gelden. Dat maakt het wel heel makkelijk voor site-eigenaren om ongewenst gedrag af te schrikken: formuleer een verbod en bel de FBI (het is een federale wet immers) wanneer iemand het toch doet.

Met name bij onderzoekers in securitygebied gaf dit veel zorgen, maar ook in andere gebieden zoals hier onderzoek naar gedrag van grote sites is dit een punt van zorg. Daarom de rechtszaak, die overigens mede ingestoken was op het First Amendment want als onderzoeker niet mogen zoeken in openbare data is toch wel een ernstige inbreuk op je informatievrijheid – ook het vergaren van informatie valt onder dit recht, namelijk. Ook bij ons.

De rechtbank heeft dat echter niet nodig, en concludeert simpelweg dat het niet de bedoeling is dat website-eigenaren zelf stukjes strafwet mogen schrijven:

Under such circumstances, the CFAA’s prohibition on “access[ing] a computer without authorization,” even though phrased “in the form of a general prohibition” that can often escape nondelegation worries, see Silverman v. Barry, 845 F.2d 1072, 1086 (D.C. Cir. 1988), becomes unworkable and standardless. Criminalizing termsof-service violations risks turning each website into its own criminal jurisdiction and each webmaster into his own legislature. Such an arrangement, wherein each website’s terms of service “is a law unto itself,” Emp’t Div., Dep’t of Human Res. of Or. v. Smith, 494 U.S. 872, 890 (1990), would raise serious problems. This concern, then, supports a narrow interpretation of the CFAA.

Dit is niet de eerste uitspraak langs deze lijn. Ars Technica citeert een 3-2 uitkomst van zaken die voor en tegen dit argument aanliepen. Dat betekent dat het naar de Supreme Court moet om een definitieve uitspraak te krijgen, iets dat nog wel even zal duren.

In Nederland zou ik overigens eveneens niet verwachten dat iemand wordt vervolgd enkel omdat de voorwaarden iets verbieden. Als je er ‘gewoon’ bij kunt komen, dan is het civiel onrechtmatig maar daarmee nog lang niet strafbaar. Data scrapen waar je zonder exploits bij kunt, is daarvan een voorbeeld. Idem voor een nepprofiel. Pas als wat je doet sowieso al strafbaar is (een nepprofiel ten behoeve van identiteitsfraude of oplichting bijvoorbeeld) dan krijg je het OM achter je aan.

Arnoud

Kan een burgemeester een internetverbod opleggen aan overlastgevers?

Burgemeesters kunnen nu al woningen sluiten, maar denken aan het afsluiten van internetverbindingen. ,,We laten desnoods de rechter een oordeel vellen.’’ Dat las ik bij de Stentor twee weken terug. Aanleiding waren diverse cyberaanvallen op gemeente-infrastructuur, zoals op de poll van Steenwijkerland over de Marktbank. Dat is als criminaliteit vrij kleinschalig (en ik weet niet eens hoe een poll verpesten strafbaar is) maar als gemeente zou je daar best wat tegen willen doen. De betreffende burgemeester was overigens burgemeester van Haren toen daar Project X dreigde langs te komen, en kennelijk zit de schrik er nog goed in.
De burgemeester is bevoegd mensen gebiedsverboden en huisverboden te geven, zo staat in de Gemeentewet (art. 172a). Dat is wel met de nodige waarborgen omkleed, wat niet gek is gezien het voor mensen natuurlijk nogal heftig is om ineens niet meer vrij in hun gemeente te mogen verplaatsen. Zo mag een bevel in principe maar drie maanden duren en moet er vrees zijn voor ernstige verstoring van de openbare orde.

Zo’n specifiek artikel is er niet voor internettoegang, wat niet zo heel raar is want dat kun je moeilijk een gemeentegebonden iets noemen. (Ja, de kabel ligt in de grond in de gemeente maar dat vind ik te mager.) Je zou dan zeggen dat je dit alleen bij de rechter kunt afdwingen; een verbod internet op te gaan is incicenteel wel toegekend. Iets vaker voorkomend zijn contactverboden via internet. Alleen: dat zijn dingen die door een concreet benadeelde partij (zoals een gestalkte ex) geëist moeten worden, de burgemeester kan niet namens een slachtoffer eisen dat de dader van internet af blijft. Misschien dat de gemeente een contactverbod kan krijgen als iemand de gemeente lastigvalt, daar zijn wel precedenten voor. Maar dat is niet hetzelfde als een internetverbod.

Men gaat studeren op de mogelijkheden, lees ik dan. Dat zou relatief eenvoudig moeten zijn; de burgemeester mag wat in de Gemeentewet staat, en verder niets. De enige mogelijk relevante bevoegdheid zou in artikel 172 lid 3 zijn:

De burgemeester is bevoegd bij verstoring van de openbare orde of bij ernstige vrees voor het ontstaan daarvan, de bevelen te geven die noodzakelijk te achten zijn voor de handhaving van de openbare orde.

Dit wordt gezien als een ‘lichte’ bevoegdheid, omdat ze wordt ingezet bij lichte vergrijpen waarbij er eigenlijk geen aparte strafbaarstelling is. Een tijdelijk gebiedsverbod is hiermee mogelijk. Dit artikel is ingevoerd als deel van de Voetbalwet, maar is natuurlijk niet alleen inzetbaar bij te verwachten voetbalrellen of iets dergelijks. Je zou kunnen zeggen dat dit artikel ook kan toezien op internet: als iemand via internet de orde in de gemeente verstoort, dan zou je hen kunnen verbieden internet op te gaan, althans dat deel waar zhij die verstoring veroorzaakt.

Alleen: is dat dan echt noodzakelijk? Als je weet wie het is, kun je hem dan niet gewoon aanspreken op de overlast zelf? En vooral: ga je dan een volledig toegangsverbod opleggen, of alleen de toegang tot de site waar de overlast werd veroorzaakt?

Arnoud

Mag je grappen jatten of zit daar ook al auteursrecht op?

Arjen Lubach is voor het oog van 1,7 miljoen kijkers in Zondag Met Lubach fel tekeergegaan tegen online magazine Rumag. Dat meldde het AD afgelopen maandag. Rumag ligt sinds afgelopen week flink onder vuur, onder meer vanwege de verkoop van mondkapjes met teksten als ‘krijg de corona’, ‘coronalijer’ en ‘mondkappen nou’, zo legt de krant uit. Maar de opspraak ging ook over een shirt waarvan de opbrengst naar het Rode Kruis zou gaan, wat niet geheel bleek te kloppen, en vooral ook over het ‘jatten’ van grappen van Engels- en Nederlandstalige sites. Waar ik dus vragen over kreeg, want zit er op grappen nou wel of niet auteursrecht?
Dat Rumag werk van overal vandaan trekt, ontkennen ze zelf niet eens. De zinsnede dat ze werken volgens de normen van het internet was zowaar bijna grappig, voor een jurist dan. En Twitteraar @RuMagNietStelen laat zien hoe vaak het overnemen gebeurt. Niet netjes, maar is het legaal?

Auteursrecht rust op het resultaat van intellectuele creatieve arbeid, even heel algemeen gezegd. Dat kan prima ook gelden voor een mop, er is geen kwaliteitstoets of minimum aantal woorden. Het is meer, als je iets héél korts maakt, is er dan wel ruimte voor creativiteit. Een zinsnede als “mondkappen nou” is een typische woordspeling, kort maar er zit een poging tot pointe in dus ik zou er naar neigen dat creatief te noemen.

Lastig is natuurlijk aantonen dat jij die woordspeling bedacht hebt. Want dat is wel een vereiste om een auteursrechtclaim te brengen. En juist bij zulke korte grappen zie je dat er vaak veel mensen zijn die hetzelfde bedenken. Een club als Rumag kan dan gewoon achterover zitten, ze hoeven niet aan te geven waar het wél vandaan komt maar alleen maar te ontkennen dat het van jou komt.

En daar zit meteen ook de frustratie: dit soort zaken zijn per stuk te klein om een zaak over te beginnen, er is een afbreukrisico dat je verliest omdat je bewijsproblemen hebt, en je kunt ze niet bundelen omdat het om aparte werken gaat van verschillende auteurs. Nee, dat schiet niet op.

Dan liever maar zelf wat moppen bedenken. Ik broed al een tijd op juridische grappen (wat niet hetzelfde is als advocatengrappen), ik heb nu deze, wie weet er meer?

De redelijkheid en billijkheid zitten op een bankje. Zegt de billijkheid, zal ik in het midden gaan zitten?

Wat zei de Wet op de adeldom toen ze na vier jaar en 11 maanden een aanmaning ontving? Bah, stúitend.

Het consumentenrecht zit op een bankje te lezen. Komt de Mededingingswet aangeslopen, roept BOE! en bam krijgt een klap in het gezicht. Wat doe je nóu, klaagt de wet. Ja sorry, zegt het consumentenrecht, reflexwerking.

Een EULA komt een vaststellingsovereenkomst tegen. EULA: hey hoe gaat het? Vaststellingsovereenkomst: ach, ik mag niet klagen.

Arnoud

Oh, had ik maar een enorme dataset met contracten #legaltechtuesday

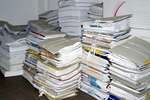
Deze foto deed me denken aan een archief van een juridische afdeling waar ik eens kwam. Een kelder vól met contracten, en nog net ergens een lijst met welk contract waar lag (althans: zou moeten liggen). Gelukkig werd dat een paar jaar later vervangen door een CMS met ingescande PDFs. Maar nog steeds: vind maar eens het juiste contract, of zelfs die ene mooie clausule die perfect zou zijn in dit nieuwe contract.

Sindsdien bleef het me bezighouden, hoe je effectief met contracten omgaat. Het kan toch niet zo zijn dat je het elke keer helemaal opnieuw moet typen? Mede uit die frustratie kwamen mijn documentgeneratoren er, en dat werd het succesvolle dochterbedrijf JuriBlox.nl waar je nu niet alleen contracten maakt, maar ook beheert en zelfs realtime en op afstand onderhandelt.

Maar ik wil nóg een stap verder gaan. Computers kunnen contracten lezen. En ook adviseren en zelfs redigeren. Daarom bouwde ik NDA Lynn, die nu geheimhoudingscontracten kan lezen en binnenkort ook amenderen (zowel margin notes als echte redlines). Leuk spul, en in principe ook breder bruikbaar voor alle soorten contracten.

Alleen heb ik dan een levensgroot probleem. Het maken van de software om automatisch contracten te lezen en analyseren is niet het probleem. It’s the data, stupid: er moet een hele berg contracten in zo’n systeem voordat je er echt mee kunt werken. En dan ook nog eens goede; zomaar wat modelletjes van internet trekken levert niet de kwaliteit die je nodig hebt. (Dit is voor elk onderzoeksdomein waar, volgens mij.)

Helaas zijn er geen echt uitgebreide en goede open bronnen. Ik ken bijvoorbeeld Contract Standards, DocTailors en Tech Contracts, maar dat zijn slechts een handvol clausules per type. Oh en ze zijn erg Amerikaans natuurlijk.

Er zijn natuurlijk heel veel adviesbureaus en advocatenkantoren die bergen contracten hebben, maar die kunnen dat niet zomaar delen vanwege vertrouwelijkheid natuurlijk. Bovendien is ook één kantoor niet genoeg, je wilt een brede spreiding om de kwaliteit gelijkmatig en goed te krijgen. Maar hoe creëer je een markt voor zulke documenten?

Arnoud