Mijn werkgever wil me op social media neerzetten, moet ik daaraan meewerken?

Een lezer vroeg me:

Mijn werkgever (een mkb-bedrijf met 14 man) wil dat wij allemaal onszelf op internet zetten. Op de bedrijfswebsite “zodat de klant weet wie er langskomt” en ook op social media, om onszelf te promoten. We moeten zelfs meedoen aan discussies op Linkedin. Na wat geruzie heeft een collega voorgesteld dat we toestemming geven (of niet) maar volgens mij is dat niet rechtsgeldig. Hoe moet het nu wel? Wanneer kan de werkgever dit verplichten?

Inderdaad is in beginsel toestemming van een werknemer niet rechtsgeldig. De AVG eist dat die vrijwillig wordt gegeven, en een werkgever die iets vraagt, dat komt altijd toch een tikkeltje gedwongen over. “Wil jij even die klant terugbellen” is geen vraag maar een bevel, beleefd geformuleerd. Dus vandaar dat je als werkgever niet met toestemming moet werken.

Als werkgever kun je wel mensen dingen opdragen die gewoon hun werk zijn. Dat is dan hetzij de grondslag uitvoering overeenkomst (het is nodig voor het werk) hetzij het eigen belang van de werkgever. In het eerste geval moet het dan echt nodig zijn voor het werk, in het tweede geval moet je als werkgever ook een belangenafweging maken of de privacy van de werknemer niet in het geding komt en hoe je dat kunt voorkomen.

Wanneer iets ‘nodig’ is voor het werk, is natuurlijk een stukje inschatting. Ik vind bijvoorbeeld dat iemand met een buitendienst-functie al snel met zijn foto op internet gezet kan worden, zodat de klanten weten wie er langskomt of met wie ze te maken hebben. Anno 2019 hoort dat gewoon bij het werk – uitvoering overeenkomst. Dit moet; ga op de foto en wel nu. Als vuistregel: vind je als werkgever dat je dit als dienstbevel kunt opdragen.

Promotie op social media is een belang van de werkgever, je wilt als bedrijf jezelf goed op de kaart zetten. Je hebt dan mensen nodig om je bedrijf te laten zien. Ik vind dat geen noodzaak voor het werk; poseren voor een foto is niet echt wérken. Ik vind niet dat ik mensen dat kan opdragen, dus daarom zou ik dit onder het kopje eigen noodzaak rekenen. Dan zeg ik, dit is wel heel belangrijk voor het werk dus ik wil als werkgever graag dat je dit doet, maar ik houd wel rekening met je persoonlijke levenssfeer.

Als werkgever moet je dan kijken hoe je uitkomt met de privacybelangen van de werknemer. Ik zou dan bijvoorbeeld kijken of de foto wellicht op de rug kan, of het gezicht wat geblurd kan worden et cetera. Vragen “vind je dit goed” is ook een goede maatregel in die context, en mensen die niet willen doen niet mee zonder verdere gevolgen. Daarmee zou het privacybezwaar minimaal moeten zijn.

Bij online discussies (zoals in Linkedingroepen) is dit iets lastiger. Je kunt daar moeilijk aan meedoen zonder naam, functietitel en foto. Dat is nu eenmaal de mores daar, en het heeft voor het bedrijf ook weinig zin als daar “Wim B” zonder functietitel en een chihuahua als foto gaat meedoen. De belangenafweging is dan ingewikkelder, ik weet eerlijk gezegd geen privacy-respecterende maatregelen in de situatie dat je met naam en foto het publieke domein moet betreden.

Dus ik denk dat je daar niet aan ontkomt het te moeten rechtvaardigen onder die noodzaak van het werk. Is het iemands werk om op Linkedin vragen te gaan beantwoorden? Zo ja, dan moet hij dat dus doen. En zo nee, dan kan het alleen op basis van vrijwilligheid – maar hoe je dat inkleedt als werkgever, dat zie ik niet.

Arnoud
Gaat de macht van de platforms omhoog of omlaag?

De macht van de platforms, de buzzphrase van 2019 in het internetrecht volgens mij. Want waar internet ooit begon als een open ruimte waar iedereen z’n eigen stalletje kon inrichten, zitten we nu met een paar hele grote silo’s waar je moet zijn om je klanten, partners of bezoekers te kunnen bereiken. Niemand schrijft meer in gastenboeken (rust zacht, guestbook.cgi) maar ze laten krabbels achter op je Hyves, oh nee vindikleuks op je Facebook. Dus daar moet je zijn. En daarmee is Facebook ineens een hele machtige, want als je daar dan niet meer mag zijn dan heb je dus een groot probleem.

Hoe komt dat nu, die macht? Het standaardantwoord is dan het netwerkeffect, het fenomeen dat online diensten exponentieel waardevoller worden met iedere extra deelnemer. Plat gezegd komt het erop neer dat je op Facebook moet zijn omdat iedereen op Facebook zit, zodat iedereen op Facebook blijft. En omdat die bedrijven dan ook nog eens heel handig omgaan met hun macht – mensen ver hun gang laten gaan, geen al te stevige sturing geven en vooral gehaaid adverteren – groeien die diensten vervolgens als kool. Tel daarbij op een gebrekkige handhaving, en je snapt waarom zeg Facebook nu machtiger is dan menig land.

Wat mag er met die macht? Juridisch is daar dus geen antwoord op. Het is geen kartel of monopolist in klassieke zin. Er zijn alternatieven en deze platforms oefenen geen directe macht uit op ontoelaatbare manier om die concurrenten weg te pesten. Dat is waar we het mededingingsrecht tegen zouden kunnen inzetten. Maar kun je het Facebook of Google verwijten dat iedereen daar wil adverteren of publiceren? Is dat misbruik van hun macht? Dat is een hele open vraag, waardoor toezichthouders enigszins naar elkaar blijven kijken en het van handhaving niet echt komt.

Een heel ander probleem blijft voor mij de macht van de EULA. Want over wat er op hun platform gebeurt, hebben die bedrijven natuurlijk forse macht. De EULA (of TOS, hoe je ’t maar wilt noemen) staat vol met regels, en daar heb je je aan te houden. Op zich terecht; hun server, hun regels. Net als een café, zeggen we dan. Maar juist door die grote macht, die onvermijdelijkheid, wordt het ineens een stuk minder gezellig als je iets wilt doen dat niet mag van die regels. Waar moet je dan naartoe? Iedereen zit hier.

En als derde leiden platforms tot nieuwe diensten, vaak in de vorm van bemiddeling, mensen bij elkaar brengen. Disintermediation heet dat dan, de klassieke tussenpersonen of tussenhandel verdwijnt en mensen komen direct bij elkaar. Maar dat platform is natuurlijk gewoon een nieuwe tussenpersoon, die op zijn eigen manier daar geld mee verdient. En dat is prima op zich, alleen botst het vaak met bestaande regels. Recent nog Helpling dat te horen kreeg dat hun verdienmodel niet mocht van de rechter. Maar het valt meestal niet mee te duiden wat die platforms nu precies zijn.

Al deze vragen spelen al jaren, maar je merkt de laatste maanden wel dat er meer en meer gemord wordt over hoe ver het gaat. Ik zie dan ook steeds meer pogingen om deze macht aan banden te leggen, van rechtszaken en bestuursrechtelijk handhaven tot protestacties en boycots. Het zou me dan ook niets verbazen als we over een aantal jaar internet een stuk decentraler vinden.

Wie meer wil horen over platforms en hun machten en mogelijkheden: Koop snel tickets voor ons jubileumcongres The Future is Legal op 15 november. Platformexpert Martijn Arets vertelt over de platformrevolutie.

Arnoud

Hoe actief moet je opt-in vragen om brieven voor je buurtapp te sturen?

De politie stelt een onderzoek in naar nepbrieven die op diverse plekken in Overijssel huis-aan-huis worden bezorgd. Dat las ik bij RTV Oost onlangs. De brieven zouden zijn verstuurd om deelnemers aan een buurtpreventie-app te ronselen, en ondertekend zijn door medegebruikers die van niets weten. Tegenover Nu.nl meldt het netwerk, Nextdoor, dat je toch echt actief op een knop moet hebben gedrukt om zo’n brief te versturen. Nu.nl meldt overigens ook dat dat onderzoek er toch weer niet zou zijn. Maar het riep de vraag op, is het strafbaar om op deze manier brieven te sturen?
De politie komt erbij omdat er wordt gesproken van valsheid in geschrifte. Dat is inderdaad strafbaar:

Hij die een geschrift dat bestemd is om tot bewijs van enig feit te dienen, valselijk opmaakt of vervalst, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken, wordt als schuldig aan valsheid in geschrift gestraft, met gevangenisstraf van ten hoogste zes jaren of geldboete van de vijfde categorie.

Andermans naam en handtekening onder een brief zetten, is natuurlijk een vorm van valselijk opmaken met als oogmerk het als echt en onvervalst te gebruiken. Ik twijfel hooguit over de vraag of die brief “bestemd is om tot bewijs te dienen”. Van welk feit dan? Dat je buurman je uitnodigt een app te installeren? Is dat het soort feit dat dit strafrechtartikel op het oog heeft? In mijn beleving gaat dit artikel meer over documenten met juridische strekking, bewijs van contracten, overdrachtsdocumenten, dat werk. Dus ik twijfel.

Daarnaast is er natuurlijk geen sprake van vervalsing als de naam gezet is met toestemming van die persoon. Een secretaresse mag namens hun directeur brieven tekenen die deze gedicteerd heeft, bijvoorbeeld. Daar is niets strafbaars aan. De vraag is dan dus, is wat Nextdoor doet een vorm van toestemming vragen?

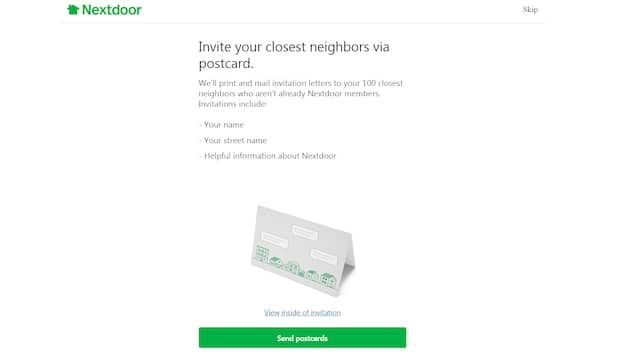
Het plaatje van Nextdoor (via nu.nl gevonden) is wat klein maar je ziet toch wel dat er genoemd wordt wat er op de kaart komt: naam, straat en reclame (pardon “Helpful information about Nextdoor”). Je moet op een grote groene knop drukken waar “Send postcard” op staat. Dat lijkt me toch redelijk duidelijk.

Ik stel daar wel tegenover dat ik ook nogal verbaasd was te lezen dat men echt een plakje dode boom verstuurt. In de context van registratieprocedures en uitnodigingen denk ik altijd aan e-mailtjes, in dit geval dus een elektronisch uitnodigingskaartje. Wellicht dat daar de verwarring vandaan komt?

Arnoud

Waarom aansprakelijkheidsclausules altijd in hoofdletters staan

VEEL ICT-CONTRACTEN VERMELDEN UITSLUITINGEN VAN AANSPRAKELIJKHEID VOLLEDIG IN HOOFDLETTERS. DEZE GEWOONTE IS BUITENGEWOON STOREND: HET IS ALGEMEEN BEKEND DAT EEN TEKST DIE VOLLEDIG IN HOOFDLETTERS IS GESCHREVEN, NAUWELIJKS TE LEZEN IS. NIEMAND HEEFT ENIG IDEE WAAROM CONTRACTSJURISTEN DAT DOEN, MAAR ZE BLIJVEN HET ALLEMAAL DOEN. HOUD ERMEE OP.

Wie zo gek is om standaardvoorwaarden door te nemen, zal het vaak zijn opgevallen: als het over aansprakelijkheid gaat, staat de hele clausule ineens IN HOOFDLETTERS. Vaak hoor ik daar verklaringen voor als, dat is zo belangrijk in een contract dat het opvallend moet zijn. Of: ze willen zeker weten dat je niet gaat klagen het niet gezien te hebben.

Het grappige is: er is eigenlijk geen reden, behalve dat juristen elkaar allemaal na-apen, en mogelijk de beslissing uit de oertijd van de ICT dat beeldschermen enkel met hoofdletters werkten. Als je diep gaat speuren in het internationale recht, dan kom je op een gegeven moment uit bij conservatieve Amerikaanse contractsjuristen. Amerikaans recht, in het bijzonder de Uniform Commercial Code (UCC) die als harmonisatie van het common law contractenrecht geldt, eist dat een beperking van aansprakelijkheid ‘conspicuously’ gebeurt. De UCC noemt enkele voorbeelden, zoals een groter lettertype, boldface (vetgedrukt) en een contrasterende kleur.

Nergens in de UCC staat echter dat het gebruik van alleen hoofdletters een mogelijkheid is om aan deze wet te voldoen. Toch is dit op zeker moment ineens de trend geworden. Mogelijk is men begonnen hoofdletters te gebruiken toen de eerste online licenties en dergelijke moesten worden geschreven. In het begin van het internettijdperk waren veel diensten nog text-only en was zelfs het veranderen van lettertype of gebruik van kleur onmogelijk. Er zijn dan weinig andere manieren om iets te laten opvallen dan het in alleen hoofdletters vermelden. Maar wellicht is de gewoonte al in de typemachine-tijd ontstaan, waar ook zelden andere mogelijkheden zijn dan hoofdletters of onderstrepen.

Vandaag de dag lijkt deze gewoonte minder populair te zijn, in ieder geval bij uitonderhandelde contracten waarbij beide partijen wel beseffen dat de tekst anders onleesbaar wordt. In standaardcontracten komt het gebruik van hoofdletters nog wel voor, maar wat mij betreft mag iedereen daar meteen mee ophouden. Het heeft geen enkele juridische betekenis.

Arnoud

Een werkgever mag vingerafdruk niet zomaar verplichten bij personeel

Een schoenwinkel in Tilburg mag werknemers niet verplichten hun vingerafdruk af te staan voor het bedienen van de kassa. Dat las ik bij Tweakers. De rechtbank had geoordeeld dat vingerafdruksystemen grote risico’s meebrengen, en de noodzaak voor deze eis niet voldoende onderbouwd was. Daarom was dit vereiste in strijd met de AVG. En dat is precies hoe de AVG werkt: dingen mogen prima, als je er maar goed over nagedacht hebt en vooraf hebt onderbouwd waarom het op deze manier moet. Heb je niet nagedacht, dan mag het niet. Zoals hier.
De zaak was aangespannen* door een werknemer die het niet eens was met deze verwerking van bijzondere persoonsgegevens (biometrie) bij de Manfield-keten. Alle winkels werden voorzien van kassa’s met vingerafdruk-loginsystemen, dat verplicht moest worden gebruikt om te kunnen afrekenen. Volgens Manfield was dit nodig vanwege de gevoelige gegevens die in de kassa zitten: financiële gegevens, maar ook persoonsgegevens van personeel. En tsja, de AVG verplicht tot gebruik van passende state of the art technische beveiliging en zo’n pincodetje zoals vroeger, dat is natuurlijk wel een tikje verouderd he meneertje. (Oh pardon, ga ik weer met mijn AVG cynisme.)

(* Met compliment voor Manfield, dat er een gezamenlijke stap naar de kantonrechter van maakte om duidelijkheid te krijgen én de griffiekosten betaalde.)

Een iets serieuzere reden was zo te lezen dat er in de oude systemen nog wel eens fraude werd gepleegd, je kunt immers elkaars pincode afkijken en dan valse transacties onder elkaars account boeken – of een collega inloggen die eigenlijk nog niet op het werk was, en zo toch voor de hele dag betaald kan krijgen. Er was “nagedacht” over alternatieven zoals pasjes, maar dat bleek niet 100% waterdicht.

Vanuit de AVG zijn de regels rond biometrische systemen streng. Het mag niet, tenzij een land in de wet heeft staan dat het wel mag en waarom. In Nederland staat er (art. 29 UAVG) dat het mag als noodzakelijk voor beveiliging of authenticatie. “Noodzaak” wil hier niet zeggen “we hebben geen reëel alternatief” en dat vereist een uitwerking van zowel de problemen die je oplost met het biometrisch systeem (dit is waarom het moet) als van de risico’s en hun maatregelen voor de privacy van de werknemer (dit is hoe we het netjes houden). En die uitwerking ontbrak bij Manfield, en dan ben je gewoon direct af onder de AVG. Had Manfield op papier de alternatieven uitgewerkt met hun voors en tegens en was er dán uiteindelijk dit systeem uitgekomen, dan had het zeer waarschijnlijk wel gemogen.

Wie nu denkt dat biometrie überhaupt niet meer mag in Nederland, heeft er dus weinig van begrepen. Het is prima, maar werk uit waarom het moet, waarom de privacy desondanks gewaarborgd is (en hoe dan) en waarom alternatieven niet goed genoeg zijn. Bij een datacenter dat toegangsbeveiliging met irisscan of vingerafdrukken regelt, is dit bijvoorbeeld een zeer eenvoudige casus: het gaat om zeer waardevolle en kwetsbare systemen en gegevens (fysieke toegang tot hardware), er komen veel wisselende mensen en er is niet altijd menselijk toezicht, en het gaat om beperkte werkzaamheden. Dat zie ik dus niet als een probleem.

(Meelezende DC security officers: doe me alleen een lol en ga je bezoekers geen consentformulier laten tekenen voor vingerafdrukgebruik. Consent is voor nieuwsbrieven.)

Arnoud

Ik mag mijn Android-telefoon niet updaten van mijn insuline-app leverancier!

Een lezer vroeg me:

Een leverancier van een bloedglucose sensor (gebruikt door diabetici) heeft de mogelijkheid om een sensor uit te lezen via een app op een mobiele telefoon. Nu stelt deze leverancier dat, zodra er een update van de softwareversie van de mobiele telefoon beschikbaar is je dient te wachten met updaten tot zij hun app hebben geupdated. Dit om te voorkomen dat, door incompatibiliteit tussen de app en de nieuwe software versie, je meetdata kwijt bent. Op zich logisch, je hebt als diabeet met een reden een sensor en als er incompatibiliteit bestaat zal de app niet kunnen werken. Wie is alleen aansprakelijk als de telefoon besmet/geïnfecteerd/onbruikbaar raakt op het moment dat er wel een nieuwe softwareversie beschikbaar is maar de eindgebruiker deze nog niet geïnstalleerd heeft op verzoek van een app programmeur. Is dit in algemene voorwaarden van de app af te vangen en is dus de (vaak onbekwame eindgebruiker) zelf verantwoordelijk?

Op zich vind ik het heel netjes van die leverancier om zo expliciet te waarschuwen voor mogelijke incompatibiliteit. Het zou erg vervelend zijn als de app net niet goed meer werkte en daardoor gegevens verloren gingen, of nog erger onjuiste metingen worden gedaan.

Daar staat tegenover dat het natuurlijk onveilig kan zijn dat je je smartphone-software (je OS dus) niet kunt updaten, zeker als het gaat om een security update of iets anders kritisch. Het is minstens zo vervelend als er in dat tijdsinterval een of andere malware binnendringt en schade aanricht of gegevens steelt.

De wet zegt helaas niet waar de verantwoordelijkheid ligt bij dit soort zaken. Er is ook geen jurisprudentie over deze interactie tussen risico’s. De hele algemene regel is dat als je als dienstverlener je best doet om problemen te vermijden, je niet aansprakelijk bent als er desondanks eens iets misgaat (voor juristen: de zorgplicht van een goed dienstverlener, art. 7:401 BW).

Vanuit die algemene zorgplicht lijkt het mij dat deze leverancier bovenop de OS-updates moet zitten en moet zorgen dat er zo snel mogelijk een update aan de app komt. Gaat er in het dan nog overblijvende tijdswindow iets mis, dan zie ik niet hoe je de app-leverancier nog een juridisch verwijt kunt maken.

Voor mij weegt zwaar dat het zal gaan om iets dat zelden voorkomt, een korte periode van risico betreft en dat niet ieder gat automatisch grootschalig geëxploiteerd wordt met gevolgen voor de smartphone-eigenaren.

Ik zou wel verwachten dat verlies van data op meerdere manieren voorkomen wordt. Backups van oude datasets zijn toch vrij eenvoudig te maken?

Arnoud

Je blijft echt gewoon bestuurder als je de AutoPilot van je Tesla aanzet

Het gerechtshof in Leeuwarden stelt dat de bestuurder van een ‘zelfrijdende’ Tesla terecht is beboet, omdat hij tijdens het rijden zijn telefoon vasthad. Dat meldde Nu.nl gisteren. Hiermee wordt de uitspraak in eerste instantie van afgelopen november bevestigd. De Tesla-bestuurder was Vincent Evers, die stelde dat niet hij de bestuurder van de Tesla was, maar de Autopilot-software. Ook het Hof had er weinig moeite mee om die stelling omver te helpen, en ik blijf erbij dat het weinig verrassend is. Maar goed, dat internetrecht hè, nieuwe technologieën roepen nieuwe vragen op. Eh, goed.
Zoals ik vorig jaar al zei, de term ‘Autopilot’ vind ik dubieus omdat het zo klinkt alsof de auto volledig automatisch bestuurd wordt. Ongeveer zoals een vliegtuig op de automatische piloot kan vliegen en zelfs landen zonder dat er een mens nodig is. Daar zijn we softwaretechnisch nog lang niet met auto’s, dus ik vind het ergerlijk dat Tesla doet van wel en dat mensen daar in zodanige mate op vertrouwen dat we dit soort discussies moeten voeren.

Het argument in hoger beroep komt er als ik het zo lees op neer dat een rij-instructeur geen bestuurder is (en dus een telefoon mag vasthouden) terwijl een instructeur meer bij het rijden betrokken is (want leerling bij de les houden) dan de Tesla Autopilot-aanzetter. En dat is dan oneerlijk. Het Hof gaat daar niet direct op in, ik vermoed omdat “hullie mocht het wel” in het verkeersrecht geen argument is.

Uiteindelijk komt het erop neer dat je een auto al heel snel bestuurt, ook als je niet alle besturingshandelingen zelf verricht. Aan het stuur zitten terwijl je auto wordt geduwd of gesleept, maakt je bijvoorbeeld al bestuurder. Dat trekt het Hof hier logischerwijs door:

Het inschakelen en ingeschakeld houden van de Autopilot – die immers rechtstreeks de bedieningsorganen beïnvloedt – brengt mee dat op die wijze of met behulp daarvan de bedieningsorganen worden gehanteerd waardoor de voortbeweging en rijrichting van het motorvoertuig worden beïnvloed. Het gebruikmaken van een dergelijk systeem betekent dat de betrokkene als feitelijk bestuurder dient te worden aangemerkt.

Oftewel: jij zet een heel procedé in gang waarmee de auto gaat rijden, daarom noemen we jou de bestuurder. Dat er onder de motorkap dan een heleboel gebeurt, en dat dat veel meer slimmigheidjes betreft dan in een DAF 55, is dan uiteindelijk niet relevant. Er is een bestuurder, want er moet een bestuurder zijn. Dus dan maar de persoon die op de knop drukt.

Heel praktisch, maar volgens mij ook heel rechtsfilosofisch uiteindelijk wel juist: zolang een computer geen rechtspersoonlijkheid heeft, kun je daar moeilijk motieven of keuzevrijheid of andere menselijke eigenschappen aan toekennen. Alles dat een computer doet, wordt dan toegerekend aan de mens die hem aanzet. Denk daar eens diep over na.

Arnoud

Waarom ik steeds zeg dat data niets is, juridisch gezien

Een lezer vroeg me:

Met enige regelmaat zie ik je zeggen dat data “niets is” of niet bestaat onder de wet. Maar dat kan toch niet waar zijn, data is de grondstof voor de internetmaatschappij en dan zou daar geen enkele juridische status of recht op bestaan? Kun je eens uitleggen hoe dat nu precies zit?

“Data is niets” is mijn wat kortdoordebochtpoging om het probleem te signaleren dat je inderdaad geen specifieke juridische rechten kunt uitoefenen om toegang tot (of een kopie van) elektronische data te krijgen. Weliswaar spreken we in de praktijk vaak van “mijn data”, maar dat is niet meer dan een beleefdheidsfrase, juridisch heeft dat geen betekenis.

Eigendom is “het meest omvattende recht dat een persoon op een zaak kan hebben”, aldus artikel 5:1 BW. Een zaak is dan weer (artikel 3:2 BW) een stoffelijk object dat voor menselijke beheersing vatbaar is. Digitale data voldoet niet aan die omschrijving, het is zo ongeveer het schoolvoorbeeld van onstoffelijke objecten. Juridisch gezien is het daarom onmogelijk om van eigendom op data te spreken.

Maar het Elektriciteitsarrest dan, en het Runescape-arrest, zal menig juridisch geïnteresseerde nu denken. Klopt. Die arresten bepaalden dat bepaalde onstoffelijke objecten toch zaken waren – althans “goederen”, in de terminologie van het strafrecht. Elektriciteit is stoffelijk (het zijn hupsende elektronen) en voor menselijke beheersing vatbaar, wel graag met rubber handschoenen. En de virtuele goederen in het spel Runescape kun je ook beheersen en wegnemen. Dat is dan genoeg om van “goederen” te spreken.

Formeel georiënteerde juristen vinden dat niet overtuigend, omdat het hier gaat om arresten uit het strafrecht. Dat wetboek kent eigen terminologie en eigen jurisprudentie, die niet automatisch doorgetrokken kan worden naar andere rechtsgebieden. Dat het strafrecht iets een goed vindt, maakt het in die opvatting dus geen zaak in het Burgerlijk Wetboek.

Maar er is nog een reden waarom je die arresten niet zomaar nar het algemene geval kunt trekken. Elektriciteit is sowieso geen goed voorbeeld, omdat het daar gaat om de hupsende elektronen an sich. Bij data hebben we het over de informatie die in die elektronen dan wel magnetische velden verstopt zit. Beheersing daarvan gaat toch echt een stukje anders. En bij het Runescape-arrest zat die data in een speciaal geconstrueerde omgeving waarmee het mogelijk was die data tot unieke elementen te vormen. Ik heb dat virtuele zwaard, en dus jij niet.

In het algemene geval is data iets dat te kopiëren is. Daarmee is het eigenlijk al geen zaak meer, kan het geen zaak zijn. Ga eens na wat er zou gebeuren als ik eigenaar ben van zeg een lijst plaatsnamen, en iemand maakt daar een kopie van. Is hij dan mede-eigenaar? Is die kopie dan een schending van mijn eigendom, en wat nu als hij hem onafhankelijk maakt? Volgens mij kom je dan al heel snel in volkomen onwerkbare situaties terecht.

Er zijn natuurlijk wetten die in speciale gevallen een oplossing kunnen bieden, zoals de Auteurs- of Databankenwet bij zo’n lijst, maar dat terzijde. Die wetten maken je nog steeds geen eigenaar van die data. Je kunt daarmee hooguit een kopie laten vernietigen, geen toegang eisen tot die data. Ook de AVG niet: die zegt wel dat je recht hebt op een kopie van je persoonsgegevens (en onder omstandigheden zelfs een elektronisch leesbare dump in bekend formaat) maar ook daarmee ben je er nog geen eigenaar van.

De belangrijkste reden dat ik zeg “data is niets” is uiteindelijk dat je geen enkel rechtsmiddel hebt om een kopie van je data op te eisen dat zo ongeveer onder alle omstandigheden werkt. Bij gewoon eigendom kan dat wel, de revindicatie van artikel 5:2 BW. Er moet wel iets heel bijzonders zijn wil je je eigendom niet kunnen terugkrijgen. En omdat data zo belangrijk is tegenwoordig én tegelijkertijd bij online diensten van anderen ligt, is dit wel een heel groot gevaar om je van bewust te zijn. Zorg dus dat je gewoon een kopie hebt van die data, en denk niet “oh het is mijn data dus ik eis ‘m wel op als het nodig is”.

Arnoud

Als je een like knop op je site zet, ben je aansprakelijk voor wat Facebook daarmee doet

De beheerder van een website die een plug-in van een derde partij op zijn site opneemt waarmee persoonsgegevens van de gebruiker worden verzameld en doorgezonden, is medeverantwoordelijk voor de gegevensverwerking. Dat meldde Tweakers gisteren. Het Hof van Justitie bepaalde dat namelijk (zaak C-40/17) in een Duitse kwestie over een modewebwinkel die Like-knoppen bij haar producten had staan. De Verbraucherzentrale NRW eV had daartegen bezwaar gemaakt en onder meer aangevoerd dat dit de webwinkel mede-verwerkingsverantwoordelijke maakt, in navolging van dit arrest uit 2018 over fanpagina’s. Het Hof bevestigt dat dit zo is, zodat je nu dus webwinkels kunt aanspreken voor wat Facebook doet met gegevens die ze met die Like-knop binnenhalen. Ben ik even blij dat ik al jaren toestemming voor het tonen van die knoppen vraag.
De standaardversie van zo’n Like knop is vrij agressief namelijk: het is niet alleen een knop die je naar een Facebook-formulier leidt, maar er zit een zooi javascript omheen dat automatisch al gegevens verzamelt en doorstuurt naar Facebook. Ongeacht of je erop klikt, ongeacht of je ergens toestemming voor af – zelfs ongeacht of je ingelogd bent bij Facebook. Waarom alle shops (en online diensten, massaal) dat zo accepteerden was me nooit helemaal duidelijk. Het lijkt mij niet zo fijn dat anderen meekijken over jouw webschouder naar jouw klanten, maar dat zal aan mij liggen.

In 2018 was er een uitspraak van het Hof over een fanpagina op Facebook, waar de beheerder als mede-verwerkingsverantwoordelijke werd aangemerkt. Die besluit immers zo’n pagina op te zetten, waar mensen lid van kunnen worden en zo gegevens achterlaten. Zonder die ingreep waren die persoonsgegevens rondom interesses over die pagina (zeg maar) er niet gekomen, dus daarvoor ligt de verantwoordelijkheid bij deze beheerder. Dat je als beheerder alleen anonieme gegevens krijgt van Facebook, maakt niet uit – in de definitie van gezamenlijk verantwoordelijke staat niet dat je beiden bij alle persoonsgegevens moet kunnen. En het is “mede” verantwoordelijkheid omdat ook Facebook zelfstandig beslist wat er gebeurt op zo’n pagina.

Het Hof trekt die lijn nu door: een webwinkel (of andere online dienst) die zo’n Like-knop invoegt op zijn eigen site (met plugin of handmatig gebouwd, maakt niet uit) die is mede-verantwoordelijk. Die beslist dat Facebook bij die bezoekersgegevens mag, en Facebook doet de rest. Beiden zijn daarvoor in gelijke mate verantwoordelijk – en dus ook aansprakelijk. Voor welk deel precies is nog een interessante vraag; de AVG zegt letterlijk dat je iedere verantwoordelijke voor het gehele schadebedrag kunt aanspreken (artikel 82 lid 4 AVG). Maar deze uitspraak is onder de Wbp (Richtlijn) gedaan en die is daar minder expliciet in.

Desondanks lijkt het me nu de hoogste tijd om die Like-knopjes (en je andere social sharing plugins) eraf te halen, of op zijn minst achter een toestemmingsknop te zetten. En doe dat alsjeblieft niet met een popup. Een simpele hover met uitleg zoals op deze site werkt prima en is AVG compliant. Wie daarna klikt en de plugin activeert, heeft toestemming voor die verwerking gegeven.

Arnoud