Overheid lanceert nieuwe versie van KopieID-app

De Rijksdienst voor Identiteitsgegevens heeft een nieuwe versie van de KopieID-app gelanceerd die het eenvoudiger voor gebruikers moet maken om een kopie van hun identiteitsdocument te maken. Dat meldde Security.nl vorige week. Er zijn de nodige verbeteringen doorgevoerd; zo is het et doorstrepen nu eenvoudiger gemaakt en is het watermerk beter leesbaar. Ook kan de kopie nu worden opgeslagen voor later gebruik en is het versturen vergemakkelijkt. Allemaal mooie stappen binnen het gegeven “men wil een kopie van mijn ID, hoe maak ik dat veiliger” maar ik erger me dood dat het nodig is. Zeker in combinatie met dit bericht dat “we” onze identiteitsbewijzen kwijtraken en dat “we” dus beter op moeten letten. Dat is toch de wereld op zijn kop?

De KopieID app is een hele handige oplossing voor het probleem dat veel mensen bij organisaties tegenkomen: die willen een kopie van je identiteitsbewijs, en slaan daarmee allerlei overbodige en risicovolle gegevens op, zoals je pasfoto of je burgerservicenummer. Deze app komt je dan te hulp, je kunt dan een kopie inleveren met een watermerk (waarmee vaststaat wie de data lekte) en niet-nodige gegevens netjes uitgebalkt (zodat de impact van een datalek minder is). En ik kom zowaar steeds vaker organisaties tegen die dat accepteren, een digitale kopie via deze app in plaats van “geef nou maar gewoon je rijbewijs, of wil je die auto niet”.

De hamvraag voor mij blijft echter altijd, hoezo moet je überhaupt een kopie van mijn rijbewijs, paspoort of identiteitsbewijs maken? Daar komt meestal geen antwoord op, of het is “dat is nu eenmaal het proces” of tegenwoordig de nog leukere “dat moet van de AVG, u weet wel die privacywet, misschien heeft u er van gehoord”. Ik moet me dan altijd héél erg inhouden met uitleg waarom dat helemaal niet moet van de AVG.

Want nee, als hoofdregel kun je prima zeggen dat de AVG noch andere wetgeving van organisaties eist dat ze een kopie van je identiteitsbewijs bewaren. Er zijn bedrijven (met name banken) die verplicht een kopie moeten hebben, maar die kunnen daar een specifieke wettelijke regel over aanwijzen. Verreweg de meesten doen het omdat ooit intern bedacht is dat het handig is als check of een identiteitscontrole goed is uitgevoerd, en omdat je achteraf dan dat kopietje kunt laten zien aan politie of rechtbank als bewijs. En dat is leuk en aardig maar natuurlijk zwaar overdreven. In veel gevallen kun je prima volstaan met het nummer van de identiteitskaart noteren. Daarmee is de identiteit terug te halen, wat genoeg moet zijn bij een aangifte.

En oh ja, dat andere bericht. In 2018 zijn in Nederland bijna 340.000 officiële identiteitspapieren als vermist of gestolen opgegeven, las ik bij de NOS. “Veel mensen zijn zich niet bewust van de risico’s. Mijn advies is: let op uw identiteitsbewijzen”, aldus staatssecretaris Knops. De boodschap begrijp ik, maar ik mis wel heel erg de focus op de bedrijven die identiteitsbewijzen bewaren of kopiëren. Dáár zitten toch de risico’s?

Kunnen we niet vanuit de overheid eens zeggen, als u een kopie ID maakt dan bent u strafbaar tenzij? Of heel simpel, in die app eerst een checklistje met drie vragen doorlopen en dat een filmpje van Knops dan zegt “Hoho bedrijfje, dit mag u helemaal niet van de AVG!”

Arnoud
Is een maximale wachtwoordlengte in strijd met de AVG?

Een lezer vroeg me:

Ik kom nog geregeld bedrijven en verenigingen tegen die wachtwoorden van maximaal 12 karakters accepteren. Als je ze hierop aanspreekt zeggen ze dat dit voldoende is of het later zal worden aangepast. Maar de AVG verplicht dat er “passende technische én organisatorische maatregelen” worden genomen om een adequaat beveiligingsniveau te waarborgen. Twaalf karakters is tegenwoordige echt niet meer adequaat. Handelen de instanties die wachtwoorden van maximaal 12 karakters accepteren in strijd met de AVG?

Daar lijkt het wel op. Een goed wachtwoord is een van de belangrijkste technische beveiligingsmaatregelen die je kunt nemen. In de praktijk wordt vaak binnengedrongen met een geraden wachtwoord, dus hoe sterker je dat wachtwoord tegen gokken kunt maken, hoe beter.

De AVG zegt zelf niet precies aan welke eisen een wachtwoord moet voldoen, alleen dus dat de maatregelen die je neemt “passend” moeten zijn gezien de risico’s, de stand der techniek en andere relevante factoren. Kort gezegd: je moet kunnen verantwoorden waarom je de keuzes maakte die je maakte, en waarom het niet sterker hoefde dan het was.

In mijn ervaring wordt zelden echt nagedacht over wachtwoordbeleid, met name als het gaat om de lengte van wachtwoorden. Er is het nodige onderzoek gedaan naar bijvoorbeeld hoe vaak een wachtwoord gewijzigd moet worden (nooit, als het maar sterk is) of hoe sterk ze moeten zijn (12 karakters is wel het minimum inderdaad) maar je ziet dat niet snel terug in bestaande implementaties van password-based access control. En dat is jammer.

Ik zou dus zelf geneigd zijn om te zeggen, wie een maximale lengte op wachtwoorden afdwingt zit fout onder de AVG, tenzij hij een heel goed verhaal heeft waarom het nódig is dat het wachtwoord niet langer is. Ik kan me dat verhaal niet voorstellen, maar goed, ik probeer een open mind te houden hierbij. “Onze software werkt nu eenmaal zo” of “Wij zijn nog nooit gehackt” is natuurlijk géén goed verhaal.

Arnoud

Nu zitten er ook al EULAs op wc-papier, of toch niet?

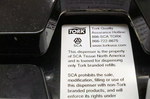
De EULA van deze wc-papierhouder verbiedt het navullen met ander papier dan van de eigen leverancier, zo las ik bij Boing Boing. Het doet een tikje bizar aan, hoezo mag je in een zelf gekochte papierhouder niet papier steken dat je ergens anders zelf koopt? En belangrijker, hoe hang je rechtsgeldig een EULA aan zo’n papierdispenser? Het is natuurlijk een tikje clickbait om mensen boos te krijgen over EULAs en DRM, maar laten we toch eens kijken wat hier achter zit.

Juridisch is het in dit geval vrij simpel. Deze papierhouders zijn voor de zakelijke markt, en die koop je niet maar huur je. Tegen een lage prijs (of misschien zelfs gratis) en in ruil daarvoor teken je voor het uitsluitend afnemen van papier van de leverancier. Dat is dan de deal, zo betaal je voor het gebruik en heb je zonder grote initiële uitgave je hele pand voorzien van goede papierhouders. Zakelijk lijkt me dat geen slechte deal; als particulier is dit natuurlijk onzinnig.

Het doet wat raar aan om dan op de papierhouder zelf nog zo’n juridische sticker te plakken. Je kunt immers gewoon via het contract de klant aanspreken die het niet-afgesproken papier gebruikt. Is die sticker an sich bindend? Nee, natuurlijk niet. Als er een afspraak is in het leveringscontract, dan is de sticker overbodig. En als er geen afspraak is, dan is de sticker betekenisloos. Maar het kan helpen om een twijfelende klant bij de les te houden, waarschijnlijk komt het daar vandaan.

BoingBoing haalt dan nog DRM erbij: dat is inderdaad de manier om in de ICT-wereld zo’n betekenisloze sticker te vertalen naar een afdwingbaar recht. De papierhouder zou in dat geval dus technisch niet meer werken als je het verkeerde papier erin doet, en als je pech hebt ook nog een seintje sturen naar de leverancier dat er ongeautoriseerde piraterij plaatsvindt.

Is dat nu afdwingbaar? Juridisch gezien is dat onduidelijk, niemand die het echt weet. Het onderliggende argument is dat het omzeilen van zo’n DRM constructie onrechtmatig is, dat staat in de Auteurswet. Maar die wet gaat eigenlijk over het opheffen van kopieerbeveiligingen van muziek, software en films om zo deze illegaal te verspreiden. Niet om het willen gebruiken van eigen wc-papier, koffiecups of printerinkt of iets dergelijks. Alleen: naar de letter van de wet stáát dat er niet bij, dat het alleen gaat om illegaal verspreiden van bits.

Maar in ieder geval is het praktisch afdwingbaar want niemand gaat een rechtszaak beginnen om zoiets omver te krijgen. Dit is wel een ergerlijke frustratie.

Arnoud

Mag Twitter haar eigen huisregels opzij zetten op grond van de vrijheid van meningsuiting?

Twitter gaat vanaf donderdag tweets van politici die de regels voor gebruik van het sociale netwerk overtreden, niet langer verwijderen. Dat meldde Tweakers onlangs. Het moet daarbij gaan om een tweet die het Amerikaanse sociale netwerk normaal zou verwijderen, maar die afkomstig is van een politicus en die dus beschikbaar moet blijven voor het publieke debat. Dergelijke tweets krijgen een speciale markering en blijven buiten de gewone weergave, je moet er dus nadrukkelijk naar op zoek gaan. Dat doet wat raar aan, als ik iets fouts zeg dan wordt het weggehaald en de grote jongens mogen dat blijven zeggen in strijd met de regels?
Vrijheid van meningsuiting op social media, pardon platforms, is natuurlijk een lastig verhaal. Freedom of the press belongs to those who own one, zei Amerikaans journalist H.L. Mencken ooit. Je mag zeggen wat je wilt, de overheid mag je daarin niet zomaar belemmeren, maar anderen hoeven niet mee te helpen om jouw mening te verspreiden. Koop maar een drukpers, begin maar een radiostation.

Met internet is het allemaal veel makkelijker geworden om je mening te verspreiden. Tientallen platforms zijn beschikbaar om dat te kunnen doen, waarbij de regels vaak zo laks, pardon transparant en uitingsvriendelijk mogelijk opgezet zijn. Zeg wat je wilt, bij klachten grijpen we eventueel in maar verder mag alles. Dat heeft die platforms geen windeieren gelegd.

Natuurlijk heeft elk platform ook huisregels – de EULA of TOS geheten. Al sinds Compuserve kwamen er dergelijke gedragsregels. Vaak nogal generiek – houd het netjes, geen gescheld – maar soms ook heel specifiek over wat er wel of niet mocht. Mensen konden elkaar daarop aanspreken, en moderatoren konden ingrijpen bij gesignaleerde of geconstateerde overtredingen.

Daarbij was altijd al snel de kritiek dat er ongelijk werd behandeld. De een mocht alles zeggen, de andere gebruikte een uitroepteken te veel en werd geband voor schelden. De waarheid daarbij laat ik even voor wat die is, maar dit voorbeeld van Twitter maakt het wel heel bont: ja, we weten dat dit bericht tegen de regels is, we zouden het ook weghalen maar deze persoon vinden we zo belangrijk dat we het toch laten staan.

De onderbouwing van Twitter is creatief: als zulke belangrijke personen zulke regelschendende dingen zeggen, dan is dat op zichzelf nieuws en je moet oud nieuws kunnen terugzoeken. Zoiets. Anders krijg je volgend jaar discussie of politicus A dan wel Bekend Persoon B dit nu echt gezegd heeft of niet, of die screenshots echt zijn of nep, enzovoorts. En dat is dan van belang bij bekende personen, omdat daar die discussie redelijkerwijs te verwachten is en Twitter dus een taak heeft om daar in ieder geval de feiten beschikbaar te stellen.

Een creatief verhaal, waar ik wel wat in zie. Daar komt bij dat volgens mij nog nooit is bepaald of clubs als Twitter nu werkelijk iedereen even streng moeten behandelen. Huisregels zijn juridisch algemene voorwaarden – regels waarmee ik als gebruiker te maken heb als ik op dat platform actief ben. Ik kan ze niet inroepen tegen andere gebruikers, ik ben geen partij bij hun contract. Tenzij je zegt dat de belofte dat anderen óók zich aan de regels houden, deel is van mijn contract (een contractuele toezegging van Twitter). Dan kan ik eisen dat er wordt gehandhaafd. Maar een dergelijke belofte kan ik niet halen uit de Twitter-regels.

Arnoud

Helpling mag schoonmaker geen commissie in rekening brengen

Schoonmaakplatform Helpling mag geen commissie in rekening brengen aan schoonmakers, heeft de Rechtbank Amsterdam geoordeeld. Dat las ik bij Nu.nl. Een woordvoerder van het platform vertelt dat het operationeel een uitdaging zal zijn om het model om te gooien. Een nogal vervelende boodschap, en diverse ondernemers met eigen platforms mailden me of dit nu een algemene regel gaat worden, dat je mensen die je bij klanten aanbrengt geen commissie meer in rekening mag brengen. De uitspraak is inderdaad verrassend maar wel specifiek voor deze branche.
Helpling exploiteert een online platform waar schoonmakers en huishoudens afspraken kunnen maken over uit te voeren huishoudelijke werkzaamheden. Een typisch voorbeeld van de platformeconomie: de dienst brengt mensen bij elkaar en die sluiten samen de daadwerkelijke overeenkomst voor de gewenste dienst. Deze kennen we van eten bestellen tot klusbedrijven of advocaten. Een handige manier om vraag en aanbod bij elkaar te brengen en daar een centje van mee te nemen.

De vraag is altijd hoe zo’n platform geld verdient, en dat is meestal met commissies bij de zakelijke partij. Dan gaan de consumenten het platform graag gebruiken want gratis professionals vinden is natuurlijk handig. Bij Helpling betaal je als opdrachtgever (als huishouden dus) aan het platform, zij houden een commissie in en betalen de rest uit aan de opdrachtnemer.

Vakbond FNV had hier moeite mee, omdat specifiek in de schoonmaakbranche een algemeen verbindende CAO geldt, en zij meende dat deze CAO op de schoonmakers bij Helpling van toepassing zou zijn. Die schoonmakers zouden namelijk gewoon in dienst zijn (arbeidsovereenkomst), ondanks dat de AV van Helpling zeiden dat sprake was van zelfstandig opdrachtnemers. Dat zag Helpling uiteraard anders, van de vereisten voor een arbeidsovereenkomst zou geen sprake zijn.

De rechtbank geeft Helpling gelijk. Zij betalen weliswaar de opdrachtnemers (wat je zou kunnen vergelijken met loon betalen) en legden een aantal regels op (je mag afspraken niet zomaar annuleren, je moet een zekere kwaliteit leveren et cetera) maar dat is niet hetzelfde als de gezagsrelatie die je met je werkgever hebt. Om die reden is de CAO voor schoonmaakpersoneel dan ook niet van toepassing.

Wel blijkt Helpling een arbeidsbemiddelaar te zijn in de zin van de Wet allocatie arbeidskrachten door intermediairs, en die moest ik ook opzoeken:

het behulpzaam zijn bij het zoeken van arbeidskrachten onderscheidenlijk arbeidsgelegenheid, waarbij de totstandkoming van een arbeidsovereenkomst naar burgerlijk recht dan wel een aanstelling tot ambtenaar wordt beoogd;

Helpling voldoet aan deze omschrijving. En dat is dan een probleem, want (artikel 3 lid 1 Waadi):

Bij het verrichten van arbeidsbemiddeling wordt geen tegenprestatie van de werkzoekende bedongen.

De commissie die Helpling inhoudt, is daarmee in strijd met de wet. En dat is dus het grote probleem waar Helpling nu tegenaan hikt: geld vragen van de schoonmakers mag niet, en geld vragen van de consument is een tikje ingewikkeld.

Is dit nu voor alle platforms een probleem? Dat denk ik niet. Het draait hier specifiek om die Waadi, en die vereist dat de personen die je bij elkaar brengt, vervolgens een arbeidsovereenkomst gaan sluiten. Dat is bij een schoonmaker die langdurig langskomt nog wel te verdedigen, maar bij een klusser die je tuin komt doen of het raam komt vervangen is dat zeer zeker niet aan de orde.

Arnoud

Hoe misleidend mag je zijn in aanvulling op je kleine lettertjes?

De Australische consumentenorganisatie ACCC heeft Samsung aangeklaagd, omdat die vindt dat Samsung consumenten misleidt met advertenties voor zijn Galaxy-smartphones. De advertenties laten mensen zien die hun telefoon in een zwembad of in zee gebruiken. Dat meldde Tweakers vorige week. Samsung heeft niet getest of de smartphones tegen zwembad- of zeewater kunnen, raadt in de handleiding gebruik in of rond zwembaden of stranden af en geeft geen garantie op claims wegens water in de telefoon. Maar ze tonen wel foto’s zoals hiernaast met de telefoon onder water in het zwembad. Samsungs verweer lijkt te zijn dat de telefoons voldoen aan de IP-certificering voor waterdichtheid, waarbij niet vereist is dat de telefoon moet kunnen zwemmen of de zee mee in. Eh wacht, wat?
Het is natuurlijk een heel oude truc: doe een mooie belofte en ontkracht deze met een sterretje of kleine letters. Dan kun je mensen verlokken en toch “haha ja meneertje had u maar moeten lezen” zeggen. Deze foto’s van Samsung zijn daar een mooi voorbeeld van, ik zie een meneer onder water in het zwembad op zijn telefoon, en bij Tweakers nog een mevrouw die surft in zee met haar telefoon aan de broeksriem. Super gaaf, zo’n telefoon wil ik ook. Ga ik de IP-68 specificatie lezen of zeewater inbegrepen is? Nee, natuurlijk niet. Ben ik nu misleid?

Een misleidende of oneerlijke handelspraktijk is volgens de wet een handeling van de verkoper “waardoor de gemiddelde consument een besluit over een overeenkomst neemt of kan nemen, dat hij anders niet had genomen”. Een reclame-uiting is een voorbeeld van zo’n handeling. Mensen laten zich meenemen door reclame, en besluiten dus mede op basis van wat de reclame zegt. Natuurlijk is er meer dan alleen de reclamefoto, in dit geval dus de IP68-certificering en de kleine lettertjes in de handleiding. (Laten we even doen alsof je die kunt lezen voor je het product koopt.)

Wat precies een gemiddelde consument is, blijft juridische discussie. De standaard definitie is een “gemiddeld geïnformeerde, omzichtige en oplettende gewone consument”, wat volgens juristen erop neerkomt (zie gelinkt artikel) dat de consument zich goed inleest, labels doorneemt en reclame-uitingen met een korreltje zout neemt. Ik vond helemaal sterk de casus van etikettering van een vruchtenthee, waarbij reclame werd gemaakt met “framboosvanille avontuur” maar de thee in het geheel geen geen vanille- of frambozenaroma’s bevatte. Wel was er “natuurlijk aroma met frambozen/vanillesmaak” opgenomen op de ingrediëntenlijst. Was dat nu misleidend?

Ja, want je kunt mensen misleiden met

de etikettering van een levensmiddel en de wijze waarop deze is uitgevoerd, middels het voorkomen, de beschrijving of een grafische voorstelling van een bepaald ingrediënt de indruk kunnen wekken dat dit levensmiddel dat ingrediënt bevat, terwijl het dit in werkelijkheid niet bevat, wat uitsluitend blijkt uit de lijst van ingrediënten die op de verpakking van dat levensmiddel staat’.

Je kunt dus niet van de consument verlangen dat hij in detail de ingrediëntenlijst (zeg maar de kleine lettertjes) leest, als de aanprijzingen en etikettering (dus zeg maar de grote letters) al duidelijk een bepaalde kant op wijzen. Dat gaat natuurlijk specifiek om ingrediënten bij voedingswaren, maar ik zie niet in waarom je datzelfde principe niet mag loslaten op kleine lettertjes in handleidingen of algemene voorwaarden bij certificeringsklassen.

Het enige tegenargument dat ik nog kan bedenken is dat toch iedereen weet dat mobieltjes niet werken onder water. Maar daar staat tegenover dat we dat op die foto’s toch echt zien gebeuren. Moet je dan weten dat ze hier een grapje uithalen, de gebruikelijke overdrijving in reclame? Dus als ze zeggen “stootvast” en ze tonen een stoomwals die zonder problemen over de telefoon dendert, dan weten we dat dat een grap is en dat je niet écht die telefoon mag pletten?

Arnoud

De werkelijkheid van het tv-cliche van de cc naar je advocaat

Het verschoningsrecht voor advocaten en notarissen geldt net zo goed voor correspondentie in cc-mails. Dat las ik bij MR online. Die uitspraak kwam in reactie op de opstelling van het Openbaar Ministerie dat ze mails met de advocaat in cc wel degelijk mogen inzien, dergelijke mails zijn niet geheim (attorney-client privileged, als je Amerikaanse series kijkt). Steeds vaker worden bij e-maildoorzoekingen mails met een cc naar de advocaat aangetroffen die het OM dan gewoon gaat lezen, iets waar advocaten begrijpelijkerwijs boos over worden want de geheimhouding van communicatie tussen advocaat en cliënt is een groot goed en wie daaraan tornt, maakt een effectieve verdediging van die cliënt vrijwel onmogelijk. (Wie wil er niet meelezen met wat de wederpartij in vertrouwen overlegt immers?)
Ik kan tegenwoordig alleen nog Amerikaanse rechtbankseries kijken met mijn schoenen uit, want de juridische dingen zijn té tenenkrommend om gewoon te kijken. Met name ergerlijk is hoe men omgaat met privilege, vaak getoond als ergerlijke truc waarmee de overduidelijk schuldige verdachte glibberig het bewijs uit handen van hardwerkende politieagenten weet te houden. Het cliché* is dan dat de boef al zijn incriminerende correspondentie in cc naar de advocaat stuurde, zodat alles haha lekker puh geheim is. Zo werkt het niet, niet in Nederland en niet in Amerika.

In 2006 oordeelde de HR dat berichten die in CC naar een geheimhouder (advocaat of notaris) worden gestuurd, niet “reeds daarom” aangemerkt kunnen worden als vertrouwelijke stukken. Wat op zich logisch is, het gaat immers om strekking en doel van het bericht. Maar het OM blijkt deze uitspraak te lezen als “de advocaat stond in cc dus het telt niet”. Wat dan weer een stuk beperkter is.

Heel formeel is de cc header ooit bedoeld om mensen een informatieve kopie (carbon copy, ik typte ze ooit nog) te geven. Vanuit dat standpunt zou je kunnen zeggen dat de informatie niet bedoeld was voor vertrouwelijk overleg met je advocaat, dit is dan niet iets dat je hemhaar wilt vragen of voorleggen. Je stuurt een kopietje voor het dossier, maar verder verwacht je geen actie.

Maar het gaat uiteindelijk om de praktijk, en die is volgens mij dat mensen cc relatief willekeurig gebruiken. Soms sta je in de cc en krijg je toch een actiepunt, of is de mail wel degelijk meer dan slechts “ter informatie”. En het is die praktijk die de doorslag geeft. Het verschoningsrecht kan dus prima gelden voor mails in cc, je moet naar de inhoud en doel van de mail kijken. Die boef met zijn “alles gaat cc naar de advocaat haha” gaat dus te kort door de bocht, maar de officier met zijn “ik zie cc dus ik mag het lezen” net zo goed.

Arnoud
* De directie stelt zich niet aansprakelijk voor het tijdverlies als gevolg van klikken van deze link

Mag mijn werkgever uit mijn naam mails versturen voor het werk?

Een lezer vroeg me:

Op het forum van Security.nl las ik de vraag over een werkgever die in mailboxen van personeel zit en van daaruit ook in hun naam mail verstuurt. Mag dat zomaar?

Er is natuurlijk geen wet die letterlijk dit verbiedt. Dit is iets waar je vanuit de norm van goed werkgeverschap samen uit moet komen, en helaas is dat bij dit soort types vaak wat lastiger dan zou moeten.

Hoofdregel is dat de werkgever bepaalt hoe het werk wordt uitgevoerd. Hij moet daarbij rekening houden met de privacy van de werknemer, maar als hij alle uitgaande berichten wil screenen of zelfs wil dicteren wat er in je brieven moet staan, dan is dat binnen de redelijkheid gewoon zijn recht. Ook als jouw naam er onder staat.

Ongevraagd en zonder inspraak mails versturen uit naam van de werknemer vind ik een ander verhaal. De werknemer moet wel ongeveer weten wat er namens hem of haar wordt gezegd. Ik denk dus niet dat dat kan, tenzij er expliciet bij staat “verzonden door X uit naam van Y” of iets dergelijks.

Toegang tot de mailbox kan nodig zijn om die mails van klanten op te vangen, of om in oude mails te zoeken wat er in het verleden is gezegd. (Natuurlijk, dat kan ook in een centraal CRM-systeem of ticketsysteem zitten maar niet elk bedrijf heeft dat.) Daar moeten dan regels over worden gemaakt in het ICT-reglement, zodat de werknemer weet hoe en wanneer de werkgever toegang mag krijgen tot de mailbox. En die regels mogen niet zijn “de baas mag op ieder moment alles”, er moet wel enige nuance in zitten.

Arnoud

Heb je als verwerker zelf ook een grondslag nodig?

Een lezer vreoeg me:

Een verwerker hoeft geen eigen grondslag te hebben, die werkt onder de grondslag van de verwerkingsverantwoordelijke. Het is ook niet logisch want de grondslagen zouden dan altijd samenvallen; artikel 6 AVG zegt immers “De verwerking is alleen rechtmatig indien en voor zover aan ten minste een van de onderstaande voorwaarden is voldaan”. Als de vv zich kan beroepen op bijvoorbeeld toestemming, dan is het niet nodig dat de vw nog een andere grondslag aandraagt.

De grondslag uitvoering overeenkomst vereist dat de betrokkene daarbij partij is (zie tekst artikel 6 lid 1 sub b AVG), of in ieder geval vermoedelijk gaat worden (de precontractuele fase). Bij de verwerkersovereenkomst is de betrokkene geen partij dus die kan geen deel uitmaken van de overeenkomst.

Debiteurenbeheer in opdracht van een dienstverlener valt m.i. onder uitvoering overeenkomst, incasso hoort vrij evident bij het nakomen van een contract lijkt me zo. Toestemming van de betrokkene is niet aan de orde. Uw klant heeft een dienstovereenkomst (of bij producten een verkoopovereenkomst). U als verwerker neemt de taak van de incasso op u, en u doet dat onder de grondslag van de uitvoering van die overeenkomst.

De DMCA klacht over de concurrent als oneerlijke concurrentie

Als je als ondernemer ziet dat een concurrent teksten van je overneemt op zijn website, wat doe je dan? Precies, dan dien je een DMCA takedown verzoek in bij Google. Veel efficiënter dan een rechtszaak en Google straft onverbiddelijk: weg concurrent. Alleen, als die meent dat je claim onterecht was dan stapt hij natuurlijk naar de rechter met een klacht over jouw klacht. Ga er maar aan staan als rechtbank, zoals ik las bij IE-Forum onlangs.

De gedaagde is een bedrijf dat fietsen ombouwt naar elektrische fietsen. De eiser verkocht onderdelen voor elektrische fietsen, en zag dus op zeker moment tekstfragmenten opduiken op de website van dat ombouwbedrijf. Daarop diende de gedaagde partij een DMCA klacht in bij Google, waarna de gehele website van de eiser uit de index werd verwijderd. Auw. Dat gaf inderdaad snelle actie: de tekst was nu anders, en men diende een counterclaim in waarna de site weer online kwam.

Daarop stapte de eisende partij naar de rechter: deze claim was onterecht, want men zat nu eenmaal in dezelfde branche en dan krijg je dat teksten naar hun aard gaan lijken. Er zijn maar zo veel manieren om te zeggen dat je een borstelloze Hybrid-Tech vrijloop motor met LiFePo4 batterij op je fiets kunt zetten om lekker elektrisch te zoeven (vrijheid, blijheid op wielen, nietwaar).

De kern van de klacht komt neer op misbruik van recht. Misschien heb je dan wel een auteursrecht, misschien handelden wij dan wel niet netjes, maar dit was een disproportioneel middel. Er was immers niet eens eerst een klachtbrief gestuurd met kans om het aan te passen, geen schadeclaim voor de fragmenten – nee, de gehele site(!) ging in één keer uit de lucht. Dat is niet normaal, zo handel je niet als gemiddeld auteursrechthebbende (niet lachten daar achterin).

De rechtbank ziet wel degelijk auteursrecht in deze fragmenten. Ook al zit er veel zakelijke en feitelijke inhoud in, je kiest toch hoe je dat lekker laat lopen, welke woorden je exact gebruikt en hoe je alles aan elkaar fietst. De lat ligt voor auteursrecht gewoon heel erg laag, dus de gedaagde partij had in principe gewoon auteursrecht op haar tekst. En de teksten waren vrijwel hetzelfde, zodat van overname en dus inbreuk gewoon sprake is.

Blijft de hamvraag (de geletruivraag?): had de gedaagde gewoon meteen die claim moeten indienen bij Google of eigenlijk gewoon naar de rechter gemoeten? De rechtbank komt – voor mij verrassend – met het eerste als voorkeurshandeling. Een kort geding duurt lang, is duur en geeft niet meteen een uitkomst. Dat heeft dus niet de voorkeur voor een rechthebbende. Een DMCA claim heeft onmiddellijk effect en is dus een prima middel.

Dat Google zonder wederhoor die site offline haalt tot er een counter-notice is gegeven, is daarbij niet relevant. En dat stoort me wel een beetje, want ik zie het punt wel dat het een stevig middel is om in te zetten. Bij een gekopieerde site of een hele bak content, dan zie ik het wel. Dat moet onmiddellijk stoppen. Maar fragmenten? Waarvan je ook wel met enige goede wil kunt zeggen dat ze banaal zijn, zodat de auteursrechtelijke ‘waarde’ een stuk minder is? Dat voelt wel erg als met een kanon op een mug schieten.

Arnoud