Mag mijn deurbel de buren filmen?

Een lezer vroeg me:

Onlangs installeerde ik zo’n deurbel met camera, waarmee ik op mijn telefoon dan beeld en geluid krijg als er wordt aangebeld. Ik kan zelfs terugpraten naar de bezoeker, handig als ik niet thuis ben. Maar mijn buurman maakt bezwaar: de cameralens lijkt ook naar zijn deur (we wonen in een portiek) en hij ziet dat als een overtreding van de AVG. Volgens de politie was het legaal. Hoe zit het nu?

Een deurbel met camera is legaal, wanneer de camera alleen beeld produceert na het aanbellen en daar weer mee ophoudt na een korte periode, zeg 30 seconden na dat aanbellen. Ik denk dat dat ook nog wel zo is als je de camera op commando aan kunt zetten, mits het dan gaat om alleen meekijken en wederom maximaal een seconde of 30.

Zo’n bel valt in eerste instantie onder het strafrecht: het is een aangebrachte camera en die moeten duidelijk zichtbaar zijn (art. 441b Strafrecht). Daar voldoet zo’n bel aan, immers je ziet de lens maar je weet dat hij pas gaat filmen als je aanbelt. Veel duidelijker dan dat krijg je ze niet, volgens mij. (Daarom twijfel ik dus over het op-commandogedeelte, ik zou dan minstens een rood lampje verwachten bij de lens.)

Daarnaast valt zo’n bel ook onder de AVG: het maken en opsturen van camerabeelden naar een smartphoneapp is een verwerking van persoonsgegevens, wanneer op de beelden mensen herkenbaar zijn. En dat is hier natuurlijk de bedoeling, tenzij je ‘m inzet om het honden- dan wel kattenluik op afstand te kunnen openen voor je huisdier. In tegenstelling tot een camera die ook de openbare weg filmt, valt dit duidelijk binnen de particuliere exceptie. Maar zelfs als dat niet zo is, dan is het legaal onder de AVG omdat het gaat om een eigen legitiem belang (het bewaken van je voordeur) en je daarvoor het werkelijk minimaalste filmt dat je je kunt voorstellen.

Arnoud
Nederlandse rechter verplicht Samsung niet om snel Android-updates aan te bieden

De rechtbank in Den Haag heeft in een zaak van de Consumentenbond bepaald dat Samsung niet snel beveiligingsupdates voor alle smartphones hoeft aan te bieden. Dat meldde Tweakers vorige week. De Bond had een principezaak tegen de smartphonemaker aangespannen omdat zij vond dat Samsung te weinig informatie gaf over updates, en bovendien te traag was met security updates uitgeven. Samsung belooft goedkopere modellen minimaal twee jaar na de release te voorzien van updates, terwijl dat bij high-end modellen minimaal drie jaar is.
De Consumentenbond spande de zaak aan in 2016. Op dat moment stond Samsung bekend als niet zo’n snelle updater, zeker voor goedkope modellen was er vaak snel geen fatsoenlijke security update te krijgen. Dat is sindsdien fors verbeterd, zo lees ik overal. Die verbeterslag weegt mee in het vonnis, want de rechtbank beoordeelt Samsung naar hoe ze nu werkt en niet naar hoe het bij de dagvaarding was.

Het eerste aspect dat in het vonnis aan de orde kwam, was dat Samsung met name te weinig doet om securityupdates zo snel mogelijk naar de consument te krijgen, en wel eigenlijk gewoon binnen een maand nadat de patch is verschenen. Maar dat vindt de rechtbank te rigide: Samsung zit nu eenmaal vast aan het updateproces zoals door Google gedefinieerd, en kan dus niet altijd zo snel met een update komen. Het is een complex proces en daarom kun je niet in het algemeen zeggen dat Samsung te weinig doet en daarmee nodeloos risico’s bij de consument legt.

Het tweede punt is dat Samsung te weinig zou doen om de consument te informeren over veiligheidsrisico’s die aan haar smartphones kleven. Dat zou eigenlijk wel moeten, want dat is toch essentiële informatie zou je zeggen en dan ben je wettelijk verplicht daarover actief mede te delen. Maar de rechtbank ziet dat Samsung op haar site een uitgebreide uitleg publiceert over beveiliging, en oordeelt dat dat genoeg is voor de gemiddelde consument:

De rechtbank neemt daarbij mede in aanmerking dat de “maatman consument” waarop de onder meer door de Consumentenbond ingeroepen artikel 6:193a e.v. 3W zien, een gemiddeld geïnformeerde, omzichtige en oplettende consument is, van wie verwacht mag worden dat hij bereid is zich in de aangeboden informatie te verdiepen, tvaarbij denkbaar is dat informatie langs verschillende wegen wordt aangeboden. De gemiddelde consument wordt in beginsel geacht in staat te zijn om verstrekte informatie op waarde te schatten, om zo nodig nadere informatie te zoeken en om vervolgens informatie uit verschillende bronnen met elkaar in verband te brengen; enige onderzoeksplicht is inherent aan de maatstaf van de gemiddelde consument.

De ‘maatman’ lijkt me daarmee iets proactiever en ondernemender in zijn informatieverwerving dan ik gewend ben. Het is jammer dat er niet inhoudelijk is ingegaan op waar deze lat had moeten liggen.

Alles bij elkaar worden alle eisen dus afgewezen; Samsung mag doorgaan met haar huidige beleid en hoeft niet meer te doen om de consument op te voeden.

Arnoud

Een foute autosuggestie van een IBAN is voor rekening (haha) van de klant

Stel, je doet een overboeking van 93.000 euro via internetbankieren (nee, doe ik ook niet dagelijks), en de app waarschuwt je dat het nummer niet klopt. Als extra service komt er een suggestie: bedoelde u dit nummer? Je gaat daarin mee, maar daarna blijkt dat dit niet het nummer was dat je werkelijk wilde. De ontvanger geeft het geld niet terug, dus kun je nu bij de bank aankloppen om dat geld terug te krijgen wegens hun foute suggestie? Nee, aldus een recent vonnis van de rechtbank Amsterdam.
De klant was in dit geval gewend om geld naar zijn spaarrekening over te maken en daarbij de benodigde gegevens uit het adresboek van internetbankieren te halen. Dat werkte op deze specifieke dag niet naar behoren, waardoor een ander IBAN in beeld kwam dat de klant volgde. Dat was alleen niet het rekeningnummer dat hij bedoelde, en de ontvanger van het geld wist dit weg te sluizen zonder dat de klant het tijdig terug kon halen.

Is de bank hiervoor aansprakelijk? Je zou zeggen van wel, want wie als professional een foute suggestie doet is in principe aansprakelijk voor de gevolgen (zorgplicht). Maar specifiek bij banken is dat anders (art. 7:542 BW):

Indien de unieke identificator die door de betaaldienstgebruiker is verstrekt, onjuist is, is de betaaldienstverlener op grond van de artikelen 543, 544 en 545 niet aansprakelijk voor de niet-uitvoering of gebrekkige uitvoering van de betalingstransactie.

Een bank kan dus onjuiste suggesties doen zonder aansprakelijk te zijn voor de gevolgen. Het blijft de verantwoordelijkheid van de klant om na te gaan of hij het juiste nummer heeft gekozen dan wel ingevoerd.

De bank heeft wel een zorgplicht om al het redelijke te doen het geld terug te halen. Maar dat houdt hier snel op: het geld was naar een andere bank overgemaakt, dus de eigen bank kan dan vrij weinig meer doen behalve dringend vragen. Die andere bank hoeft daar niet aan mee te werken. Bovendien is een typefout van de klant niet automatisch een fout waarvan een bank moet snappen dat dit een fout is.

Arnoud

Het gaat bij AI niet om algoritmes, het gaat om de data die je erin stopt

Steeds vaker lees ik over aandacht voor AI en algoritmes bij de politiek. Een goeie ontwikkeling, zeker omdat AI software steeds vaker ingezet wordt om bestuur te ondersteunen. Bijvoorbeeld het selecteren van cold cases waar potentie in zit of herkennen van potentiële onrust zodat je de geweldprotesten voor kunt zijn. Steeds vaker lees ik daarbij ook dat men inzicht wil in de algoritmes, en dát voelt voor mij als de verkeerde insteek. It’s the data, stupid.
Om een of andere reden is het woord ‘algoritme’ recent populair geworden als korte omschrijving voor computeranalyses waarmee dit soort zaken worden geregeld. Van het customizen van een newsfeed tot het detecteren van criminaliteit in historische politiegegevens, het heet allemaal “algoritme”. Ergens klopt dat ook wel: een algoritme is “een eindige reeks instructies die vanuit een gegeven begintoestand naar een beoogd doel leidt” (Wikipedia), en al die systemen gebruiken een serie instructies om gegeven een bak met data te komen tot het beoogde doel van een voorspelling.

Alleen: die stappenplannen of reeksen instructies zijn op zichzelf helemaal niet zo spannend of bijzonder. Meestal gaat het om machine learning algoritmes, die op zoek gaan naar samenhang tussen factoren in een groot databestand om zo tot voorspellingen te komen. We zien dat terechte klachten over partnermishandeling samengaan met het wonen in een rijtjeshuis, deze klacht komt uit een rijtjeshuis dus grote kans dat ie terecht is, ga er maar heen. (De achterliggende factor is dan dat buren het horen en bellen, wat meer zekerheid geeft.)

Het algoritme dat dit doet, is echter volstrekt niet ontworpen of aangepast om specifiek die samenhang te zoeken. Gooi je er honderdduizend telecomcontracten in inclusief opzegdatum, dan kan hij met dezelfde instructies uitrekenen welke klanten waarschijnlijk gaan verlengen en welke niet. Het algoritme hoef je daarvoor niet aan te passen, meer dan aangeven wat de uitvoervariabele moet zijn is het in de praktijk eigenlijk niet.

Het gaat om de data. Wat erin gaat, bepaalt wat eruit komt. Daar hebben we het al vaker over gehad: foute data erin is natuurlijk foute data eruit, of dat nu vooringenomenheid is, kortzichtige selectiviteit of typefouten doet er dan verder niet toe. Maar als je als politiek wat wilt doen aan de betrouwbaarheid en vooral de eerlijkheid van AI, dan moet je het niet hebben over de algoritmes maar over de data. De data bepaalt voor 100% wat het systeem gaat zeggen. Je wilt dus inzicht in de data, en regels over de data.

Arnoud

Hoe gratis moet een inzageverzoek in je dossier zijn?

Een lezer vroeg me:

Als een klant gebruik maakt van het inzage- en/of dataportabiliteit recht, mag je daar dan een vergoeding voor vragen? En zo ja, hoe hoog zou een dergelijke vergoeding mogen zijn?

Onder de AVG is die vraag in theorie heel kort: Nee, dat mag niet. Dit moet allemaal kosteloos gebeuren (artikel 12 lid 4 AVG). Er zijn slechts twéé gronden om een verzoek te weigeren: het verzoek is kennelijk ongegrond, of het verzoek is buitensporig.

Een verzoek is kennelijk ongegrond als evident niet is voldaan aan de randvoorwaarden bij een verzoek, of als wordt gevraagd om iets waar men evident geen recht in de AVG op heeft. Een voorbeeld zou zijn een inzageverzoek in persoonsgegevens van een ander of een wissingsverzoek op een openstaande factuur.

Een verzoek is buitensporig als het een zeer disproportionele last legt op de verwerkingsverantwoordelijke, bijvoorbeeld wanneer elke week grote dossiers opgevraagd worden of iemand dagelijks verlangt dat zijn achternaam wordt weggehaald en vervolgens weer toegevoegd.

Ik las in diverse media dat sommige organisaties (zoals het BKR) geld blijven vragen voor inzage. Maar daar zit een truc achter: er is een gratis route, alleen vereist die papier en een hoop gedoe. Wie wil betalen, krijgt sneller antwoord en online ook nog.

Het is een tikje gek omdat artikel 12 lid 3 eist dat als iemand elektronisch een verzoek doet, daar ook elektronisch antwoord op gegeven wordt. Ik kan geen manier vinden om bij het BKR gratis een elektronisch verzoek te doen.

Wie dit irritant vindt, kan overigens het BKR bellen en vragen of ze het dossier willen voorlezen. Artikel 12 lid 1 AVG zegt namelijk dat “Indien de betrokkene daarom verzoekt, kan de informatie mondeling worden meegedeeld, op voorwaarde dat de identiteit van de betrokkene met andere middelen bewezen is.” Je moet dus alleen wel voorafgaand aan dat gesprek aantonen dat jij het bent, die belt.

Arnoud

Particuliere handhaving gaat het helemaal worden onder de AVG

De Autoriteit Persoonsgegevens heeft te maken met bestuursruzies en ervaren personeelsleden verlaten de organisatie op een moment dat de privacywaakhond juist hard aan de slag moet door de invoering van de AVG. Dat las ik bij Tweakers en achter de betaalmuur van het Financieele Dagblad. En in andere media las ik dat meneer Schrems (de killer van de Safe Harbor) rechtszaken begonnen is tegen Google, Facebook, Instagram en WhatsApp wegens overtreding van de AVG. Daar werd ik erg blij van, want ik zie weinig heil meer in bestuursrechtelijke handhaving van privacywetgeving. U kunt zich mijn teleurstelling dan ook voorstellen toen ik las dat dat het ging om handhavingsverzoeken bij vier Europese privacy-autoriteiten. Maar toch.

Het rommelt al een tijdje bij de Autoriteit Persoonsgegevens, het FD artikel verraste me vooral door de uitgebreide roddels over voorzitter Aleid Wolfsen. Maar dat de toezichthouder nu weinig proactief handhaaft (terwijl er al sinds 2016 boetes op alles onder de Wbp staan) zal voor niemand nieuws zijn.

Meer algemeen vraag ik me al geruime tijd af of dit überhaupt wel de beste manier is om de AVG te gaan handhaven. Een toezichthouder kan naar zijn aard alleen enkele gevallen bestrijden, tenzij er natuurlijk vele honderden mensen werken. Maar dan nog – de ACM en de AFM/DNB zijn hele grote jongens, toch lees ik niet wekelijks over handhaving en boetes.

Persoonlijk zie ik meer in handhaving in de breedte: veel handhaving, niet perse de grote gevallen maar vooral volume draaien. Ik zou bijvoorbeeld de angst voor de AVG al veel groter worden als ieder bedrijf in Nederland een brief krijgt “graag uw register binnen drie werkdagen uploaden naar” en iedereen 1000 euro boete die dat niet doet, of daarin geen trefwoorden voor personeel, klanten en nieuwsbrief in opgenomen heeft. Pakkans is immers een veel praktischer factor waar mensen op letten, veel meer dan de straf als je gepakt wordt.

Toezichthouders zijn echter naar hun aard meer gefocust op de grote overtredingen. Logisch wel, omdat die natuurlijk ook veel grover zijn en meer impact hebben. De koppeling van Facebook en WhatsApp is natuurlijk een veel grotere overtreding dan het niet hebben van een register bij een kapper (hoewel beiden tot miljoenenboetes kunnen leiden). Dus ik snap wel dat men eerder daar achteraan gaat.

De actie van Schrems, althans wat ik dacht dat zijn actie was, zou dan ook veel effectiever kunnen lijken in de praktijk. Zoek als belangenorganisatie relevante overtredingen en dien namens de getroffen categorie betrokkenen een collectieve claim in. Dat kan namelijk expliciet onder de AVG (artikel 80), zij het met de beperking dat men dan geen schadevergoeding namens betrokkenen mag eisen. Dat laatste is wat jammer, maar een stevige uitspraak (met dwangsom) dat iets moet stoppen kan in de praktijk ook al heel wat opleveren. En misschien weten meelezende advocaten nog trucs om het schadevergoedingsverbod te omzeilen?

Gezien het belang van privacy zie ik dan ook meer heil in dit soort handhaving-in-het-klein dan in de grote bestuurlijke route. De enige uitdaging blijft dan hoe dit te financieren, want zeker zonder schadevergoeding moet je wel erg principieel zijn om je hiervoor in te zetten.

Arnoud

Via WhatsApp kun je geen huis kopen

Via WhatsApp aangeven dat je je huis echt verkoopt, is niet rechtsgeldig. Als verkoper zit je dan dus niet aan de verkoop vast. Dat haal ik uit een recent vonnis uit Limburg. In die zaak was de papieren koopovereenkomst niet getekend, maar via de app wel gezegd “Haha ongeduldige. Hij is gelezen en prima volgens wat we hebben besproken opgetekend. Morgen heb jij hem in bezit met onze handtekening.” Twee dagen later haakte de verkoper echter af, waarop de koper via de rechter probeerde af te dwingen dat het huis naar hem ging.
Hoofdregel is dat contracten vormvrij zijn, je mag dus op iedere manier afspraken maken en vastleggen. Alleen als de wet wat anders bepaalt (een vormvoorschrift), dan komt dat anders te liggen. En bij huizen is dat zo, een koopovereenkomst voor een huis moet schriftelijk zijn aangegaan en ondertekend zijn (art. 7:2 BW). De feitelijke levering van het huis moet dan ook nog eens via de notaris geschieden, maar dat is een stapje verder in het proces.

In deze zaak kwam men eind februari tot overeenstemming, waarna op 3 maart een mail met een conceptcontract werd verstuurd. Na een paar aanpassingen stuurden de kopers het contract met hun handtekening eronder (ik neem aan als gescande pdf) naar de verkoper, die het dan nog even moest ondertekenen en klaar. Maar dat kwam er dus niet, wel die WhatsApp-conversatie.

Een WhatsApp-bericht is niet hetzelfde als een ondertekend stuk papier, zelfs niet als je kijkt naar elektronische handtekeningen. Het bericht zegt weliswaar dat men akkoord is en dat een handtekening zal volgen, maar dat is juridisch toch echt wat anders. En het klinkt dan wat zuur maar zolang die handtekening er niet daadwerkelijk is, is de koop dus nog niet gesloten.

Een schriftelijke koopovereenkomst is een onderhandse akte, waarvoor op grond van art. 156 lid 1 Rv het vormvoorschrift van ondertekening geldt. Bedoeld WhatsApp bericht van [gedaagde sub 1 in conventie, eiser in reconventie] maakt geen deel uit van het door de eisers ondertekende concept voor de koopovereenkomst en vormt ook geen (elektronische) ondertekening door de gedaagden. Het houdt hoogstens een toezegging van [gedaagde sub 1 in conventie, eiser in reconventie] in dat hij en zijn echtgenote het concept voor de koopovereenkomst zullen ondertekenen. De voorzieningenrechter is dan ook van oordeel dat, nu de koopovereenkomst niet door de gedaagden als verkopende partij is ondertekend, niet aan het in art. 7:2 BW opgenomen schriftelijkheidsvereiste is voldaan.

Je kunt ook niet de verkoper dwingen die handtekening te zetten met als argument dat hij de indruk heeft gewekt dat te gaan doen. Het hele punt van dat vormvoorschrift is namelijk dat dit zo’n grote beslissing is, dat iemand er extra goed over moet nadenken en alleen met die formele handeling mag aangeven akkoord te zijn. Dat is in lijn met eerdere jurisprudentie waarin de Hoge Raad bepaalde dat voor artikel 7:2 beide partijen vrijwillig mogen tekenen of niet.

Het is dus zuur maar hoe veel beloftes je ook krijgt, het huis is pas verkocht als je beiden de ander zijn krabbel in beeld hebt.

Arnoud

Rechter oordeelt dat Trump op Twitter geen gebruikers mag blokkeren

President Donald Trump mag op Twitter geen gebruikers blokkeren, omdat dit in strijd is met de Amerikaanse grondwet. Dat meldde Nu.nl vorige week. “Op die manier wordt de vrijheid van meningsuiting daadwerkelijk, hoewel bescheiden, ingeperkt. Meer is er niet nodig om de grondwet te schenden.” aldus de rechtbank. Wanneer de overheid immers de burger toegang tot informatie weigert, is óók sprake van een stukje censuur. Een Amerikaanse ambtenaar die Twittert, mag dus geen mensen blokkeren vanwege hun opvattingen of reacties. En ja, dat zou in Nederland ook zo uitpakken, zij het via een iets andere route.
Zoals ik in augustus al blogde, wij hebben het Grondwettelijk recht van petitie: “Ieder heeft het recht verzoeken schriftelijk bij het bevoegd gezag in te dienen.” Dat recht geldt ongeacht het kanaal en er vallen ook vragen en kritiekpunten onder. Die moet je te allen tijde kunnen uiten.

Twitter is een elektronisch medium en dus een geschrift in de zin van dit artikel. Daarmee heeft iedereen dus het recht om via Twitter verzoeken, vragen, klachten en complimenten bij het bevoegd gezag in te dienen. Dat laatste begrip betekent zo veel als de overheid, maar dat iemand politicus is, betekent nog niet dat hij “bevoegd gezag” is. Hij moet echt aan de overheid verbonden zijn, maar zitting hebben in een gemeenteraad, de Eerste of Tweede Kamer of minister/staatssecretaris zijn is daarvoor al genoeg. Wanneer een Nederlandse overheidsfunctionaris mensen zou blokkeren, zou dat dus strijd met dit artikel opleveren.

De Amerikaanse route komt erop neer dat Twitter gezien wordt als een “designated public forum”, een plek waarvan de overheid zegt, hier praten wij met de burger. En wanneer de overheid dat doet, mag ze vervolgens niet zeggen “maar jij moet je mond houden”. Je bent een publiek forum of niet, in die visie. Je mag hooguit mensen uitsluiten voor wangedrag dat ongerelateerd is aan de inhoud van wat ze zeggen.

Het is nog niet bekend of en zo ja wanneer Trump de blokkade gaat opheffen.

Arnoud

Vandaag begint een nieuw tijdperk in het internetrecht: de AVG is van kracht #avg

Vandaag is het zo ver: de Algemene Verordening Gegevensbescherming (AVG of GDPR) is van kracht. Vanaf vandaag moeten bedrijven zich aan strenge compliance-regels houden en met bewijs laten zien dat ze de privacy van hun klanten respecteren. En mensen hebben nu stevige, afdwingbare rechten om te weten wat er gebeurt met hun persoonlijke informatie, om te eisen dat dit wordt gecorrigeerd en zelfs dat die wordt verwijderd als het niet meer relevant is. Ik durf wel te stellen dat met de AVG er een nieuw tijdperk in het internetrecht of informatierecht is begonnen: niet langer is het de intellectuele eigendom die de spanning geeft bij internetbedrijven, maar de privacywetgeving.

En nee, dit is écht significant meer dan privacyophef en stemmingmakerij. De aandacht voor privacy is echt nieuw, en het feit dat organisaties nu en masse zich heroriënteren op hoe om te gaan met persoonsgegevens vind ik winst voor de maatschappij. Natuurlijk zijn er hierdoor veel, heel veel nieuwe zorgen en vragen, maar dat zie ik als positief: nu komt er een kans om de fouten uit het verleden te herstellen.

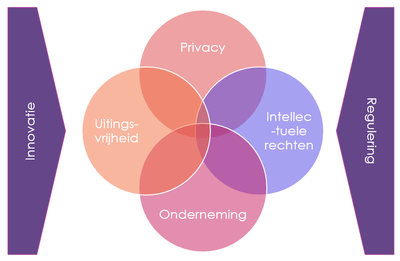
Dit biedt me dan tevens de gelegenheid om eens opnieuw te kijken wat volgens mij internetrecht is. Ik zie dat als in feite de technologie-geörienteerde visie op het informatierecht, wat dan weer (Dommering, 1999) het recht is rond de botsende grondrechten uitingsvrijheid, privacy en intellectuele eigendom. Daar hoort dan nog de vrijheid van onderneming bij, zodat je vier grondrechten krijgt die met elkaar botsen. Casussen informatierecht los je op door die botsende grondrechten tegen elkaar af te wegen.

Het internetrecht beschouwt die vier botsende grondrechten niet in isolatie, maar kijkt vanuit de perspectieven van de technologische innovatie en de (pogingen tot) regulering daarvan daar op neer. Internet (en ICT meer algemeen) is continu aan innovatie en verandering onderhevig, en wetgevers proberen continu grip daarop te krijgen. Dit beïnvloedt die botsingen dan weer, een nieuwe wet geeft een bepaald recht meer armslag of beïnvloedt juist hoe die rechten in elkaar doorwerken.

Je krijgt dan dit:

Vanwege deze ontwikkeling heb ik dan tevens de categorieën in mijn blog teruggebracht tot alleen deze elementen, plus nog contracten (omdat dat nu eenmaal de praktijk is), de informatiesamenleving (zeg maar “Algemeen”) en de restcategorie Iusmentis (over deze blog).

Ik blijf worstelen met hoe het fenomeen van de platforms en de horizontale regulering die daar vanuit gaat in te passen. Het is voor mij uniek dat bedrijven zó veel macht hebben en meer dan overheden vaak invloed kunnen uitoefenen op het gedrag van de burger. Dat gaat privacy aan, maar ook de andere rechten – van bedrijven die van Ebay worden geweerd tot rechthebbenden die niets kunnen met hun rechten of uitingen die nergens meer terecht kunnen. Dat gaat dus stof genoeg opleveren voor nóg tien jaar internetrecht, geen twijfel.

Arnoud

Hoe je zonder enige moeite 18 euro per jaar bespaart met je nieuwe algemene voorwaarden

Oké, dus je hebt algemene voorwaarden en die heb je laten aanpassen. Je klanten zijn er mopperend mee akkoord gegaan, en je wilt weer verder met waar je eigenlijk plezier in hebt. Dan is er nog één detail, en dat is dat je je voorwaarden nog even bij de Kamer van Koophandel gaat deponeren. Dat staat professioneel en het kost maar 18 euro per document per jaar. Mijn juridisch advies: ophouden daarmee, onmiddellijk.

Een depot van algemene voorwaarden bij de KVK is eigenlijk volstrekt zinloos voor ondernemers. Deze mogelijkheid is er eigenlijk alleen voor grote bedrijven die niet bij iedere transactie de voorwaarden mee kunnen leveren op papier. Denk aan de Albert Heijn of PostNL. Daar kent de wet een uitzondering: die bedrijven mogen volstaan met een depot bij de Kamer van Koophandel. Wel moeten ze de voorwaarden ook op verzoek uitreiken. Probeer het zaterdag eens bij de servicebalie – bij mijn Albert Heijn waren ze overigens vorige week helaas op.

Maar internetondernemers zijn geen Albert Heijn, en bovendien is het voor een ondernemer geen enkele moeite om je voorwaarden mee te sturen met je offerte. Of om ze als klikbare download in het bestelproces op te nemen. Die uitzondering is dus niet van toepassing. Wettelijk gezien gooi je dus 18 euro per jaar in het putje als je dan toch gaat deponeren.

Waarom doen bedrijven het dan toch? Een veelgehoorde verklaring is dat de Kamer van Koophandel het aanraadt op startersdagen. Daar zal ik verder niets over zeggen. Iets logischer is dat het bewijs oplevert van wat er in je voorwaarden stond. De inhoud van de gedeponeerde voorwaarden kan immers niet ter discussie staan, die ligt bij de KVK en die gaan er niet in rommelen. Alleen: het gaat zelden tot nooit over de vraag wat er precies in de voorwaarden stond. Meestal is de vraag wat het betékent dat er staat, en daarbij is een depot niet relevant.

Voorop staat dat de wet eist dat je je voorwaarden meestuurt met je offerte. Als je niet kunt bewijzen dat je dat hebt gedaan, dan zijn je voorwaarden niet van kracht op die offerte. Ongeacht hoe vaak ze bij de KVK liggen. Zorg er dus voor dat je ze bijsluit en dat de klant verklaart ze gehad te hebben.

Arnoud