 Een lezer vroeg me:
De wachtwoorden van een aantal van onze computersystemen worden in een archiefkast bewaard. Om de auditors enigszins gelukkig te maken wordt de toegang tot deze kast onder meer gecontroleerd met een handtekeningformulier. Wie de kast open wil doen, moet naam en handtekening (en tijdstip) vermelden. Mogen wij daarbij eisen dat werknemers zich legitimeren, en mogen we dan een kopie bewaren van dat legitimatiebewijs zodat we de authentieke handtekening hebben?
Ik ga nu iets zeggen dat voor veel mensen verrassend is: er is geen wet die vastlegt of regelt wat iemands authentieke handtekening is!
Een handtekening is een krabbel op een stuk papier waarmee de plaatser aangeeft dat de inhoud juist is of dat hij daarmee akkoord gaat. De wet bepaalt echter nergens hoe een handtekening eruit moet zien of hoe je “de” handtekening van de plaatser herkent. Je bent dus formeel vrij om naar verschillende instanties toe verschillende handtekeningen te gebruiken, zolang je maar goed onthoudt per instantie wat je handtekening daar is.
In securitytaal: een handtekening zetten is het papieren equivalent van een pincode intypen. “Something you can do” in plaats van “something you know”, als het ware. Wie de handtekening kan zetten, wordt geacht de betreffende persoon te zijn.
In de praktijk is het natuurlijk volstrekt ingeburgerd dat je met één handtekening werkt, en dat we met z’n allen doen alsof handtekeningen niet triviaal te vervalsen zijn. De wet zegt over handtekeningen eigenlijk niet veel meer dan wat in artikel 159 Rechtsvordering staat. Een ondertekend document is tegen de ondertekenaar bewijs van de inhoud (tenzij hij tegenbewijs aanlevert). Enkel roepen dat je het zo niet had bedoeld of dat er een fout is gemaakt, gaat je niet helpen. Echter, ontken je stellig dat je dat document nooit getekend hebt, dan moet eerst bewezen worden van wie de ondertekening afkomstig is.
En ja, dat is alles dat de wet hierover zegt. Niets over bewijsvermoedens wanneer vulpennen zijn gebruikt, of dat een betrouwbaar middel voor het overbrengen van inkt moet zijn gebruikt of dat minstens twee door TNO gecertificeerde getuigen aanwezig waren. Het is me dan ook al jaren een doorn in het oog dat we voor digitale handtekeningen een heel raamwerk hebben opgetuigd waarin dat allemaal wél wordt geëist. Met als uitsmijter dat als je dat allemaal doet je “vermoedelijk” een rechtsgeldige handtekening hebt gezet. Oh, en natuurlijk komt daar nog bij dat handtekeningen zelden juridisch nodig zijn. Ok sorry, ik ben alweer rustig.
Hoe dan ook. Een handtekening is dus handig om bewijs te verzamelen, in dit geval van het feit dat persoon X bij de archiefkast is geweest op tijdstip T. Om te verifiëren dat iemand is wie hij zegt dat hij is, kan het bedrijf vragen dat hij een controlehandtekening plaatst in een logboek. Men mag ook wel vergelijken met de bankpas of identiteitskaart, maar een kopie daarvan bewaren lijkt me niet echt nodig.
Update (12:00) heel toevallig lees ik dit vonnis waarin de handtekening onder een verkoopcontract (van een domeinnaam) werd betwist. De koper moest bewijzen dat het contract echt was en ondertekend door de verkoper. Deze had uitdrukkelijk betwist dat de handtekening van hem was (onder verwijzing naar “fotoshoppen”). Het contract was ooit op papier opgemaakt en vervolgens gescand.
Het origineel had de koper niet meegenomen, en uit de documenteigenschappen van de gescande PDF die wél was overlegd bleek dat deze pas was vervaardigd op 22 april 2010, terwijl in het document een datum van 20 februari 2010 genoemd stond. Dat was voor de rechter genoeg om de scan niet als bewijs te accepteren.
(In 4.10 staat “een overeenkomst hebben gesloten” maar volgens mij is dat fout, omdat in 5.1 de koper wordt verboden de domeinnaam te gebruiken tot dat vaststaat dat er wél een overeenkomst is.)
Arnoud
 Regelmatig zie ik in algemene voorwaarden of bevestigingsmails bij webwinkels een formulering als de volgende:
 Regelmatig krijg ik mails van studenten en scholieren die bezig zijn met een “scriptie over internet” of iets specifieker de juridische aspecten daarvan, en dan van mij een onderwerp willen. Leuk, alleen heb ik géén idee waar iemand over zou moeten schrijven. Sinds kort ben ik
 Dát werd een keer tijd zeg! De Consumentenautoriteit heeft vijf elektronicaondernemingen boetes opgelegd van EUR 90.000 per bedrijf voor het misleiden van consumenten over hun garantierechten,
 Ambtenaren van de gemeente Delfzijl hebben het eigen ict-systeem volkomen platgelegd door massaal de Tour de France-
 Hackers hebben malware verspreid via een advertentienetwerk,
 Usenetprovider NSE maakt zelfstandig inbreuk op auteursrechten door muziek en films van Brein-aangeslotenen door te geen. Dat
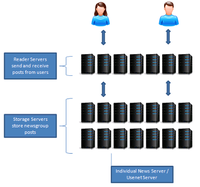 De positie van Usenetproviders binnen de wet is altijd voer geweest voor veel discussie. De wet kent een beschermingsregime voor twee categorieën dienstverleners: zij die slechts passief informatie doorgeven, eventueel met een tijdelijke cache, en zij die informatie opslaan en doorgeven. De eerste categorie (‘access’) is niet aansprakelijk voor de inhoud. De tweede categorie (‘hosting’) is gehouden een notice-takedownsysteem te hanteren, maar is verder niet aansprakelijk voor de inhoud. Deze definities zijn geschreven voor de klassieke internetproviders: internettoegang en hosting, respectievelijk.
 Een lezer wees me op een opmerking die ik in mei
 Een lezer vroeg me:
 Een lezer vroeg me: