Aangifte tegen een spamzwartelijstbeheerder

a2b-spamhaus.pngA2B Internet uit Purmerend doet aangifte tegen spambestrijder Spamhaus, die de isp zou hebben afgeperst met een denial-of-service aanval tegen zijn klanten. Dat schreef Webwereld maandag. Spamhaus meldde dat er een IP-adres onder beheer van A2B werd gebruikt om te spammen, en eiste een blokkade. A2B vond dat de blokkade te breed was, waarop Spamhaus heel A2B op de Spamhaus Block List zette. A2B beschouwde dat als “onterecht, onrechtmatig en zelfs strafbaar”.

Op zich staat het iedereen vrij om iedereen spammer te noemen, en om daar lijsten van te publiceren. Maar, zeker als je weet dat er mensen ook daadwerkelijk naar je luisteren, moet je enige zorgvuldigheid in acht nemen. Je lijst kan dan flinke gevolgen hebben, en die gevolgen kunnen onrechtmatig zijn.

In 2000 wilde de Vereniging tegen de Kwakzalverij “een zo objectief mogelijke lijst presenteren van de kwakzalvers die [in de 20e eeuw] de hoofdrol vertolkten”. Een orthomanueel genezer maakte bezwaar tegen vermelding in de lijst, omdat hij naar eigen zeggen absoluut geen kwakzalver was. De Hoge Raad oordeelde dat de lijst legitiem was als vrije meningsuiting, met name omdat de Vereniging een eigen duidelijke definitie had geschreven waar de genezer aan voldeed.

Het Hof Amsterdam oordeelde dit jaar dat een site die een zwarte lijst met artsen publiceerden, de teksten van een bepaalde arts offline moest halen. Men schreef onder meer “maakt zich schuldig aan fraude, mishandeling, het toebrengen van zwaar lichamelijk letsel, het achterlaten van een hulpbehoevende in nood en doodslag c.q. moord op termijn”. Een foto van de man (met balkje) was er naast gezet. Dat ging te ver: met zúlke zware beschuldigingen moet je uitkijken.

De vraag is dus, mag Spamhaus zo verkondigen dat A2B een spammer of spammerhulpje is. Spamhaus publiceert een lijst criteria, en die komt neer op:

SBL listings are based on evidence which has satisfied the SBL team that the IP address or IP range is under the control of a spammer, spam operation or a spam support service and represents an unwanted nuisance or threat to mail systems using the SBL.

In dit geval komt het bewijs neer op één bericht van een derde dat hij een spambericht had gehad uit een IP-range van A2B, meer precies van diens klant CB3ROB (wat deze ontkent in de comments bij Webwereld). Of je op die basis zó ver moet gaan dat je de hele IP-range van A2B moet blokkeren, is een goeie vraag. Aan de ene kant lijkt die maatregel me evident disproportioneel. Aan de andere kant lijkt A2B niets gedaan te hebben met de eerste klacht, en het is algemeen bekend dat partijen die niets doen met spamklachten daar vaak zelf een belang bij hebben. Hoewel het dan vaak gaat om notoire “bulletproof hosters” en vergelijkbare onfrisse types, en er is absoluut geen bewijs dat A2B notoir spamfaciliteerder zou zijn.

Update (16:53) zie hieronder het commentaar van CB3ROB.

Het lijkt me dus dat Spamhaus wel iets netter te werk had kunnen gaan. Mijn sympathie voor A2B wordt echter een stuk minder als ik dit soort dingen lees:

Hierdoor kan men dus spreken van een bewuste denial of service attack vanuit Spamhaus naar de klanten van A2B Internet om A2B Internet onder druk te zetten

De DoS-aanval waar men op doelt, is namelijk de publicatie SBL waar de IP-adressen op staan, zodat klanten van A2B niet meer konden mailen of gemaild worden. Maar dat is wettelijk gezien geen denial of service, aangezien de definitie daarvan is “de toegang tot of het gebruik van een geautomatiseerd werk belemmeren door daaraan gegevens aan te bieden of toe te zenden” (art. 138b Strafrecht).

Ik krijg jeuk als mensen met zware wettelijke termen gaan gooien terwijl die evident niet van toepassing zijn. Ik zie werkelijk niets strafbaars aan wat Spamhaus heeft gedaan. Onrechtmatig, misschien. Maar aangifte? Denial of service? Kom nou toch.

Arnoud<br/> PS: mijn boek De wet op internet is tot 1 december met 20% korting te koop! 🙂
Ambtenaren kijken Tour, leggen ict-netwerk plat, krijgen loonkorting?

nos-sport-kijken.pngAmbtenaren van de gemeente Delfzijl hebben het eigen ict-systeem volkomen platgelegd door massaal de Tour de France-streams op nos.nl te bekijken, meldde Webwereld vorige week. De plaatselijke partij Lijst Stulp eist nu preventieve maatregelen, plus sancties tegen deze ambtenaren. U voelt hem al aankomen: kan dat zomaar? (Ok, ok, natuurlijk, iedereen mag eisen. Maar mogen deze maatregelen ook worden doorgevoerd?)

Allereerst maar de preventie. Een bedrijf heeft geen enkele plicht om werknemers internet op te laten gaan of ze welke dienst dan ook te laten gebruiken. De werkgever bepaalt als enige welke middelen voor het werk worden ingezet. Als hij meent dat men met internetloze computers toe kan, dan is dat zijn beslissing en als werknemer heb je dat maar te accepteren.

Als men wél internet openzet, dan is gebleken overlast een prima reden om daar verandering in te brengen. Het blokkeren van livestreams zoals van de NOS is dan ook geen enkel juridisch probleem. Het is handig als dat in het ICT-reglement staat, maar zelfs als dat niet zo is dan lijkt het me in het algemeen geen probleem. Een werkgever hoeft niet te accepteren dat hij op kosten wordt gejaagd of dat het netwerk plat gaat – dat tast immers de bedrijfsvoering aan.

Het opleggen van sancties (de verloren werktijd inhalen, of korten op hun salaris) ligt echter een stuk moeilijker. Dat moet écht geregeld zijn in het ICT-reglement. En dan nog. Het inhouden van loon kan in theorie als er daadwerkelijk niet is gewerkt. Wel moet de ernst van het verwijtbaar gedrag in verhouding staan tot de zwaarte van de disciplinaire maatregel. Ook moet de werkgever natuurlijk bewijzen dat er echt niet is gewerkt in al die tijd. Wie de Tour open laat staan tijdens het typen van een verslag, is wel degelijk aan het werk. Met z’n allen in de vergaderzaal zitten en daar met de beamer de wedstrijd volgen is geen werken.

Eerlijk gezegd lijkt het me nogal overdreven om loon te gaan inhouden. Maar ik ben dan ook niet van het “gij zult acht uren werken en den boterham slechts in uwe pauze nuttigen”. Doe je werk en zorg dat het resultaat is wat ik verwacht, en dan maakt het me niet uit hoe veel je farmvillet ondertussen.

Arnoud

Hackers besmetten Nederlandse internetters via advertentienetwerk

fake-alert.pngHackers hebben malware verspreid via een advertentienetwerk, meldde Tweakers gisteren. Bekende sites van Wegener, Sanoma en Reed Business zouden zijn getroffen, maar niet Nu.nl, meldt Nu.nl. Het virus doet voorkomen alsof een computer crasht en biedt vervolgens een oplossing voor het probleem, waar de gebruiker dan wel voor moet betalen. Drie keer raden welke vraag ik nu ga behandelen.
De wet stelt het opzettelijk verspreiden of ter beschikking stellen van kwaadaardige software zoals virussen en wormen strafbaar, met de generieke definitie “programma’s die bestemd zijn om schade aan te richten in een geautomatiseerd werk”. Daarmee zijn zo ongeveer alle soorten virussen en wormen gedekt.

Het per ongeluk (laten) verspreiden van virussen of het beschadigen van systemen of informatie is in principe niet strafbaar. Als er door een lek in de software binnengedrongen is, dan is geen sprake van opzet. Er is echter een ondergrens: als systemen door grove nalatigheid beschadigd of onbruikbaar worden gemaakt, dan is het betrokken bedrijf wel degelijk strafbaar. Wel worden de maximumstraffen dan verlaagd.

Het virus (de Trojan?) blijkt verspreid via een advertentienetwerk. Hoe de advertentieserver van het netwerk kon worden besmet, kon men gisteren nog niet zeggen. Dat maakt het moeilijk bepalen of sprake is van grove nalatigheid.

Er is nog nooit iemand aangeklaagd met als beschuldiging grof nalatig te hebben gehandeld bij het verspreiden van virussen of het laten aanrichten van schade. Wellicht dat dit in de toekomst gaat gebeuren: nu het eigenlijk algemeen bekend is dat men eigenlijk een virusscanner en firewall op de pc moet hebben, kan het grof nalatig worden om dit niet te doen. Hetzelfde kan gelden voor bedrijven die hun software niet bijwerken door de updates van Microsoft, Apache en andere bedrijven niet te installeren.

Een boze schadeclaimbrief naar Wegener en andere partijen die meewerkten is echter snel geschreven, en wie weet schrikt er daar dan iemand zó van dat men zomaar gaat betalen. 😉

Arnoud

Usenetprovider maakt zelf openbaar

usenet-articles.jpgUsenetprovider NSE maakt zelfstandig inbreuk op auteursrechten door muziek en films van Brein-aangeslotenen door te geen. Dat vonniste de rechtbank Amsterdam vorige week. NSE moet deze content – 80 procent van het aanbod – van haar servers verwijderen, met een dwangsom van 50.000 euro per dag. Bij Webwereld meldt NSE dat hiermee het dreigt het volledige platleggen van Usenet als netwerk dreigt. Dit vonnis naleven én de binary nieuwsgroepen in de lucht houden lijkt me inderdaad onmogelijk. En als je de stekker uit alt.binaries trekt, hou je te weinig over om nog een levensvatbare dienst aan te kunnen bieden vermoed ik.
De zaak tegen NSE is deel van de strategie van stichting Brein om discussie- en vooral bestandsuitwisselplatform Usenet aan te pakken. Eerst verloor platform FTD: hoewel downloaden van Usenet legaal verklaard werd, stimuleerde FTD wel het uploaden omdat je kudos kon geven aan uploaders. En volgens de auteursrechtenwaakhond is de volgende stap nu het aanpakken van de vele Usenetresellers die de consumentenmarkt bedienen.

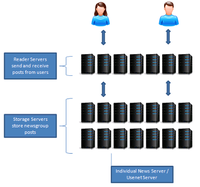
Usenet is ouder dan internet, en ooit begonnen als discussienetwerk. Maar zeker de afgelopen tien jaar is de discussie goeddeels verschoven naar internetforums en mailinglijsten, en werd Usenet vooral gebruikt om bestanden uit te wisselen. Het mechanisme van Usenet is zo opgezet dat één bericht snel over honderden servers verspreid kan worden vanaf waar iedereen het kan downloaden. Zo wordt nergens één server overbelast door alle opvragingen. Ook kunnen serveraanbieders – Usenetproviders – kiezen wat ze wel of niet willen aannemen van hun collega’s.

usenet-schema.pngDe positie van Usenetproviders binnen de wet is altijd voer geweest voor veel discussie. De wet kent een beschermingsregime voor twee categorieën dienstverleners: zij die slechts passief informatie doorgeven, eventueel met een tijdelijke cache, en zij die informatie opslaan en doorgeven. De eerste categorie (‘access’) is niet aansprakelijk voor de inhoud. De tweede categorie (‘hosting’) is gehouden een notice-takedownsysteem te hanteren, maar is verder niet aansprakelijk voor de inhoud. Deze definities zijn geschreven voor de klassieke internetproviders: internettoegang en hosting, respectievelijk.
Waar Usenet nu onder te scharen? Usenetproviders werken met tijdelijke opslag, daarna worden berichten automatisch weggegooid. Het ligt dan voor de hand om ze als access provider met cache aan te merken. Dat was ook het verweer van NSE, maar de rechtbank gaat daar niet in mee. De wet eist dat de cache “tijdelijk” is, en NSE bewaarde berichten tot 400 dagen. Of dat tijdelijk is, is een goeie vraag. NSE bewaarde berichten 400 dagen omdat iedereen dat doet – en de wet hanteert als maatstaf wat ‘gebruikelijk’ is om te bepalen of iets tijdelijk is.

De rechtbank komt aan deze analyse echter niet toe, en dat is jammer. Men begint meteen met de Auteurswet erbij te pakken: maakt NSE zelf de muziek en films van de Brein-aangeslotenen openbaar? Het synchroniseren van usenetservers tussen de verschillende providers ziet de rechtbank niet als een auteursrechtschending. Daarvoor is nodig dat informatie aan het publiek wordt aangeboden, en de beperkte groep van collega-providers is geen publiek.

Het ontvangen en doorgeven van berichten aan de eigen gebruikers, of aan gebruikers van resellers, is daarentegen wél een schending van het auteursrecht. NSE is daarvoor verantwoordelijk. Ze biedt meer dan alleen de technische faciliteit, en gaat daarmee te ver. Wat ze nu precies meer biedt is me niet duidelijk uit het vonnis. Het lijkt te maken te hebben met de keuze van NSE hoe lang ze berichten bewaart, maar de motivatie (zie 4.25) blinkt niet uit in helderheid. Zoals ik het lees, komt het echt neer op “je geeft zelf door dus je maakt openbaar”.

Voor schade als gevolg van deze inbreuken mag stichting Brein geen vordering instellen. Brein is een collectieve belangenbehartiger die optreedt voor haar achterban. Maar zo’n organisatie mag geen schadeclaims instellen, zo staat in de wet (art. 3:305a BW, zie ook dit Hoge Raad-arrest). Schade kan alleen de achterban zelf vorderen, en daarbij kan dan per geval worden bekeken hoe groot die is en of wellicht sprake is van “eigen schuld” of een impliciete licentie.

Omdat er geen schadevergoeding mag worden gevorderd, verklaart de rechtbank dat ze niet naar de beperking van aansprakelijkheid voor providers hoeft te kijken. Immers als de eiser iets niet mag eisen dan hoef je ook niet te kijken of de gedaagde zich tegen die eis kan verweren. Hier vliegt de rechtbank écht uit de bocht: het hier gaat niet alleen om aansprakelijkheid voor schade maar óók om aansprakelijkheid voor inbreuk als zodanig. De bedoeling van de wetgever is om providers te vrijwaren van claims voor wat ze doorgeven. Niet alleen schadeclaims, maar ook verbodsclaims.

Zo ontstaat er met dit vonnis de gekke situatie dat NSE wordt verweten zelf de content openbaar te maken. Maar ze doet niet meer dan wat elke provider doet: ontvangen en doorgeven van informatie die van klanten (of het grote boze internet) afkomstig is. Als díe situatie ertoe leidt dat je inbreuk maakt, dan geldt dat ook voor andere internetproviders. Ook UPC en Ziggo ontvangen informatie van klanten en geven die door aan “het publiek”, en omgekeerd ze halen informatie op van internet en geven die door aan hun klanten. Zij maken die dus ook openbaar. Wat is het verschil?

Natuurlijk, Usenet staat vol met illegale uploads, maar dát staat niet in de wet als criterium. Het zou interessant zijn om een inhoudelijke argumentatie te zien hoe het karakter van de dienst meegewogen zou moeten worden bij de beperking van aansprakelijkheid. Maar door dit wetsartikel zó makkelijk terzijde te schuiven, schept de rechtbank een precedent van jewelste.

Arnoud

Ben ik aansprakelijk voor de fouten in mijn software?

bug-fout.pngEen lezer vroeg me:

Ik heb als freelancer een stukje software gemaakt voor een groot bedrijf. Nu melden ze me dat er een bug in zit waardoor ze maanden aan data kwijt zijn, en ze willen mij aansprakelijk stellen voor de schade! Ik werk eigenlijk altijd zonder algemene voorwaarden, omdat ik niet houd van dat formele gedoe, maar nu maak ik me toch wel zorgen. Kunnen ze zomaar een grote claim indienen?

Dat zou zomaar kunnen inderdaad. Wanneer een leverancier geen algemene voorwaarden hanteert, dan geldt de wettelijke regel voor aansprakelijkheid. Die zegt dat de ontwikkelaar aansprakelijk is voor alle schade, als de fout hem te verwijten was. Daarvan is kort gezegd sprake als hij niet de gebruikelijke mate van zorg heeft betracht die een normaal ontwikkelaar in acht zou nemen.

Het zal dus aankomen op de aard van de fout. Was dit een zeer subtiele moeilijke fout of juist een triviale bug die de vraagsteller gewoon had moeten ontdekken bij het testen? En zit de fout wel in de door hem geleverde code, of zit het hem in de interactie tussen zijn code en die van het bedrijf? In het laatste geval is het moeilijk de ontwikkelaar te verwijten dat de fout er zat.

Ik moet zeggen dat ik schrik van hoe veel programmeurs blijken te werken zonder algemene voorwaarden, of met een generiek modelletje van de Kamer van Koophandel of van een op internet gevonden concurrent dat dan net niet de clausules heeft die je wilt. Of die wel aansprakelijkheid uitsluit maar dan zó ver gaat dat de clausules ongeldig zijn (“Leverancier is te allen tijde nergens voor aansprakelijk”).

<reclame style=’schaamteloos’>Het starterspakket voor softwareontwikkelaars van mijn bedrijf zou hier goed geholpen hebben.</reclame> De ICT~Office voorwaarden zijn ook een gratis optie, hoewel die dan weer zó eenzijdig zijn dat grote klanten ze vaak direct afwijzen. Maar in gevallen als deze helpen ze wel: vorig jaar kon een ontwikkelaar een schadeclaim pareren van 300.000 euro dankzij de algemene voorwaarden.

Meelezende ontwikkelaars: Hoe zijn jullie gekomen tot de algemene voorwaarden die je nu hebt?

Arnoud

Is Diginotar aansprakelijk voor de schade uit frauduleuze certificaten?

diginotar-subroot-digid.pngAuw. Iraans verkeer naar Gmail kon worden afgetapt dankzij een door Diginotar goedgekeurd certificaat, zo bleek deze week. Alle grote browsers revoceerden meteen het certificaat van Diginotar, hoewel Firefox later een uitzondering maakte voor DigiD. Na enig getreuzel kwam Diginotar-eigenaar Vasco met een verklaring dat men in juli was gehackt, waarna bleek dat in ieder geval de website al jaren kwetsbaar was. En daarna dook nieuws op dat er nog veel meer valse certificaten in omloop waren, waaronder voor anonimiteitsnetwerk Tor. Heeft Diginotar nu een probleem of niet?
Laten we eens doen of de publiciteit niet al genoeg is om het einde van Diginotar als merknaam in te luiden, en de juridische gevolgen bekijken van deze faal. De wet kent namelijk de nodige bepalingen over certificatiedienstverleners, oftewel personen of bedrijven die certificaten afgeven of andere diensten in verband met elektronische handtekeningen verleent, zoals de Telecommunicatiewet ze definieert.

Toen e-commerce een beetje populair begon te worden, ontstond behoefte aan het zetten van digitale handtekeningen. Waarom is mij volstrekt onduidelijk, handtekeningen zijn namelijk zelden tot nooit nodig in het handelsverkeer. Ja, als je een huis wilt kopen, maar dat is nu net een van de weinige dingen die je niet via een internetdienst kunt doen. Maar goed, er moesten digitale, pardon elektronische handtekeningen komen en daar moest dan een hele infrastructuur bij opgezet worden om te kunnen controleren wie die had gezet. Ik ben daar ooit op afgestudeerd maar ondertussen best wel cynisch over het nut van deze hele poppenkast. Waar is de infrastructuur voor analoge handtekeningen?

Afijn, die infrastructuur oftewel PKI is waar Diginotar een rol in speelde. De opzet van deze infrastructuur is hiërarchisch: we vertrouwen een partij met een certificaat omdat de uitgever van dat certificaat zegt dat dat klopt. En we vertrouwen die uitgever omdat ook hij een certificaat heeft waarvan de uitgever zegt dat het klopt. Enzovoorts, enzoverder tot we bij de wortel van deze hiërarchische boom zijn. (Terzijde: informatici tekenen zulke bomen met de wortel aan de bovenkant. Argh.) Diginotar heeft de positie van root CA, wat zo veel wil zeggen als dat wanneer Diginotar het zegt, het klopt. Gewoon, omdat het kanergens ophoudt. (Overigens geldt dit niet voor DigiD, daar is Diginotar ‘slechts’ sub-root onder de Staat der Nederlanden.)

diginotar-certificaat-faal-auw.pngVertrouwen is dus het fundament waar de dienstverlening van een certificatiedienstverleners op stoelt. Immers, een echt certificaat is op geen enkele wijze te onderscheiden van een per abuis of met kwade trouw uitgegeven certificaat. De enige controle is de elektronische handtekening die erbij staat, maar die zegt niets over de inhoud. Het certificaat waar het allemaal mee begon, vermeldde de sites van Google (*.google.com) maar was in gebruik bij een partij die niet Google was. Dat is fataal voor de goede werking van een PKI.

“Gekwalificeerde” certificaten mag je alleen uitgeven als je geregistreerd bent bij de OPTA (wat Diginotar ook keurig is). Een gekwalificeerd certificaat is een certificaat dat uitgegeven is door een geregistreerde partij die zich netjes aan de regels houdt over betrouwbaarheid, en dat aan een persoon gekoppeld is.

Aan een dienstverlener die dergelijke certificaten uitgeeft, worden zware eisen gesteld door de wet en het daarbij behorende besluit. Zo moet je ETSI TS 101 456 naleven en houdt OPTA toezicht. En de wet (art. 6:196b BW) verklaart de dienstverlener aansprakelijk voor alle schade door onjuist uitgegeven certificaten, tenzij zij kan bewijzen dat zij niet onzorgvuldig heeft gehandeld, of als het certificaat ingetrokken was voordat de schade ontstond, of als het certificaat voor een niet in het certificaat vermeld doel werd aangemerkt.

Alleen: de SSL-certificaten waar het om gaat, zijn geen gekwalificeerde certificaten. Daarmee is die bijzonder strenge aansprakelijkheidsregel niet van toepassing. En dan wordt het lastig, want dan is Diginotar juridisch gezien gewoon een club die iets zegt met een digitale handtekening eronder, en tsja, afgaan op wat mensen zeggen is geen reden om ze aansprakelijk te stellen als ze het fout hadden. Anders heb ik nog wel een leuke claim tegen Astro-TV. Voor aansprakelijkheid is meer nodig: je moet een wettelijke norm geschonden hebben (die in direct verband staat met de schade) of je moet maatschappelijk onzorgvuldig hebben gehandeld, oftewel “dit staat niet in de wet maar vinden we toch dusdanig onfatsoenlijk dat je alsnog schade moet vergoeden”.

Bij die onzorgvuldigheidsnorm wegen altijd de exacte omstandigheden van het geval zwaar. Zo zal bijvoorbeeld meewegen wat de oorzaak van de hack is waarmee deze certificaten gegenereerd konden worden. Was men nalatig in het sleutelbeheer? Of was dit een buitengewoon geavanceerde zero-day hack (à la de RSA phish) die niemand had kunnen opmerken? Heeft Diginotar na het ontdekken van de hack alles gedaan om de gevolgen tegen te gaan, of heeft ze juist zitten treuzelen?

Als blijkt dat ze te weinig hebben gedaan, dan kunnen getroffen Gmailende Iraniërs ze aansprakelijk stellen voor hun schade – alleen zal die lastig aan te tonen zijn. Maar ook andere partijen die getroffen zijn door de onjuist uitgegeven certificaten kunnen dit proberen. Zo zou een webwinkel die zijn SSL-certificaat ongeldig ziet worden omdat Mozilla of Microsoft Diginotar niet meer erkent, omzet kunnen mislopen omdat mensen niet meer durven te bestellen door de foutmeldingen die ze dan krijgen. Gemiste omzet is natuurlijk wel lastig om te onderbouwen, maar zoals uit een zaak tussen TROS Radar en een hondenfokker bleek, kan een deskundige worden opgeroepen die de boeken onderzoekt en inschat wat de omzet of winst zou zijn geweest. In de Radar-zaak werd die op een half miljoen euro geschat.

Arnoud

Welke regels gelden er voor een commerciële product- of dienstenrecensiesite?

Een lezer vroeg me:

Op mijn website recenseer ik regelmatig bepaalde producten en diensten. Ik bestel wat bij webwinkels en test hun bezorgtijden, of ik laat foto’s printen en vergelijk de kwaliteit. Bij mijn testen kijk ik naar zelfgekozen criteria en selecteer ik een aantal winkels, want ik kan natuurlijk niet iedereen tegelijk vergelijken. Vervolgens plaats ik bij elke recensie een affiliatelink naar de bedrijven, zodat ik provisie krijg wanneer een van mijn websitebezoekers een aankoop plaatst bij de betreffende aanbieder.

Nu werd ik onlangs via e-mail benaderd door een aanbieder die niet op mijn website staat. Hij geeft aan dat ik consumenten misleid omdat ik de producten niet daadwerkelijk getest zou hebben (wat dus wel zo is) en daarmee suggereer dat andere aanbieders van dezelfde producten niet betrouwbaar zijn. Ook zegt hij dat de affiliatelinks bewijzen dat ik alleen maar geld wil verdienen, en dus geen objectieve tests kan doen.

Als je geen onwaarheden vertelt en duidelijk documenteert wat je hebt gedaan, dan zie ik niet wat je fout doet. Het kan handig zijn uit te leggen waarom je die vijf bedrijven test en geen andere. Als je kunt uitleggen waarom je niet alle aanbieders noemt, dan moet dat ook goed zijn. De Consumentenbond gaat ook niet alle webwinkels testen bijvoorbeeld, ze kiezen de tien bekendste of grootste. Dat mag jij ook natuurlijk. (Aan de andere kant, als er 13 aanbieders zijn en jij test er tien, dan zou ik ik overwegen die andere drie ook te doen.)

Het is misschien een idee om je testen te documenteren en als PDF online te zetten. Screenshots en foto’s van de bestellingen, plus een vergelijking van de resultaten. Dat bewijst dat je de test gedaan hebt, en het is informatief voor je bezoekers omdat ze je test op waarde kunnen schatten.

Geld verdienen met een test is niet verboden, dus die affiliatelinks kunnen echt geen roet in het eten gooien. De vraag is of je test objectief en eerlijk is, en of het voor lezers duidelijk is wat je test en waarop. Het is niet verplicht om de hele markt te recenseren.

De regels over vergelijkende reclame zijn hier ook geen probleem: het is geen vergelijkende reclame om bedrijven op een rijtje te zetten en onderling te vergelijken.

Arnoud

Je site aanpassen omdat Google hem fout samenvat?

Het Gerechtshof heeft geoordeeld dat de website Miljoenhuizen.nl een pagina moet aanpassen vanwege de manier waarop Google eruit citeert, meldde Tweakers vorige week. Dit is het hoger beroep van de Zwartepoorte-zaak uit medio 2009. De uitspraak van het Hof dat Miljoenhuizen tóch de site moet aanpassen, heeft veel stof doen opwaaien, maar volgens mij is deze wel degelijk correct.
De website van Miljoenhuizen.nl bevatte een pagina over het bedrijf Zwartepoorte, waar rechts in een kolom “reacties op andere pagina’s” een zinnetje werd getoond waarin het faillissement van een ander bedrijf werd gemeld. Bij zoeken naar de woorden “Zwartepoorte” en “failliet” kwam deze pagina als eerste resultaat, met een Google-samenvatting die de zinsnede “Zwartepoorte Specialiteit: BMW ” Dit bedrijf is failliet verklaard, het is overgenomen door het motorhuis” bevatte.

Zwartepoorte eiste dat Miljoenhuizen.nl dit zou aanpassen omdat zij hiervan vreesde last te krijgen. De site weigerde dit echter, “om principiële redenen” zoals het arrest het noemt. De belangrijkste reden lijkt te zijn geweest dat dit toch Google’s stommiteit is en niet zijn handelen. Wat kun jij er nu aan doen dat een zoekmachine een gekke combinatie van citaten produceert?

Het Hof oordeelt echter dat Miljoenhuizen wel degelijk een eigen verantwoordelijkheid heeft. Niet voor de Google-resultaten – voor het nalaten iets te doen nadat het probleem bij haar werd gemeld. Het Hof lijkt een tikje geïrriteerd door de manier waarop Miljoenhuizen de zaak in hoger beroep voorstelde:

Anders dan [Miljoenhuizen] in zijn inleiding op de grieven suggereert, gaat het hier niet om de vraag of [Miljoenhuizen ] aansprakelijk is voor de vertekende weergave door een zoekmachine, maar om de vraag of van [Miljoenhuizen] actie kan worden verlangd wanneer blijkt dat (los van enige vraag naar verwijtbaarheid) sprake is van een dergelijke, schade opleverende, vertekende weergave. Ook de stelling dat [Miljoenhuizen] als gevolg van het dictum van het bestreden vonnis aansprakelijk wordt gehouden voor onrechtmatig handelen door een derde, is derhalve niet juist.

Het punt is echter wel erg subtiel. Miljoenhuizen wordt niet aansprakelijk gehouden voor de Google-resultaten of voor schade als gevolg daarvan, maar alleen voor het feit dat ze niets deed toen ze te horen kreeg dat dit probleem bestond. En daarbij was belangrijk dat Miljoenhuizen naar eigen zeggen met een geringe ingreep de zoekresultaten (voor de toekomst) kon beïnvloeden. In zulke situaties kún je verplicht zijn om dan ook echt die ingreep te nemen, ook wanneer het niet jouw schuld is dat de zoekresultaten er zo uitzien.

De Hoge Raad gebruikte deze zelfde insteek in het Lycos/Pessers-arrest om een plicht voor providers te verzinnen om NAW-gegevens te moeten afgeven van klanten die iets onrechtmatigs doen. De provider kan niets doen tegen onrechtmatig handelen, maar als iemand de NAW-gegevens wil hebben dan is dat een eenvoudige maatregel. En onder bepaalde voorwaarden moeten die worden afgegeven. Dit was een verbijzondering van de algemene regel dat je wel eens verplicht kunt zijn in te grijpen als er zich ergens schade voordoet, ook als jij die niet hebt veroorzaakt. De advocaat-generaal beschreef het zo: het is weliswaar uitzondering om verplicht te zijn een ander voor schade te behoeden of om die bij te staan bij het beperken of ongedaan maken van schade, maar uitzonderingen kunnen zich voordoen wanneer men

– in een unieke dan wel (qua informatie) geprivilegieerde positie verkeert, en andere mogelijkheden om de schade af te wenden (of te beperken, of goed te maken …) niet, of niet op aannemelijke voorwaarden beschikbaar zijn;
– men zich voor het bieden van de verlangde hulp geen ernstige risico’s of onevenredige belasting hoeft te getroosten; en ook
– men zelf (al is het dan zonder dáárvoor aansprakelijk te zijn) aan de schade heeft bijgedragen of aan het verder oplopen van de schade bijdraagt, doordat men instrumenteel is aan de handelwijze (of andersoortige gebeurtenis) die de schade mede (heeft) veroorzaakt.

Zo werd bijvoorbeeld in het Veenbroei-arrest geoordeeld dat als je weet van (de mogelijkheid van) ernstig gevaar bij een stuk grond dat je beheert, je moet waarschuwen voor dat gevaar. Ook als het gevaar een natuurverschijnsel is (zoals veenbroei) waar je zelf niets aan kunt doen.

In de context van de Google-snippet geldt eigenlijk hetzelfde. Miljoenhuizen wist van de problemen en kon die met een triviale maatregel oplossen, maar deed dat niet. Dát wordt hem aangerekend. Niet dat de problemen zijn ontstaan of dat hij Google verkeerde informatie voerde of iets dergelijks.

Natuurlijk had Zwartepoorte ook naar Google kunnen stappen, en misschien had dat wel de eerste stap moeten zijn. Maar ik weet 99% zeker dat Google niets gedaan zou hebben met zijn verzoek. Google werkt met algoritmen die informatie combineren, en snoeit daar niet handmatig in. Googles helpteksten zijn volgens mij duidelijk zat:

Als u niet de eigenaar van de site bent, neemt u eerst contact op met de webmaster van de site en vraagt u hem de inhoud te verwijderen. Afhankelijk van het type verwijdering (zie hieronder) moet u mogelijk ook enkele andere wijzigingen aanbrengen. Zodra de wijzigingen zijn aangebracht, kunt u de verwijdering van de inhoud aanvragen.

Google doet dus niets als de site-eigenaar de inhoud niet aanpast. De enige uitzondering is een auteursrechtenclaim van een rechthebbende, maar dat is hier niet aan de orde. (Naar Amerikaans recht heeft een takedownverzoek alléén zin bij auteursrechten, niet bij andere soorten wetsovertredingen.)

Ik moet toegeven, destijds bij het vonnis was ik ook best kritisch, maar ondertussen denk ik dat het Hof – en eerder dus ook de rechtbank – gelijk had. En met internetcluelessness heeft dit niets te maken: de vraag is, als je andermans probleem kunt oplossen, wanneer moet je dat dan doen? Het Hof zegt hier: als je dat eenvoudig en zonder kosten kunt doen.

De enige m.i. interessante vraag is wat nu die triviale maatregelen waren waar Miljoenhuizen het destijds over had. Het weghalen van de reactie is altijd een optie, maar lijkt me een noodgreep en niet wenselijk als eerste stap. Mooier zou zijn als je kon zeggen “beste Google, indexeer dit stukje tekst maar niet want dat gaat over wat ongerelateerds” maar ik weet niet of die constructie er is (behalve voor speciale situaties). Meelezende SEO’ers misschien wel? Reageer en win een followlink vanaf deze blog!

Arnoud

Wie is verantwoordelijk voor je logincodes?

bizner-bizkey.pngInternetbank Bizner stopt ermee, maar op de valreep leveren ze nog een leuk vonnis over de aansprakelijkheid van een bedrijf voor misbruik van de inlogcodes rond internetbankieren.
Bizner had een bedrijf voor een kleine 40.000 euro aangeklaagd. Er waren leningen aangevraagd vanuit het bedrijf via de internetbankierapplicatie van Bizner. Voor een deel werd dit erkend, maar voor één lening van ” 10.000,- stelde het bedrijf dat dit zonder toestemming aangevraagd was door een werknemer met wie ze in een conflict lagen.

De werknemer had toegang tot de BizKey, het apparaatje waarmee je inlogt op de internetbankierapplicatie. Volgens de directeur was hij echter niet geautoriseerd de lening te sluiten zonder overleg. In de voorwaarden van Bizner stond niet expliciet wat er in zo’n situatie zou moeten gebeuren. De rechtbank valt dan ook terug op de algemene rechtsregel of het te verwijten is aan het bedrijf dat deze medewerker de BizKey kon gebruiken:

Indien dit misbruik te wijten is aan gebrek aan zorg van [gedaagde], dan wordt dat in beginsel aan hem toegerekend, tenzij [gedaagde] omstandigheden stelt en bewijst die een zodanig gebrek aan zorg uitsluiten.

In dit geval bleek de werknemer in te wonen bij de directeur. De betaalrekening van Bizner werd door hen gezamenlijk op een vaste computer beheerd, waarbij de werknemer ook de beschikking had over de BizKey en daarbij behorende codes. Waarom de directeur dit toestond, wordt niet duidelijk uit het vonnis. Je gaat je dan wel achter je oren krabben als je leest dat de directeur wist dat deze werknemer een fraudeverleden had.

De rechtbank oordeelt dan ook dat het bedrijf aan te spreken is op de lening, en dat deze dus gewoon moet worden terugbetaald.

Door [persoon1] niet te betrekken in de rechtsverhoudingen met Bizner en hem daarentegen wel in de gelegenheid te stellen te beschikken over en gebruik te laten maken van de BizKey en de codes, heeft [gedaagde] het risico genomen dat jegens Bizner misbruik van zijn identiteit kon worden gemaakt en kan hem dat worden toegerekend.

Wel had men nog betwist dat Bizner een vertragingsrente in rekening mocht brengen. Deze claim was op de algemene voorwaarden gebaseerd (en was dus hoger dan de wettelijke rente). Volgens het bedrijf waren de algemene voorwaarden niet van toepassing, maar daar gaat de rechter niet in mee.

Namens Bizner is immers op de comparitie onweersproken verklaard dat het onmogelijk is om via internet een aanvraag van haar producten te voltooien zonder het aanvaarden van de algemene voorwaarden.

Helaas werd niet nader ingegaan op de vraag of die voorwaarden wel correct werden aangeboden, iets dat verbazingwekkend vaak fout gaat bij grote bedrijven. Maar ja, wie bewaart er screenshots van het algemenevoorwaardenscherm?

Dat het de werknemer was die hier de voorwaarden aanvaardde, maakt niet uit. Het bedrijf is vanwege het wanbeheer van de Bizkey en code aansprakelijk voor de gevolgen, en is dus gebonden aan die algemene voorwaarden. Bizner mag dus het bedrijf houden aan het artikel over de vertragingsrente.

Arnoud

Waarom verwijdert Google zoekresultaten op grond van de DMCA?

dmca-removed.pngEen lezer vroeg me wat het betekende als hij bij een Google-zoektocht het volgende tegen komt:

Als reactie op een klacht die we hebben ontvangen in het kader van de Amerikaanse DMCA (Digital Millennium Copyright Act), hebben we 1 resulta(a)t(en) van de pagina verwijderd. Indien gewenst, kunt u op ChillingEffects.org de DMCA-klacht lezen op basis waarvan de resultaten zijn verwijderd.

De DMCA is het stuk van de Amerikaanse auteurswet waarin de regels over aansprakelijkheid voor tussenpersonen opgenomen zijn. Kort gezegd is een tussenpersoon niet aansprakelijk voor auteursrechtschendingen mits ze maar materiaal verwijderen nadat daar een legitiem uitziende klacht over komt. Daarna moet men de plaatser informeren, en als deze stelt dat de klacht onjuist is, moet het materiaal weer terug. Dit heet notice en takedown (en wij hebben ook zoiets natuurlijk).

Iedere tussenpersoon die zijn aansprakelijkheid wil beperken, moet een DMCA procedure hebben. Ook Google heeft een DMCA procedure. Google gaat daarbij echter nog een stapje verder. Elke DMCA klacht die ze ontvangen, wordt doorgestuurd naar www.ChillingEffects.org, waar deze wordt gepubliceerd. Zo kan iedereen nalezen wie de klacht indiende en waarom. Doel hiervan is chilling effects oftewel zelfcensuur tegen te gaan, omdat er nu geen stiekeme weghaalacties meer mogelijk zijn.

En ja, Google kan aansprakelijk zijn voor inbreukmakende inhoud die ze in zoekresultaatpagina’s laten staan. In theorie dan, want dit is nog nooit getest bij een Amerikaanse rechter.

In Nederland zou zo’n Chilling Effects-site misschien geen gek idee zijn. Alleen krijg je dan wel meteen boze advocaten die met hun auteursrechten gaan zwaaien, dus je zult een stevige terugblafdienst moeten hebben. Plus, bij ons kun je ook over andere zaken dan auteursrechten klagen in een notice-en-takedownprocedure, en bij bijvoorbeeld een smaad- of privacyzaak is publicatie van de klacht misschien minder gepast.

Arnoud